

El robo de credenciales es uno de los vectores de ataque basados en identidad más comunes hoy en día; aproximadamente siete de cada diez brechas de datos confirmadas comienzan con credenciales robadas. Para un actor de amenazas, una contraseña robada rara vez es la meta final; es el disparo de salida, que impulsa el movimiento lateral, la escalada de privilegios, la toma de control de una cuenta y ataques más graves como el compromiso de correo empresarial y el ransomware.
Esa progresión es la razón por la que la prevención del robo de credenciales no puede limitarse a "usar una contraseña segura". Si manejas un equipo de TI reducido sin una función de seguridad de identidad dedicada, entender cómo los atacantes roban credenciales y qué hacen después es el primer paso para detenerlos.
¿Qué es el robo de credenciales?
El robo de credenciales es la adquisición no autorizada de las credenciales de inicio de sesión de alguien—nombres de usuario, contraseñas, tokens de sesión y tokens de autenticación—por parte de un actor de amenazas que quiere hacerse pasar por un usuario legítimo o vender ese acceso a alguien más. Una vez que tienen esas credenciales, los atacantes no parecen intrusos. Parecen un usuario autorizado, lo que hace que el robo de credenciales sea tan difícil de detectar. Una contraseña robada permite a un atacante iniciar sesión por la puerta principal con los derechos de acceso del empleado real, y los firewalls no están diseñados para detectar a alguien que ya está autenticado.
Las credenciales tampoco se limitan a las contraseñas. Los tokens de sesión y los tokens de autenticación, los datos que te mantienen conectado después de autenticarte, se han vuelto igual de valiosos para los atacantes. Un token de sesión robado puede permitir que un atacante se salte por completo la página de inicio de sesión y cualquier solicitud de MFA.
Por eso el robo de credenciales rara vez es un incidente aislado. Suele ser la primera etapa de un ataque más largo, que abre la puerta al movimiento lateral, la escalada de privilegios y compromisos mayores.
Cómo los actores de amenazas roban credenciales
Los atacantes roban credenciales de unas cuantas formas conocidas. Esto es lo que debes vigilar:
Phishing y ataques de adversario en el medio (AitM)
El phishing sigue siendo la forma más común de robar credenciales. Un atacante normalmente envía un correo, mensaje de texto o llamada diseñados para parecer de alguien en quien confías, y luego te dirige a una página de inicio de sesión falsa que captura tu nombre de usuario y contraseña en el momento en que los escribes.
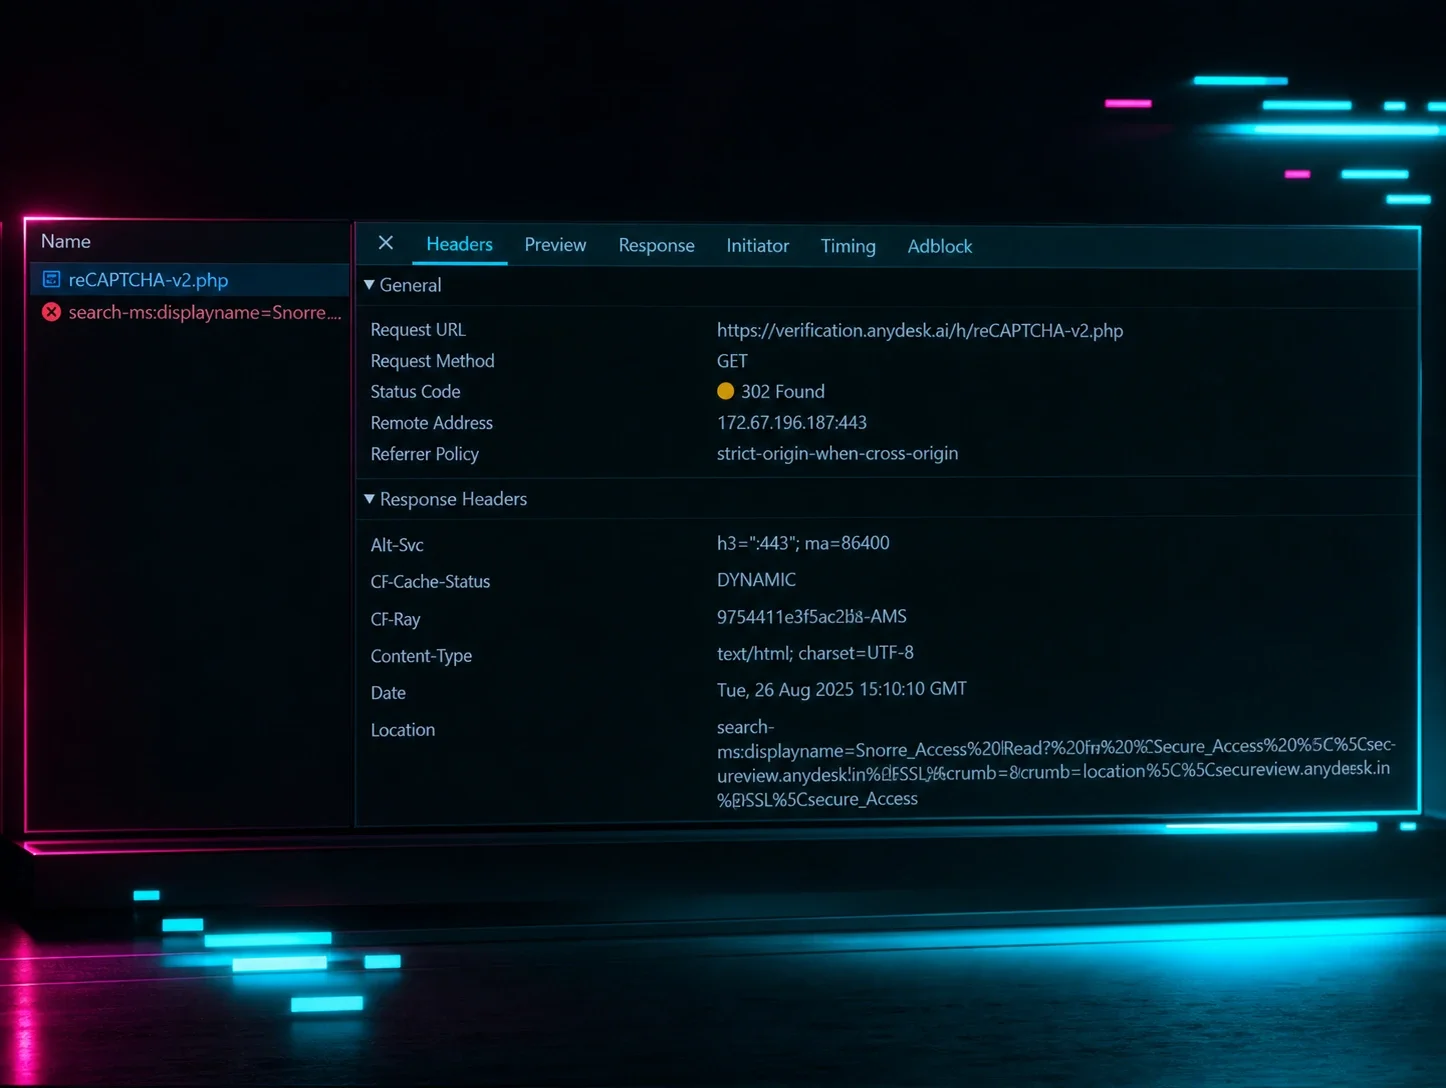
Los ataques AitM van más allá, posicionándose entre tú y la página de inicio de sesión real para interceptar la sesión, incluido el token de autenticación emitido una vez que la MFA se completa con éxito. Por eso los atacantes apuntan cada vez más a usuarios, sesiones y flujos de autenticación en lugar de vulnerar directamente sistemas reforzados.
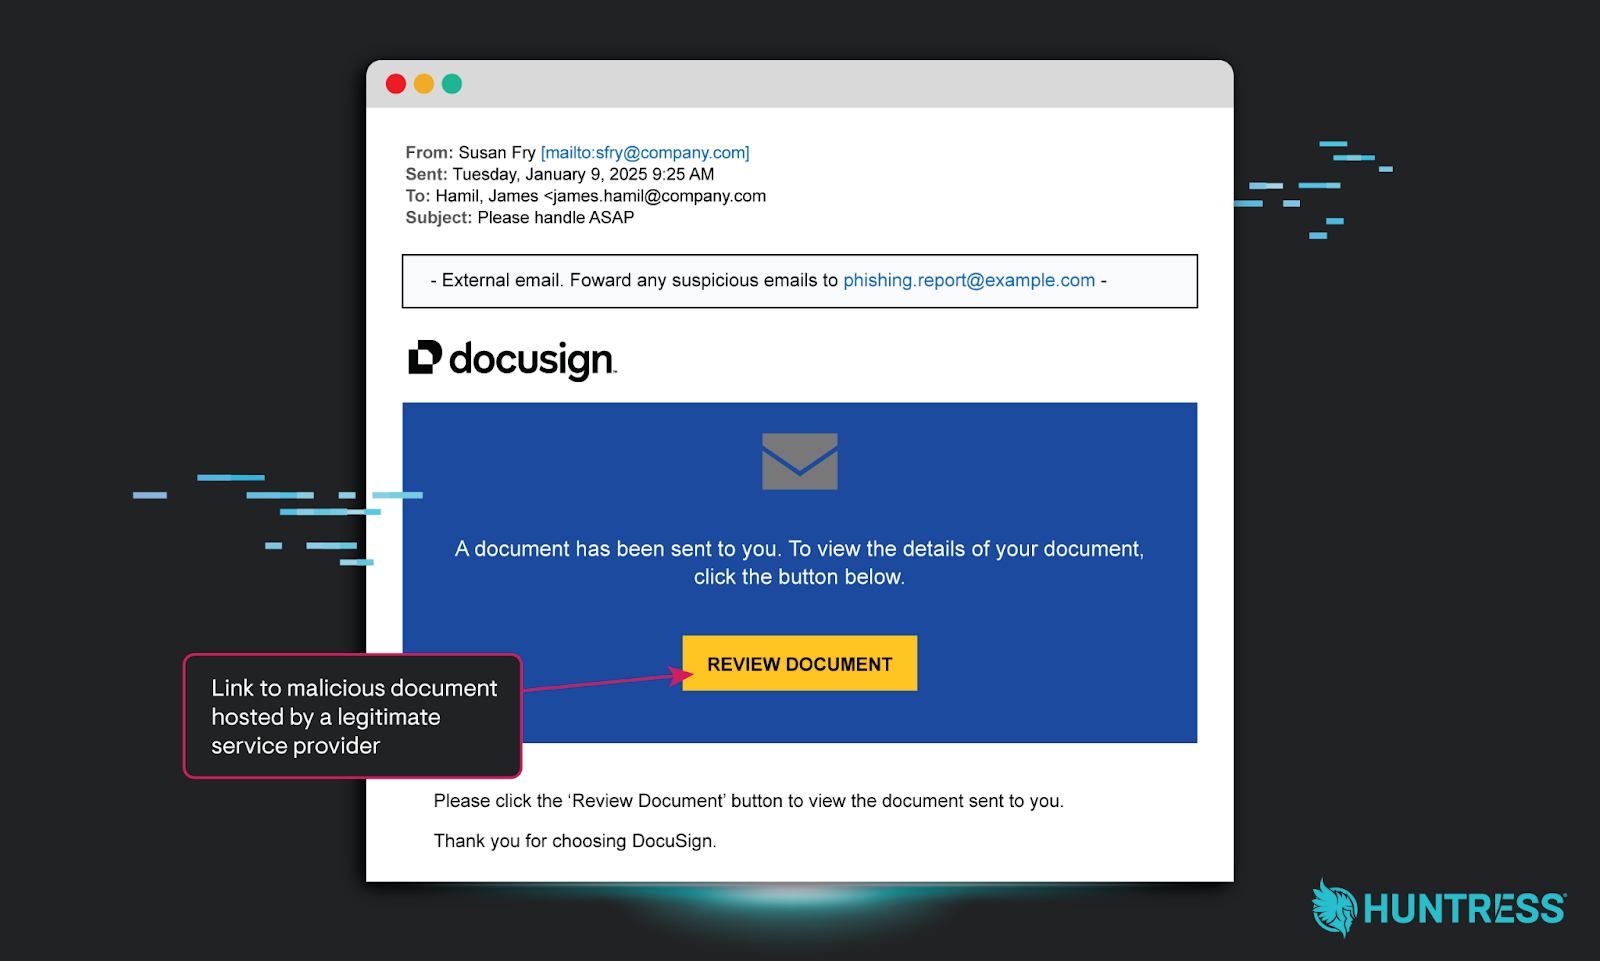
Figura 1: Ejemplo de correo de phishing que se hace pasar por un mensaje de Docusign
Malware que roba credenciales
Los infostealers son malware de recolección de credenciales creado para una sola tarea: recopilar silenciosamente contraseñas guardadas, cookies, tokens de sesión y datos de autocompletado, y luego enviarlos al atacante. Los infostealers representaron casi una cuarta parte de las amenazas que Huntress observó en 2025, y siguen siendo efectivos porque no necesitan romper nada; se aprovechan de una descarga falsa o un anuncio, y luego recopilan credenciales de cada navegador en el equipo.
Técnicas de volcado de credenciales y robo de contraseñas
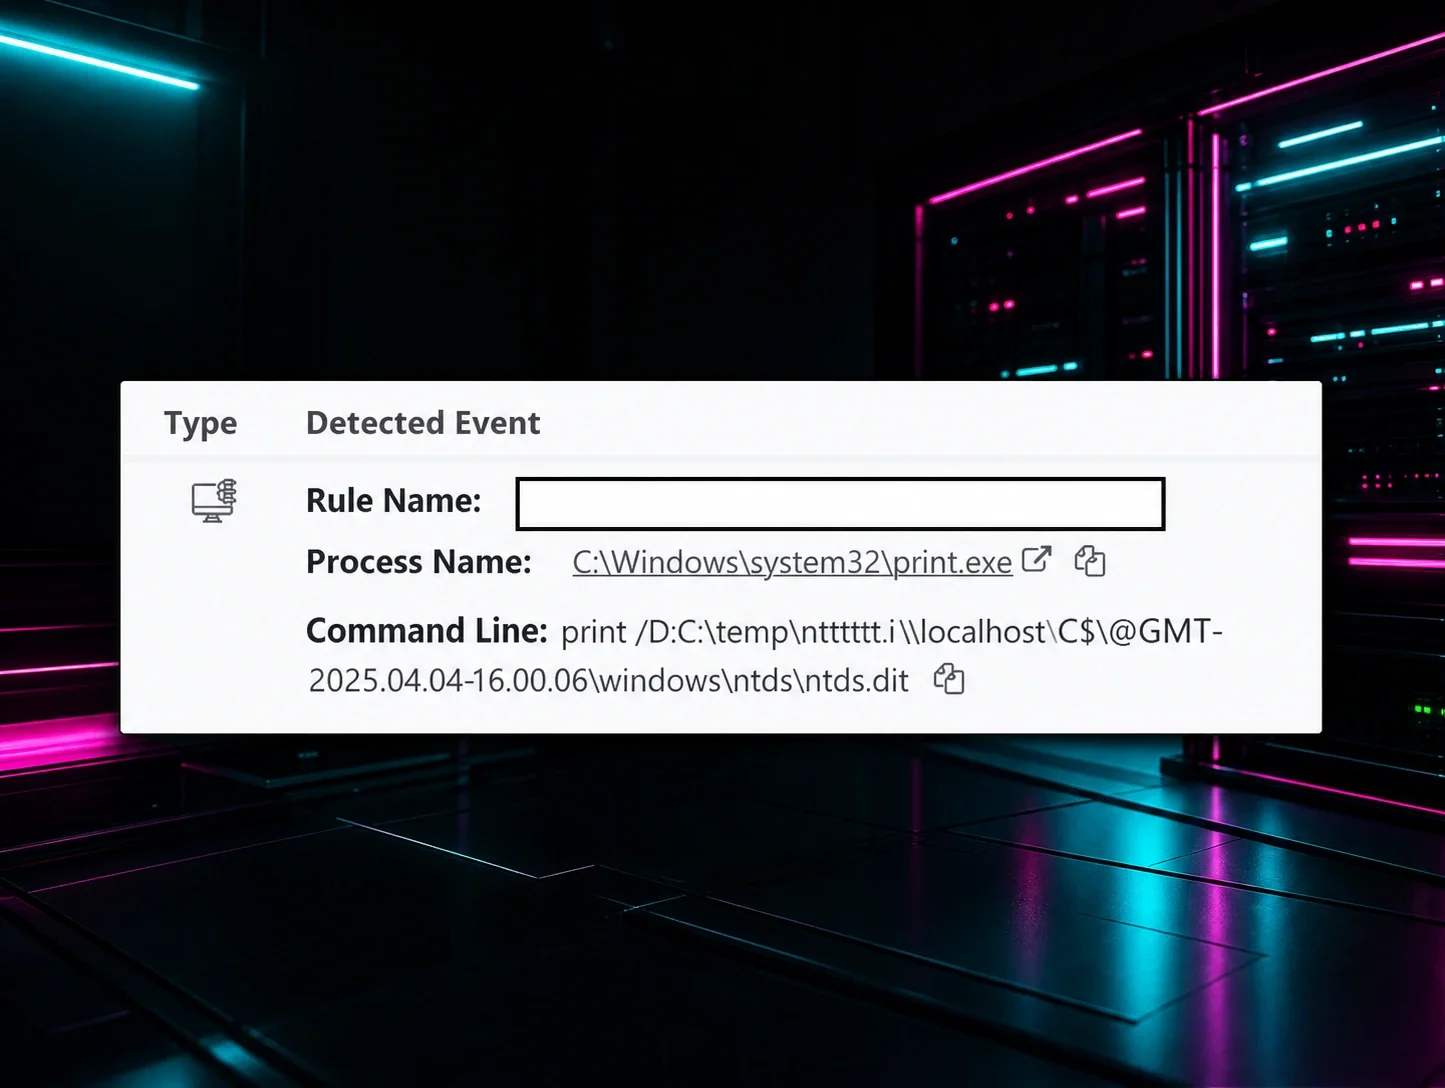
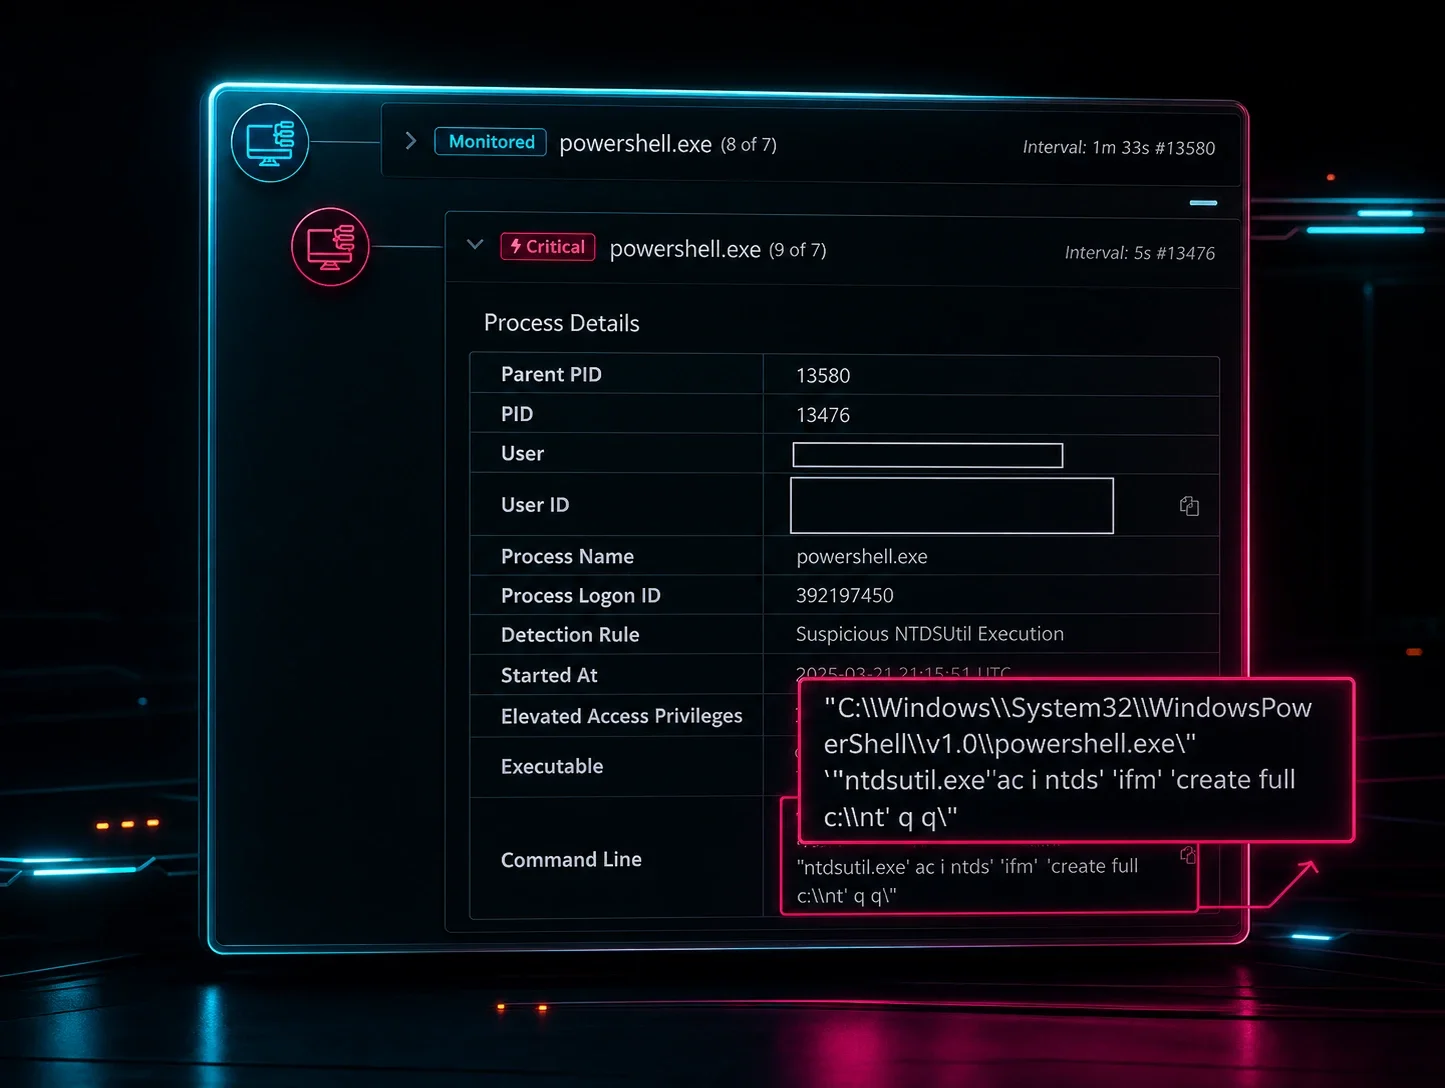
Una vez que un atacante tiene un punto de apoyo persistente en un endpoint, el volcado de credenciales es cómo extienden su alcance, extrayendo credenciales almacenadas en caché en la memoria, a menudo usando herramientas disponibles gratuitamente como Mimikatz para extraer hashes de contraseñas de un proceso. Los atacantes también abusan de utilidades legítimas del sistema para copiar colmenas del Registro o archivos de Active Directory que almacenan hashes de contraseñas de cada cuenta, y luego ejecutan esos hashes a través de herramientas de descifrado de contraseñas. Esto escala bien: un solo endpoint comprometido puede entregar docenas de credenciales a la vez.
Credential stuffing, ataque de pulverización de contraseñas y ataques de fuerza bruta
Estos tres términos se confunden constantemente, pero describen enfoques diferentes para el mismo objetivo. La fuerza bruta prueba cada combinación de contraseña contra una sola cuenta. El ataque de pulverización de contraseñas invierte eso, probando una contraseña común en muchas cuentas para evitar las políticas de bloqueo. El credential stuffing prueba nombres de usuario y contraseñas filtrados en una brecha anterior contra otros servicios, con la esperanza de la reutilización de contraseñas, una apuesta que funciona más seguido de lo que debería.
Qué hacen los atacantes después de robar credenciales
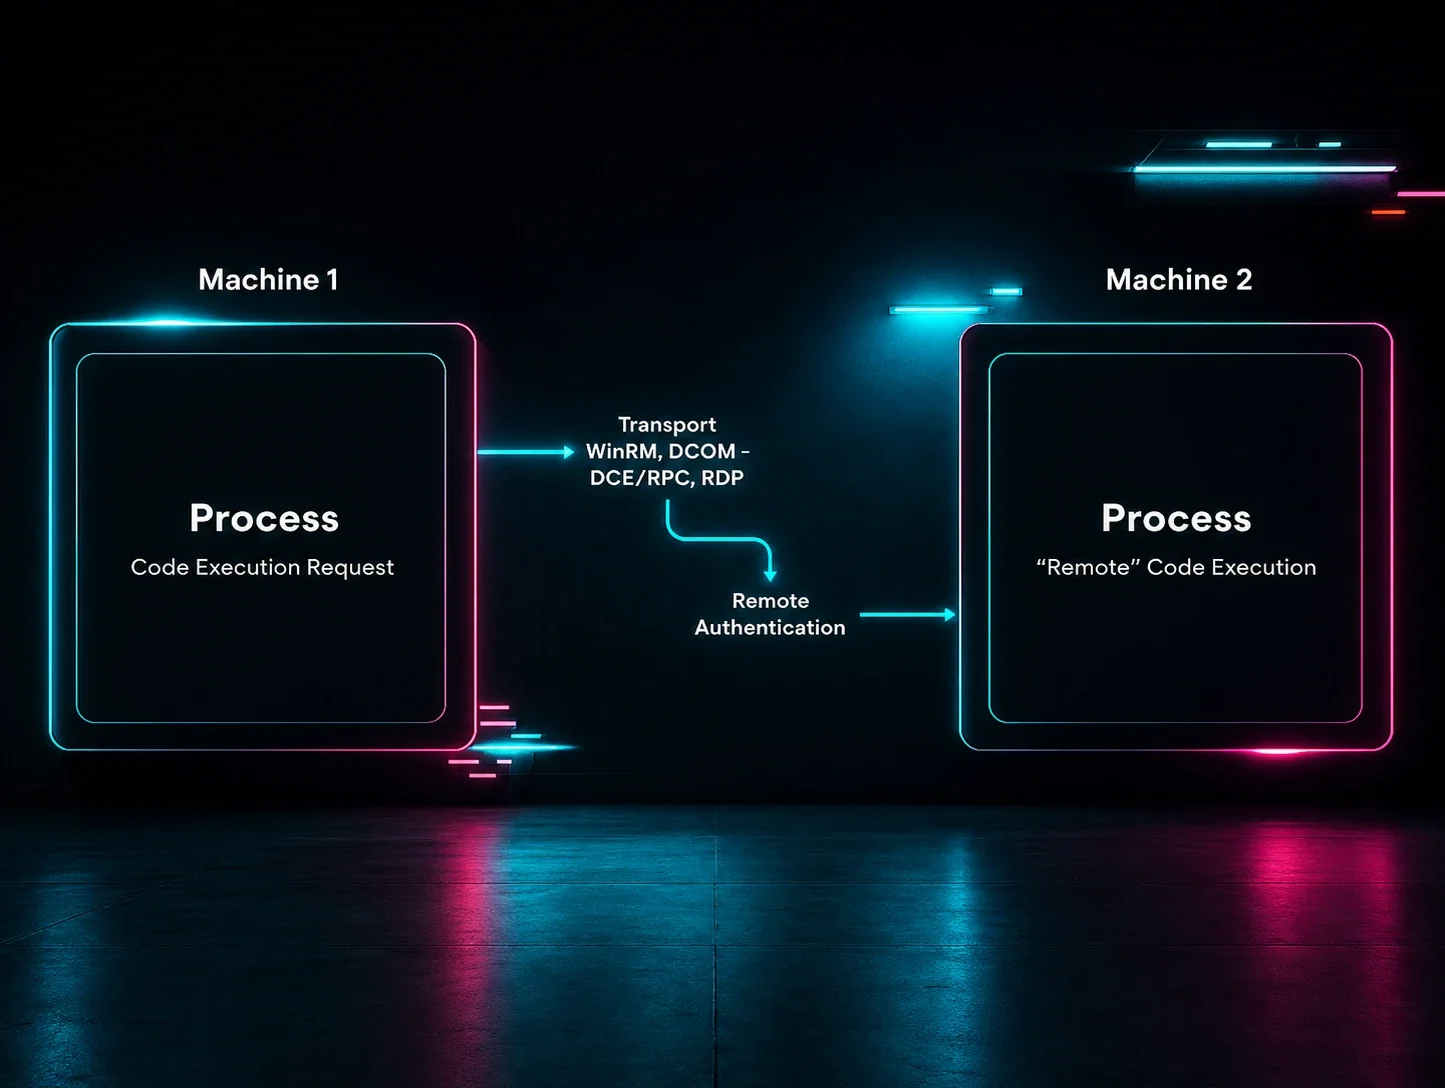
Una vez que un atacante ha iniciado sesión con credenciales válidas, su siguiente paso suele ser el movimiento lateral: llegar a otros endpoints y aplicaciones, ampliando su presencia un inicio de sesión a la vez. A partir de ahí, escalan privilegios, apuntando a cuentas de administrador o relaciones de confianza para obtener un control más amplio del que la cuenta original tuvo jamás.
Con suficiente acceso, los atacantes buscan la toma de control de una cuenta completa, bloqueando al usuario legítimo o aprovechándose sin ser detectados. Ese acceso puede convertirse en un compromiso de correo empresarial (BEC), donde un atacante usa una bandeja de entrada real para redirigir facturas o transferencias bancarias. O con suficiente alcance, el robo de credenciales se convierte en el primer movimiento de un ataque de ransomware, todo mientras parece autorizado.
Cómo detectar inicios de sesión no autorizados
Un inicio de sesión que usa credenciales robadas es difícil de detectar porque no parece un ataque. Parece un inicio de sesión. Los atacantes no están rompiendo nada; están usando un acceso que parece legítimo, por lo que la detección tiene que empezar por el comportamiento. Presta atención a inicios de sesión desde ubicaciones desconocidas, "viaje imposible" (la misma cuenta iniciando sesión desde dos ubicaciones distantes en cuestión de minutos), picos de inicios de sesión fallidos, correos inesperados de restablecimiento de contraseña o cambios de privilegios que nadie solicitó.
El análisis de comportamiento y el monitoreo de identidad detectan estas anomalías a gran escala, marcando actividad que se desvía del patrón normal de un usuario incluso cuando las credenciales son válidas. Las herramientas de EDR, SIEM e ITDR respaldan este trabajo cuando están configuradas para detectar comportamiento, no solo indicadores conocidos, y el monitoreo de la web oscura agrega una capa, alertándote cuando las credenciales aparecen a la venta antes de que un atacante las use.
Estrategias para prevenir el robo de credenciales
La prevención funciona mejor en capas. Cada pilar a continuación cierra una forma diferente en que los atacantes roban o explotan credenciales.
Aplica buenas prácticas de higiene de contraseñas
La reutilización de contraseñas sigue muy extendida. Las contraseñas únicas y complejas para cada cuenta siguen siendo una defensa básica, y un administrador de contraseñas hace que eso sea realista en lugar de agotador. Las herramientas de prevención de fuga de credenciales agregan otra capa, advirtiendo a los usuarios cuando están a punto de ingresar una contraseña corporativa en un sitio que no es de tu empresa.
Implementa MFA resistente al phishing
La autenticación multifactor (MFA) sigue siendo una de las defensas más eficaces contra los inicios de sesión no autorizados, pero no toda la MFA es igual. Los códigos SMS y las notificaciones push pueden ser interceptados o aprobados por un empleado cansado que solo quiere que deje de aparecer el aviso. La MFA resistente al phishing, como las llaves FIDO2 o las passkeys, elimina por completo el secreto compartido, sin dejar nada que robar.
Capacita a los empleados de forma continua
El phishing solo funciona cuando alguien cae en la trampa, por lo que el security awareness training continuo es una defensa de primera línea y no un trámite anual. Los empleados que practican cómo detectar correos sospechosos y verificar solicitudes por un segundo canal son menos propensos a entregar sus credenciales de acceso.
Aplica controles de acceso de mínimo privilegio
Limitar cada cuenta solo al acceso que necesita reduce el alcance de cualquier credencial robada. El acceso de mínimo privilegio, junto con auditorías de permisos regulares, convierte una posible brecha a nivel de toda la red en un incidente contenido.
Monitorea las identidades de forma continua
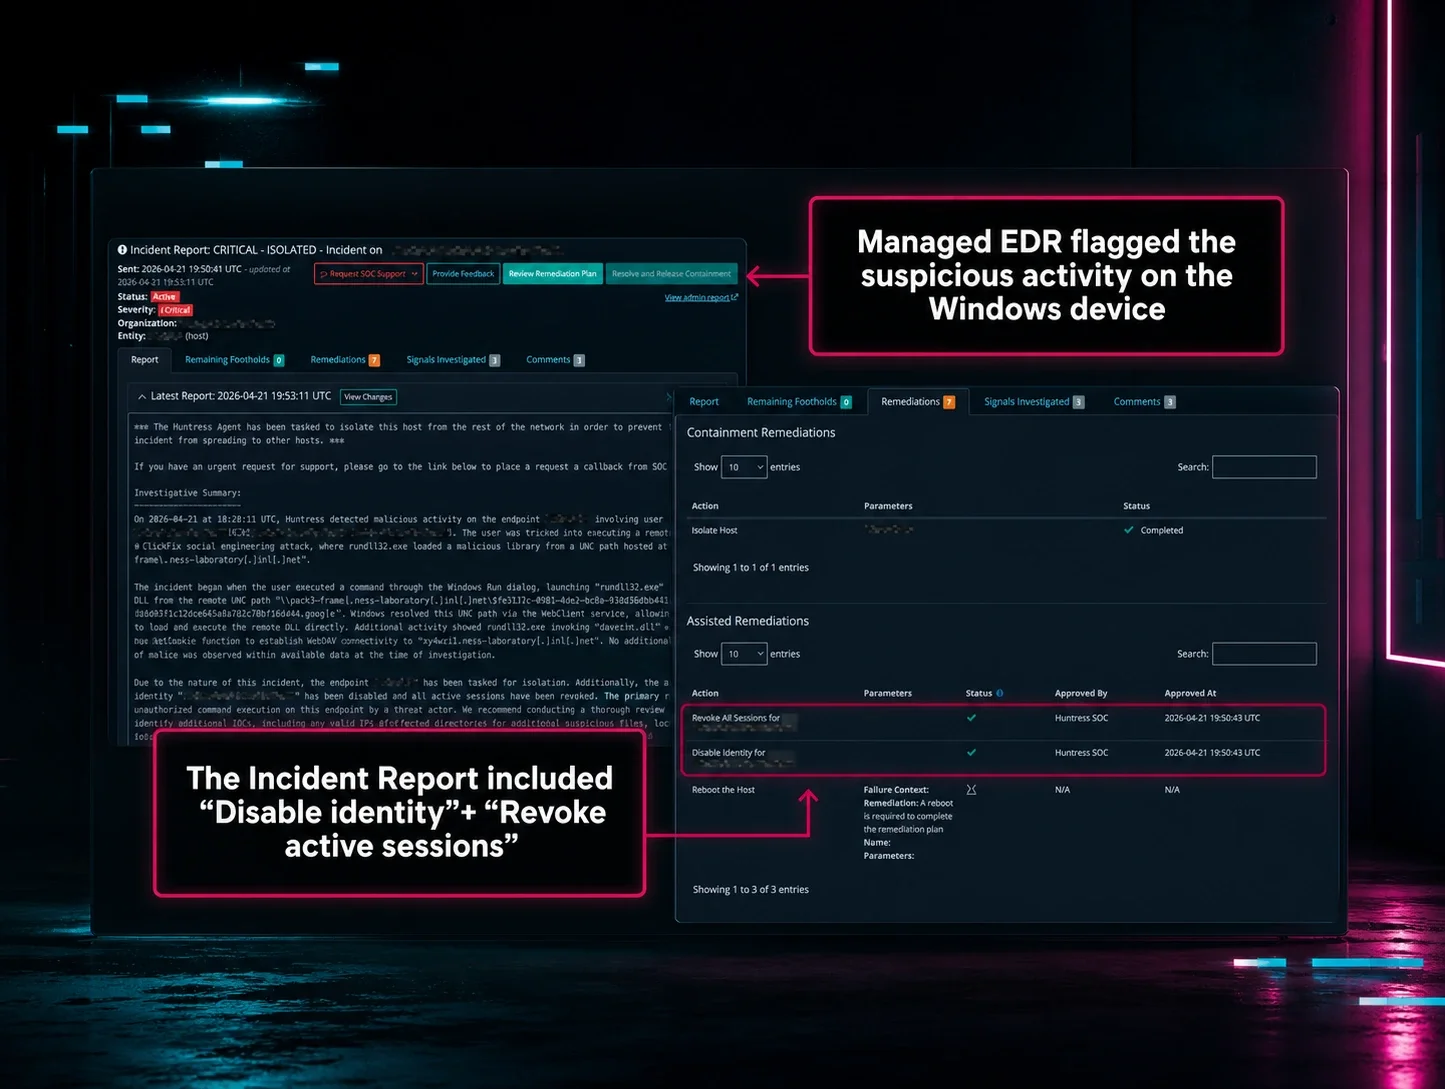
Los controles de prevención a veces fallan. Cuando eso pasa, el monitoreo continuo de identidades es la capa que detecta lo que logró pasar. Huntress Managed ITDR vigila las señales que indican compromiso de credenciales, actividad de autenticación sospechosa, viajes imposibles y escalada de privilegios, y también se extiende a las sesiones robadas.
Cómo ayuda Huntress a detener el robo de credenciales
Detener el robo de credenciales no es realmente un problema de contraseñas. Es un problema de identidad, y los problemas de identidad requieren prevención, detección y respuesta trabajando en conjunto, una tarea difícil para un equipo de TI reducido, por lo que Huntress creó un enfoque gestionado en tres capas.
Huntress Managed ITDR vigila la actividad de autenticación sospechosa, los viajes imposibles y los intentos de escalada de privilegios, con un tiempo de respuesta promedio de alrededor de tres minutos en más de 11 millones de identidades protegidas. Huntress Managed SAT ataca el robo de credenciales desde su origen, ayudando a los empleados a reconocer los intentos de phishing e ingeniería social que llevan al robo de credenciales. Y el Centro de Operaciones de Seguridad (SOC) de Huntress AI, impulsado por IA, ofrece monitoreo e investigación las 24 horas, los 7 días de la semana, ayudándote a identificar y responder a ataques basados en credenciales antes de que escalen a una toma de control de una cuenta, un compromiso de correo empresarial o un ransomware.
¿Listo para verlo en acción? Explora Huntress Managed ITDR, inicia una prueba gratuita o agenda una demo.
Preguntas frecuentes
¿Se pueden encontrar credenciales robadas en la web oscura?
Sí. Las credenciales robadas se compran, venden e intercambian habitualmente en mercados de la web oscura. El monitoreo de la web oscura escanea estos mercados de forma continua y te alerta si las credenciales de los empleados aparecen, para que puedas restablecer el acceso a tiempo.
¿Qué debes hacer si se comprometen las credenciales de un empleado?
Restablece de inmediato las credenciales afectadas y comprometidas, y revoca las sesiones activas para que los tokens de sesión robados dejen de funcionar también. Revisa la actividad de MFA y los registros de acceso, audita a qué podía acceder la cuenta y sigue monitoreando durante varias semanas después.
¿Están quedando obsoletas las contraseñas?
Todavía no, pero el cambio ya está en marcha. Las passkeys y otros métodos sin contraseña resistentes al phishing están ganando adopción porque eliminan el secreto compartido del que dependen los atacantes. Las contraseñas siguen siendo comunes sobre todo por los sistemas heredados, aunque la tendencia avanza hacia lo que no usa contraseñas.
¿Cuál es la diferencia entre el robo de credenciales y el robo de identidad?
El robo de credenciales es un término de ciberseguridad para robar credenciales de acceso y así entrar a cuentas o sistemas. El robo de identidad es más amplio, e implica el mal uso de información personal para cometer fraude. Uno puede llevar al otro, pero no son lo mismo.
¿El seguro cibernético puede ayudar a cubrir ataques basados en credenciales?
Muchas pólizas cubren incidentes derivados del compromiso de credenciales, incluyendo costos relacionados con el compromiso de correo empresarial, el ransomware y las filtraciones de datos. La cobertura varía según la póliza, y las aseguradoras exigen cada vez más protecciones básicas como la MFA. La prevención y la detección siguen siendo fundamentales de todos modos.