


Demo de Managed ITDR
Aprende más en un recorrido completo
Managed ITDR para detección y respuesta ante amenazas a la identidad las 24/7
Managed ITDR para detección y respuesta ante amenazas a la identidad las 24/7
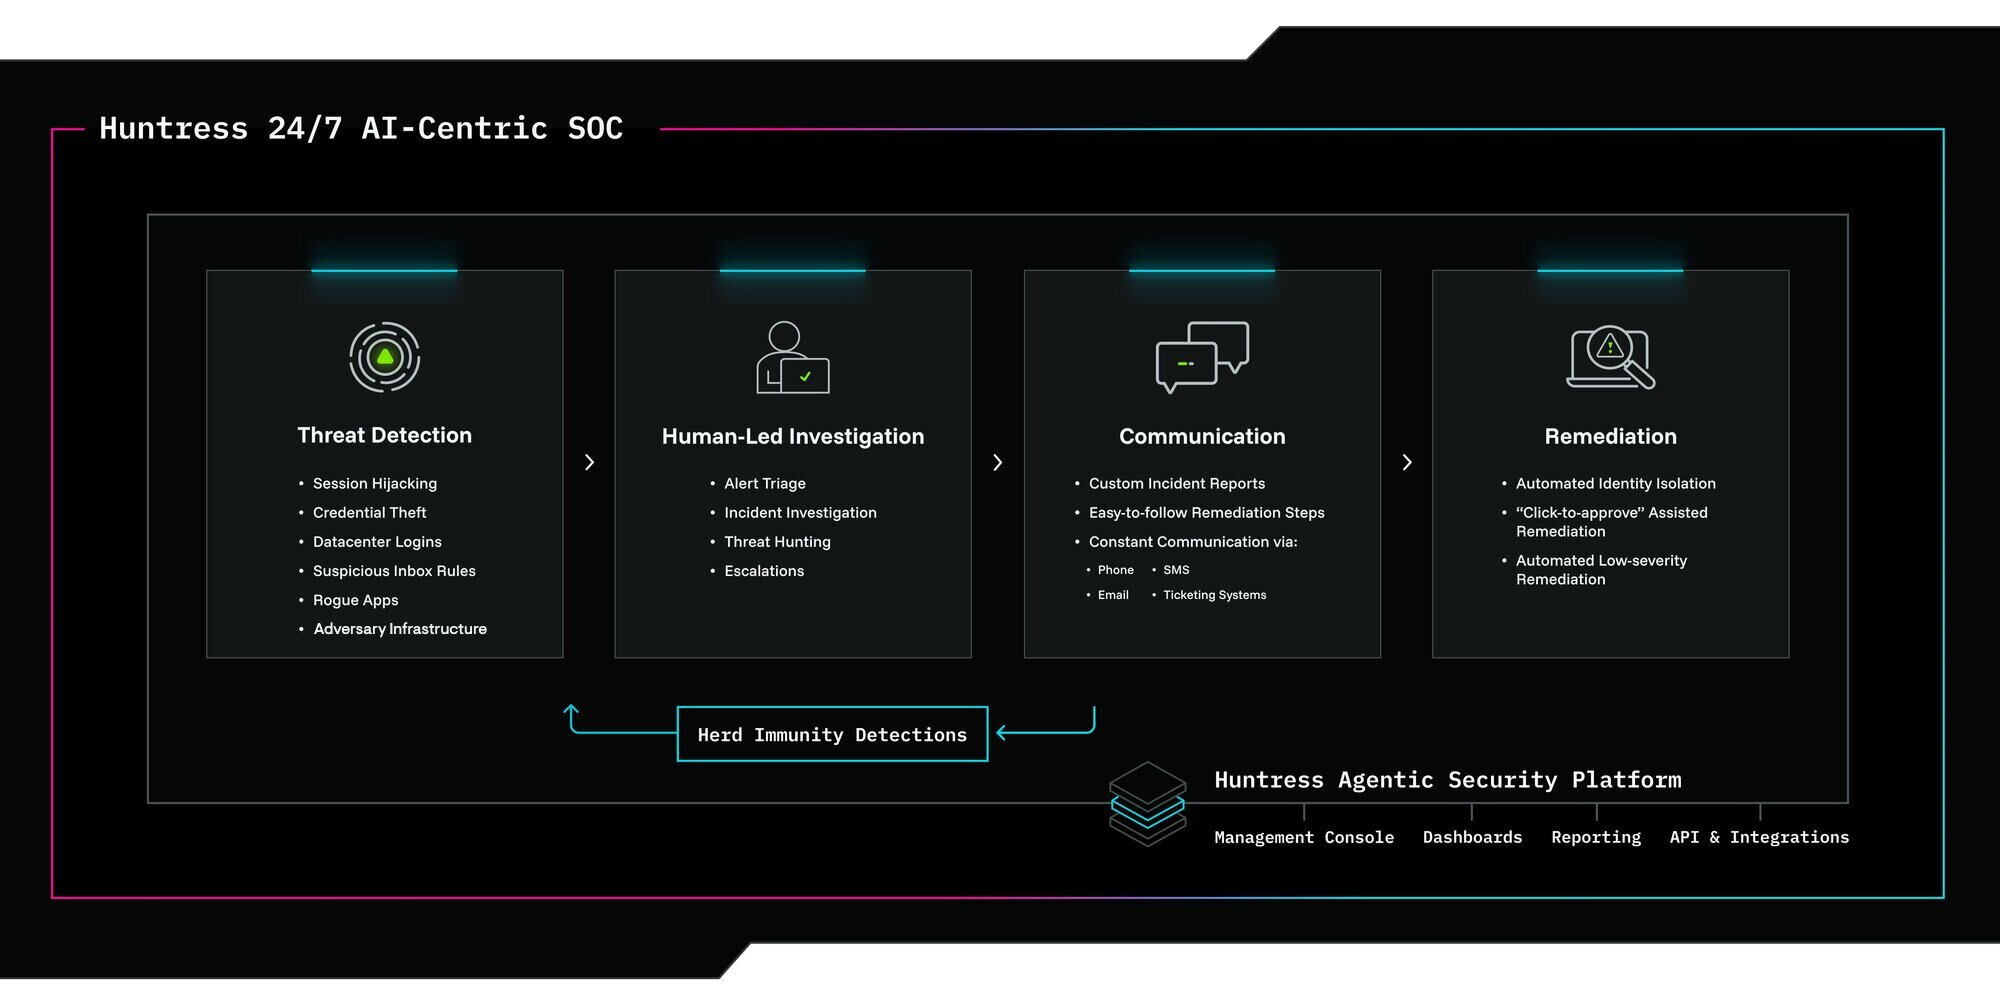
Nuestra solución ITDR de nivel empresarial ofrece protección de identidad contra ataques como el robo de credenciales, el secuestro de sesión, la infraestructura adversaria y las aplicaciones fraudulentas de OAuth, respaldada por un SOC impulsado por IA que trabaja las 24/7 para mantener seguros a tus usuarios.
Con la mayoría de los incidentes ahora vinculados a amenazas de identidad, necesitas una solución diseñada específicamente para la protección continua contra riesgos críticos como la toma de control de cuentas y el BEC.
Los atacantes roban los tokens de sesión, las llaves digitales que mantienen a los usuarios con la sesión iniciada, y los importan a sus propios navegadores. No necesitan ninguna contraseña, solo acceso instantáneo. Nuestro ITDR evita que los hackers exploten tus sistemas y evadan tu 2FA/MFA.
Las aplicaciones maliciosas de OAuth son una táctica predilecta de los atacantes para robar datos y mantener persistencia. Obtén una vista completa de cada aplicación fraudulenta instalada en todos los inquilinos y detecta de forma proactiva Traitorware y Stealthware antes de que causen daño.
Cuando nuestro SOC confirma infraestructura de un atacante en un inquilino, Huntress la bloquea con acceso condicional en todos los inquilinos de ITDR elegibles que participen. El incidente de un socio se convierte en la protección de todos. Es inmunidad colectiva para la identidad.
A diferencia de otros, no solo reenviamos registros ni te hacemos perder el tiempo. Cada alerta que enviamos está llena de contexto: validada por humanos, lista para la acción y diseñada específicamente para destruir las tácticas de identidad que los hackers aman explotar.
Desconéctate con confianza sabiendo que nuestro equipo experto nunca deja de vigilar tus identidades. Nuestros cazadores de amenazas asistidos por IA vigilan tus entornos de Microsoft 365 y Google Workspace para detener amenazas las 24 horas, los 7 días de la semana.
La protección de nivel Empresarial no debería tener un precio exorbitante. Diseñamos nuestro ITDR para destruir a los hackers, no los presupuestos. Funciona con todos los niveles de licenciamiento de Microsoft y Google para dar protección completa a los pocos minutos de la implementación.
Cuando ocurre un BEC, necesitas saber: cómo entraron, qué se llevaron y cuándo los expulsaron. Timeline da las respuestas sin horas de revisión de registros.
La línea de tiempo del reporte de incidente no solo te dice qué pasó, sino que te muestra cómo se desarrolló todo. Desde la primera señal sospechosa hasta el incidente en toda regla, obtienes una vista cronológica clara de la actividad del atacante y exactamente qué hizo Huntress para detenerla. Cada movimiento. Cada respuesta. Sin conjeturas.
De principio a fin, se presenta toda la historia, para que puedas entender el alcance real, ver el impacto y quedarte tranquilo sabiendo que la amenaza quedó eliminada por completo.
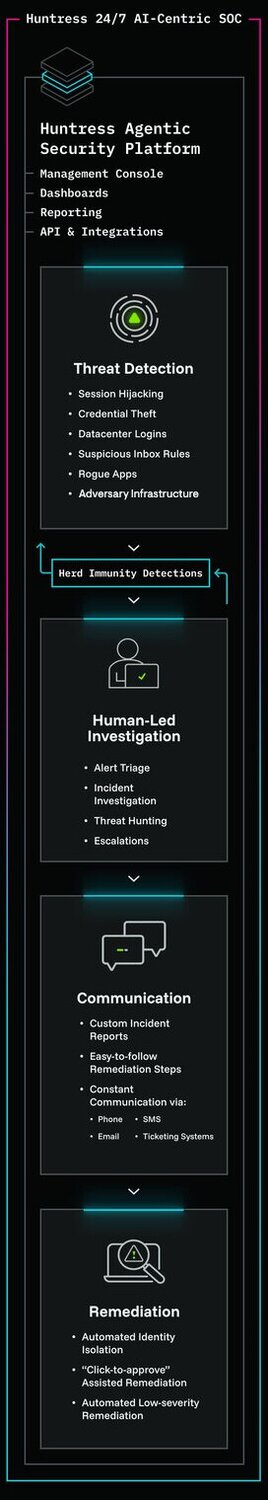
Aprende más en un recorrido completo
Descubre más sobre los tipos de las aplicaciones fraudulentas que debes tener en cuenta
Prueba de forma práctica un incidente simulado de ITDR
“Managed ITDR es muy valioso. Nos ha permitido ser preventivos en las soluciones para nuestra base de clientes y evitar accesos dañinos a nuestros tenants de Microsoft 365.”

“Huntress detectó un intento de inicio de sesión sospechoso, y pude bloquear la cuenta de inmediato antes de que el actor malicioso pudiera causar algún daño. Estoy muy contento con la rapidez con la que pudimos resolver esto. Antes de Huntress, podían pasar días o semanas antes de que supiéramos que una cuenta había sido vulnerada, probablemente solo después de que se enviaran correos maliciosos."
“Además de las sólidas capacidades de detección de Huntress Managed ITDR, la forma en que manejan los incidentes detectados es una de las cosas mejores y más valiosas de Huntress. La revisión humana, la estructura de los incidentes, la presentación clara de información como lo que se detectó, y los pasos de remediación claramente comunicados son increíblemente valiosos.”
“Hemos podido contener y responder al 100 % de los incidentes de BEC desde que pasamos a Huntress Managed ITDR hace casi 2 años. Este éxito es posible gracias al rápido tiempo de respuesta y a la [capacidad de] deshabilitar la cuenta como parte de las remediaciones.”
ITDR es detección y respuesta de amenazas de identidad: se enfoca en detectar y detener ataques contra cuentas, credenciales, sesiones y sistemas de directorio, incluyendo credenciales robadas, secuestro de sesión, actividad de inicio de sesión sospechosa y Compromiso del correo electrónico empresarial (BEC).
La razón práctica por la que aún lo necesitas es que ITDR cubre una brecha distinta. IAM es bueno para mantener fuera a los usuarios no autorizados, pero no está diseñado para encontrar y detener ataques de identidad activos que ya están ocurriendo dentro del entorno.
Una forma simple de explicarlo es esta: EDR vigila los endpoints, IAM aplica el acceso y Microsoft ofrece controles nativos sólidos, pero ITDR es la capa creada para atrapar a los atacantes que ya no están entrando a la fuerza, sino que están iniciando sesión con acceso válido.
Huntress Managed ITDR aborda desafíos de seguridad importantes como el secuestro de sesión, el robo de credenciales, las reglas maliciosas de bandeja de entrada y reenvío, y la toma de control de una cuenta o los intentos de compromiso del correo electrónico empresarial (BEC). Resuelve el problema de detectar y responder a amenazas basadas en identidad dentro de Microsoft 365, previniendo el acceso no autorizado y el daño potencial a las operaciones de tu negocio.
Ya sea que uses Microsoft 365, Google Workspace o ambos, obtienes una sola plataforma y un solo SOC protegiendo tus identidades. Solo autoriza la app de Google de Huntress, y nuestro SOC de 24/7 monitoreará tu entorno de Google Workspace y responderá a las amenazas de la misma forma en que lo hacemos para Microsoft 365.
Nos enfocamos en amenazas de identidad basadas en comportamiento, no en ruido de registros sin procesar:
Inicios de sesión sospechosos desde redes riesgosas, ubicaciones inusuales e infraestructura favorecida por atacantes
Reglas maliciosas de Gmail que ocultan alertas de seguridad o suprimen respuestas (tácticas comunes de Compromiso del correo electrónico empresarial (BEC))
Abuso de centros de datos desde ASN e infraestructura vinculada a ataques
Nuestro SOC no solo marca la alerta inicial: investigamos toda la cadena del ataque, descubriendo actividad relacionada como cambios de contraseña, sondeos de cuentas de administrador e invitaciones maliciosas de calendario.
Huntress Managed ITDR te da monitoreo y respuesta de identidades 24/7, a cargo de analistas de amenazas experimentados que detectan y responden a amenazas en tiempo real. Este servicio puede cubrir plataformas como Microsoft 365 y minimiza el ruido, ya que solo te alerta sobre actividades verdaderamente maliciosas. También ofrece remediación automatizada cuando es necesario. Este nivel de protección integral te permite proteger tus identidades de manera efectiva sin necesidad de un equipo de seguridad interno.
Somos un servicio administrado, enfocado en el comportamiento y guiado por la respuesta, no solo otra herramienta que reenvía alertas.
Los resultados hablan por sí solos:
El 99% de los usuarios dice que Huntress Managed ITDR es mejor que otras soluciones
El 98% indica en su informe una detección y respuesta más rápidas ante amenazas de identidad
Obtienes resultados reales, no solo otro panel que monitorear.
Huntress Managed ITDR protege tanto los ecosistemas de Microsoft 365 como de Google Workspace (GWS), para que los usuarios puedan estandarizar fácilmente una sola plataforma de defensa de identidad entre Microsoft y Google.
Sí, ITDR lanzó su línea de tiempo del reporte de incidente en enero de 2026. La línea de tiempo ofrece una vista cronológica y detallada de los eventos que rodean un reporte de incidente. Esto incluye las actividades sospechosas que activaron el informe, así como las acciones específicas que Huntress tomó para remediar la amenaza. Al revisar la línea de tiempo, puedes ver la secuencia completa del incidente, desde el compromiso inicial hasta la resolución final, lo que te ayuda a confirmar el alcance del ataque y verificar que la amenaza fue neutralizada.
Sí, una vez que hayas incorporado tu primer inquilino de Microsoft 365, Managed ITDR te envía por correo electrónico un informe de evaluación de seguridad de identidad. Este informe personalizado te muestra lo que está sucediendo en tu entorno de identidad de Microsoft 365, incluidas las cuentas y la actividad de acceso en todo el inquilino, las aplicaciones fraudulentas que otorgan permisos riesgosos, las reglas ocultas de bandeja de entrada en las que confían los atacantes, y los inicios de sesión sospechosos que sugieren credenciales robadas.
Lo que dicen tanto las empresas como los MSP sobre Huntress ITDR.