

Los cibercriminales refinan constantemente sus tácticas y metodologías de ataque. Con amenazas crecientes como el secuestro de sesión y el robo de credenciales, no se trata solo de palabras de moda: son amenazas reales que ninguna organización (sin importar su tamaño o industria) puede darse el lujo de ignorar.
Según el Índice de Inteligencia de Amenazas X-Force 2024 de IBM, el abuso de credenciales válidas fue el principal vector de acceso inicial en 2023, y representó el 30 % de los incidentes, mientras que se encontraron vulnerabilidades de secuestro de sesión en el 15 % de todas las configuraciones de seguridad incorrectas identificadas a nivel mundial.
El secuestro de sesión y el robo de credenciales son un problema serio. A medida que los hackers evolucionan sus métodos, las organizaciones deben fortalecer sus defensas y proteger su superficie de ataque de identidad frente a los hackers que buscan causar estragos.
Presentamos Unwanted Access
En Huntress, hemos visto cómo el secuestro de sesión y el robo de credenciales son vectores críticos que los hackers aprovechan para obtener acceso no autorizado a los activos críticos de tu negocio. Por eso, el equipo de Huntress Managed Identity Threat Detection and Response (ITDR) ha presentado Unwanted Access, una nueva funcionalidad enfocada en arruinarles el día a los hackers al cerrar las principales formas en que toman el control de las cuentas: el secuestro de sesión y el robo de credenciales.
Nos tomamos muy en serio los comentarios de nuestros socios al desarrollar Unwanted Access. Comenzamos analizando los eventos de Microsoft 365, organizándolos en sesiones y luego incorporando los comentarios de socios y clientes sobre VPN y ubicaciones esperadas y no autorizadas mediante las reglas de configuración de Unwanted Access. Esta funcionalidad se enfoca en las tácticas de las fases tempranas del ciclo de vida del ataque y ofrece aislamiento de identidad para mitigar las vulneraciones antes de que escalen.
Hay varias funciones y características nuevas que puedes esperar con Unwanted Access.
Reglas de configuración de Unwanted Access
Para darles a nuestros socios y clientes mayor control de configuración, las reglas de Unwanted Access te permiten ajustar tu entorno y ayudar a que nuestro Centro de operaciones de seguridad (SOC) establezca una mejor línea base de tus comportamientos de identidad. ¿Cómo funciona esto? En cualquier momento, puedes crear reglas de “Esperado” y “No autorizado” para ubicaciones y VPN.
Por ejemplo, si tu negocio está ubicado en Estados Unidos y sabes que nunca esperas actividad de inicio de sesión desde, digamos, Egipto, puedes crear una regla esperada para Estados Unidos y una regla no autorizada para Egipto.
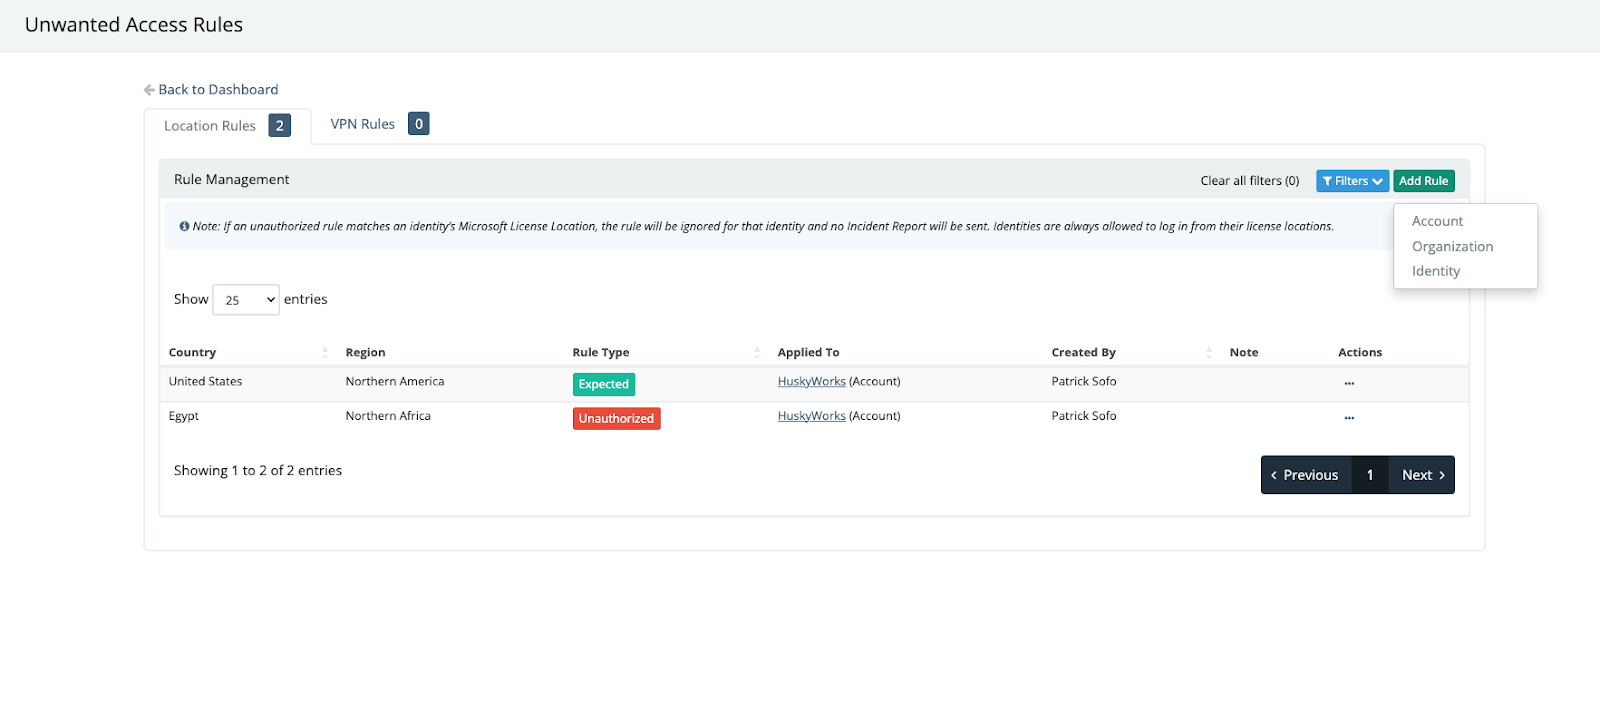
Una vez creadas estas reglas, toda la actividad de inicio de sesión desde Estados Unidos se consideraría “conocida”, y cualquier actividad de inicio de sesión desde Egipto se consideraría maliciosa. Nuestro SOC enviaría un reporte de incidente alertando sobre la actividad.
Establecer una ubicación o VPN como “Esperado” no impide que el Huntress SOC vea los datos de inicio de sesión relacionados con esa ubicación ni que los investigue para ver si parecen fuera de lo común. De hecho, evaluamos TODOS los eventos de inicio de sesión en busca de actividad maliciosa, incluso si hay reglas de configuración esperadas establecidas para una ubicación o VPN en particular. Estas reglas brindan información contextual al SOC y son importantes para reducir las alertas falsas en tu entorno.
Las reglas de Unwanted Access también se aplican a las VPN. ¿Estás seguro de que nunca iniciarás sesión desde la VPN YouShallNotPass? Simplemente agrégala a la lista de “No autorizado”.
Además, puedes crear reglas de Unwanted Access para ubicaciones o VPN a nivel de cuenta, organización o identidad.
Escalaciones de Unwanted Access
También hemos introducido las escalaciones como parte de Unwanted Access. Las escalaciones ayudan a nuestro SOC a reunir más información al investigar la actividad de inicio de sesión de Unwanted Access. Estos no son incidentes activos. Más bien, son señales para situaciones en las que necesitamos más información para decidir los próximos pasos. Si detectamos un inicio de sesión desde un país o una VPN desconocidos, enviaremos una escalación para ayudar a determinar si es legítimo o no autorizado.
Por ejemplo, un socio ha creado reglas de ubicación esperadas para Estados Unidos e Irlanda y una regla de ubicación no autorizada para Rumania. Pero vemos actividad de inicio de sesión desconocida desde Francia. Como necesitamos más información del socio para determinar si esta actividad de inicio de sesión es maliciosa, enviamos una escalación que le solicita al socio crear una regla de Esperado o No autorizado para esta ubicación.
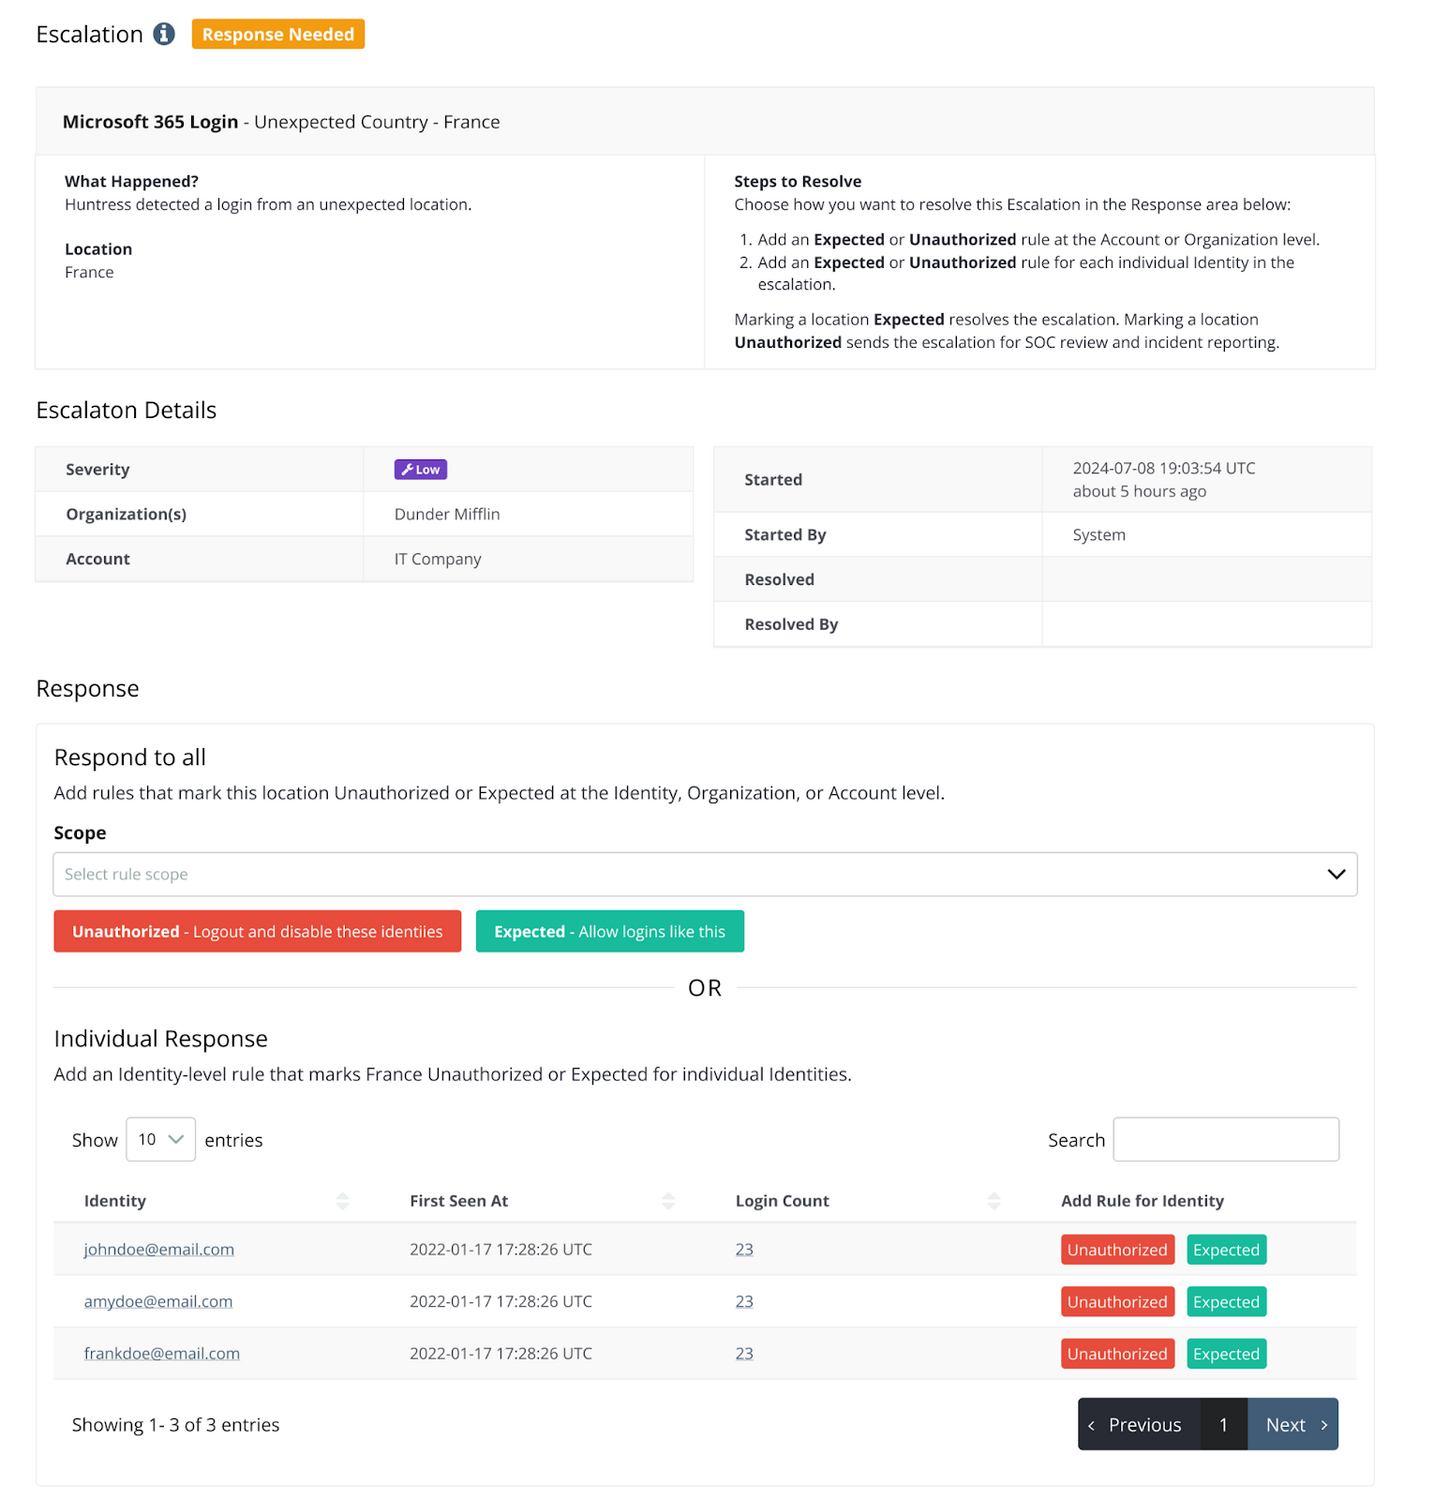
Las escalaciones se envían por correo electrónico y PSA, y están disponibles en el portal de Huntress.
Unwanted Access: tu defensa de primera línea
A medida que las amenazas siguen evolucionando, nuestra nueva funcionalidad Unwanted Access te permite mantenerte un paso adelante de las ciberamenazas al abordar de forma proactiva el secuestro de sesión y el robo de credenciales. Nuestras capacidades avanzadas de detección y respuesta te dan la posibilidad de personalizar y ajustar tus entornos de seguridad para asegurar que solo los usuarios autorizados tengan acceso a los activos críticos del negocio. Además, las reglas de configuración y las escalaciones de Unwanted Access brindan visibilidad y control claros sobre tu panorama de identidad de Microsoft 365, lo que te da aún más poder para tomar el control de tu seguridad como nunca antes.
¿Listo para probar la nueva función Unwanted Access de Managed ITDR? Regístrate hoy para una prueba gratuita.