Ransomware stops la nómina,

la protección contra ransomware mantiene tu negocio en marcha.

Hackers Wrecked.
Your Empresarial
Secured.

Un servidor expuesto, una contraseña robada, un minuto de más. Eso es todo lo que se necesita para que la productividad se detenga por completo. La protección contra ransomware de Huntress encuentra las puertas traseras que tus herramientas actuales pasaron por alto, deteniendo al hacker antes de que comience el cifrado, con un SOC 24/7, detección administrada de endpoints e identidades, y una ruta clara para expulsar al atacante.

Más de 285 mil negocios protegidos contra el ransomware por Huntress

Protección contra ransomware que cierra todas las puertas

Cubrir cada vector de ataque puede ser difícil. Las credenciales robadas por phishing, los RDP expuestos, las VPN débiles y las contraseñas robadas les dan a los hackers maliciosos exactamente lo que necesitan: acceso. Pero Huntress cierra todas las puertas. La Huntress Security Platform protege a tus empleados, identidades y endpoints para que no tengas que preocuparte por el cifrado de datos, los bloqueos de dispositivos ni las costosas extorsiones.

La protección comienza mucho antes de la nota de rescate

La protección contra ransomware es la combinación de prevención, detección, respuesta y recuperación que evita que los atacantes cifren o roben tus datos. La mayoría de los ataques no comienzan con el cifrado. Comienzan con el acceso y luego se mueven silenciosamente por tu entorno, que es justo donde la protección tiene la mejor oportunidad de detenerlos. 

Un ataque típico avanza por cuatro etapas. Cada una es una oportunidad para detener el ransomware antes de que te cueste tiempo de inactividad.

Etapa

Qué hace el atacante

1. Acceso inicial

Hace phishing a los empleados, roba o adivina credenciales, o entra a través de un RDP expuesto o una VPN débil.

2. Punto de apoyo y persistencia

Instala una herramienta de acceso remoto disfrazada y oculta la persistencia bajo un proceso de sistema falso.

3. Robo de credenciales y movimiento lateral

Roba más credenciales y se propaga por la red.

4. Robo de datos y cifrado

Exfiltra datos y luego cifra los archivos.

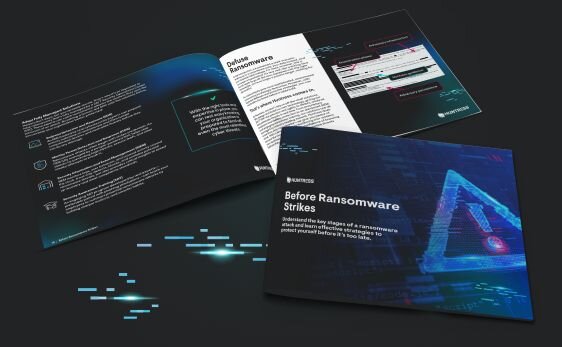
¿Quieres ver la ruta completa del ataque? Mira how ransomware attacks happen o lee Before Ransomware Strikes attack playbook.

Huntress platform

No necesitas llamadas de madrugada

Estás dormido, así que te pierdes lo que acaba de pasar: un inicio de sesión por fuerza bruta. El atacante se mueve rápido. Está robando credenciales, instalando una herramienta de acceso remoto disfrazada y ocultando persistencia bajo un proceso de sistema falso.

Pero Huntress se mueve más rápido. Nuestro equipo del SOC detectó el ataque, lo validó y actuó de inmediato:

  • Aisló el endpoint para detener la propagación

  • Eliminó la persistencia desde su origen

  • Contuvo la brecha antes de que comenzara el cifrado

Huntress platform

Tu mejor defensa es una mejor ofensiva

Nuestro SOC—un equipo de analistas de amenazas de élite disponible 24/7 y respaldado por IA—es tu multiplicador de fuerza siempre activo. Ofrecemos la respuesta rápida y ágil que necesitas para mantener tus operaciones de negocio, proteger tu reputación y darte tranquilidad.

Huntress platform

Seguridad para cada etapa de crecimiento

Esta reconocida empresa de techado y exteriores tenía la expansión reducida a una ciencia exacta. Pero su rápido crecimiento significaba que sus herramientas no podían seguirle el ritmo. Cuando los ataques de phishing, los inicios de sesión sospechosos y las cuentas comprometidas empezaron a causar problemas, su equipo de TI de dos personas necesitaba refuerzos, para ayer.

Descubre cómo Huntress cambió sus dolores de crecimiento por una protección escalable y sin esfuerzo, ayudándolos a incorporar siete tenants en solo dos semanas y devolviéndoles el control por completo.

Tu negocio necesita pruebas, no promesas

24/7

Cobertura global de analistas de amenazas

Dirigido por un equipo de analistas de amenazas de primer nivel, reconocidos en la industria, que lo han visto todo, nuestro SOC disponible 24/7 y asistido por IA trabaja sin descanso para encontrar y eliminar amenazas de ransomware antes de que puedan dañar tu negocio.

83k

Informes de incidentes altos/críticos enviados en los últimos 12 meses

La fatiga por alertas es brutal y agotará a tus profesionales más capacitados. Por eso eliminamos el ruido y mostramos solo las alertas que importan. Déjanos manejar las distracciones para que tú y tu equipo se enfoquen en lo que más importa.

285k+

Organizaciones protegidas por Huntress

Vemos millones de ataques cada año, y cada uno nos hace más inteligentes. Estos conocimientos evolucionan constantemente nuestra tecnología y nuestro enfoque para derrotar a los hackers. El resultado es mayor eficiencia para tu equipo e inmunidad colectiva en todos nuestros clientes.

Tu plataforma de seguridad para tener Tranquilidad

La plataforma de seguridad de Huntress está construida, es propiedad y está operada por completo por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas significativas.

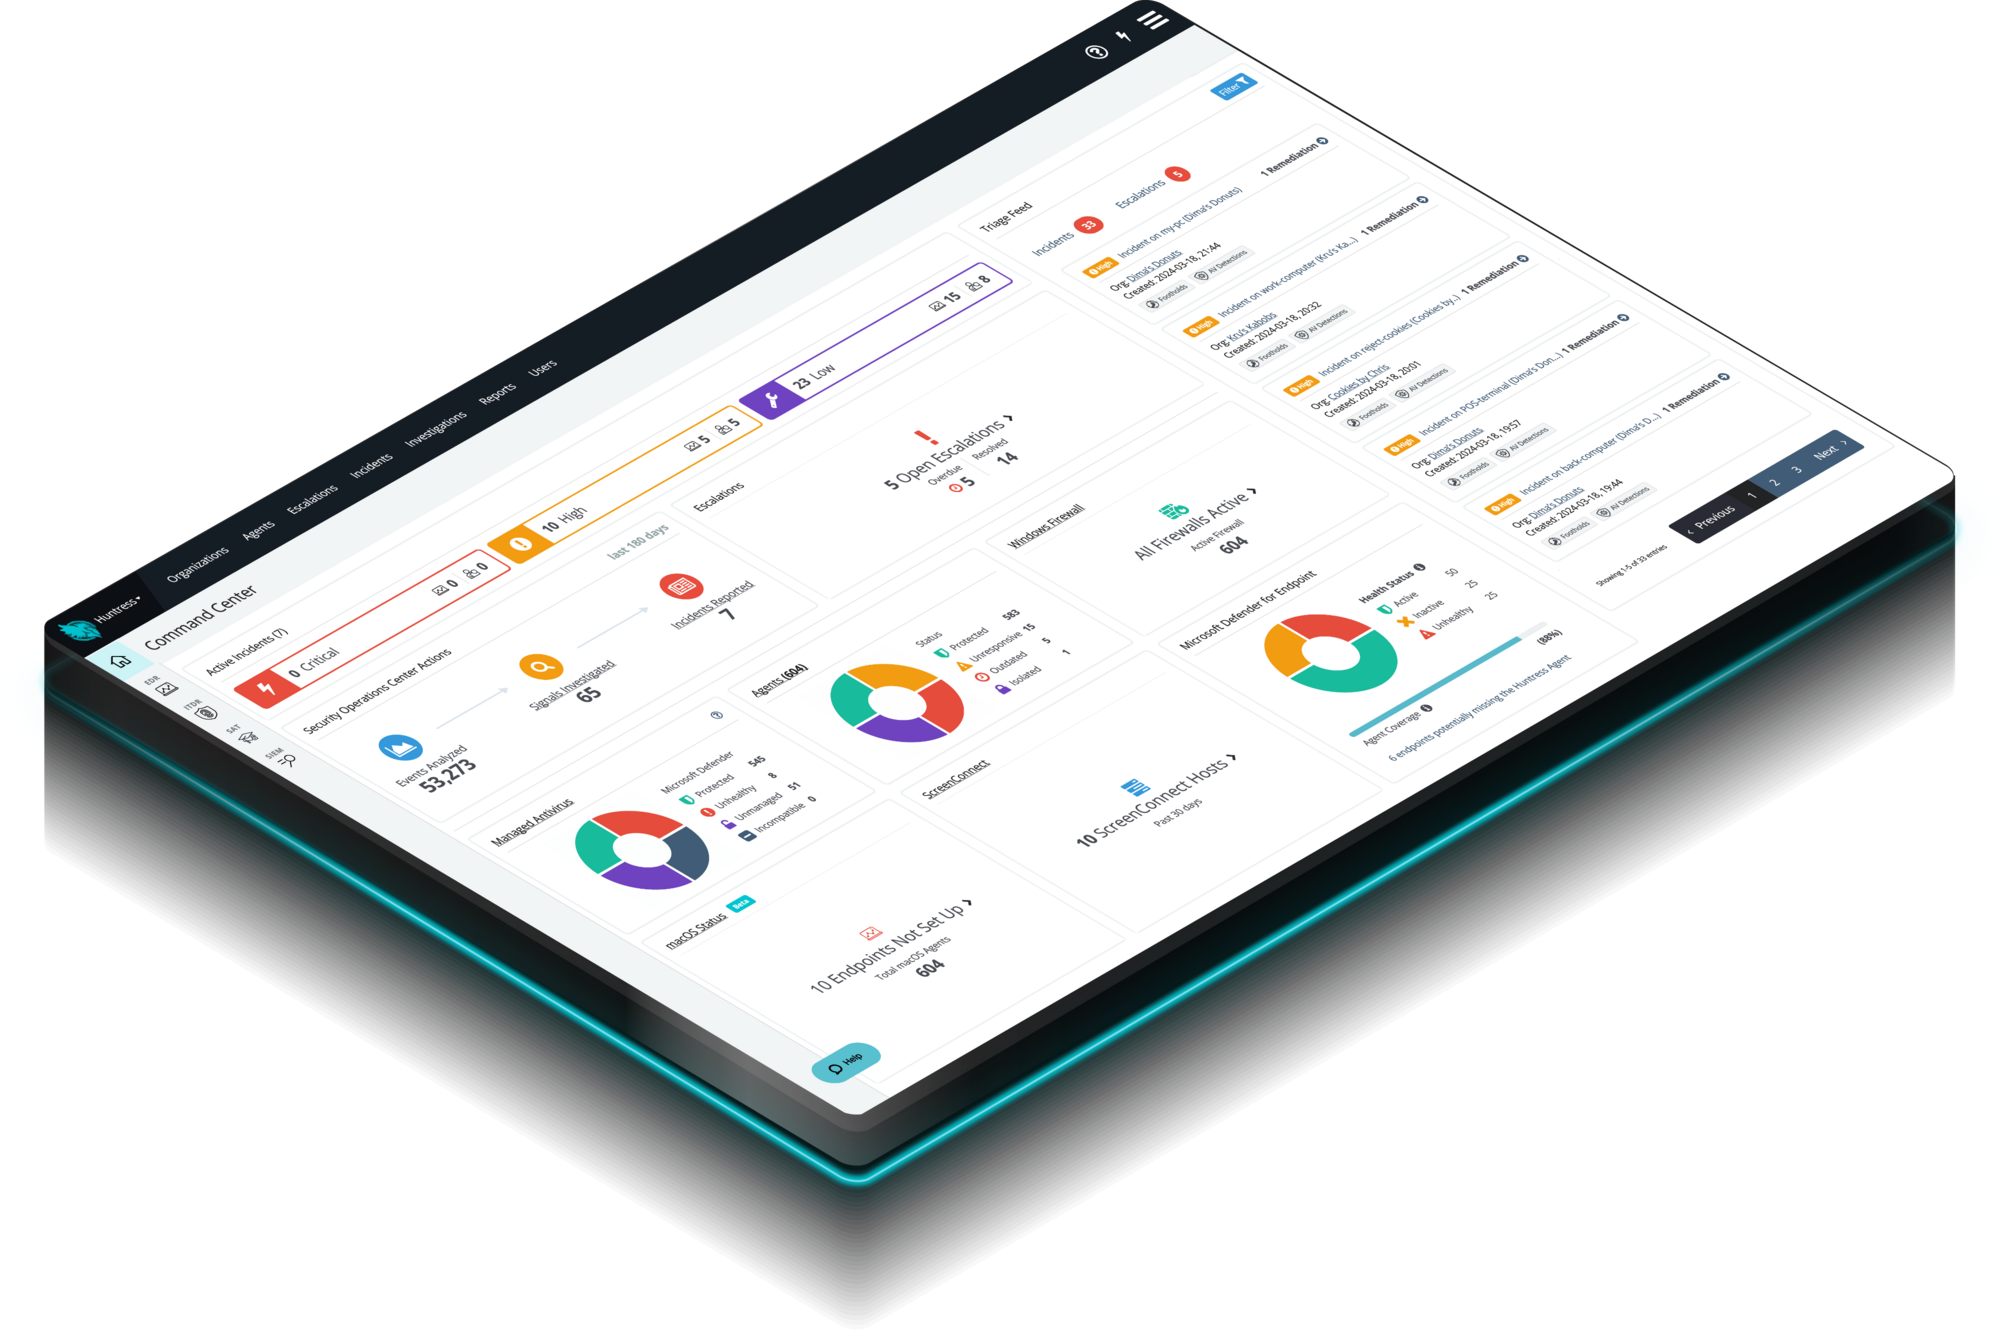
Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

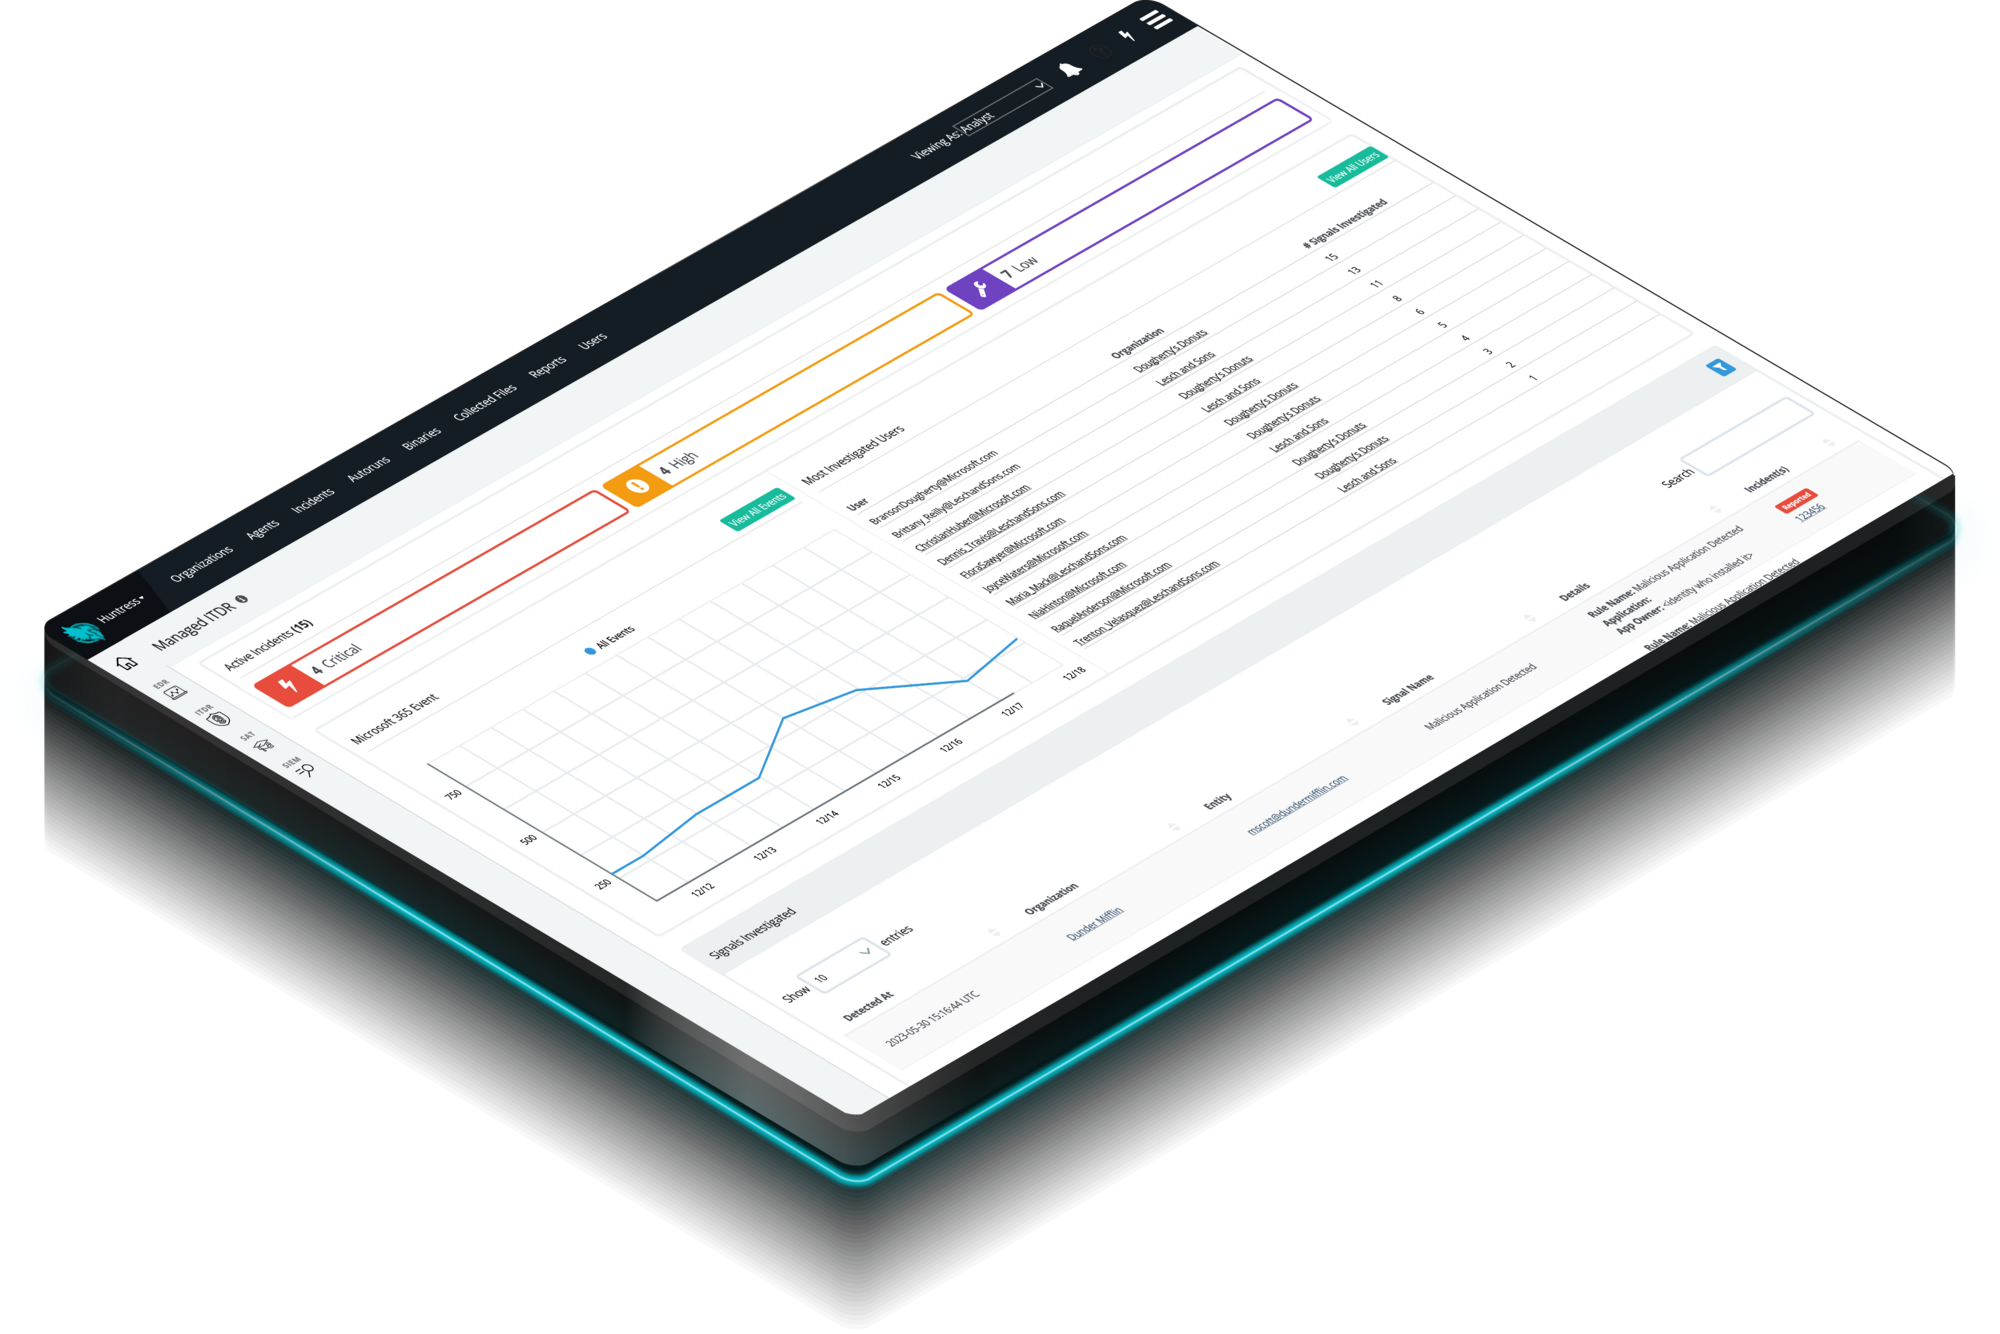
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo electrónico empresarial, los inicios de sesión no autorizados y más.

  • Más de 17 millones de identidades protegidas

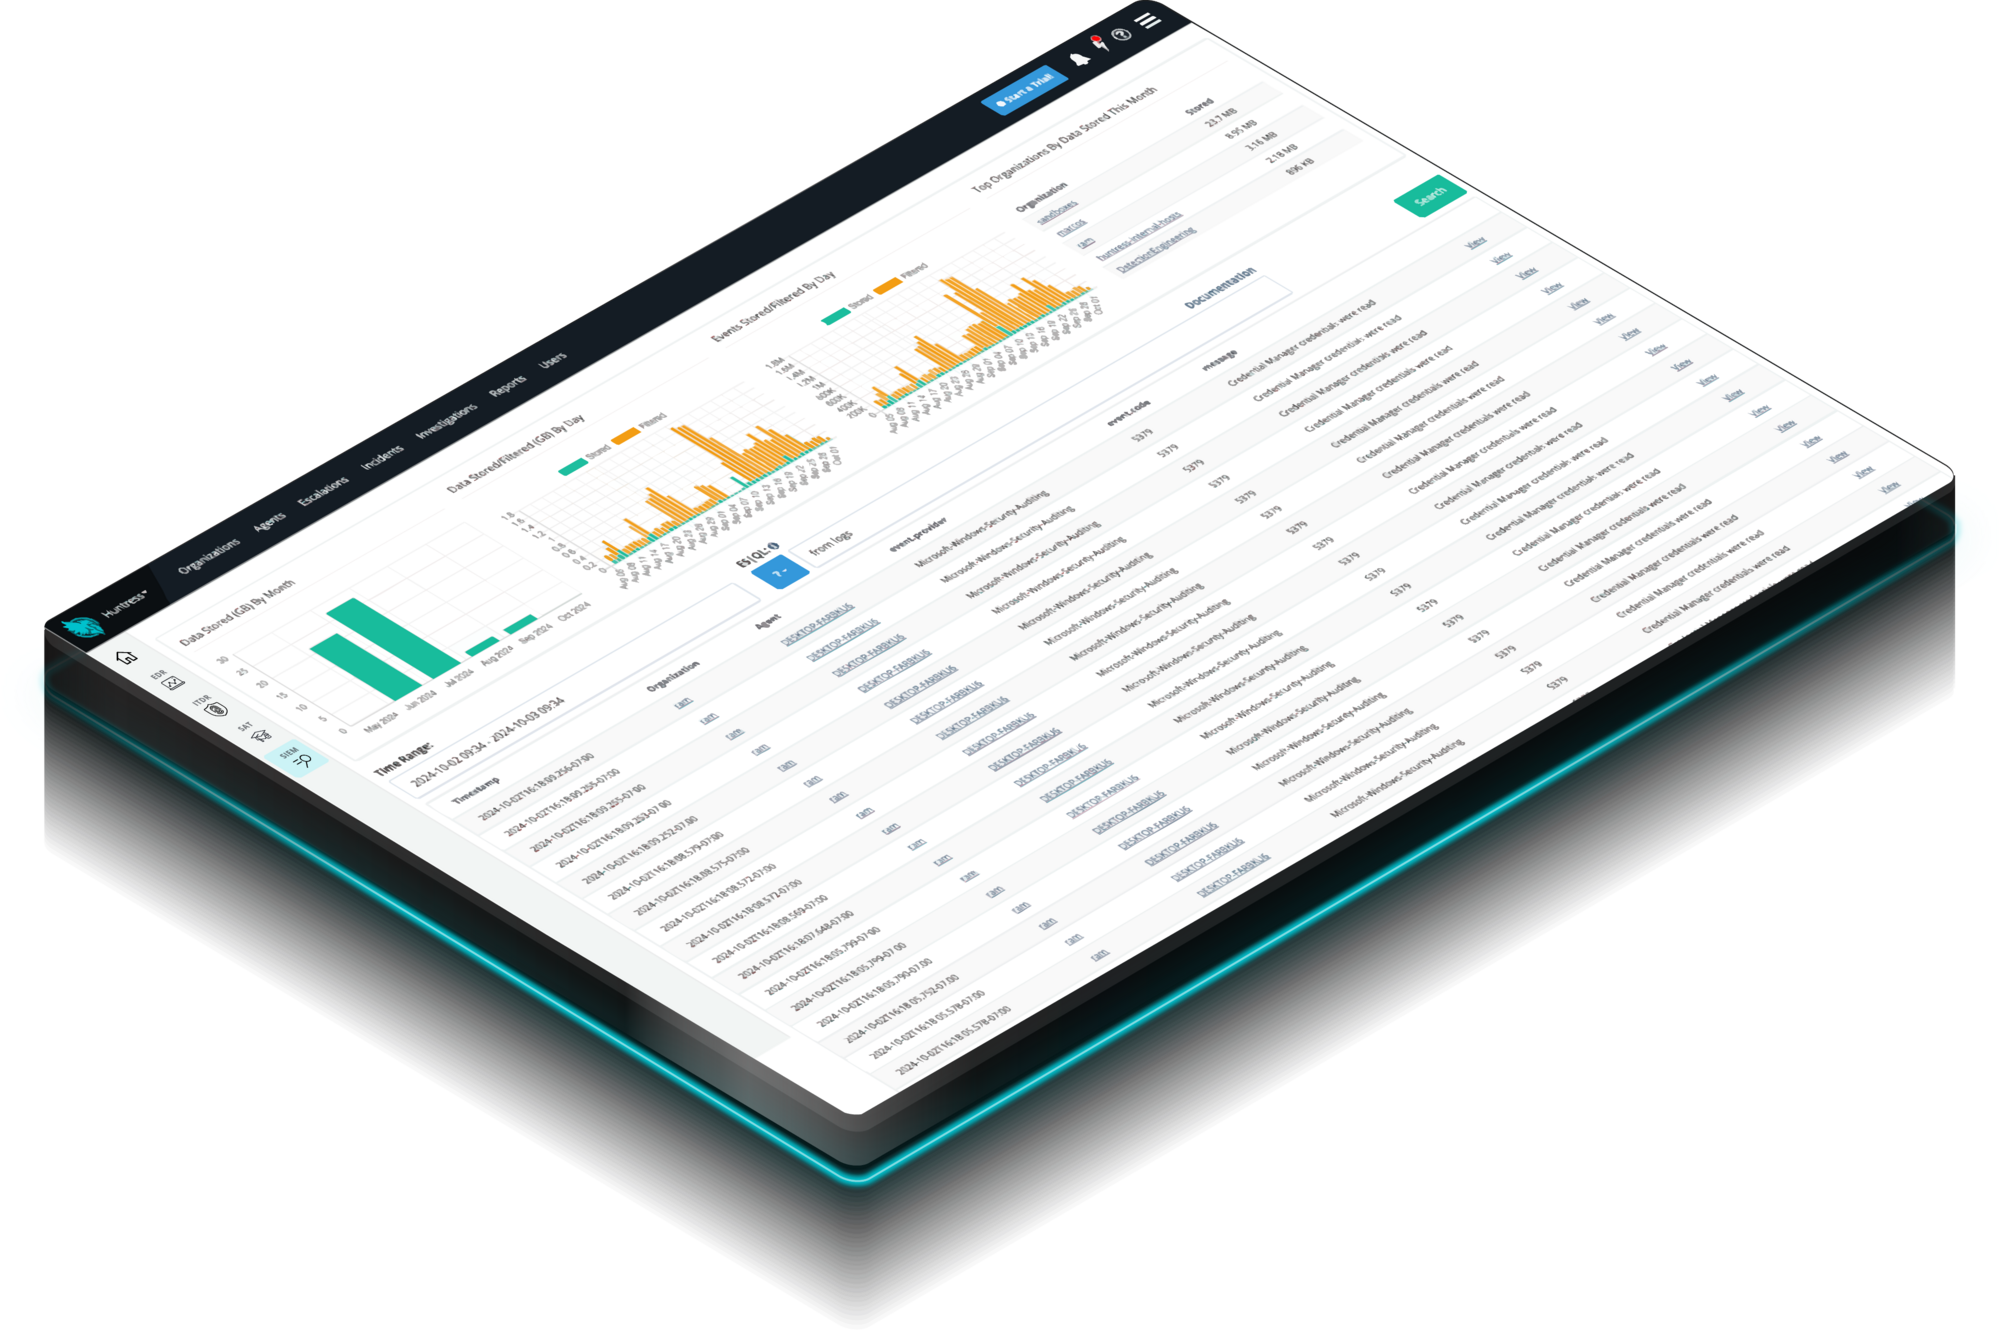
Huntress Managed SIEM elimina la complejidad y la sobrecarga que suelen asociarse a los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y mayor cumplimiento normativo, totalmente gestionados por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

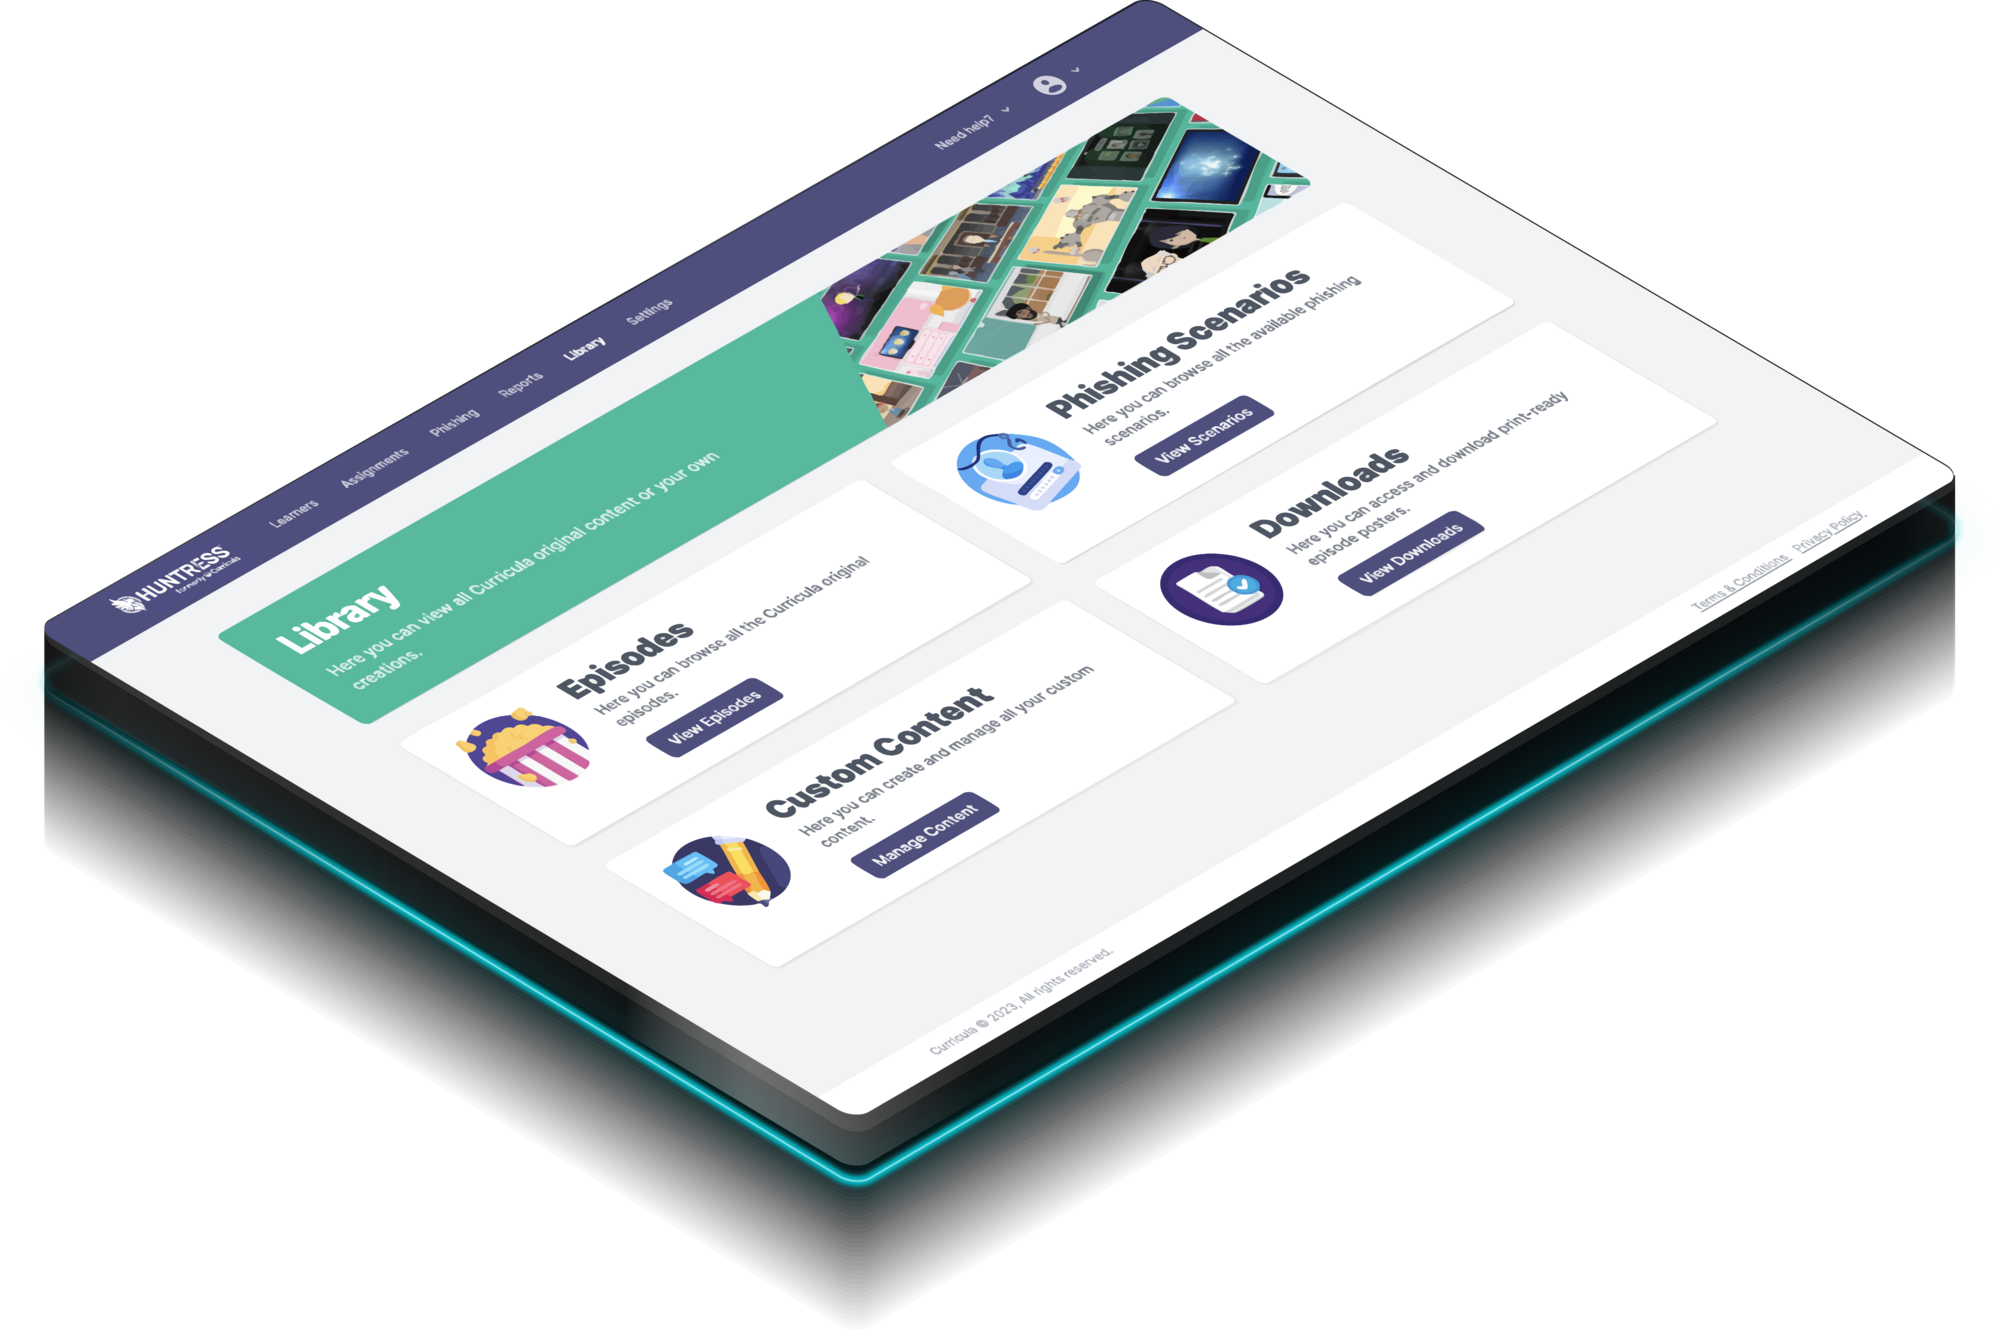
Contenido de capacitación atractivo, respaldado por expertos y personalizado, basado en inteligencia de amenazas del mundo real y creado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

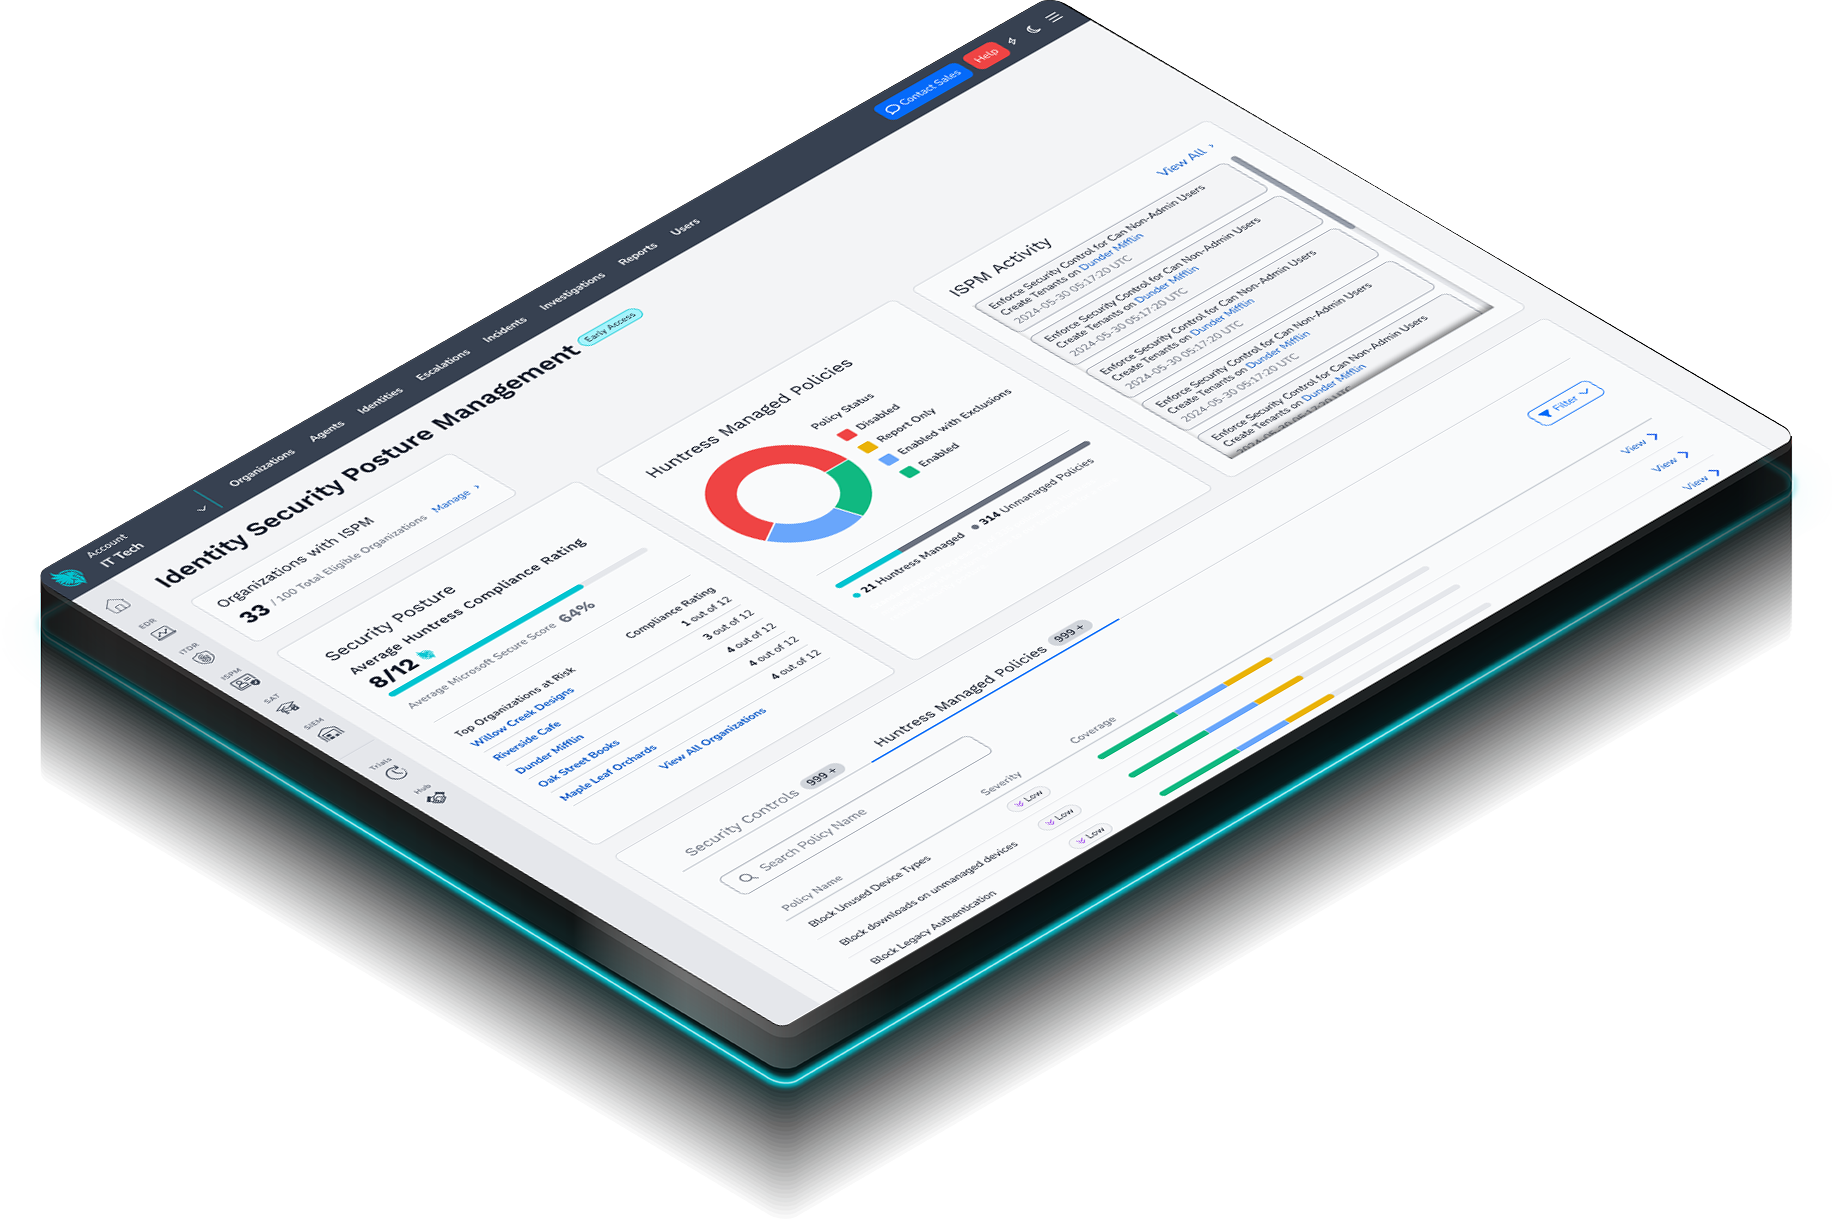
La mayoría de los hackers no irrumpe a la fuerza: aprovecha configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente configuraciones incorrectas, accesos riesgosos y desviación de políticas en Microsoft 365, para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que refuerza los endpoints para defenderse de ataques como ransomware e infostealers, y para prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, todo en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque gestionado para menos sobrecarga y menos dolores de cabeza

No te quedes solo con nuestra palabra

2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europe

Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2

Informe de ciberamenazas de Huntress 2026

Entre cambiar estrategias, optimizar los manuales de ataque y perfeccionar su oficio, los hackers movieron el tablero en 2025.

Preguntas frecuentes sobre protección contra ransomware

Protegerse contra el ransomware requiere un enfoque de defensa en profundidad debido a los múltiples métodos que usan los actores de amenazas para acceder a tus sistemas y datos. La detección y respuesta para endpoints ya no es la única solución. Las empresas necesitan educar a sus empleados para detectar y evitar ataques de phishing y robo de credenciales, además de promover prácticas seguras de contraseñas. Necesitas visibilidad sobre las actividades previas al ataque de los actores de amenazas que apuntan a tu infraestructura de TI, y monitoreo del robo de identidad y credenciales en caso de que el “firewall humano” se vea comprometido.

La velocidad importa al responder a un ataque de ransomware. Cuanto más rápido se detecte un ataque y se contenga la amenaza, ya sea cerrando el acceso VPN o aislando un endpoint, mayor será la probabilidad de que tu empresa minimice el impacto de un ataque de ransomware.

Las tendencias actuales en protección contra ransomware buscan garantizar protecciones contra la amplia variedad de tácticas que usan los atacantes de ransomware: phishing para obtener acceso a sistemas y cuentas, explotación de vulnerabilidades para acceder a redes, acceso a endpoints y movimiento lateral dentro de una red. Y también la capacidad de recuperarse rápidamente de un incidente con procedimientos de respuesta documentados y probados, junto con una estrategia sólida y segura de copia de seguridad de los datos.

La IA está ayudando a los equipos de TI y seguridad a defenderse de los ataques de ransomware, permitiéndoles clasificar y priorizar alertas más rápido, y moverse a la velocidad con la que ocurren los ataques de ransomware.


Nuestro enfoque está en la velocidad y la calidad. Por ejemplo, Huntress Managed SIEM ofrece amplia visibilidad en tus controles de seguridad e infraestructura de TI para detectar señales de actividad de un actor de amenazas antes de que puedan comprometer tu red. El SOC liderado por humanos y basado en IA garantiza que las alertas verificadas y accionables se entreguen en minutos, con el contexto específico y los pasos necesarios para defenderte de un ataque. A diferencia de las soluciones que te dejan revisando un mar de alertas, ofrecemos un camino definitivo para expulsar de inmediato al atacante, reduciendo drásticamente la ventana de oportunidad para que el ransomware se ejecute.

Huntress no publica un porcentaje único de "tasa de detección" de ransomware. Francamente,  seríamos escépticos de cualquier proveedor que lo haga sin definir claramente las muestras y las condiciones de prueba. 

Lo que sí podemos sustentar es cómo funciona la protección: Ransomware Canaries ofrece una señal temprana cuando una actividad similar al cifrado toca archivos señuelo, mientras que el Attack Disruption Engine detecta localmente comportamientos específicos del atacante con alta confianza y puede terminar procesos maliciosos mientras alerta al SOC liderado por humanos.

Nuestro enfoque está en la velocidad y la calidad. Por ejemplo, Huntress Managed SIEM ofrece una visibilidad amplia de tus controles de seguridad e infraestructura de TI para detectar señales de actividad de un actor de amenazas antes de que pueda comprometer tu red. El SOC, liderado por humanos y asistido por IA, garantiza que las alertas verificadas y accionables se entreguen en minutos, con el contexto específico y los pasos necesarios para defenderte de un ataque. A diferencia de las soluciones que te dejan investigar una avalancha de alertas, te damos una vía definitiva para expulsar al atacante de inmediato, lo que reduce drásticamente la ventana de oportunidad para que el ransomware se ejecute.

Los respaldos son cruciales para la recuperación, pero no evitan el tiempo de inactividad, el daño reputacional ni el creciente riesgo de exfiltración de datos (donde los atacantes roban datos antes de cifrarlos). El ransomware moderno es un ataque de dos pasos: robar datos y luego cifrarlos. Huntress ayuda a detener al atacante antes de que pueda ejecutar cualquiera de los dos pasos, ahorrándote el enorme costo, tiempo y golpe reputacional de un proceso de recuperación completo. La prevención siempre es más barata que la recuperación.

Los grupos de ransomware acechan a los empleados porque pueden ofrecer una vía rápida hacia una red. Los empleados pueden ser víctimas de phishing para instalar las herramientas de los atacantes o robar contraseñas administrativas, facilitando comprometer una red.

Definitivamente. Las identidades son el nuevo perímetro. Los grupos de ransomware interceptarán solicitudes de MFA, robarán tokens de sesión y, en última instancia, comprometerán cuentas para obtener acceso a tus sistemas y datos.

Aprende más sobre el ransomware y otros #ShadyHacks

Más información sobre Cómo ocurren los ataques de ransomware
Cómo ocurren los ataques de ransomware

Mira este video para conocer a fondo la ruta de un ataque de ransomware, para que puedas detectarlo a tiempo, detenerlo y evitar que los hackers cobren.

Más información sobre Antes de que ataque el ransomware: el playbook
Antes de que ataque el ransomware: el playbook

Haz que tu negocio sea más resistente a los ataques de ransomware.

Más información sobre Informe de amenazas de ciberseguridad 2025: proliferación de RATs, evolución del ransomware y otros hallazgos
Informe de amenazas de ciberseguridad 2025: proliferación de RATs, evolución del ransomware y otros hallazgos

Entérate de cómo evoluciona el oficio del ransomware

Mira la protección contra ransomware de Huntress en acción

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) disponible 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad