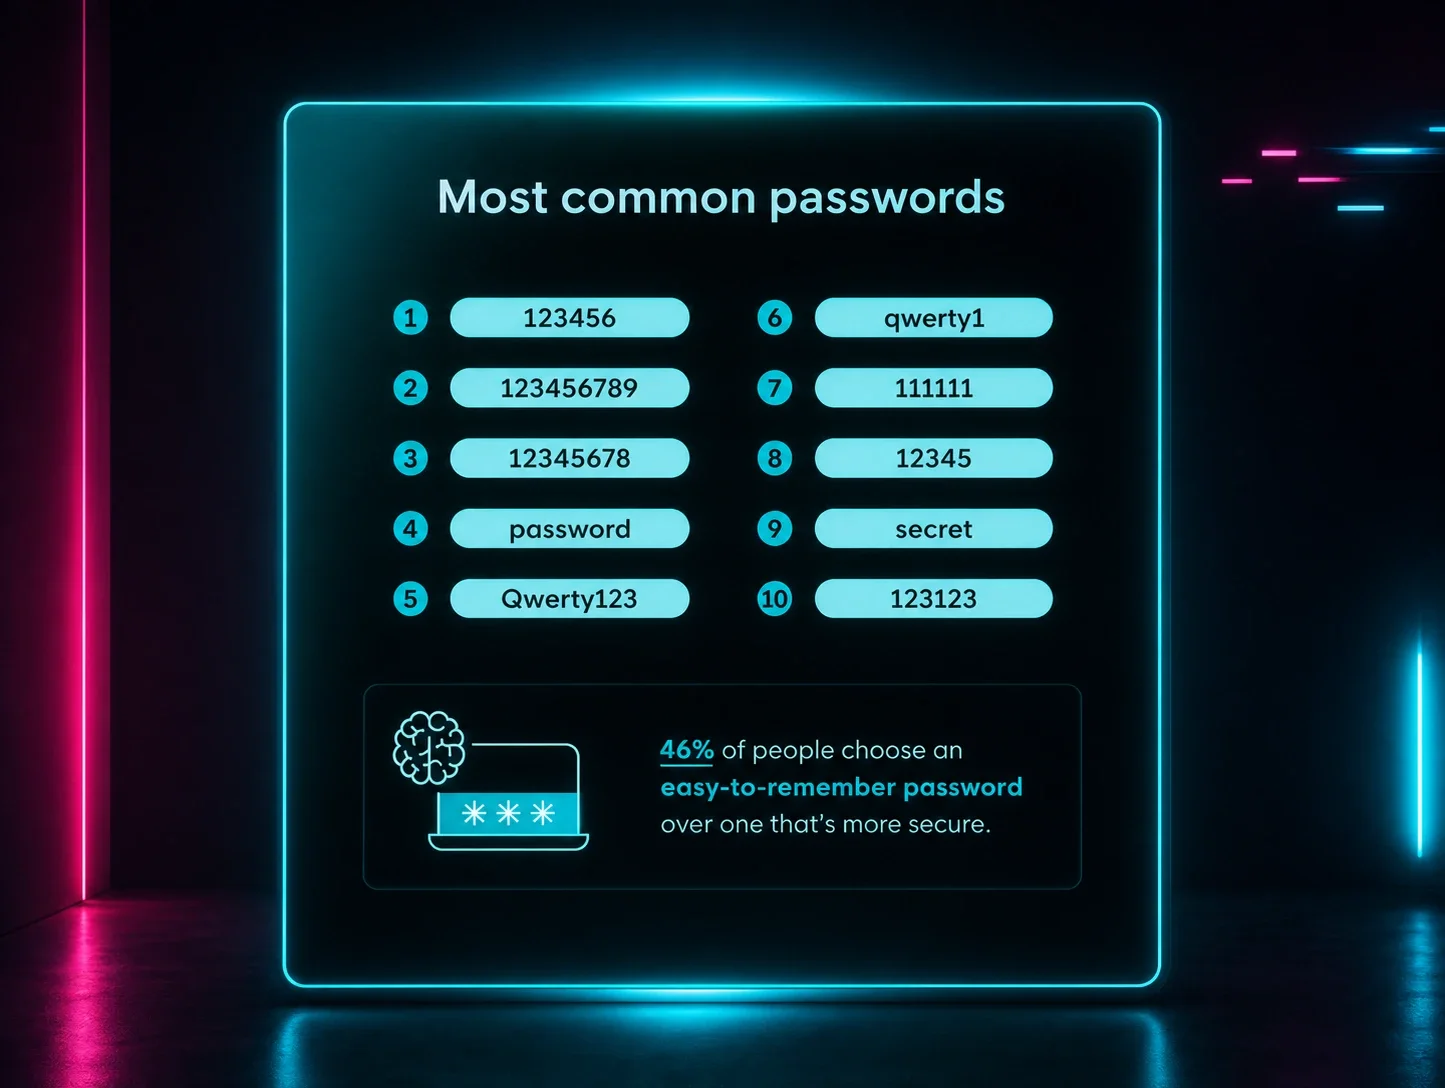


Si tu contraseña es “123456”, tienes una compañía sorprendentemente numerosa. Esa misma cadena apareció 338 millones de veces entre las más de 19 mil millones de contraseñas expuestas en un análisis de Cybernews de 2024–2025 sobre credenciales filtradas.
Desde reutilizar el mismo inicio de sesión en cada cuenta hasta nunca cambiarla después de una filtración, las estadísticas de contraseñas de varios informes revelan lo poco común que es realmente una buena higiene de contraseñas.
El riesgo sigue aumentando, ya que el Informe de ciberamenazas 2026 de Huntress encontró que el 37% de las amenazas basadas en identidad involucraron credenciales robadas o con huellas sospechosas, lo que demuestra que una contraseña débil o reutilizada suele ser todo lo que un atacante necesita para entrar.
“La gente realmente subestima lo importante que es la seguridad de las contraseñas. Puede parecer algo obvio, pero mientras más compleja sea tu contraseña, más difícil será acceder a tu cuenta”, dice Lindsey Welch, Principal Technical Community Engagement Writer en Huntress. “Y eso sin contar cosas como asegurarte de cambiar tu contraseña después de una filtración y usar contraseñas distintas, lo cual también mejora la seguridad”.
Lee sobre algunos de los hallazgos más sorprendentes (o no tan sorprendentes) sobre la seguridad de contraseñas, además de algunos consejos para mejorar tu propia higiene de contraseñas.
Estadísticas clave de seguridad de contraseñas
Piensa en tus contraseñas como las llaves de tu reino digital. Protegen todo, desde correos personales y cuentas financieras hasta datos críticos del negocio. Aunque suelen darse por sentado, la fortaleza y seguridad de estas llaves digitales afectan directamente tu seguridad y privacidad en línea.
Las contraseñas robadas o fáciles de adivinar siguen siendo una de las formas más sencillas de entrada para los atacantes, y las cifras lo confirman. Esto es lo que dicen los datos sobre el riesgo de las contraseñas en este momento, y lo que significa para proteger tus endpoints digitales.
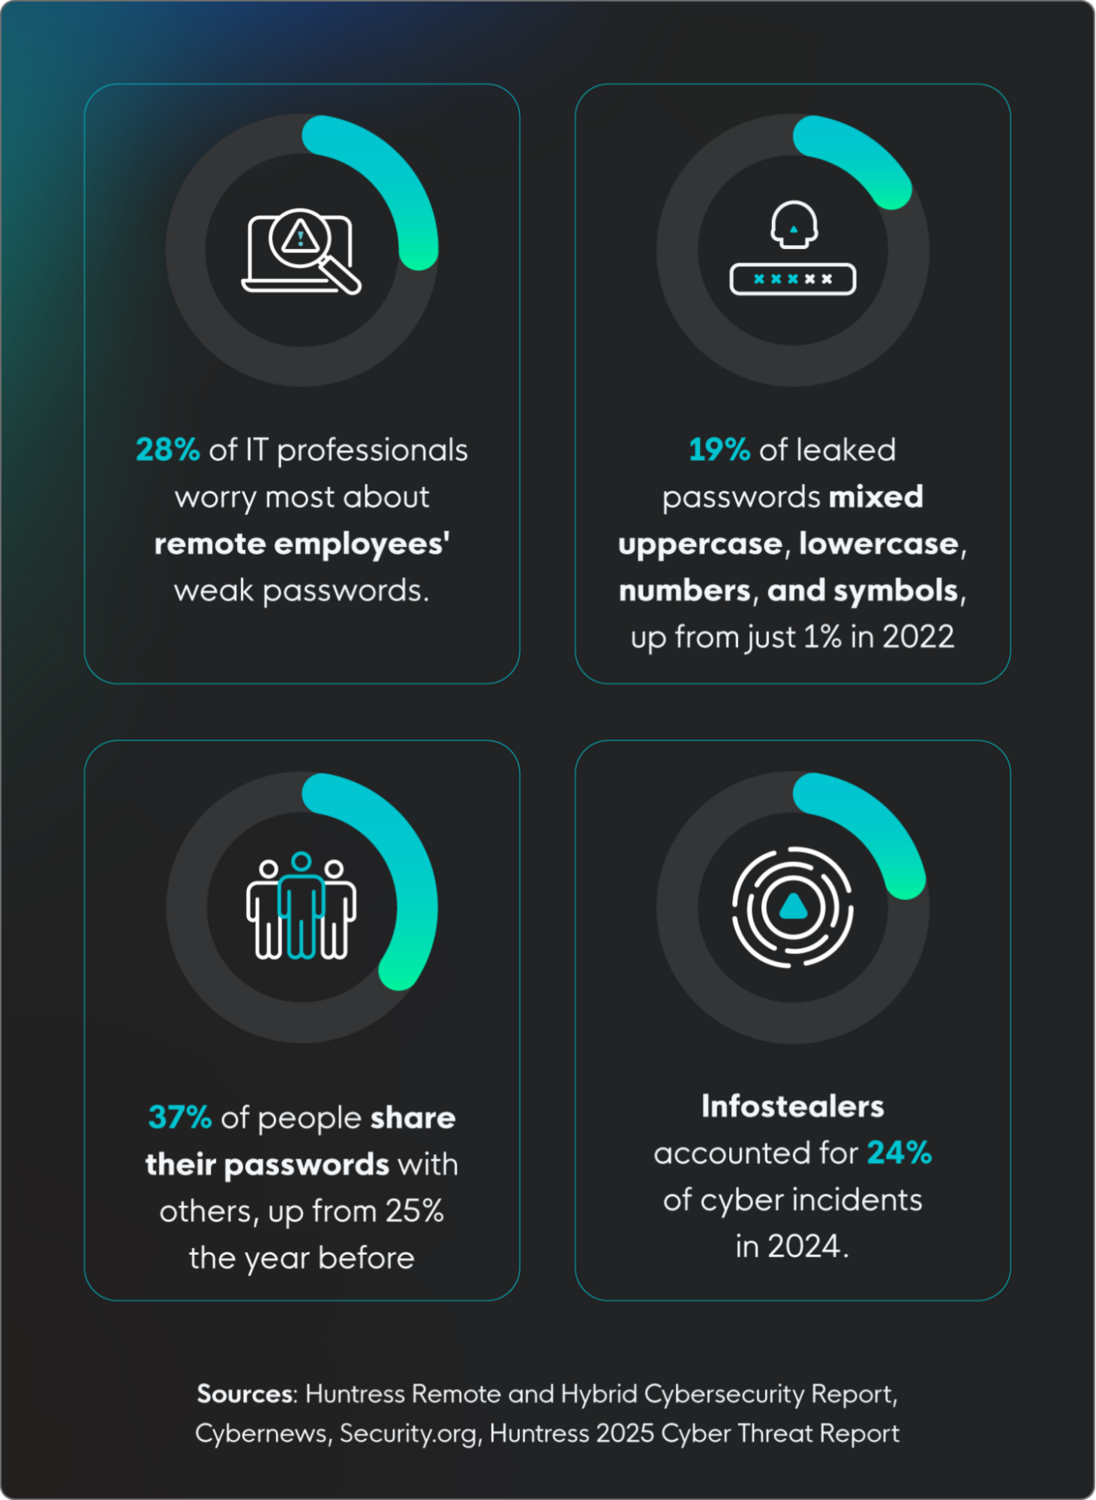
- La seguridad de las contraseñas es una de las principales preocupaciones en entornos de trabajo remoto e híbrido, y más de una cuarta parte (28%) de los profesionales de ciberseguridad afirma que el peor hábito de los empleados es usar contraseñas iguales o débiles. (Informe de ciberseguridad remota e híbrida de Huntress)
- El 65% de las personas admite usar patrones predecibles o información personal en sus contraseñas, como patrones simples de números o letras (26%), años o fechas de nacimiento (22%), y nombres de familiares o mascotas (20% cada uno). (PasswordManager.com)
- Los cibercriminales están robando credenciales cada vez más mediante infostealers, un tipo de software malicioso diseñado para recolectar credenciales e información confidencial, presente en el 24% de los incidentes cibernéticos en 2024. (Informe de ciberamenazas 2025 de Huntress)
- Solo el 19% de las contraseñas filtradas analizadas combinaban mayúsculas, minúsculas, números y símbolos, un aumento frente a apenas el 1% en 2022. Esto significa que la mayoría de las personas sigue prefiriendo la simplicidad sobre la fortaleza. (Cybernews)
- El uso de generadores de contraseñas casi se duplicó, pasando del 15% al 27%. (Security.org)
- Muchas personas postergan el cambio de sus contraseñas: el 49% dice que no las actualiza con más frecuencia porque le preocupa olvidar la nueva, y el 40% dice que simplemente es poco práctico. (PasswordManager.com)
- A pesar de estos hábitos riesgosos, solo el 5% de las personas califica sus propias contraseñas como muy riesgosas, y el 63% dice que sus contraseñas no son nada riesgosas, una brecha de exceso de confianza notable. (PasswordManager.com)
- El 37% de las personas comparte sus contraseñas con otros, un aumento frente al 25% del año anterior. (Security.org)
Estadísticas de filtraciones de contraseñas
¿Con qué frecuencia se comprometen realmente las contraseñas? Más de lo que crees. Desde ataques de fuerza bruta hasta filtraciones de datos a gran escala, estas estadísticas de filtraciones de contraseñas muestran lo expuesto que te dejan las prácticas de contraseñas débiles, y por qué una seguridad de contraseñas proactiva no es opcional.
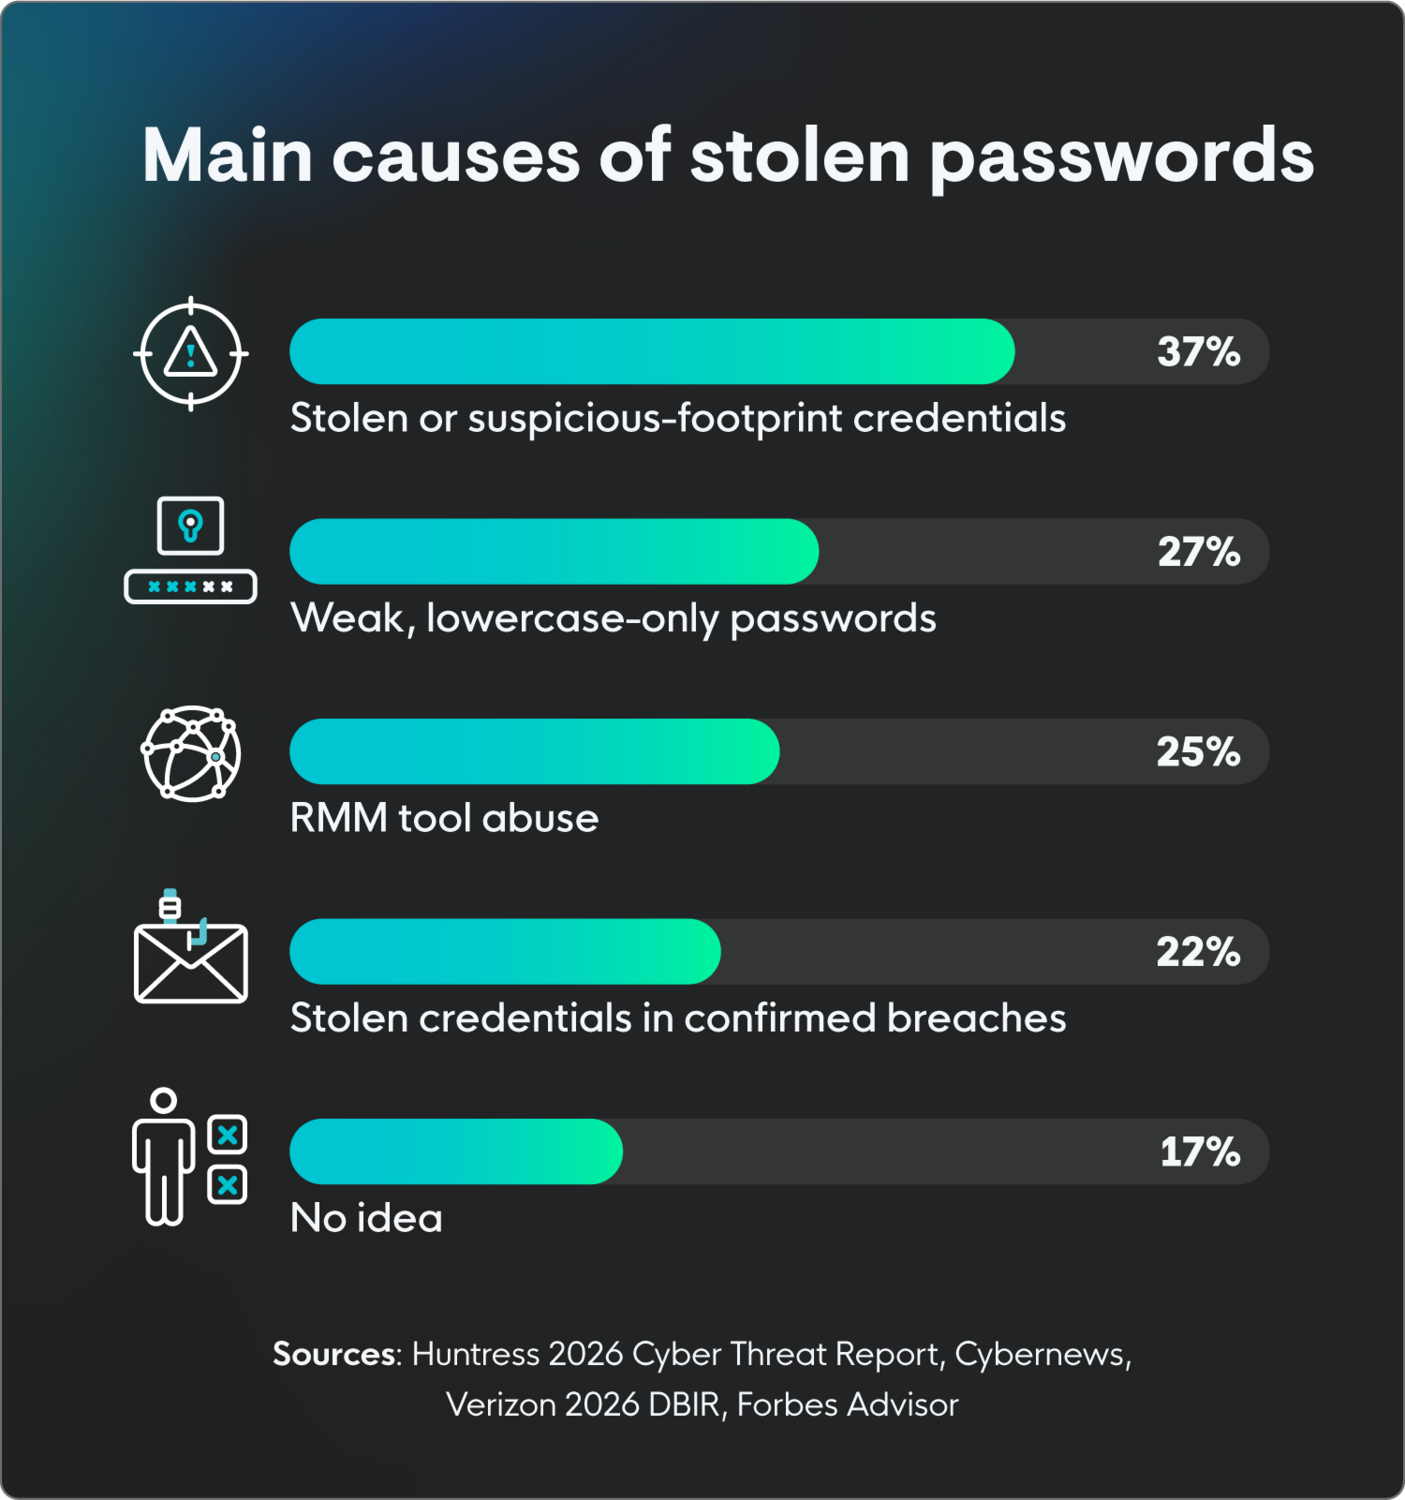
- El 37% de las amenazas basadas en identidad en 2026 se originaron en inicios de sesión con credenciales robadas o de huella sospechosa (según la telemetría propia de Huntress). (Informe de ciberamenazas de Huntress 2026)
- El 27% de las contraseñas filtradas analizadas consistía únicamente en letras minúsculas y dígitos, una estructura que las hace mucho más fáciles de descifrar. (Cybernews)
- El abuso de herramientas de monitoreo y gestión remota (RMM) — a menudo el punto de entrada en brechas del lado de las empresas — aumentó un 277% interanual y apareció en casi una cuarta parte de todos los incidentes investigados. (Informe de ciberamenazas de Huntress 2026)
- El abuso de credenciales juega un papel en el 39% de las brechas en algún punto de la cadena de ataque, lo que lo convierte en una de las amenazas más persistentes que enfrentan las organizaciones. (Informe de investigaciones de brechas de datos de Verizon 2026)
- Más de 19 mil millones de contraseñas (19.030.305.929) quedaron expuestas en aproximadamente 200 incidentes entre abril de 2024 y abril de 2025, y solo el 6% de ellas eran únicas. (Cybernews)
- Actualmente hay más de 24 mil millones de credenciales expuestas provenientes de brechas de datos y disponibles en la dark web. (Security Magazine)
- Las credenciales robadas o comprometidas son el vector de ataque inicial más común y entre los más costosos, con un promedio de $4,5 millones por brecha y el mayor tiempo de identificación y contención, con 327 días. (Informe de costo de una brecha de datos de IBM)
- Alrededor del 17% de las personas no tiene idea de cómo les robaron sus contraseñas. (Forbes Advisor)
- La información más comúnmente robada en ataques de contraseñas es el nombre y apellido (39%), seguido del número de teléfono (38%) y la dirección personal (34%). (Forbes Advisor)
Estadísticas de reutilización de contraseñas
Aunque es conveniente, el hábito aparentemente inofensivo de reutilizar contraseñas en varias cuentas crea un peligroso efecto dominó. Una vez que una sola contraseña se ve comprometida en una brecha, los actores de amenazas obtienen acceso a una red potencialmente vasta de tu vida en línea.
Según estas estadísticas, la reutilización de contraseñas es sorprendentemente común (bueno, tal vez no tan sorprendente):
- La generación Z reutiliza contraseñas a casi el doble de la tasa de los boomers, 72% frente a 42%, lo que convierte a los usuarios más jóvenes en el grupo más expuesto. (Bitwarden)
- El 55% de las personas ha abandonado una cuenta o creado una nueva por completo solo para evitar pasar por un restablecimiento de contraseña. (Bitwarden)
- El 94% de las contraseñas en el análisis de 19 mil millones de contraseñas de Cybernews estaban reutilizadas o duplicadas entre cuentas, lo que significa que una sola brecha podría extenderse por toda la huella en línea de una persona. (Cybernews)
Estadísticas de administración de contraseñas
¿Qué es la administración de contraseñas? Es exactamente lo que parece: cómo las personas administran y recuerdan sus contraseñas. Es una industria en auge, con muchas opciones diferentes en el mercado para ayudar a las personas a recordar y proteger sus contraseñas.
Aquí tienes algunos datos clave sobre la administración de contraseñas:
- Más de la mitad de los estadounidenses todavía dependen de métodos inseguros (memorización, autocompletado del navegador o anotaciones escritas) para llevar un registro de sus contraseñas. (Security.org)
- Entre las personas que sí usan un administrador de contraseñas, el 78% dice que simplemente tiene más contraseñas de las que puede recordar fácilmente, y por eso adoptó un administrador de contraseñas. (Security.org)
- El papel está desapareciendo. En cuanto al almacenamiento de contraseñas, el 25% de las personas anotó sus contraseñas en papel en 2024, una baja respecto al 30% en 2023 y al 32% en 2022. (Security.org)
- El 34% de las personas guarda sus contraseñas en el navegador, una proporción que ha ido en aumento año tras año. (Security.org)
- El 26% guarda sus contraseñas en una nota en su computadora o dispositivo móvil. (Security.org)
- La adopción de administradores de contraseñas ha alcanzado el 36% de los adultos en EE. UU., alrededor de 94 millones de personas, un aumento respecto al 34% del año anterior. (Security.org)
- 27. El 51% de las personas tiene sus contraseñas memorizadas. (Security.org)
- Google y Apple juntos controlan ahora más del 55% del mercado de administradores de contraseñas. (Security.org)
Estadísticas sobre las mejores prácticas de seguridad de contraseñas
Aunque estas estadísticas de contraseñas pueden ser preocupantes, hay mejoras de seguridad significativas al alcance de la mano. El enfoque debe estar en pasos prácticos y mejores prácticas comprobadas para crear y administrar contraseñas sólidas de manera eficaz.
Aunque las mejores prácticas de políticas de contraseñas solían incluir cambiarlas con frecuencia, eso ya no es el caso. Es mejor crear una contraseña sólida desde el principio, almacenarla de forma segura y usar autenticación multifactor (MFA).
Implementar estas pautas te permite tomar el control de tu seguridad digital y reducir significativamente el riesgo de ser víctima de ataques relacionados con contraseñas.
- Alrededor del 68% de las personas se han visto obligadas a cambiar una contraseña debido a una credencial comprometida. (Forbes Advisor)
- Una contraseña segura debe ser larga, aleatoria y única. (CISA)
- Una contraseña debe tener al menos 16 caracteres para una seguridad óptima, aunque siempre es mejor que sea más larga. (CISA)
- Las passkeys se están volviendo comunes, con 5 mil millones activas en todo el mundo. (FIDO Alliance)
- El 49% de las personas ahora usa passkeys con regularidad, y el 75% ha habilitado una passkey en al menos una cuenta. (FIDO Alliance)
- Las herramientas de descifrado impulsadas por IA pueden adivinar una contraseña típica de siete caracteres —incluso una que combine letras, números y símbolos— en menos de seis minutos, lo que resalta por qué la longitud importa más que los trucos de complejidad por sí solos. (Home Security Heroes)
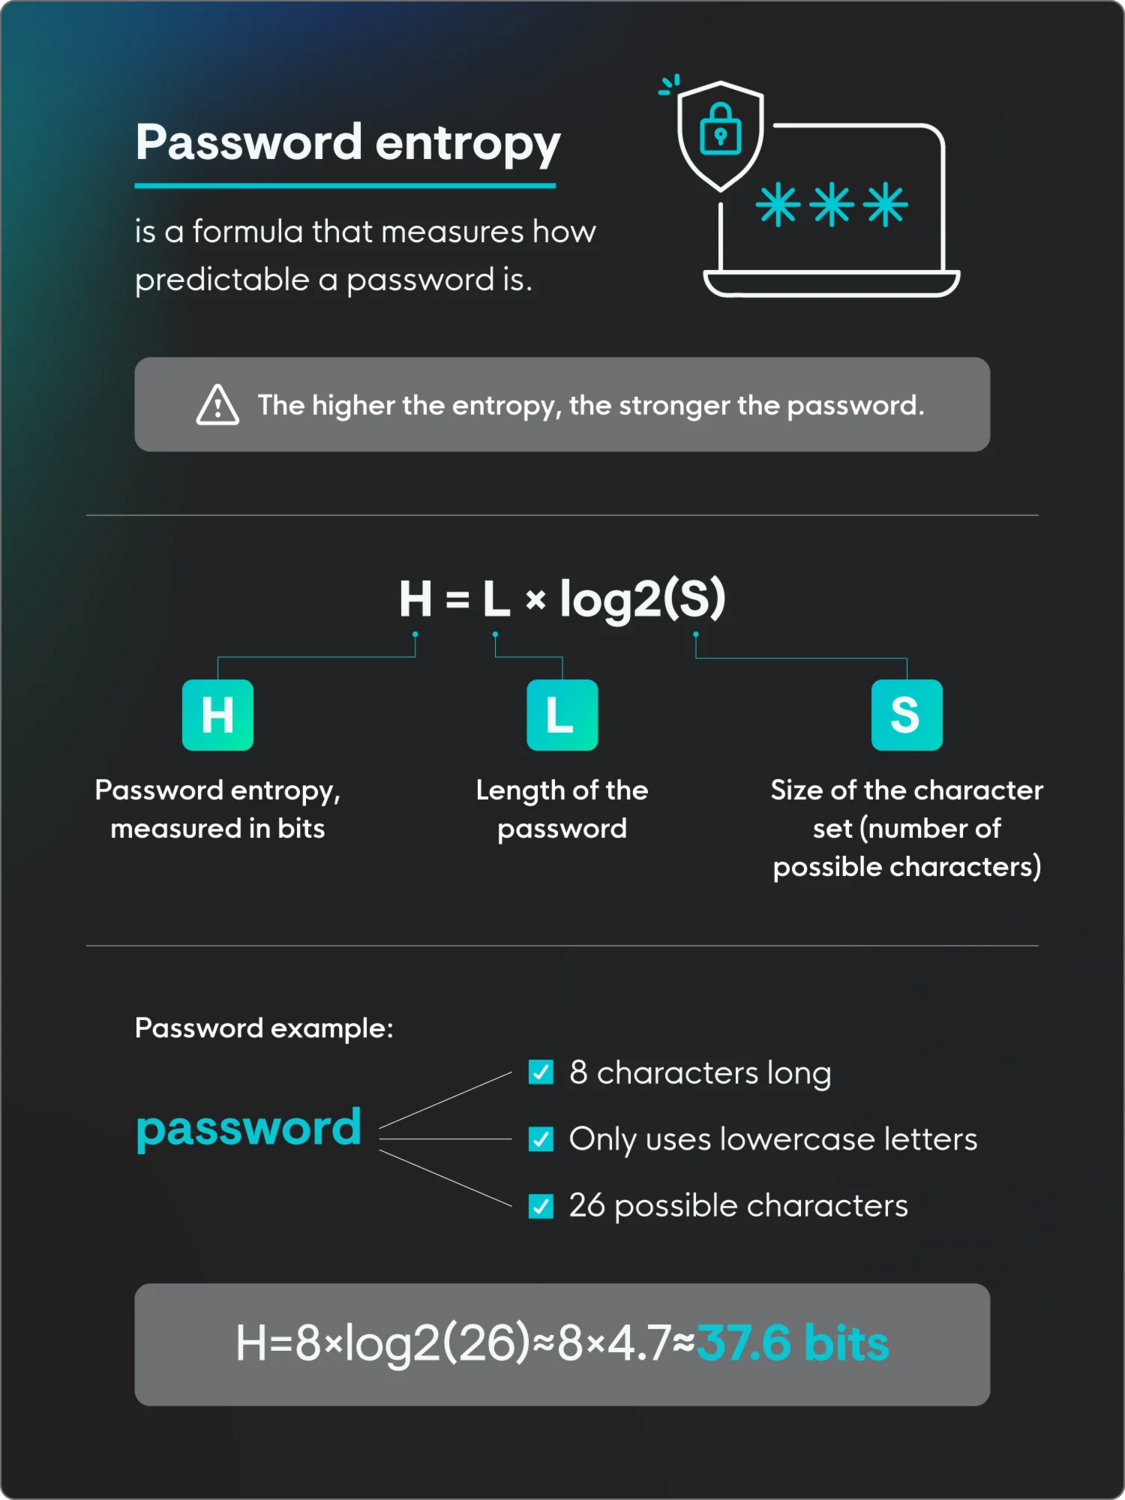
- Existe una fórmula para medir la fortaleza de una contraseña o entropía de la contraseña, que básicamente calcula cuánto tiempo tomaría descifrarla. Otra vez, entre más larga, mejor. (TechTarget)
Huntress Managed SAT
Mira la protección de contraseñas en acción
Las estadísticas cuentan la historia. La capacitación cambia el comportamiento. Mira cómo Huntress SAT enseña a los empleados mejores hábitos de contraseñas de una forma que van a recordar.
Cómo elegir una contraseña segura
Crear contraseñas seguras es tu primera y más importante línea de defensa. Las contraseñas deben ser únicas, largas y combinar letras, símbolos y números. También debe ser algo difícil de adivinar.
"Una contraseña segura debe ser larga, única e impredecible", dice Welch. "En el momento en que reutilizas una contraseña o la basas en información que alguien podría encontrar sobre ti, le estás dando ventaja a los atacantes. El objetivo no es crear una contraseña fácil de recordar; es crear una que sea difícil de adivinar para cualquier otra persona".
Aquí hay otros consejos clave de seguridad de contraseñas:
- Hazla larga: Las contraseñas deben tener al menos 16 caracteres.
- Usa una mezcla de caracteres: Una contraseña segura combina letras minúsculas y mayúsculas, números y caracteres aleatorios.
- Asegúrate de que sea única: Evita usar contraseñas populares, como 123456 o password, ya que son muy fáciles de adivinar.
- No la hagas personal: No elijas el nombre de tu mascota favorita o el apellido de soltera de tu mamá, ya que son datos personales que alguien podría conocer o descubrir fácilmente.
- Considera usar un administrador de contraseñas: Estas herramientas almacenan y generan de forma segura contraseñas fuertes y únicas para todas tus cuentas, así solo necesitas recordar una contraseña maestra.
- Activa la autenticación multifactor siempre que sea posible: MFA agrega una capa extra de seguridad al requerir un segundo método de verificación (como un código de tu teléfono) además de tu contraseña.
- Combínala con inicio de sesión único (SSO) cuando tu organización lo ofrezca: SSO reduce la cantidad de contraseñas que los empleados tienen que manejar, lo que disminuye las probabilidades de reutilización desde el principio.
- Ten cuidado con los intentos de phishing: No hagas clic en enlaces sospechosos ni ingreses tu contraseña en sitios web desconocidos. Siempre verifica la legitimidad de una página de inicio de sesión.
- Mantén tu software actualizado: Las actualizaciones a menudo incluyen parches de seguridad que pueden proteger contra vulnerabilidades conocidas.
- Monitorea tus cuentas en busca de actividad sospechosa: Si notas algo inusual, cambia tu contraseña de inmediato y repórtalo.
Protege tus contraseñas (y a ti mismo) con protección contra el robo de identidad
Entender las conclusiones de las estadísticas de contraseñas es un paso crucial hacia una mayor seguridad en línea. Cambios simples, como retirar credenciales de inicio de sesión reutilizadas y trasladar las credenciales a un administrador de contraseñas, ayudan a bloquear a los atacantes.
Si quieres ver cómo se comparan las tuyas, empieza con las contraseñas más comunes y asegúrate de que ninguna de las tuyas esté en la lista. Pero los hábitos individuales solo llegan hasta cierto punto. Entendemos lo que amenazas como el robo de credenciales y el acceso no autorizado significan para tu negocio, y estamos aquí para ayudar.
Huntress Managed Identity Threat Detection and Response (ITDR) protege las identidades en toda tu organización las 24 horas, los 7 días de la semana, mientras que Huntress Security Awareness Training convierte a tu equipo en una línea de defensa más sólida. Porque incluso la política de contraseñas más sólida necesita personas que sepan cómo seguirla.
Preguntas frecuentes
¿Qué producto o servicio de Huntress promueve la seguridad y las mejores prácticas de contraseñas?
Huntress Security Awareness Training (SAT) convierte las mejores prácticas de contraseñas en hábitos que tu equipo realmente mantiene, mediante capacitación continua y basada en situaciones reales, en lugar de un memo de política único. Combinar SAT con Managed ITDR, que monitorea las identidades en toda tu organización las 24 horas, los 7 días de la semana, cubre tanto el lado educativo como el de detección de la seguridad de contraseñas.
¿Cuál es la mejor manera de proteger tus contraseñas?
El enfoque más sólido combina hábitos y herramientas: crear contraseñas largas y únicas, almacenarlas en un administrador de contraseñas confiable y activar MFA siempre que puedas. Como las personas son la capa más atacada, la capacitación continua también importa. Huntress Security Awareness Training puede ayudar a construir esos hábitos en toda la organización.
¿Cuál es la regla 8-4 para las contraseñas?
La regla 8-4 es una pauta clásica: usa al menos 8 caracteres e incluye los 4 tipos de caracteres: letras mayúsculas, letras minúsculas, números y símbolos. Es un piso razonable, aunque la guía actual de CISA recomienda 16 caracteres o más.
¿Qué es una buena contraseña?
Una buena contraseña es larga (16 caracteres o más), aleatoria y única para una sola cuenta, combinando letras mayúsculas y minúsculas, números y símbolos (y sin contener nada que un extraño pudiera adivinar o buscar, como el nombre de una mascota o un año de nacimiento).
¿Cuántas contraseñas tiene en promedio una persona?
El número alcanzó un máximo de casi 170 contraseñas por persona en 2024, cuando las cuentas empresariales se rastrearon por separado, encontrando un promedio de 87 ese año. Desde entonces, el número de cuentas personales ha bajado por primera vez, a alrededor de 120.
¿Cuál es la contraseña más hackeada comúnmente?
La contraseña más común que los hackers de contraseñas atacaron en 2026 es "123456".
¿Cuántas contraseñas se hackean cada día?
Un estudio de la Universidad de Maryland registró, de manera célebre, un ataque a computadoras conectadas a internet aproximadamente cada 39 segundos, o alrededor de 2.244 al día.