


Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Bienvenido al blog de ciberseguridad de Huntress, donde vamos directo al grano con conocimientos prácticos del oficio para ayudarte a mantenerte un paso adelante de los actores de amenazas actuales. Nuestros autores aportan trayectorias diversas y experiencia práctica para hacer que la educación en ciberseguridad sea atractiva, accesible y basada en las amenazas que realmente enfrentas.
ACTUALIZACIÓN: N-able desconectó N-central después de que se revelaran 33 fallas críticas, incluidas cadenas que permiten ejecución remota de código y escalada de privilegios.


Threat Research es donde el SOC de Huntress muestra su trabajo. Cubrimos investigaciones reales de intrusiones, análisis de malware y ransomware, perfiles de actores de amenazas, y las tácticas en las que se apoyan los atacantes: persistencia, evasión de defensas y técnicas de vivir de la tierra. Ya sea que haya surgido esta semana o lleve años dando vueltas, aquí ves cómo se desarrollan los ataques y cómo los detenemos.
No se encontraron publicaciones.
Cuando una vulnerabilidad empieza a ser explotada, el reloj corre. Rapid Response & Vulnerabilities cubre las divulgaciones de CVE, los avisos de vulnerabilidad, la actividad de explotación que vemos en el entorno real, las guías de parcheo y los cronogramas de divulgación. Oportuno, enfocado y construido en torno a qué hacer después.
No se encontraron publicaciones.
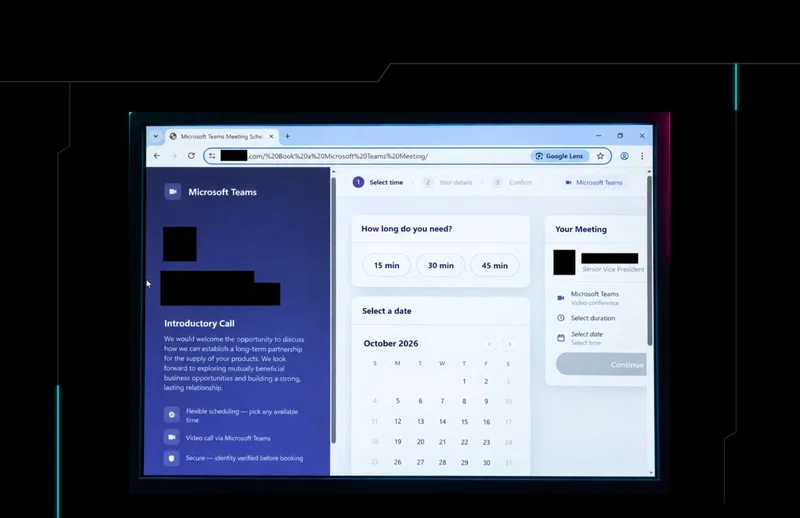
Los actores de amenazas usaron un señuelo convincente de reserva de reuniones de Microsoft Teams para ocultar un phishing mediante código de dispositivo y engañar a las víctimas para que autorizaran el acceso del atacante.

Attackers are using cloud-hosted ScreenConnect panels to install rogue clients on hundreds of managed endpoints.
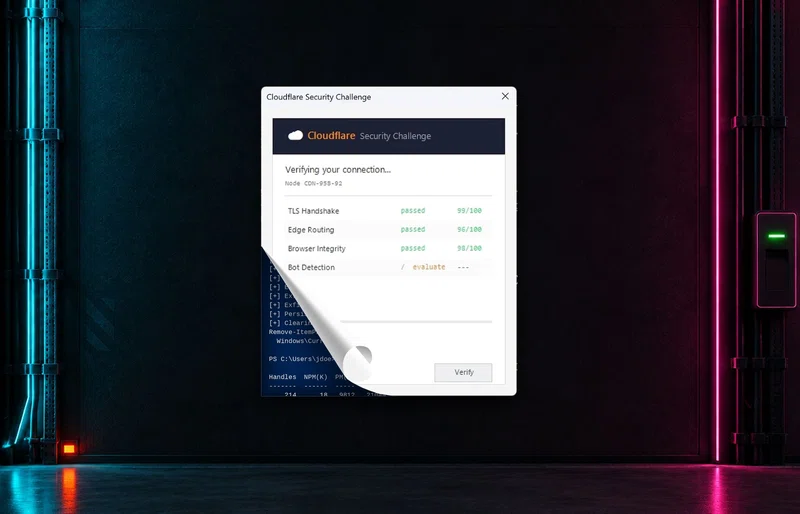
Las técnicas de ClickFix están evolucionando. Huntress desglosa cuatro cadenas de ataque: movimiento lateral, cargas útiles ocultas en PNG, RATs de Node.js y siembra de caché.
ACTUALIZACIÓN: N-able desconectó N-central después de que se revelaran 33 fallas críticas, incluidas cadenas que permiten ejecución remota de código y escalada de privilegios.
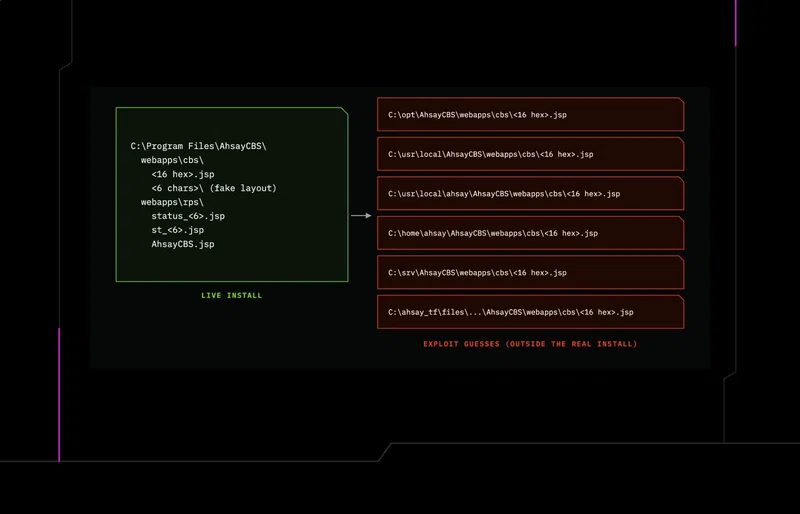
Seguimiento de la intrusión en AhsayCBS: nuevos webshells, un segundo minero y un implante en Python vinculado al endpoint, encontrados en servidores de respaldo vulnerados.
Conoce a Sasha Roshan, ingeniero de ventas sénior en Huntress, un defensor apasionado de la ciberseguridad. Descubre cómo marca la diferencia cada día.

