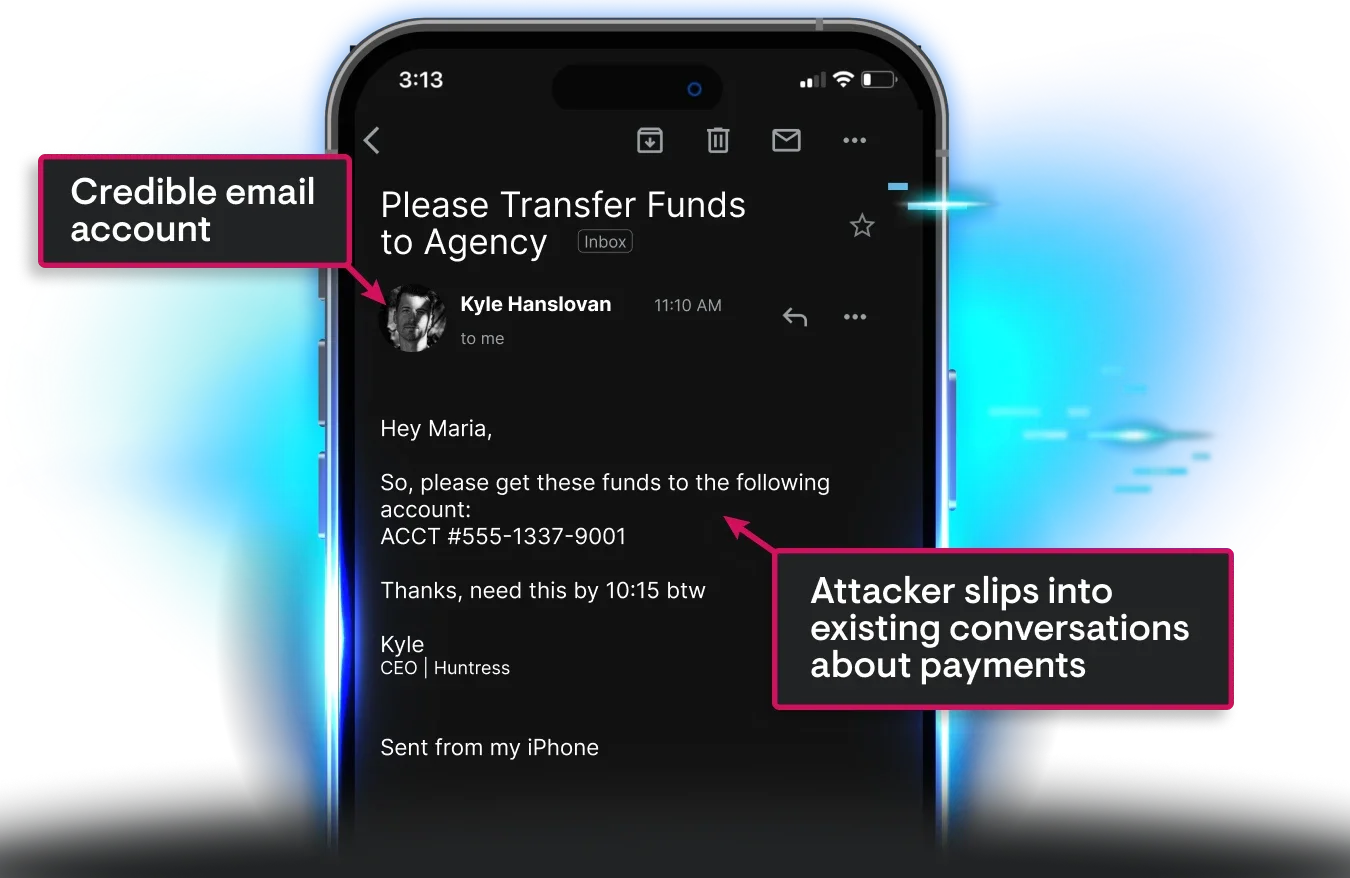
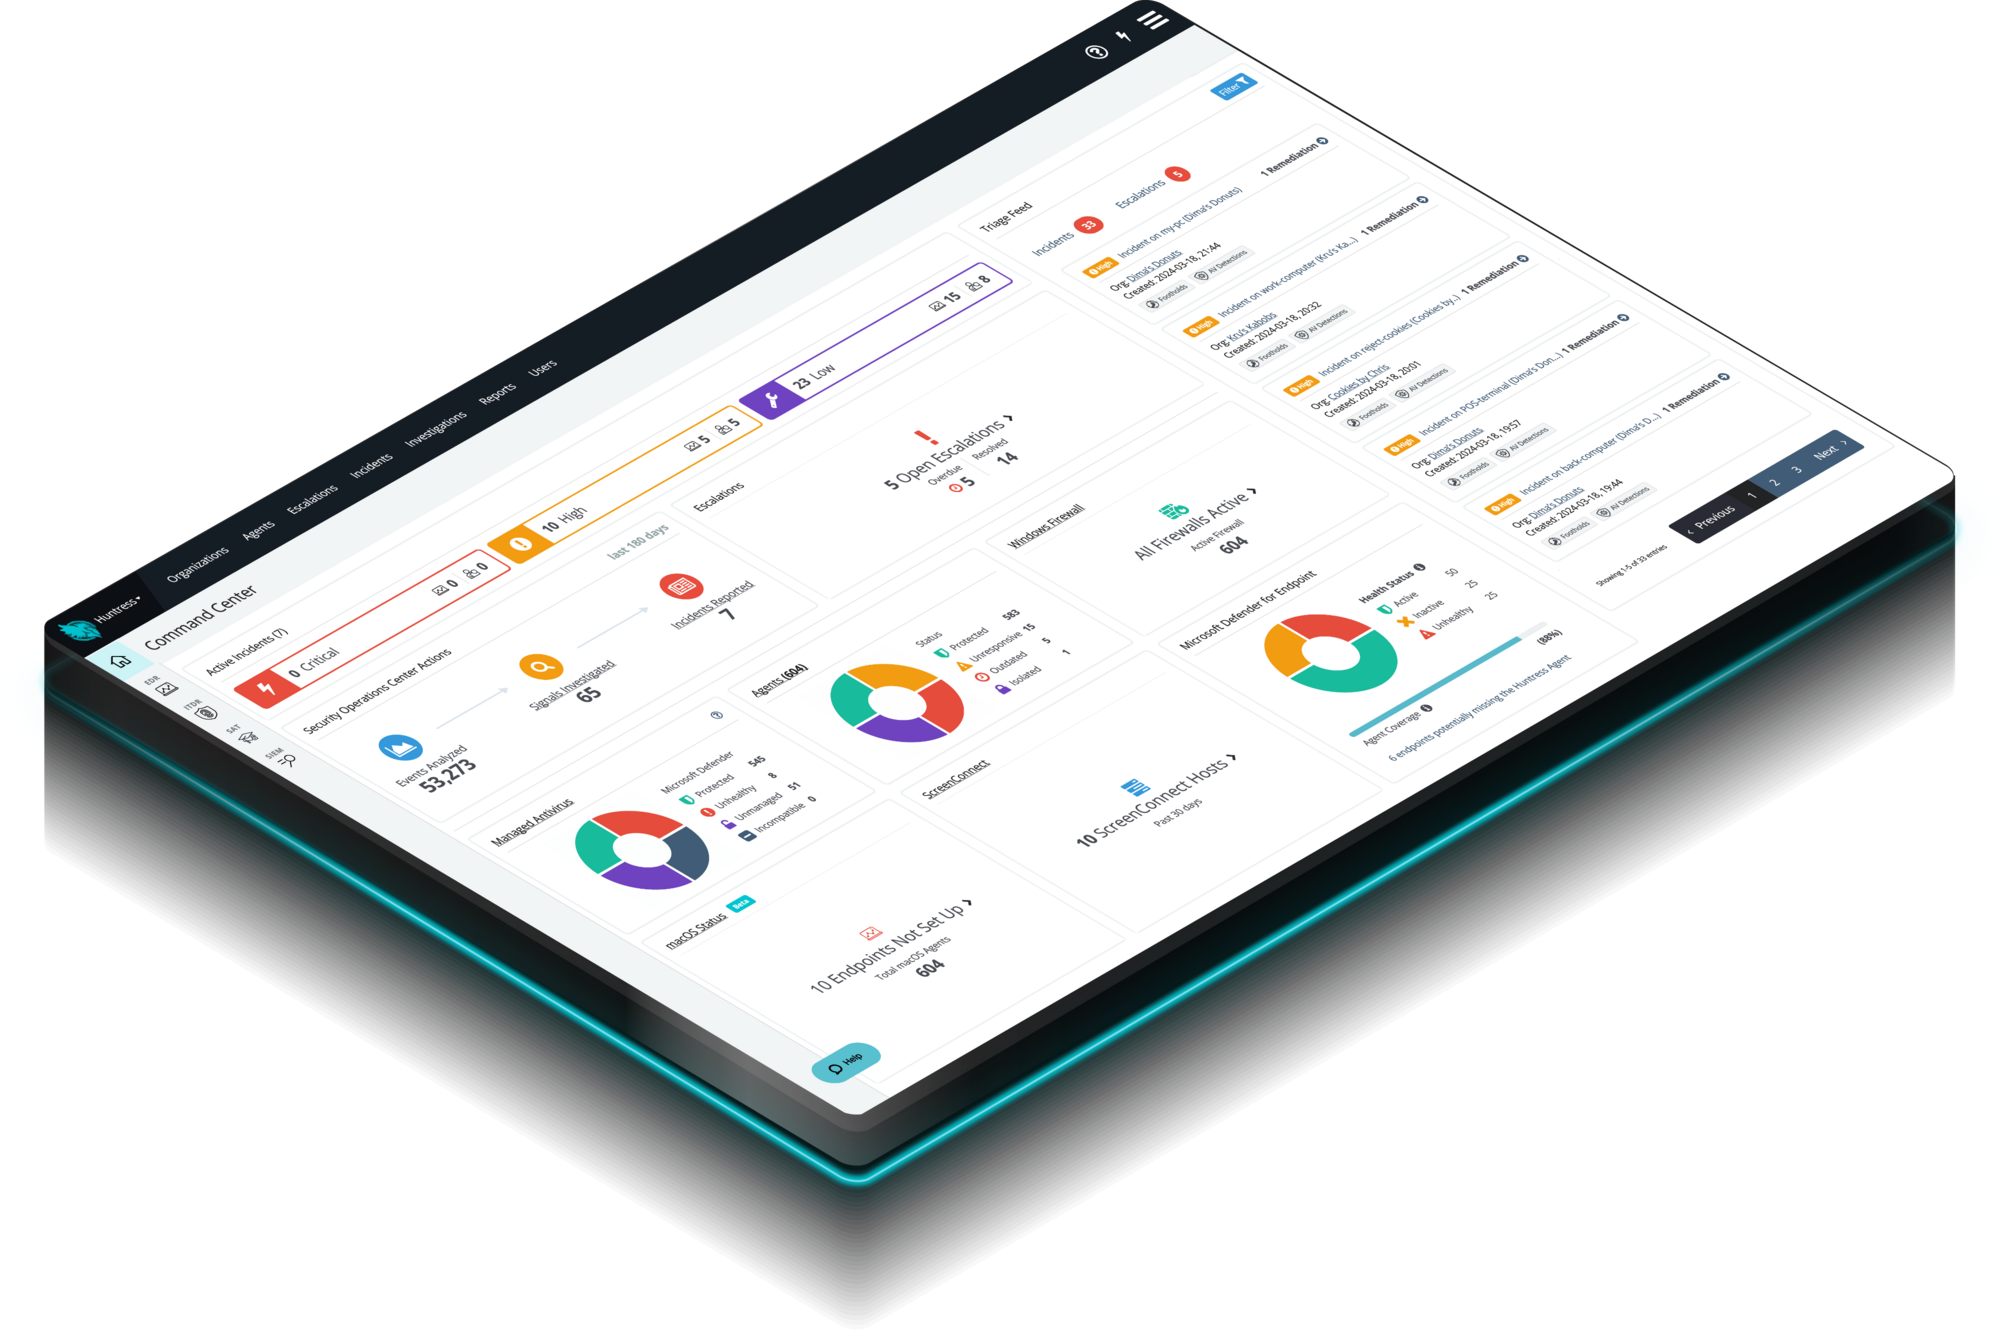
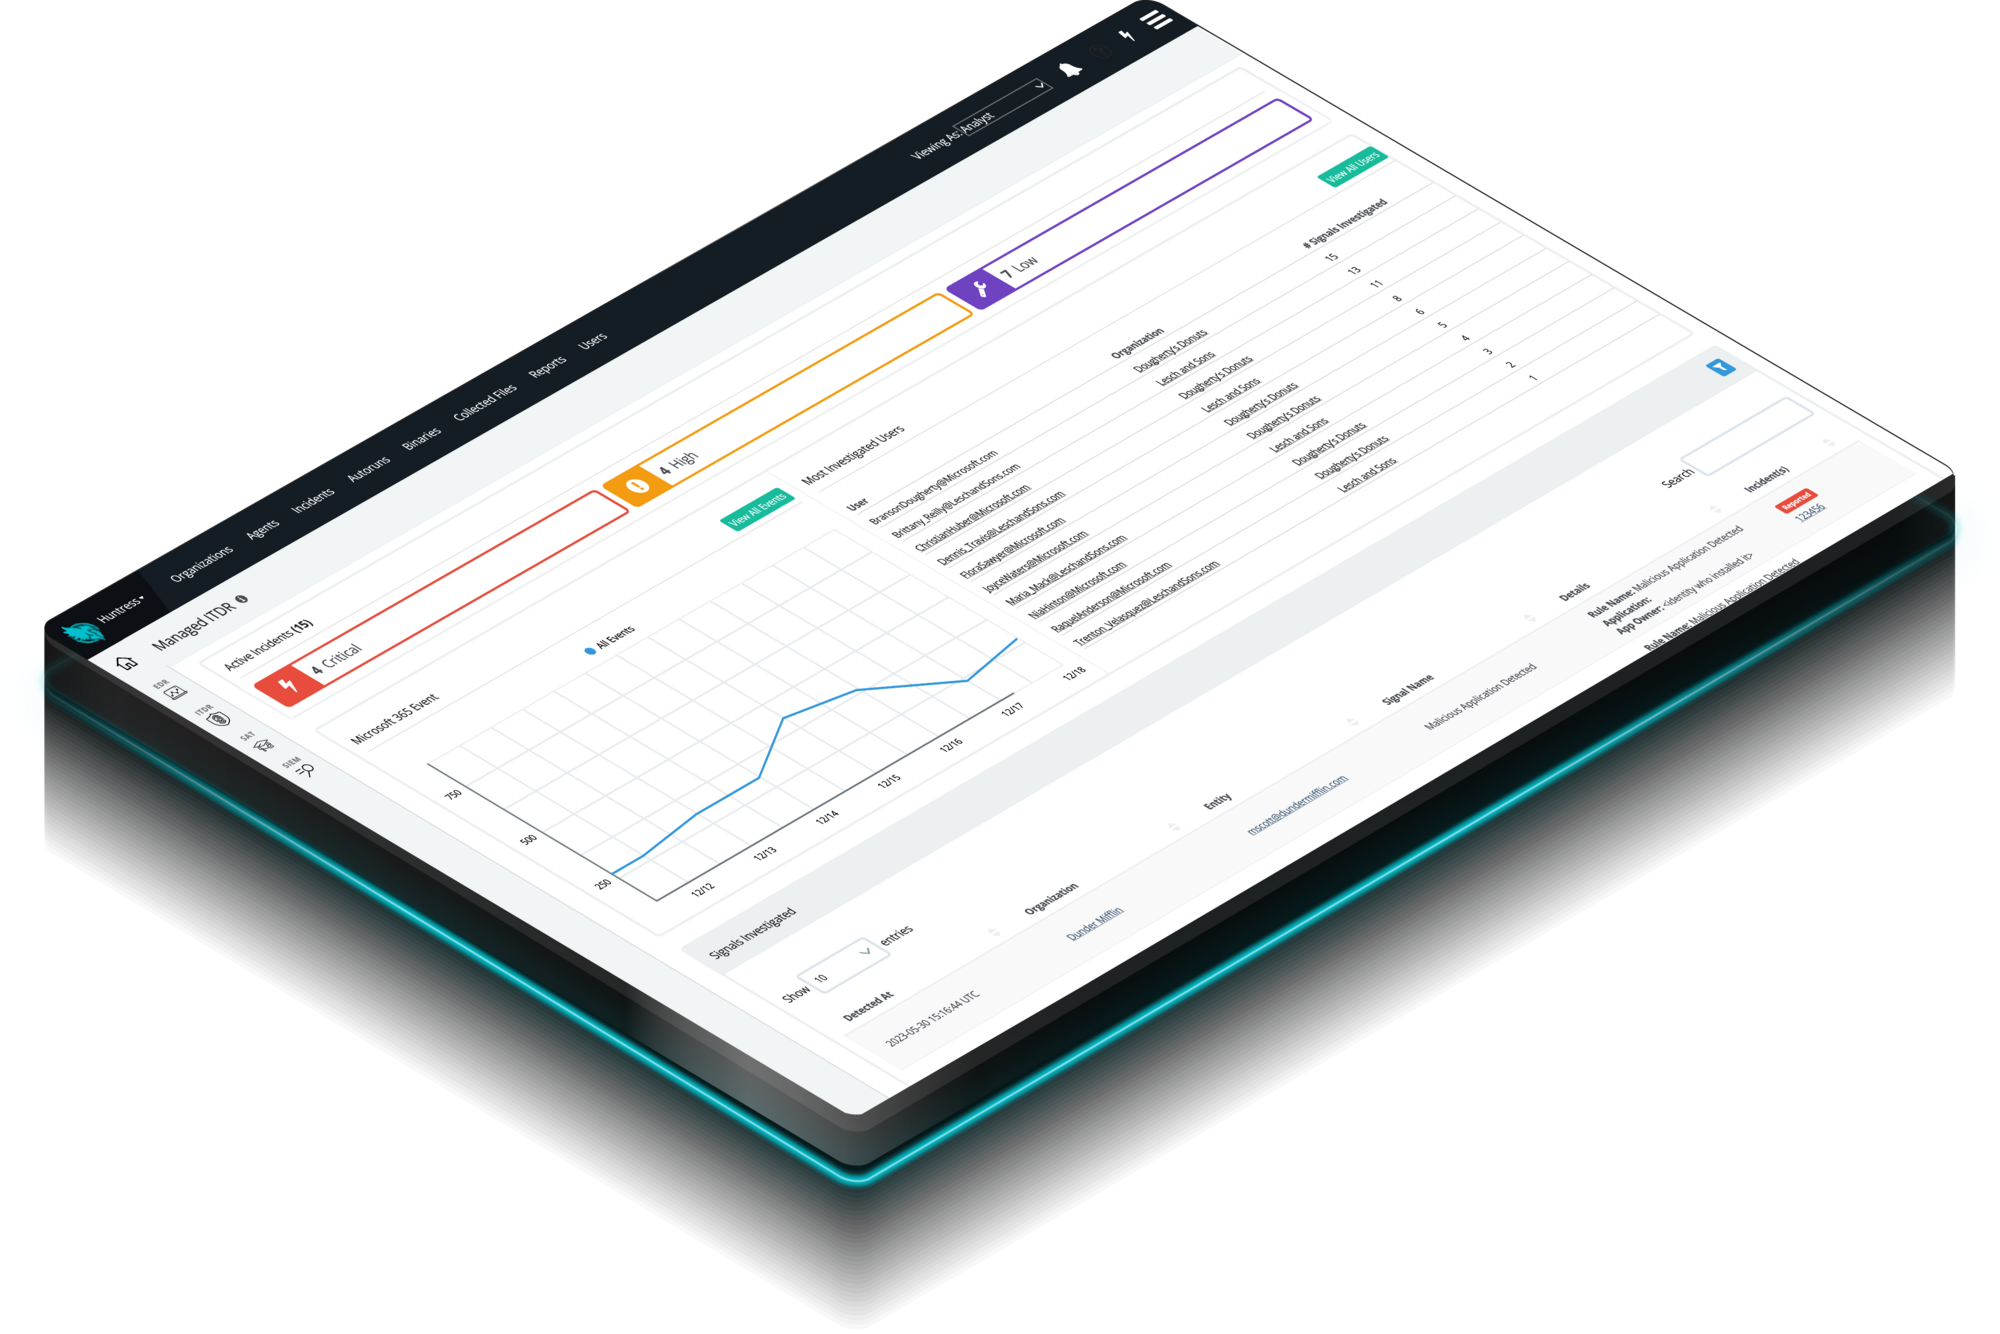
Huntress Managed ITDR es fundamentalmente diferente de las soluciones de seguridad de correo electrónico porque defiende contra ataques basados en identidad, no solo los que llegan por correo electrónico.
Así es como se diferencian:
1. Alcance más amplio, más allá del correo electrónico. Las herramientas de seguridad de correo electrónico se enfocan en filtrar spam, phishing y archivos adjuntos maliciosos. Huntress Managed ITDR monitorea continuamente todo el ecosistema de identidad de Microsoft 365 (inicios de sesión, aplicaciones OAuth, tokens de sesión y cambios de configuración) para detectar amenazas que evitan por completo la bandeja de entrada.
2. Detecta amenazas después de un compromiso. Incluso si un atacante hace phishing a un usuario y obtiene acceso, las herramientas de correo electrónico suelen detenerse ahí. Managed ITDR detecta y responde a la actividad posterior al acceso (inicios de sesión sospechosos, las aplicaciones fraudulentas de OAuth, reglas de bandeja de entrada inusuales e intentos de movimiento lateral) que indican un ataque de identidad activo en curso.
3. Protege el cloud, no solo las comunicaciones. Los ataques modernos no siempre llegan por correo electrónico; explotan aplicaciones, credenciales y tokens confiables. Managed ITDR cierra ese punto ciego al detectar accesos no deseados en Microsoft 365 y Azure AD, incluidos vectores que no son de correo electrónico, como SharePoint y Entra ID.
4. Detección y respuesta 100% gestionadas. A diferencia de los gateways o filtros de correo electrónico independientes, Managed ITDR combina detecciones automatizadas con investigación y respuesta de un SOC humano disponible 24/7, deshabilitando cuentas comprometidas, eliminando las aplicaciones fraudulentas y conteniendo amenazas en tiempo real.