

Agradecimientos: Un agradecimiento especial a Aimee Simpson y Scott Riley por sus contribuciones a este artículo.
Los atacantes ya no necesitan irrumpir en tu empresa. Ahora simplemente pueden iniciar sesión como si fueran tú. Tal vez compraron un conjunto válido de tus credenciales en la dark web por unos cuantos dólares. Tal vez te engañaron para que pegaras un comando en un cuadro de diálogo. Tal vez el token de tu sesión se filtró desde la caché del navegador. De cualquier forma, no necesitan irrumpir cuando pueden entrar por la puerta principal con una identidad completamente legítima.
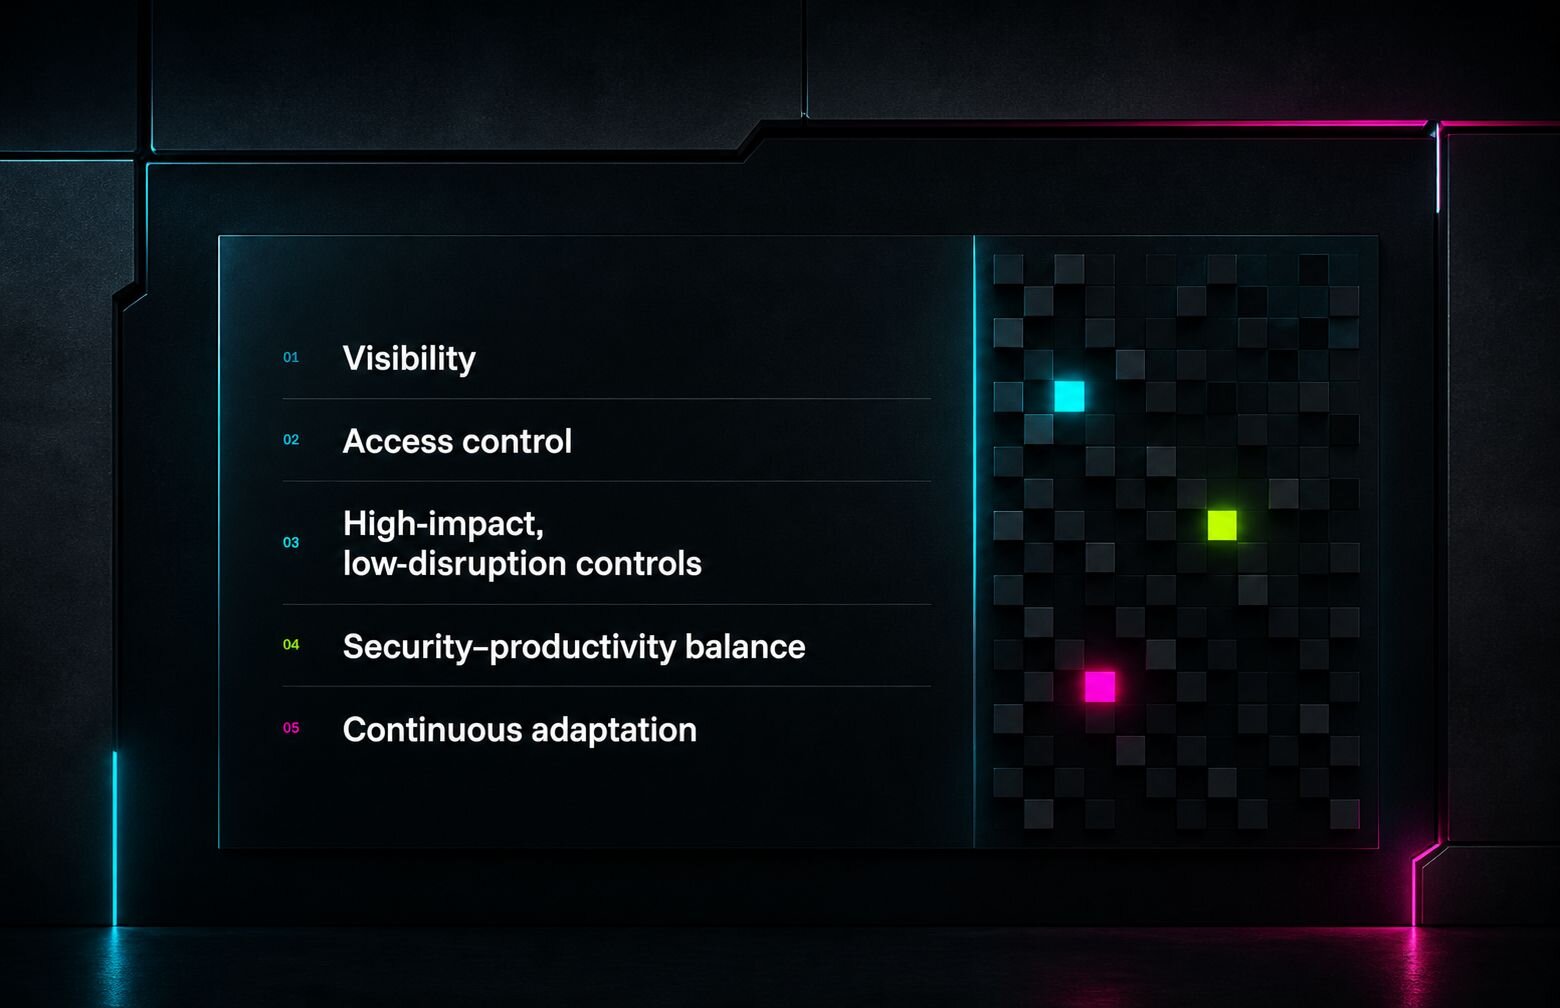
La mayoría de los equipos cree que ya resolvió la seguridad en cuanto activa la autenticación multifactor (MFA), pero eso es apenas el comienzo. El refuerzo de identidad significa que todo control que protege una identidad, un dispositivo, una sesión o una aplicación se mantiene vigente, se monitorea de forma continua y evoluciona al ritmo en que los atacantes cambian de tácticas. Esto es lo que eso significa en la práctica, y por dónde empezar.
¿Por qué la identidad es la vía de entrada más fácil?
El cibercrimen es un negocio en una de las economías más grandes del mundo, y como cualquier negocio, siempre busca el mayor retorno con el menor esfuerzo.
El compromiso de identidad ofrece ambas cosas. Es más barato y más sigiloso que comprometer el perímetro de la red, y una vez adentro, abre muchas más puertas. Con tanta información trasladándose a servicios en la nube, un solo inicio de sesión robado puede abrir el correo, los archivos, los sistemas financieros y las plataformas de RR. HH. de una sola vez. Las credenciales y los tokens de sesión son baratos y fáciles de comprar, y una vez que un atacante los tiene, puede moverse tan rápido como cualquier empleado legítimo.
Esto es resultado de nuestras propias decisiones, pero no de malas intenciones. La mayoría de las organizaciones ha pasado los últimos años centralizando los inicios de sesión en un sistema de inicio de sesión único a través de Google o Microsoft Entra. Esa consolidación es buena para la comodidad e incluso buena para la seguridad en muchos sentidos, pero también significa que un CRM, una plataforma financiera, herramientas de gestión de proyectos, el correo y el almacenamiento de archivos ahora están todos detrás de la misma puerta principal. Cuando esa puerta se vulnera, el radio de impacto es mucho mayor que antes.
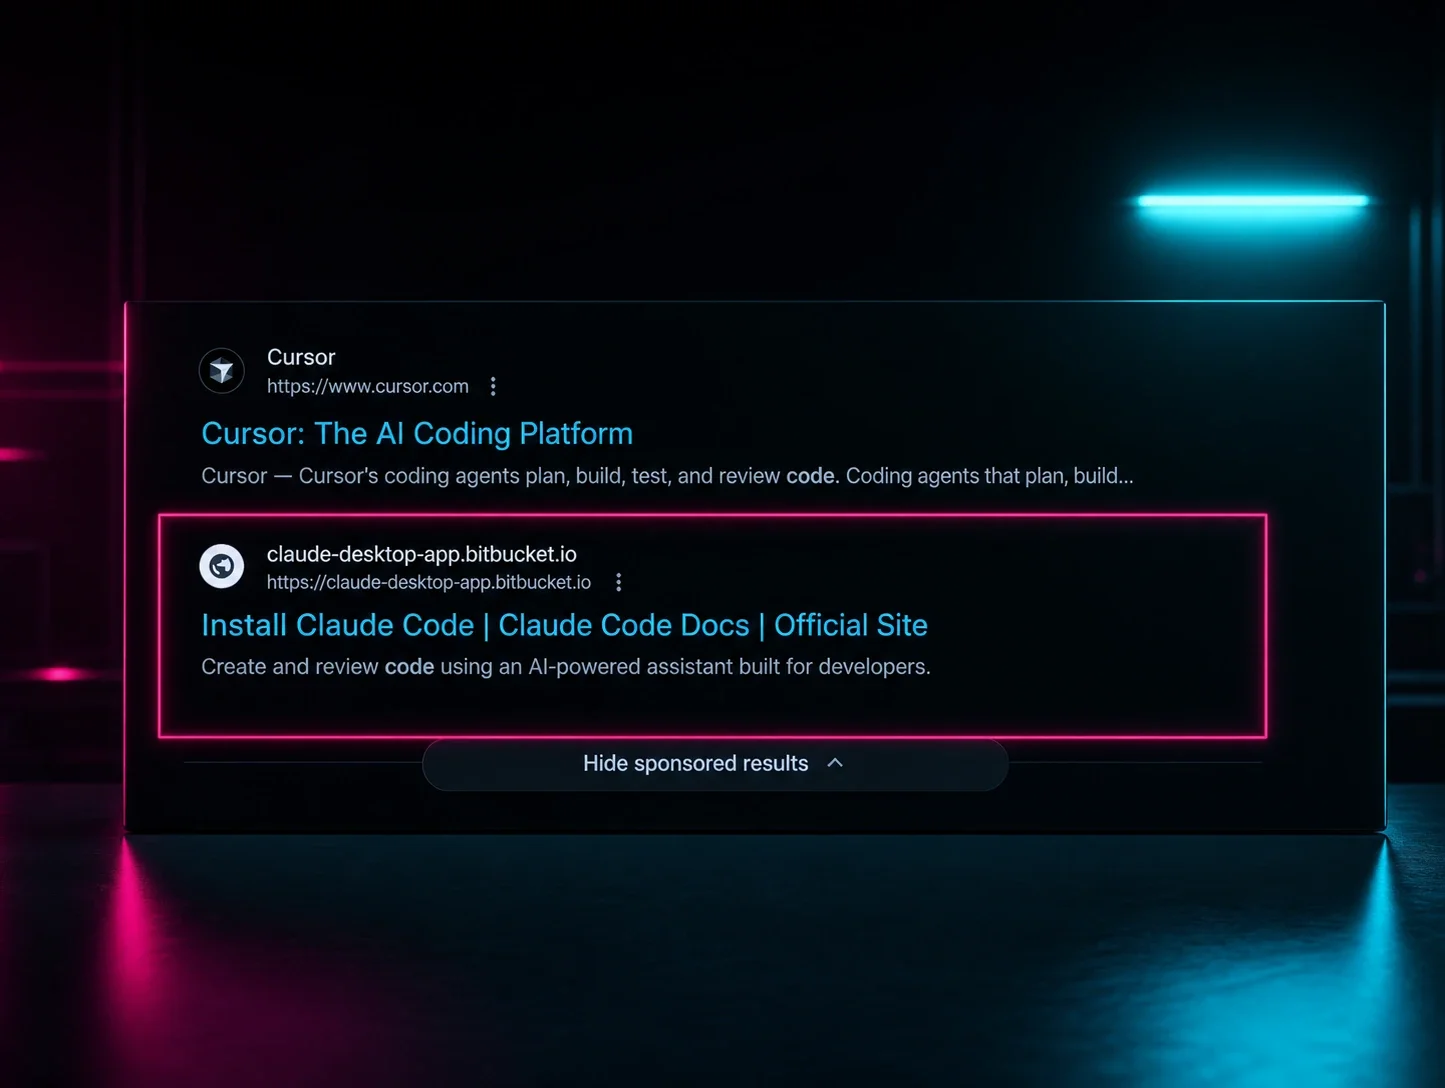
Así de fácil es en realidad robar credenciales hoy en día. Los atacantes te engañan para que ejecutes sus comandos, y en minutos ya tienen tu información confidencial.
ClickFix es un ejemplo: un falso mensaje de "verificación" con prueba CAPTCHA guía al usuario para que pegue un comando en el cuadro de diálogo Ejecutar de Windows. Otras variantes cambian el señuelo, como un archivo falso o una página de descarga falsa en lugar de una verificación, pero el mecanismo sigue siendo el mismo.
En todas las versiones, el usuario mismo ejecuta el código malicioso, así que no hay nada inusual que un filtro pueda detectar, solo un infostealer instalándose en silencio y recolectando cada credencial y token de sesión de la caché del navegador, directo hacia la identidad detrás de ese inicio de sesión único.
La MFA es el punto de partida, no la meta final
Pregúntale a la mayoría de los equipos qué significa el refuerzo de identidad y probablemente señalarán la MFA de inmediato. Es un punto de partida razonable, pero es solo parte del panorama. La MFA es un control dentro de un sistema mucho más grande, y tratarla como la meta final en lugar del punto de partida deja mucha exposición para que los atacantes la aprovechen.
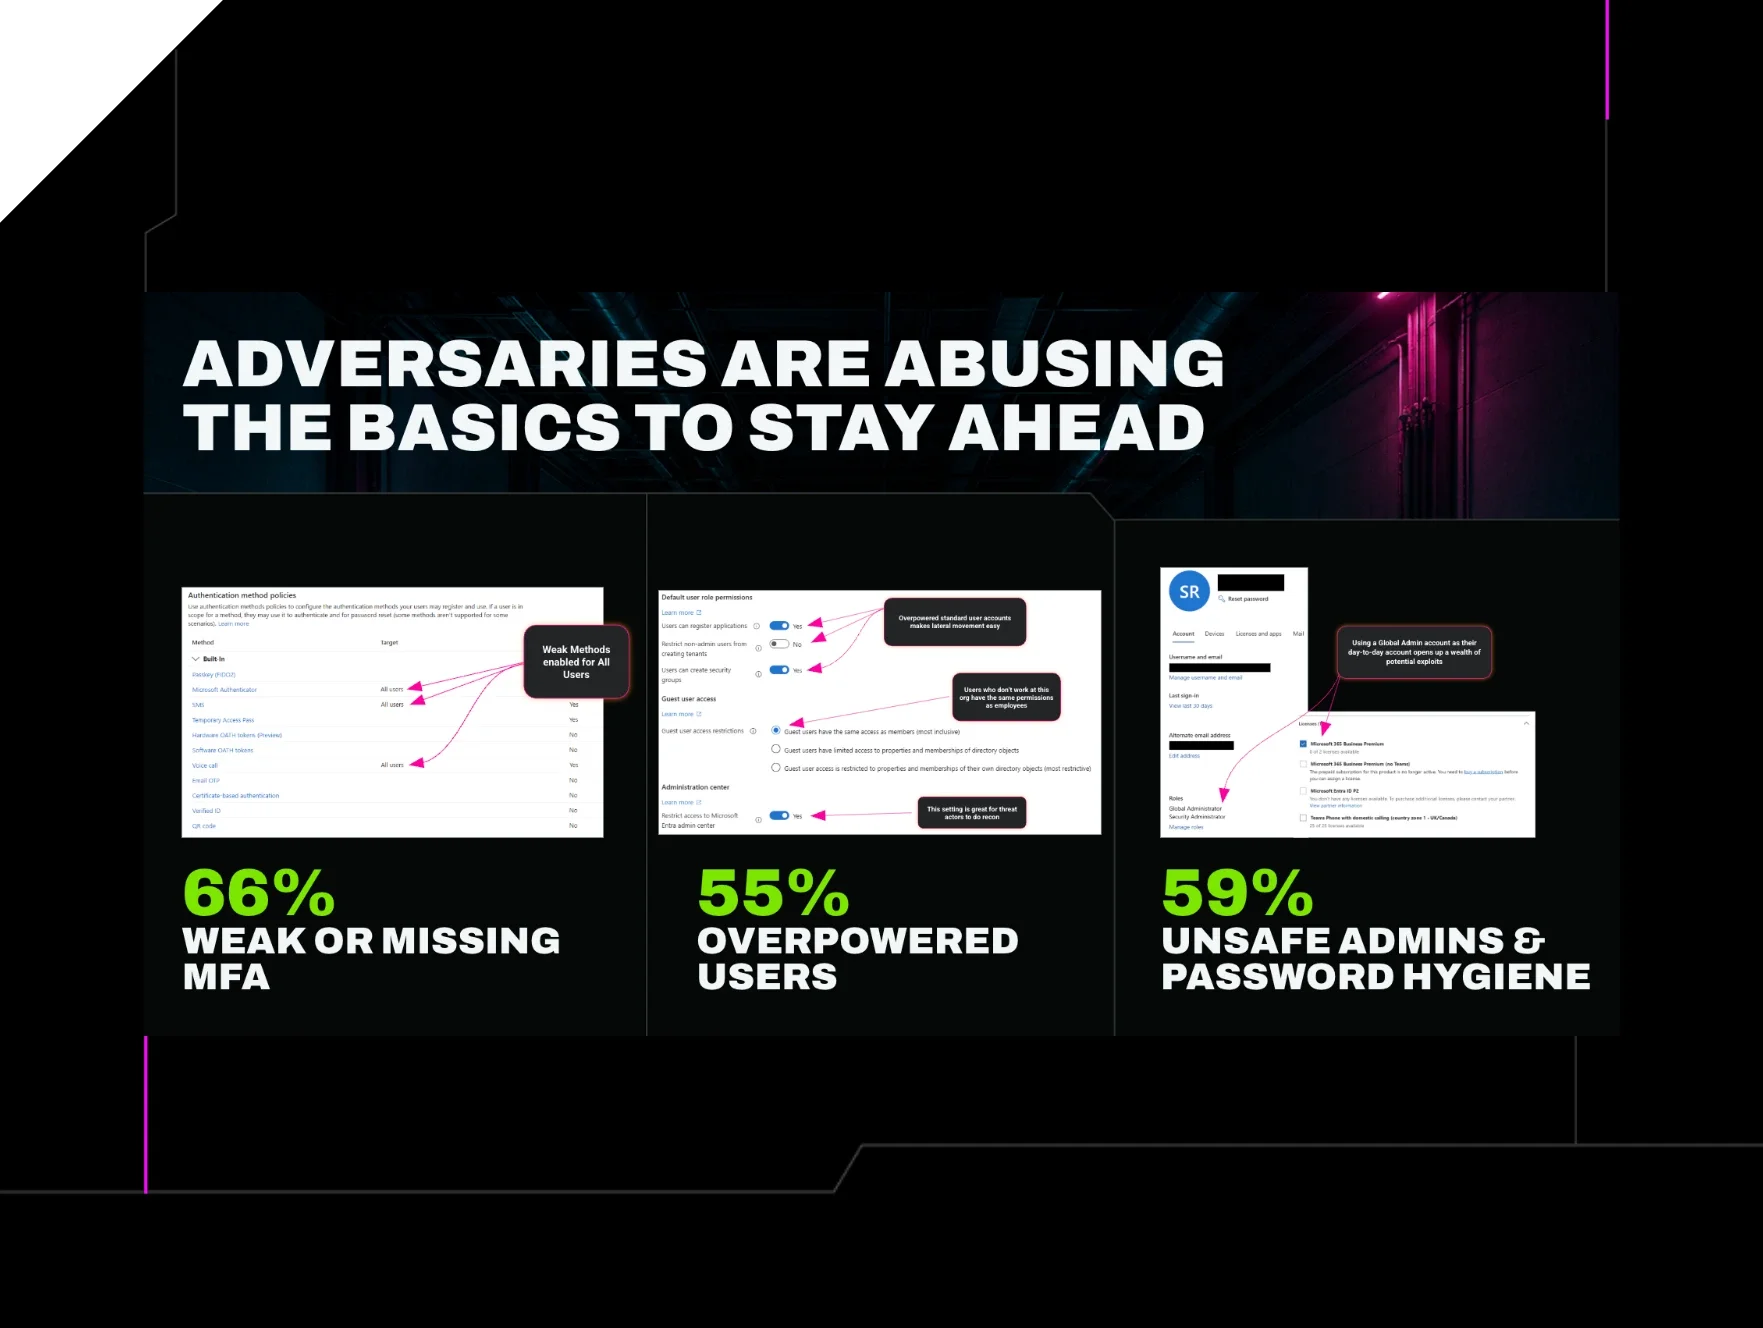
Piensa en la seguridad como un conjunto de capas apiladas, cada una cubriendo los vacíos de la anterior. La MFA cierra un hueco. Las cuentas con privilegios excesivos, las políticas de contraseñas débiles, las configuraciones predeterminadas que traen los proveedores de fábrica y los tokens de sesión sin monitorear son huecos separados que necesitan su propia atención.
Incluso dentro de la MFA, existe una amplia gama de madurez según los controles que la rodean. Dos organizaciones pueden tenerla activada y aun así estar en mundos completamente distintos: una bien asegurada y la otra expuesta de formas que nadie ha revisado. La configuración más sólida agrega políticas condicionales sobre qué dispositivos y ubicaciones pueden iniciar sesión, bloquea países donde la empresa no tiene empleados y marca rangos de IP sospechosos conocidos.
La detección tiene tanto peso como la prevención en este caso. Si la sesión aprobada por MFA de un empleado es robada, ese token pasa de largo por cada política ya establecida. Sin una forma de detectar un inicio de sesión desde un dispositivo o ubicación inusual justo después de uno legítimo, una sesión robada puede quedar activa e inadvertida durante horas o más.
Las formas de evadir la MFA agravan el problema. El abuso de dispositivos de confianza, el consentimiento de aplicaciones riesgosas y las excepciones de emergencia de MFA que nunca se cierran son caminos silenciosos que rodean el mismo control que un equipo cree que lo protege.
Una pequeña empresa, una excepción y una lección sobre MFA
Basta una sola excepción para deshacer años de buen trabajo en seguridad. Vimos esto suceder con una pequeña firma de bienes raíces, en operación durante décadas, que tenía su seguridad bien asegurada gracias a su MSP. Pero hubo una excepción. Al CEO no le gustaba usar la MFA y presionó al MSP para desactivarla en su cuenta.
Finalmente, el MSP cedió ante el cliente, lo que llevó a un ataque de compromiso de correo electrónico empresarial (BEC) en la cuenta del CEO. Sin la MFA en el camino, el atacante se quedó en silencio dentro de la organización, observando cómo el CEO se comunicaba con su equipo de finanzas. El patrón era simple: un correo breve que nombraba a un cliente, un número de cuenta y un monto, seguido de una confirmación de una sola palabra por parte de finanzas. El atacante copió ese patrón exactamente, comenzando con un pequeño pago de prueba, cómodamente por debajo de $1,000. Se procesó. Con el tiempo, los montos solicitados fueron aumentando hasta que el CEO notó que el saldo de la cuenta se veía extraño y pidió una lista de transacciones. Finanzas le reenvió el correo que él supuestamente había escrito autorizando las transferencias, lo que rápidamente comenzó a destapar lo sucedido.
Una excepción personal, y la empresa casi no pudo pagar la nómina. Todos los demás controles estaban en buen estado. La única excepción, otorgada porque a una persona le resultaba incómoda la MFA, bastó para abrir la puerta.
Las pequeñas empresas suelen asumir que a los atacantes no les interesan. Esa suposición no podría estar más lejos de la realidad. Los atacantes la mayoría de las veces no apuntan a una empresa específica. Están jugando un juego de números, atacando a tantas organizaciones como sea posible porque un porcentaje de ellas pagará. Nadie está fuera del radar por tener una cuenta bancaria más pequeña.
Seguridad de identidad, bien hecha
Una solución de identidad madura se ve diferente una vez que se cierran las excepciones y las capas están en su lugar. Prioriza según lo que realmente sucede en el panorama de amenazas, no solo lo que dice una lista de cumplimiento que hay que marcar, y logra que esos controles se implementen y se hagan cumplir en todas partes, no solo que queden escritos en algún lado.
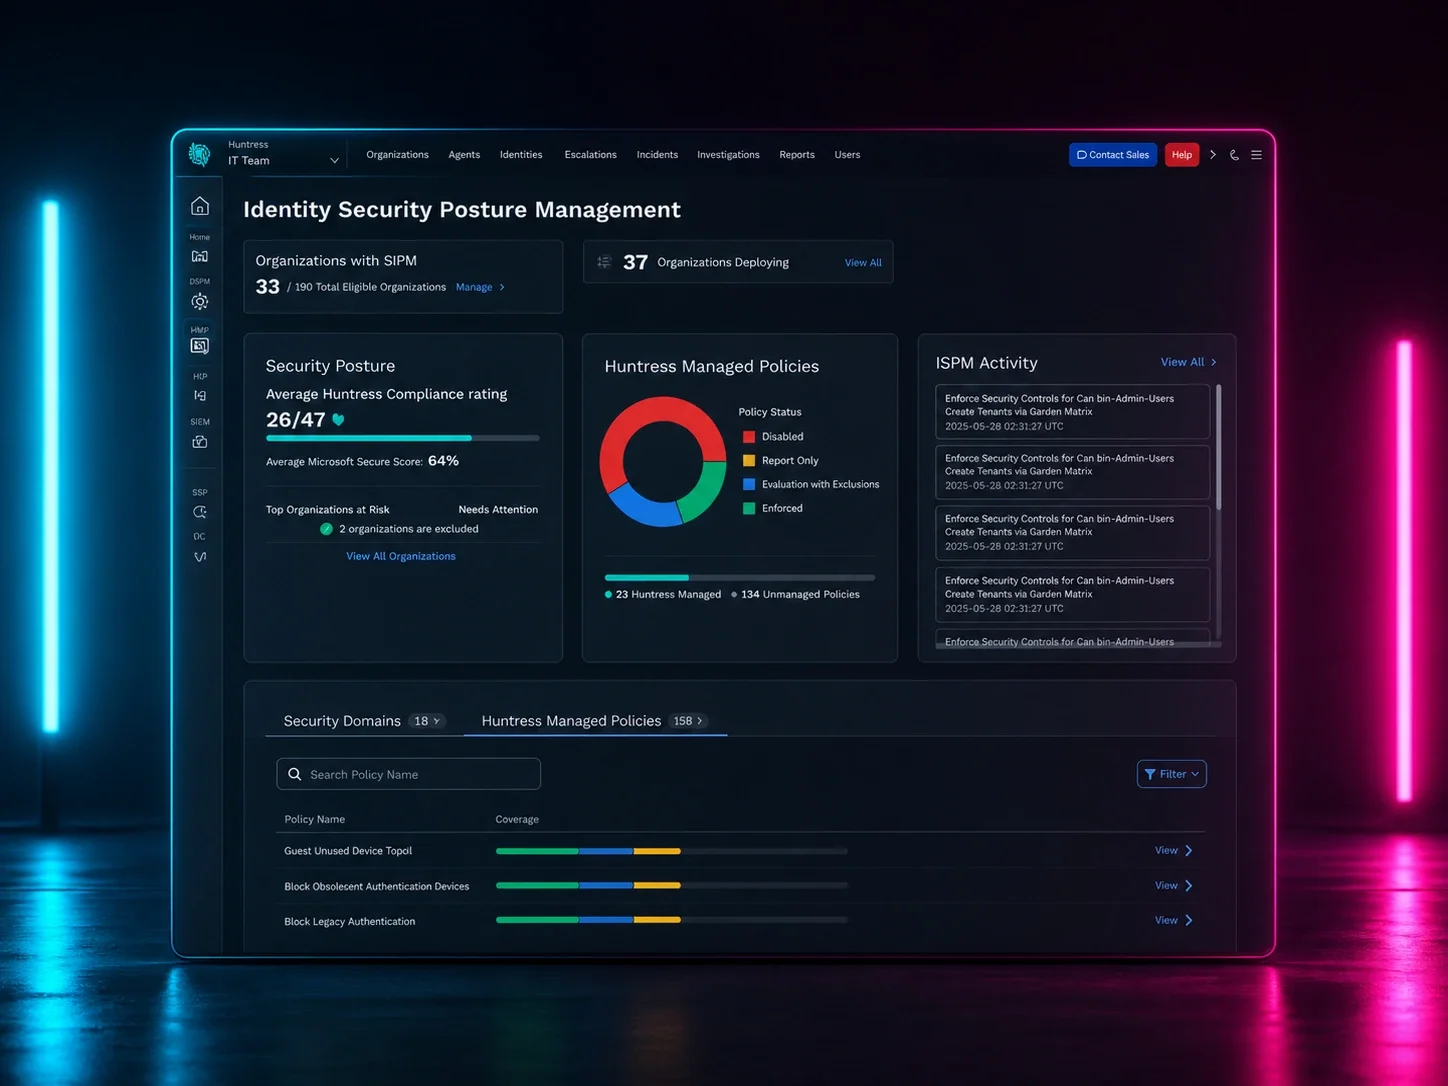
El endurecimiento de la identidad es un proceso continuo y en evolución, en lugar de un proyecto con fecha de finalización, y genera evidencia en el camino: una puntuación de seguridad en aumento, un volumen de incidentes en descenso, un registro claro de lo que se ha corregido y un seguimiento activo de las excepciones para que no se conviertan silenciosamente en huecos permanentes.
Esa madurez se manifiesta en algunos lugares concretos:
Controles aplicados con cobertura en toda la organización, no solo en partes de ella
Menos exposición, con menos cuentas privilegiadas sin gestionar, cuentas inactivas y rutas de autenticación heredadas abiertas
Detección y corrección más rápida de la desviación de configuración con el tiempo
Juntos, esos resultados aumentan tu puntaje de seguridad, reducen los incidentes de identidad, disminuyen la interrupción del negocio y permiten que el programa se implemente con menos fricción para los usuarios a medida que madura.
Tu lista de verificación de fortalecimiento de identidad
El fortalecimiento de identidad tiene una vida útil limitada. Microsoft y Google cambian las licencias, la configuración y los valores predeterminados. Los marcos de cumplimiento normativo evolucionan. Y los atacantes se adaptan incluso más rápido que todo eso.
Empieza por lo que puedas corregir esta semana. Luego sigue creando un hábito regular de encontrar y cerrar brechas antes de que la próxima auditoría o incidente te obligue a hacerlo.
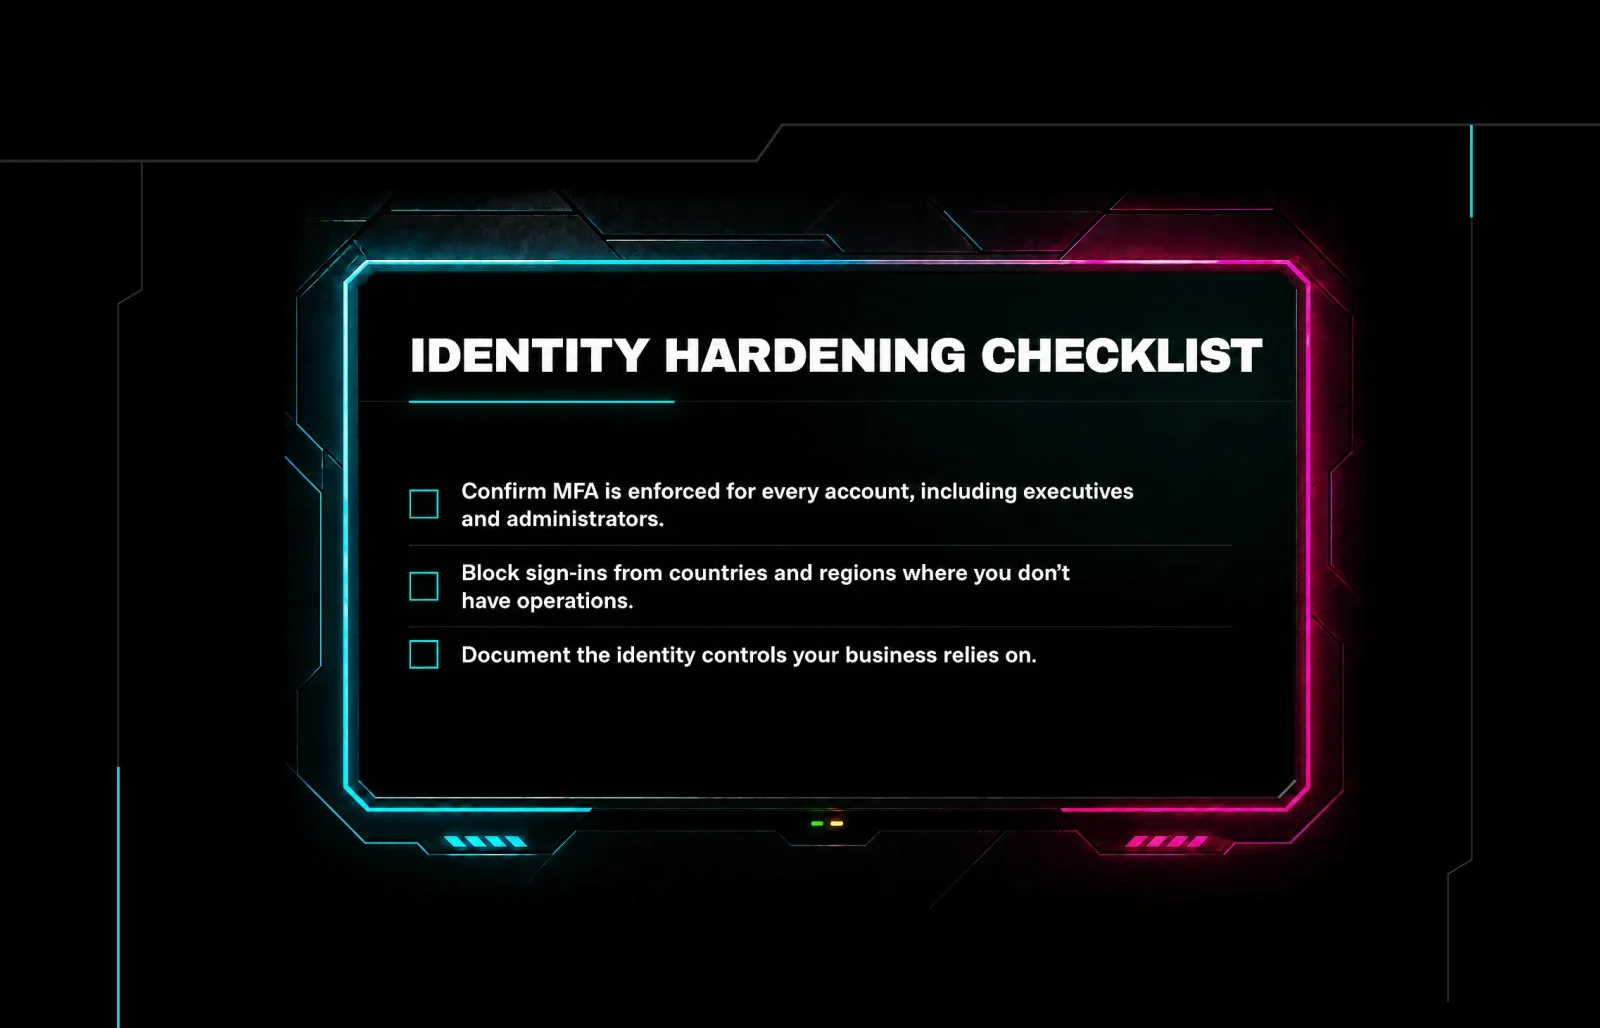
Usa esto como tu lista de verificación:
Tus próximos mejores pasos
Bloquea los inicios de sesión desde países y regiones donde no tengas empleados ni operaciones comerciales legítimas.
Revisa las excepciones para viajes, contratistas y acceso crítico para el negocio, luego asigna un responsable y una fecha de vencimiento para cada una.
Activa la protección de clics en correos electrónicos, como Microsoft Defender Safe Links, para evitar que los usuarios lleguen a páginas de phishing que sobrepasen el filtrado inicial.
Confirma que la MFA esté aplicada para todas las cuentas, incluidas las de ejecutivos y administradores. Cierra las excepciones temporales en lugar de dejar que se vuelvan permanentes.
Documenta los controles de identidad en los que se apoya tu organización, incluidos MFA, acceso condicional, requisitos de dispositivos, acceso privilegiado y protección contra phishing.
Construye para el futuro
Revisa tu política de seguridad formal al menos una vez al año y luego trabaja hacia un ciclo de revisión trimestral.
Revisa la desviación de configuración mensualmente. Revisa los cambios de alto riesgo, las excepciones de MFA, las cuentas privilegiadas, la autenticación heredada y los dispositivos nuevos o sin gestionar.
Revisa semanalmente, cuando sea posible, los cambios impulsados por ataques, en especial las nuevas tácticas de phishing, las evasiones de identidad, el consentimiento de aplicaciones riesgosas y los patrones de inicio de sesión inusuales.
Reevalúa las políticas de acceso por país y región cuando cambien tu fuerza laboral, tus necesidades de viaje o tus operaciones comerciales.
Haz seguimiento de cada excepción: quién la aprobó, por qué existe y cuándo debe revisarse o cerrarse.
Conserva evidencia del progreso: la evolución del puntaje de seguridad, las excepciones abiertas, los incidentes de identidad y un registro de los problemas resueltos.
Registra e inventaría los dispositivos que acceden a las aplicaciones y los datos de la empresa.
Encuentra y elimina los derechos de administrador local obsoletos.
Exige aplicaciones gestionadas, como Outlook, en teléfonos y tabletas que acceden a datos confidenciales del negocio.
Prioriza a los ejecutivos y otros usuarios de alto valor cuyas cuentas pueden exponer los datos más confidenciales.
Agrega requisitos de dispositivo y ubicación en los inicios de sesión para que una credencial o sesión robada tenga menos lugares donde funcionar.
Prueba los cambios con los usuarios afectados y luego impleméntalos por fases para reducir la interrupción del trabajo diario.
Apunta a la resiliencia por encima de la prevención. No vas a evitar cada compromiso para siempre, pero puedes detectar la desviación, cerrar brechas y hacer que la seguridad de identidad sea más difícil de vulnerar a medida que el entorno cambia.