Enséñale a un novato a hacer phishing y estafará toda la vida. Nunca ha sido tan fácil robar credenciales, gracias a un número creciente de kits de phishing que les dan a los atacantes aspirantes todo lo que necesitan en una interfaz conveniente.
La analista sénior de inteligencia de amenazas de Huntress Andrea Hatcher y el gerente sénior de producto Rich Mozeleski se sumaron a nuestra serie mensual Tradecraft Tuesday en octubre para analizar algunos kits de phishing recién detectados y repasar cómo se ve la actividad maliciosa resultante desde la perspectiva de los defensores.
Mira el video completo a continuación y sigue leyendo para ver clips y otros aspectos destacados.
Ejemplos de kits de phishing
Un kit de phishing es un recurso preempaquetado con código, plantillas e instrucciones para lanzar una campaña de phishing y usar las credenciales robadas para más actividad maliciosa. Los kits básicos suelen consistir en simples archivos HTML y de scripts que pueden generar una sola página de inicio de sesión falsa.
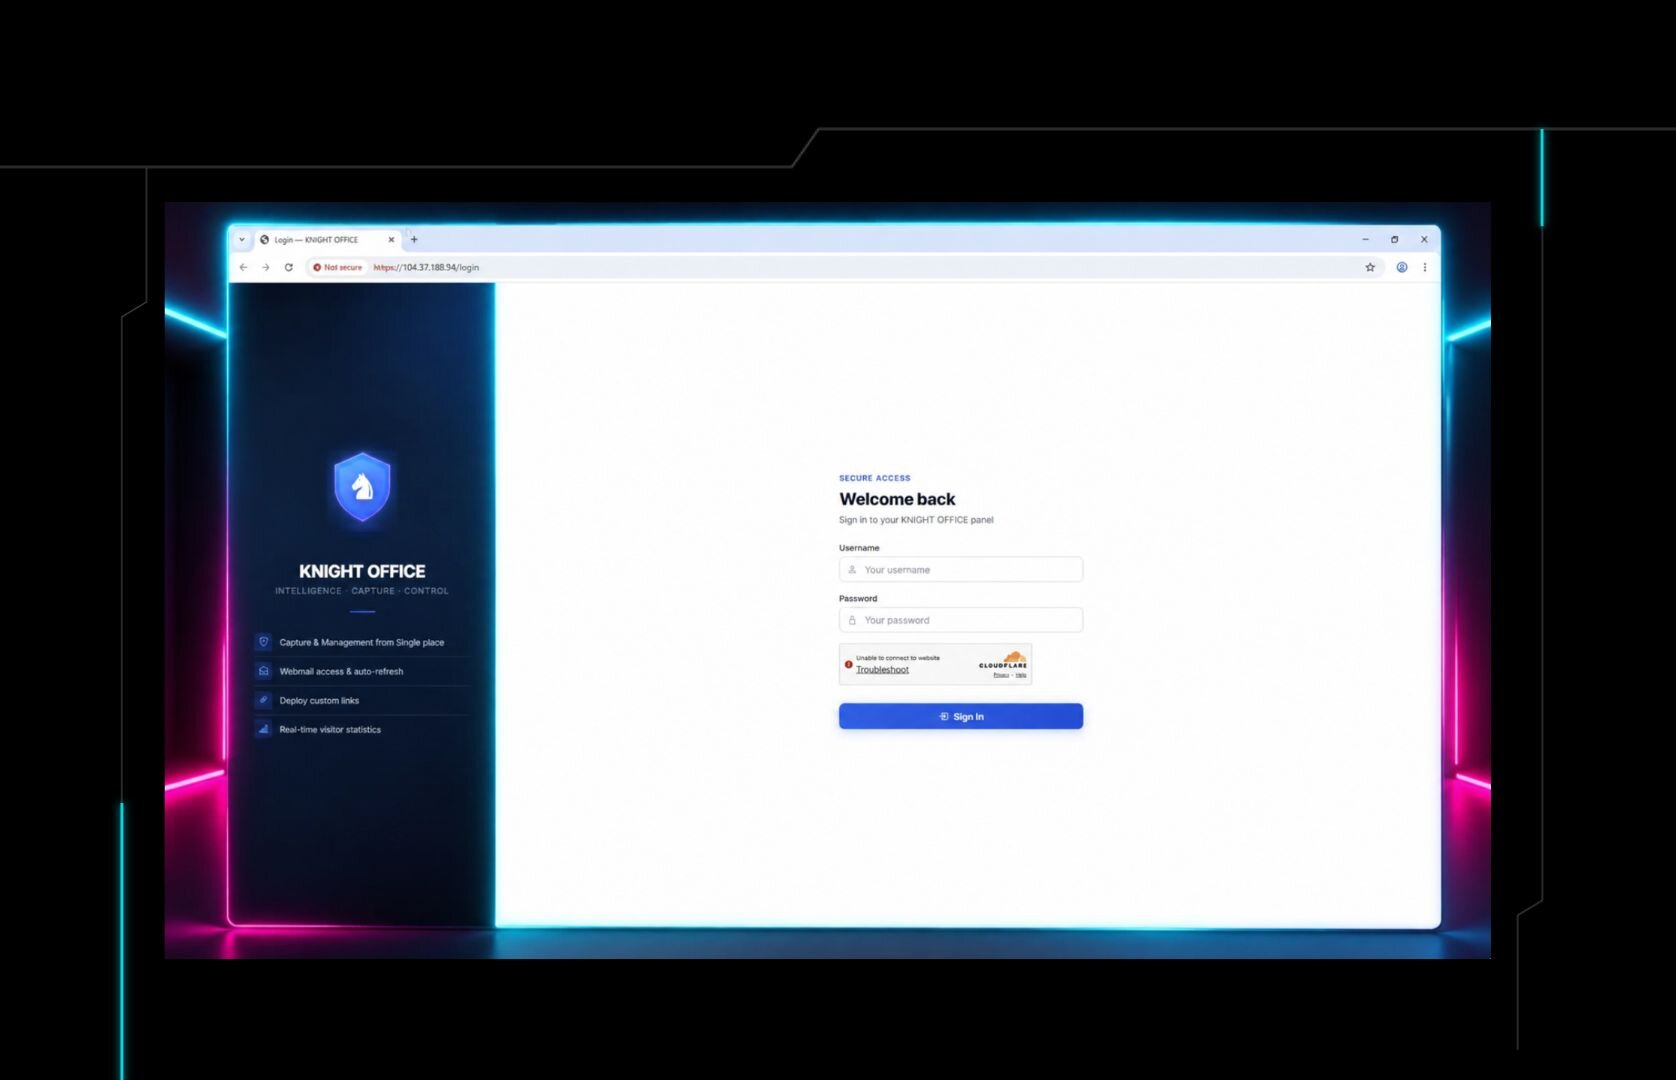
Los kits más avanzados cuentan con paneles de administración desde donde los atacantes pueden rastrear a sus víctimas, modificar el contenido de la página de phishing y transmitir credenciales en tiempo real.
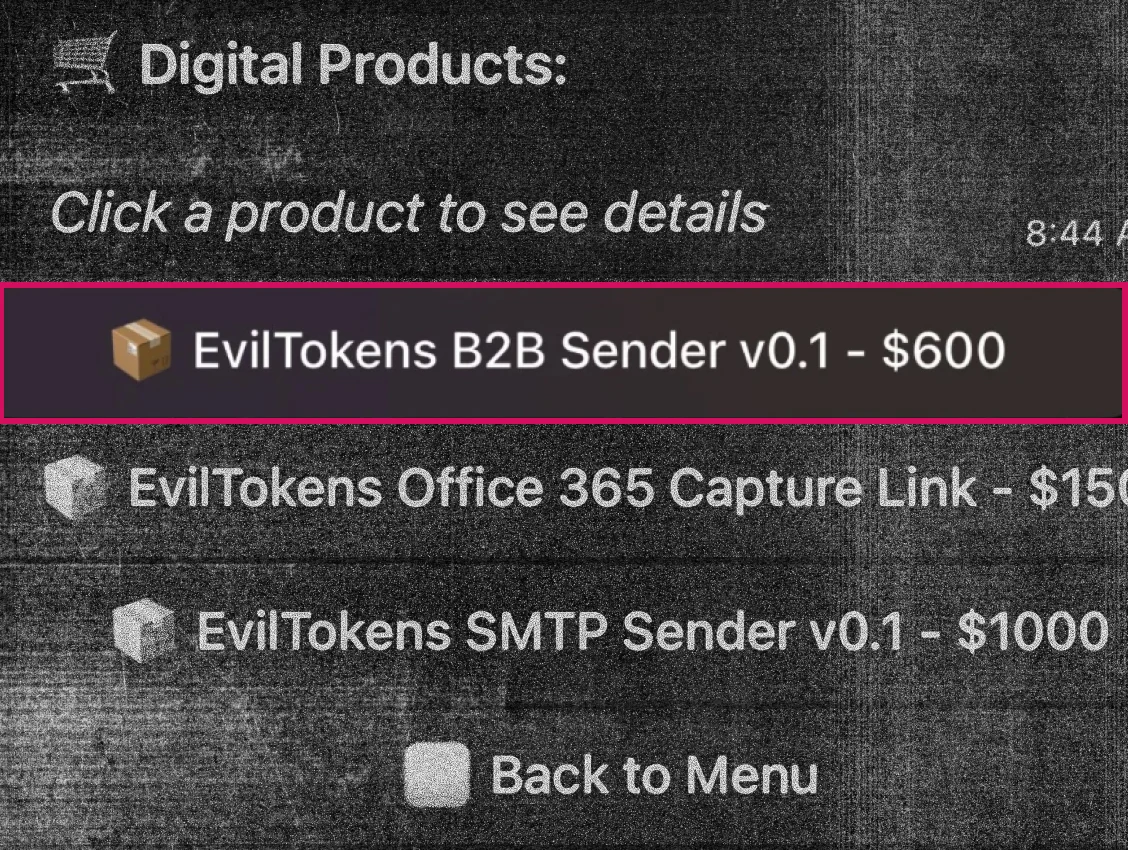
Estos son tres de los muchos kits de phishing que Huntress ha analizado en los últimos meses, todos dirigidos a token de autenticación de Microsoft 365:
EvilTokens se baja del Railway
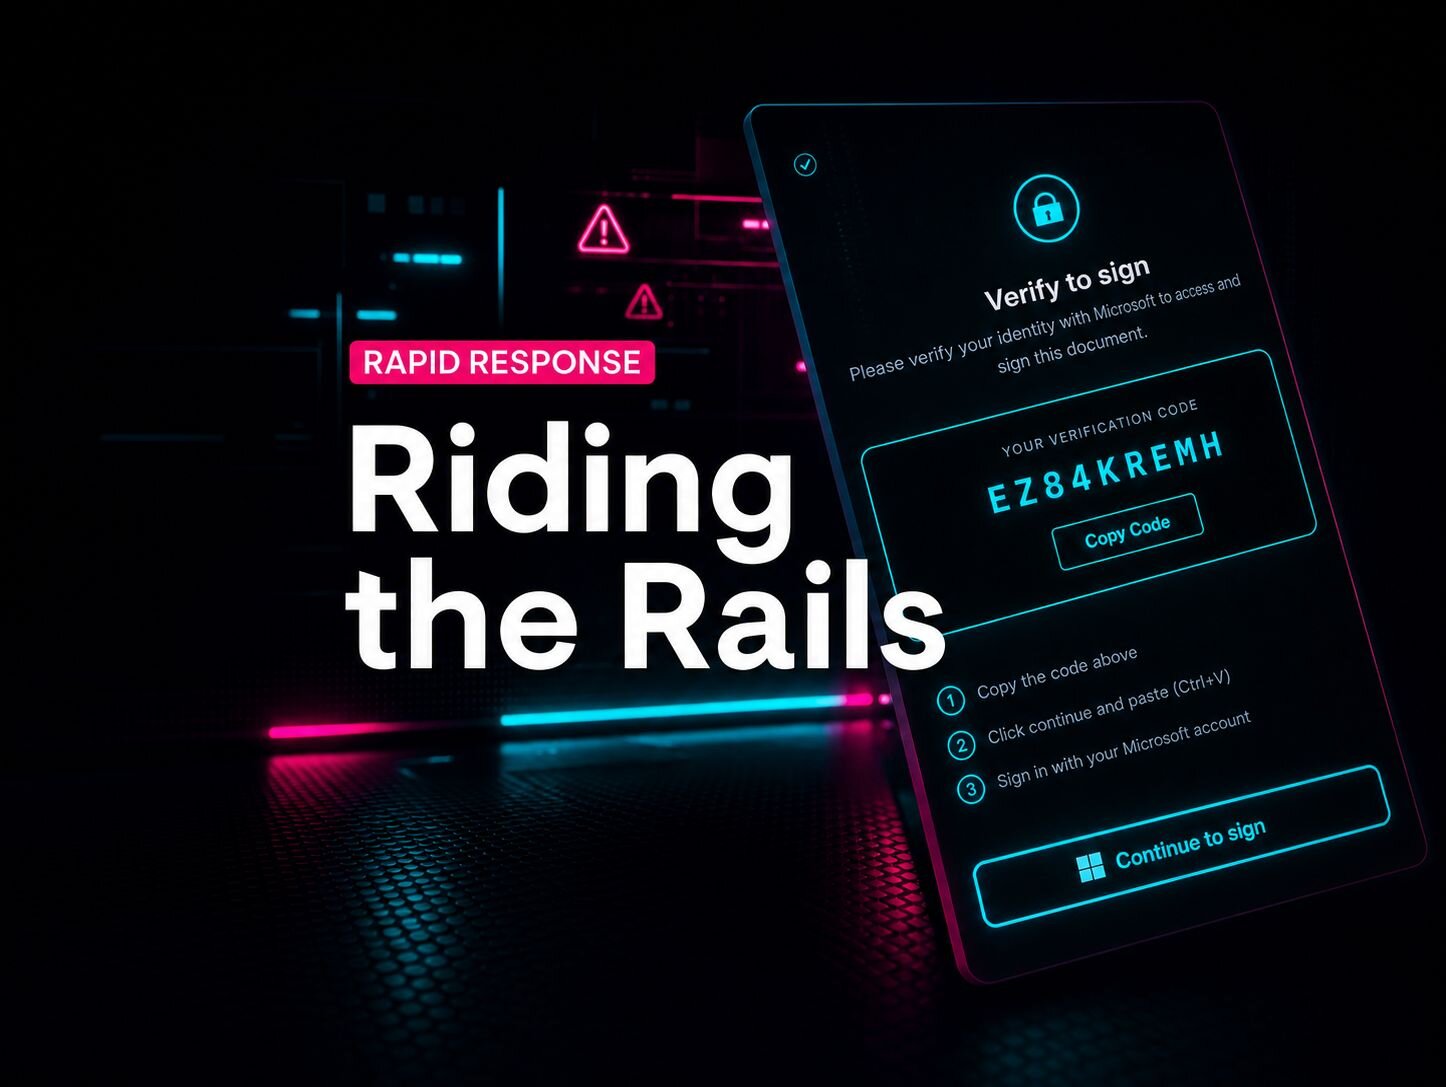
Apenas unas semanas antes de esta transmisión, una colaboración entre la Unidad de Delitos Digitales de Microsoft y el FBI llevó a el arresto de uno de los presuntos operadores de EvilTokens, una campaña de phishing de código de dispositivo que abusó de Railway PaaS como motor de recolección y reutilización de token de autenticación.
Para saber más sobre el desmantelamiento de EvilTokens, mira la conversación de Rich con el consejero corporativo principal de Microsoft, Carlton Gammons, y la directora legal de Huntress, Lauren Zajac bajo demanda.
Como lo expresó Rich, descubrir la campaña de EvilTokens en febrero "abrió las compuertas" para que nuestros investigadores se sumergieran en los kits de phishing. Señaló que la estética profesional del kit y su soporte 24/7 se asemejan a una operación de software como servicio (SaaS).
Más allá de las contraseñas
Andrea explicó cómo el panel de control de Kali365 es todo un ecosistema criminal en una caja, incluyendo funciones de IA: "No se trata solo de alguien que monta una página de inicio de sesión convincente, es todo un ecosistema que ayuda a un operador a conseguir infraestructura, recolectar material de autenticación, mantener el acceso e incluso escalarlo."
>
Con estas capacidades adicionales, los kits de phishing pueden ayudar a los atacantes a hacerse con mucho más que nombres de usuario y contraseñas. Le preguntamos a la audiencia qué creían que buscaban los atacantes hoy en día, y la mayoría de los encuestados respondió que un token de autenticación de sesión o un punto de apoyo persistente.
Los kits de phishing modernos pueden dar a atacantes con poca habilidad una sesión autenticada utilizable mediante cualquiera de las siguientes tácticas:
Adversario en el medio (AitM) phishing
Robo de tokens de autenticación y reproducción
Phishing con código de dispositivo
El phishing con código de dispositivo se refiere a cuando el usuario se autentica directamente con el proveedor de identidad, pero el atacante captura la autorización resultante. Los flujos de código de dispositivo pueden reducir la fricción para los atacantes porque no requieren que la víctima entregue una contraseña directamente.
Rich compartió que se estima que uno de cada seis incidentes investigados por el equipo de ITDR de Huntress involucró el registro de un dispositivo no autorizado, y el 36 % de los miembros de la audiencia encuestados había visto phishing con código de dispositivo en la vida real. Señala las políticas de acceso condicional como una medida clave de prevención: "La gran mayoría de los entornos de Microsoft no necesitan el flujo de código de dispositivo."
Ataques de adversario en el medio
Los ataques AitM revelan las limitaciones de MFA; el actor de amenazas retransmite el flujo de autenticación en tiempo real, ya sea con una página de inicio de sesión falsa o interceptando un intercambio dentro de la aplicación legítima. La víctima completa la solicitud de MFA mientras el atacante captura la información de sesión resultante. Por eso, completar MFA con éxito no hace que la sesión sea confiable por sí sola.
Robo de tokens de autenticación y reproducción
Como dijo Andrea, "la sesión puede ser mucho más poderosa que la contraseña." Después de que un atacante consigue un token de inicio de sesión, un kit de phishing puede ayudarlo a "reproducirlo" en una sesión activa, donde puede acceder a recursos en la cloud y a las cuentas de correo de la víctima.
Si sospechas de reproducción de tokens en tu entorno, tu investigación debe ir más allá de la página de phishing original y examinar cómo se usó el token. Los miembros de la audiencia encuestados votaron la dirección de inicio de sesión y el registro de un nuevo dispositivo como las dos primeras señales a investigar si se sospecha de robo de tokens de autenticación.
Qué ven los defensores y qué hacer al respecto
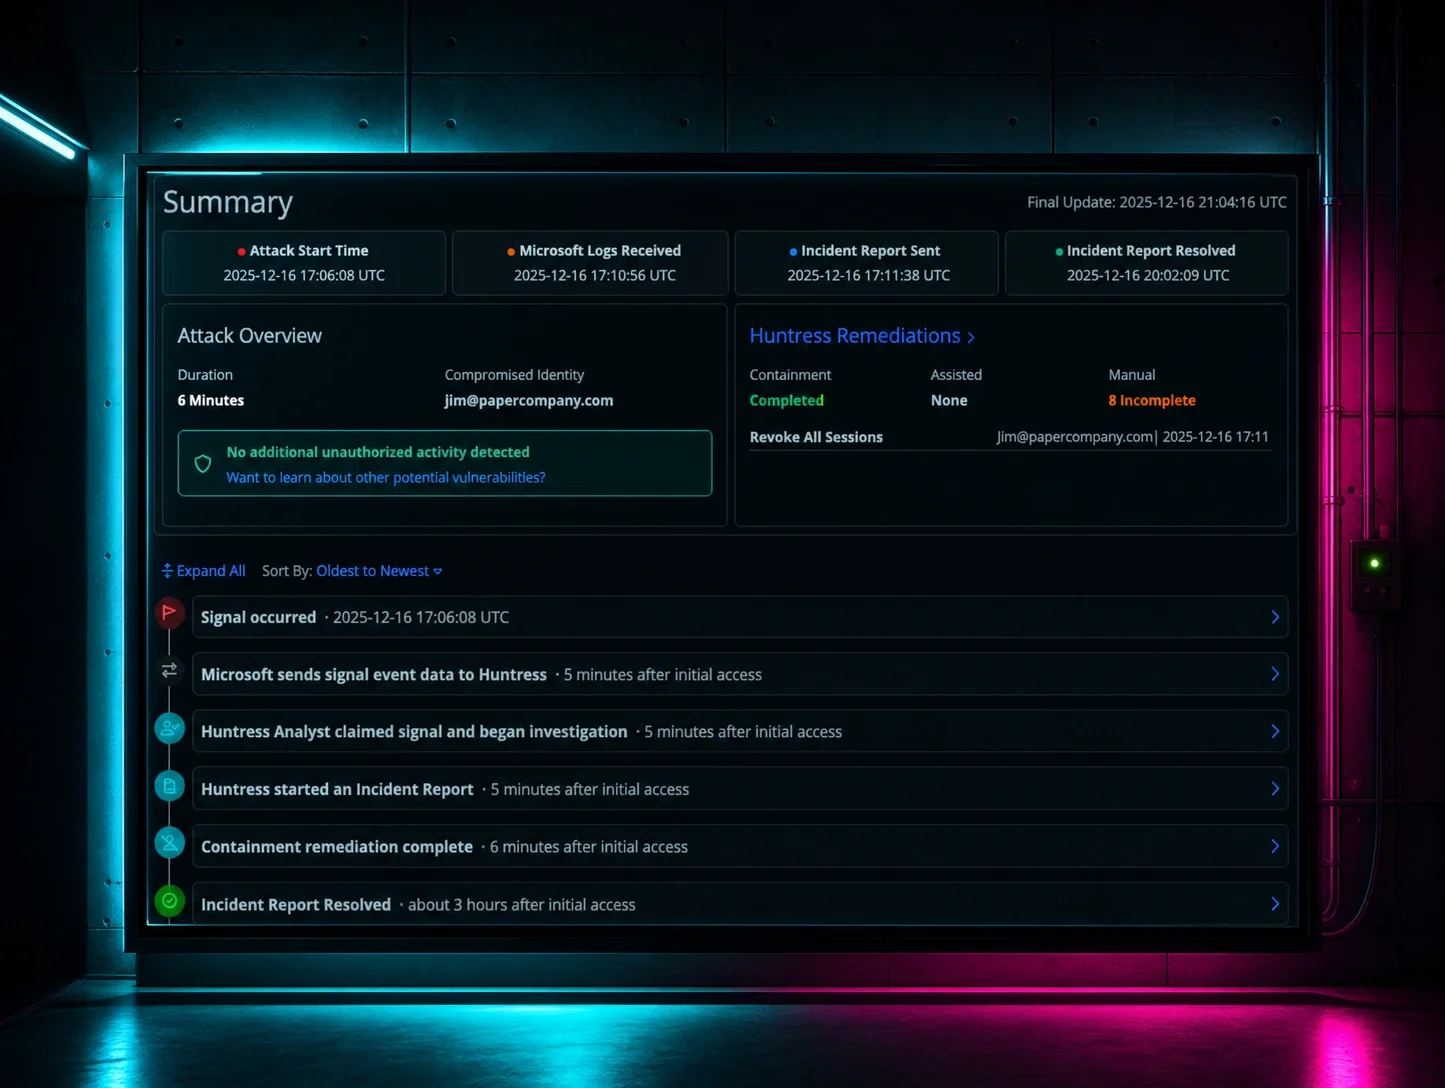
Andrea destacó la importancia de detectar señales a lo largo de toda la cadena. Una señal aislada es débil; la secuencia es fuerte. Correlaciona la progresión del señuelo, la autenticación, la emisión o el robo del token de autenticación, el registro del dispositivo y la actividad del buzón.
Andrea remarcó el punto: "Une la telemetría del proveedor de identidad, el endpoint, el contexto del navegador, la red y el buzón. No deberíamos mirar solo una señal en la red o una señal en el buzón. Realmente necesitamos esa visión integral."
Oportunidades de detección
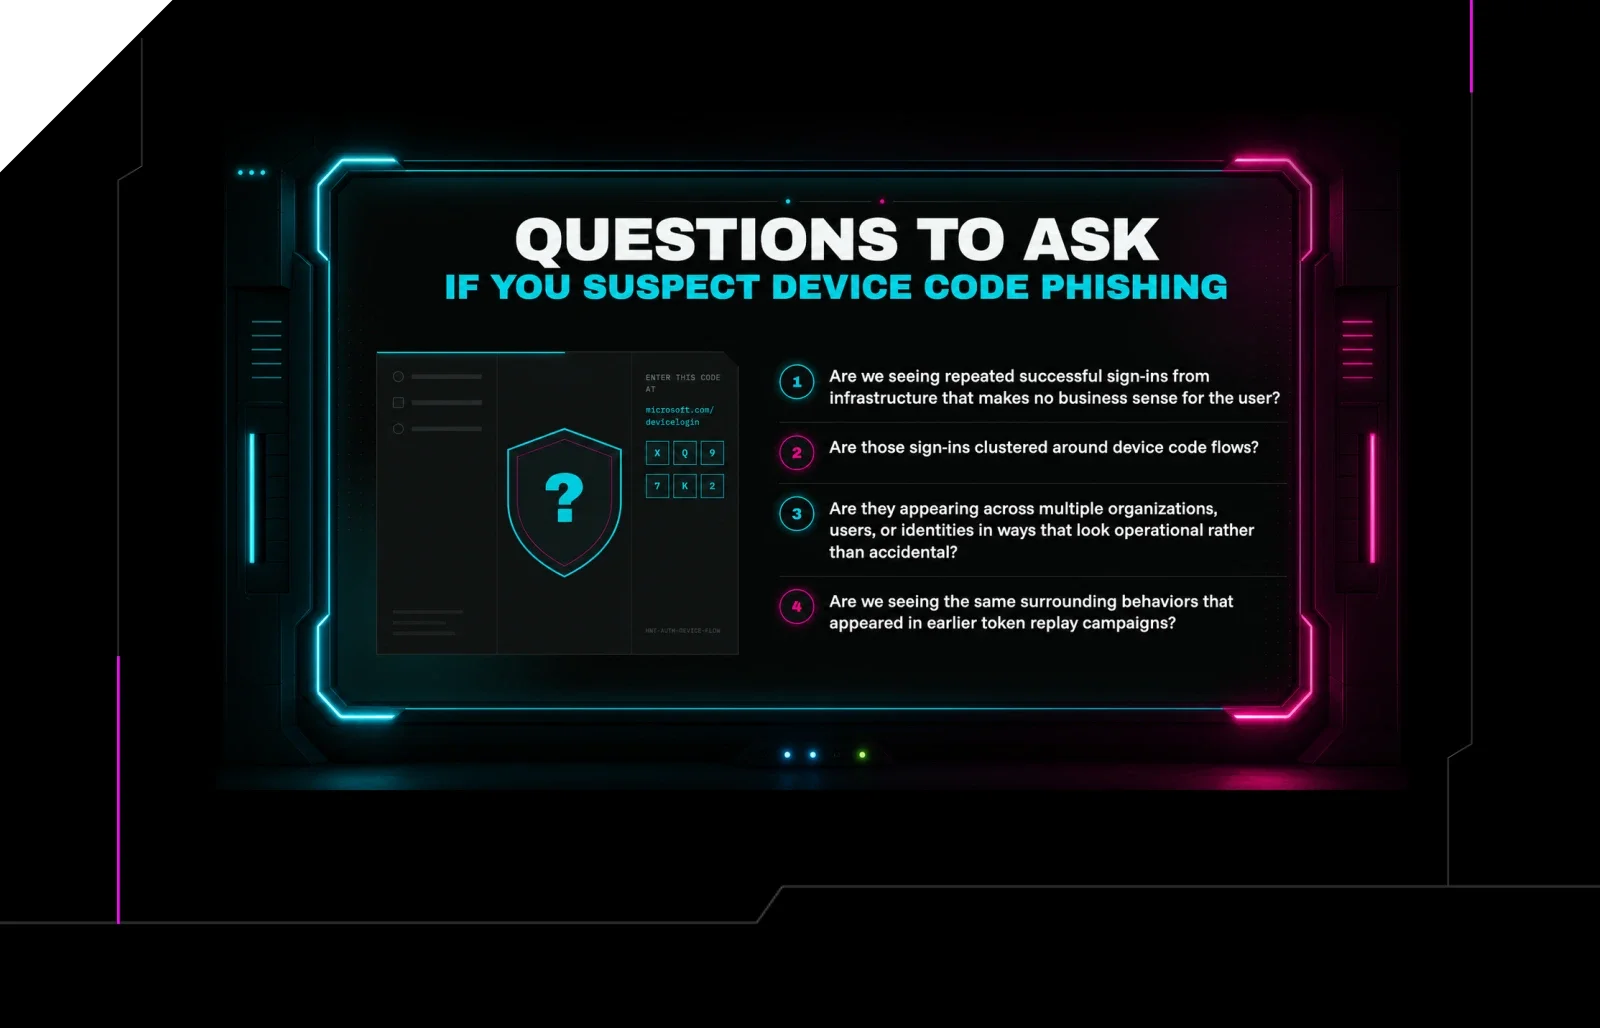
Investiga los inicios de sesión exitosos desde infraestructura en la cloud desconocida.
Busca autenticación por código de dispositivo y renovación automática de tokens de autenticación.
Revisa dispositivos nuevos, métodos de autenticación y actividad del buzón.
Prioridades de respuesta
La contención debe abordar los artefactos de identidad, no solo el señuelo original.
Revoca los tokens de autenticación de renovación.
Elimina los dispositivos no autorizados y las credenciales de Windows Hello.
Restringe o bloquea la autenticación por código de dispositivo cuando sea posible.
Investiga el acceso al buzón, las reglas de reenvío y el phishing saliente.
Continúa la búsqueda incluso después de que desaparezca el dominio de phishing original.
Bucle de respuesta continuo
Detecta la actividad correlacionada de identidad y endpoint.
Revoca o elimina los mecanismos de persistencia.
Investiga la actividad posterior del buzón y el phishing saliente.
Sigue monitoreando por si hay repetición o reingreso después de la contención.
¿Te gustó lo que acabas de leer? Únete a nosotros cada mes para el Tradecraft Tuesday, nuestro webinar en vivo donde exponemos técnicas de hackers y hablamos de temas técnicos con demos en vivo. ¡Reserva tu lugar ahora!