Informe de ciberamenazas de Huntress 2026

El panorama de amenazas nunca se queda quieto… y 2025 no fue la excepción. 

El cibercrimen se ha convertido en la tercera economía más grande del mundo, con costos que se espera alcancen $12,2 billones anuales para 2031. El Informe de Ciberamenazas 2026 de Huntress, basado en datos de más de 4 millones de endpoints y 9 millones de identidades protegidos por la Huntress Security Platform, revela cómo los cibercriminales cambiaron sus estrategias, simplificaron sus manuales de ataque y perfeccionaron sus técnicas para pasar desapercibidos como nunca antes.

Ese es el mundo en el que opera tu empresa ahora. El Informe de Ciberamenazas 2026 de Huntress explica cómo funcionan realmente las amenazas modernas hoy en día, con base en lo que vemos al proteger organizaciones reales todos los días, no en titulares ni en exageraciones. Esto es lo que cambió, por qué importa y qué puedes hacer al respecto.

Aquí tienes un adelanto:

Descarga tu Informe
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad

Los atacantes están usando tus propias herramientas en tu contra

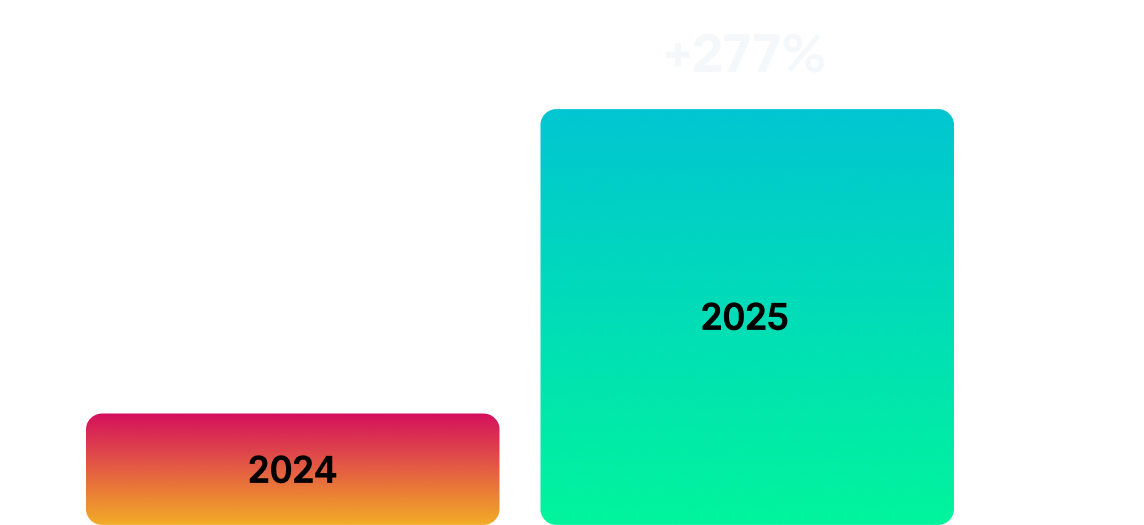
La táctica de más rápido crecimiento que vimos no fue un malware sofisticado. Fue el abuso de las herramientas de supervisión y administración remota (RMM) en las que tu equipo ya confía. El abuso de RMM aumentó un 277% interanual y apareció en casi una cuarta parte de todos los incidentes que investigamos.

Gráfico de abuso de RMM

¿Para qué escribir malware personalizado cuando puedes iniciar sesión en un software que ya está instalado y permitido? Cuando los atacantes viven dentro de herramientas legítimas, las defensas tradicionales ven actividad normal. Este es exactamente el tipo de técnica de living-off-the-land que Managed EDR está diseñado para detectar.

La IA convirtió al cibercrimen en una franquicia

La IA generativa no solo hizo que los correos de phishing se vieran más limpios. Construyó una economía clandestina basada en el abuso de la confianza. Las herramientas que antes requerían habilidad ahora vienen preempaquetadas, lo que pone ataques rápidos y convincentes en manos de personas que hace dos años no habrían podido lograrlo.

Ese es el verdadero cambio: la barrera de entrada colapsó, y el volumen aumentó junto con ella.

Amenazas de IA

Ingeniería social turbia

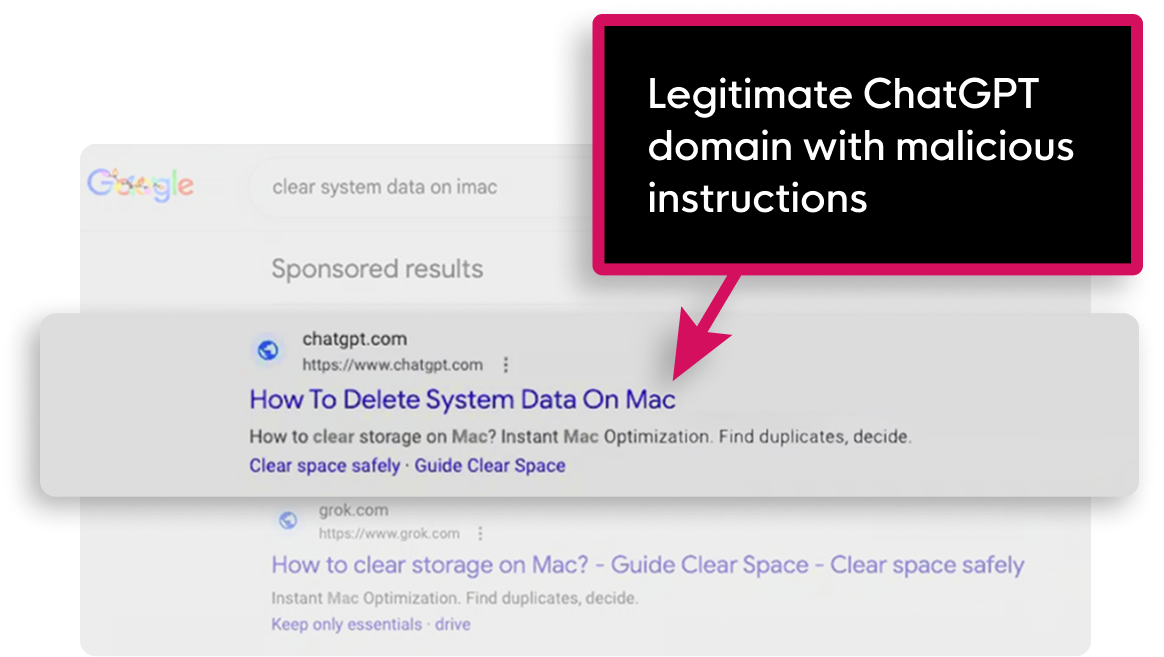
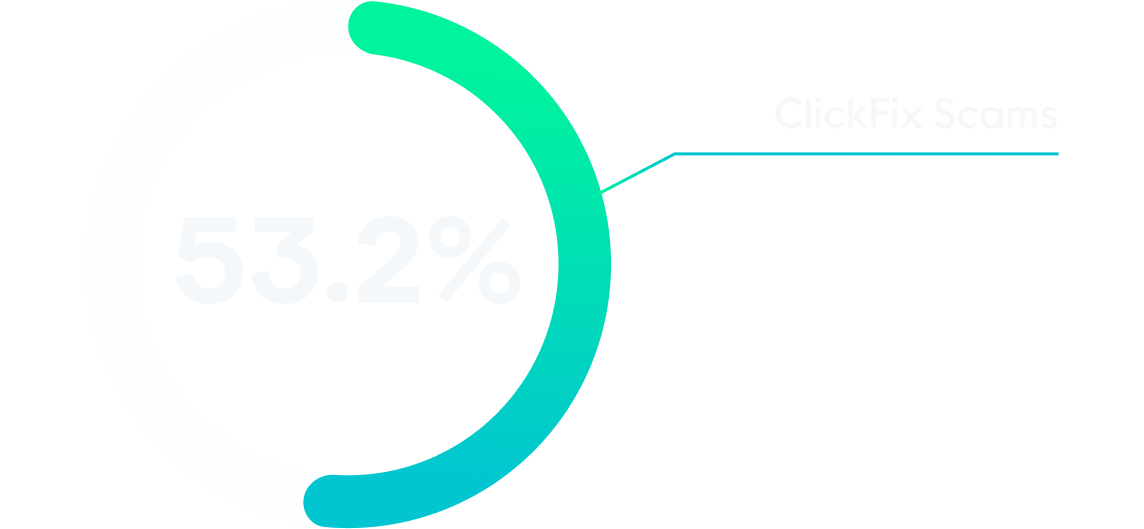
Tu gente es la nueva superficie de ataque. Las estafas de ClickFix y de prueba CAPTCHA falsa son rampantes, vinculadas a más del 50% de toda la actividad de cargadores de malware.

Gráfico de ingeniería social

El ransomware se volvió paciente

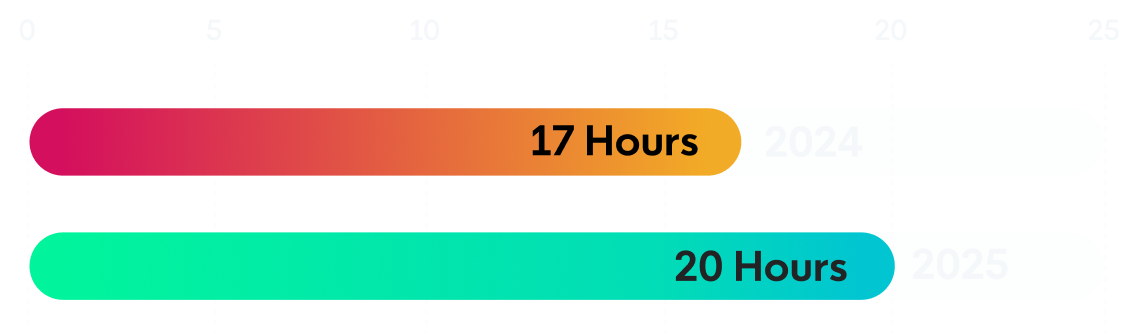
El tiempo hasta el rescate (TTR) se extendió de 17 a 20 horas, mientras los atacantes se enfocaban en pasar desapercibidos, robar datos y extorsionar a las víctimas.

Estadísticas de ransomware

Las bandas de ransomware se frenaron a propósito. La tendencia pasó de ataques rápidos y agresivos a ataques silenciosos y escalonados que se instalan en un entorno, se toman el tiempo para conocerlo y atacan cuando más duele. El informe profundiza en cómo el acceso inicial impulsa esas campañas. Consulta el análisis más detallado de ransomware para ver el panorama completo.

Ataques a la identidad

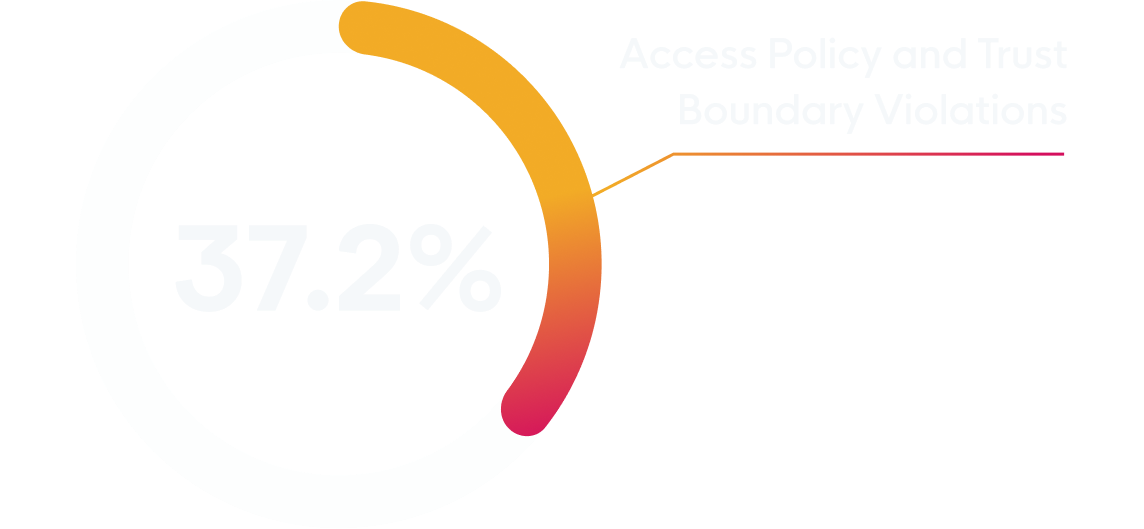
Las credenciales robadas son la nueva puerta de entrada. Los inicios de sesión con un rastro sospechoso representaron el 37% de todas las amenazas de identidad que monitoreamos, y ese suele ser el primer paso silencioso hacia el compromiso de correo empresarial y pagos mayores.

Una vez que un atacante tiene un inicio de sesión válido, puede moverse por tu entorno y parecer un empleado. Vigilar las identidades de la misma forma en que vigilas los endpoints es cómo cierras esa brecha, el trabajo de Managed ITDR y una parte clave para detener el compromiso de correo empresarial.

Amenazas de identidad

Cómo construimos este informe

No sacamos estos hallazgos de una encuesta. Provienen de la telemetría de más de cuatro millones de endpoints y nueve millones de identidades, abarcando más de 230.000 organizaciones que protegemos en todo el mundo. Esa es la base de cada estadística en el informe: actividad real, entornos reales, resultados reales.

Qué significa esto para tu industria

El manual de estrategias es compartido, pero el impacto no se distribuye de manera uniforme. Los atacantes ajustan su enfoque según los datos y el tiempo de inactividad que más daño causan en cada sector: historiales de pacientes en el sector de la salud, transferencias bancarias y acceso a cuentas en los servicios financieros. La vista por industria del informe te ayuda a ver dónde te encuentras en sus planes antes de que den el primer paso.

El cibercrimen construyó un negocio para acabar con el tuyo. Este informe te entrega su manual de estrategias, para que puedas mantenerte por delante de la competencia oculta y sigas creciendo sin contener la respiración.

Recursos relacionados

Preguntas frecuentes

Cualquier persona responsable de mantener segura una empresa: equipos pequeños de TI, seguridad interna y partners que gestionan la protección de clientes de todos los tamaños.

Sí. Descarga el informe completo arriba. ¿Te falta tiempo? Comienza con el TL;DR.

Telemetría de 4M de endpoints y 9M de identidades en 230.000 organizaciones protegidas por el Huntress Security Platform.

Combina estos hallazgos con detección y respuesta continuas en tus endpoints e identidades. Empieza con la descripción general de la plataforma Huntress.