

Threat Research
Threat Research es donde el SOC de Huntress muestra su trabajo. Cubrimos investigaciones reales de intrusiones, análisis de malware y ransomware, perfiles de actores de amenazas, y las tácticas en las que se apoyan los atacantes: persistencia, evasión de defensas y técnicas de vivir de la tierra. Ya sea que haya surgido esta semana o lleve años dando vueltas, aquí ves cómo se desarrollan los ataques y cómo los detenemos.
Publicación destacada
Un astuto flujo de reserva de Microsoft Teams disfraza el phishing mediante código de dispositivo
Los actores de amenazas usaron un señuelo convincente de reserva de reuniones de Microsoft Teams para ocultar un phishing mediante código de dispositivo y engañar a las víctimas para que autorizaran el acceso del atacante.

Las últimas publicaciones del blog sobre Threat Research

Más allá del portapapeles: la evolución del oficio de ClickFix
Más allá del portapapeles: la evolución del oficio de ClickFix
10 nov 2026
Dentro de una intrusión en AhsayCBS: webshells ocultos, un criptominero y un implante C2
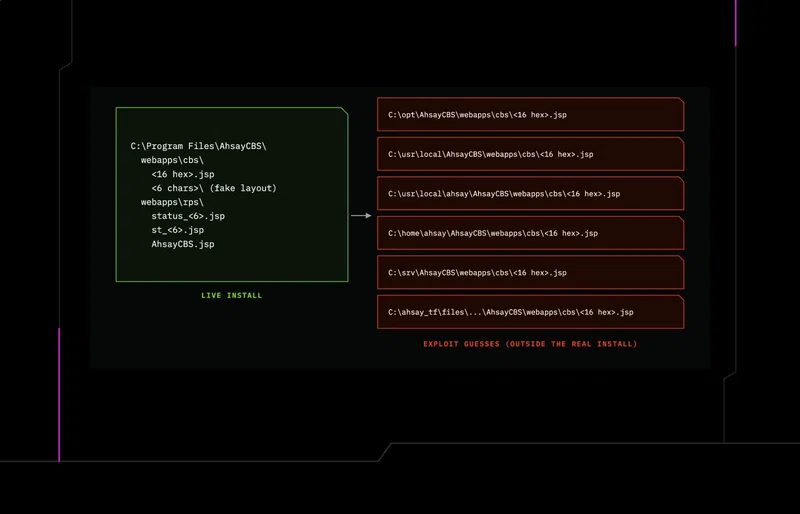
Dentro de una intrusión en AhsayCBS: webshells ocultos, un criptominero y un implante C2
9 nov 2026
Gestionado para el mal: cómo los atacantes convierten el MDM en acceso remoto
Gestionado para el mal: cómo los atacantes convierten el MDM en acceso remoto
28 oct 2026
IA, scripts, operador: dentro del ataque a ConnectWise
IA, scripts, operador: dentro del ataque a ConnectWise
26 oct 2026
Desempacando kits de phishing: robo avanzado de credenciales para hackers principiantes
Desempacando kits de phishing: robo avanzado de credenciales para hackers principiantes
22 oct 2026
Campaña de distribución y repetición de tokens de Microsoft 365 compromete cuentas de correo empresarial
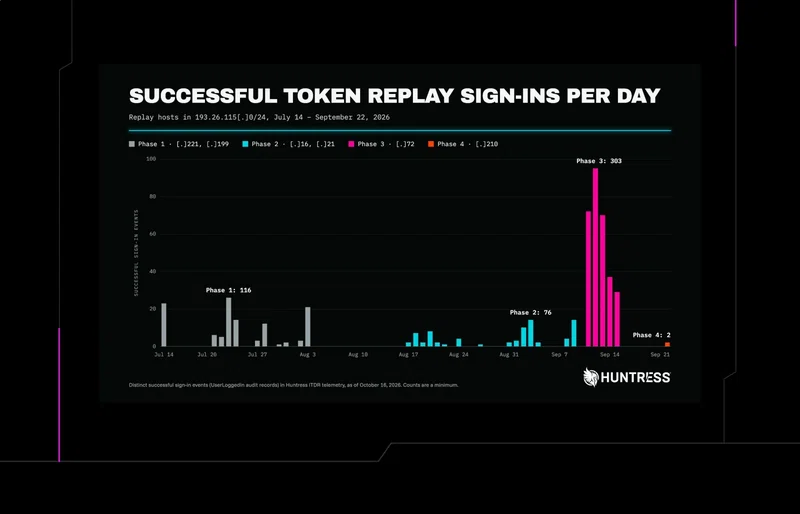
Campaña de distribución y repetición de tokens de Microsoft 365 compromete cuentas de correo empresarial
22 oct 2026
Campaña de ClickFix con temática de Amazon reparte malware al toque de un dedo
Campaña de ClickFix con temática de Amazon reparte malware al toque de un dedo
21 oct 2026
Credenciales de proveedor de ConnectWise (SkyKick) usadas de forma indebida en ataques a Microsoft 365

Credenciales de proveedor de ConnectWise (SkyKick) usadas de forma indebida en ataques a Microsoft 365
16 oct 2026
Instalación limpia, credenciales robadas: sitio falso de WatchGuard VPN entrega cliente genuino firmado
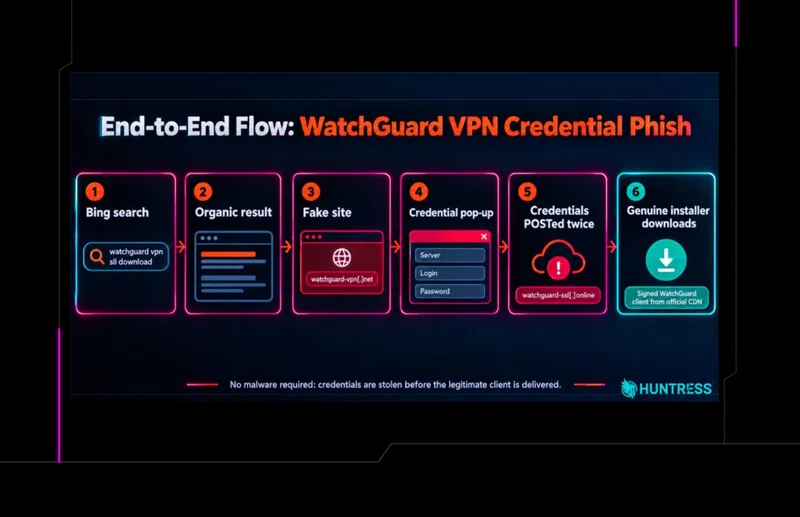
Instalación limpia, credenciales robadas: sitio falso de WatchGuard VPN entrega cliente genuino firmado
13 oct 2026
Campaña de phishing abusa de Microsoft Power BI para desplegar RMM no autorizados
Campaña de phishing abusa de Microsoft Power BI para desplegar RMM no autorizados
7 oct 2026
Sin rumbo y sin línea de comandos: cómo se mapeó un ataque de ransomware Akira
Sin rumbo y sin línea de comandos: cómo se mapeó un ataque de ransomware Akira
6 oct 2026
