

Cuando se trata de ciberseguridad, nunca habrá una bala de plata, pero la autenticación multifactor (MFA) podría ser una de las candidatas más cercanas a ese título. MFA es una capa de seguridad vital para proteger a las empresas de la creciente ola de amenazas cibernéticas en el mundo. A pesar de su eficacia comprobada, muchas empresas no logran configurarla correctamente, la subutilizan o tienen problemas con su implementación.
A medida que nuestras defensas evolucionan y se adaptan, también lo hacen los cibercriminales, quienes apuntan a los puntos débiles para evadir las barreras de MFA. Desde filtraciones de datos de alto perfil hasta requisitos de cumplimiento ampliados, MFA es tanto una necesidad como un desafío para las empresas modernas de todos los tamaños.
Este blog es tu guía para entender MFA, por qué nunca deberías omitirla y cómo convertirla en una parte fluida de tu estrategia de seguridad.
(¡Y mantente atento a más entregas de nuestra serie, en la que desglosamos distintos tipos de MFA para los puntos débiles de las empresas desde una perspectiva técnica de seguridad administrada!)
¿Qué es MFA?
MFA (dos o más factores) es la forma en que los usuarios confirman su identidad más allá de un simple nombre de usuario y contraseña (un solo factor) para acceder a sistemas, aplicaciones y dispositivos. Existen tres categorías de factores de autenticación:
- Algo que sabes: contraseñas o PIN
- Algo que tienes: una contraseña de un solo uso (OTP) enviada a un dispositivo móvil o una llave de seguridad física
- Algo que eres: identificadores biométricos como huellas dactilares o reconocimiento facial
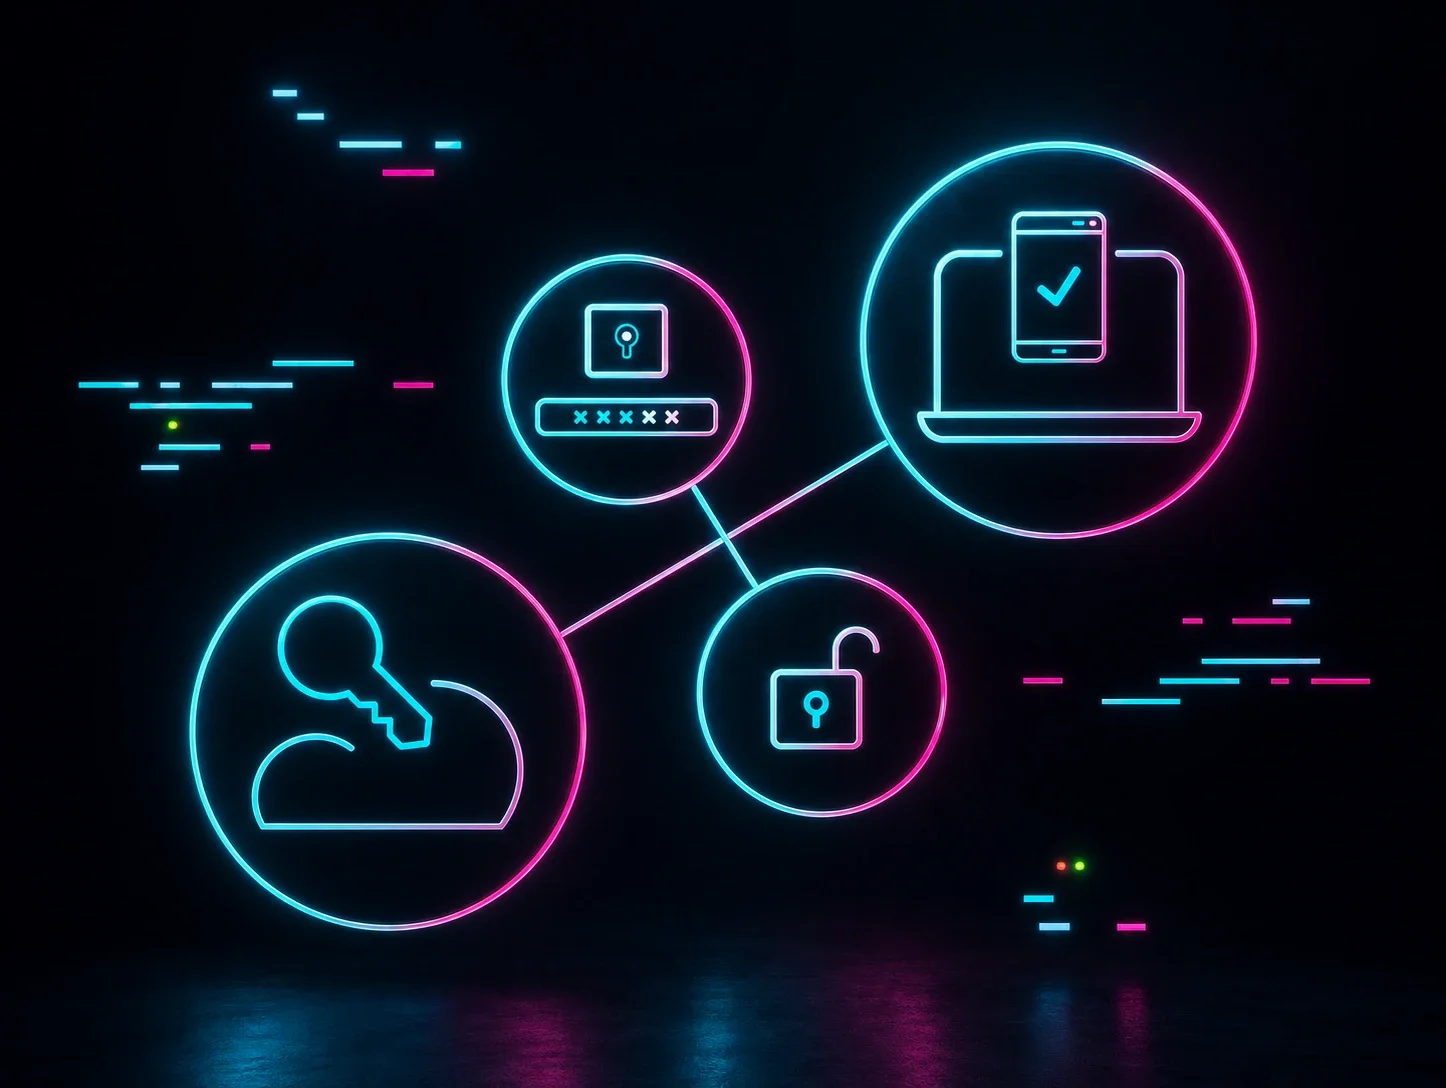
MFA agrega capas adicionales de seguridad a tu superficie de ataque, lo que dificulta que los atacantes atraviesen tu perímetro de seguridad. Aquí tienes un ejemplo de cómo funciona típicamente MFA:
- Ingresas algo que sabes, como una contraseña compleja y única
- Seguido de algo que tienes, como un código numérico enviado por SMS, o algo que eres, como el reconocimiento facial
- Autenticación: el sistema, dispositivo o aplicación al que solicitas acceso confirma el primer y segundo factor
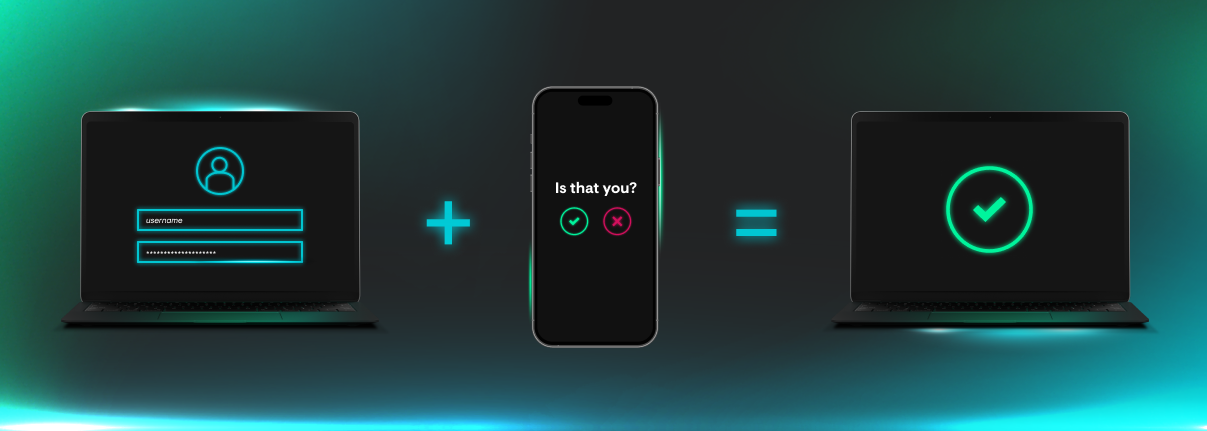
Figura 1: Ejemplo de MFA
Beneficios de MFA para las empresas
MFA es importante para empresas de todos los tamaños porque reduce significativamente el riesgo de acceso no autorizado a cuentas, dispositivos y sistemas sensibles. De hecho, según Microsoft, MFA puede bloquear hasta un 99.2% de los ataques de compromiso de cuentas. Confiar únicamente en la autenticación de un solo factor para el acceso ya no es suficiente, porque las contraseñas pueden adivinarse, robarse y comprarse.
No le facilites las cosas a los atacantes: crea múltiples barreras perimetrales que hagan que el acceso no autorizado sea exponencialmente más difícil, o incluso imposible.
Obstáculos comunes para la adopción de MFA
Altos costos e implementación compleja
Incorporar MFA en tu pila de seguridad no es un simple escenario de "configúralo y olvídate". Al igual que con cualquier otro tipo de solución de seguridad, los costos varían desde modelos gratuitos hasta por usuario y licencias requeridas. Si bien algunas opciones de MFA como Microsoft 365 y Azure AD están disponibles sin costo adicional, otras consideraciones como la capacitación de empleados, la guía experta adicional para la implementación y el soporte continuo pueden generar más costos de los planeados, especialmente para pequeñas y medianas empresas. De hecho, el uso de MFA se dispara al 78% en empresas con 1,001 a 10,000 empleados, pero cae al 34% en empresas más pequeñas con menos de 100 empleados.
Equilibrar seguridad y usabilidad
Existe un debate común sobre la implementación de MFA: ¿cómo equilibrar una seguridad de primer nivel con una experiencia de usuario sin fricciones? Si los procesos de seguridad son demasiado engorrosos, los empleados pueden evadirlos, solicitar desactivarlos temporalmente o resistirse por completo a adoptarlos. Una configuración incómoda también podría disuadir a los clientes si se les exige usar MFA para acceder a ciertos servicios.
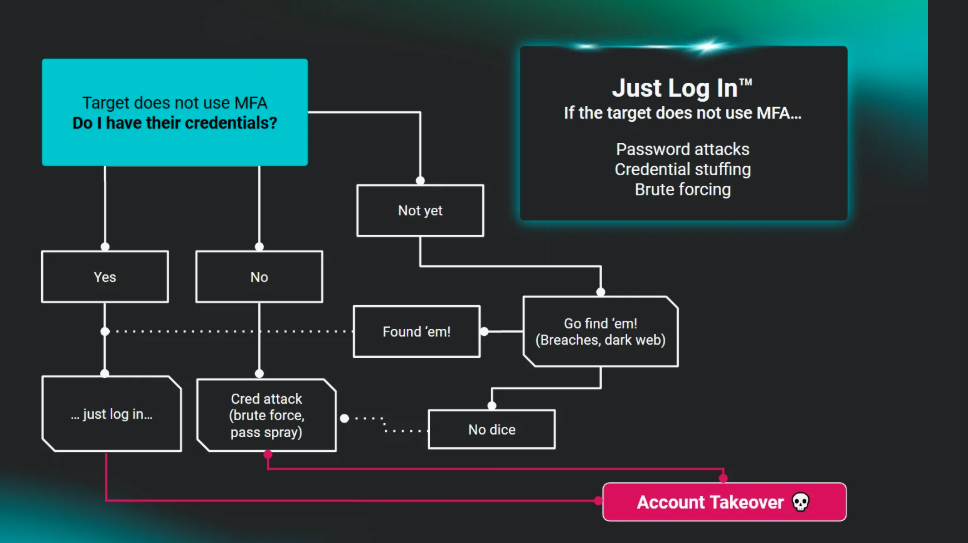
Pero renunciar a MFA por cualquiera de las razones mencionadas (o cualquier otra) pone a tu organización en riesgo de sufrir ataques comunes como fuerza bruta y compromiso de VPN. MFA podría ser un paso pequeño e inconveniente para un usuario, pero las consecuencias de un Protocolo de Escritorio Remoto (RDP) o VPN comprometido porque MFA no estaba habilitada son un inconveniente mucho mayor para toda la empresa.
Cómo navegar el cumplimiento y los requisitos de seguro cibernético
El cumplimiento normativo y el seguro cibernético se han convertido en mandatos críticos para las empresas que necesitan protegerse a sí mismas, a sus datos y a sus clientes. Sectores como el de la salud y las finanzas están bajo constante escrutinio en materia de leyes de privacidad, protección de datos y cumplimiento de seguridad.
Muchos marcos de seguridad y cumplimiento ahora recomiendan firmemente o exigen MFA:
- Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS): MFA para ciertos roles y niveles de acceso, especialmente el acceso de administrador a entornos de datos de titulares de tarjetas
- Controles de Sistemas y Organización 2 (SOC 2): MFA ayuda a proteger los datos de los clientes y previene el acceso no autorizado
- Certificación del Modelo de Madurez de Ciberseguridad (CMMC 2.0): MFA resistente al phishing para contratistas federales que manejan datos gubernamentales sensibles
- Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA): práctica recomendada para proteger la Información de Salud Electrónica Protegida (ePHI)
Mientras tanto, los proveedores de seguro cibernético exigen cada vez más protocolos sólidos de MFA como parte de su proceso de suscripción. No implementar una MFA conforme podría resultar en la denegación de cobertura o incluso multas por violaciones regulatorias.
El panorama de amenazas de MFA
Aquí está la dura verdad que muchas empresas pasan por alto: MFA no es 100% infalible. Los cibercriminales buscan continuamente evadir MFA en cualquier lugar de tu superficie de ataque posible. Sin embargo, y probablemente ya lo hayas escuchado una y otra vez si eres un profesional de seguridad experimentado, lo seguiremos gritando a los cuatro vientos: MFA es absolutamente esencial.
La falta de MFA le facilita la vida a los actores de amenazas
Los actores de amenazas utilizan el relleno de credenciales, ataques de fuerza bruta y otros métodos para aprovecharse de las personas que han reutilizado contraseñas o que usan contraseñas fáciles de adivinar. De hecho, en el Reporte de Huntress 2025 sobre Detección y Respuesta de Amenazas de Identidad Administrada (ITDR), el 50% de los encuestados dijo que espera que los ataques de robo/relleno de credenciales aumenten en los próximos 12 meses. Los actores de amenazas también engañan a las personas para que entreguen sus contraseñas con correos de phishing sencillos. MFA podría frustrar a los atacantes en todos estos diferentes escenarios.
Pero no tenemos que decirte únicamente lo importante que es MFA. Una simple lista de filtraciones de alto perfil que han sido titulares de seguridad en el último año muestra varias que surgieron de credenciales comprometidas sin MFA:
- En 2024, los actores de amenazas lograron comprometer la cuenta oficial de Twitter de la Comisión de Bolsa y Valores de EE. UU., que no tenía MFA habilitada
- El ataque de ransomware de 2024 a Change Healthcare, que provocó retrasos generalizados en recetas médicas, fue el resultado de una cuenta de un portal de acceso remoto Citrix que no tenía MFA habilitada
MFA le complica la vida a los actores de amenazas, pero no es infalible
MFA también es un gran ejemplo del patrón de gato y ratón entre defensores y adversarios que vemos con frecuencia. Cuando las empresas implementan una nueva protección de seguridad, los actores de amenazas encuentran formas de evadirla en sus ataques. Eso puede hacer que quieras darte por vencido, pero considera esto: estas defensas previenen la mayoría de los ataques, y también aumentan el costo, el tiempo y el esfuerzo que requieren los actores de amenazas si intentan evadirlas. Lo diremos una vez más para que quede claro: sigue siendo absolutamente crítico asegurarse de que MFA esté habilitada.
En ciertos casos, los actores de amenazas están encontrando formas de evadir distintas formas de autenticación de dos factores (2FA) o MFA, usando el intercambio de SIM, ingeniería social o bombardeo de notificaciones push. El intercambio de SIM ocurre cuando los atacantes transfieren números telefónicos a otro dispositivo sin autorización para poder recibir comunicaciones de voz y SMS vinculadas a ese número. Esto les permite evadir 2FA si los objetivos dependen de mensajes de texto o llamadas a ese número telefónico como segunda forma de autenticación para varias cuentas.
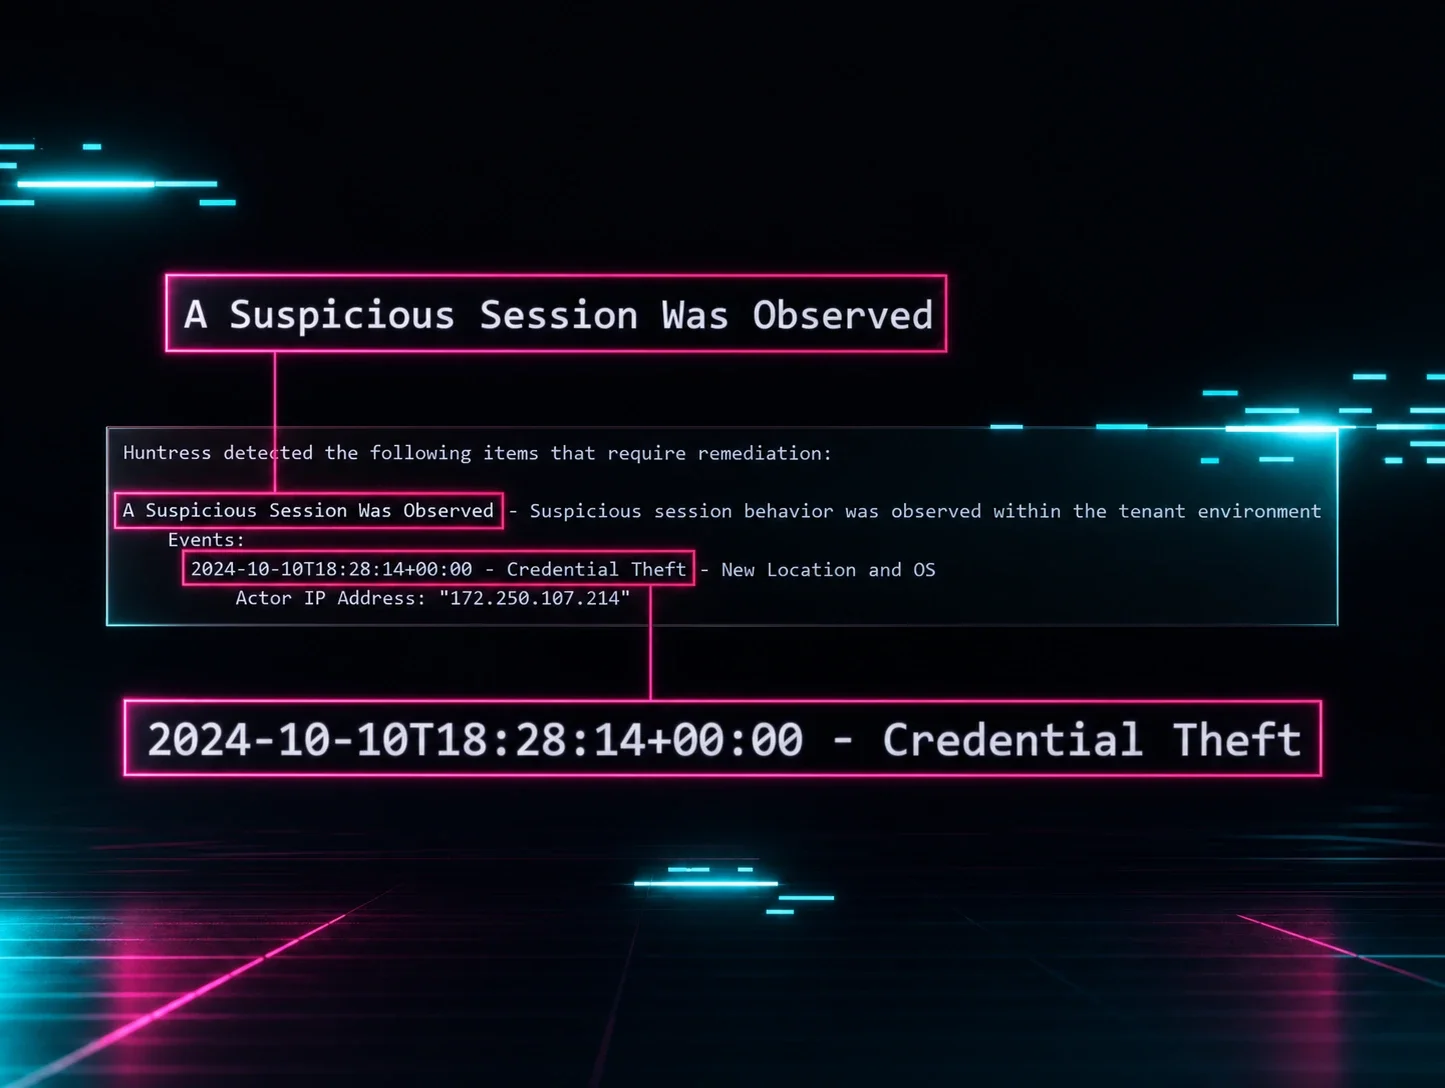
La ingeniería social es otro método utilizado por actores de amenazas como Scattered Spider o Lapsus$. Se hacen pasar por personal de mesa de ayuda y convencen a los objetivos de compartir su contraseña de un solo uso, o atacan directamente a los trabajadores de la mesa de ayuda y los engañan para restablecer los tokens de MFA y así tomar el control de las cuentas de las víctimas.
De hecho, Scattered Spider ha utilizado varias técnicas diferentes para evadir MFA. El grupo también es conocido por usar ataques de bombardeo de notificaciones push (también conocidos como ataques de fatiga de MFA), en los que bombardean a los objetivos con solicitudes de MFA hasta que aprueban una, ya sea por costumbre o frustración.
Incidentes de MFA desde el Huntress Security Operations Center (SOC)
Nuestro SOC humano disponible 24/7 observa una amplia gama de ataques que buscan evadir o deshabilitar distintos tipos de MFA. Aquí hay algunos tipos comunes de incidentes que hemos visto en el mundo real.
Ataques de fuerza bruta a aplicaciones sin MFA
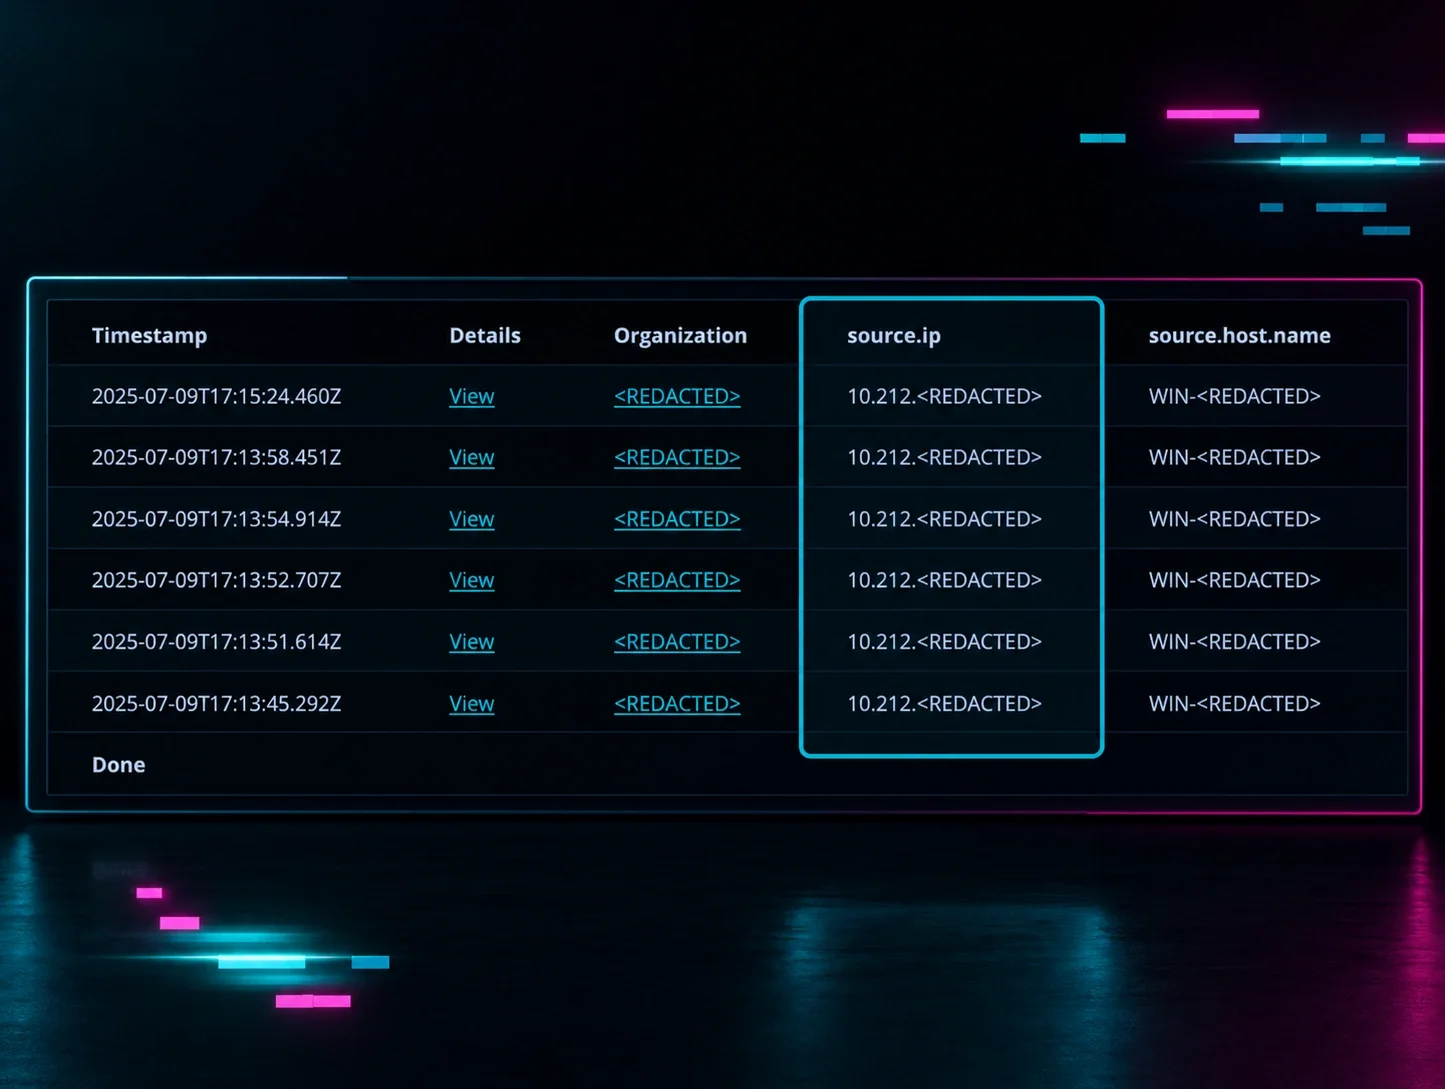
Muchas cuentas, aplicaciones y servicios no tienen MFA habilitada en absoluto, lo que abre la puerta principal para que los actores de amenazas comprometan una organización. A menudo vemos a actores de amenazas apuntando a servicios como RDP con ataques de fuerza bruta como forma de obtener acceso inicial, como se observa en el incidente de mayo descrito en la Figura 3.
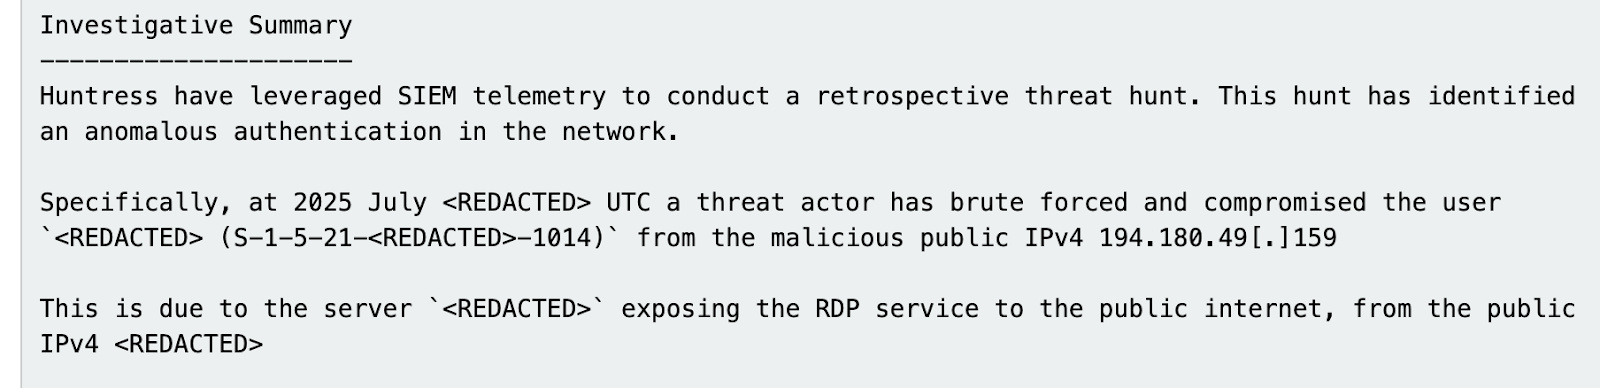
Figura 3: Un resumen investigativo de Huntress sobre un incidente que involucró un ataque de fuerza bruta a RDP
Una de las principales medidas preventivas para estos incidentes es asegurarse de que RDP no esté expuesto públicamente. En los casos en que los servicios externos deban estar expuestos, sin embargo, MFA debe estar absolutamente habilitada.
Deshabilitar MFA tras un compromiso
En junio, los analistas de Huntress observaron un incidente en el que un actor de amenazas trabajaba para deshabilitar una aplicación de seguridad de MFA tras un compromiso. Después del acceso inicial, se observó al actor de amenazas ejecutando el siguiente comando: cmd.exe /Q /c reg delete “HKLM\Software\Duo Security” 1> \Windows\Temp\gGutd1 2>&1
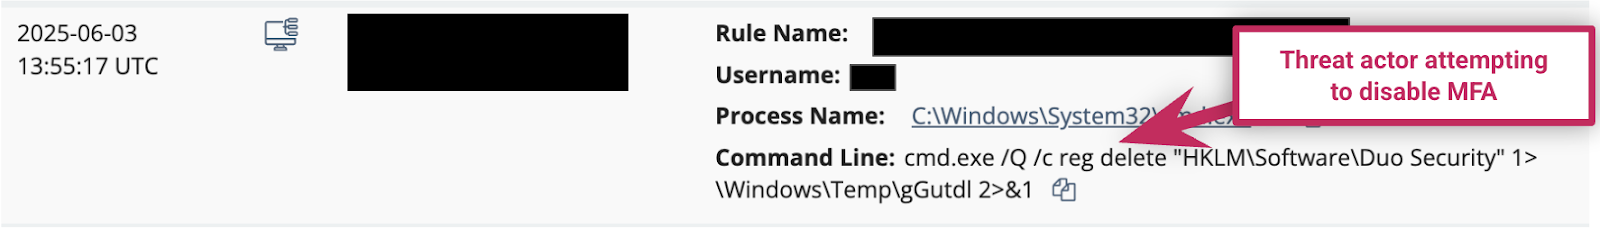
Figura 4: Un actor de amenazas intenta deshabilitar Duo Security
El objetivo de eliminar la clave de registro mediante el comando anterior es deshabilitar Duo Security.
El uso de Evilginx y ataques de Adversario en el Medio (AiTM)
Huntress ha observado atacantes que intentan secuestrar o robar tokens de sesión, los identificadores únicos que rastrean temporalmente las sesiones de los usuarios después de iniciar sesión. Con estos tokens robados, los actores de amenazas pueden evadir por completo ciertos tipos de MFA. De hecho, descubrimos que los incidentes en los que los actores de amenazas intentaron robar tokens representaron casi el 6% de todos los eventos de ITDR en 2024.
Los atacantes utilizan AiTM como un método común para secuestrar tokens de sesión. En este tipo de ataque, los actores de amenazas crean correos de phishing con enlaces a páginas de inicio de sesión falsas. Luego engañan a la víctima para que se autentique a través de la página de inicio de sesión. Sin embargo, la página de inicio de sesión se encuentra detrás de un proxy transparente, lo que significa que los atacantes pueden interceptar toda la entrada del usuario. Mientras tanto, el proxy transmite el proceso de autenticación de vuelta al servicio legítimo, de modo que cuando la víctima inicia sesión, la página de inicio de sesión AiTM es indistinguible de la página de inicio de sesión legítima.
Los actores de amenazas pueden usar kits de herramientas para llevar a cabo este ataque, incluido el conocido Evilginx (así como ofertas de plataformas de phishing como servicio). El siguiente video explica cómo Evilginx ayuda a los actores de amenazas a engañar a sus objetivos.
Pon en orden la MFA de tu empresa
Con MFA, no existe una solución única para todos. Hay varios tipos de MFA, cada uno con distintos niveles de seguridad, costos y facilidad de implementación, lo que facilita que las empresas encuentren la opción adecuada para sus necesidades.
2FA (MFA basada en SMS o correo electrónico) es común porque es económica y relativamente fácil de implementar. Se envía un código a tu teléfono o bandeja de entrada, y listo—ya estás dentro. Es un buen punto de partida para empresas más pequeñas o con presupuestos más ajustados. Sin embargo, como mencionamos anteriormente, 2FA es fácil de evadir para actores de amenazas como Scattered Spider con tácticas como el intercambio de SIM.
Luego están los autenticadores basados en aplicaciones como Microsoft Authenticator. Siguen siendo económicos y funcionan para la mayoría de las empresas que desean una protección más estricta sin complicar demasiado las cosas. La configuración requiere un poco más de intervención manual, pero definitivamente vale la pena.
Para empresas con presupuestos más grandes y un enfoque más fuerte en seguridad, los tokens de hardware son una excelente opción. Son dispositivos físicos (como un Yubikey) que los empleados usan para verificar su identidad. Son increíblemente seguros y dificultan los ataques para los actores de amenazas, pero podrían no ser los más fáciles de distribuir y administrar en equipos grandes y remotos.
Algunas empresas incluso podrían optar por algo de alta tecnología con MFA biométrica: piensa en escaneos de huellas dactilares, reconocimiento facial o verificación de voz. Es elegante, segura y rápida, pero integrarla puede ser costoso y depende de contar con el hardware adecuado. Esto es ideal para empresas que priorizan la seguridad por encima de todo y tienen el presupuesto para respaldarlo.
Una pila de seguridad de primer nivel con tecnologías como Managed ITDR y Managed EDR también es fundamental para asegurarte de que MFA esté funcionando como crees para mantener a los atacantes fuera de tu entorno.
Al final del día, todo se trata de equilibrio. Las empresas deben sopesar sus necesidades, recursos y presupuestos para determinar qué tipo de MFA funciona mejor. Sea cual sea el camino que elijas, simplemente tener una MFA implementada ya es un gran paso hacia una mejor seguridad.
Reflexiones finales
MFA ya no es simplemente algo deseable, es imprescindible para mantener tu empresa a salvo de las amenazas cibernéticas. Tomarte el tiempo para configurar e implementar MFA de la manera correcta significa que no solo estás protegiendo a tu organización, sino que también estás al día con el cumplimiento de la industria. El mundo cibernético es cada vez más difícil y peligroso, y MFA es una parte fundamental de tu plan de defensa para ayudarte a mantenerte a la vanguardia. No esperes hasta estar al borde de una filtración de datos para implementar MFA y mantener fuera a los malos actores.
Preguntas frecuentes
1. ¿Cuáles son los principales beneficios de MFA para las empresas?
El beneficio principal es una reducción masiva en el riesgo de acceso no autorizado. Al requerir algo más que una contraseña, proteges los datos sensibles de la empresa y de los clientes de ser comprometidos, lo que ayuda a prevenir pérdidas financieras, daños a la reputación y tiempo de inactividad operativo.
2. ¿Cómo funciona MFA en un entorno empresarial?
Cuando un empleado intenta acceder a un sistema de la empresa, primero ingresa su contraseña (algo que sabe). Luego, debe proporcionar un segundo factor, como un código de una aplicación de autenticación (algo que tiene) o un escaneo de huella dactilar (algo que es). El sistema verifica ambos antes de otorgar acceso.
3. ¿Cómo implementas MFA para los empleados?
Comienza eligiendo una solución de MFA que se ajuste al presupuesto y las necesidades de seguridad de tu empresa. Planifica una implementación por fases, comenzando con un grupo piloto. Proporciona comunicación clara y capacitación para todos los empleados, incluidas guías simples paso a paso y recursos de apoyo para garantizar una transición fluida y una alta adopción de MFA en la empresa.
4. ¿Cuáles son las mejores soluciones de MFA para las empresas?
La "mejor" solución depende de tus necesidades. Los autenticadores basados en aplicaciones ofrecen un gran equilibrio entre seguridad y usabilidad para la mayoría de las empresas. Los tokens de hardware son ideales para entornos de alta seguridad, mientras que la MFA biométrica proporciona una experiencia de usuario fluida. Es crucial evaluar tu riesgo y presupuesto para tomar la decisión correcta.