

En las clásicas películas de artes marciales, siempre hay esa escena donde el héroe se enfrenta solo a una pandilla de matones enormes y arrogantes. Uno por uno, lo atacan, y uno por uno, caen al suelo. Luego, mientras todos los villanos se retuercen de dolor, aparece un último retador: pequeño, callado y discreto. Nuestro héroe sonríe con suficiencia, listo para otra pelea fácil. Y ahí es cuando empieza la verdadera batalla. Pero, como ya te imaginarás, ese pequeño tiene las habilidades más letales: es rápido, feroz e implacable. Para cuando el héroe se da cuenta de que necesita una nueva estrategia, ya es demasiado tarde. Ese pequeño que nadie vio venir tuvo el control total todo el tiempo.
Adversary-in-the-Middle (AiTM) es ese tipo. Mientras los ciberataques más conocidos (piensa en ransomware o phishing) son los matones grandes en los que todos nos fijamos, AiTM acecha fuera de cámara, interceptando silenciosamente tus datos, redirigiendo el tráfico y secuestrando sesiones sin llamar mucho la atención. Suele subestimarse, pero cuando finalmente ataca, el daño puede ser brutal.
¿Qué es un ataque AiTM?
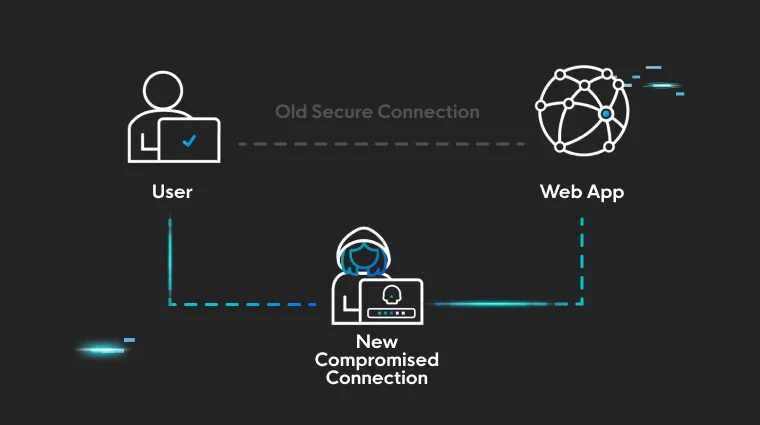
En un ataque AiTM, un atacante se infiltra entre tú y lo que sea que intentes conectar, ya sea un sitio web, una aplicación o un servicio. Intercepta la información que fluye en ambas direcciones, todo mientras se mantiene completamente fuera del radar.
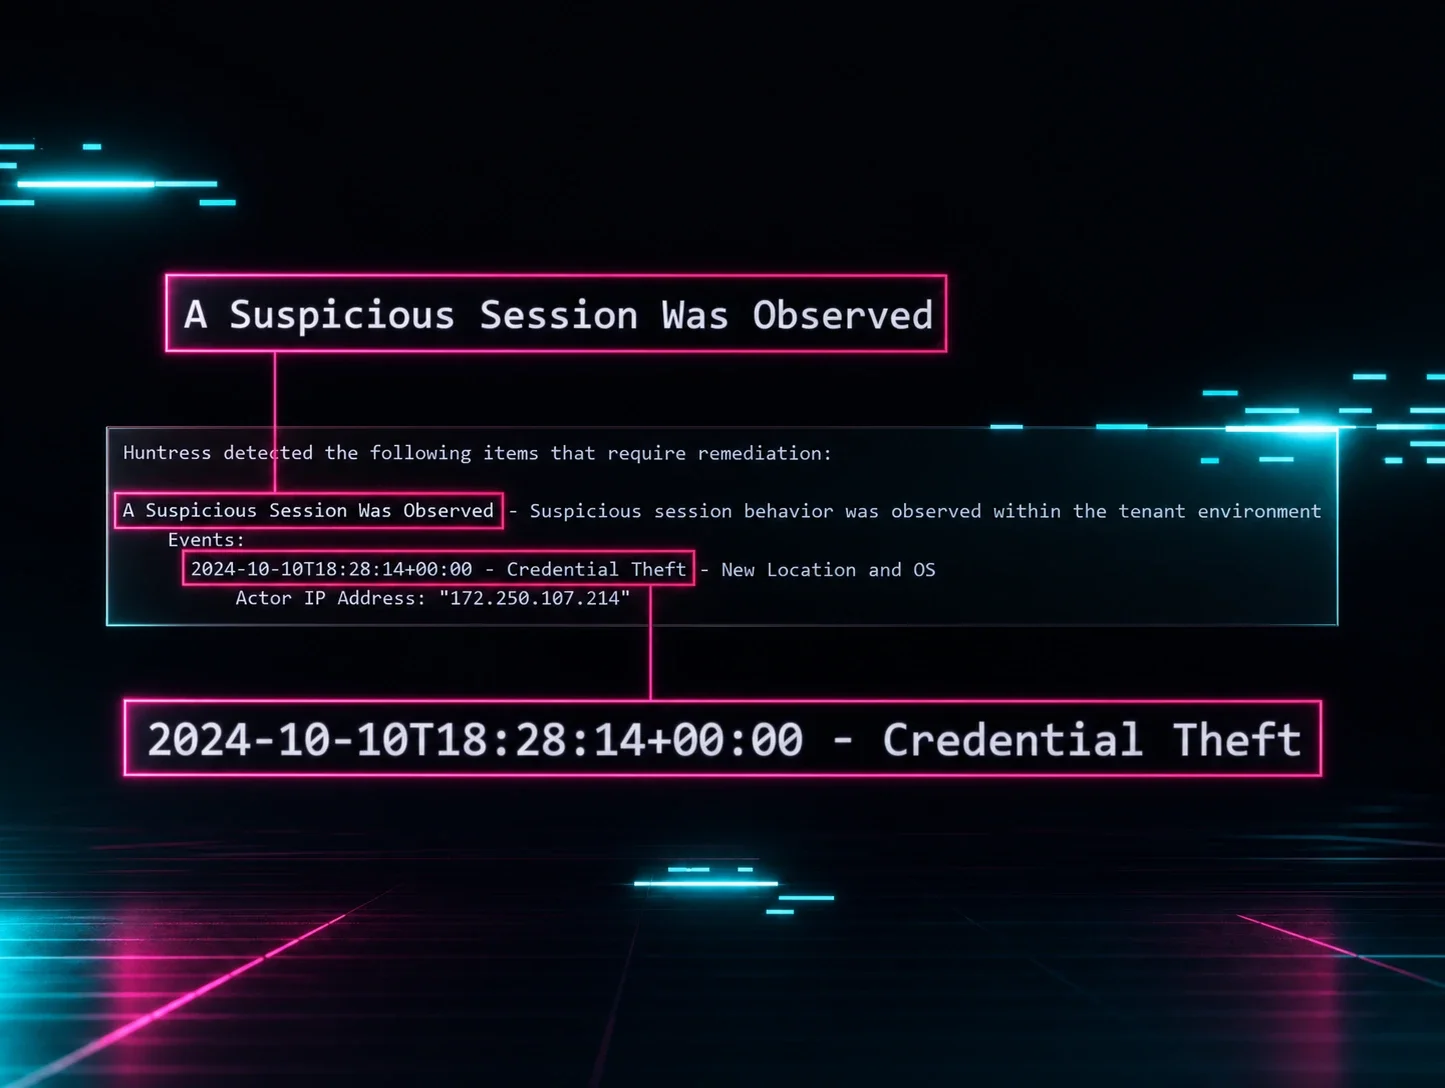
Por ejemplo, un ataque AiTM común implica el secuestro de tokens de sesión, esos identificadores temporales que te mantienen conectado a un sitio después de haber ingresado tu nombre de usuario y contraseña. Una vez que un actor de amenazas roba tu token, ya no solo te está monitoreando: se ha convertido en ti. En otras palabras, ha obtenido control total sobre tu sesión. Y todas las credenciales de inicio de sesión, transacciones financieras y datos confidenciales que vienen con ella.
¿Cómo funcionan los ataques AiTM?
Los sitios web modernos quieren ser fáciles de usar. Si son molestos de usar, eso es malo para el negocio. Y malo para el negocio significa malo para los resultados. Pero los sitios web modernos también necesitan autenticar a sus usuarios y evitar el acceso no autorizado. "Fácil de usar" y "altamente seguro" suelen ser diametralmente opuestos.
Para cumplir ambos objetivos, los sitios web usan un sistema de autenticación basado en sesiones. Inicias sesión una vez con tu nombre de usuario, contraseña y código de autenticación multifactor (MFA). A cambio, el sitio te autentica y te da un token para guardar en tu navegador. Este token se usa en lugar de tu nombre de usuario, contraseña y código MFA. Durante un período después de la primera autenticación, el token te permitirá acceder a recursos sin ingresar tus credenciales una y otra vez.
(¡Psst! Hicimos un episodio de Tradecraft Tuesday explorando cómo funcionan los ataques de identidad. Échale un vistazo.)
El riesgo del robo de tokens de autenticación
Aquí está el problema: si ese token cae en las manos equivocadas, le permite a quien lo encontró o lo robó autenticarse como el usuario original. Un token es todo un conjunto de credenciales empaquetadas en uno solo. Así que, aunque los tokens se generan después de usar múltiples factores, el token en sí es autenticación de un solo factor.
Explotar este sistema es simple. Roba ese token, y te conviertes en ese usuario, sin necesidad de nombre de usuario, contraseña ni MFA.
Robo de tokens activo vs. pasivo
Las tácticas de robo de tokens de autenticación se pueden clasificar en dos tipos: activo y pasivo. El robo de tokens activo ocurre cuando un hacker interactúa directamente con una víctima para robar su token. En cambio, el robo de tokens pasivo implica obtener tokens al rastrear filtraciones de datos, volcados de credenciales o foros sospechosos. Internamente en Huntress, nos referimos a estos métodos como "carterismo" para el robo activo y "buceo en contenedores" para el robo pasivo.
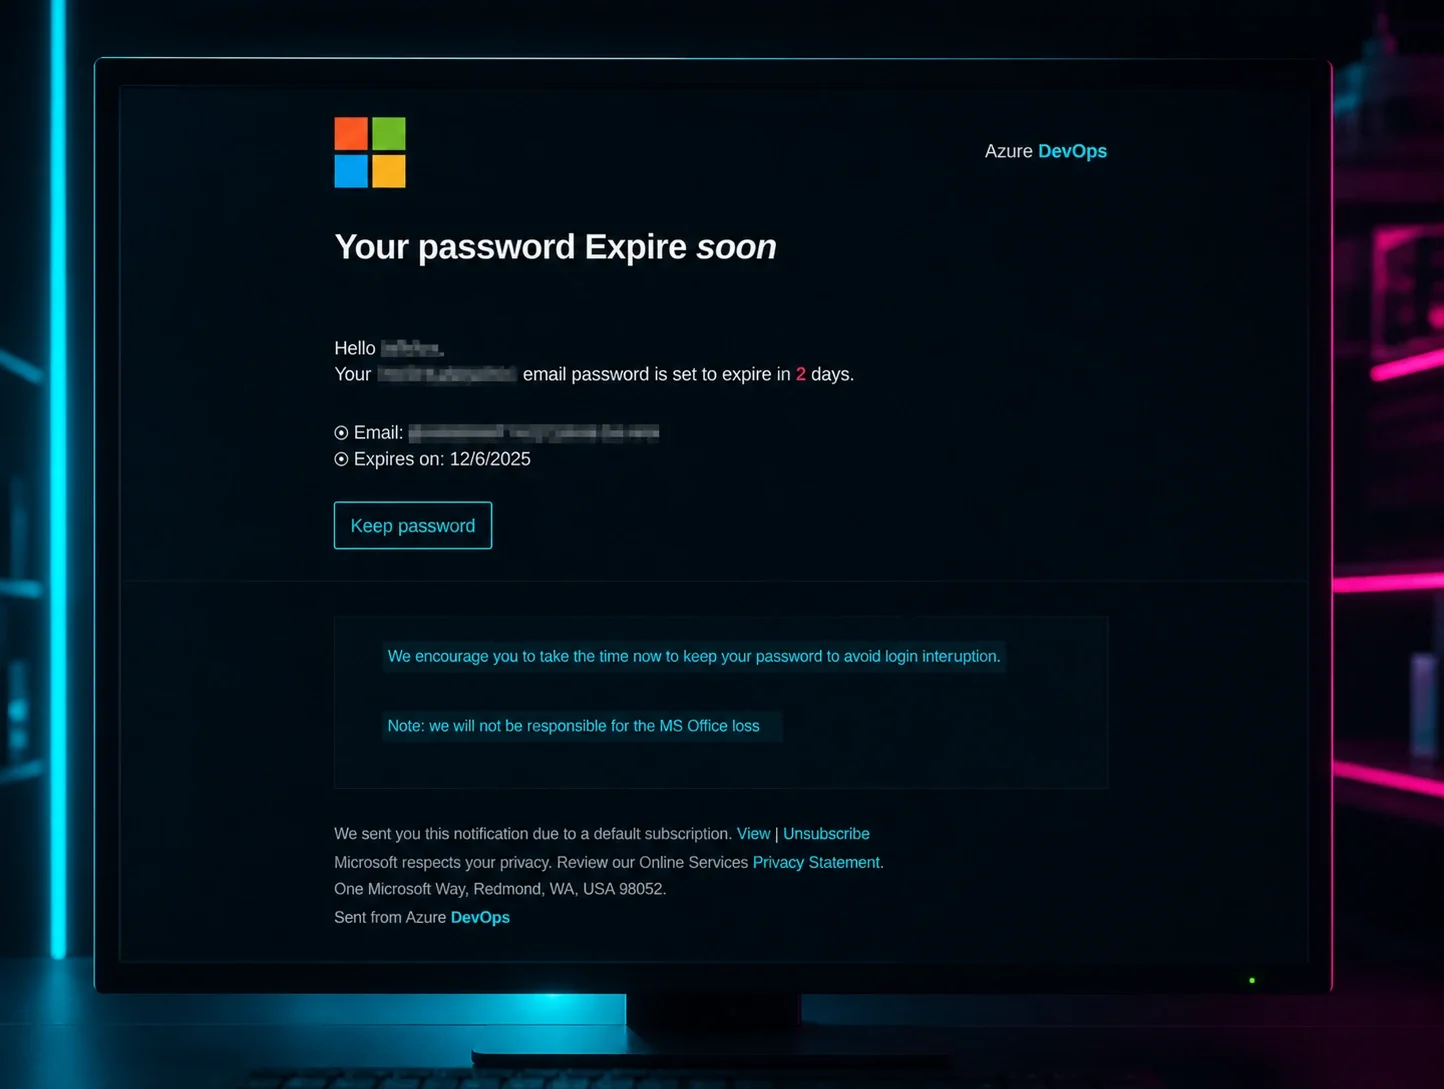
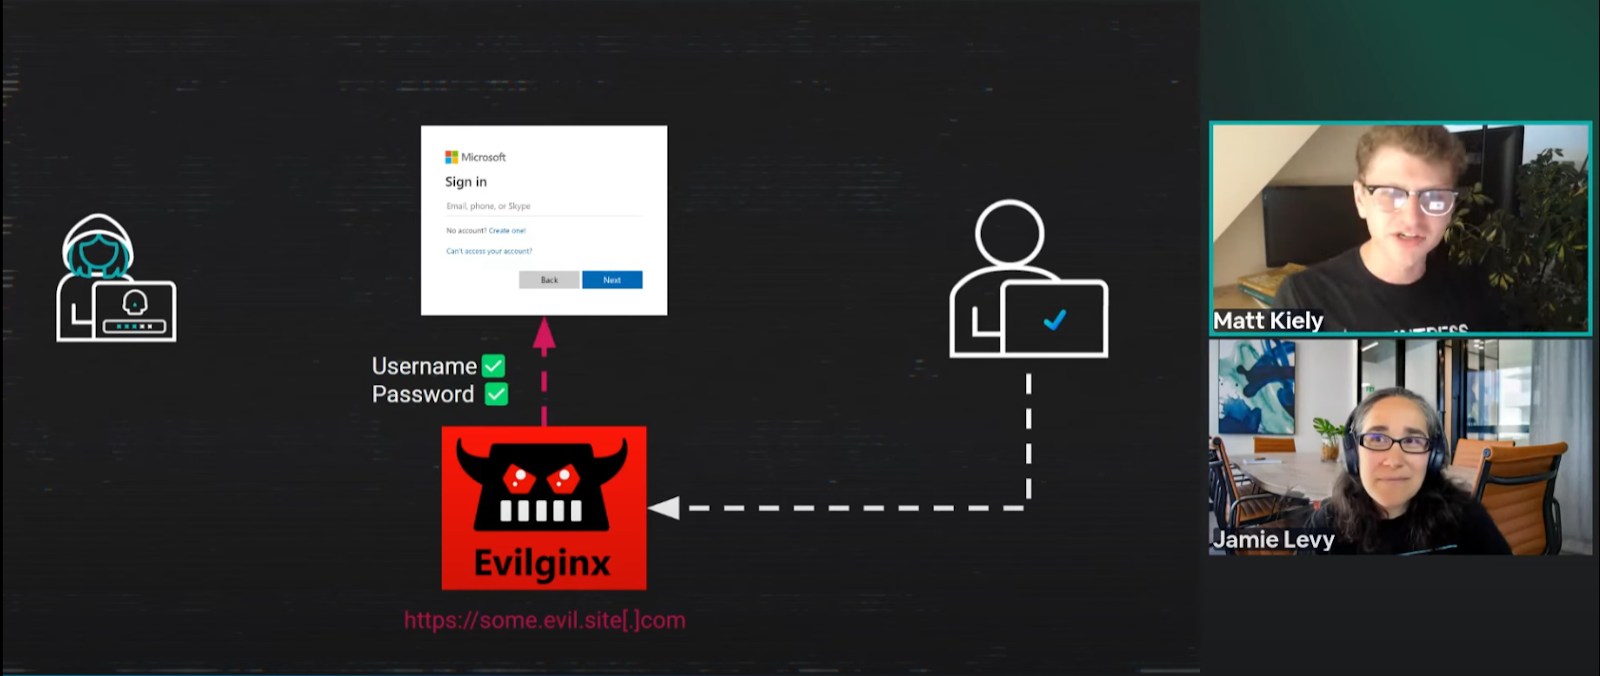
El robo de tokens activo incluye los ataques AiTM, donde un atacante engaña a una víctima para que se autentique a través de un proxy transparente que transmite el proceso de autenticación al servicio legítimo de Microsoft 365. Evilginx es el kit de herramientas de AiTM más conocido, pero muchas plataformas de modelo de phishing como servicio, como NakedPages y Evilproxy, llevan a cabo ataques similares a diario contra pequeñas y medianas empresas (PyME).
¿Por qué son peligrosos los ataques AiTM?
Hagamos un pequeño experimento. Mira las figuras 3 y 4. Las dos imágenes son capturas de pantalla de páginas de inicio de sesión de Microsoft 365. ¿Puedes decir cuál es una página AiTM y cuál es legítima?
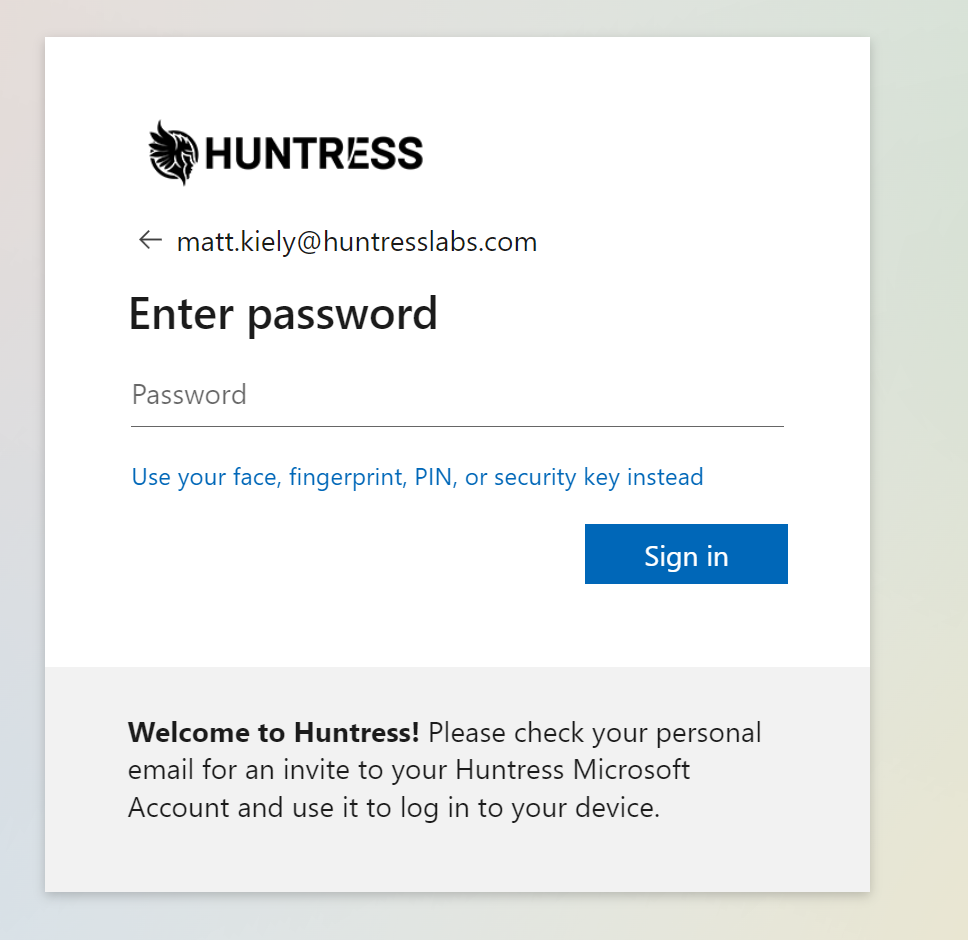
Perdón, es una pregunta trampa: no hay suficiente información para saberlo porque no puedes ver la URL en ninguna de esas capturas de pantalla.
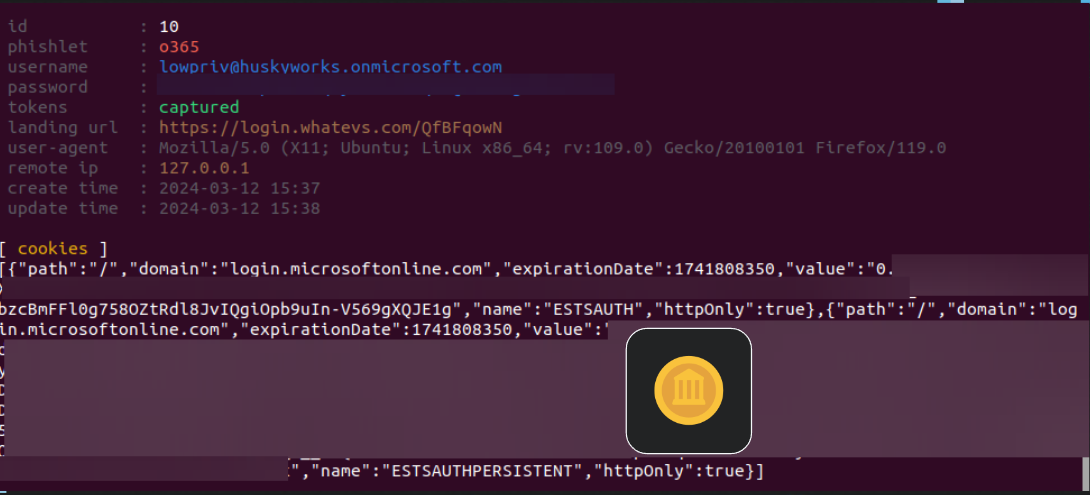
Las páginas de AiTM suelen ser indistinguibles de la página de inicio de sesión legítima del sitio web. Esto se debe a que un sitio de AiTM no es un clon ni una copia de la página de inicio de sesión real. Cuando una víctima hace clic en un enlace y llega a una página de sitio AiTM, es dirigida a un proxy controlado por el atacante. El proxy intermedia la transacción de inicio de sesión entre la víctima y la página de inicio de sesión legítima. Cuando la víctima completa la autenticación, el atacante puede ver su nombre de usuario, contraseña y token de sesión en texto plano. Esto significa que la víctima está viendo la página de inicio de sesión real del servicio, pero toda su interacción pasa por una infraestructura controlada por el atacante.
Defiéndete de los ataques AiTM
Los ataques AiTM no son universalmente efectivos contra todos los tipos de MFA. Existe algo llamado MFA resistente a phishing, que evita la reutilización de tokens al vincular una sesión a un dispositivo físico. Sin embargo, la tasa de adopción de la MFA resistente a phishing es baja, especialmente en las SMB.
La concientización es fundamental para todas las demás identidades que usan MFA no resistente a phishing. Sé educadamente desconfiado con los enlaces, y si crees que has sido víctima de un ataque de robo de tokens de autenticación, avisa de inmediato a alguien que pueda invalidar tu sesión y cambiar tus credenciales.
Security awareness training: una clave crucial para prevenir los ataques AiTM
Los ataques AiTM son frecuentes, pero no temas, porque también se pueden prevenir. Una de las mejores formas de protegerte de los ataques AiTM es con un enfoque de seguridad por capas. Contar con herramientas de protección como la Detección y respuesta para endpoints (EDR) y la detección y respuesta de amenazas a la identidad (ITDR) es de gran ayuda para detectar estos ataques después de que un actor de amenazas ya se infiltró. Pero, ¿por qué dejar que lleguen tan lejos? También puedes mitigar tu riesgo antes de que logren el acceso inicial con un programa sólido de security awareness training (SAT).
Como el Centro de Operaciones de Seguridad de Huntress (SOC) ha visto tantos ataques AiTM, es claramente un tema importante. Por eso nos aseguramos de que nuestros partners y clientes puedan capacitar a sus usuarios finales para identificar y prevenir el AiTM antes de que ocurra. Dicho esto, nos complace compartir el lanzamiento de nuestro episodio más reciente de Huntress Managed SAT: Adversary in the Middle.
En este episodio, Bot-Head trama asistir a Curriculaville Comic-Con con un traje mecha épico. Pero hay un gran problema: su salario en Major's Fried Chicken simplemente no alcanza para cubrir ese costoso disfraz. Entonces, planea un ataque AiTM contra Cannoli Bros. Construction para robar credenciales y obtener dinero de sus clientes.
Al seguir el plan de Bot-Head, tú y tus alumnos conocerán más sobre las tácticas de AiTM, cómo identificarlas y, lo más importante, qué hacer cuando llegue un ataque real.
Adelántate a lo sigiloso
Las amenazas más peligrosas no son las más ruidosas ni las más grandes. Son las que ni siquiera viste venir. El AiTM puede no tener la reputación de amenazas más conocidas como el ransomware o el phishing, pero su sigilo es justamente lo que lo hace tan aterrador. Los adversarios se deslizan silenciosamente entre tú y la otra parte, dejándote vulnerable antes de que te des cuenta de que algo salió mal.
Pero no tienes que ser vulnerable. Huntress te respalda. Nuestro objetivo es ayudarte a mantenerte un paso adelante, y eso significa darte las herramientas, el conocimiento y la información para detectar y detener estos ataques sigilosos antes de que se acerquen demasiado. Queremos que esto sea más que solo defensa. Se trata de ayudarte a recuperar el poder frente a los actores de amenazas más astutos.