Los brokers turbios venden acceso. Las bandas de ransomware venden disrupción. Huntress rompe la cadena.

Imagen de técnicas living off the land con una pantalla de laptop

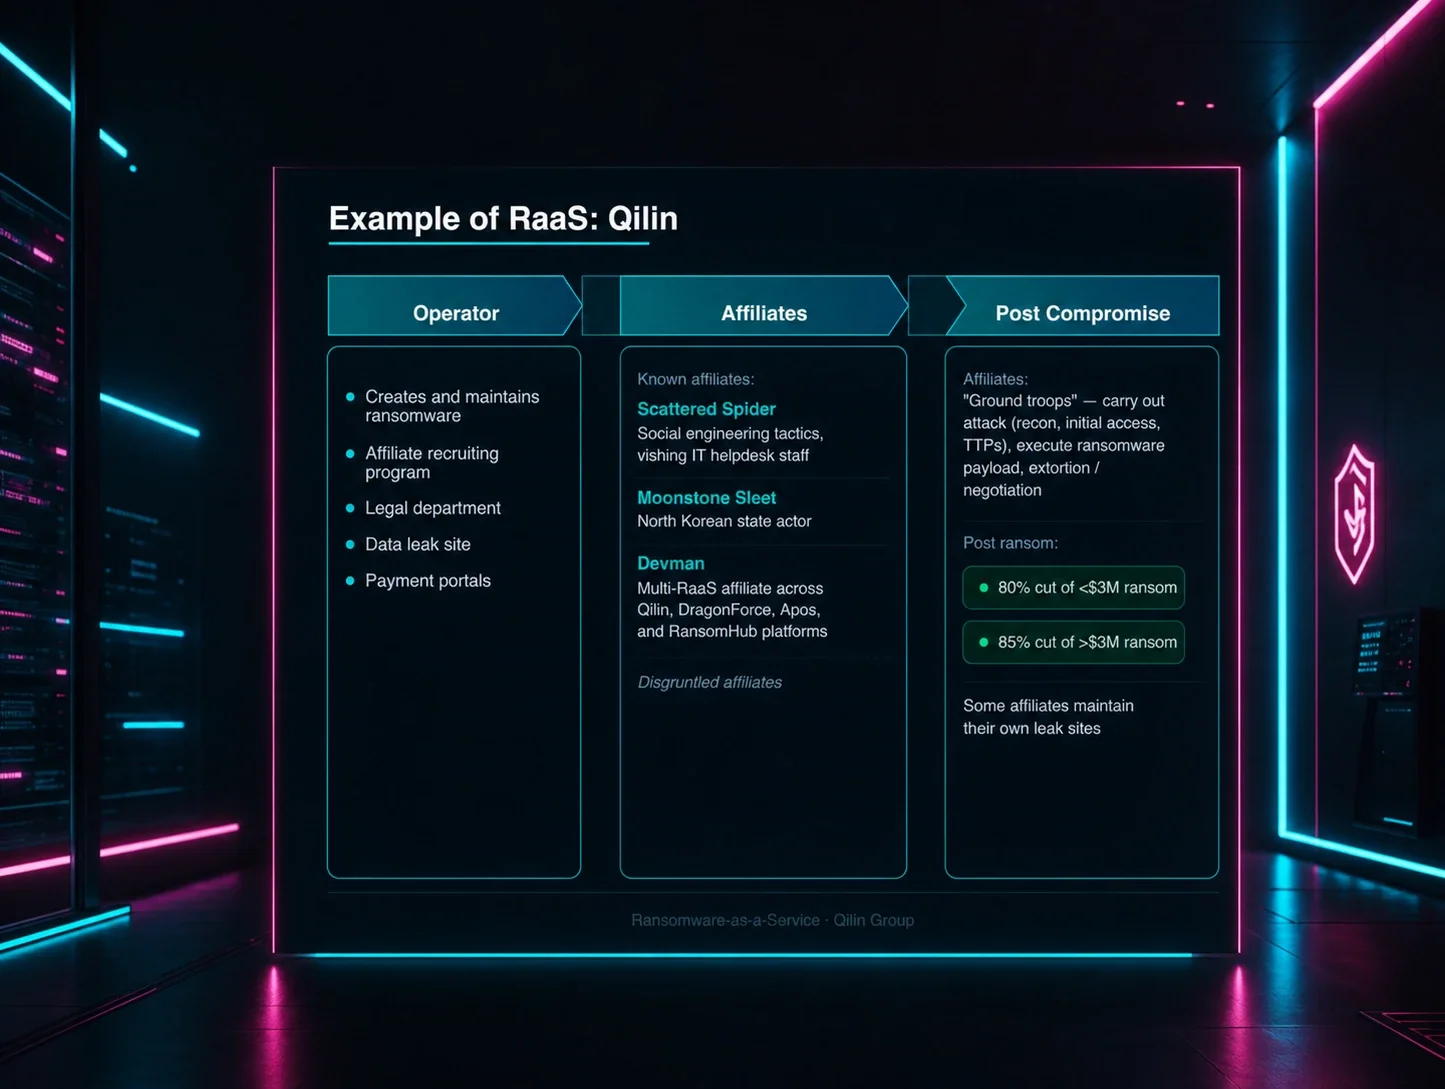
Los brokers de acceso inicial y las bandas de Ransomware-as-a-Service convirtieron el cibercrimen en una cadena de suministro siniestra. Un actor entra. Otro vende el punto de apoyo. Alguien más lo usa para detener las operaciones.

Huntress ayuda a detectar el acceso sospechoso, el abuso de credenciales y la preparación del atacante antes de que se conviertan en interrupciones a nivel de toda la empresa.

Más de 285 mil negocios protegidos por Huntress

Huntress platform

El cibercrimen tiene una cadena de suministro, y tu entorno es el producto final.

Los corredores de acceso inicial (IABs, por sus siglas en inglés) ingresan mediante credenciales robadas con phishing, VPN expuestas o servicios vulnerables. Luego empaquetan ese acceso para afiliados de ransomware que saben cómo convertirlo en ganancias. Para cuando los archivos están cifrados, los atacantes podrían haber pasado horas o días dentro del entorno preparando la disrupción.

Huntress ayuda a romper ese patrón con un SOC inpulsado por IA disponible 24/7 y seguridad gestionada en tus endpoints, identidades y registros. Esto significa que el acceso sospechoso y la preparación del atacante se detectan y se detienen antes de convertirse en una interrupción no deseada para tu negocio.

Huntress platform

Exponiendo a los brokers de acceso inicial

Lo que parece un simple intento de fuerza bruta puede ser la primera señal de algo mayor. En esta investigación de Huntress, nuestro SOC rastreó el acceso expuesto por RDP y la búsqueda de credenciales hasta una infraestructura sospechosa vinculada a un presunto ecosistema de ransomware.

Lee el blog para ver cómo una señal temprana reveló la maquinaria detrás de la venta de acceso, y por qué detener el ransomware empieza mucho antes del cifrado.

Huntress platform

Escucha cómo operan los cibercriminales, en sus propias palabras

Regístrate para el episodio 3 de _declassified, “Nothing Personal: The Human Operators Behind Big Cybercrime”, y conoce más de cerca a las personas detrás de la maquinaria del cibercrimen moderno.

John Hammond te lleva dentro del ecosistema que convierte el acceso robado en disrupción real, incluyendo una conversación con Jesse McGraw, un cibercriminal condenado —ahora convertido en hacker de sombrero blanco— que operó en ese mundo de primera mano. Verás cómo funcionan estos ataques y qué motiva a la persona del otro lado de un incidente cuando tu negocio forma parte de la transacción.

Huntress platform

El ransomware no se despliega solo

Antes de que el ransomware se ejecute, suelen estar ya dentro operadores humanos, probando el acceso y preparando el camino. En este blog, los analistas de Huntress desglosan lo que realmente sucede antes del despliegue, incluyendo actividad manual y abuso de acceso remoto. También muestra cómo herramientas como PsExec, GoGo.exe y rutas de despliegue basadas en Active Directory pueden convertir el acceso en ransomware.

Entra y descubre por qué detener el ransomware empieza antes de que se ejecute el payload.

Tu negocio necesita pruebas, no promesas.

24/7

Cobertura global de analistas de amenazas

Liderado por un equipo de analistas de amenazas de primer nivel, reconocidos en la industria y que lo han visto todo, nuestro SOC disponible 24/7 y asistido por IA trabaja sin descanso para encontrar y eliminar amenazas de ransomware antes de que puedan dañar tu negocio.

83k

Informes de incidentes altos/críticos enviados en los últimos 12 meses

La fatiga por alertas es brutal, y agotará a tus profesionales más capacitados. Por eso filtramos el ruido y mostramos solo las alertas que importan. Déjanos encargarnos de las distracciones, para que tú y tu equipo puedan concentrarse en lo que más importa.

285 mil+

Organizaciones protegidas por Huntress

Vemos millones de ataques cada año, y cada uno nos hace más inteligentes. Estos conocimientos hacen evolucionar constantemente nuestra tecnología y nuestro enfoque para derrotar a los hackers. El resultado es mayor eficiencia para tu equipo e inmunidad colectiva entre nuestros clientes.

Tu plataforma de seguridad para tener Tranquilidad

La plataforma de seguridad de Huntress está construida, es propiedad y es operada en su totalidad por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.

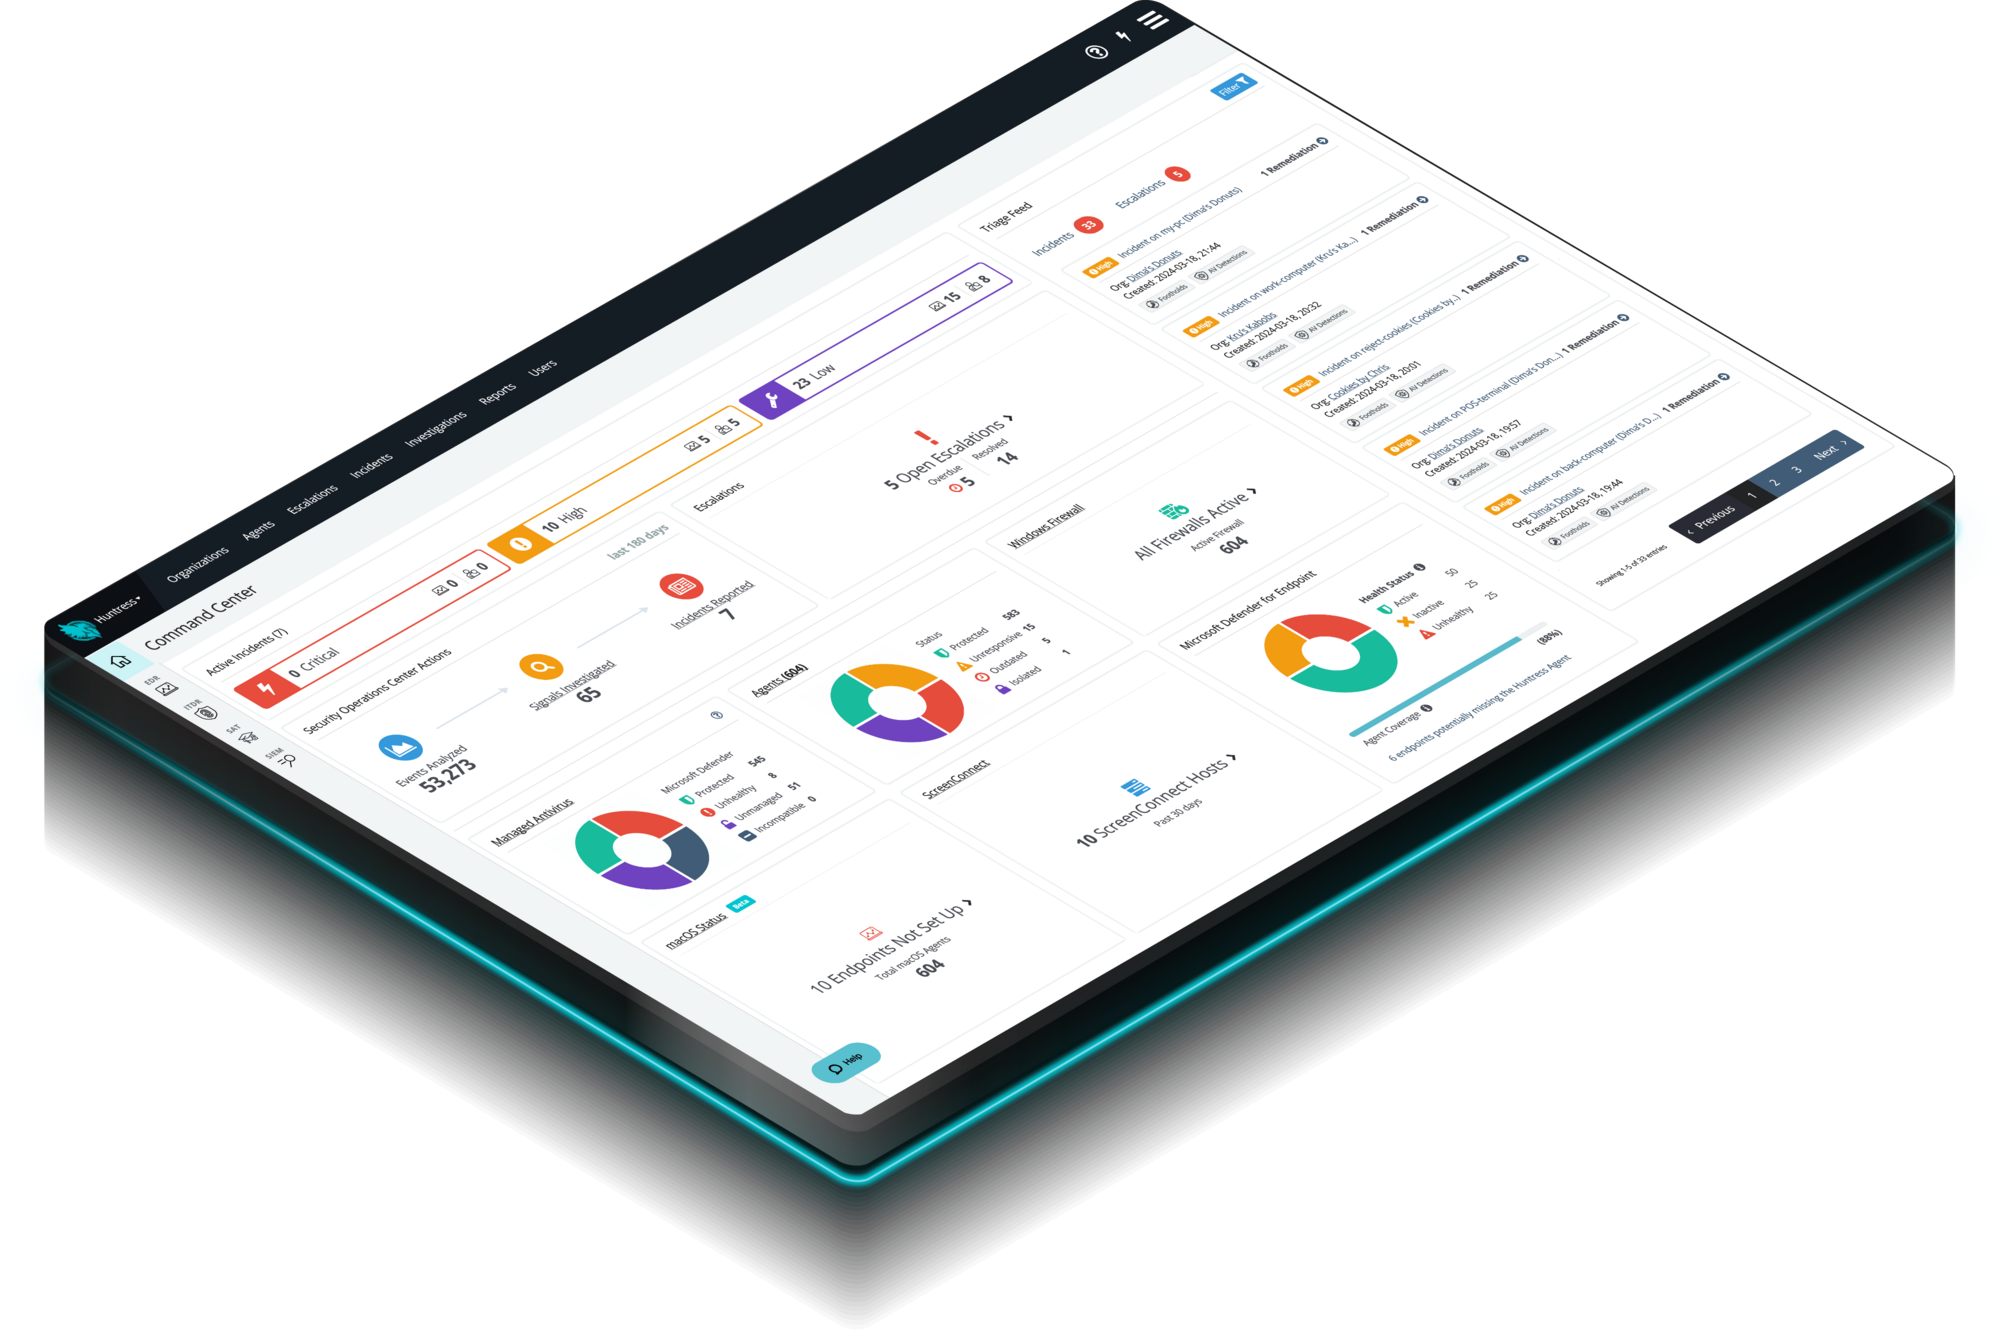
Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

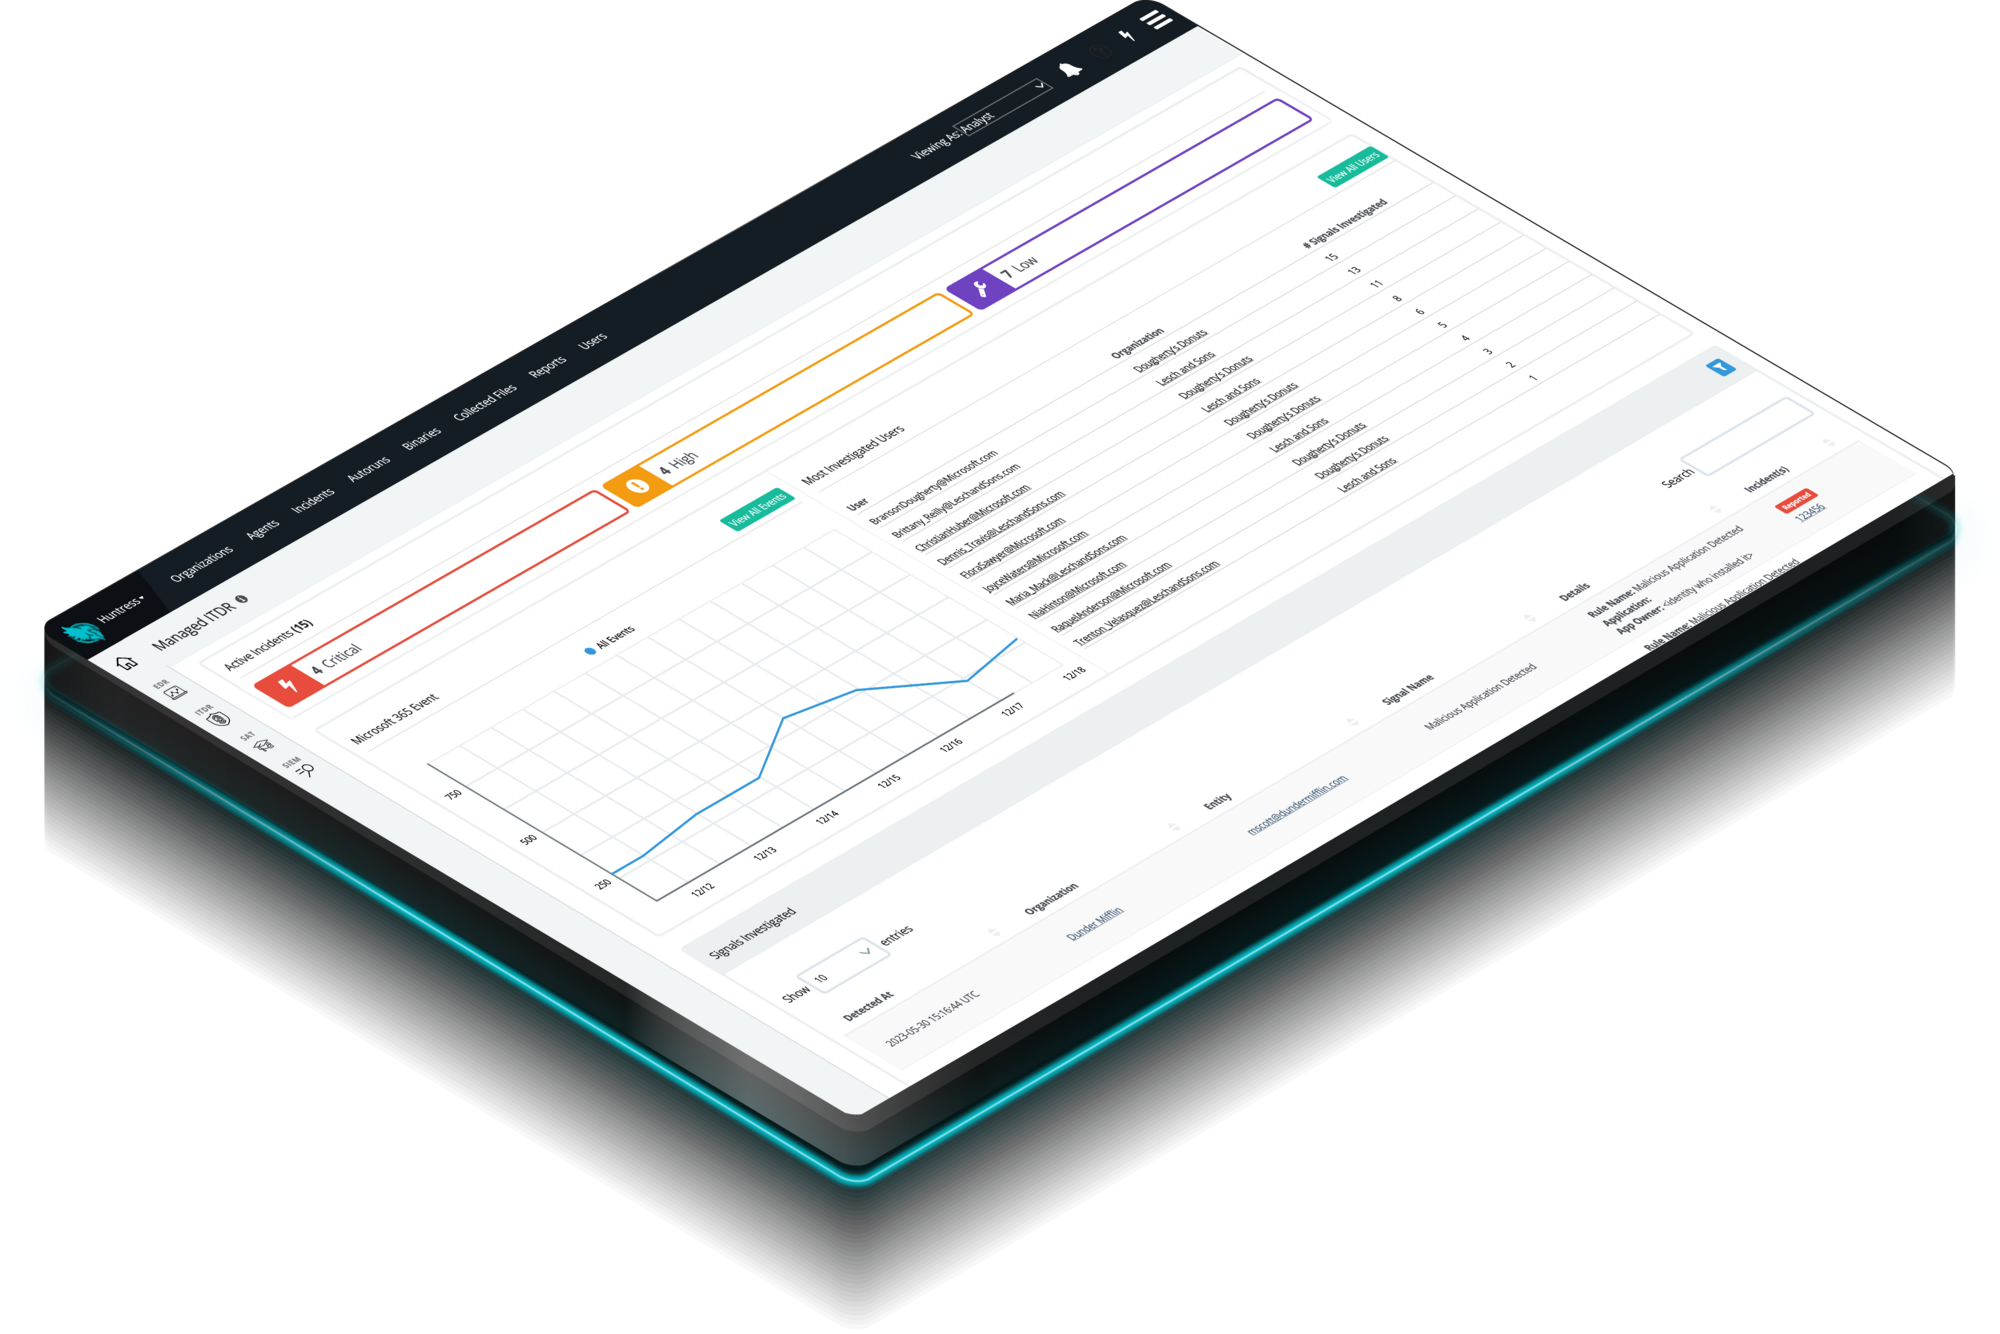
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • Más de 17 millones de identidades protegidas

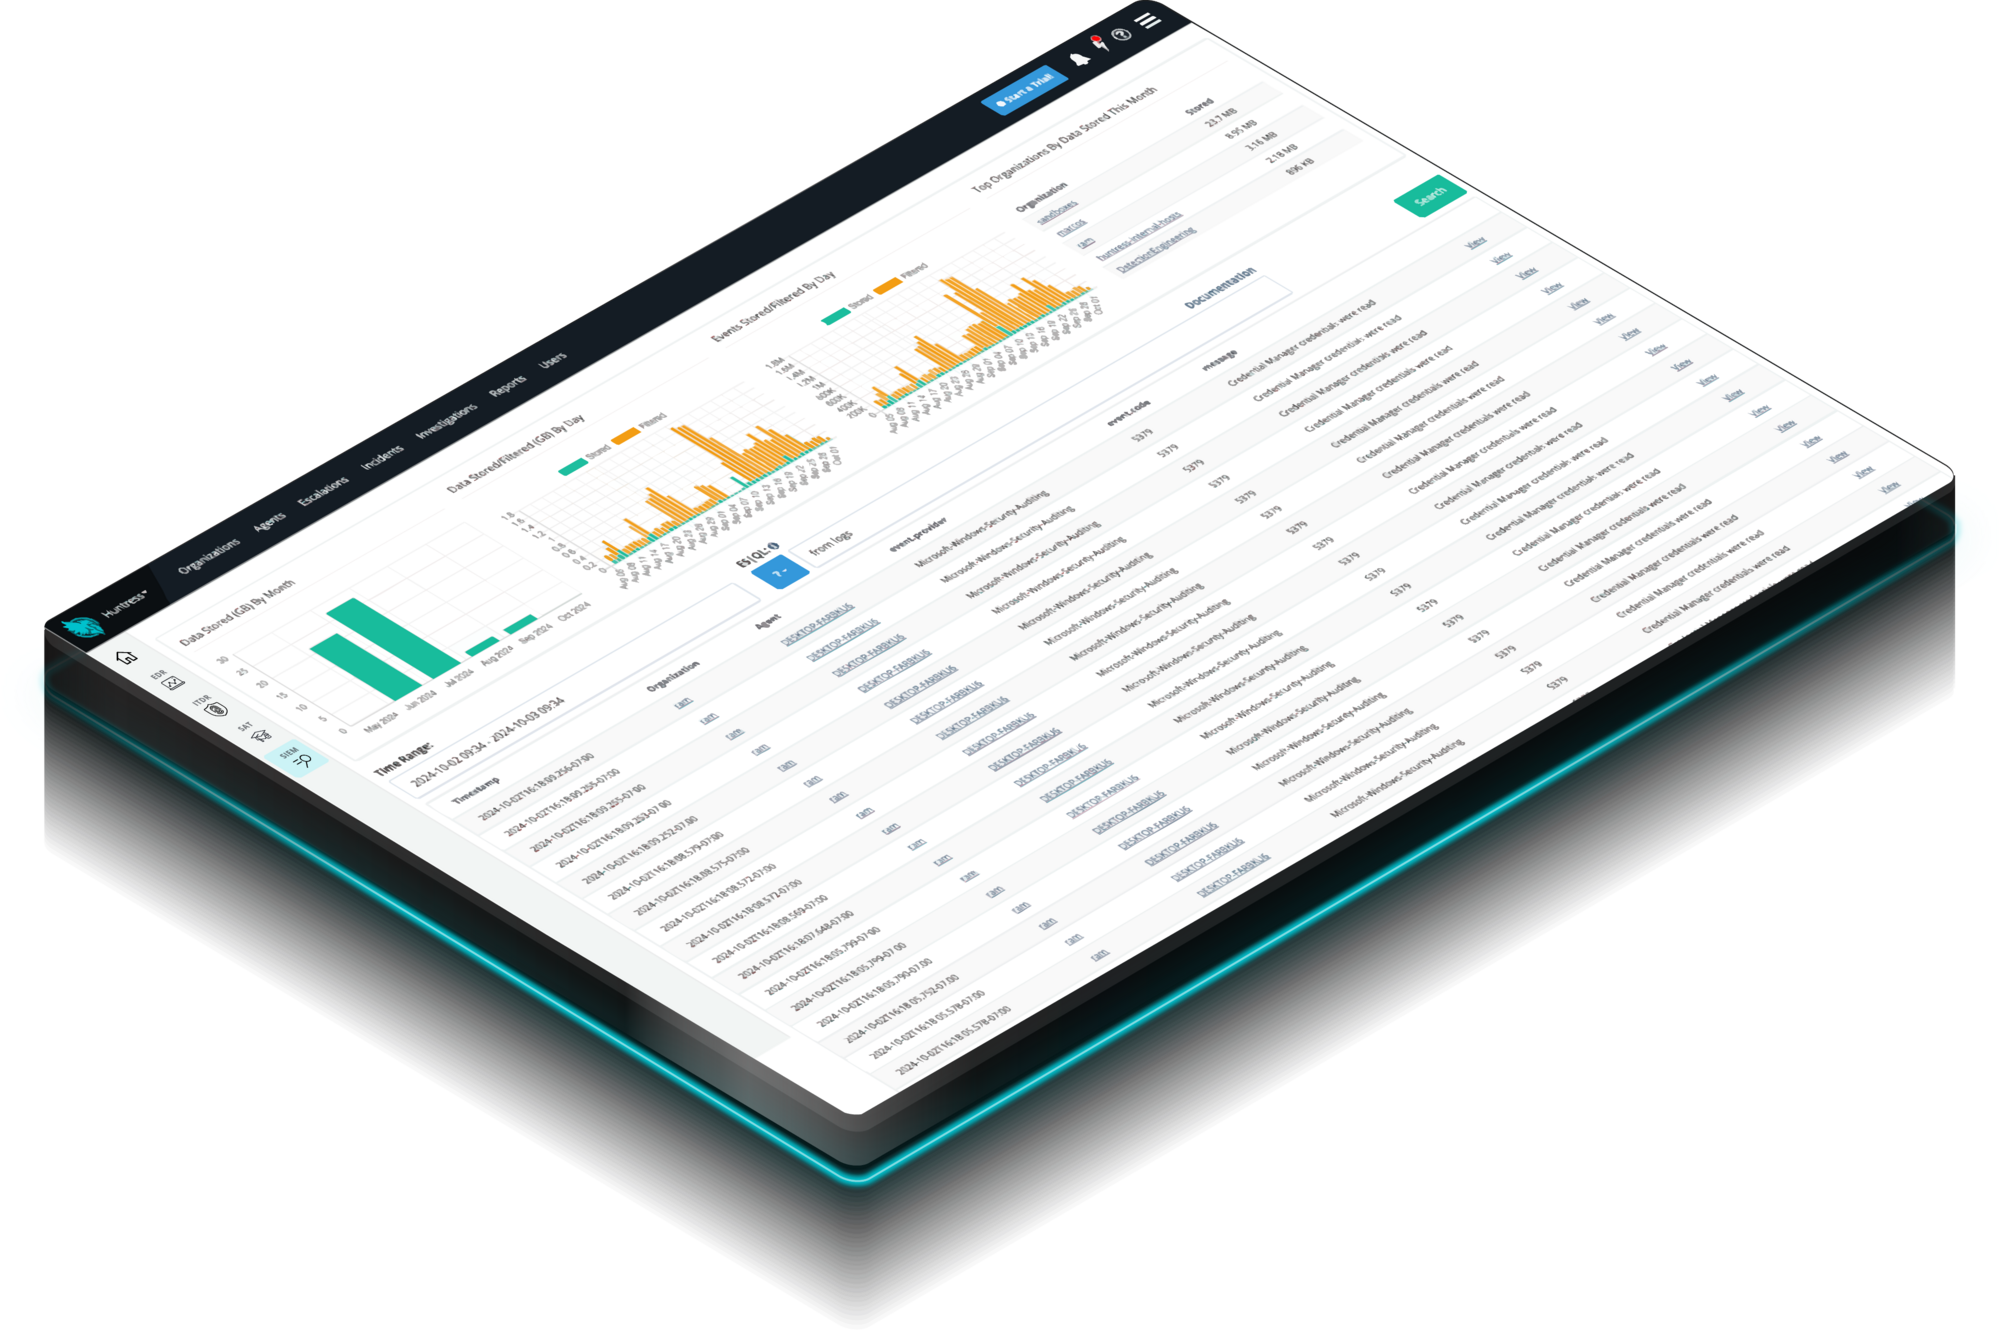
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

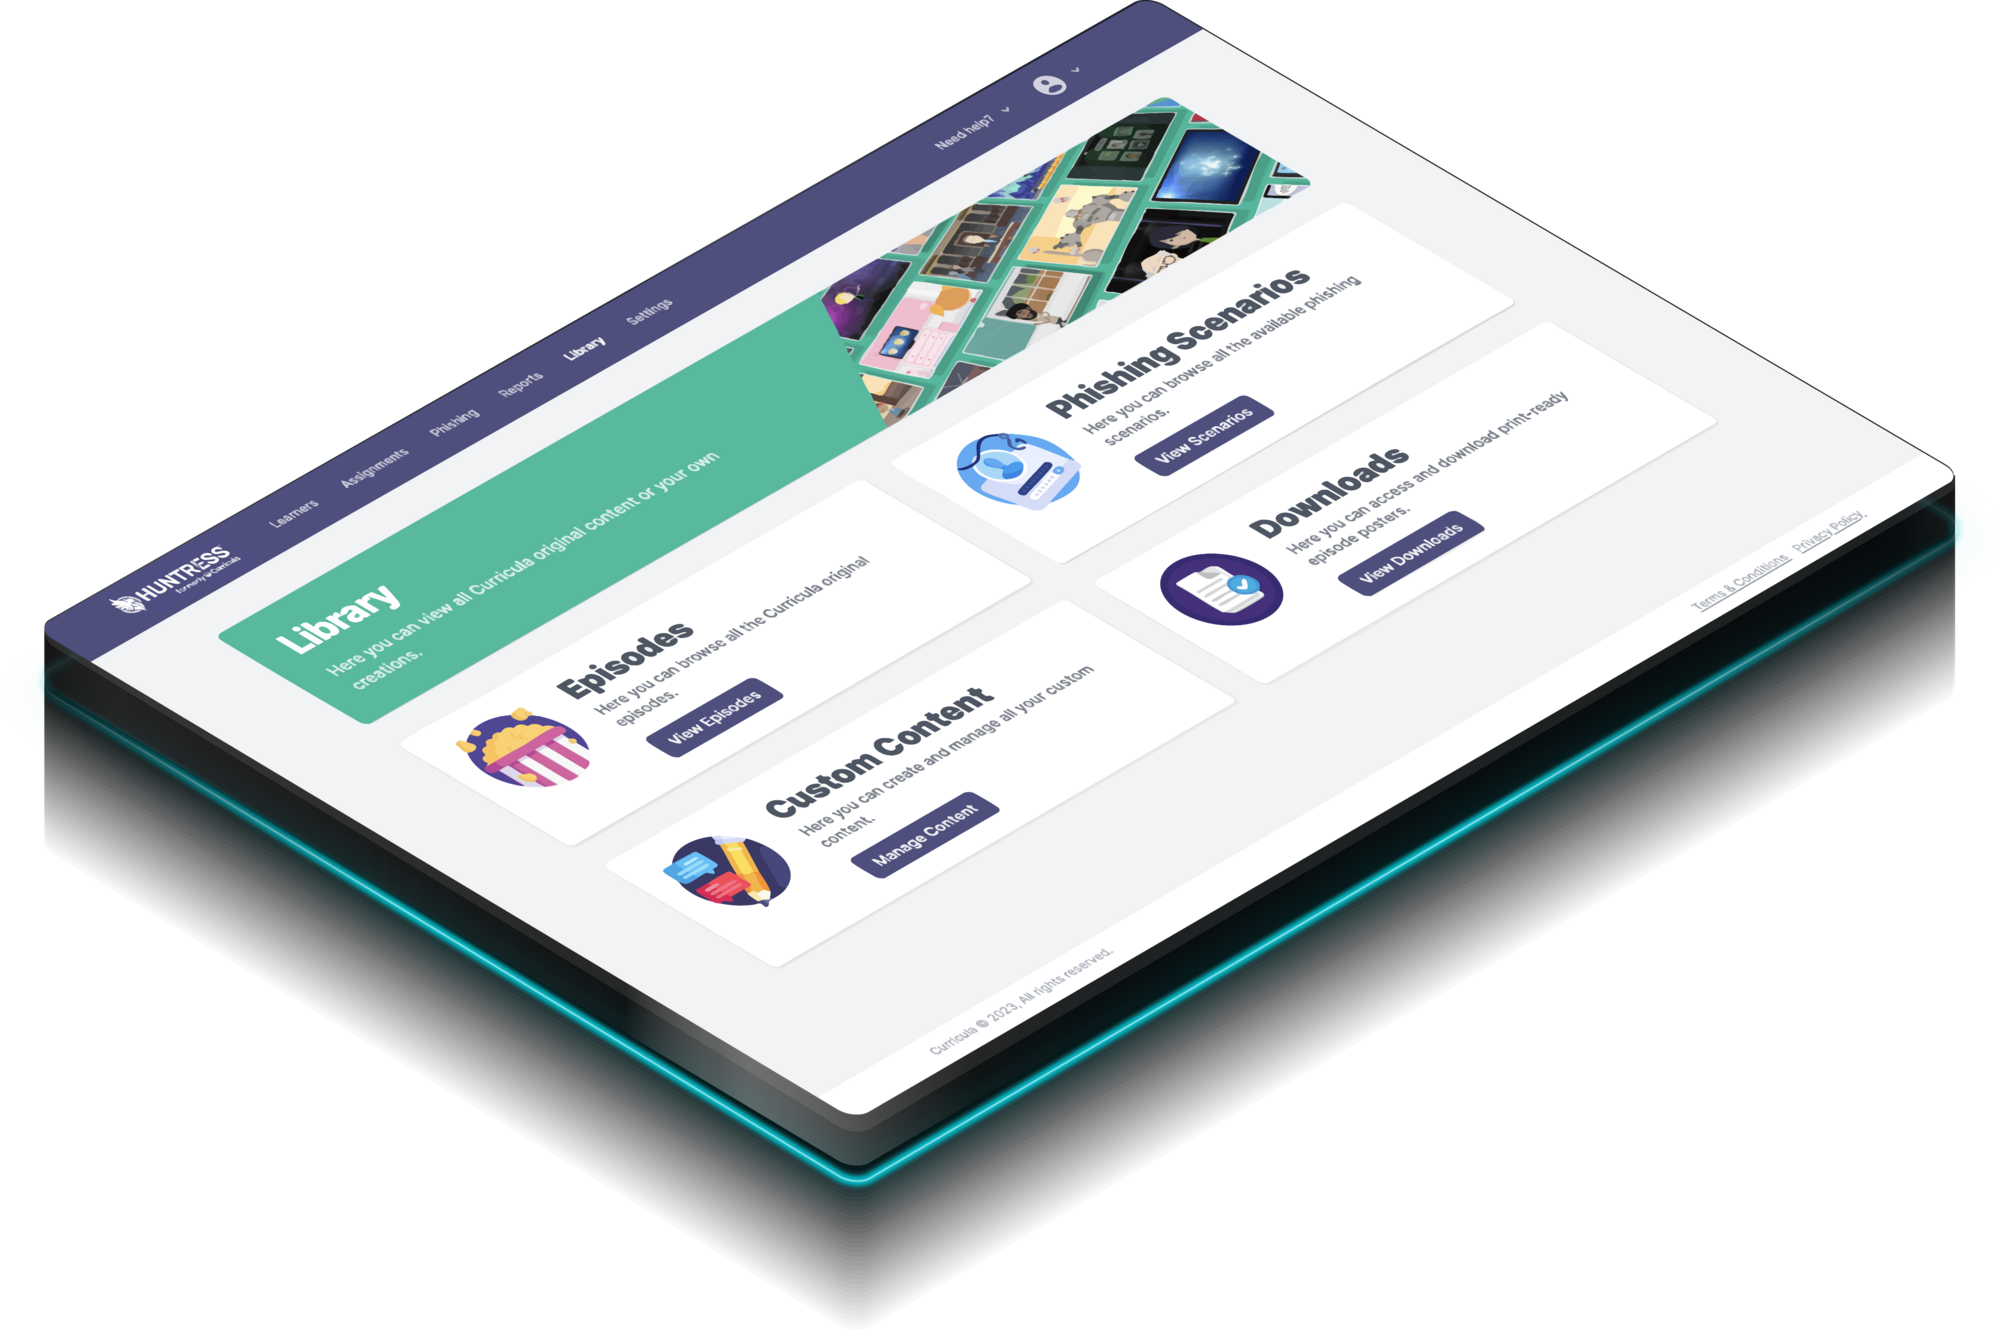
Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

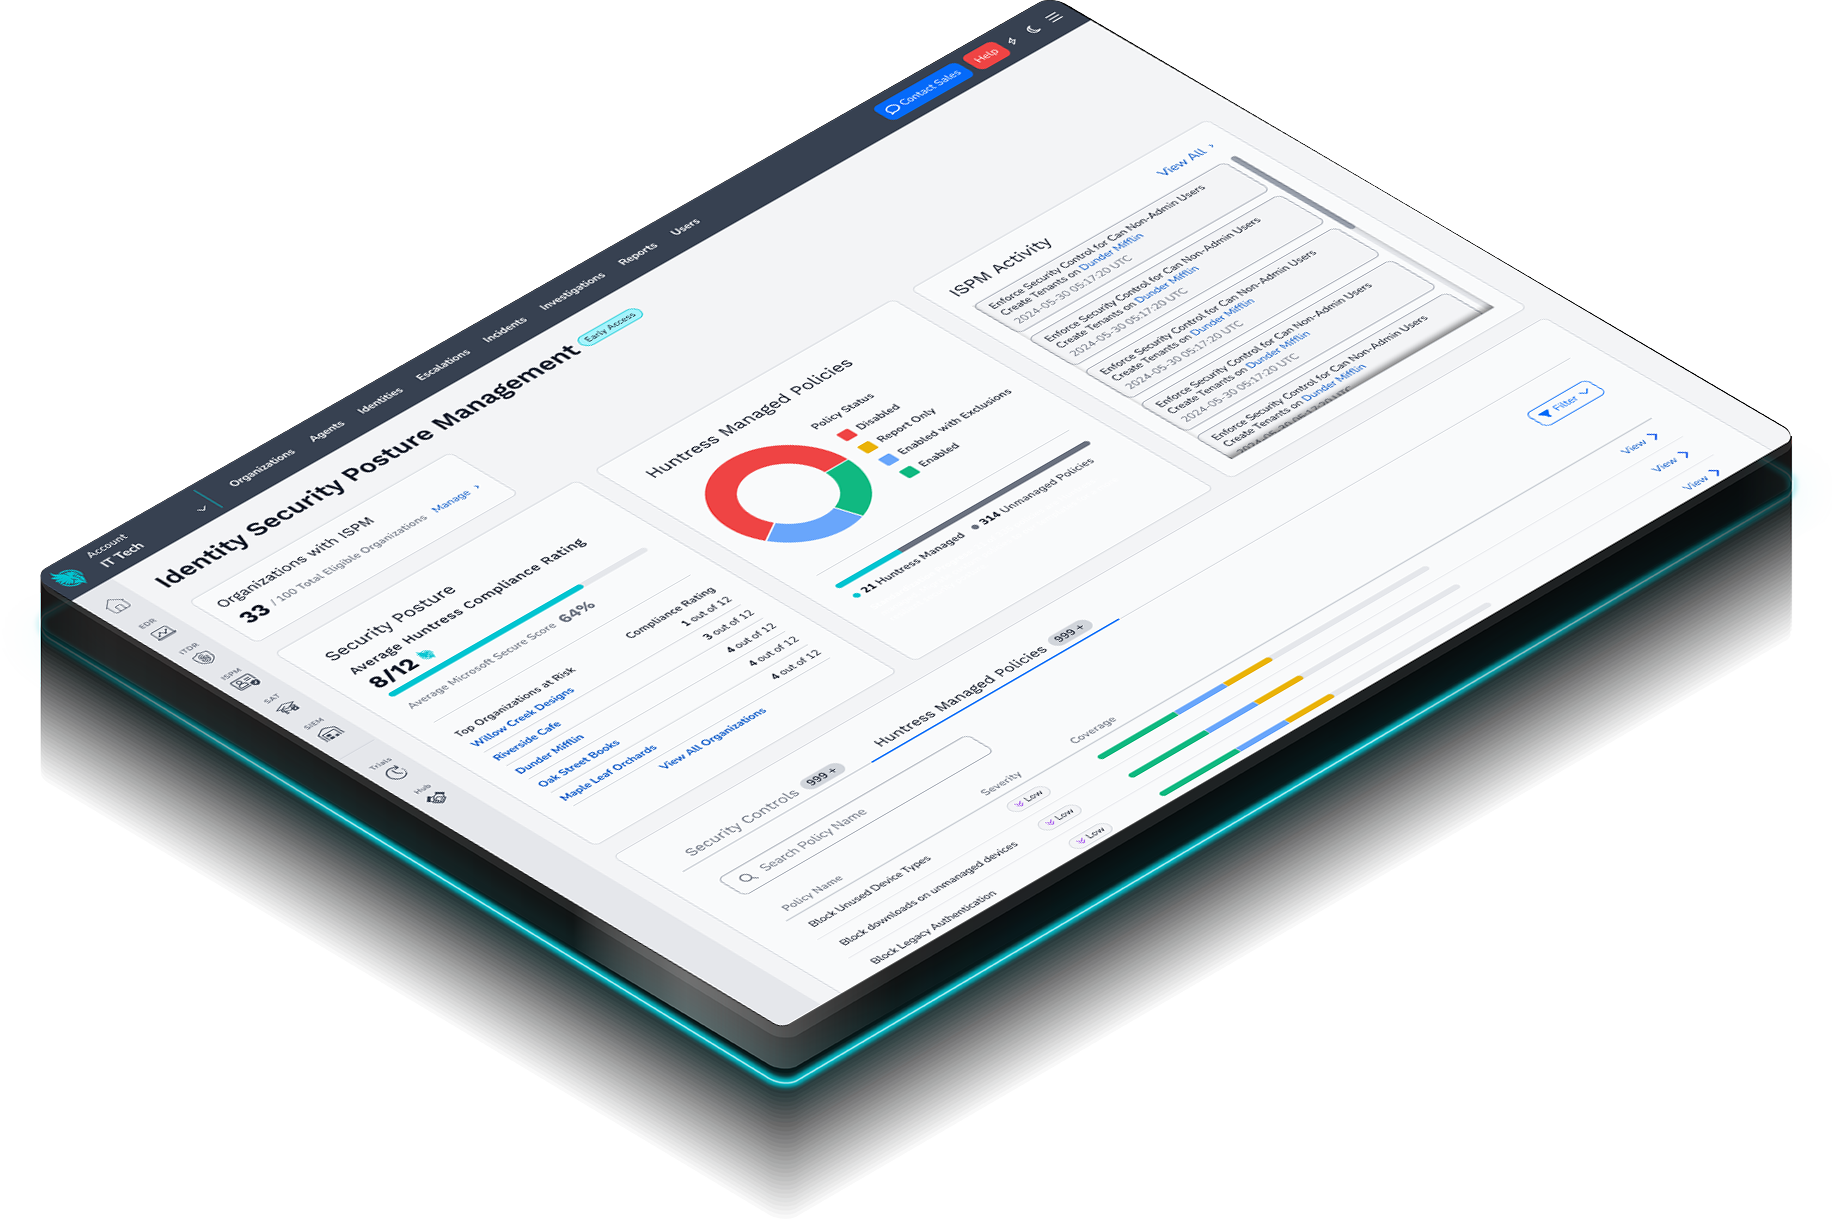
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza

No te quedes solo con nuestra palabra

2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europe

Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2

Informe de ciberamenazas de Huntress 2026

Entre cambios de estrategia, optimización de los manuales de ataque y la mejora de sus técnicas, los hackers movieron el tablero en 2025.

Preguntas frecuentes

Los brokers de acceso inicial se especializan en irrumpir en entornos. Pueden robar credenciales, explotar servicios expuestos o abusar de debilidades en VPN. Luego venden o transfieren ese acceso a afiliados de ransomware que lo usan para interrumpir el negocio.

Permiten que los atacantes dividan el trabajo. Un actor encuentra la brecha. Otro valida el acceso. Un afiliado de ransomware convierte ese acceso en un ataque.

Esa especialización ayuda a los cibercriminales a moverse más rápido y hace que la actividad temprana sea más difícil de detectar para equipos reducidos.


Sí, pero los equipos necesitan visibilidad más allá de los endpoints.

Los inicios de sesión sospechosos, la actividad anormal de VPN y la preparación del atacante pueden generar señales antes de que empiece el cifrado. Huntress Managed EDR, Managed ITDR, y Managed SIEM ayudan a detectar esas señales más temprano en el ataque.

EDR es esencial, pero las primeras señales de compromiso pueden aparecer primero en otro lugar: registros de autenticación, actividad de VPN o sistemas de identidad.

SIEM e ITDR ayudan a detectar la preparación antes de que el ataque se vuelva evidente en un endpoint.


No. Huntress es administrado y respaldado por el SOC, así que tu equipo recibe hallazgos investigados y validados por humanos en lugar de otro montón de alertas sin procesar. El objetivo es reducir el trabajo, no darte otra herramienta que vigilar.

Aprende más sobre los IAB y el RaaS

Más información sobre El panorama de amenazas 2026: Tradecraft común y las brechas que dejamos abiertas
El panorama de amenazas 2026: Tradecraft común y las brechas que dejamos abiertas
Más información sobre Prepara a tu equipo de seguridad para el futuro
Prepara a tu equipo de seguridad para el futuro
Más información sobre Más allá de los titulares sobre RaaS: la realidad del Tradecraft del ransomware
Más allá de los titulares sobre RaaS: la realidad del Tradecraft del ransomware

Rompe la cadena de suministro del atacante antes de que rompa tu negocio.

Los atacantes están construyendo negocios en torno a tus interrupciones. Huntress te ayuda a detectar accesos sospechosos y a responder antes de que un punto de apoyo persistente se convierta en ransomware.
Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad