


El panel de Huntress
Introducción a la plataforma de Huntress
Detección y respuesta gestionada para endpoints para cada empresa
La solución EDR de Huntress es seguridad para endpoints hecha para tu empresa. No dependemos de las herramientas EDR de otros proveedores, atados a su ritmo de desarrollo e innovación. Somos dueños de nuestra tecnología y la construimos para movernos y responder más rápido, enfocándonos en lo más importante para defenderte de las últimas tácticas de los hackers.
Un equipo global de expertos en amenazas ayuda a impulsar Huntress Managed EDR. Mientras otros persiguen titulares, nosotros somos la ambulancia de la comunidad de ciberseguridad: encontramos y respondemos primero a las nuevas amenazas y ataques, y convertimos esos hallazgos en mejoras para nuestro EDR.
La mayoría de los equipos no pueden pagar un SOC que monitoree sus endpoints las 24 horas en busca de actividad de hackers, y que priorice y responda a posibles amenazas. Nuestro EDR integra la tecnología, la supervisión humana experta, y un SOC asistido por IA y analistas del SOC que operan las 24 horas, sin aumentar tu carga de trabajo, para que puedas enfocarte en tus prioridades más críticas, no en perseguir alertas y falsos positivos.
Huntress Managed EDR combina un agente ligero con un SOC 24/7 inpulsado por IA y liderado por humanos. No solo marcamos actividad sospechosa: la investigamos, actuamos sobre ella y te decimos exactamente qué pasó y qué hicimos al respecto.
Se implementa en menos de 20 minutos, sin necesidad de reemplazar lo que ya tienes
Funciona junto a tu antivirus actual, incluido Microsoft Defender


La mayoría de las herramientas EDR no están hechas para las necesidades de todas las empresas. Entonces, ¿cómo eliges la adecuada? No te preocupes, te tenemos cubierto. Descarga nuestra guía completa sobre cómo encontrar la solución EDR correcta.
Descubre el poder de nuestro EDR, diseñado, construido y administrado por nuestros expertos para dar protección integral de endpoints en tus endpoints con Windows, macOS y Linux.
El motor de interrupción de ataques en tiempo real detecta y frena las tácticas sospechosas de los hackers, y alerta a nuestro SOC para reaccionar antes de que los hackers puedan dañar tus endpoints.
Haz tus endpoints más resilientes con inteligencia sobre puertos abiertos y credenciales sin protección. External Recon da detalles sobre puertos expuestos que dan a los atacantes una entrada a tu red. Descubrimos y alertamos sobre credenciales potencialmente sin protección almacenadas en los endpoints antes de que los hackers las encuentren y las usen en su beneficio.
Obtén más de tu inversión en Microsoft. Huntress administra el antivirus de Microsoft Defender sin costo adicional. Recibes nuestras configuraciones recomendadas y monitoreo de exclusiones riesgosas para hacer que Defender Antivirus sea aún mejor.
Huntress Managed EDR es una solución completa para proteger a toda empresa en endpoints Windows, macOS y Linux. La tecnología, la experiencia en amenazas y la caza de amenazas funcionan sin fricciones, dándote la tranquilidad de que tu empresa está protegida para que puedas enfocarte en lo que importa.
Obtienes un equipo de expertos y cazadores de amenazas, además de nuestro SOC asistido por IA disponible 24/7 que maneja cada alerta, desde la detección hasta la resolución. Nosotros hacemos el trabajo pesado de administrar EDR, para darte resultados, no dolores de cabeza.
Protegerte de las amenazas es una necesidad, no un lujo. Por eso nuestro EDR incluye todo en un precio simple: sin complementos, sin niveles de servicio, sin rodeos. Obtienes todo lo necesario para acabar con los hackers, no con tu presupuesto.
Lo que dice la gente sobre Huntress Managed EDR




Mira cómo se remedian las amenazas
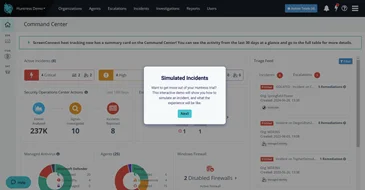
Recorre un incidente de macOS
“Nos asociamos con Huntress hace más de dos años y no nos hemos arrepentido ni una vez. La capacidad de Huntress para buscar amenazas en el endpoint, investigarlas rápidamente y dar recomendaciones de remediación le da a mi equipo un arma increíble para lidiar con incidentes en vivo y proteger a nuestros clientes.”

Detección y respuesta para endpoints (EDR) es una tecnología que ayuda a detectar, investigar y responder a amenazas que superan defensas automatizadas como el antivirus. Captura telemetría de actividad de endpoints que se usa para detectar actividad sospechosa, respaldar investigaciones con datos y contexto, y permite contener y remediar una amenaza.
Managed EDR es un enfoque integral que brinda cobertura de extremo a extremo, desde la gestión de la solución EDR hasta la detección y el bloqueo de amenazas que abusan de los endpoints de una empresa. Incluye la tecnología (agentes, plataforma), la gestión de esa tecnología, la experiencia en amenazas para ajustarla y detectar las más recientes, y la detección, respuesta y remediación continuas de amenazas por parte de un SOC dedicado, disponible las 24 horas, los 7 días de la semana, asistido por IA y respaldado por personas.
Los servicios de detección y respuesta administradas (MDR) se enfocan en monitorear y responder a las alertas generadas por las herramientas de seguridad autoadministradas de un cliente, como EDR, detección y respuesta de red (NDR) y SIEM. Muchos proveedores de MDR integran la herramienta del cliente en su plataforma, la cual es monitoreada por un SOC. Algunos proveedores de tecnología agregan servicios de MDR para que sus clientes puedan sumar servicios de SOC.
Managed EDR es un enfoque integral que brinda cobertura de extremo a extremo, desde la gestión de la solución EDR hasta la detección y el bloqueo de amenazas que abusan de los endpoints de una empresa. Incluye la tecnología (agentes, plataforma), la gestión de esa tecnología, la experiencia en amenazas para ajustarla y detectar las más recientes, y la detección, respuesta y remediación continuas de amenazas por parte de un SOC dedicado, disponible las 24 horas, los 7 días de la semana, asistido por IA y respaldado por personas.
Huntress Managed EDR elimina los desafíos de gestionar, ajustar y monitorear una herramienta EDR, lo que permite a los equipos de TI y seguridad empresarial enfocarse en otras prioridades críticas. La tecnología está completamente administrada, lo que reduce la carga operativa diaria de los equipos. Incluye expertos en amenazas que constantemente descubren y entienden las tácticas más recientes de los hackers para asegurar que la solución EDR pueda detectar las amenazas más nuevas y minimizar los falsos positivos. Y resuelve uno de los mayores desafíos que enfrentan los líderes y equipos: cómo monitorear, analizar y priorizar alertas las 24 horas, algo que resulta prohibitivamente costoso para la mayoría de las empresas y organizaciones. Lo logra con una solución de bajo impacto y fácil de implementar, disponible a un precio simple, asequible y predecible, sin costos ocultos.
Con Huntress Managed EDR, obtienes una protección de endpoints eficaz y proactiva, impulsada por tecnología avanzada de detección de amenazas y por expertos humanos que siempre te respaldan. Con detección, respuesta y remediación de amenazas en tiempo real, respaldadas por el centro de operaciones de seguridad (SOC) asistido por IA las 24/7, Huntress te da tranquilidad con una protección constante que nunca se detiene.
Además, nuestro agente liviano y fácil de usar para Windows y macOS está diseñado para una implementación sencilla con operaciones fluidas, y nosotros lo gestionamos por ti.
Por último, también obtienes precios claros sin cargos ocultos y una escalabilidad inigualable, lo que hace de Huntress la opción inteligente para las empresas que se toman en serio la seguridad de sus endpoints para poder enfocarse en lo que más importa.
Huntress Managed EDR es una excelente solución para entornos que usan una combinación de sistemas operativos (SO). Huntress cubre los tres SO principales: Windows, macOS y Linux. Esto es sumamente importante, ya que los atacantes abusan de todos estos sistemas operativos, ya sea con ransomware, robo de credenciales, malware u otras amenazas. Los atacantes son astutos e incluso usan ataques multiplataforma (como LockBit v5.0) en busca de cualquier ventaja para infiltrarse en una empresa y causar estragos. Por eso, una cobertura integral en todos los sistemas operativos usados en tu entorno ayuda a reducir los lugares donde los hackers suelen esconderse, asegurando que todos los endpoints de tu empresa estén protegidos.
La plataforma de seguridad de Huntress está construida, es propiedad y es operada en su totalidad por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.
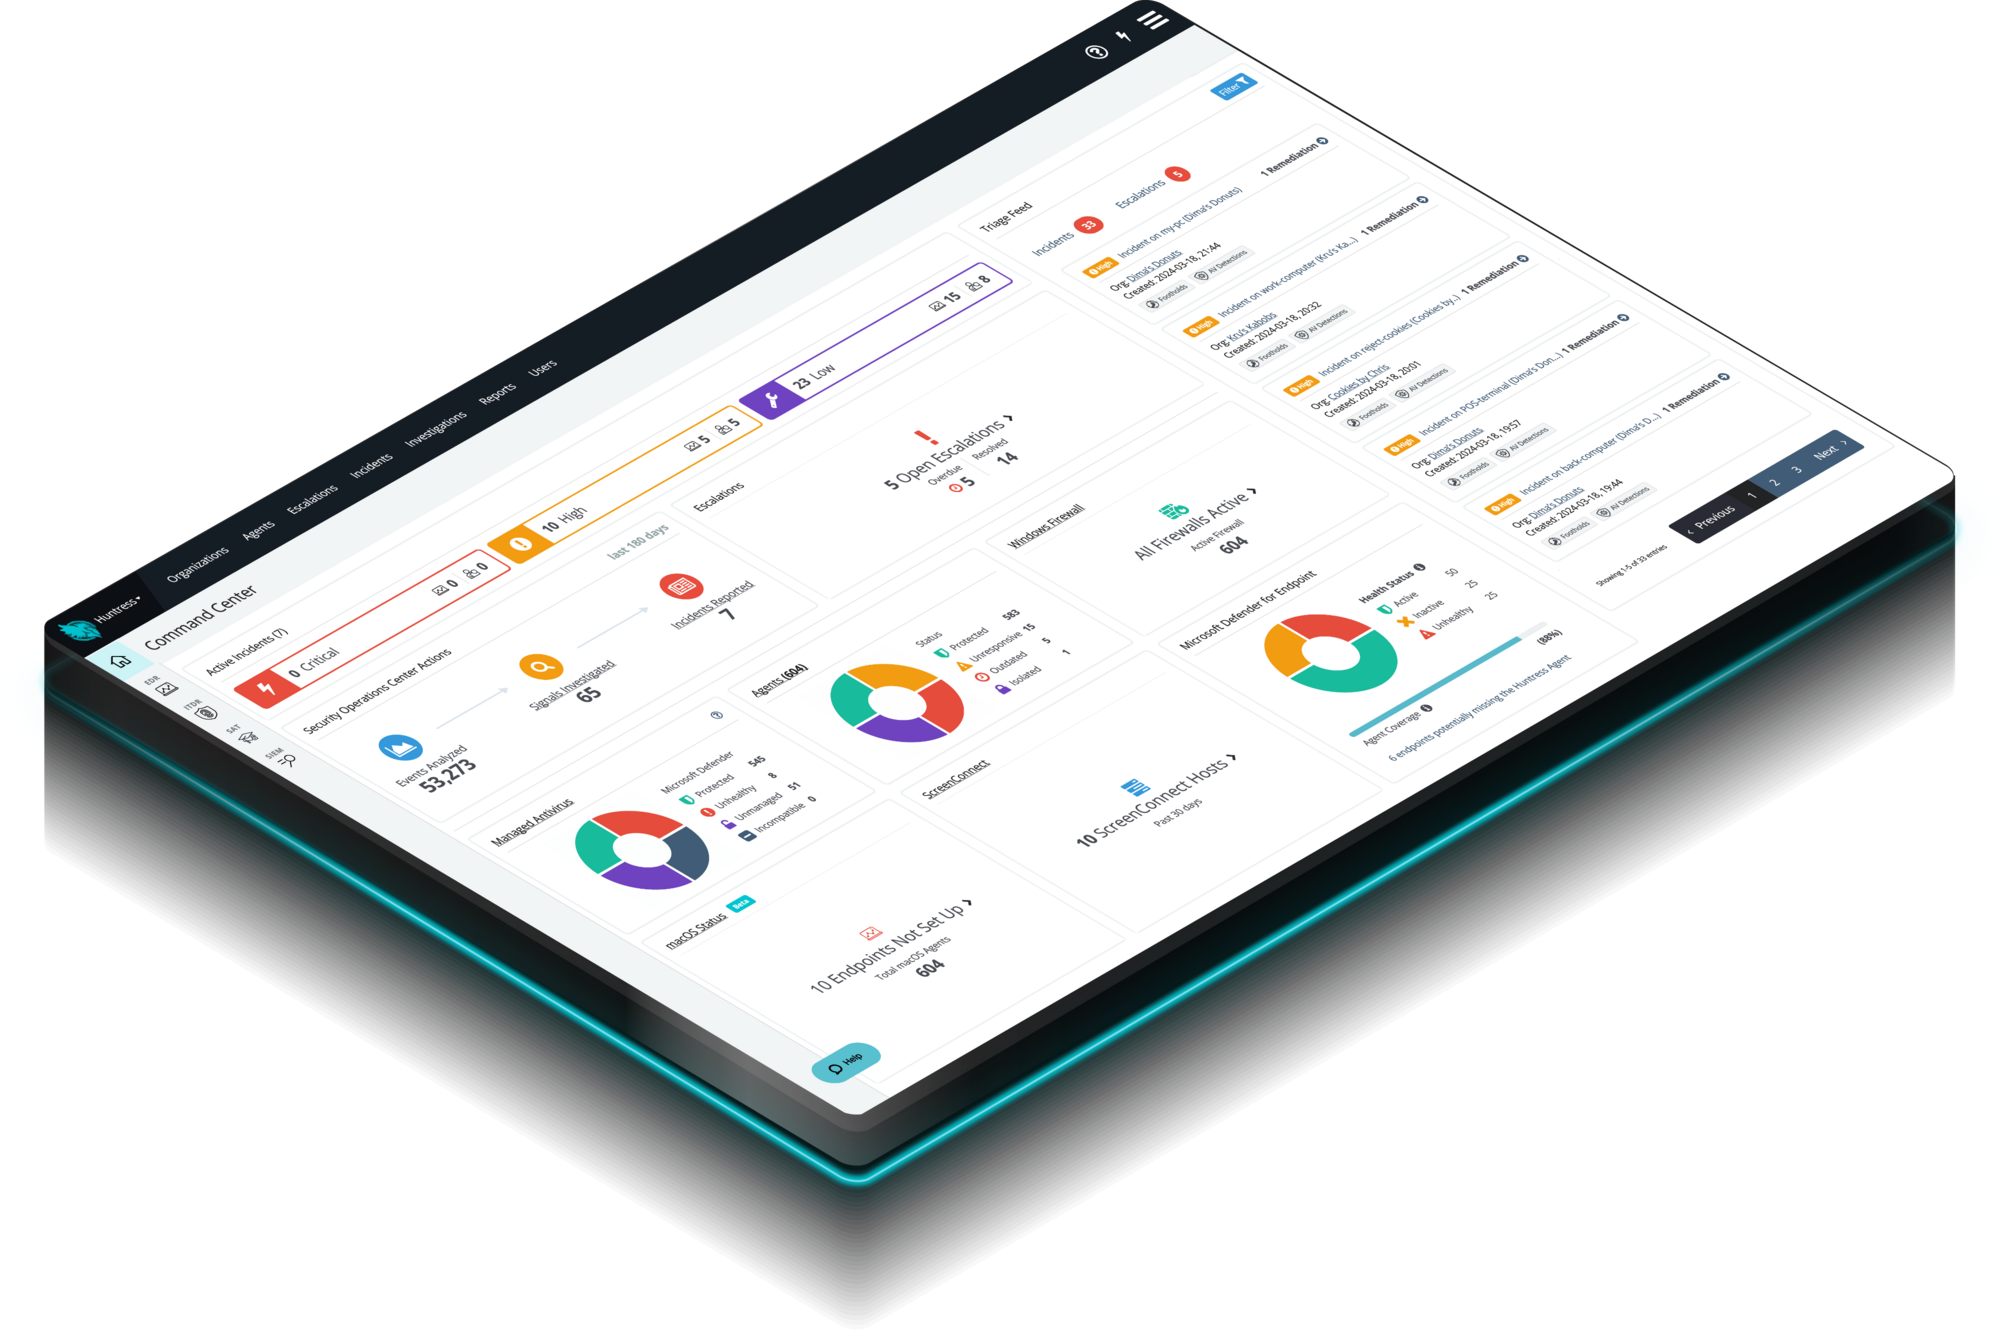


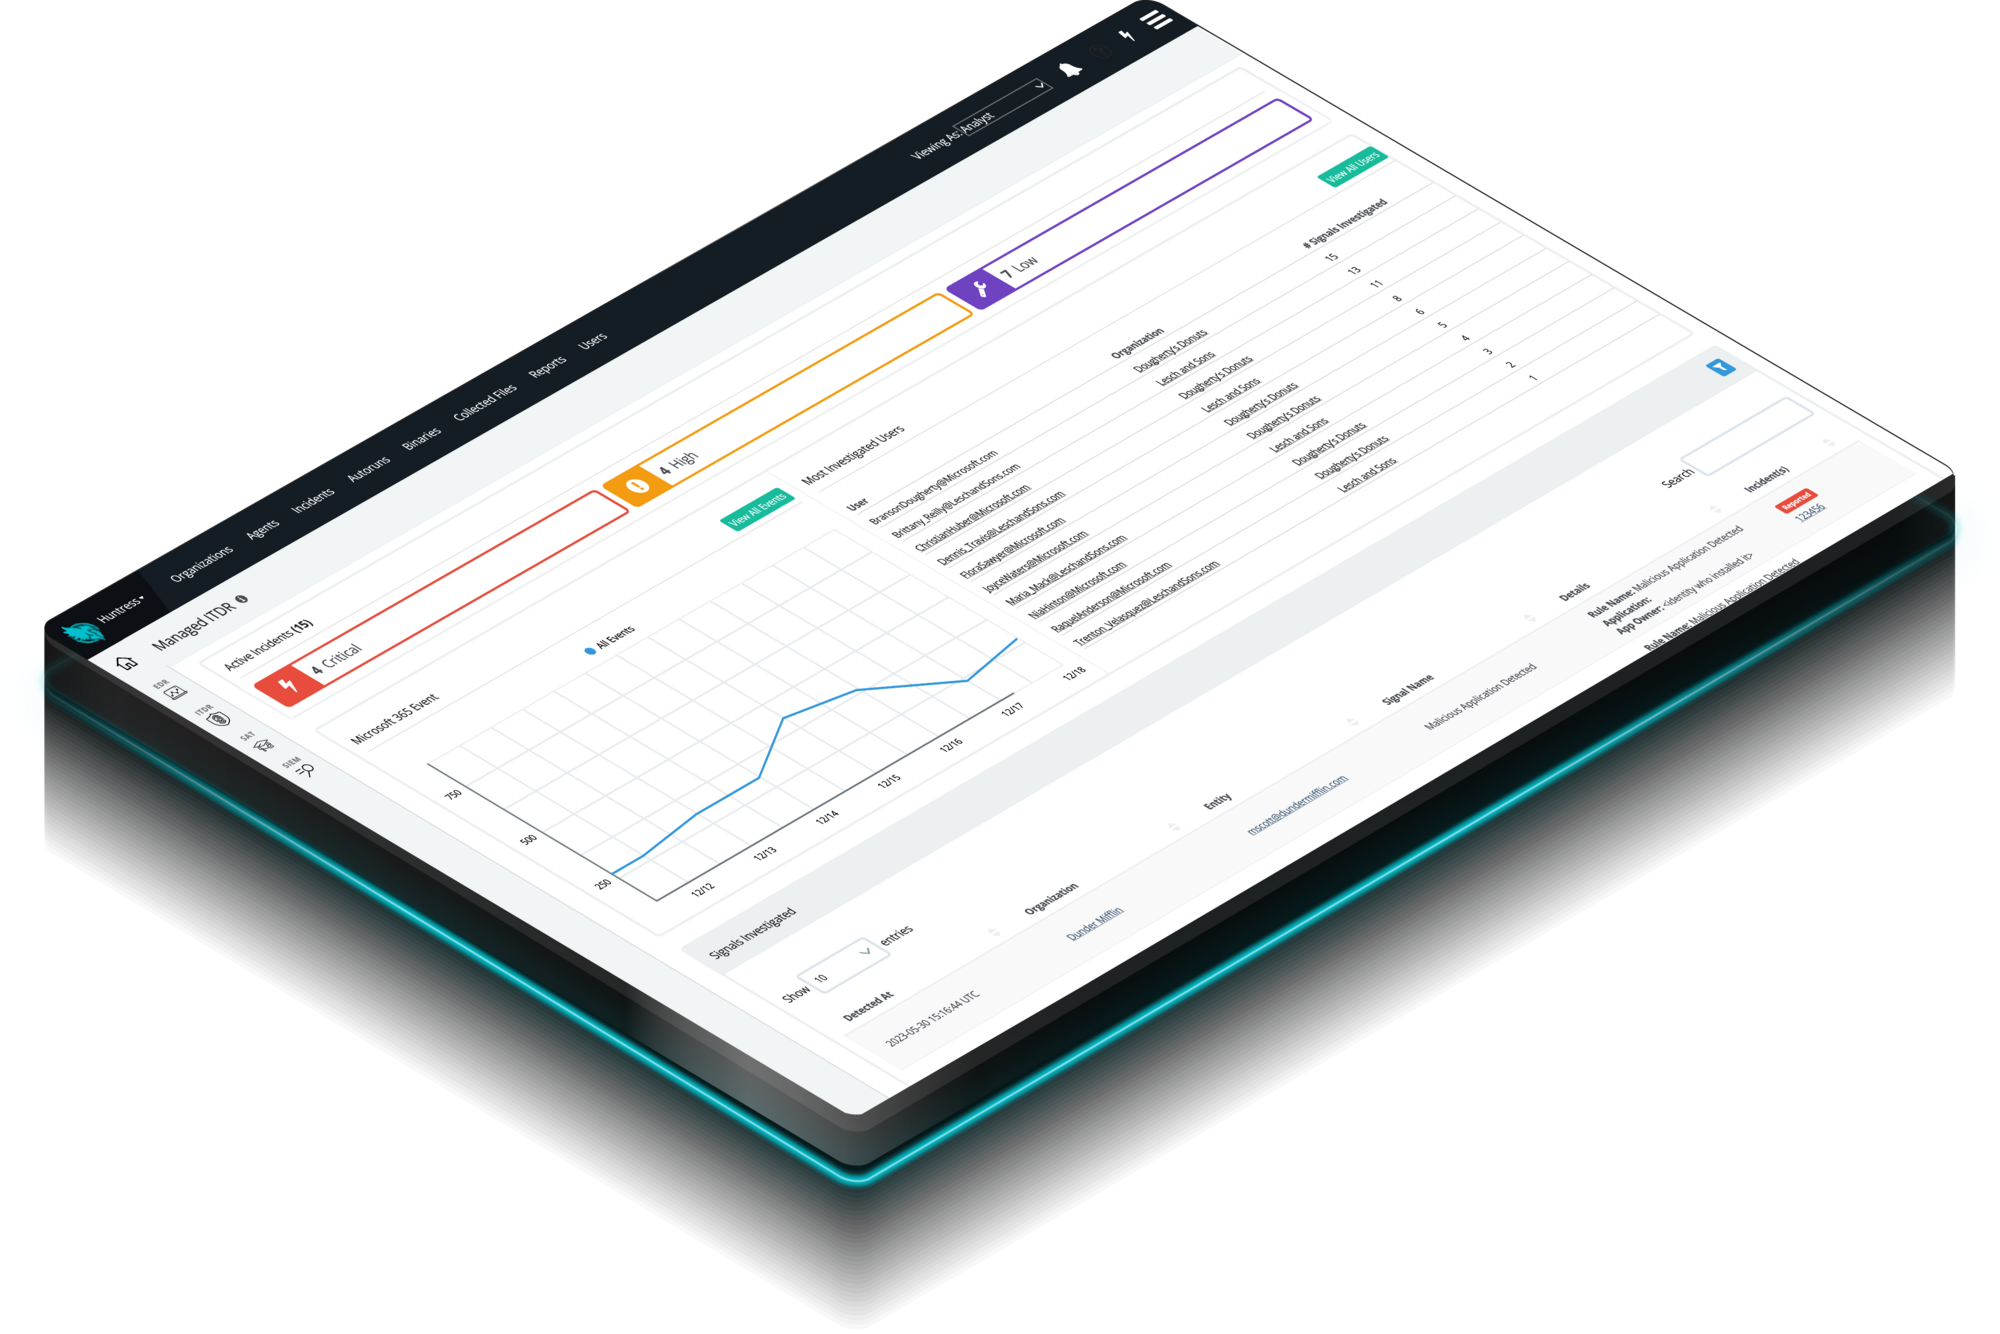

Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.
Identity Threat Detection and Response (ITDR)
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.
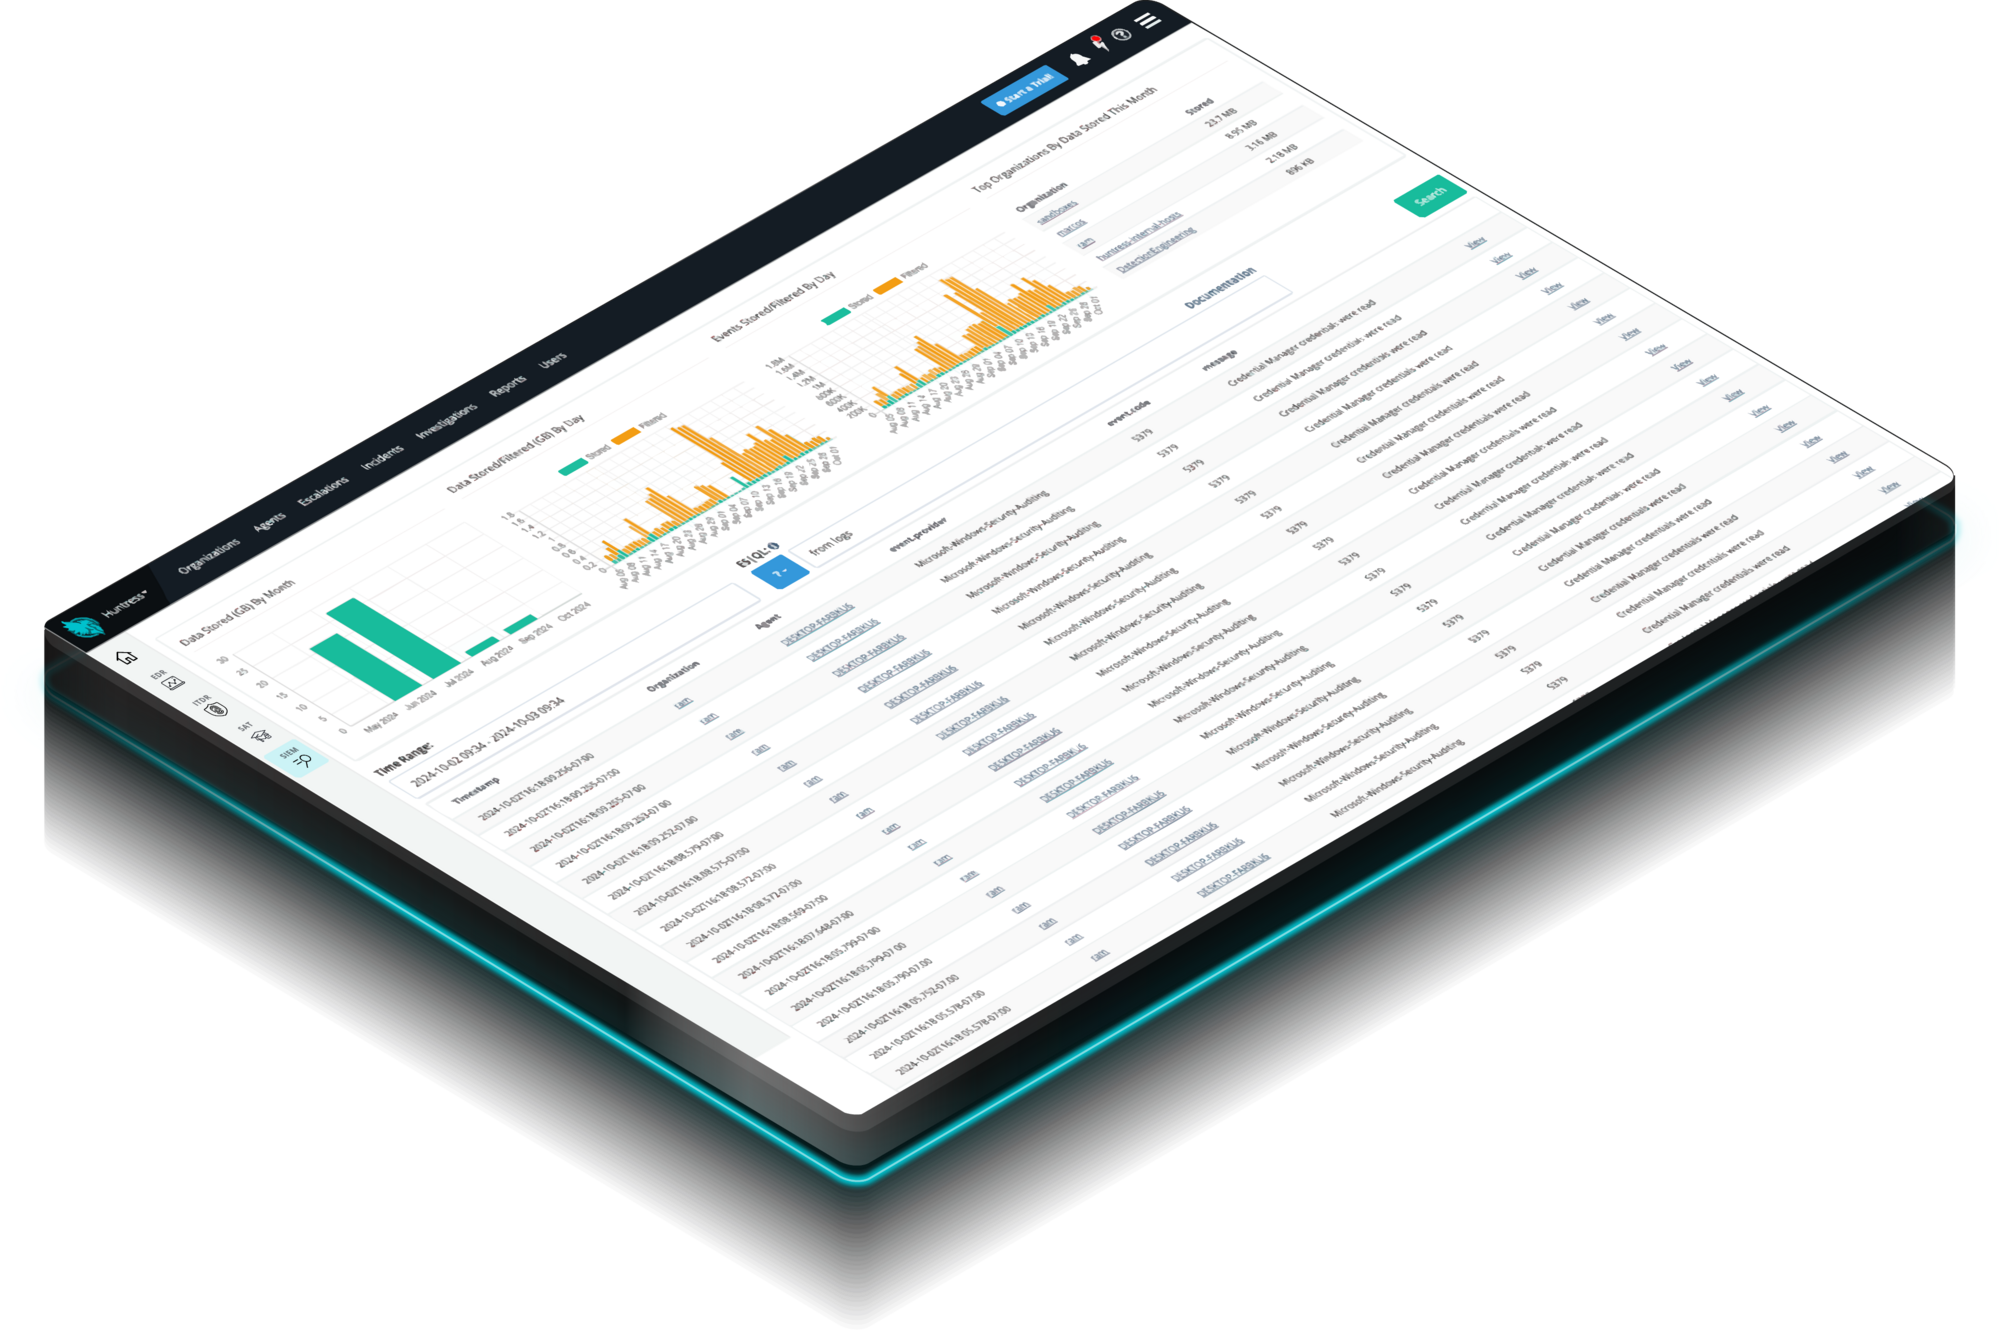
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

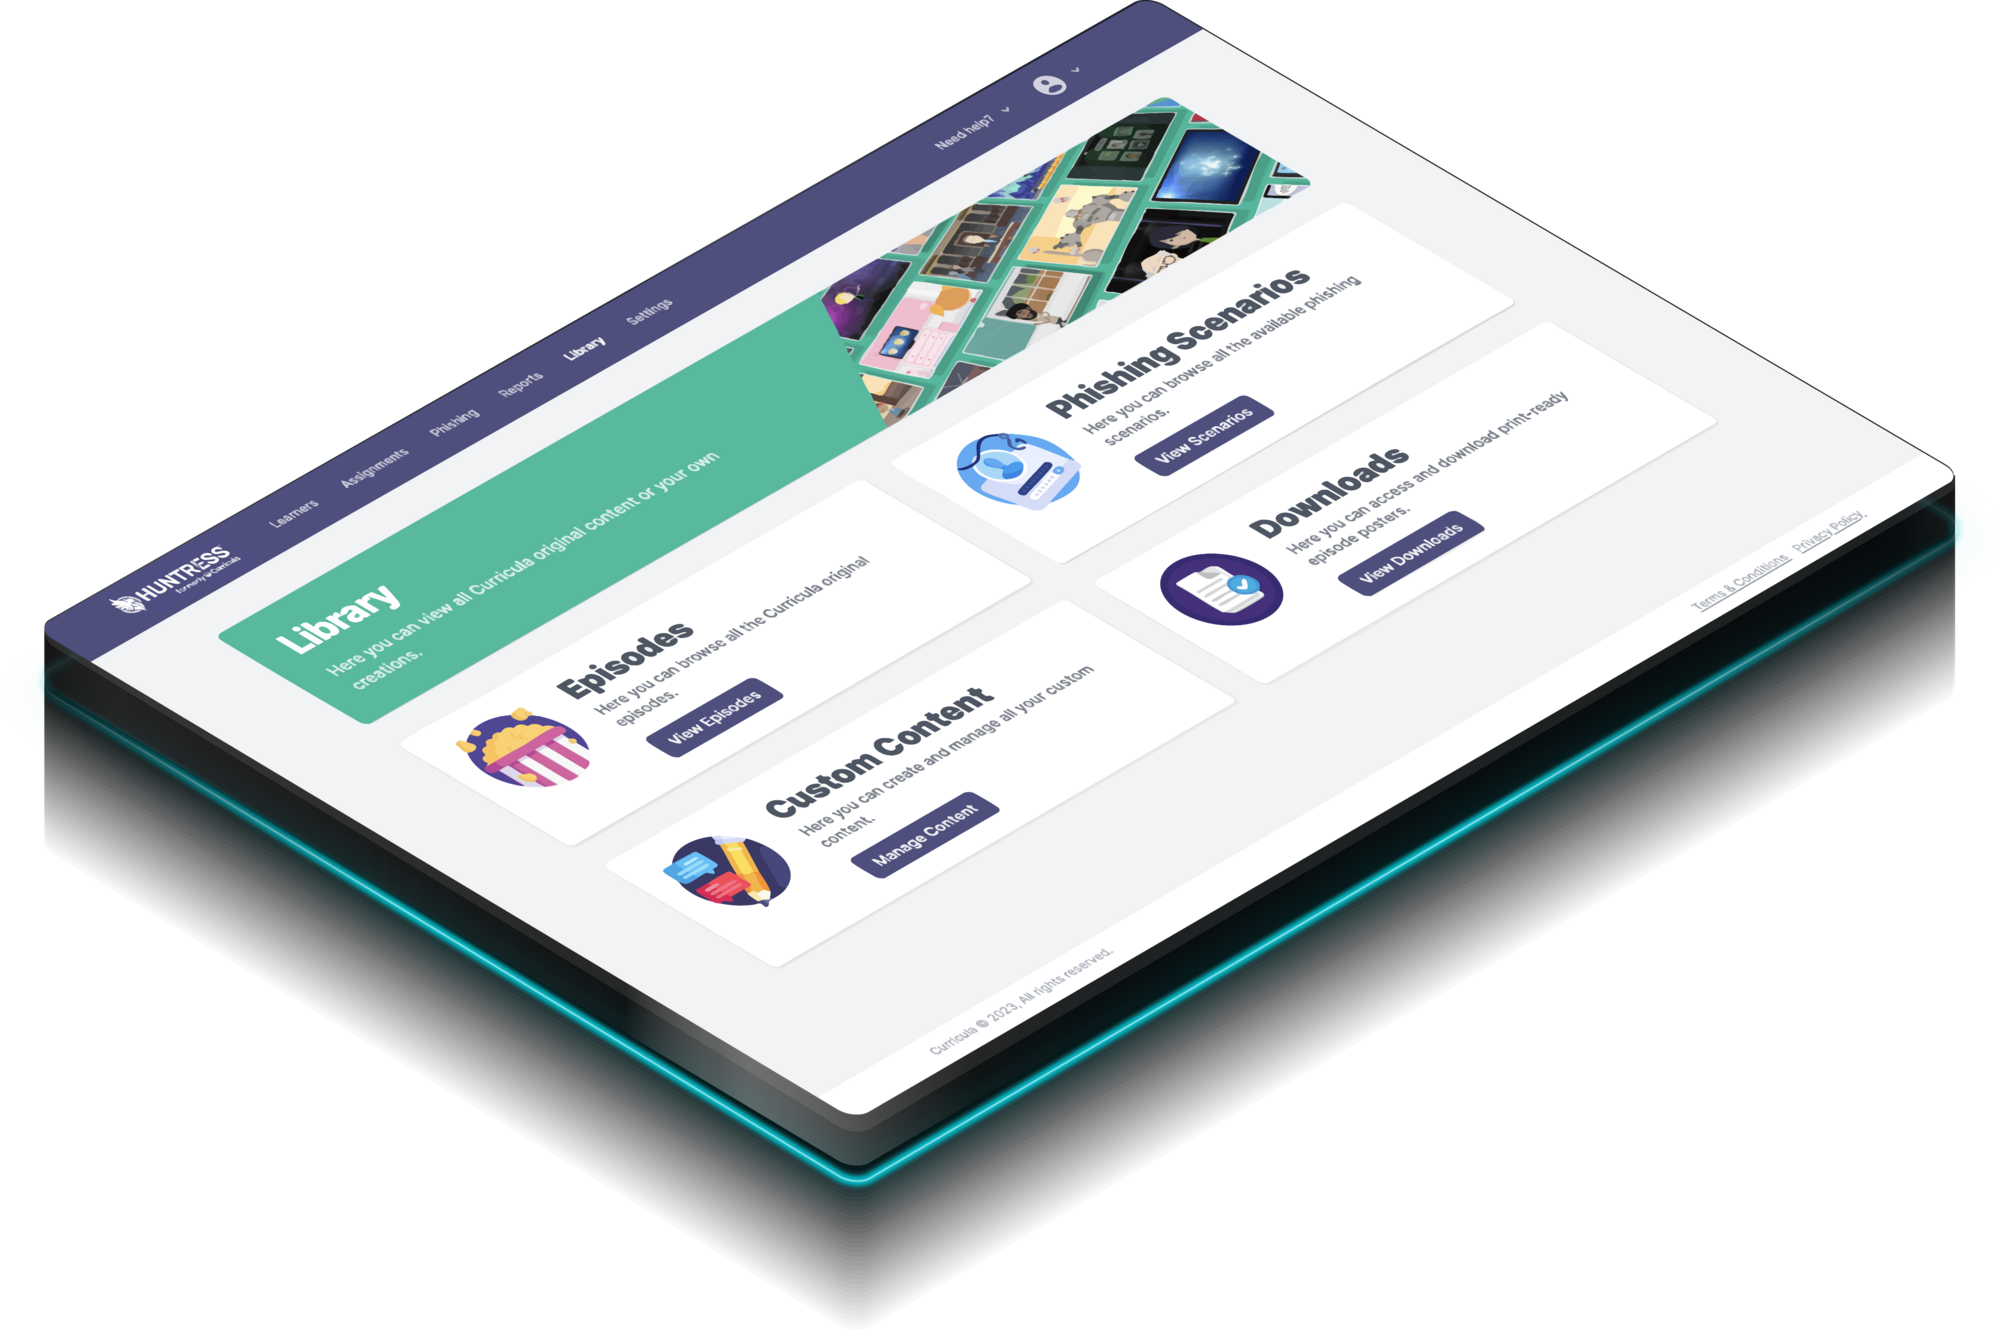
Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.
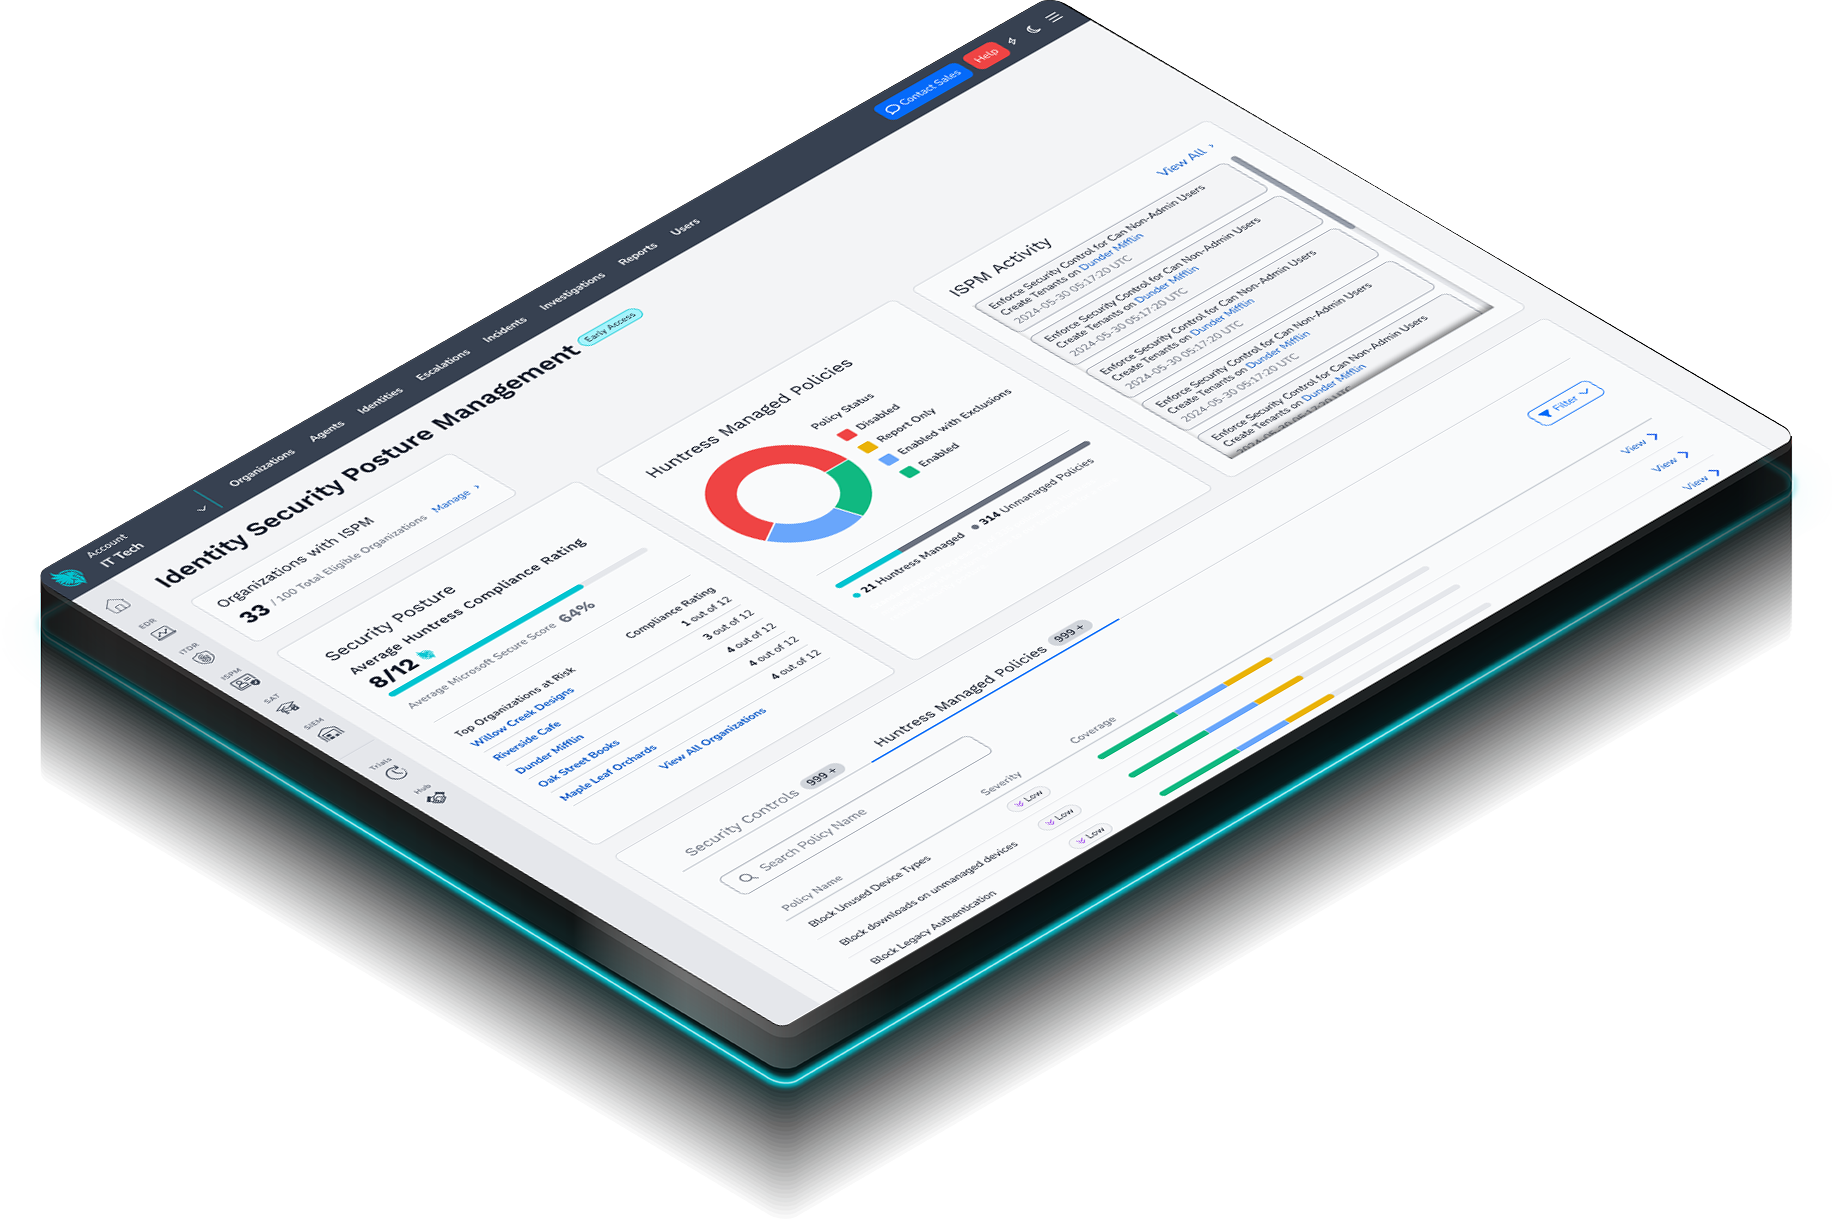
La mayoría de los hackers no "irrumpen": simplemente aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) audita y aplica continuamente configuraciones, políticas y permisos en Microsoft 365 para que esas rutas de ataque fáciles nunca estén abiertas desde un principio.
Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.