Blog
El código tácito entre los hackers solía proteger al sector salud de los ataques. Eso se acabó. Huntress aborda los desafíos de ciberseguridad que enfrentan las organizaciones de salud y muestra cómo se ve realmente hacer más con menos.
Servicios de ciberseguridad para el sector de la salud que mantienen la atención al paciente en marcha
Servicios de ciberseguridad para el sector de la salud que mantienen la atención al paciente en marcha
Protege la atención de los pacientes con una seguridad que evoluciona frente a las amenazas modernas
A los atacantes con ransomware, phishing y credenciales robadas no les importa que tus médicos no puedan esperar. Huntress le da a tu equipo detección y respuesta inpulsado por IA y liderada por humanos, respaldada por el centro de operaciones de seguridad (SOC) las 24 horas, los 7 días de la semana, en endpoints, identidades y correo electrónico, para que una intrusión silenciosa nunca se convierta en un problema para la atención de los pacientes.
Las filtraciones de datos son la principal preocupación. El 33% de los profesionales de TI del sector de la salud que encuestamos nombra las filtraciones de datos como su mayor preocupación de ciberseguridad. Los datos de salud son valiosos, y los atacantes lo saben.
El phishing es el incidente más común. El 40% reportó un ataque de phishing en los últimos 12 meses. También es la segunda mayor preocupación (19%), por delante del ransomware (15%).
La atención al paciente es lo que está en juego. El 52% dice que la interrupción de la atención al paciente es el mayor impacto de las ciberamenazas, por delante de las pérdidas financieras (34%) y el daño reputacional (32%).
La capacitación es una prioridad, y un requisito. El 37% clasifica la mejora de security awareness training (SAT) como su principal prioridad para 2025, y la Regla de Seguridad de HIPAA exige un programa de capacitación para toda la fuerza laboral.
Cubres clínicas, dispositivos, correo electrónico y cuentas cloud con un equipo pequeño, y nadie puede vigilar todo a las 2 a. m. Los atacantes cuentan con eso. Huntress pone un SOC 24/7 detrás de ti, investiga lo que importa y te avisa solo cuando necesitas actuar.
Las prácticas de tus clientes dependen de ti, y confían en ti con los datos de sus pacientes. Los atacantes van tras el correo electrónico, los inicios de sesión y las herramientas de acceso remoto, no solo los endpoints. Huntress pone un SOC disponible 24/7 detrás de todo esto, en cada cliente que manejas.
40%
de los profesionales de TI en salud reportaron un ataque de phishing en los últimos 12 meses
El personal está ocupado, y el correo electrónico es como operan las clínicas: programación de citas, referencias, facturación, proveedores. Los atacantes aprovechan esto a su favor. Un mensaje creíble puede entregar un inicio de sesión, lo que significa que un atacante no necesita malware para llegar a los registros de pacientes.
52%
dice que la interrupción de la atención al paciente es el mayor impacto de las ciberamenazas
Cuando los sistemas fallan, el personal clínico no puede acceder a los registros, las citas se retrasan y los pacientes pueden buscar atención en otro lugar. El sector salud sigue ocupando un lugar destacado en las listas de objetivos de los atacantes por una razón simple: los datos son valiosos, los sistemas son antiguos, y el tiempo de inactividad no es algo que los pacientes puedan costear.
28%
mencionan la gestión de riesgos de terceros como un desafío para mejorar la seguridad
Los servicios de facturación, las plataformas de telemedicina, los sistemas de imágenes y los proveedores de TI se conectan a tu entorno. Cada conexión es otro lugar donde un atacante puede mezclarse usando acceso legítimo.
45%
dice que mantenerse al día con las amenazas en evolución es su mayor desafío. Le siguen las limitaciones de presupuesto (26%), los sistemas obsoletos (24%) y la dificultad para contratar (14%).
Los reguladores, evaluadores y aseguradoras quieren pruebas de una seguridad sólida, y cumplir con los estándares mínimos no es lo mismo que detener un ataque en curso. Huntress respalda esas conversaciones con monitoreo 24/7, registros e informes de incidentes que un auditor puede leer.
La capacitación forma parte de esto. HIPAA exige que las entidades cubiertas y los asociados comerciales implementen un programa de capacitación y concientización sobre seguridad para todos los miembros del personal, incluida la gerencia.
Huntress le da a tu equipo un SOC impulsado por IA, liderado por humanos y disponible las 24 horas, los 7 días de la semana, que vigila tus endpoints, identidades y correo electrónico, para que tú no tengas que hacerlo. Cuando detectamos una amenaza, nuestro equipo investiga, contiene y te guía durante la limpieza. También puedes configurar la plataforma para que remedie de forma automática. Eso es ciberseguridad para el sector salud, las 24 horas del día.
Preocupación por ciberamenazas | Protección de Huntress | Resultado |
Ransomware y ataques manuales directos sobre sistemas clínicos | La actividad sospechosa se investiga y se contiene antes de que se propague | |
Toma de control de una cuenta y abuso del correo electrónico | Los inicios de sesión extraños, las reglas de reenvío ocultas y las aplicaciones riesgosas se detectan y se eliminan | |
Phishing e ingeniería social, además de requisitos de capacitación para el personal | Todo tu equipo aprende a identificar el anzuelo y a reportarlo antes de que se convierta en un incidente | |
Evidencia para reguladores, aseguradoras y auditores | Registros y monitoreo del SOC las 24 horas, los 7 días de la semana, en un solo lugar | |
Configuraciones poco estrictas de Microsoft 365 y de identidad | Las configuraciones se refuerzan y se mantienen así, gestionadas y aplicadas por expertos de Huntress | |
Configuraciones débiles de endpoints | Los endpoints se protegen de forma proactiva contra ataques |
Después de que un ataque de ransomware afectara a una empresa hermana, el pequeño equipo de TI de Kinex Medical necesitaba una protección que no podía brindar por sí mismo. El Huntress SOC ahora vigila en tiempo real más de 200 endpoints de Kinex.
“Tiene mucho sentido apoyarse en la experiencia que ofrece Huntress”. — Paul Jebe, Manager of Network Operations, Kinex Medical Company
Darkhorse Tech brinda seguridad de TI para consultorios dentales. Con Huntress, reportan una respuesta más rápida ante amenazas, prevención de ransomware y ahorros significativos en toda su base de clientes.
“Al final, se trata de proteger a los consultorios dentales para que puedan concentrarse en los pacientes y no en los dolores de cabeza de TI. Huntress nos ayuda a dar esa tranquilidad.” — Reuben Kamp, CEO, Darkhorse Tech
Al final del día, se trata de proteger a los consultorios dentales para que puedan enfocarse en los pacientes, no en problemas de TI. Huntress nos ayuda a brindar esa tranquilidad.
La mayoría de las capacitaciones sobre HIPAA son muy áridas, con una mentalidad de simplemente "marcar la casilla"... Yo buscaba algo diferente y me presentaron Huntress Managed SAT. Me encantó esta nueva idea sobre cómo presentar esta información... Nada se comparaba con la inventiva que Huntress ofreció con sus episodios de capacitación.

Huntress nos salvó a nosotros y salvó la práctica.
Eleva tu defensa para proteger los datos de tus pacientes, los endpoints y las identidades.
El código tácito entre los hackers solía proteger al sector salud de los ataques. Eso se acabó. Huntress aborda los desafíos de ciberseguridad que enfrentan las organizaciones de salud y muestra cómo se ve realmente hacer más con menos.
La TI en el sector de la salud se está volviendo más descentralizada: mejor para los pacientes, más difícil de proteger. Huntress cubre los desafíos específicos que enfrentan clínicas, hogares de ancianos y proveedores de salud en el panorama de amenazas actual.
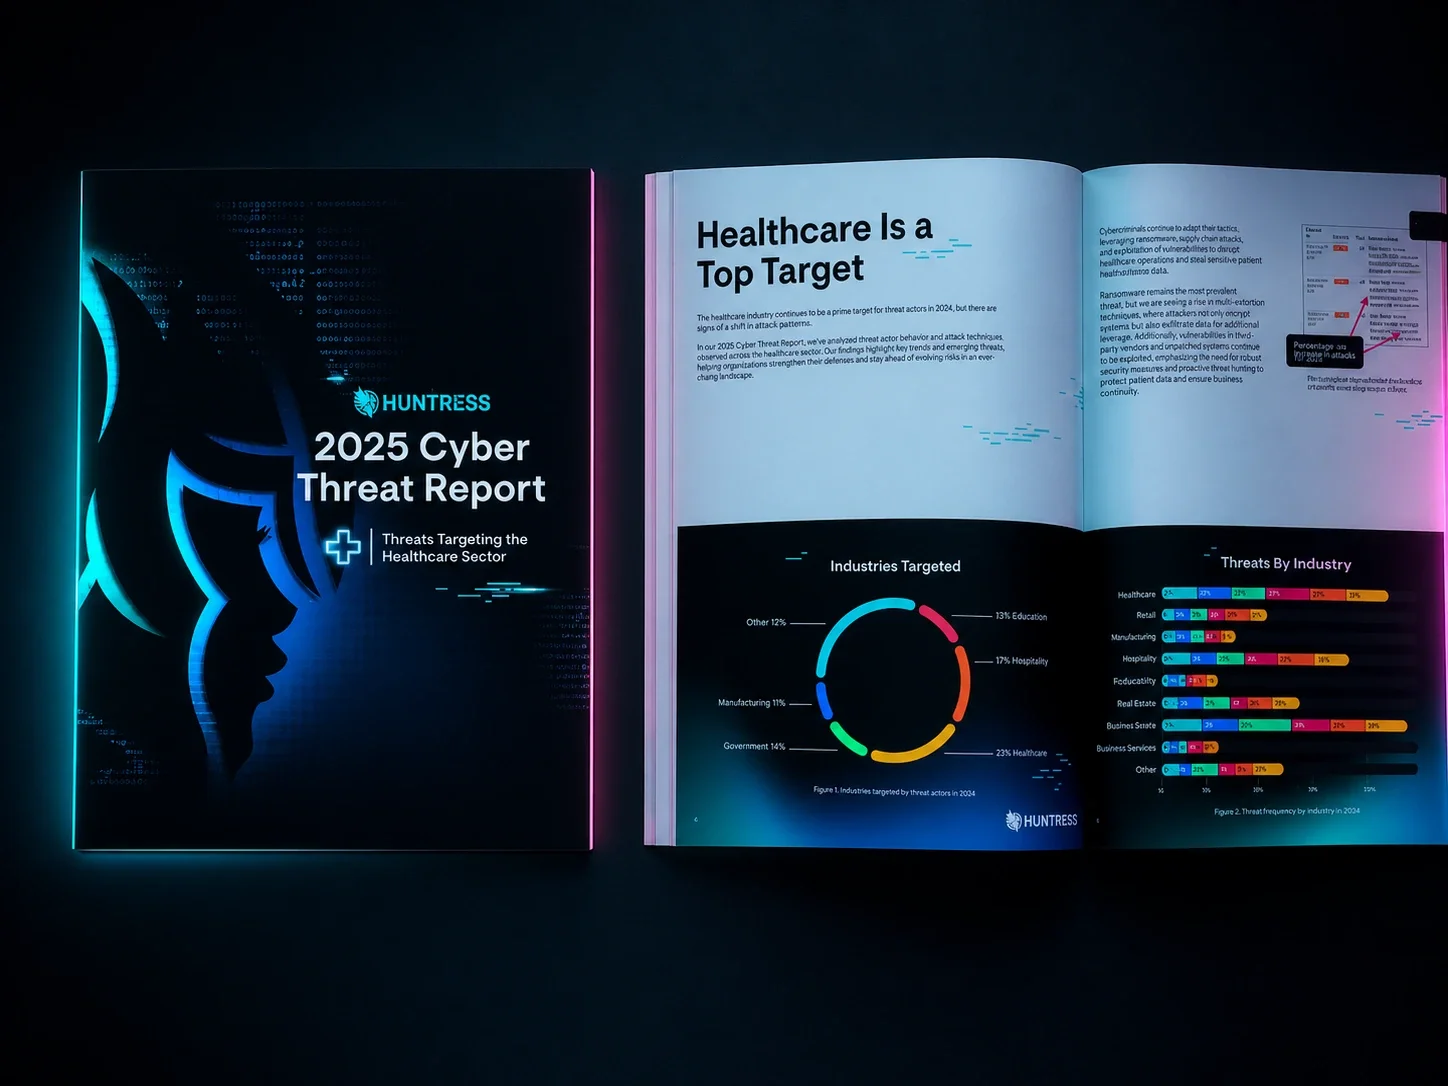
El sector salud sigue apareciendo cerca de la cima de las listas de los atacantes, y por una razón brutal. Los datos son valiosos, los sistemas son antiguos, y el tiempo de inactividad es algo que los pacientes no pueden darse el lujo de tener. Cuando ocurre un ataque, la atención médica se ve afectada. Este informe analiza las amenazas que golpean específicamente al sector salud y lo que dicen los datos sobre cómo mantenerse un paso adelante.
El sector salud tiene acceso a muchos datos confidenciales—desde información de salud personal (PHI) y información de identificación personal (PII) hasta registros financieros—y los cibercriminales están ansiosos por ponerle las manos encima. Estos cibercriminales pueden encontrar formas de evadir las medidas de seguridad convencionales para robar datos de salud.
Los proveedores de atención médica tienen datos valiosos, los sistemas suelen ser antiguos, y el tiempo de inactividad no es algo que los pacientes puedan darse el lujo de tener, así que los atacantes esperan un pago rápido.
Ningún producto por sí solo hace que una organización cumpla con HIPAA. Huntress ofrece controles de seguridad que respaldan las salvaguardas que exige HIPAA, como monitoreo, detección, respuesta y capacitación. El cumplimiento normativo depende de tus políticas, tu configuración y los requisitos que te apliquen.
Busca una investigación gestionada 24/7 liderada por humanos, no solo alertas. Busca cobertura tanto en endpoints como en identidades, ya que los atacantes se mueven entre ambos. Busca contención y limpieza, no una pila de tickets. Luego pregunta quién responde a las 2 a. m., qué tan rápido, y si pueden mostrarte ejemplos reales de clientes como tú.
Puedes implementar el primer agente de Huntress en unos minutos usando un instalador local, un script o tu herramienta de administración remota. El tiempo total de implementación depende de cuántos sitios y endpoints tengas y de cómo tu equipo implementa el software. Inicia una prueba gratuita o reserva una demo, y te ayudaremos a planificarlo.
Enseña a las personas a detenerse y verificar, no solo a buscar errores, y haz que la capacitación sea continua, no un evento único. Managed SAT le da a todo tu equipo cursos breves, atractivos y respaldados por la ciencia sobre las tácticas reales de los atacantes, lo cual respalda el requisito de capacitación del personal que exige HIPAA.