

Como continuación de nuestra publicación anterior del blog con el mismo título, sin el “Pt. II,” queríamos ilustrar la gran variedad de técnicas detrás de la táctica de “robo de credenciales,” mostrando cómo se ven muchas de ellas. Así, quienes tengan diferentes conjuntos de herramientas de seguridad pueden determinar cómo aprovechar mejor esta información y aplicarla a sus propios entornos.
A principios de este año, Huntress había publicado “What are LOLBins? How To Detect These Shady Malicious Threats,” y siguiendo con el contenido de ambos blogs, queríamos compartir información adicional sobre el robo de credenciales mediante LOLBins que los analistas de Huntress observaron justo cuando se publicó la publicación anterior sobre este tema.
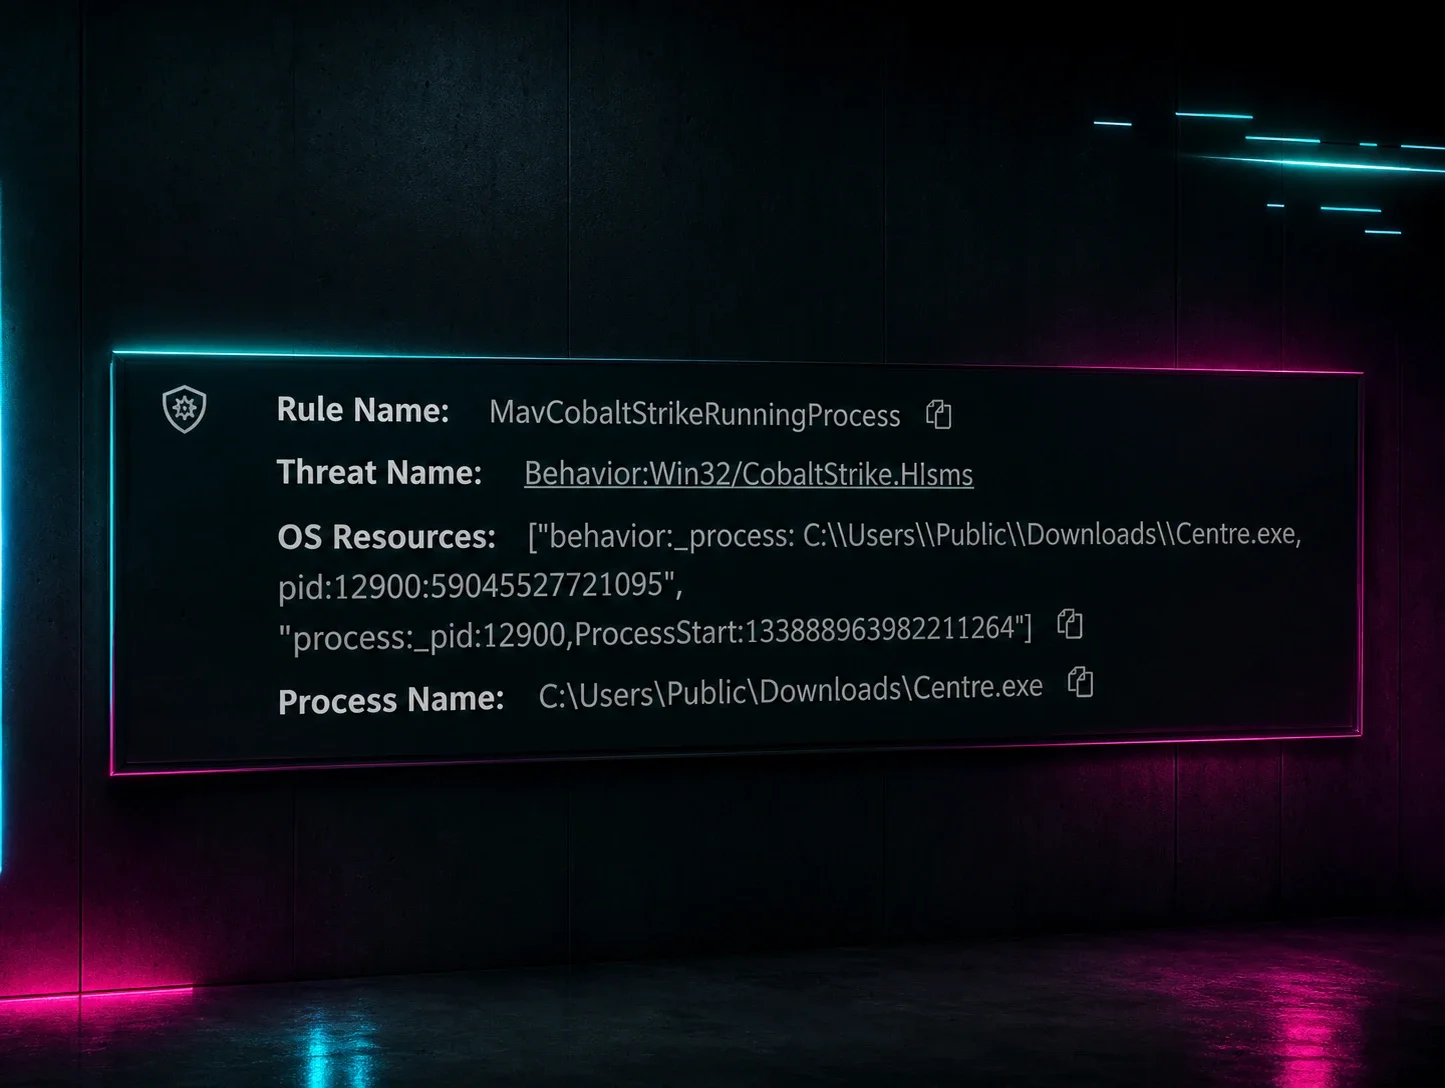
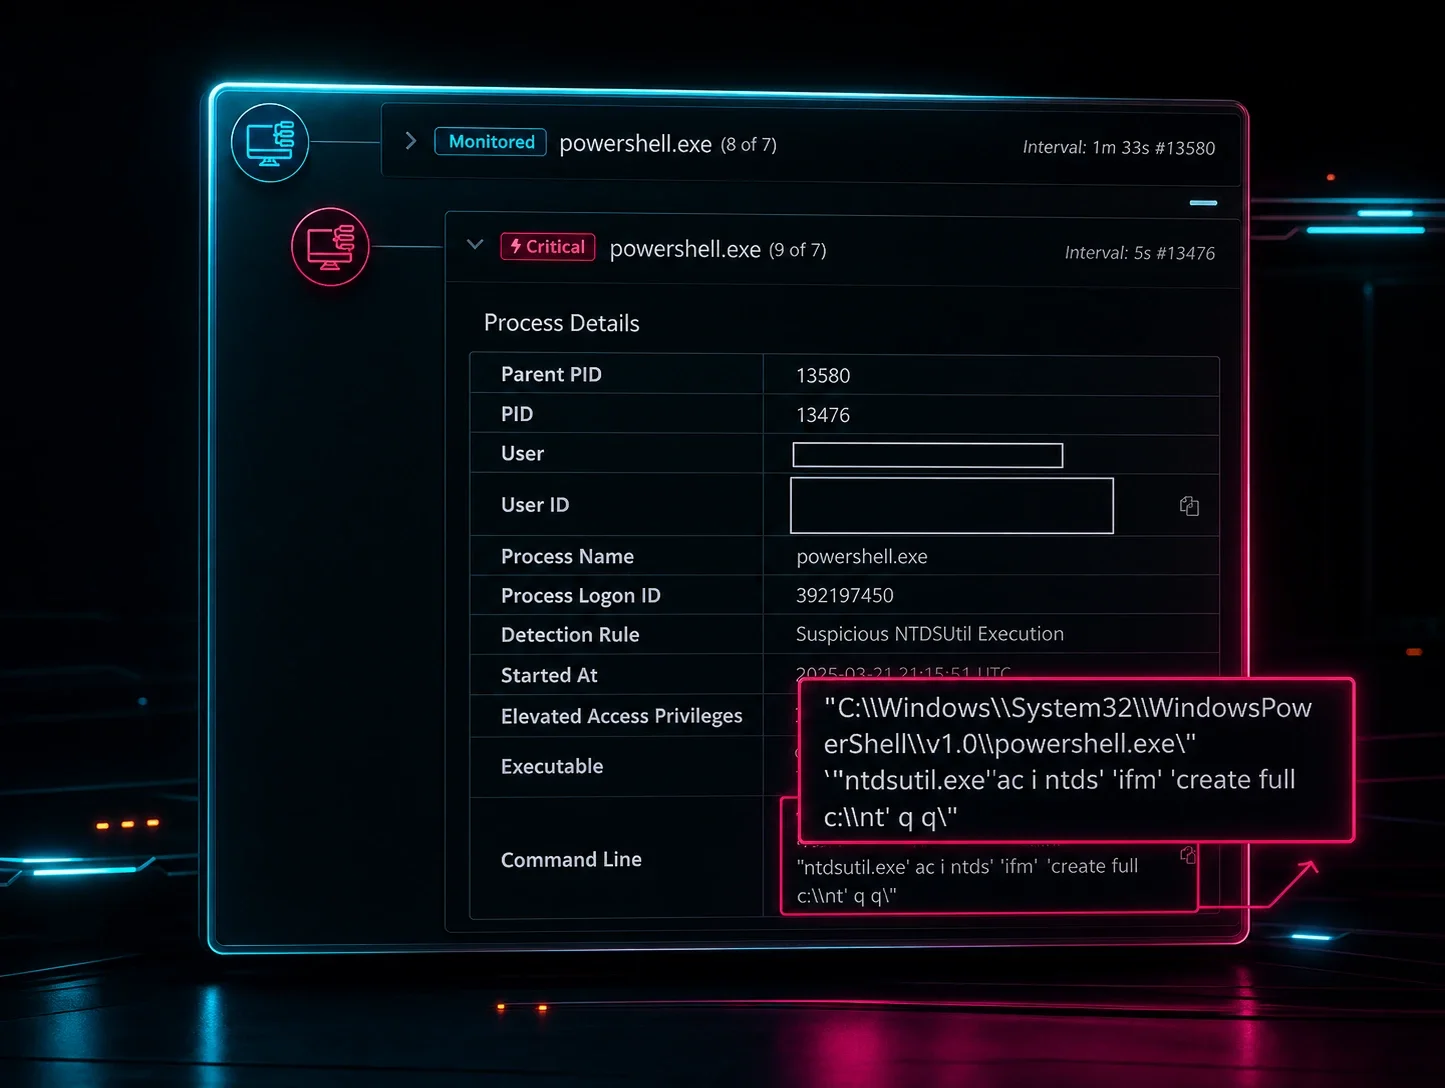
Durante un incidente reciente, los analistas de Huntress observaron la alerta que se ilustra en la Figura 1 en el servidor de un cliente.
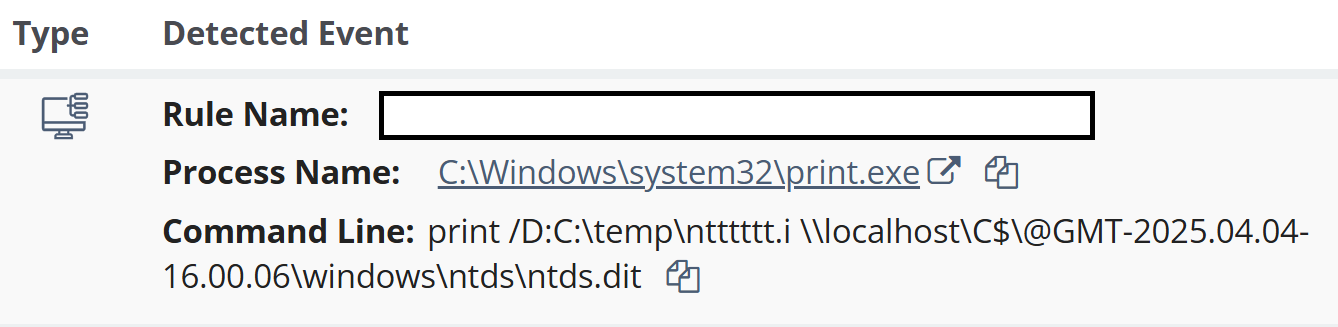 Figura 1: Detección de proceso de print.exe haciendo una copia de NTDS.DIT
Este enfoque utiliza una Instantánea de Volumen (Volume Shadow Copy o VSC) disponible para obtener una copia del archivo de credenciales de Active Directory NTDS.DIT mediante la utilidad nativa de Windows print.exe, y no deja los mismos artefactos en el Registro de Eventos de Windows que adjuntar, copiar y desconectar la base de datos.
En otro servidor dentro del mismo entorno, se observaron los siguientes procesos:
print /D:C:\Temp\saaas.i \\localhost\C$\@GMT-2025.04.05-10.53.33\windows\system32\config\SAM
print /D:C:\Temp\sysss.i \\localhost\C$\@GMT-2025.04.05-10.53.33\windows\system32\config\SYSTEM
Antes de esta actividad en ambos servidores, el actor de amenazas había ejecutado NetTime.exe y vssuirun.exe, claramente para determinar la hora actual del servidor y las VSC disponibles. Este método de copiar archivos desde una VSC es un enfoque un poco distinto, dado que la nomenclatura que normalmente se observa suele referirse a las VSC como \\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy[N] donde [N] es el número de la VSC elegida con la que interactuar. Un ejemplo de esta técnica, tomado de la publicación anterior del blog, es el siguiente:
"cmd" /c mklink /D C:\perflogs\Shadowcopy \\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy102\
"cmd" /c copy C:\perflogs\Shadowcopy\Windows\System32\config\System C:\perflogs
Resulta que el LOLBin print.exe se usa ampliamente en toda la base de clientes de Huntress. Como se ilustra en la Figura 2, una búsqueda en la telemetría de EDR disponible de las últimas 24 horas reveló más de 16.000 instancias del uso de este LOLBin, todas aparentemente legítimas.

Figura 2: Resultados de búsqueda en ELK de todos los procesos de print.exe
Al ajustar la búsqueda solo a los casos en que el LOLBin se usó para robo de credenciales, se reveló cero instancias durante el mismo período.
Puedes ver ejemplos adicionales de cómo se podría usar el LOLBin print.exe en el sitio del Proyecto LOLBAS.
Conclusión
Este artículo tiene como único fin ilustrar otra técnica de robo de credenciales observada en el mundo real, compartiendo esta visibilidad para que otros puedan comprender la técnica y desarrollar sus propias estrategias de detección y respuesta. Como señalamos en nuestro blog anterior, las empresas pueden tomar varias otras medidas, incluyendo la creación de inventarios de activos y las mejores prácticas de reducción de la superficie de ataque.