Report

Launching personalized attacks at scale used to require a ton of effort. AI cyber threats have changed that. Now, attackers are creating tailored phishing campaigns at machine speed that often look just like normal activity. That’s why recognizing their tactics and outpacing them on defense is the first step towards solid AI attack protection.

8 DE DICIEMBRE
APAC: 10:00 a. m. AEDT | 12:00 p. m. NZDT
NORAM: 6:00 p. m. hora del Este | 3:00 p. m. hora del Pacífico
Tus datos robados reciben un precio apenas son tomados. Cada inicio de sesión y número de tarjeta tiene un valor en el mercado negro, y juntos financian una economía en las sombras que vale más de $10 billones al año, costeada por las mismas empresas y personas a las que les roba.
En este episodio de _declassified, a John Hammond de Huntress se le unen Ann Johnson, vicepresidenta ejecutiva de Soluciones de Seguridad de Mastercard, y el periodista de investigación Geoff White para seguir el rastro del dinero desde la filtración hasta los mercados donde tus datos se compran y se venden.
Pero el rastro va en ambas direcciones. También analizarán cómo los defensores pueden contraatacar y empezar a recuperar el dinero, y el poder.
Regístrate para seguir el rastro del dinero hacia la oscuridad.

La IA les dio a los atacantes una mejora importante: herramientas más rápidas, señuelos más convincentes y la capacidad de escalar una sola campaña a cientos de objetivos a la vez.
Este ebook revela cómo los atacantes aprovechan la IA para manipular la confianza y escalar sus operaciones, con base en incidentes reales que nuestro equipo investigó de primera mano.
THE SITUATION
La IA de fácil acceso les ha dado a los atacantes una velocidad, escala y capacidad sin precedentes para hacer sus señuelos más creíbles. Así ha cambiado la IA el panorama de amenazas en el último año.
1.380%
Aumento en el phishing mediante código de dispositivo
53%
De la actividad de cargadores de malware involucró ClickFix y falsos CAPTCHA
57%
De los ataques de phishing usaron archivos adjuntos PDF maliciosos
DECEPTION TODAY
La ingeniería social moderna está diseñada para parecer trabajo normal, y las señales evidentes de phishing que los usuarios esperan no son la única táctica que deben tener en cuenta.
DETECTION AFTER COMPROMISE
Puede parecer que tus usuarios están iniciando sesión… pero eso no significa que realmente sea tu usuario quien lo hace. Las credenciales robadas, las cookies de sesión, los códigos de dispositivo y los tokens de autenticación de OAuth pueden permitir que los atacantes usen fácilmente identidades confiables y flujos de trabajo de SaaS.
FROM TRUST TO EXECUTION
La ingeniería social puede terminar en robo de identidad, en que un usuario ejecute un comando, instale una aplicación falsa, descargue una "solución" o dé acceso a un endpoint. Seguimos el ataque más allá del señuelo y mostramos cómo se conectan las capas de personas y endpoints.
DEFENDING AT MACHINE SPEED
Los atacantes pueden rotar infraestructura, señuelos y técnicas rápidamente, así que tus defensas deben moverse igual de rápido. Por eso Huntress usa IA para acelerar la investigación y manejar parte del trabajo de alto volumen y alta confianza, mientras los analistas humanos y los especialistas en caza de amenazas se encargan de las investigaciones complejas, los veredictos y los resultados.
YOUR 24/7 TEAM
Si los atacantes se mueven rápido, tienes que igualar su velocidad. Ahí es donde entran en juego Huntress Adversary Tactics y el centro de operaciones de seguridad (SOC) las 24 horas, los 7 días de la semana. Estos expertos rastrean técnicas reales, detienen amenazas a toda hora y frustran los mejores planes de los atacantes porque saben cuáles son esos planes.
HUNTRESS PRODUCTS
La plataforma de seguridad de Huntress está diseñada, es propiedad y está operada enteramente por nuestro equipo, desde la primera señal hasta la remediación. Respaldada por un SOC impulsado por IA que funciona las 24 horas, los 7 días de la semana, detecta y responde a las amenazas de hoy y de mañana.
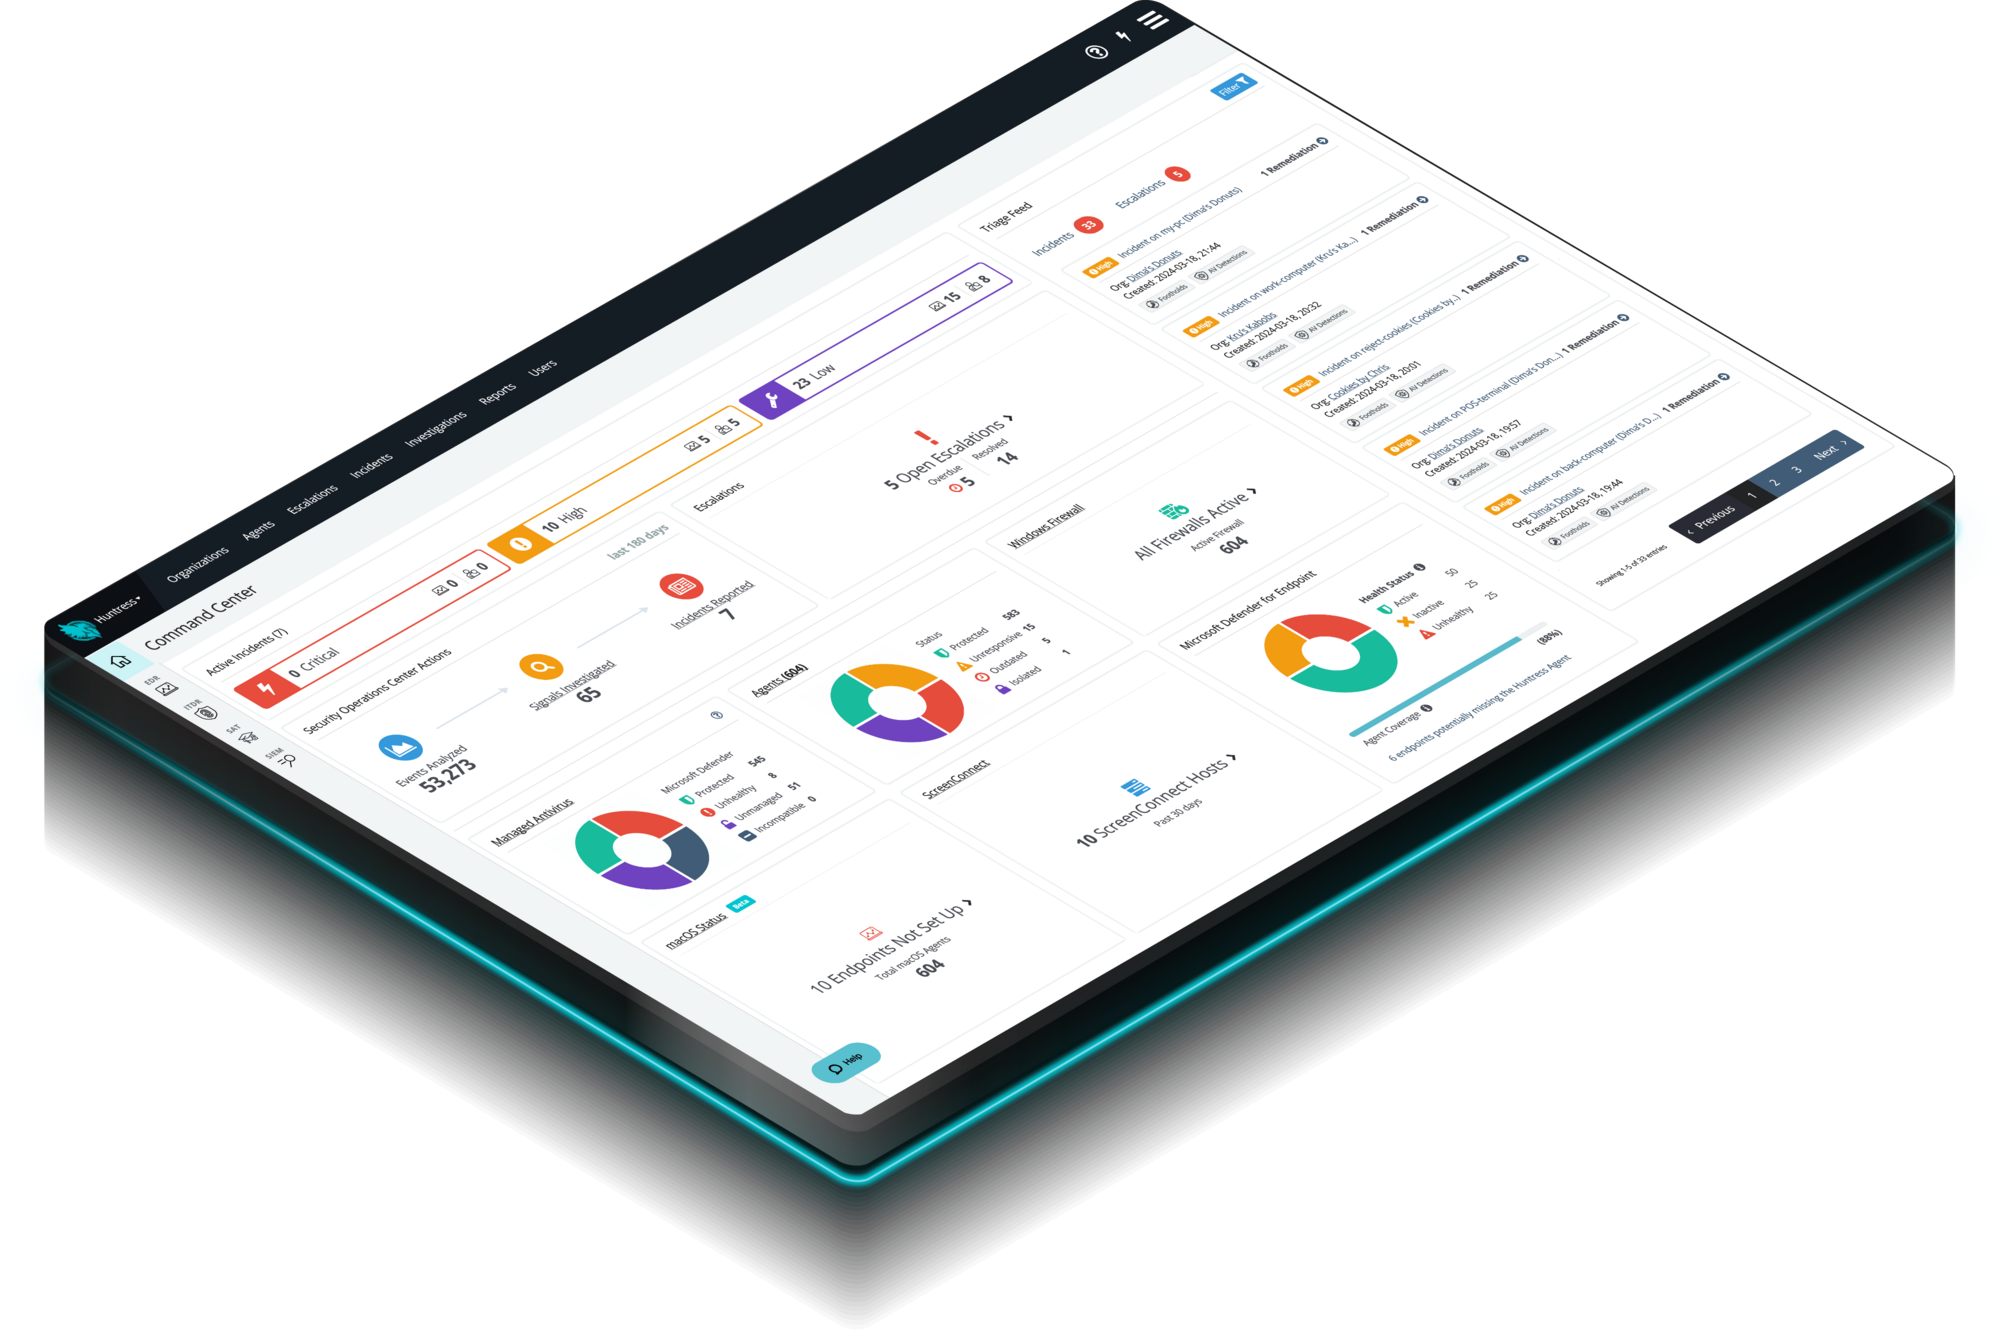



Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.
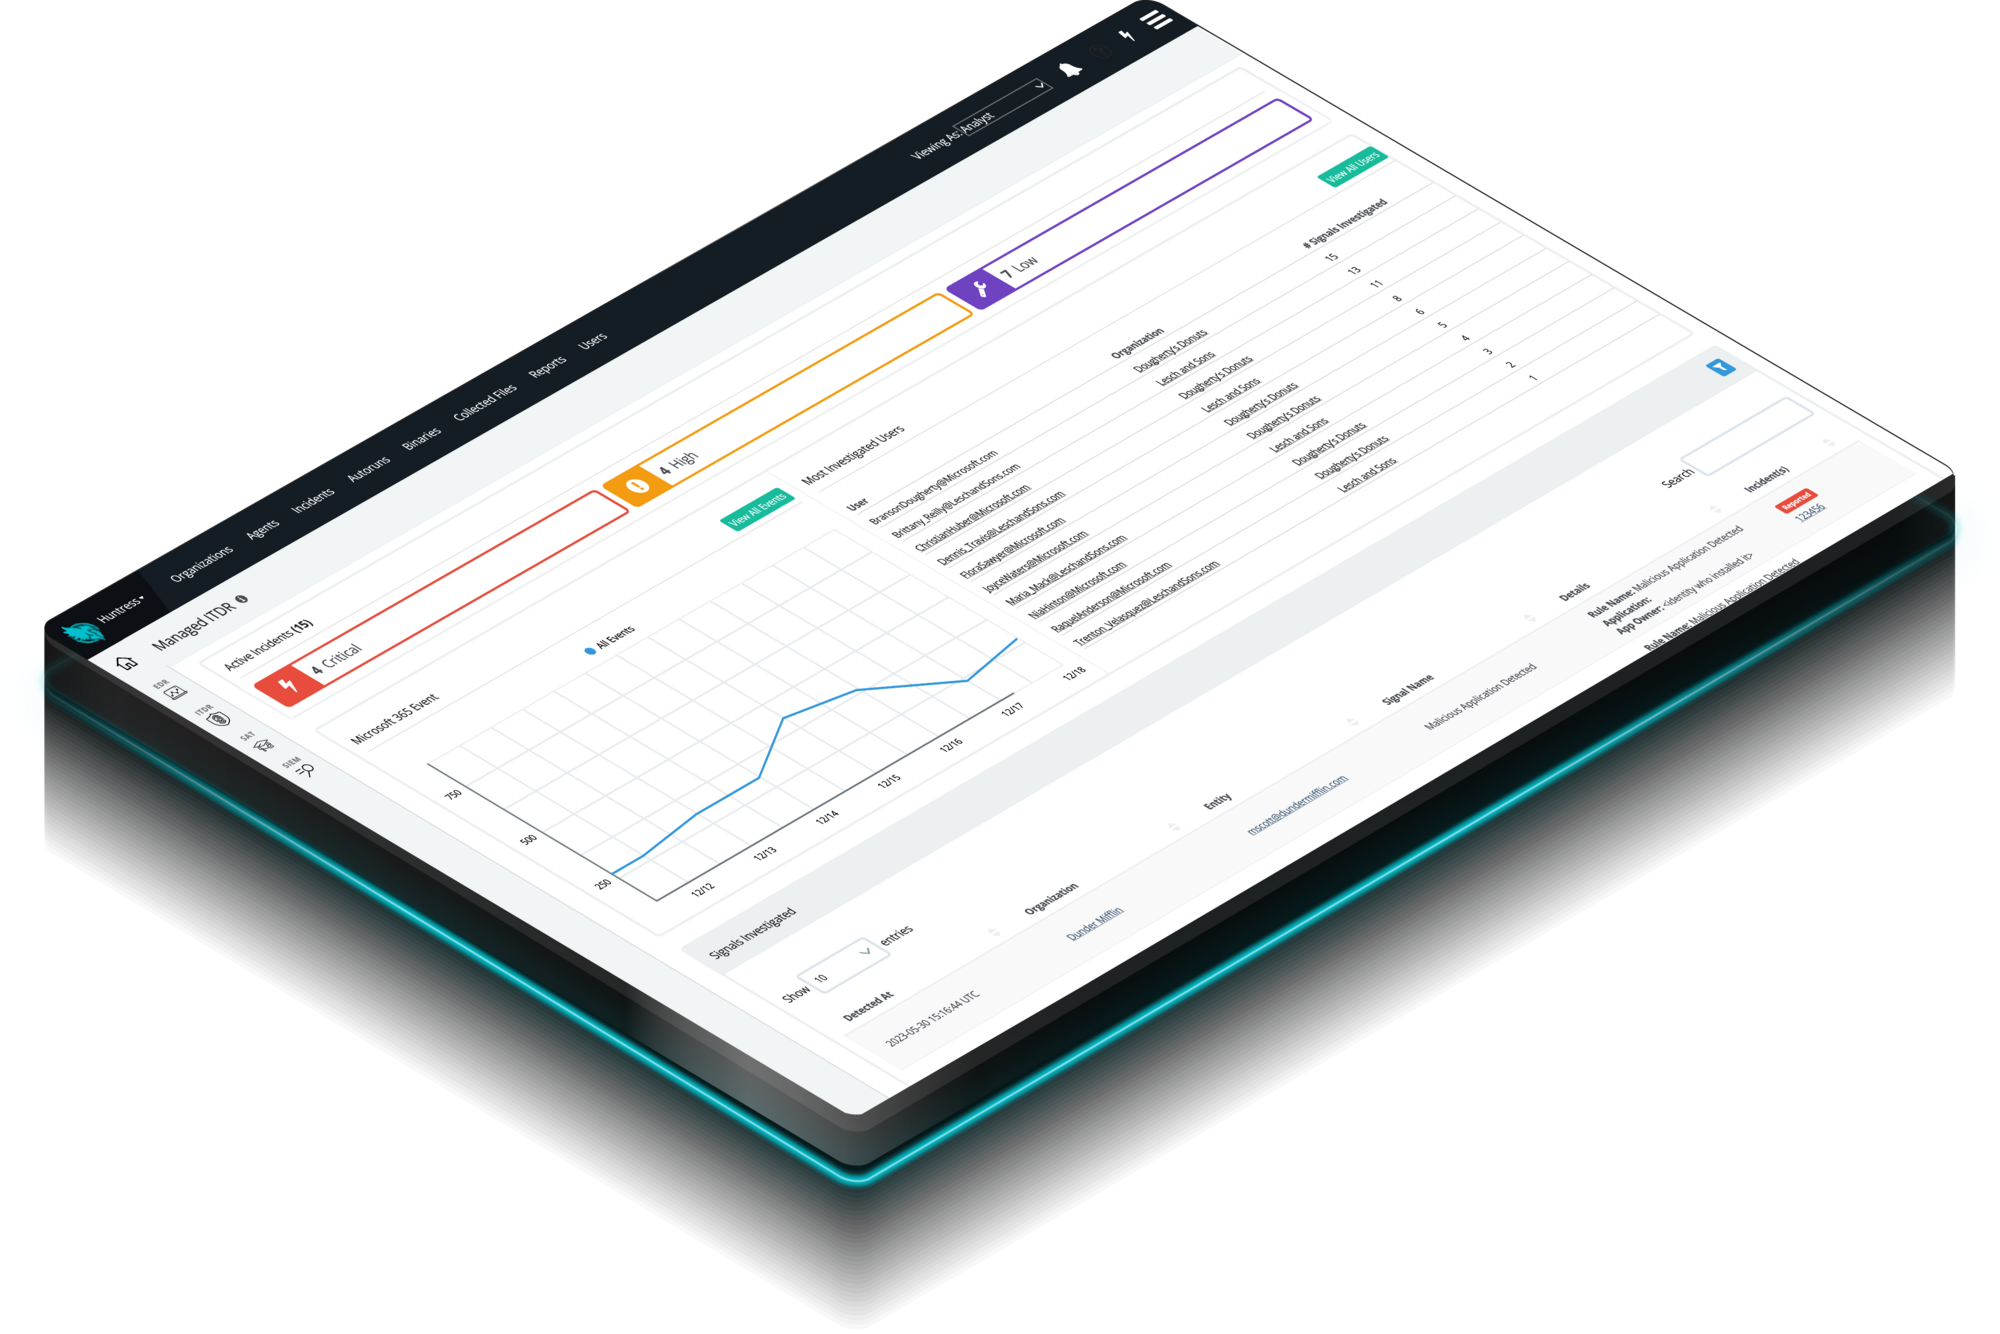
Identity Threat Detection and Response (ITDR)
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.
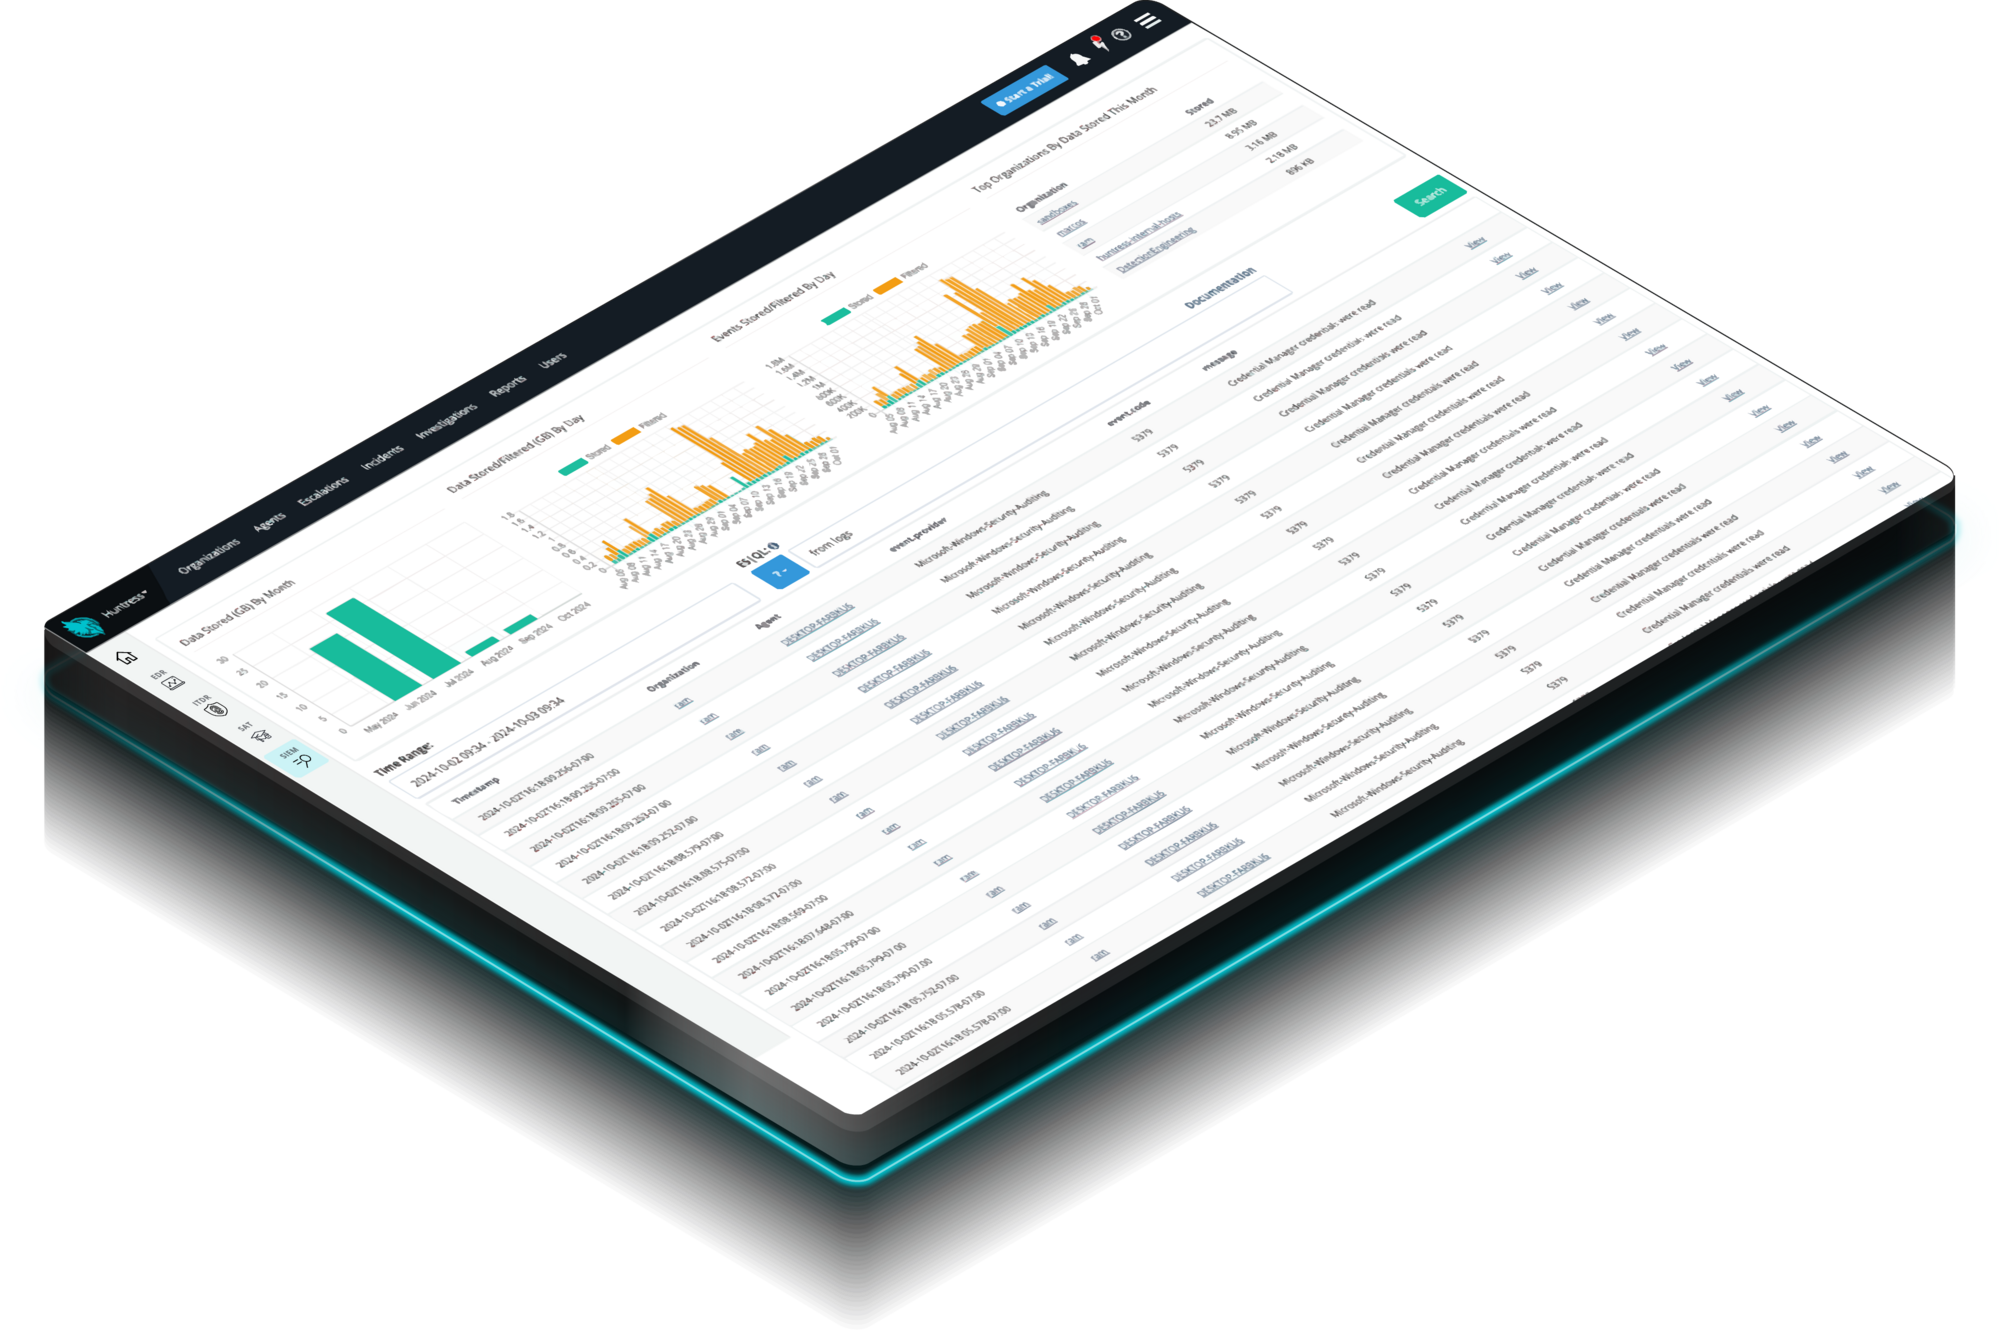
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

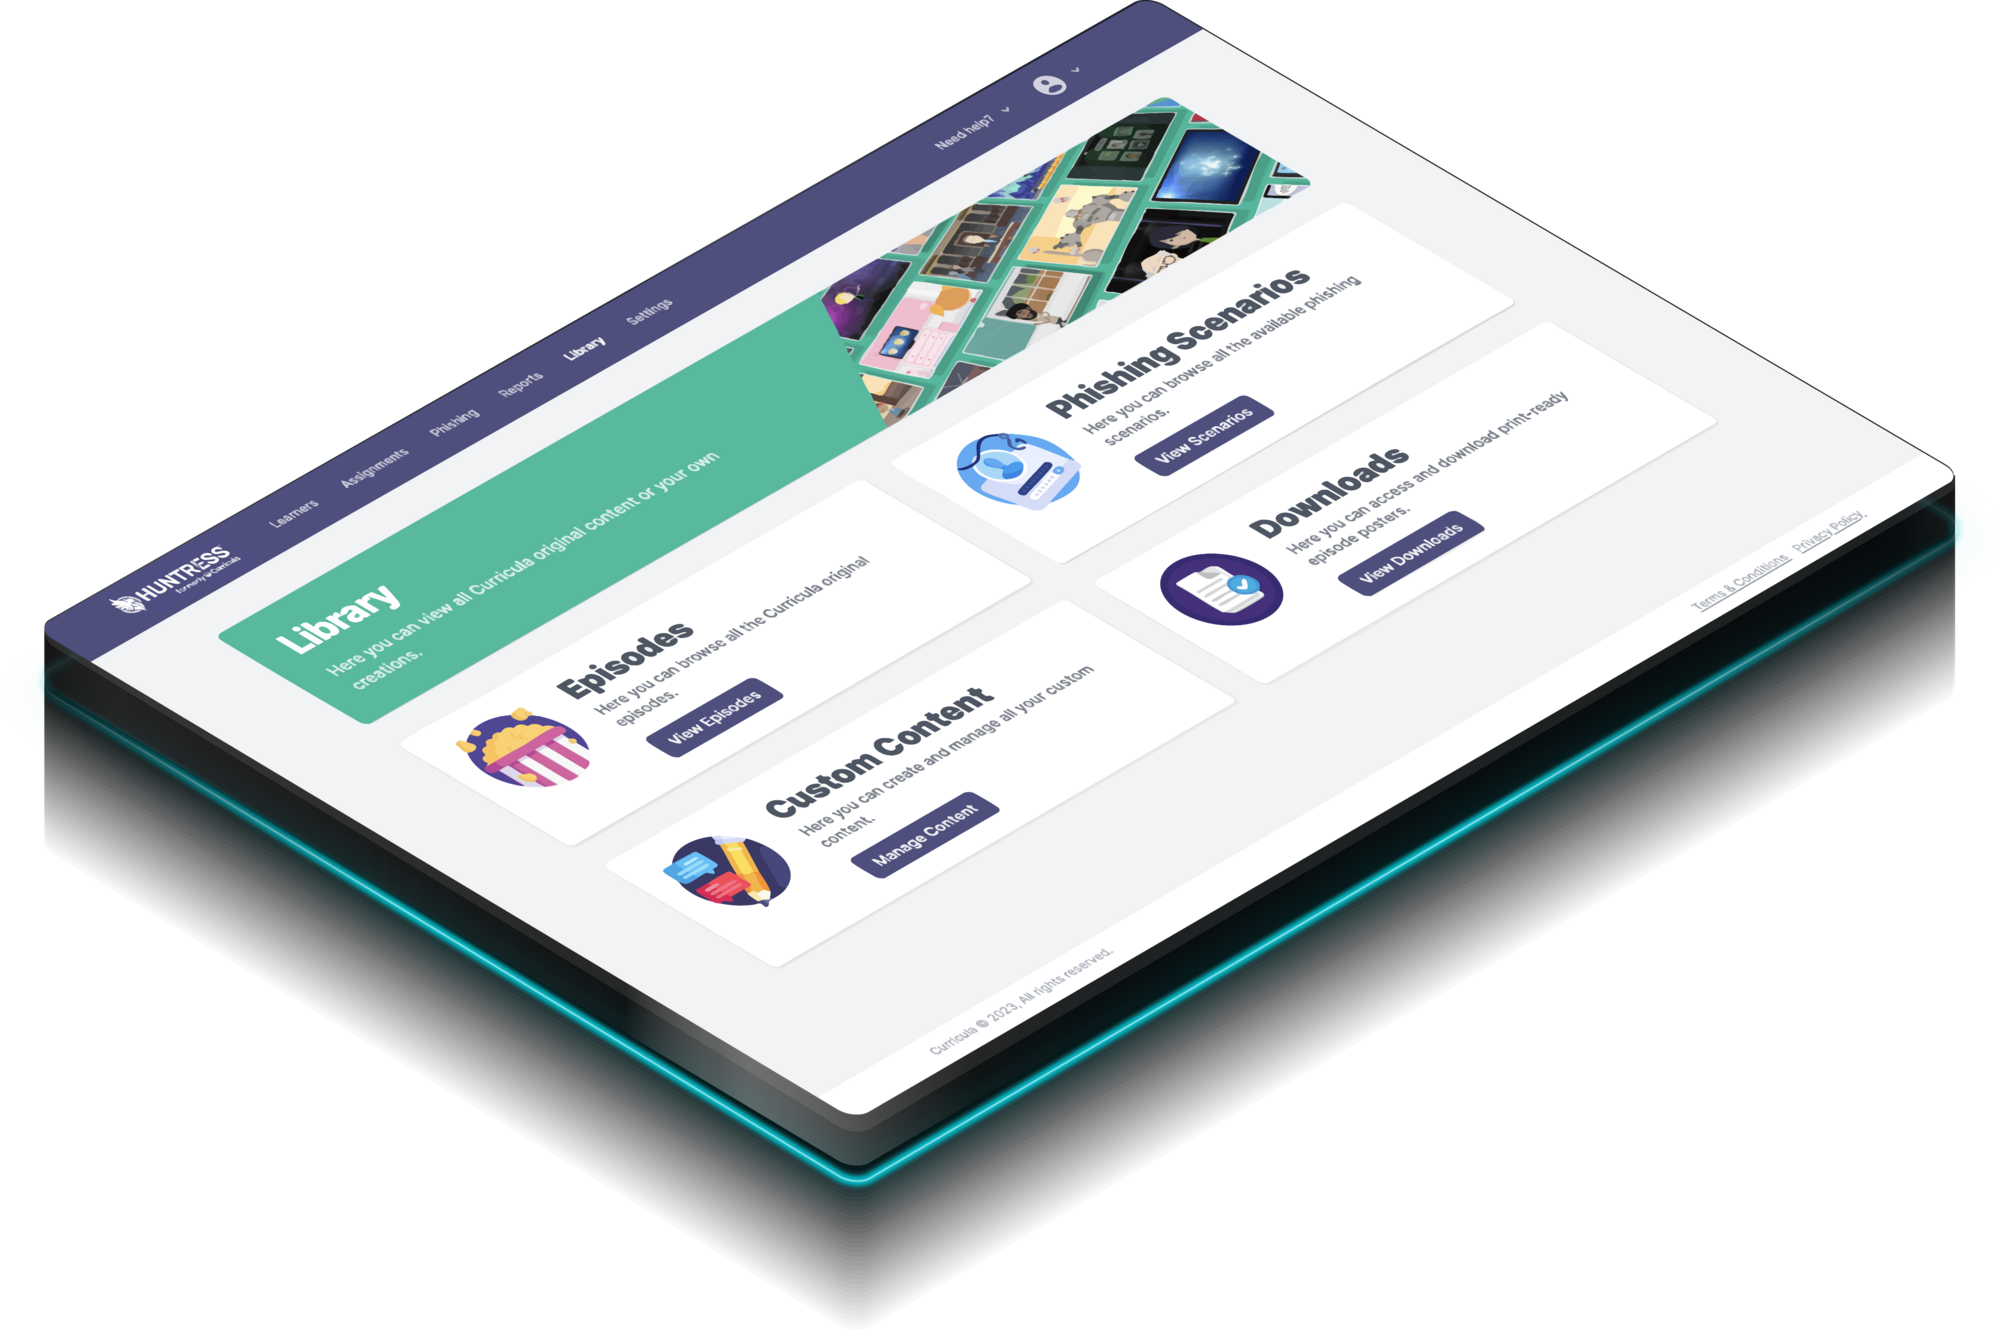
Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.
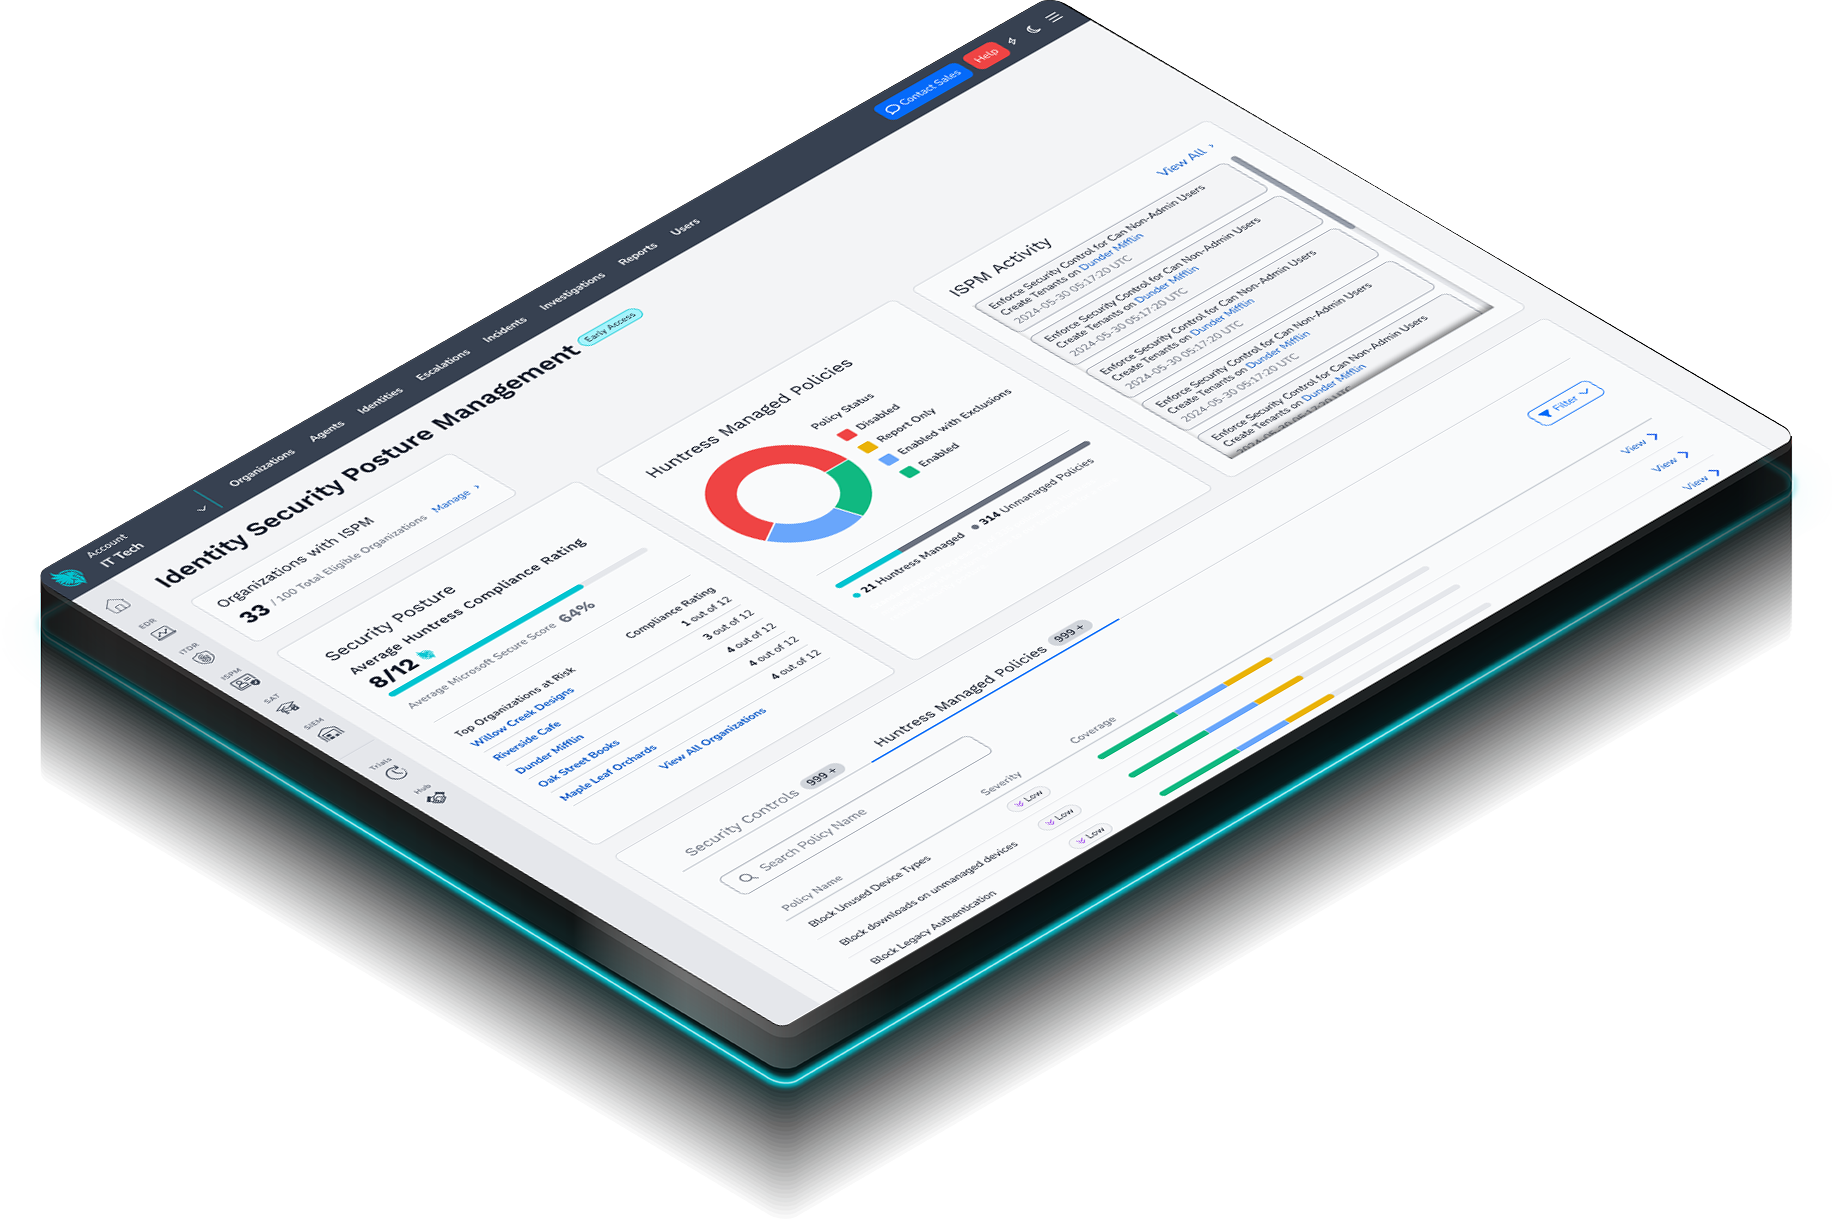
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.
Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.
La IA funciona principalmente como un acelerador. Los atacantes la usan para investigar objetivos, escribir señuelos personalizados más rápido y ejecutar muchas más campañas de las que un equipo humano podría hacer a mano. El trabajo que antes le tomaba horas a un operador experto ahora puede ocurrir en el tiempo que tarda en cargar una página, y ya no se reserva solo para objetivos de alto valor que justifiquen el esfuerzo manual. El phishing comienza a comportarse como un sistema repetible en lugar de una campaña única.
La otra mitad de la historia es el engaño. La IA hace que esos señuelos sean más convincentes, y los atacantes los entregan a través de servicios legítimos y flujos de autenticación reales, de modo que la actividad maliciosa parece trabajo normal. Eso les da velocidad y escala en la entrega, y un mejor disfraz en el lado humano, lo que hace que las amenazas modernas sean más difíciles de detectar. Por eso reconocer las tácticas subyacentes importa más que buscar errores ortográficos o un remitente desconocido.
Las amenazas impulsadas por IA más comunes son las de siempre, pero funcionando a una nueva velocidad y escala. El phishing acelerado por IA encabeza la lista: señuelos personalizados enviados por correo electrónico, mensajes de texto, invitaciones de calendario y herramientas de colaboración, redactados para coincidir con el trabajo real del objetivo. Muy ligado a esto está el abuso de identidad, donde los atacantes usan credenciales robadas, cookies de sesión, códigos de dispositivo o tokens de autenticación de OAuth para operar a través de una cuenta real tras un inicio de sesión exitoso. El compromiso de correo electrónico empresarial también entra aquí, ya que una bandeja de entrada comprometida le permite a un atacante estudiar conversaciones reales e insertar fraude en un proceso en el que la gente ya confía.
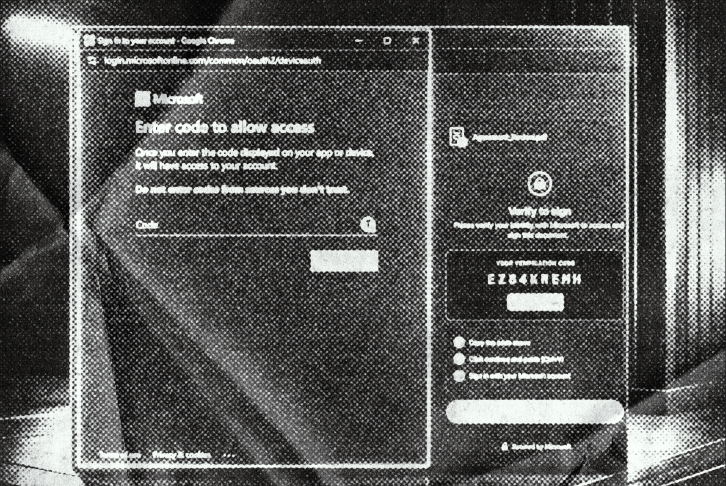
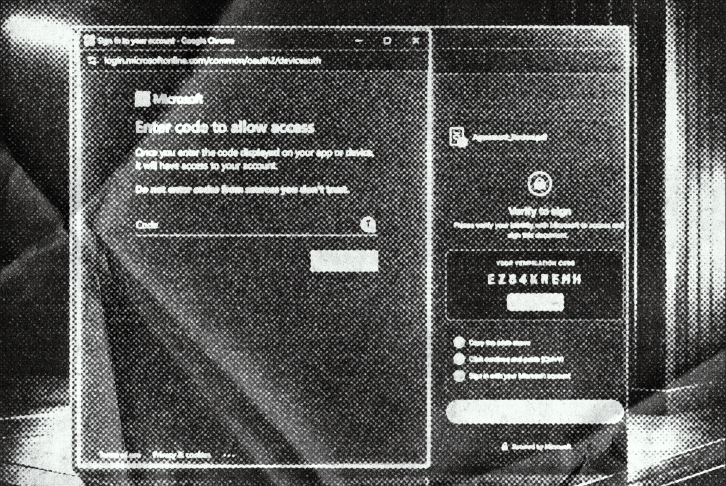
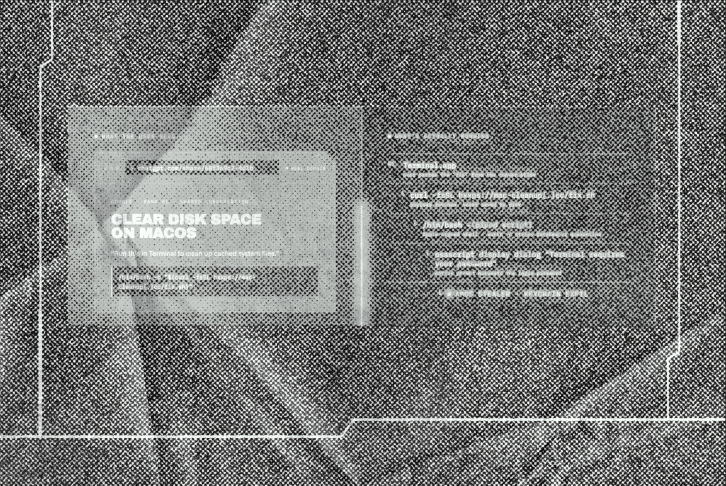
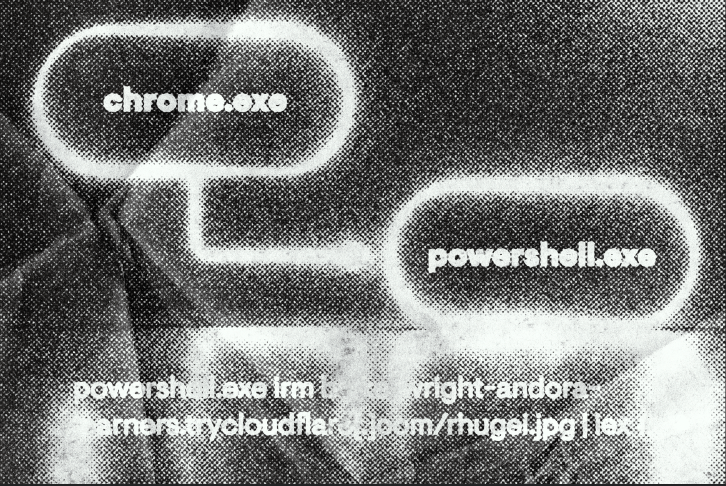
El phishing mediante código de dispositivo se ha convertido en uno de los ejemplos más claros. Abusa de un paso de inicio de sesión legítimo, no necesita malware ni una contraseña robada, y simplemente le pide a la víctima que haga algo que parece rutinario, lo que lo hace barato de ejecutar a gran escala y difícil de detectar. Huntress observó que los ataques de phishing mediante código de dispositivo aumentaron un 1.380% entre julio-diciembre de 2025 y enero-abril de 2026. Del lado del endpoint, el compromiso facilitado por humanos (instalaciones de aplicaciones falsas, mensajes al estilo ClickFix de "ejecuta esto para solucionarlo") completa el patrón, todo diseñado para parecer una tarea rutinaria en lugar de malware evidente.
Defending against AI cyber threats starts with a shift in what you watch for. Because these attacks are built to look legitimate, the defense is coordinated visibility across identity, users, and endpoints, so a signal that looks fine in one layer gets caught when it doesn't line up with the others. A login can succeed and still be wrong if it comes from the wrong device or a location that's out of step with someone's role.
A few habits do most of the work. Behavioral detection catches what signature-based tools miss, which matters against AI-generated tools that have never existed before and won't match a known pattern. Training built around real tactics helps people question urgency and unexpected requests, even when those requests arrive through channels they already trust. And making reporting fast and blame-free means that when a convincing lure does work, defenders hear about it early enough to contain the damage.
AI has a role on defense too, as long as a person stays in charge. Attackers now rotate infrastructure and lures quickly, and isolated alerts pile up faster than a lean team can work through them. Using AI to accelerate investigation pulls context together and triages high-volume signals so the clear-cut cases get handled fast, while analysts and threat hunters own the complex investigations and response decisions. Pairing machine speed with human judgment is how a lean team defends at the pace of the attack without standing up a 24/7 operation of its own. The thread running through all of it: question the workflow, not just the message.
Huntress trata el phishing como una ruta de ataque completa, porque el mensaje suele ser solo el inicio. Comienza en la capa de las personas: Managed Security Awareness Training expone a los usuarios a las tácticas que los atacantes realmente usan ahora, de modo que el reconocimiento y el reporte mejoren contra las técnicas actuales y no contra las señales del año pasado. Cuando un señuelo sí funciona, las señales importantes aparecen después del inicio de sesión.
Ahí es donde entra en juego Managed ITDR, que vigila Microsoft 365 y el comportamiento de identidad en busca de lo que sigue a un phishing exitoso: autenticación sospechosa, abuso de sesiones y tokens, apps OAuth no autorizadas y cambios en reglas de buzón. Si el ataque avanza hacia el endpoint en su lugar, a través de una app falsa o un aviso de “ejecuta esta solución”, Managed EDR detecta los infostealers y las herramientas de acceso remoto que vienen después. Lo que une todo es el SOC 24/7, donde la IA acelera la investigación y los analistas humanos toman el veredicto final. Esa combinación es cómo Huntress detecta un ataque que parece trabajo normal, y es la razón por la que la visibilidad coordinada supera a cualquier filtro individual.
La IA está cambiando la ingeniería social principalmente al eliminar sus límites de antes. La ingeniería social siempre dependió del esfuerzo humano, ya que una persona solo podía investigar a cierta cantidad de objetivos y escribir cierta cantidad de correos convincentes al día. La IA elimina ese límite. El mismo señuelo personalizado que antes tomaba tiempo real crear ahora se puede producir en grandes volúmenes y personalizar a partir de información pública, luego enviarse a muchas más personas con mucho menos trabajo manual.
También está haciendo que los señuelos sean mejores. La IA ayuda a los atacantes a pulir las suplantaciones y ajustar un mensaje a un puesto o momento específico, imitando el estilo de escritura de alguien con tanta precisión que elimina muchas de las señales que a la gente le enseñaron a identificar. En una campaña que Huntress investigó, los atacantes usaron IA para escanear una bandeja de entrada y un calendario comprometidos, y luego escribieron un correo de fraude bancario con la propia voz de la víctima en cuestión de minutos. Las tácticas de manipulación son las mismas que siempre han funcionado. Lo nuevo es qué tan baratas y convincentes se han vuelto a gran escala, por lo que la verdadera habilidad ahora es notar cuándo algo perfectamente ordinario se está usando con un propósito equivocado.
Descubre cómo Huntress puede ayudarte a defenderte a la velocidad de las máquinas. Reserva una demo y compruébalo tú mismo.