




Huntress vs. SentinelOne
Descubre por qué las empresas eligen Huntress en lugar de las soluciones de SentinelOne.
SentinelOne le da a los grandes equipos de seguridad una plataforma amplia. Huntress les da a las empresas en crecimiento y a los partners MSP algo más útil: protección de endpoints e identidades totalmente administrada, además de endurecimiento de la seguridad de Microsoft 365, sin niveles adicionales, herramientas extra ni carga operativa.
Hecho para cada negocio.
Las soluciones integrales incluyen la tecnología, expertos en amenazas y un SOC inpulsado por IA disponible 24/7, por un precio simple y accesible.
Sin costos adicionales por el soporte del SOC.
Experimenta la diferencia de la seguridad y experiencia de nivel empresarial. Solicita una demo hoy o pruébalo tú mismo con nuestra prueba gratuita.
Ciberseguridad diseñada con un propósito y respaldada por expertos
Un precio simple basado en volumen por producto. No necesitas comprar distintos niveles para obtener una cobertura integral.
Modelo de precios escalonado, complicado y costoso. Hay que pagar más para obtener un resultado totalmente gestionado.
Las soluciones se pueden implementar en minutos. Totalmente gestionadas y operadas por Huntress las 24 horas, los 7 días de la semana.
Enfoque complicado. MDR se ofrece de forma fragmentada y requiere múltiples complementos para obtener gestión, análisis profundos, caza de amenazas dirigida y respuesta a incidentes.
Soporte global del SOC 24/7 incluido con cada producto de Huntress.
Servicio con precio premium para lograr el mismo nivel de soporte que Huntress. El soporte para MSP a través de revendedores extiende los tiempos de resolución.
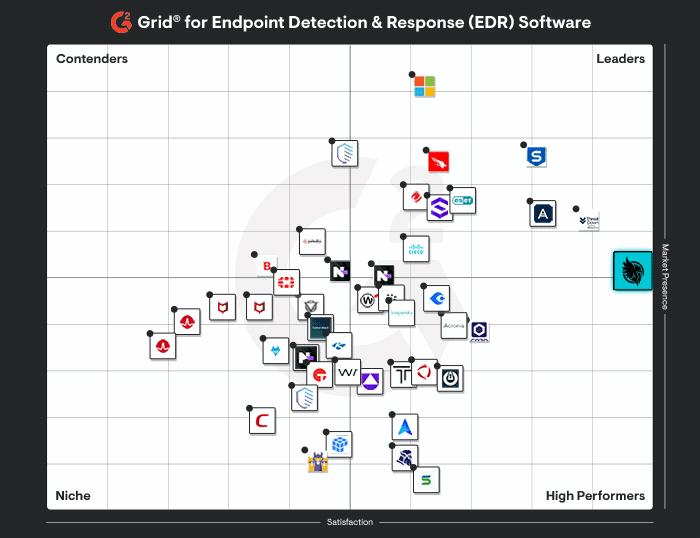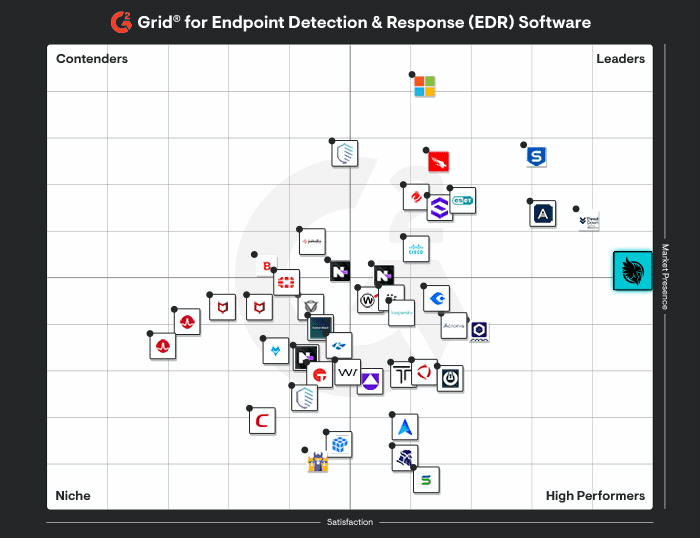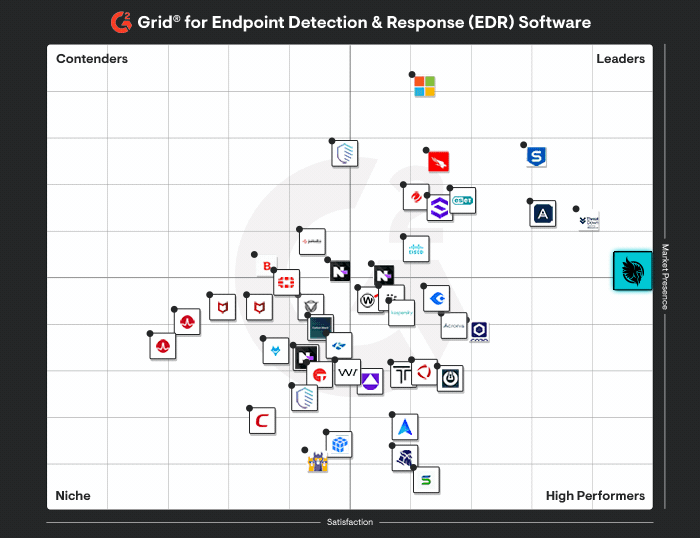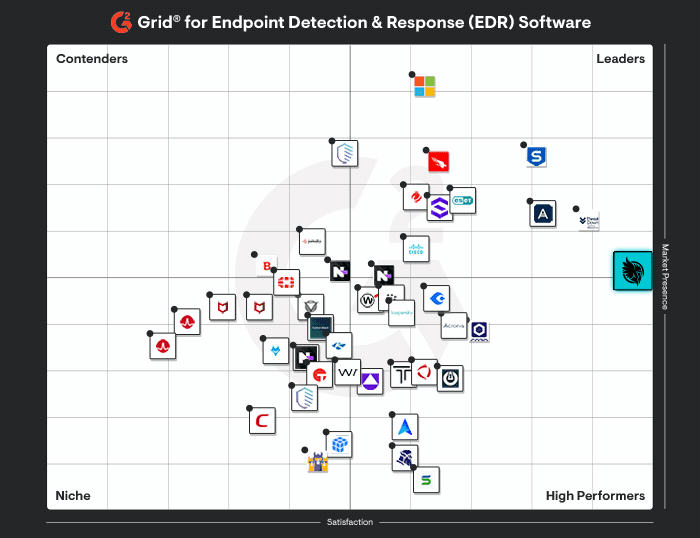
Managed EDR con detección y respuesta que incluye al SOC, diseñado para bajo ruido y acción rápida, no para otra consola que tengas que vigilar.
Singularity Endpoint es una plataforma XDR integral que ofrece un enfoque amplio y versátil con una cobertura sólida. Aunque es potente, suele requerir que tu equipo se encargue del trabajo de respuesta, a menos que califiques y estés dispuesto a pagar por su servicio de MDR o por el servicio de gestión de otro proveedor.
Managed ITDR for Microsoft 365 y Google Workspace, con alertas validadas por humanos, respuesta automatizada y un SOC 24/7 incluido de forma predeterminada.
Singularity Identity es más adecuado para equipos orientados a la plataforma que pueden asumir más configuración y responsabilidad en la respuesta, en lugar de equipos reducidos que quieren que los resultados de identidad se gestionen por ellos.
Huntress Managed ISPM gestiona el endurecimiento de identidades de Microsoft 365. Huntress define la línea base segura, implementa los controles adecuados, los aplica de manera continua y remedia la desviación de políticas en minutos para que las configuraciones riesgosas no queden expuestas.
SentinelOne ofrece gestión de la postura de seguridad de identidad, aunque con alcance limitado. Su superposición con Microsoft 365 se centra principalmente en señales reactivas de identidad y riesgo, en lugar de gestionar o remediar activamente configuraciones específicas de Microsoft 365.
Huntress Managed SIEM se creó desde cero para reducir la complejidad y el costo de la recopilación, el análisis y el almacenamiento de registros. Precios simples por fuente de registro, respaldados por nuestro SOC 24/7.
AI-SIEM. Diseñado para el SOC autónomo. Creado para SOC de grandes empresas y con precios acordes.
Una capacitación fácil de gestionar, con contenido atractivo y respaldado por expertos, basado en inteligencia de amenazas del mundo real, para reducir el riesgo humano y ayudar a construir una cultura de seguridad.
No cuenta con una solución de capacitación en concientización.
Obtén resultados de otro nivel con Huntress
Por qué Huntress es la mejor alternativa a SentinelOne para el endurecimiento de la seguridad de Microsoft 365
SentinelOne puede ayudarte a detectar actividad de identidad y de endpoints, pero Huntress cierra las brechas antes de que los actores de amenazas puedan aprovecharlas. Con Managed ITDR y Managed ISPM, Huntress no solo detecta comportamientos sospechosos de identidad: endurecemos Microsoft 365, aplicamos mejores políticas y corregimos la desviación de configuración automáticamente.
Esto es clave para los socios MSP y los equipos de TI pequeños que no tienen horas para convertir hallazgos en planes de implementación, actualizaciones de políticas y tareas de limpieza diaria. No deberías necesitar un especialista dedicado en identidades de Microsoft solo para mantener seguro tu inquilino.
Testimonios
The Huntress Managed Security Platform
Preguntas frecuentes
No. Huntress Managed ISPM está diseñado para definir la línea base de Microsoft 365, implementar los controles, mantenerlos aplicados y corregir la desviación de configuración en minutos. El posicionamiento de SentinelOne es más amplio como plataforma XDR, un enfoque de "todo en uno", pero su superposición con la postura de Microsoft 365 es limitada, y no es un servicio administrado de endurecimiento de la seguridad para configuraciones de Entra y Microsoft 365.
El patrón se repite una y otra vez: los equipos cambian cuando están cansados del ruido de alertas, los agentes inestables, la dispersión de proveedores, el trabajo de investigación fuera de horario y la poca visibilidad de Microsoft 365. Huntress gana cuando un socio quiere un SOC humano 24/7, precios más simples, menos carga operativa, y protección de identidad junto con endurecimiento de la seguridad en una sola solución, no en tres herramientas separadas.
Por lo general, sí. SentinelOne tiende a adaptarse mejor a empresas grandes con un SOC propio. Huntress está diseñado para equipos que quieren que la detección, la investigación, la remediación y el endurecimiento de la seguridad de Microsoft 365 estén a cargo de otros, para que puedas concentrarte en dirigir tu negocio en lugar de gestionar una operación de seguridad.