


Ficha técnica
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
Nuestro SOC ha visto todo tipo de incidentes del mundo real: un hacker se infiltra en una empresa de logística a través de un RDP expuesto; las credenciales robadas de un médico se usan para iniciar sesión desde una estación de trabajo sospechosa y moverse por una red; un atacante configura reglas de bandeja de entrada engañosas para mantener el acceso desde un usuario víctima de phishing.
¿Son estos ataques a endpoints o a identidades? ¿O son ambos?
Desenredar los ataques a endpoints de las brechas de identidad no siempre es sencillo: a medida que los atacantes giran de apuntar a dispositivos a explotar las identidades que impulsan tu negocio, entender cómo se interconectan ambos es innegociable.
Por eso te invitamos a unirte a nuestro evento virtual, donde aprenderás sobre:

Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
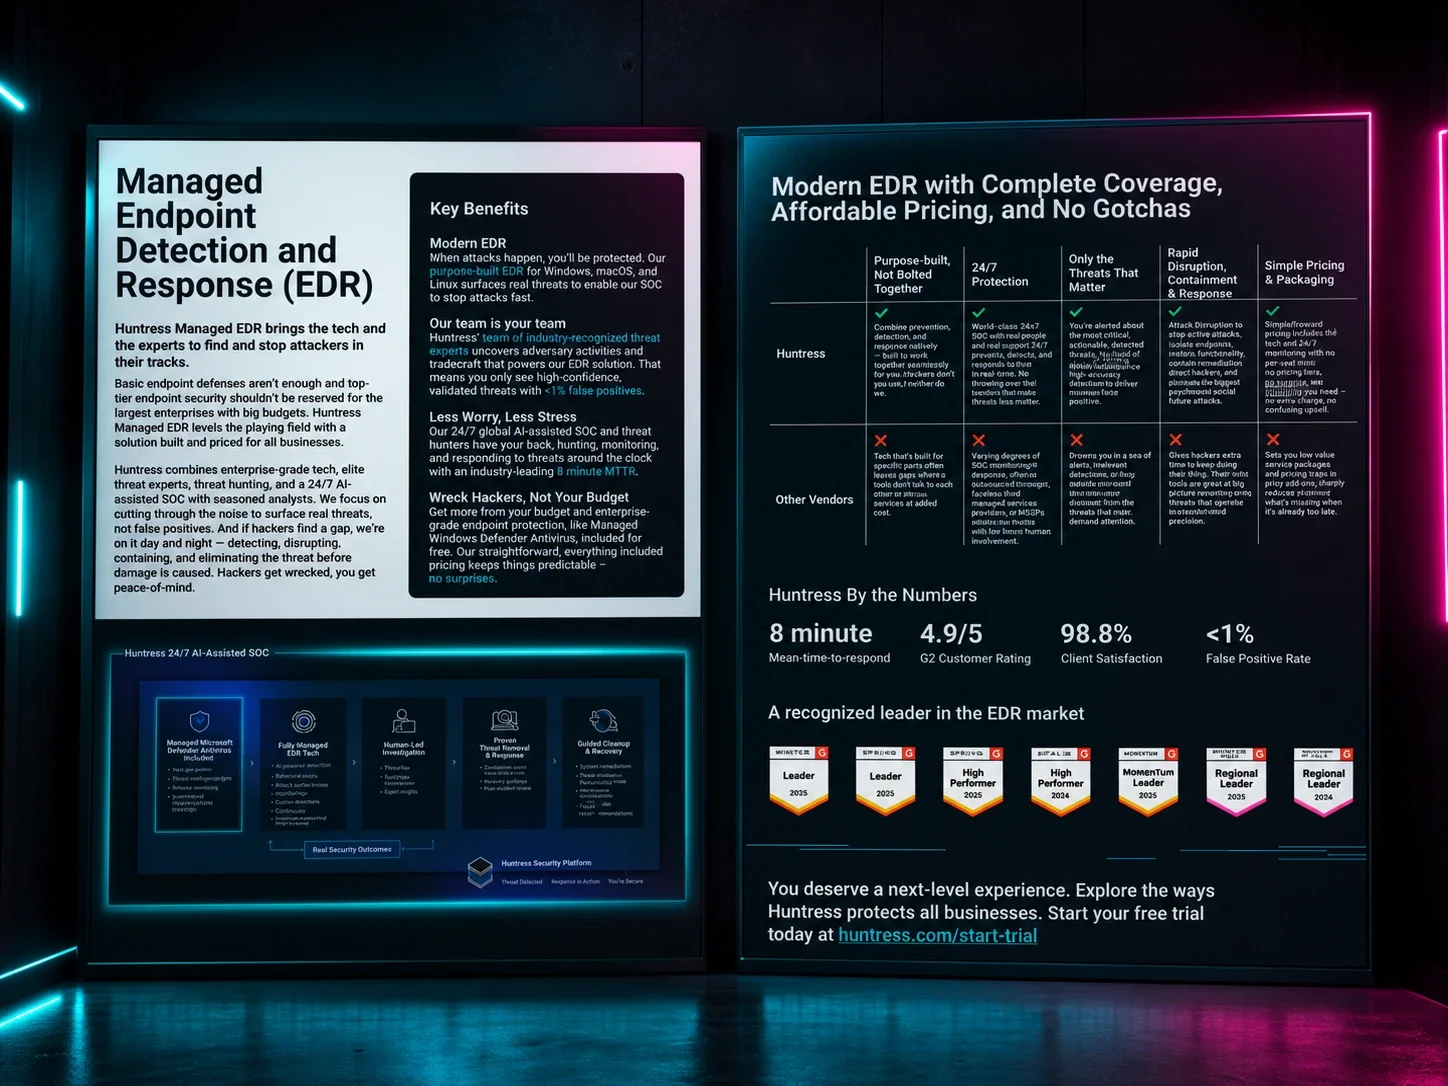
Huntress Managed EDR ofrece protección de endpoints de nivel empresarial completamente administrada, respaldada por nuestro equipo de expertos en amenazas reconocidos en la industria y el Huntress SOC global, disponible las 24 horas, los 7 días de la semana.
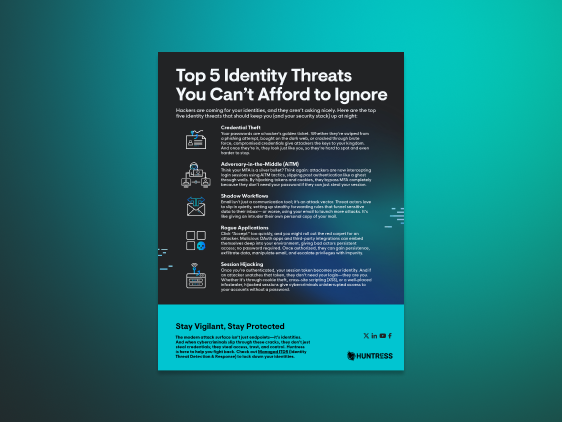
Cybercriminals are coming for your identities—and they’re not playing nice. Learn more about credential theft, AiTM, shadow workflows and more with this datasheet.
