

¿Sigues usando la misma contraseña que se te ocurrió en tu primer inicio de sesión, hace ya varios años?
No eres el único. Alrededor del 68% de las personas admite reutilizar su contraseña en varias cuentas. Eso es aún más riesgoso si la tuya es una de las contraseñas más comunes.
Si tu contraseña aparece en esta lista, es momento de cambiarla. Usar contraseñas comunes y fáciles de adivinar es casi tan riesgoso como anotar tus credenciales en una nota adhesiva que dejas en tu monitor. No lo recomendamos.
Conoce las contraseñas más comunes, los ataques de contraseñas que permiten y cómo crear una contraseña fuerte que resista las amenazas actuales.
Una lista de las contraseñas más comunes en 2026
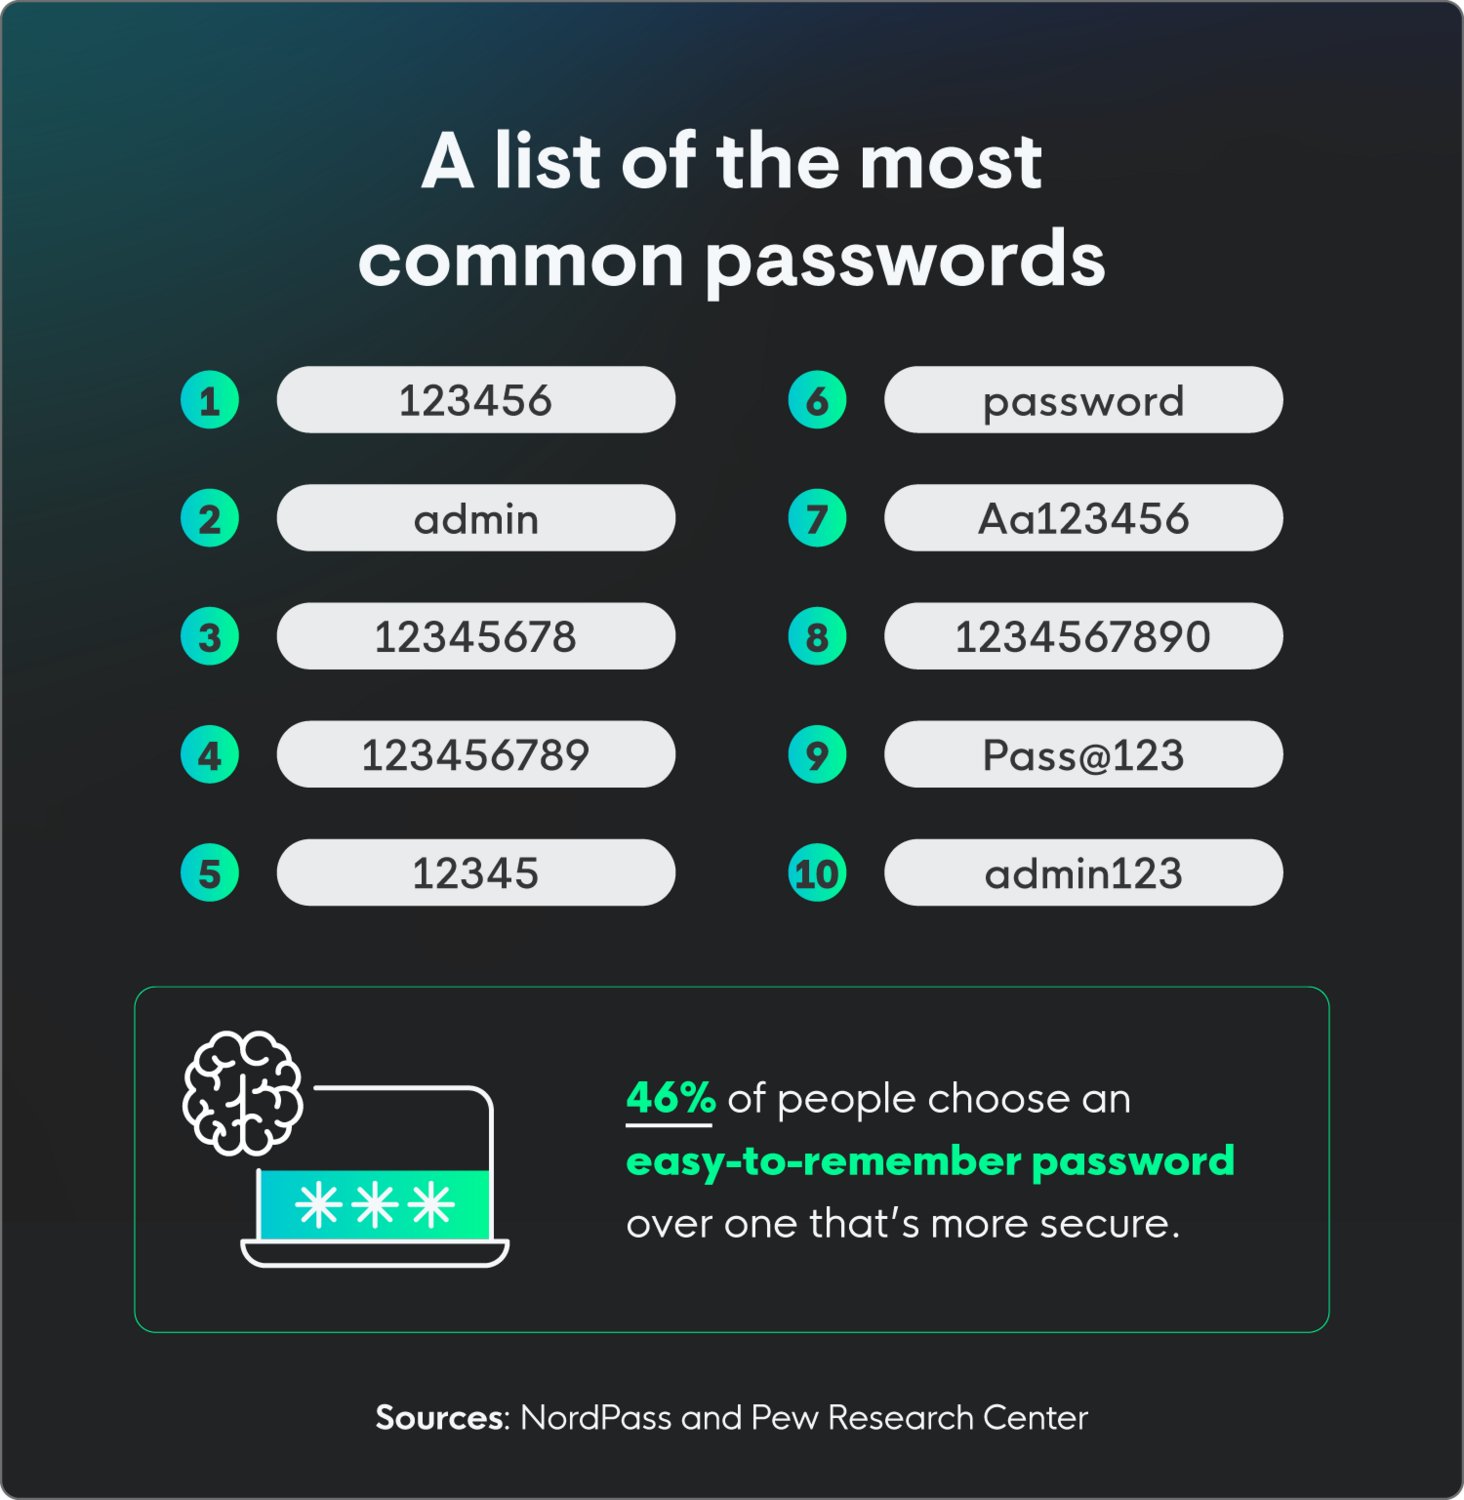
La 7.ª edición de NordPass de sus 200 contraseñas más usadas se basa en datos expuestos durante ciberataques en 44 países distintos. ¿Y los resultados? Bueno, no son muy originales, lo cual no sorprende, ya que las estadísticas de contraseñas muestran que el 46% de las personas prefiere elegir una contraseña fácil de recordar en lugar de una segura.
NordPass incluyó datos generacionales en su informe más reciente, que mostró pocas diferencias importantes entre la generación Z y los baby boomers. Algunas variaciones, digamos, notables, incluyen que la generación Z tiene contraseñas como "skibidi" y "assword" en su top 10, mientras que los baby boomers usan varios nombres de mujer como "maria" y "monica", al estilo de Mambo No. 5.
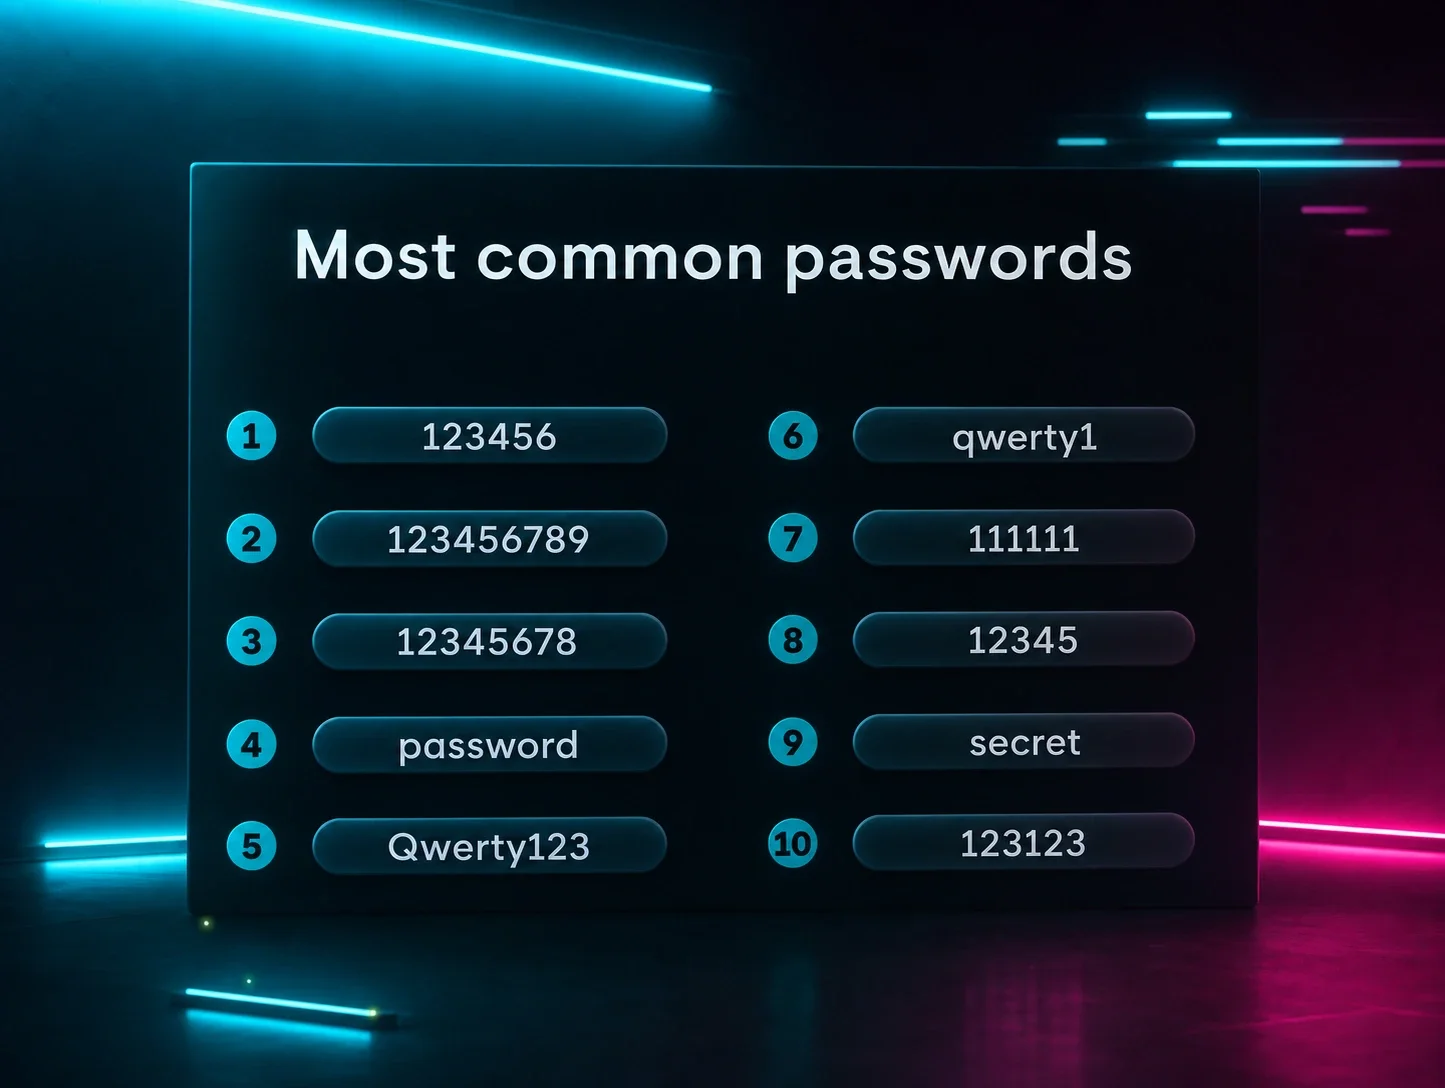
Estas son las contraseñas más comunes en todo el mundo y en distintos rangos de edad, todas las cuales un actor de amenazas puede descifrar en menos de un segundo.
Posición | Contraseña |
1 | 123456 |
2 | admin |
3 | 12345678 |
4 | 123456789 |
5 | 12345 |
6 | password |
7 | Aa123456 |
8 | 1234567890 |
9 | Pass@123 |
10 | admin123 |
11 | 1234567 |
12 | 123123 |
13 | 111111 |
14 | 12345678910 |
15 | P@ssw0rd |
16 | Password |
17 | Aa@123456 |
18 | admintelecom |
19 | Admin@123 |
20 | 112233 |
Cómo las contraseñas débiles facilitan los ataques de contraseñas
Usar contraseñas comunes te convierte en un blanco fácil para los ataques de contraseñas. De hecho, el 35% de las personas culpa a las contraseñas débiles de haber sido hackeadas. Muchos ciberataques se centran en usar credenciales para obtener acceso a un sistema, cuenta o red y causar estragos.
Estos son algunos ejemplos de amenazas cibernéticas que atacan contraseñas:
Ataques de fuerza bruta
Un ataque de fuerza bruta es un ataque de contraseñas en el que herramientas automatizadas prueban rápidamente posibles combinaciones de credenciales, o adivinan manualmente a partir de información personal recopilada sobre el objetivo.
La efectividad de este ataque depende de la complejidad de la contraseña; las contraseñas simples se descifran rápido, mientras que las complejas pueden tardar demasiado, obligando a los atacantes a desistir.
Ataque de pulverización de contraseñas
El ataque de pulverización de contraseñas es un tipo de ciberataque en el que los atacantes intentan acceder a numerosas cuentas usando solo unas pocas contraseñas comunes. En lugar de probar muchas variaciones de contraseña en una sola cuenta, "pulverizan" una contraseña en una gran cantidad de cuentas, antes de pasar a probar otra contraseña común.
Esta táctica les ayuda a evitar activar los mecanismos de bloqueo de cuentas que ocurrirían con los ataques de fuerza bruta tradicionales. En esencia, los atacantes aprovechan el hecho de que muchas personas usan contraseñas débiles y predecibles.
Credential stuffing
El credential stuffing es un ataque de contraseñas en el que los actores de amenazas usan credenciales robadas de filtraciones de datos anteriores para obtener acceso no autorizado a otras cuentas en línea. Aprovechan el hecho de que muchas personas reutilizan las mismas credenciales en varias plataformas.
Herramientas automatizadas prueban rápidamente estas credenciales robadas en varios sitios web y servicios, buscando coincidencias. Si se encuentra una coincidencia, el atacante puede acceder a la cuenta asociada.
Ataque de diccionario
Un ataque de diccionario intenta descifrar contraseñas probando palabras y combinaciones numéricas de una lista de términos comunes. Herramientas automatizadas prueban estas palabras y sus variaciones en distintas cuentas.
Estos ataques apuntan a contraseñas fáciles de adivinar, como palabras comunes o combinaciones numéricas simples. A diferencia de la fuerza bruta, se centra en las opciones más probables, lo que lo hace eficiente pero vulnerable frente a contraseñas complejas.
Lo que Huntress observa de primera mano
Los datos de Huntress muestran que el uso de contraseñas es una de las principales preocupaciones de los profesionales de TI, y más de 1 de cada 4 afirma que es la mayor debilidad de sus empleados. A medida que los actores maliciosos usan IA con más frecuencia en los ciberataques, proteger tus credenciales se vuelve cada vez más importante.
"La gente realmente subestima lo importante que es la seguridad de las contraseñas. Puede parecer obvio, pero mientras más compleja sea tu contraseña, más difícil será acceder a tu cuenta", dice Lindsey O'Donnell-Welch, Principal Technical Community Engagement Writer en Huntress. "Eso ni siquiera toma en cuenta aspectos como cambiar tu contraseña después de una filtración y usar contraseñas diferentes, todo lo cual mejora la seguridad".
Las prioridades para 2027 (y siempre) deben incluir el uso de credenciales sólidas y protecciones que impidan que los actores de amenazas accedan fácilmente a múltiples cuentas. Cuando se comprometen datos en una cuenta, ya sea por un hackeo o por una filtración de datos a gran escala, y si un usuario utiliza la misma contraseña en todas sus cuentas, entonces todas quedan potencialmente comprometidas.
Eso puede sonar aterrador, pero hay muchas formas de proteger las credenciales; la mayoría son bastante sencillas.
Cómo crear una política de contraseñas sólida
Saber cómo crear una contraseña segura es solo la mitad de la batalla para mantener tus cuentas protegidas. Una política de contraseñas sólida significa aplicar esos hábitos de manera constante en todas las cuentas. Estos son los puntos esenciales:
- Evita las contraseñas más comunes: Usar contraseñas ampliamente conocidas como “123456” o “admin” es como dejar la puerta principal sin seguro y abierta de par en par. Los actores de amenazas tienen acceso a enormes bases de datos de estas contraseñas comunes, y herramientas automatizadas pueden descifrarlas en segundos, dándoles acceso fácil a tus cuentas.
- No repitas contraseñas: Reutilizar contraseñas en varias cuentas crea un único punto de falla. Si una de tus cuentas se ve comprometida, todas las cuentas que comparten esa contraseña quedan vulnerables. Este efecto dominó puede provocar filtraciones de seguridad generalizadas y una pérdida significativa de datos.
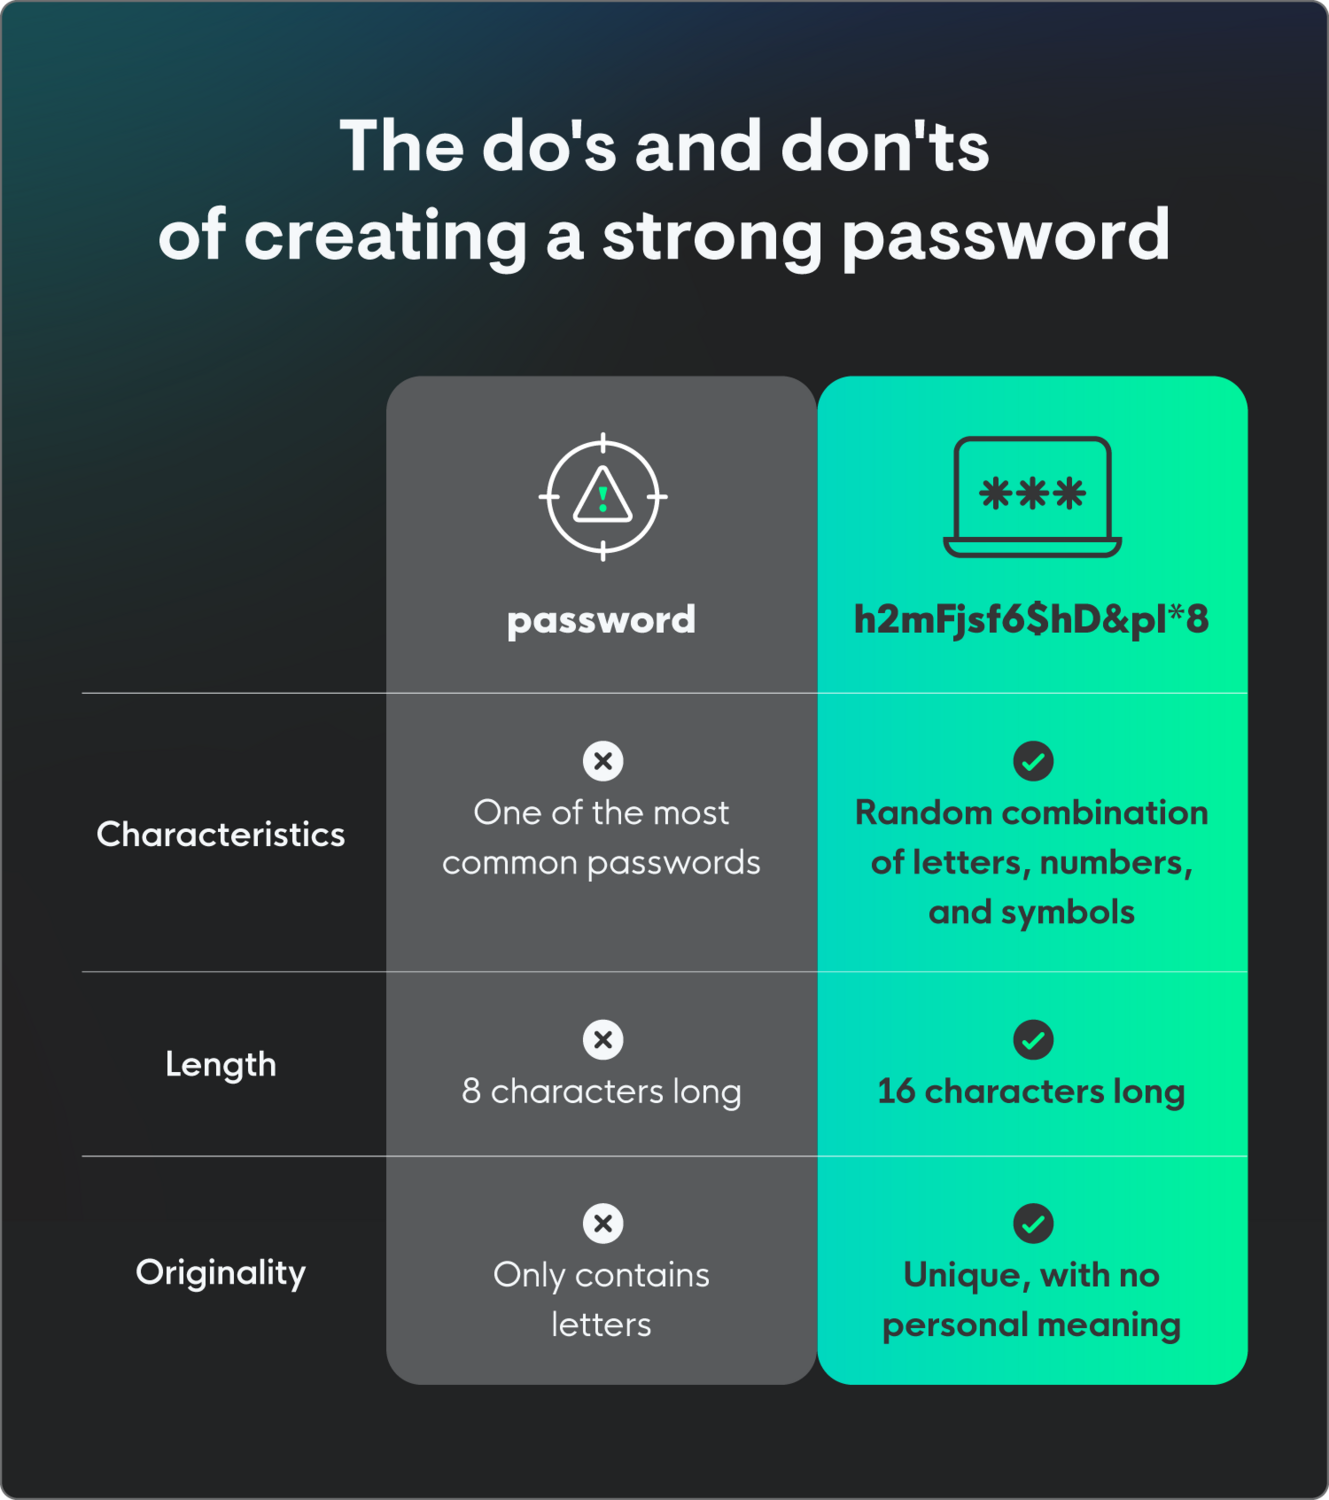
- Usa una combinación de letras, números y caracteres: Las contraseñas sólidas se basan en la complejidad. Usar mayúsculas y minúsculas, además de números y caracteres especiales, hace que tus contraseñas sean mucho más difíciles de descifrar para los actores de amenazas.
- Activa la autenticación multifactor (MFA): Activa MFA siempre que sea posible. Esto añade una capa adicional de seguridad al requerir una segunda forma de verificación.
- Desconfía de los intentos de phishing: Ten cuidado con correos o mensajes sospechosos que te pidan la contraseña. Los servicios legítimos nunca te pedirán tu contraseña por correo electrónico.
- Verifica si tus contraseñas han sido filtradas: Usa herramientas en línea para comprobar si tus contraseñas se han visto comprometidas en filtraciones de datos anteriores. Si es así, cámbialas de inmediato.
- Piensa en frases de contraseña, no en contraseñas: Una contraseña como P@$$w0rd! parece intimidante, pero las herramientas modernas de descifrado impulsadas por IA pueden descifrarla en menos de un minuto. El enfoque más inteligente es una frase de contraseña: cuatro o más palabras aleatorias y sin relación entre sí, unidas.
- Usa administradores de contraseñas como tu única fuente de verdad: Nadie puede memorizar de manera confiable 100 cadenas únicas de 16 caracteres, y intentarlo lleva directamente a la trampa de la reutilización de contraseñas. Una filtración en un pequeño sitio de compras se convierte en la llave de tu cuenta bancaria cuando reciclas contraseñas. Un administrador de contraseñas dedicado como LastPass, 1Password o Dashlane resuelve esto por completo.
Protege tu negocio de los ataques de contraseñas
Evitar las contraseñas más comunes es un primer paso sólido, pero proteger tu negocio de los ataques de contraseñas requiere un monitoreo continuo de identidades en toda tu organización.
Entendemos lo que significan amenazas como el robo de credenciales y el acceso no autorizado para tu negocio, y estamos aquí para ayudarte. Huntress te respalda con Managed ITDR, detectando y respondiendo a amenazas basadas en identidad y ataques de contraseñas en toda tu organización las 24 horas, los 7 días de la semana.
Preguntas frecuentes
¿Cómo puedo proteger mi negocio de los ataques basados en contraseñas?
Para usar un cliché deportivo, la mejor defensa es un buen ataque. Prioriza enseñar a los empleados sobre contraseñas seguras, no reutilizar contraseñas e implementar autenticación multifactor. Huntress Security Awareness Training puede ayudar a reducir los incidentes de seguridad mientras limita la carga de capacitación de tu equipo.
¿Cuál es la contraseña más común?
“123456” es la contraseña más utilizada, con más de 21,6 millones de personas que la usan a nivel mundial.
¿Cuáles son las 10 contraseñas más comunes?
Las 10 contraseñas más comunes son “123456”, “admin”, “12345678”, “123456789”, “12345”, “password”, “Aa123456”, “1234567890”, “Pass@123” y “admin123”.
¿Cuál es la contraseña más fácil de descifrar?
Cualquiera de las contraseñas más utilizadas es extremadamente fácil de descifrar, incluyendo “123456”, “admin” y “password”.
¿Cuál es la contraseña más segura?
Una contraseña o frase de contraseña segura es larga, única y aleatoria. Debe tener al menos 16 caracteres, no reutilizarse en varias cuentas, y consistir en una combinación aleatoria de letras, números y símbolos sin significado personal.
¿Cuáles son los ataques de contraseñas más comunes?
Los ataques de contraseñas más comunes incluyen ataques de fuerza bruta, ataque de pulverización de contraseñas y credential stuffing. Estos ataques suelen depender de que las personas reutilicen sus contraseñas en varias cuentas.