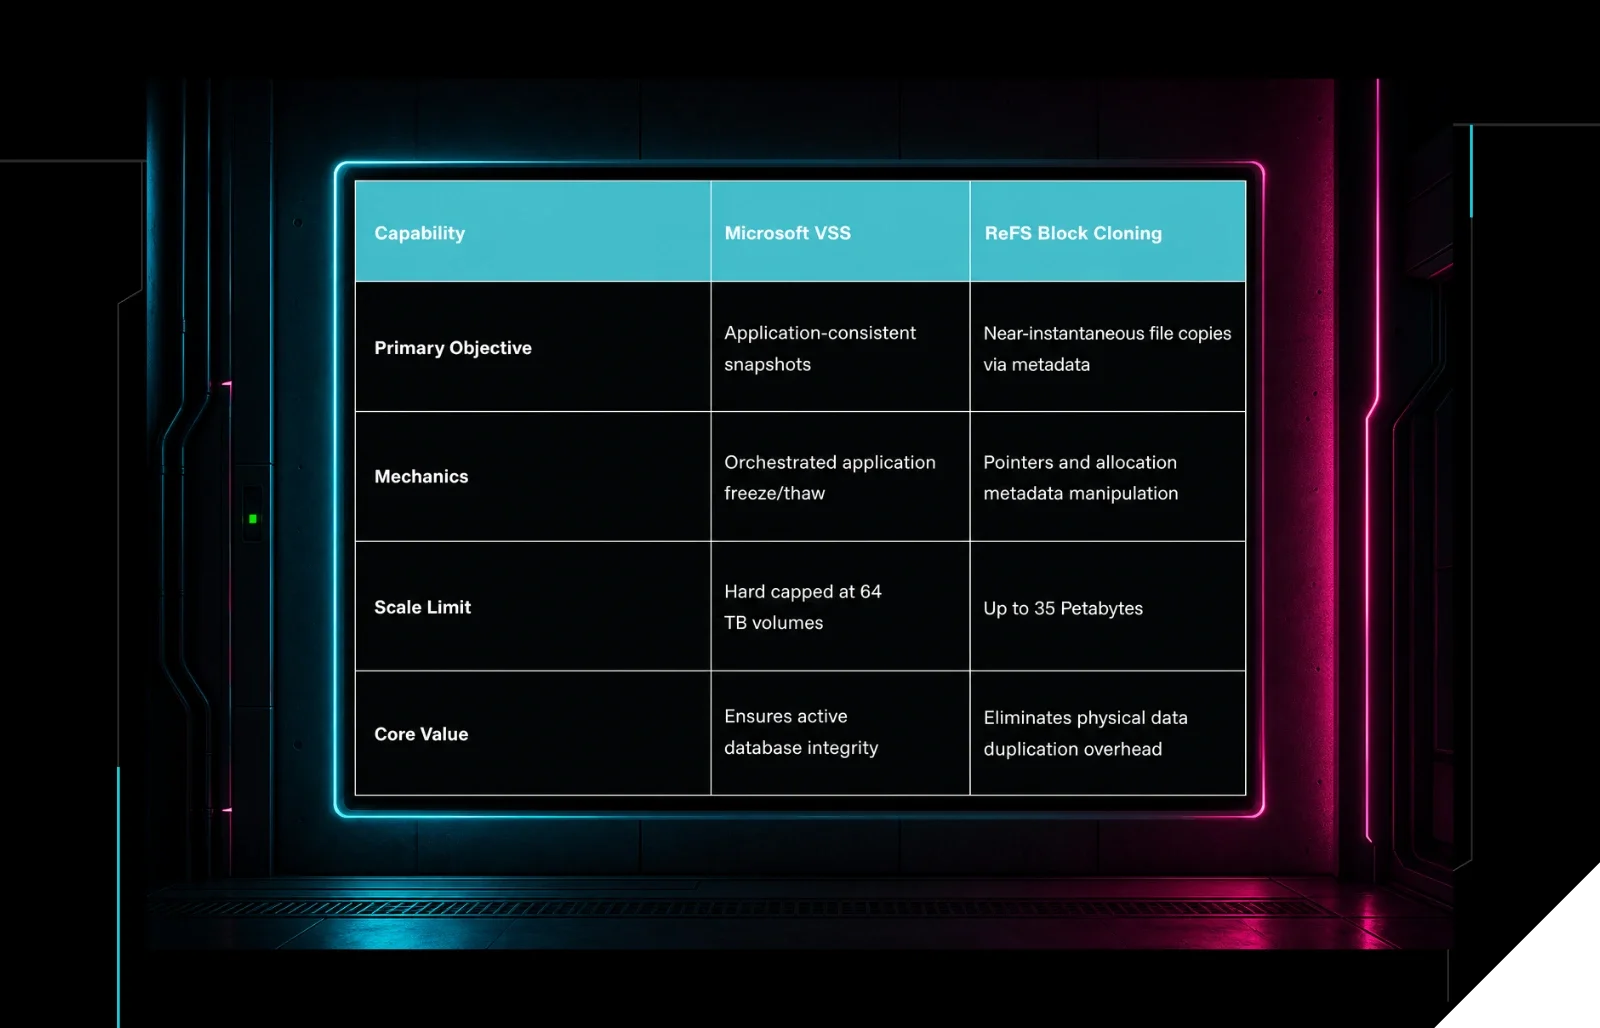


En nuestra última publicación, repasamos lo que realmente hace el Volume Shadow Copy Service (VSS) de Microsoft por dentro, y dónde empieza a fallar: el límite de 64 TB por volumen, el costo de rendimiento de Copy-on-Write, la dependencia de Windows y la dura verdad de que una instantánea no es un plan de recuperación.
Terminamos con una advertencia: el ransomware moderno apunta explícitamente a las copias de seguridad locales (shadow copies) para impedir que reviertas los cambios. Eso no es una nota al pie. Es una parte central de cómo operan hoy los ataques de ransomware, y es exactamente el tipo de comportamiento sobre el que debería construirse un programa de detección y respuesta.
Así que esta vez vemos VSS desde el otro lado: cómo se ve cuando un atacante realmente lo manipula, y por qué "algo eliminó una shadow copy" es una de las frases menos útiles que puedes poner en una alerta de seguridad.
Diferentes formas en que los atacantes usan VSS
La mayoría piensa en el abuso de VSS como un atacante que elimina las shadow copies justo antes de detonar el ransomware, dificultando que la víctima restaure desde una copia local. Eso es real y es común. En el MITRE ATT&CK Framework, esto se clasifica bajo Inhibit System Recovery, específicamente, impedir la recuperación. A menudo es solo un paso dentro de una secuencia más larga previa al cifrado, no todo el ataque.
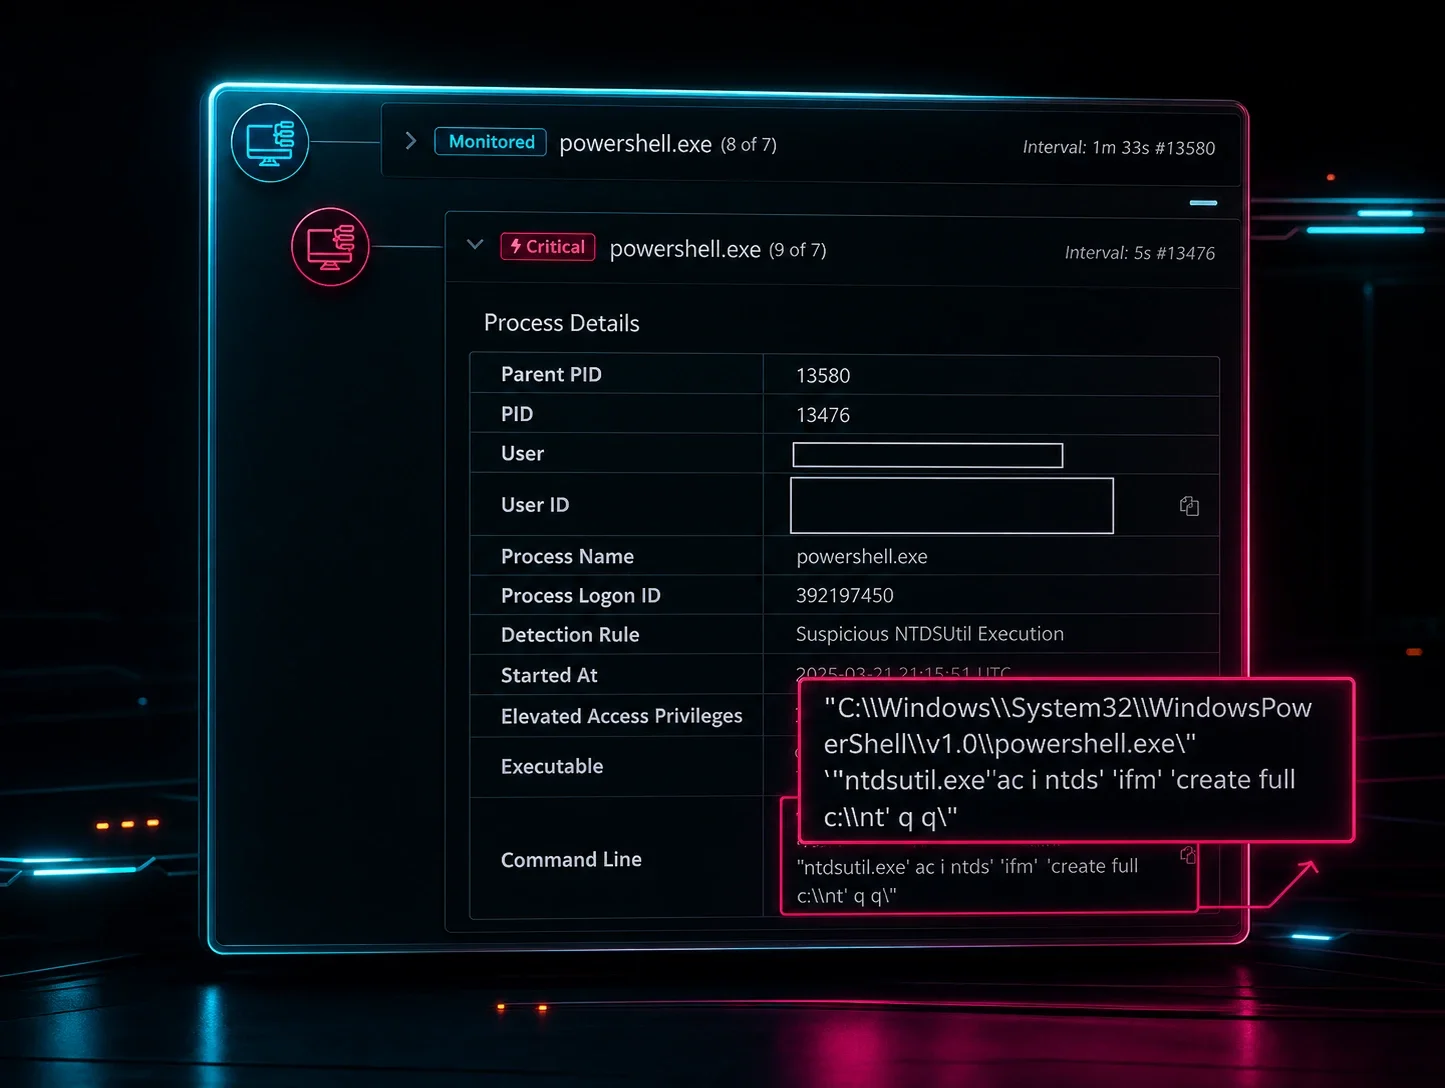
Pero la eliminación no es la única jugada. Los atacantes también crean shadow copies por una razón totalmente distinta: el acceso a credenciales. En lugar de ejecutar herramientas de extracción de credenciales directamente en un sistema en vivo y monitoreado, un atacante puede generar una shadow copy y extraer en silencio el archivo NTDS.dit (la base de datos de Active Directory). Extraer secretos de una copia estática tomada de una shadow copy es más fácil de ocultar que ejecutar comandos de extracción en una línea de comandos en vivo, y por eso es una técnica atractiva.
Hay una tercera categoría, más discreta: los atacantes manipulan el tamaño y la configuración de las shadow copies como parte del mismo oficio general, en lugar de crearlas o eliminarlas directamente.
La actividad de VSS en manos de un actor de amenazas puede significar destrucción, robo o manipulación. Por eso, cualquier estrategia de detección debe tener en cuenta las tres posibilidades.
Por qué "eliminó una shadow copy" no es una buena alerta
Aquí está el problema: eliminar o crear shadow copies es también un comportamiento completamente normal. Muchas herramientas de RMM y agentes de respaldo limpian shadow copies antiguas según un cronograma regular, como parte de la higiene básica del disco. Si una detección se disparara ante cada evento de eliminación o creación, los equipos de seguridad se ahogarían en ruido casi de inmediato, y los ataques reales se perderían en medio de ese ruido.
Eso significa que el evento en bruto vale casi nada como señal por sí solo. Lo que realmente importa es todo lo que ocurre alrededor de él.
Qué busca Huntress
Huntress ejecuta detecciones que monitorean la actividad de volume shadow copy en los endpoints, pero estas detecciones no están diseñadas para dispararse solo con eventos de eliminación o creación. Están diseñadas para dispararse ante ese evento más el contexto que lo rodea. En términos generales, esa recopilación de contexto se divide en los dos caminos de abuso que describimos antes.
Las detecciones de ransomware de Huntress analizan cómo ocurrió la eliminación, no solo que ocurrió. VSSAdmin es la forma más común de eliminar shadow copies, pero no es la única, y las detecciones deben tener en cuenta otros servicios y binarios que pueden lograr lo mismo en silencio.
Que se cree una shadow copy no es inherentemente sospechoso; muchas herramientas legítimas de respaldo y RMM lo hacen constantemente. ¿Cómo decidimos si el camino de acceso a credenciales que se muestra es sospechoso? Primero, buscamos una creación combinada con señales de movimiento lateral. Luego revisamos si hay señales de recolección de credenciales antes o después de la actividad. Juntas, estas señales hacen que un evento aparentemente rutinario pase rápido a la categoría de "vale la pena reportar".
Nada de esto funciona con un solo evento. Huntress correlaciona eventos a lo largo de una ventana de tiempo en lugar de juzgar cualquier acción aislada. Un movimiento lateral, seguido de actividad de copias de sombra, seguido de comandos de robo de credenciales, cuenta una historia muy distinta a cualquiera de esas tres cosas por separado. Esa correlación, más que cualquier regla individual, es lo que le permite a Huntress distinguir entre "se ejecutó un script de limpieza de un administrador" y "un atacante acaba de dar un paso hacia el cifrado o el robo de datos en este entorno".
Cómo se ve esto en la práctica
Todo empieza con una cola de señales ya completadas. Varias de ellas comparten la misma familia de reglas: eliminación o creación de copias de sombra mediante VSSAdmin.
Dos de esas señales son eliminaciones que, tras revisarlas, resultaron ser rutinarias. La tercera, una creación de copia de sombra, es la que vale la pena examinar de cerca.
Por sí sola, "se creó una copia de sombra" casi no dice nada; es una de las operaciones legítimas más comunes en un equipo con Windows. Lo que hizo que valiera la pena mirarla dos veces fue la investigación posterior, que reconstruyó toda la secuencia de eventos a su alrededor.
En orden, la secuencia se ve así: se usó PsExec para generar procesos de shell de comandos a nivel SYSTEM en un controlador de dominio. A partir de ahí, el atacante enumeró las sesiones activas de Escritorio remoto y luego ejecutó vssadmin create shadow, una técnica usada comúnmente para extraer credenciales de la base de datos NTDS.dit sin tocarla directamente. Unos minutos después, el atacante intentó cubrir sus huellas eliminando las copias de sombra que acababa de crear; ese intento fue bloqueado y marcado por el antivirus del endpoint. Dentro de esa misma ventana de tiempo, también aparecieron comandos de enumeración de DNS y reconocimiento contra al menos un equipo adicional, evidencia de movimiento lateral y no de una acción aislada.
Ninguno de estos pasos por sí solo justificaría necesariamente una alerta. Una creación de copia de sombra, por sí misma, no llama la atención. PsExec aparece en muchos flujos de trabajo legítimos de administración. Incluso un intento de eliminación bloqueado podría ser un falso positivo si se analiza de forma aislada. Es el contexto completo del evento (los intentos de acceso a credenciales, un intento posterior de eliminación y el movimiento lateral hacia otro equipo, todo dentro de una ventana muy acotada) lo que hace que valga la pena el tiempo de un analista.
No confíes solo en la copia de sombra
Las copias de sombra de volumen nunca fueron pensadas como un control de seguridad; son una función interna de Windows que resulta estar en el radio de impacto de la mayoría de los manuales de ransomware y robo de credenciales. Vale la pena vigilarlas de cerca. Tratar cada eliminación o creación como un incidente no vale la pena, y tratar el silencio en ese frente como señal de seguridad es aún peor. La misma lección de nuestra publicación anterior aplica aquí, de otra forma: una instantánea no te protege por el simple hecho de existir, y una regla no te protege por el simple hecho de activarse. Ambas necesitan algo más deliberado a su alrededor para que realmente valgan algo.
Para eso sirve la revisión humana 24/7 combinada con la correlación entre el linaje de procesos, las herramientas y el tiempo. Descubre cómo Huntress vigila las partes de tu entorno que los atacantes cuentan con que vas a pasar por alto.