Huntress vs. Sophos
Sophos te da un amplio ecosistema de seguridad por un precio. Con Huntress, obtienes una plataforma de seguridad gestionada completa sin niveles. Descubre por qué las empresas eligen Huntress por encima de otras plataformas de monitoreo de amenazas por su cobertura extensa, transparencia profunda, simplicidad gestionada y precios directos.
-
Protección de endpoints y de identidades gestionada, correlación de registros y security awareness training, respaldados por un SOC humano disponible 24/7 e inpulsado por IA que investiga y responde antes de que veas una alerta.
-
Creado para equipos de TI reducidos, no para SOC gigantes. Huntress está optimizado para tiempos de respuesta líderes en la industria (minutos, no horas), así que los equipos más pequeños obtienen resultados reales en lugar de ahogarse en ajustes y ruido.
-
Precios simples y predecibles: un precio por volumen por herramienta. Sin niveles. Sin funciones restringidas.
Protección de nivel Empresarial creada para negocios como el tuyo.


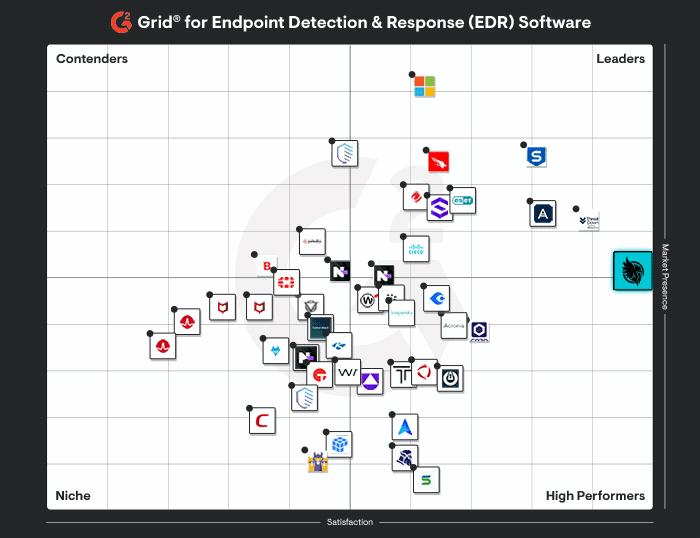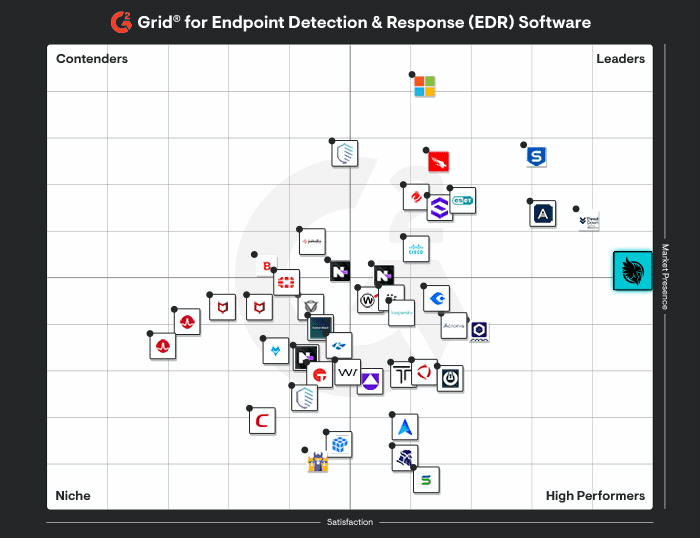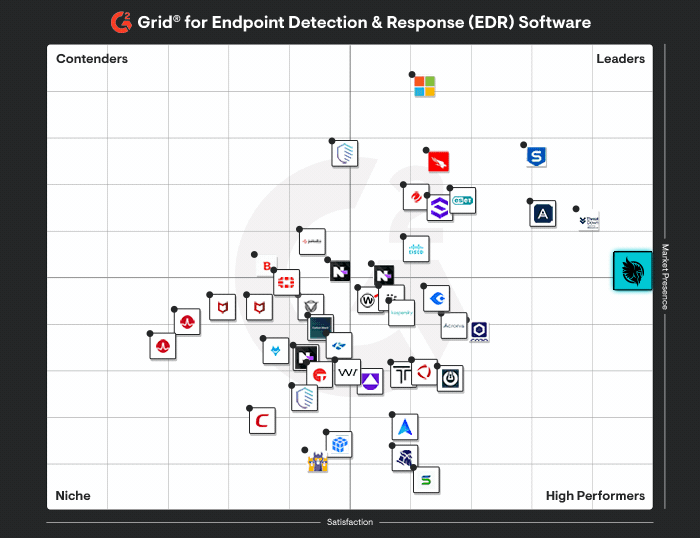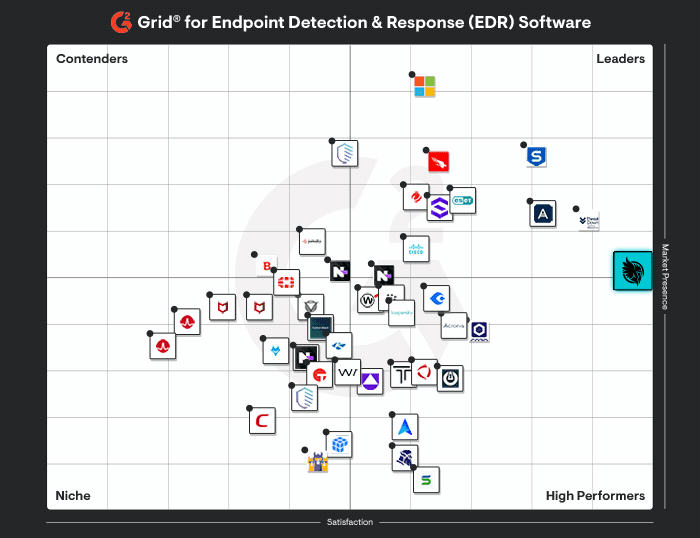
Cómo es la seguridad diseñada específicamente para pymes

Respuesta a incidentes liderada por el SOC en EDR, ITDR y SIEM. Alertas validadas por analistas y accionables.
Dos niveles de MDR con compra adicional. Los complementos de ITDR y SIEM son necesarios para una cobertura completa.
EDR liviano con detección basada en comportamiento avanzada y monitoreo del SOC las 24 horas, los 7 días de la semana. Funciona junto con tu antivirus actual, incluidos Microsoft Defender, SentinelOne y otros, sin necesidad de migración.

Intercept X es un reemplazo completo del endpoint, que requiere eliminar herramientas existentes o mantener herramientas redundantes. Tiene una detección sólida, pero algunos usuarios señalan que el peso del agente degrada el rendimiento en hardware más antiguo.
Managed ITDR for Microsoft 365 nativo (incluido Entra ID) y Google Workspace, con soporte para entornos híbridos respaldados por Entra. Detecta toma de control de una cuenta, escalada de privilegios y evasión de MFA. El SOC responde en menos de tres minutos.
ITDR está disponible como complemento de MDR o XDR. Cubre identidades, monitoreo de credenciales en la dark web y docenas de verificaciones de postura. Los servicios administrados requieren MDR.
Managed ISPM refuerza continuamente las configuraciones de identidad de Microsoft 365, detectando la desviación de configuración antes de que se convierta en una brecha. Las políticas se ajustan a las tácticas reales de los atacantes: inicios de sesión sospechosos, persistencia en buzones de correo y rutas de acceso riesgosas, extraídas directamente de los incidentes que el Huntress SOC detecta con ITDR.
La configuración de identidad depende en gran parte de ti para diseñar, implementar y mantener. Hay herramientas más amplias de gobernanza de identidad y ciclo de vida de accesos disponibles si necesitas cobertura entre varios proveedores de identidad.
SIEM totalmente administrado, creado de forma nativa en la plataforma de Huntress. Smart Filtering reduce el ruido de alertas. Precios por fuente, sin cargos por exceso de uso por GB. Incluye 30 días de almacenamiento activo y 1 año de almacenamiento en frío de datos.
Sophos a menudo depende de plataformas separadas de SIEM o registros, y de integraciones adicionales, para lograr una correlación completa de registros, lo que puede agregar otro portal y otra capa de costo.
SAT totalmente administrado con simulaciones de phishing, lecciones justo a tiempo, módulos de cumplimiento y herramientas para crear contenido personalizado.
Phish Threat viene incluido con Sophos Email. Es menos administrado que Huntress: requiere más configuración manual de campañas. Tiene menos integración con datos de endpoints e identidad para capacitación justo a tiempo.
Cada incidente genera un informe redactado por una persona que detalla desde el acceso inicial hasta la remediación. Diseñado para auditorías, QBR y juntas directivas.
El nivel superior MDR Complete incluye informes de causa raíz y un IR Lead dedicado durante los incidentes.
Habla con el/la analista del centro de operaciones de seguridad (SOC) las 24 horas, los 7 días de la semana, sin costo adicional.
MDR Essentials ofrece soporte por chatbot y tickets de mesa de ayuda. El Technical Account Manager (TAM) es un complemento. MDR Complete incluye un IR Lead solo durante los incidentes.
Un precio simple basado en volumen por producto. Sin niveles de funciones que desbloquear para acceder a todas las capacidades o la respuesta completa.
Modelo de precios por niveles. El acceso a todas las capacidades requiere compromisos de niveles superiores y complementos (integración con terceros, TAM, retención extendida, etc.). Los costos se acumulan rápidamente.
Seguridad de nivel Empresarial sin la complejidad
Velocidad de respuesta y capacidades de automatización comparadas
Ambas plataformas ofrecen SOC humanos 24/7 con excelentes capacidades de detección, correlación, investigación y remediación. Las verdaderas diferencias en seguridad administrada aparecen en la facilidad de integración, la transparencia, el nivel de servicio y lo que obtienes por el precio.
Cada herramienta de Huntress está respaldada por un equipo de expertos en amenazas disponible las 24 horas. Sophos exige la compra por separado de uno de sus niveles de MDR. Si bien MDR Complete ofrece respuesta a incidentes a gran escala, tu líder humano de respuesta a incidentes solo está activo durante el incidente. Un Technical Account Manager (TAM) dedicado es un complemento pagado. Con Huntress, puedes llamar a tu equipo del SOC en cualquier momento y recibir ayuda experta.
Para lograr cobertura total del SOC en todo tu entorno, Sophos exige paquetes de nivel superior incluso para sus propios productos. En el caso de herramientas de terceros, la visibilidad suele estar restringida a niveles premium y de todos modos se cobra por usuario.
Huntress se integra sin problemas con tu conjunto de herramientas actual. Nuestro SIEM ingiere registros de toda tu infraestructura con un precio simple por fuente de datos. Huntress administra tu Microsoft Defender AV existente sin costo adicional y funciona junto con otros antivirus.
Huntress monitorea identidades de forma nativa y viene administrado. El ITDR de Sophos a menudo requiere cambiar a un portal adicional. Algunas detecciones de identidad avanzadas dependen de fuentes de registro de Microsoft que pueden requerir una licencia de Microsoft de nivel superior (por ejemplo, Entra ID P1/P2). Eso significa que pagas a dos proveedores por una sola fuente de datos. Huntress monitorea amenazas relacionadas con identidades (Microsoft 365, Google Workspace) sin importar el nivel de licencia.
La postura de seguridad es donde la brecha se nota antes de que ocurra un incidente. Sophos todavía espera que diseñes, implementes y mantengas tu propia configuración de identidad de Microsoft 365. Managed ISPM te quita esa carga. Huntress se encarga del marco de seguridad de identidad, de la implementación y de la remediación de la desviación de configuración, y vincula los cambios de postura con las mismas tácticas que nuestro equipo de ITDR observa en el mundo real: inicios de sesión sospechosos, persistencia en buzones, rutas de acceso riesgosas. No estás adivinando las mejores prácticas. Estás obteniendo una postura ajustada a lo que realmente está atacando Microsoft 365 en este momento.
Dicho esto, ISPM no es la herramienta adecuada para todos los problemas de identidad. Si necesitas cobertura en múltiples proveedores de identidad o una gobernanza de aplicaciones más amplia que Microsoft 365, el conjunto de identidad más amplio de Sophos podría ajustarse mejor. Y si el endurecimiento de la seguridad híbrido o de Active Directory on-prem es tu principal preocupación, Managed ISPM no está diseñado para reemplazarlo; está hecho específicamente para la postura de Microsoft 365.
En un ataque activo, la detección y contención rápidas son fundamentales para minimizar el radio de impacto. Así se comparan las plataformas en cuanto a respuesta:
-
Huntress: El SOC actúa primero aislando endpoints, deteniendo procesos maliciosos, deshabilitando cuentas comprometidas y revocando sesiones; luego te notifica con un resumen claro de remediación y cualquier acción pendiente.
-
Sophos MDR: Cuenta con un SOC 24/7 con capacidades de respuesta activa. Sophos apunta a una respuesta inicial en 30 minutos. La automatización de la respuesta depende de la configuración del modo de respuesta y puede requerir acción del equipo interno. Las herramientas de Sophos se administran por cuenta propia sin la compra de MDR.
Diferencias en operaciones de seguridad administradas para pymes
Para las pequeñas y medianas empresas y los MSP que las atienden, agregar seguridad sin fricción es esencial.
Huntress fue creado para que los generalistas de TI puedan operarlo día a día sin un equipo interno de seguridad dedicado. Huntress está en funcionamiento en menos de 30 minutos con un agente liviano que no ralentiza las operaciones. El SOC es tu multiplicador de fuerza: se encarga de la clasificación de alertas, la investigación y la mayor parte de la respuesta. Solo ves una pequeña cantidad de incidentes de alta fidelidad con pasos claros a seguir, lo que libera a tu equipo de la fatiga por alertas y ayuda a asegurar que no se pasen por alto amenazas.
Sophos MDR ofrece capacidades de SOC similares, pero el ecosistema tiende a estar más orientado a empresas grandes. Es una consola más compleja, con una amplia variedad de productos para gestionar y más decisiones que tomar. Si bien Sophos ha simplificado sus SKU incorporando complementos independientes, esto puede atar a los clientes a compras de nivel superior.
Si quieres una plataforma administrada que ya cubra endpoint, identidad, SIEM y SAT hoy mismo, en un solo portal y a un precio predecible, Huntress es la opción más completa.
Conoce más sobre cómo Huntress está diseñado para MSP.
Comparación de implementación, mantenimiento y atención al cliente
Huntress simplifica la implementación, se encarga del mantenimiento y ofrece la mejor atención al cliente de la industria para que tu plataforma de seguridad sea sin fricciones desde el primer día.
Cómo empezar
Huntress comienza a proteger tus sistemas en menos de 20 minutos. Implementa agentes mediante RMM, Intune o GPO. No necesitas servicios profesionales, pero el soporte de incorporación siempre está disponible sin costo. Nuestros agentes livianos funcionan sin problemas con tu infraestructura actual. ¿Usas Microsoft Defender AV? Lo administramos por ti, sin costo adicional.
La autoincorporación con Sophos es posible, pero más compleja. Debido a que la Breach Protection Warranty exige un "100% Health Check Score", las configuraciones incorrectas también pueden invalidar la garantía contra brechas. Si bien Sophos ofrece MDR para Microsoft Defender, implementar su agente de endpoint, Intercept X Advanced, implica una migración de reemplazo total. También debes elegir si mantienes tu firewall y NDR actuales pagando integraciones adicionales, o si te sumas al ecosistema de Sophos. Sophos ofrece servicios profesionales y soporte operativo pagados.
Mantenimiento continuo
Con Huntress, el SOC, la ingeniería de detección y Smart Filtering ajustan continuamente la plataforma por ti, sin necesidad de un ingeniero o especialista de seguridad interno. Las actualizaciones se publican con una cadencia continua y de alta frecuencia.
Si bien Sophos ha consolidado buena parte de su huella de agentes, es posible que aún se requieran componentes o integraciones adicionales. Algunos clientes han señalado problemas de rendimiento en hardware de bajo desempeño, mientras que otros indican que las actualizaciones automáticas a veces requieren intervención manual.
Soporte y transparencia
Huntress entrega informes de incidentes redactados por humanos con cada amenaza confirmada. Cada señal investigada se cierra con una razón por escrito (benigna, riesgo aceptado por el negocio o prueba de penetración), así siempre sabes por qué se generó o no una alerta. Los expertos humanos del SOC están disponibles 24/7 para responder tus preguntas, solo tienes que llamar.
Sophos ofrece soporte por niveles. Para hablar con un asesor humano, debes pagar por otro complemento. El nivel superior MDR Complete incluye un líder de respuesta a incidentes durante los incidentes, pero no incluye soporte diario.
Análisis de precios y valor
Ambas plataformas usan precios basados en volumen, pero la estructura difiere de formas que importan a gran escala.
Huntress: Precios simples por producto, basados en volumen. EDR cubre endpoints, ITDR monitorea identidades, SIEM correlaciona registros de todo el entorno y SAT ofrece capacitación continua. Todos los productos tienen funcionalidad completa y vienen totalmente administrados por defecto, sin excepciones y sin cargos por exceso de uso sorpresa.
Sophos MDR: Sophos MDR se cotiza por solicitud. Para lograr una protección multicapa similar a la de la plataforma completa de Huntress, necesitarías MDR Complete + el complemento de ITDR + paquetes de integración de terceros (si usas fuentes que no son de Sophos) + retención extendida (si necesitas más de 90 días) + un TAM (si requieres asesoría humana). Phish Threat ahora está incluido en Sophos Email.
Para los MSP que construyen un modelo de precios por licencia de usuario o por cliente, la estructura plana y predecible de Huntress es más fácil de empaquetar y protege mejor el margen. Pagas por lo que usas, y cada producto ofrece funcionalidad completa desde el primer día
Desenmascarando a los villanos cibernéticos
Testimonios
- "Duermo mejor cuando mis clientes están protegidos con Huntress. Huntress nos ayuda al buscar puntos de apoyo persistentes en una red que el antivirus simplemente no detecta. Obtenemos muchos de los beneficios de una plataforma EDR más grande por un precio extremadamente razonable".
- "Cuando Huntress llama, respondemos porque sabemos que es la llamada que importa. No tenemos el lujo de que los miembros del equipo revisen registros y eventos todo el día. Necesitamos poder enfocar nuestra atención en otras prioridades, y Huntress nos permite hacerlo."
- "Huntress no es una herramienta de 'configúralo y olvídalo'; Huntress es configúralo y sabes que funciona, y cuando encuentra algo, se nos notifica. No necesito capacitar a mi equipo para buscar eso: tenemos acceso a talento más allá de lo que hemos podido incorporar a nuestro propio equipo".'



The Huntress Managed Security Platform




Preguntas frecuentes: Huntress vs. Sophos
Puedes usar Huntress junto con Sophos o migrar por completo a un stack centrado en Huntress con el tiempo. Nuestro Managed EDR incluye cobertura del SOC 24/7 de forma predeterminada, así que no necesitas un SKU de MDR separado para obtener monitoreo y respuesta permanentes, algo que Sophos exige como compra adicional.
Muchos equipos usan un período de superposición para validar las detecciones y los flujos de trabajo de Huntress, y luego eliminan gradualmente las licencias de endpoint y MDR de Sophos una vez que confían en que Huntress Managed EDR, a menudo combinado con Microsoft Defender, cubre sus necesidades.
Sí. Nuestro agente está diseñado para funcionar junto con otras herramientas de AV/EDR, incluido Sophos. Sigue las mejores prácticas estándar y agrega a Huntress a la lista de permitidos en tu stack de seguridad; ofrecemos guías documentadas de exclusión para Sophos y otras herramientas de AV/EDR comunes para evitar picos de CPU, lentitud o instalaciones bloqueadas.
La mayoría de los partners implementa Huntress sobre su entorno existente de Sophos primero, agrega las exclusiones recomendadas y luego decide si avanzar hacia un stack de Defender más Huntress.
Nuestro agente es intencionalmente liviano y está diseñado para funcionar sin interrumpir las operaciones diarias, incluso en hardware antiguo. Funciona junto con tu AV existente, incluidos Microsoft Defender, SentinelOne y otros, por lo que no se requiere una migración de reemplazo total.
Sophos Intercept X es un reemplazo completo de endpoint, lo que significa migrar fuera de tu AV actual o mantener herramientas redundantes. Algunos usuarios han reportado lentitud en el rendimiento después de la instalación, particularmente en hardware antiguo.
Huntress usa un precio simple por producto basado en volumen. Todos los productos (EDR, ITDR, SIEM y SAT) están completamente gestionados y con todas las funciones habilitadas de forma predeterminada. No hay niveles que desbloquear, no hay cargos por exceso de uso sorpresa, y el acceso al SOC está incluido en todos los niveles.
Sophos MDR tiene un precio por cotización, y alcanzar la misma cobertura multicapa que Huntress normalmente implica combinar varios SKU de Sophos para endpoints, servidores, MDR y otros complementos. Para los MSP que arman modelos de precios por licencia de usuario o por cliente, la estructura fija de Huntress es más fácil de empaquetar y proteger en márgenes.
Con Huntress, estás en funcionamiento en menos de 20 minutos, sin necesidad de servicios profesionales, aunque el soporte de incorporación siempre está disponible sin costo. El SOC se encarga de la clasificación, la investigación y la mayor parte de la respuesta, así que equipos de todos los tamaños obtienen resultados de seguridad reales sin necesitar un analista interno dedicado.
Sophos MDR ofrece capacidades de SOC comparables, pero el ecosistema más amplio se inclina hacia lo empresarial. Hay más productos que gestionar, más decisiones que tomar sobre la configuración, y una estructura por niveles que puede empujar a las pymes hacia compras de mayor compromiso para obtener el nivel de cobertura que realmente necesitan.
Sí. The Huntress Managed Security Platform reúne detección y respuesta para endpoints, detección de amenazas de identidad, SIEM y security awareness training en una sola consola, respaldada por un solo SOC y un solo modelo de precios.
Con Sophos, la cobertura completa multicapa a menudo implica gestionar SKU y portales separados para Intercept X, MDR, cobertura de servidores y otras integraciones. Huntress te permite consolidar esos resultados, y mantener o eliminar gradualmente los componentes de Sophos donde aún tengan sentido, sin debilitar la postura de seguridad ni multiplicar la cantidad de plataformas en las que tu equipo tiene que trabajar todos los días.
Managed ISPM está diseñado específicamente para la postura de identidad de Microsoft 365 en negocios en crecimiento y entornos de MSP, con evaluación continua de referencia, detección de desviación de configuración y remediación, ajustado a las mismas tácticas de los atacantes que nuestro equipo de ITDR observa en el mercado. Sophos, en comparación, todavía deja gran parte de la configuración de identidad de Microsoft 365 para que tú la diseñes y mantengas por tu cuenta.
Si necesitas cobertura de identidad en múltiples proveedores de identidad, una gobernanza de aplicaciones más amplia, o flujos de trabajo de ciclo de vida de acceso más allá de Microsoft 365, el stack de identidad más amplio de Sophos puede ser la mejor opción para esa necesidad específica. Y si el endurecimiento de la seguridad de Active Directory híbrido u on-prem es tu problema principal, Managed ISPM no está diseñado para reemplazar eso.