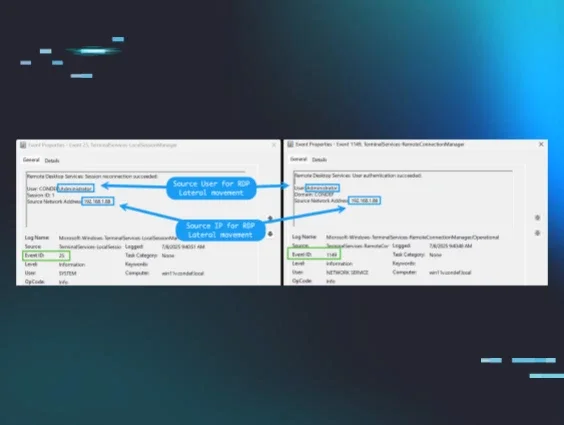


El movimiento lateral es una de las tácticas de ataque más comunes que usan los atacantes una vez que están dentro de una organización. Aprovechar las técnicas de movimiento lateral les permite a los atacantes moverse lateralmente por la organización, profundizando el compromiso. Las técnicas de movimiento lateral comunes incluyen el protocolo de escritorio remoto (RDP), la activación remota de objetos COM (DCOM), PowerShell Remoting, Servicios remotos y tareas programadas, y el protocolo Server Message Block (SMB). Debido a la frecuencia con la que ocurre el movimiento lateral, el producto EDR de Huntress identificó la necesidad de crear visibilidad sobre las técnicas de movimiento lateral.
En Huntress, no creemos en "perseguir" cada técnica. Queremos construir defensas que tengan un impacto positivo en nuestros clientes y darle a nuestro equipo del SOC la visibilidad adecuada para identificar actividad maliciosa, manteniendo el ruido al mínimo. Para lograrlo, implementamos un enfoque por capas tanto para la recolección de telemetría como para las capacidades de detección. La implementación para el movimiento lateral no fue diferente. En este artículo, explicamos cómo abordamos el movimiento lateral desde el punto de vista de la recolección y la detección. Primero, veamos cómo construimos la función.
Entender cómo funciona es el primer paso para detenerlo.
Cómo funciona el movimiento lateral
El movimiento lateral no ocurre en un solo movimiento dramático. Es metódico. Los atacantes siguen un manual repetible, y conocer estas etapas es la forma de saber dónde buscar.
Acceso inicial. El atacante ya está adentro. Tal vez fue un correo de phishing, una credencial robada o una vulnerabilidad sin parchear. De cualquier forma, llegaron a una máquina o identidad, y ahora necesitan averiguar qué tienen.
Reconocimiento. Antes de moverse a cualquier parte, los atacantes mapean la red. Buscan objetivos de alto valor: controladores de dominio, servidores de archivos, sistemas de respaldo, cualquier cosa que pueda acelerar su objetivo. Este es un trabajo silencioso. Gran parte se parece a actividad administrativa normal.
Robo de credenciales. Para moverse entre sistemas, los atacantes necesitan credenciales. Las extraen de la memoria con herramientas como Mimikatz, las capturan con keyloggers, o abusan de funciones integradas de Windows que nunca se diseñaron pensando en atacantes. Una vez que tienen credenciales válidas, pueden autenticarse como un usuario real y pasar desapercibidos.
Objetivo. Cuando llegan a lo que buscaban (acceso de administrador de dominio, un servidor crítico, un sistema de respaldo), ejecutan su plan. Esto puede significar desplegar ransomware, exfiltrar datos, o ambas cosas. Para este punto, si no los detectaste, el daño ya está hecho.
La ventana entre el acceso inicial y el objetivo final puede ser de horas, días o semanas. La detección en cualquier etapa rompe la cadena.
Técnicas comunes de movimiento lateral
Los atacantes no están reinventando la rueda aquí. Usan las mismas técnicas, las mismas herramientas y los mismos protocolos, porque esas técnicas funcionan. Estas son las que más aparecen en el mundo real. La interacción remota con un equipo es muy común dentro de las organizaciones. Esto se debe a que los administradores necesitan poder acceder a un recurso de forma remota o administrar la configuración, las actualizaciones, etc. de una máquina. Debido a esta necesidad, existen formas predeterminadas que hacen que las máquinas sean accesibles para los usuarios, de las cuales a los atacantes les gusta aprovecharse.
Históricamente, la visibilidad de esta actividad se ha obtenido recopilando información del lado del cliente (de dónde vino la ejecución de código). Esto se puede hacer rastreando procesos que tienen una conexión de red o que crean una conexión de red hacia alguna IP/equipo aleatorio. Debido a los falsos positivos, no implementamos este enfoque, así que decidimos dividir el movimiento lateral en "pilares de acción": esencialmente, pilares donde ocurren diferentes acciones. Una vez que hicimos eso, pudimos identificar dónde queríamos recolectar telemetría y si esa recolección tenía valor.
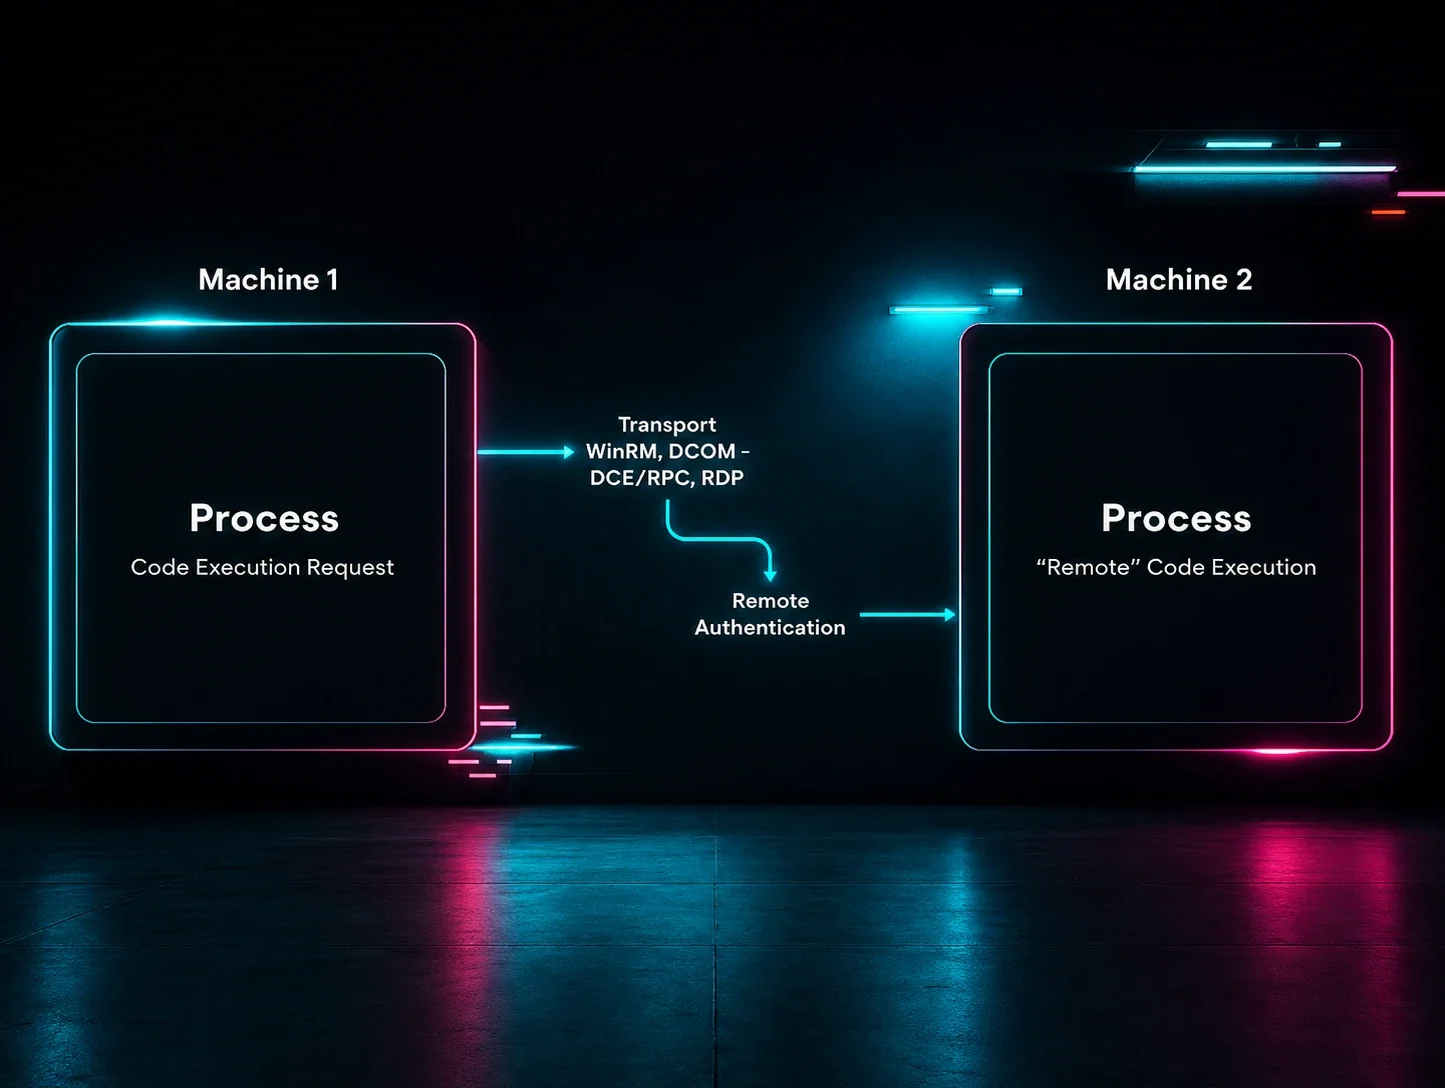
Después de investigar, determinamos que cuando se realiza movimiento lateral, hay cuatro pasos principales:
- Ejecución de código inicial (máquina de origen)
- Transporte (WinRM, DCOM (DCE/RPC), RDP)
- Autenticación remota (máquina remota)
- Ejecución remota de código (máquina remota)
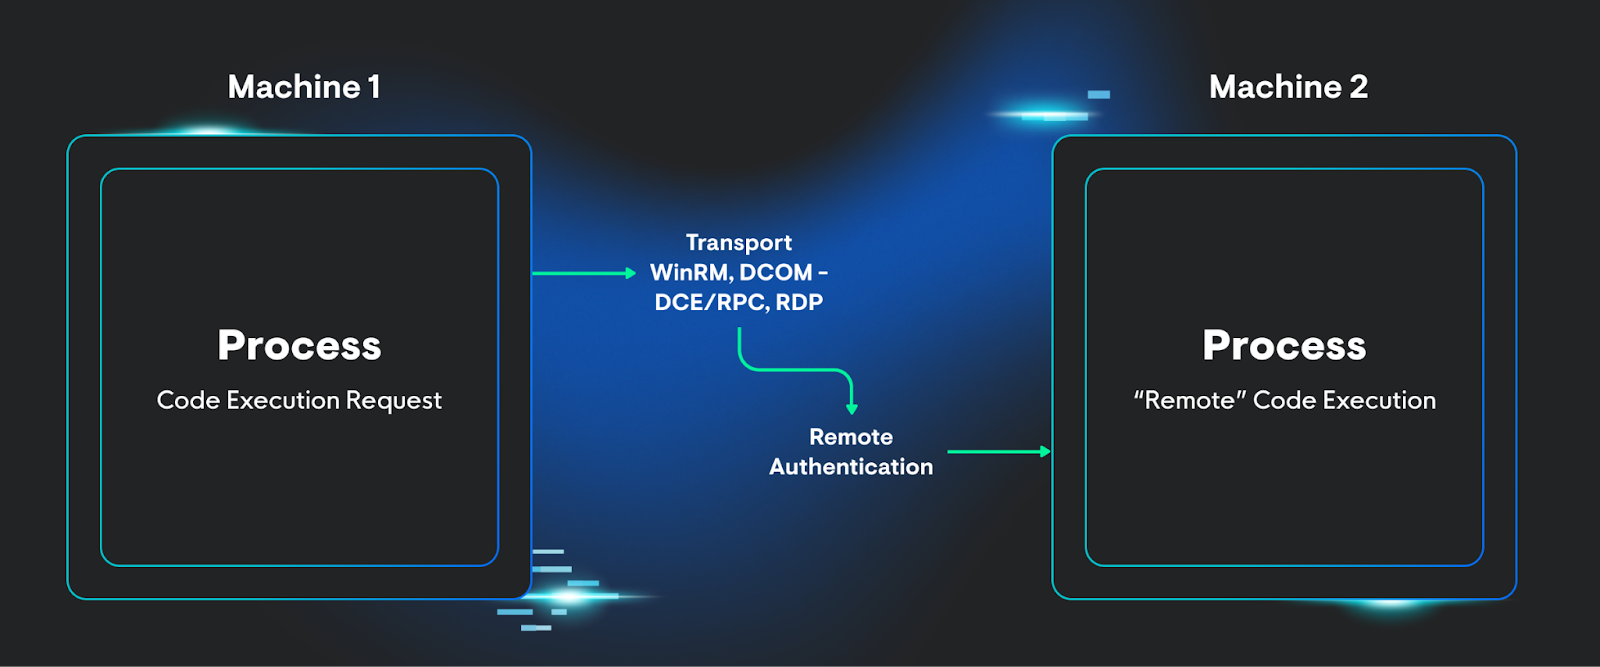 Figura 1: Flujo del proceso de movimiento lateral
Después de organizar los datos en estos pilares, vimos un valor significativo en enfocarnos en la autenticación remota y la ejecución remota, especialmente al combinar ambas en un solo evento para nuestros ingenieros de detección y analistas del SOC. Hacer esto nos permite:
- Ver quién inició sesión en la máquina remota
- Ver el tipo de inicio de sesión que se aprovechó
- Esto nos ayuda con los falsos positivos e identifica qué transporte se usó
- Qué se ejecutó
- Rastrea la ejecución de código del usuario
- Ayuda a ajustar los falsos positivos (debido a cosas como los RMM)
Veamos un escenario de movimiento lateral y qué recolectaría y qué no el EDR de Huntress:
Aprovechar las aplicaciones DCOM siempre ha sido una de las favoritas de los atacantes al intentar movimiento lateral. En 2017, Matt Nelson escribió un excelente artículo sobre cómo aprovechar el objeto COM MMC20.Application para el movimiento lateral. Usemos esto como ejemplo de la visibilidad que tendríamos si se activara esta actividad. Pero primero, construyamos el escenario:
- Hay dos máquinas, donde el cliente (Máquina 1) no tiene instalado el EDR de Huntress, mientras que la máquina objetivo (Máquina 2) sí lo tiene.
- El atacante tiene credenciales válidas de un usuario (thor) que puede acceder a la Máquina 2.
- El atacante aprovecha el objeto COM MMC20.Application para moverse lateralmente y ejecutar un comando de PowerShell codificado que contacta una IP para descargar un archivo.
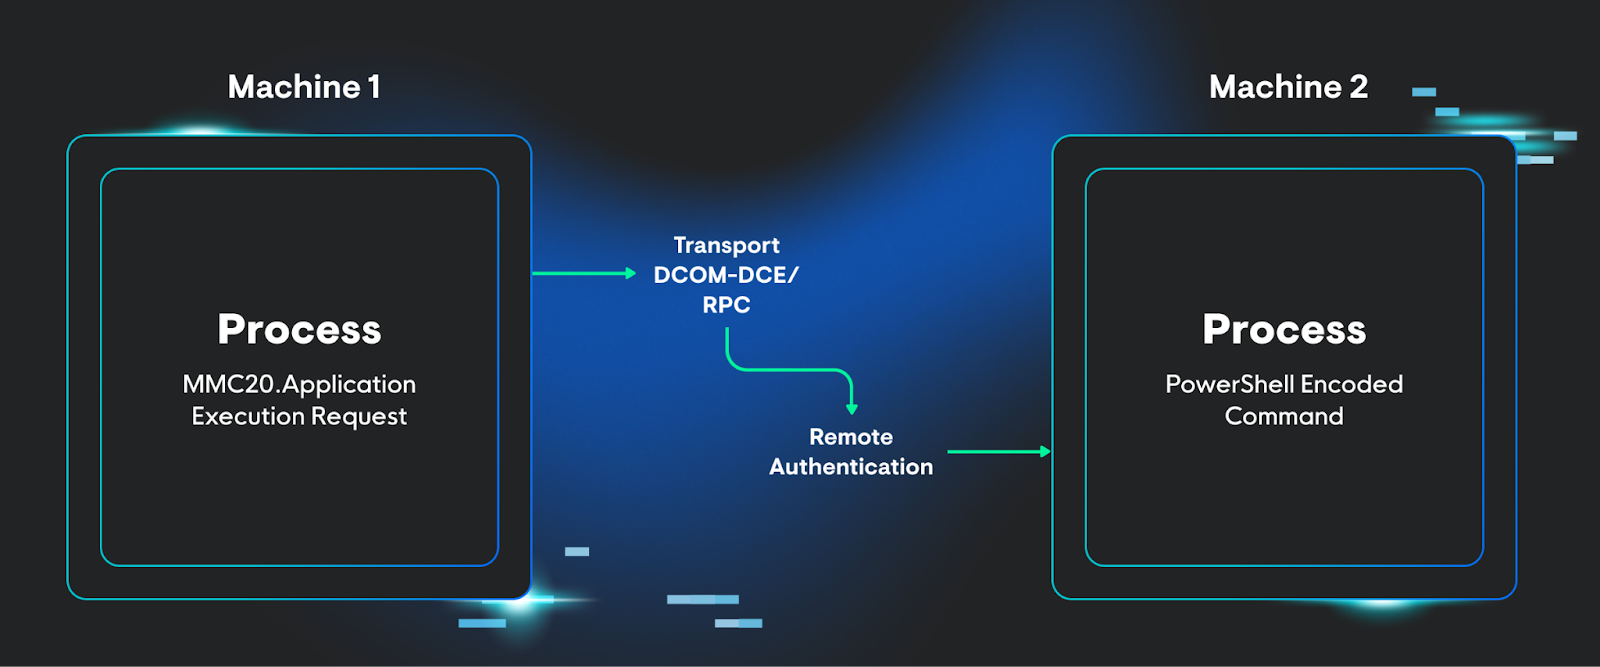 Figura 2: Ejemplo de atacante de movimiento lateral
En este escenario, veríamos:
- Autenticación del atacante en la Máquina 2
- La ejecución del comando codificado de PowerShell y otras ejecuciones basadas en procesos vinculadas a esa sesión de inicio de sesión autenticada del usuario
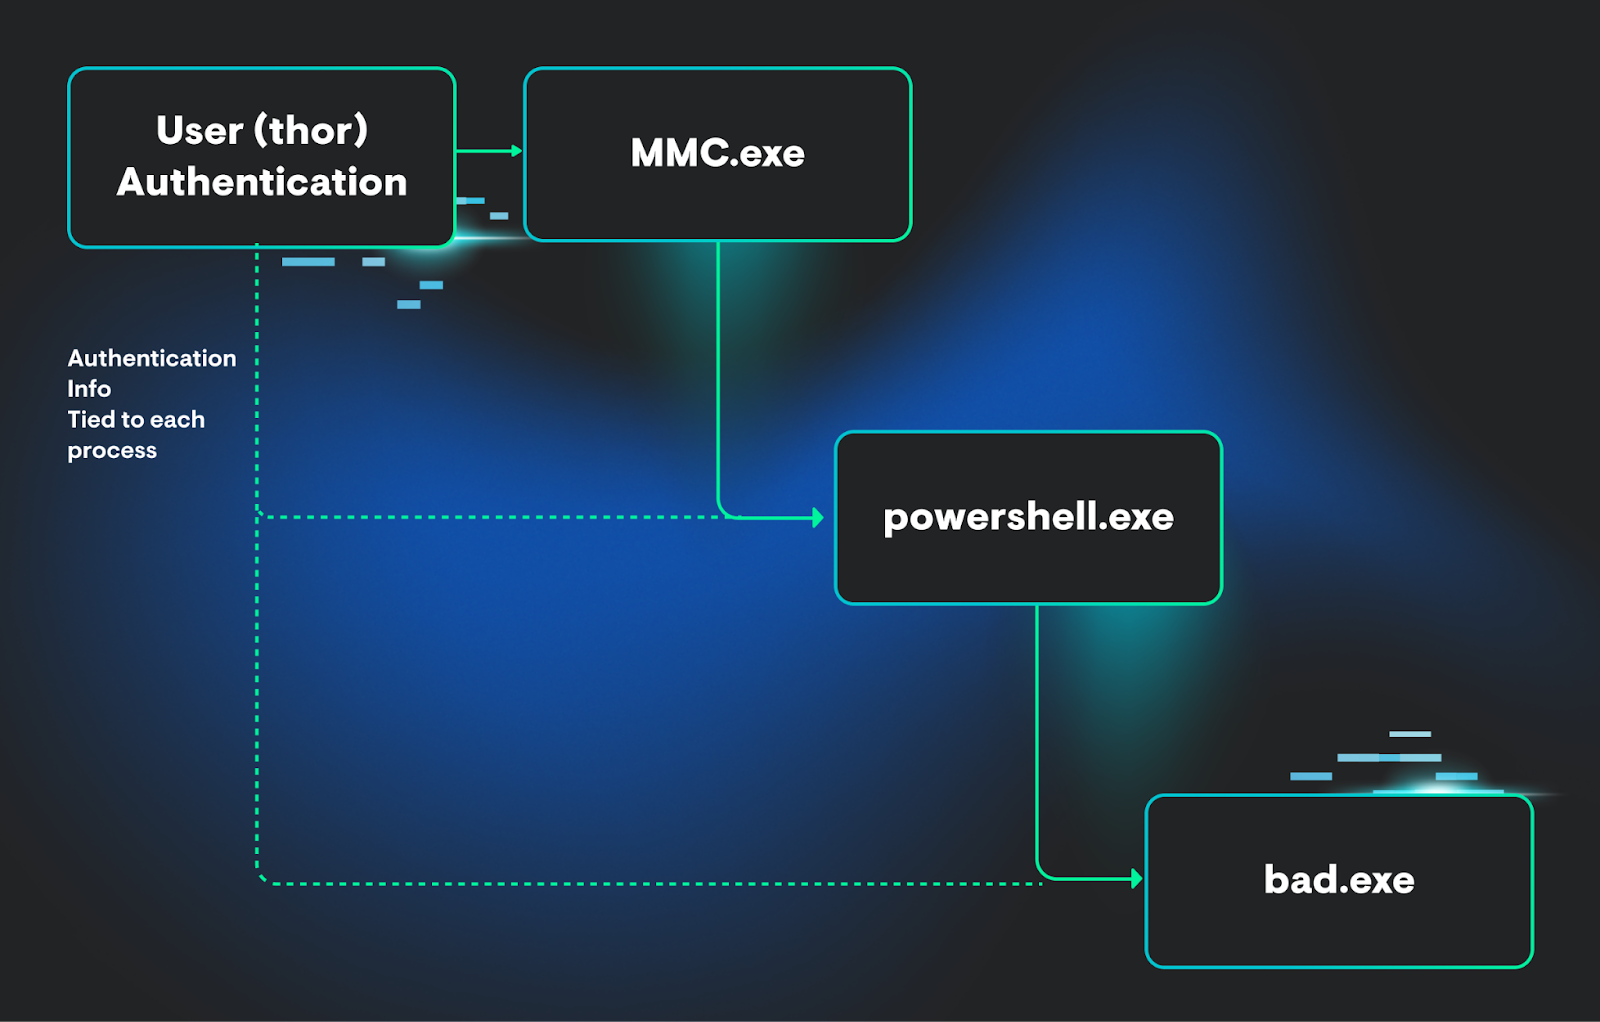 Figura 3: Árbol de procesos de bad.exe
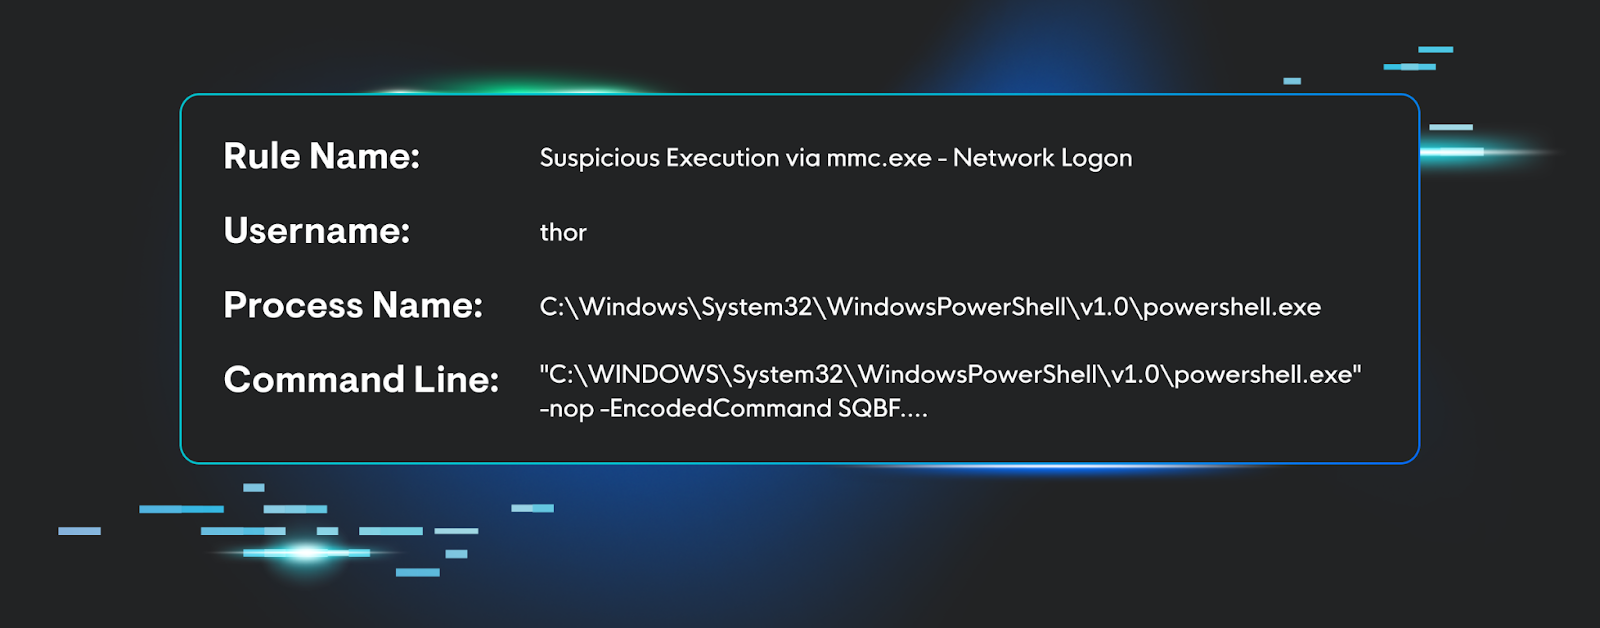 Figura 4: Ejemplo de detección de ejecución sospechosa a través de mmc.exe
El valor de este enfoque es que ahora podemos rastrear la ejecución de código del usuario mientras permanece en esa sesión de inicio de sesión, no solo el intento de movimiento lateral. Esto significa que si un atacante lanza varios procesos, los veríamos, ya sea el primer proceso que ejecutó o el décimo.
Este es solo un ejemplo de la perspectiva que ahora tenemos al abordar el movimiento lateral de esta manera. Aquí hay otros ejemplos destacados:
- Ejecución de WMI a través de DCOM
- Ejecución de WMI a través de WinRM
- PowerShell Remoting
- Activación de objetos DCOM (ej. objeto COM de MMC)
- Ejecución de procesos a través de RDP
- Ejecución de RDP sin interfaz gráfica
Al combinar estos dos pilares, notamos no solo cuán frecuente era el movimiento lateral en casos como el ransomware, sino también cómo esta telemetría nos permite ver parte de la ejecución de acceso inicial. Esta siguiente sección repasa parte de la actividad maliciosa que hemos observado desde que implementamos esta capacidad, lo que ha llevado a una clasificación y respuesta más rápidas.
Éxitos en la detección
Con esta nueva función, podemos aprovechar lo siguiente a partir de los datos de movimiento lateral:
- Dirección IP de origen
- Puerto de origen
- Nombre de equipo de origen
- Tipo de inicio de sesión
- Id. de inicio de sesión
Enfoque en la autenticación
Podemos enfocarnos en el aspecto de autenticación del movimiento lateral para encontrar ejecuciones de procesos que se puedan clasificar con mayor precisión como maliciosas, gracias a los datos adicionales. Por ejemplo, procesos ejecutados mediante un inicio de sesión RDP desde una dirección IP pública en lugar de una dirección IP privada.
Escenario del mundo real
Huntress observó a un usuario administrador de SQL ejecutando comandos maliciosos de forma remota en un servidor SQL. Esta actividad proviene de un equipo sin el agente de Huntress instalado. Luego, se vio al actor de amenazas intentando habilitar conexiones RDP a través del registro para iniciar sesión en el servidor afectado mediante RDP.
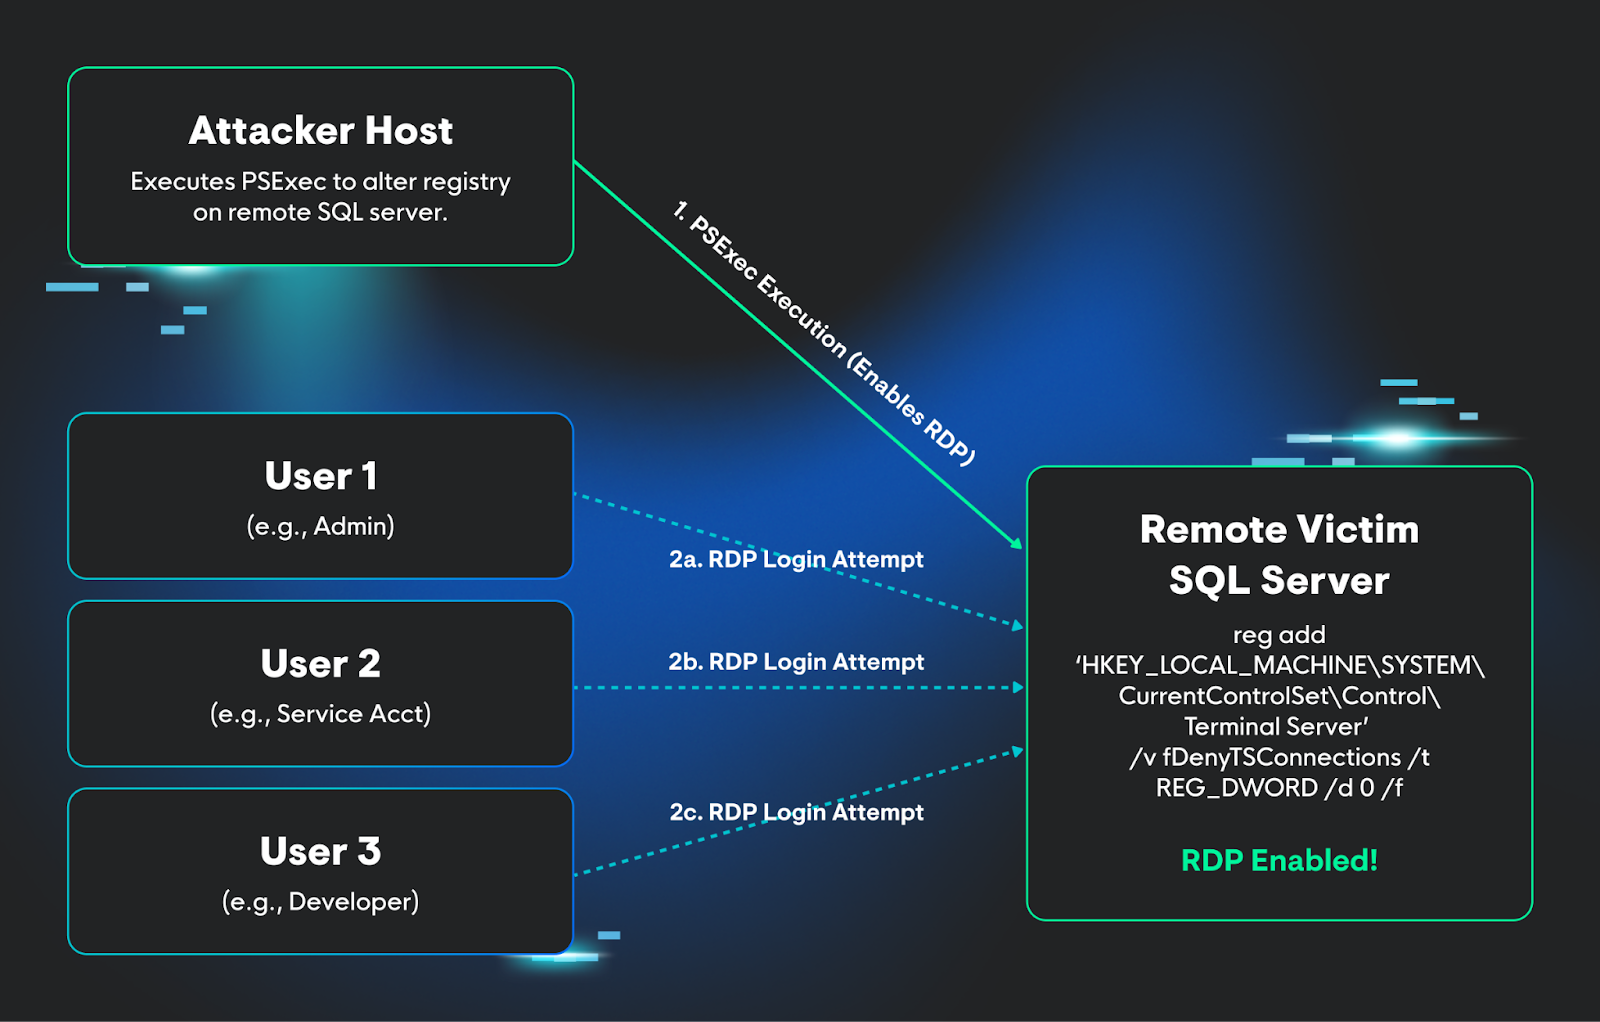 Figura 5: Movimiento lateral: de PsExec a la habilitación de RDP
Enfoque en precursores de ransomware
A continuación, podemos enfocarnos en precursores clave de ransomware que también suelen ser ejecutados por administradores y que pueden ser difíciles de identificar como uso malicioso.
Sin embargo, al aprovechar los nuevos datos, podemos identificar con mayor precisión la siguiente actividad realizada de forma remota.
- Enumeración
- Finalización de procesos de herramientas de seguridad
- Detención o desactivación de servicios principales (servidores web, bases de datos, hipervisores, etc.)
- Eliminación de copias de seguridad instantáneas (shadow copies)
- Borrado de registros
Escenario real
Se observó una serie de actividades sospechosas, probablemente precursoras de un ataque de ransomware, en al menos dos sistemas (Sistema A y Sistema B). La actividad giraba en torno a inicios de sesión desde la dirección IP asociada con nombres conocidos como maliciosos.
- Indicadores de compromiso inicial: Se registraron intentos de fuerza bruta en el Sistema A. Posteriormente, un usuario inició sesión en el Sistema A desde la IP/nombre sospechoso.
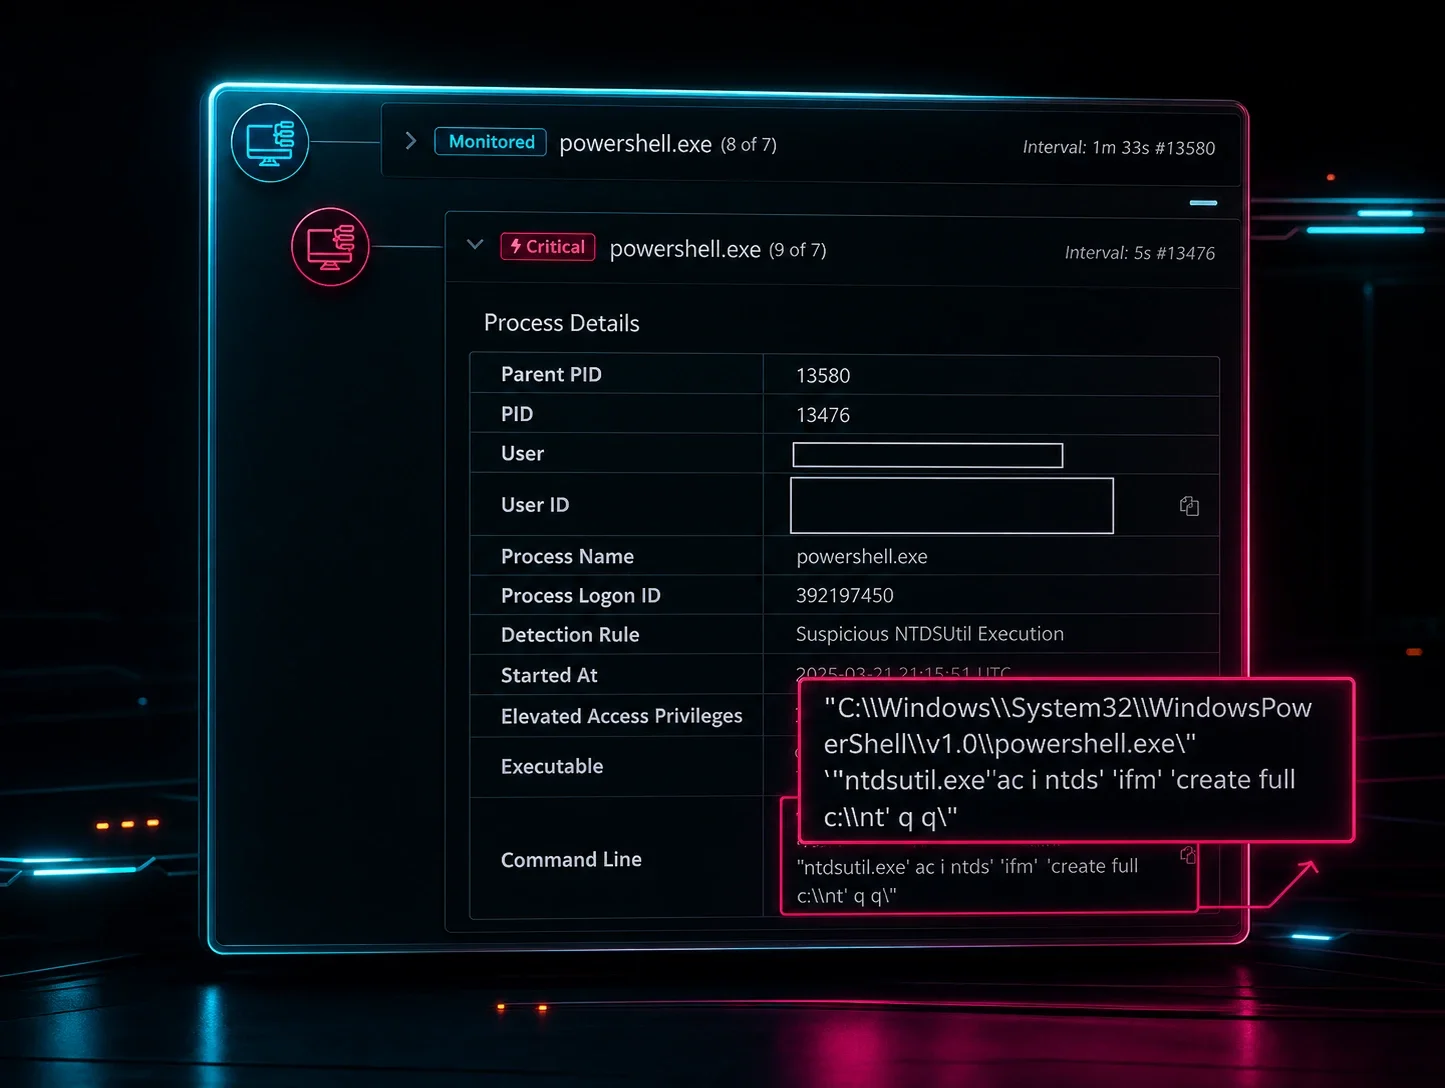
- Acciones maliciosas en el Sistema A: El usuario procedió a eliminar las copias de seguridad instantáneas y a volcar archivos confidenciales del sistema (colmenas del registro, ntds.dit) en un directorio de preparación habitual (C:\Users\Public\Music).
- Movimiento lateral y actividad en el Sistema B: Se observó a varios usuarios iniciando sesión en el Sistema B desde la misma dirección IP (interna) y nombres asociados durante varias semanas. Más tarde se vio a un usuario ejecutando comandos en el Sistema B después de las acciones críticas realizadas en el Sistema A.
El patrón de actividad observado (compromiso de credenciales, eliminación de copias de seguridad y exfiltración/preparación de datos confidenciales) sugiere firmemente que un atacante se preparaba para desplegar ransomware. Mediante datos de inicio de sesión y otras detecciones, Huntress identificó y reportó la actividad maliciosa antes de que se ejecutara cualquier ransomware.
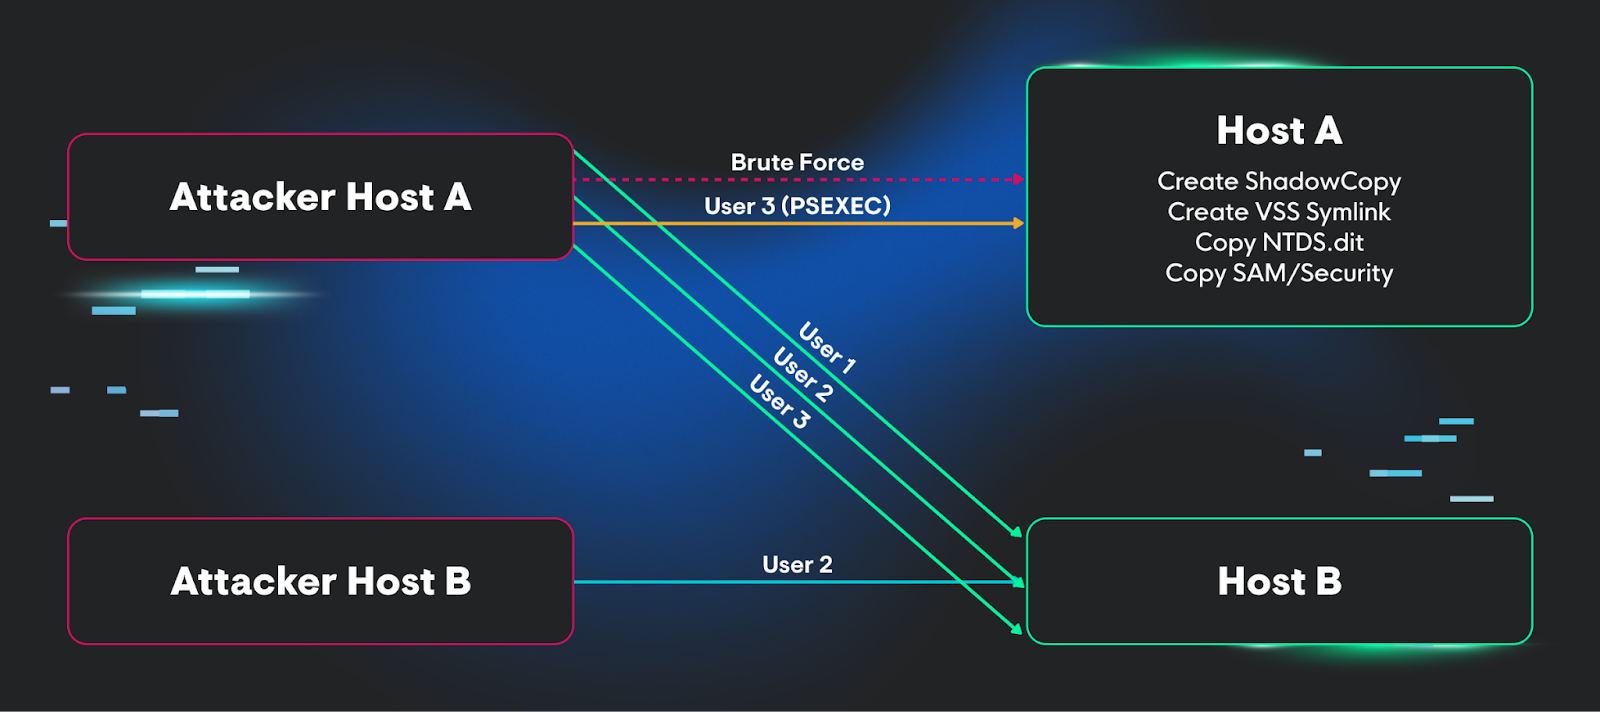 Figura 6: Dos ataques simultáneos desde dos estaciones de trabajo conocidas como maliciosas
Enfoque en el abuso de protocolos
Por último, nos enfocamos en las técnicas de movimiento lateral más comunes, que aprovechan métodos de transporte como WinRM, DCOM y RDP. Esto nos permite identificar las tácticas y herramientas típicas de los atacantes que se ejecutan de esta manera, algo que no suele usarse de forma legítima.
Entre las herramientas de hacking usadas comúnmente en el mundo real se encuentran las siguientes.
- Impacket
- CrackMapExec
- NetExec
- GoExec
Escenario real
Huntress observó que el usuario SYSTEM ejecutaba comandos maliciosos para volcar el proceso LSASS y recolectar credenciales mediante rundll32.exe cargando cmsvcs.dll. Esta actividad se originó en mmc.exe (Microsoft Management Console), que usa DCOM como protocolo de transporte. Esto es común en herramientas como la clase Python dcomexec.py de Impacket o la clase Python mmcexec.py de NetExec.
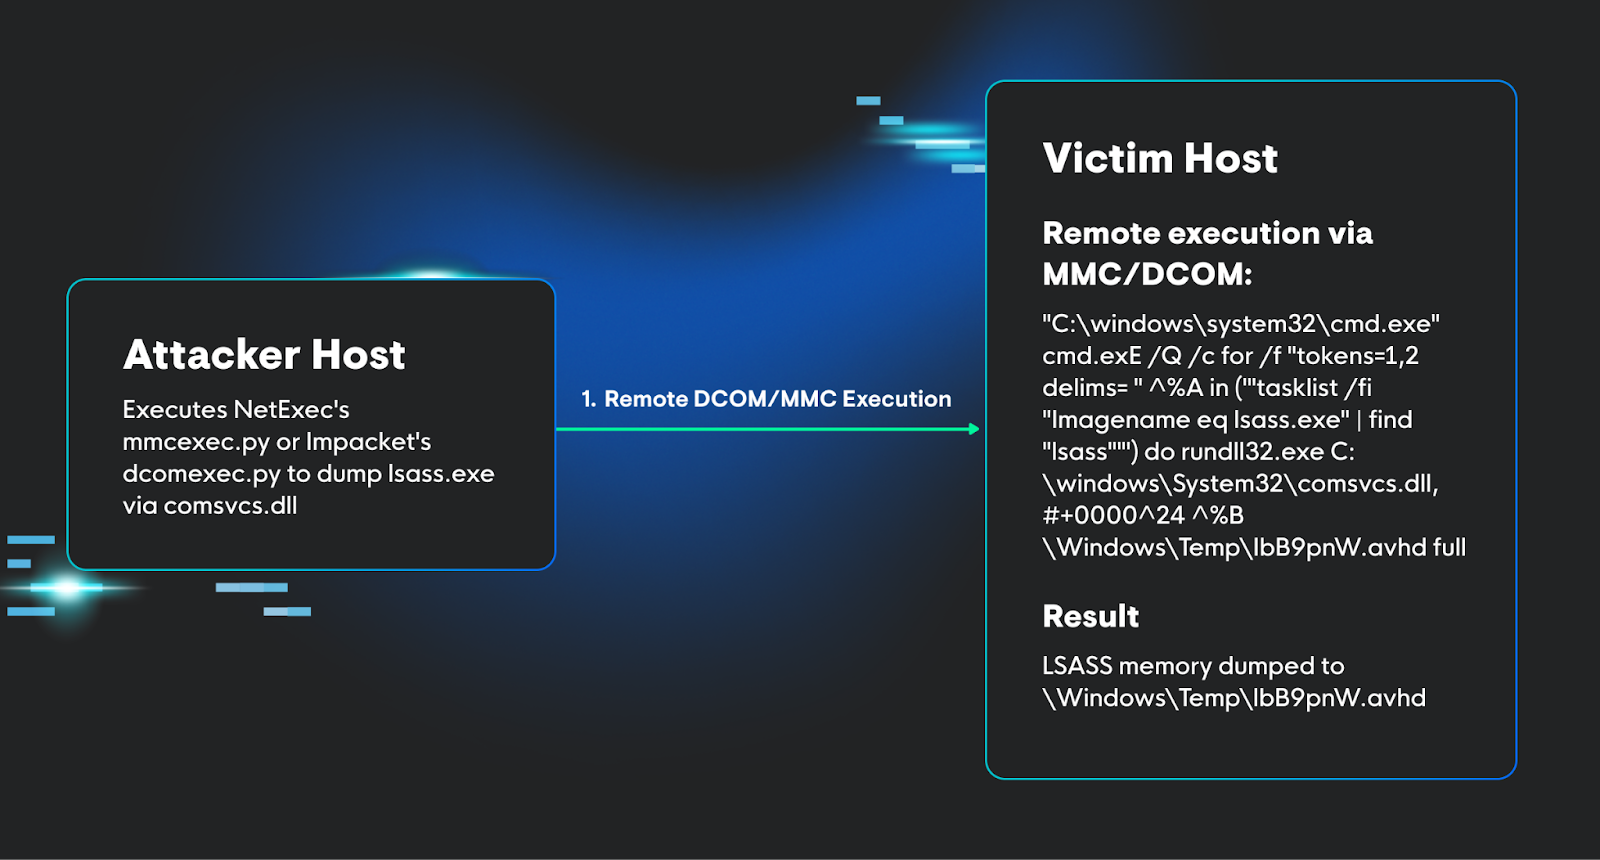 Figura 7: Movimiento lateral: abuso de MMC para volcar credenciales desde lsass.exe
Cómo prevenir el movimiento lateral
No puedes prevenir cada brecha. Pero sí puedes hacer que el movimiento lateral sea mucho más difícil, y mucho más visible cuando ocurre.
Implementa el mínimo privilegio y MFA
Los usuarios solo deben tener acceso a lo que necesitan para hacer su trabajo. Eso es todo. Cuando cada cuenta es una posible cuenta de administrador, una sola credencial comprometida puede derivar en la toma total de la red.
Combina el mínimo privilegio con autenticación multifactor (MFA) en cada cuenta. Aunque los atacantes roben un hash de contraseña, la MFA agrega una barrera que deben vencer por separado. No hace imposible el movimiento lateral, pero ralentiza el camino y crea oportunidades de detección.
Segmentación de redes y fortalecimiento de protocolos
Si cada sistema de tu entorno puede comunicarse con cualquier otro, un solo endpoint comprometido puede llegar a todo. La segmentación rompe ese supuesto.
Divide tu red para que una brecha en un segmento no se propague automáticamente a otro. Luego fortalece los protocolos que los atacantes aman abusar: deshabilita NT LAN Manager (NTLM) donde sea posible, restringe el acceso por RDP solo a las máquinas y los usuarios que lo necesiten, y elimina los recursos compartidos de administrador predeterminados que les dan a los atacantes un camino de pivote listo para usar.
Implementa el monitoreo continuo
La prevención te da tiempo. El monitoreo es lo que detecta lo que la prevención pasa por alto.
Huntress Managed EDR monitorea comportamientos de movimiento lateral en varias etapas de la cadena de ataque: intentos de robo de credenciales contra Local Security Authority Subsystem Service (LSASS), actividad de reconocimiento, patrones sospechosos de autenticación y abuso de servicios remotos mediante DCOM, WinRM y RDP. Nuestro SOC, disponible 24/7, no solo observa alertas individuales; analiza el panorama completo de tu entorno y te avisa cuando algo anda mal.
Cómo el EDR detiene el movimiento lateral
El antivirus tradicional busca archivos conocidos como maliciosos. El movimiento lateral no usa archivos maliciosos conocidos: usa las herramientas de tu propia red en tu contra. Por eso el antivirus no lo detecta.
Huntress Managed EDR aborda el movimiento lateral de otra manera. En lugar de mirar solo el origen de una acción (de dónde vino el código), nos enfocamos en lo que pasa en el destino: la autenticación remota, la sesión de inicio de sesión y cada proceso que se ejecuta dentro de ella.
Cuando un atacante se autentica en una máquina remota y empieza a ejecutar comandos, vemos el evento de autenticación, el tipo de inicio de sesión y la cadena de ejecución que sigue. Unimos todo eso en un solo evento de alta fidelidad. Eso es lo que permite que los analistas de nuestro SOC distingan a un administrador de sistemas haciendo trabajo de rutina de un atacante que acaba de pivotar usando credenciales robadas.
Así es como se ve esto en la práctica:
Hemos detectado atacantes volcando credenciales de LSASS mediante rundll32.exe cargando comsvcs.dll, todo activado a través de un objeto COM de MMC, el tipo de actividad que herramientas como Impacket y NetExec usan para el movimiento lateral basado en DCOM. Hemos detectado cuentas de administrador de SQL ejecutando comandos maliciosos de forma remota y luego habilitando RDP para mantener el acceso. Hemos detectado precursores de ransomware —eliminación de copias de seguridad en la sombra, preparación de credenciales, borrado de registros— antes de que se implementara un solo payload, porque vimos el movimiento lateral que lo precedía.
El manual del ransomware casi siempre incluye movimiento lateral. Los atacantes necesitan propagarse antes de poder cifrar. Huntress los detecta mientras se propagan.
Hacemos esto con un enfoque de telemetría en capas, recolectando datos en los pilares de autenticación remota y ejecución remota, no solo en el origen. Eso mantiene bajos los falsos positivos y les da a los analistas de nuestro SOC el contexto que necesitan para actuar rápido.
Cómo el ITDR detiene el movimiento lateral
El EDR observa lo que pasa en el endpoint. El ITDR observa lo que pasa con la identidad, porque en el movimiento lateral moderno, la identidad es el nuevo endpoint que los atacantes convierten en arma.
Cuando los atacantes se mueven lateralmente, no están forzando cerraduras. Están usando llaves robadas. Credenciales válidas, protocolos de autenticación legítimos, sesiones de inicio de sesión reales. Desde una perspectiva puramente del endpoint, esa actividad puede parecer normal. El ITDR está diseñado para detectar lo que esa perspectiva pasa por alto.
Huntress Managed ITDR monitorea el comportamiento de identidad en tus identidades de Microsoft 365, Entra ID y Google Workspace, rastreando patrones de inicio de sesión, uso de privilegios y actividad de cuentas en tiempo real. Cuando una cuenta que nunca inicia sesión a las 2 a. m. de repente se autentica en varios servicios en la nube en pocos minutos, o una cuenta de servicio empieza a hacer inicios de sesión interactivos que nunca debía hacer, el ITDR lo marca. No porque un archivo se viera mal. Porque la identidad dejó de comportarse como ella misma.
Esto importa más en las etapas del movimiento lateral donde las credenciales son el único artefacto. El pass-the-hash a menudo no deja un binario malicioso distintivo en el endpoint. El credential stuffing contra sistemas internos puede nunca activar una firma tradicional basada en archivos. Pero las anomalías de autenticación que producen, el uso inesperado de privilegios, los tipos de inicio de sesión inusuales, eso sí aparece en la capa de identidad, y justo ahí es donde el ITDR está observando.
Cuando el ITDR y el EDR funcionan juntos, y ambos están respaldados por un SOC disponible 24/7 impulsado por IA, obtienes cobertura en ambas capas: contexto de ejecución en el endpoint y contexto de autenticación en el nivel de identidad. Los atacantes pueden abusar de un protocolo. No pueden ocultar la identidad que lo hace.
Conclusión
Un solo endpoint comprometido no es un desastre por sí solo. Lo que lo convierte en uno es el movimiento lateral, la propagación silenciosa y deliberada desde esa máquina hacia tus sistemas más críticos.
Detenerlo requiere más que un perímetro. Requiere monitoreo continuo del comportamiento, protección de credenciales y alguien que observe los eventos de autenticación que cuentan la historia real de lo que pasa en tu entorno.
Huntress Managed EDR y Huntress Managed ITDR se crearon exactamente para esto. Detectamos el movimiento lateral en cada etapa de la cadena de ataque, antes de que los atacantes lleguen a tu controlador de dominio, tus copias de seguridad o los datos de tus clientes. Nuestro SOC, disponible 24/7, respalda cada detección con análisis humano y un camino claro hacia la remediación.
No esperes a la nota de rescate para descubrir que tenías un problema de movimiento lateral.
Preguntas frecuentes
¿Qué es el movimiento lateral en ciberseguridad?
El movimiento lateral es una táctica posterior al compromiso en la que los atacantes se mueven horizontalmente por una red después de obtener acceso inicial. En lugar de volver a entrar, usan credenciales robadas y protocolos legítimos para pasar de su punto de apoyo inicial a sistemas de mayor valor: controladores de dominio, servidores de respaldo o cualquier objetivo que les ayude a lograr su propósito.
¿Cómo usan los atacantes pass-the-hash para el movimiento lateral?
Pass-the-hash (PtH) permite a los atacantes autenticarse en sistemas remotos usando un hash NTLM robado en lugar de la contraseña real en texto plano. Como Windows compara hashes durante la autenticación, no las contraseñas en sí, un hash robado otorga el mismo acceso que la credencial real. Los atacantes pueden usarlo para moverse entre sistemas sin descifrar una sola contraseña.
¿Cuál es la mejor manera de detectar el movimiento lateral?
La detección basada en comportamiento es el enfoque más confiable. Eso significa monitorear anomalías de autenticación (horarios de inicio de sesión inusuales, inicios de sesión rápidos entre sistemas, intentos de escalada de privilegios), vigilar actividad de volcado de credenciales contra LSASS y rastrear el uso sospechoso de protocolos remotos como RDP, WinRM y SMB. Las herramientas EDR que conectan eventos de autenticación con cadenas de ejecución de procesos, como Huntress Managed EDR, te dan el contexto para detectar el movimiento lateral antes de que llegue a sistemas críticos.
¿Cómo puedo prevenir los ataques de movimiento lateral?
Ningún control por sí solo evita el movimiento lateral por completo, pero la combinación que más importa es: acceso de privilegio mínimo (limitar a qué puede llegar cada cuenta), autenticación multifactor en cuentas privilegiadas, segmentación de redes para contener la propagación y endurecimiento de protocolos (deshabilitar NTLM cuando sea posible, restringir RDP). Suma monitoreo continuo basado en comportamiento y pasarás de esperar detectarlo a realmente detectarlo.