

Qué construimos
Nuestro equipo en DEFCERT colaboró con el equipo de Huntress para construir recursos que los socios y las “Organizaciones que buscan evaluación” (OSA) pueden usar para cumplir con más requisitos compartidos de CMMC. Con nuestro primer lote de recursos de CMMC, quisimos ofrecer documentación, formularios y guías de trabajo que cubran los requisitos de CMMC y NIST 800-171, abordando problemas comunes. En el Huntress Hub, encontrarás:
- Una Matriz de responsabilidad compartida (SRM) que incluye las capacidades de Huntress, las acciones del socio y las acciones del cliente, para que los interesados entiendan mejor su contribución al cumplimiento de un objetivo de NIST 800-171A.
- Un Plan de operaciones con todas las acciones del socio y del cliente provenientes del SRM, junto con los nombres de otros documentos de recursos de CMMC incluidos en esta primera versión.
- Un Acuerdo de seguridad de interconexión sencillo para documentar las interconexiones entre la Huntress Managed Security Platform y los sistemas del cliente, asegurar la adopción del Modo de datos confidenciales y cumplir con los requisitos de NIST 800-171 para conexiones de sistemas externos (requisitos 3.1.3 y 3.1.20).
- Configuraciones base editables para la plataforma de Huntress y para cada organización, para que los socios puedan llegar a un acuerdo sobre la configuración de seguridad definida (requisitos 3.4.1 y 3.4.2).
- Un documento de Aprobaciones de operaciones de seguridad que se usa para registrar las decisiones tomadas por los clientes y ejecutadas por los socios, como complemento de las políticas y la documentación existentes.
- Listas de verificación, plantillas de revisión programada y otros documentos diseñados para enfocar y simplificar las actividades recurrentes de CMMC.
Estos recursos iniciales representan los documentos y las herramientas de los que las organizaciones pueden beneficiarse desde el principio de su implementación de CMMC, con beneficios continuos a medida que se usan durante las actividades de cumplimiento en curso.
Por qué lo construimos
Varios miembros del equipo de DEFCERT vienen de un entorno de “Proveedor de servicios externo” (ESP/MSP/MSSP). Cuando nos reunimos a hablar sobre las dificultades de cumplir con los requisitos de CMMC de los clientes como proveedor de servicios, surgieron algunos problemas comunes:
- Las organizaciones tienen dificultades con la categorización de un activo de ciberseguridad, especialmente cuando participa un MSP o MSSP externo.
- Las relaciones con el MSP no se documentan en formatos compatibles con NIST, porque los servicios rentables no siempre incluyen documentación sólida de todas las decisiones, actividades y resultados de cumplimiento.
- Las expectativas poco claras generan señalamientos mutuos más adelante, sobre todo si “quién hace qué” no está definido en los acuerdos de nivel de servicio (SLA).
A partir de esto, necesitábamos simplificar la curva de aprendizaje y adopción para clientes y socios.
Problema: las organizaciones tienen dificultades con la categorización de un activo de ciberseguridad
El programa CMMC (que se encuentra en 32 CFR 170) establece definiciones de distintos tipos de un activo de ciberseguridad, incluidos los activos CUI, los activos de protección de seguridad y los activos de riesgo gestionados por el contratista. Sin embargo, las Organizaciones de Evaluación de Terceros de CMMC (C3PAO) deben estar de acuerdo con tu categorización de un activo de ciberseguridad antes de continuar con una evaluación de CMMC de Nivel 2. Si un activo de protección de seguridad (SPA) es capaz de manejar CUI, entonces el evaluador líder de un C3PAO necesita tener la certeza de que puedes evitarlo.
Solución: documentar el Modo de datos confidenciales
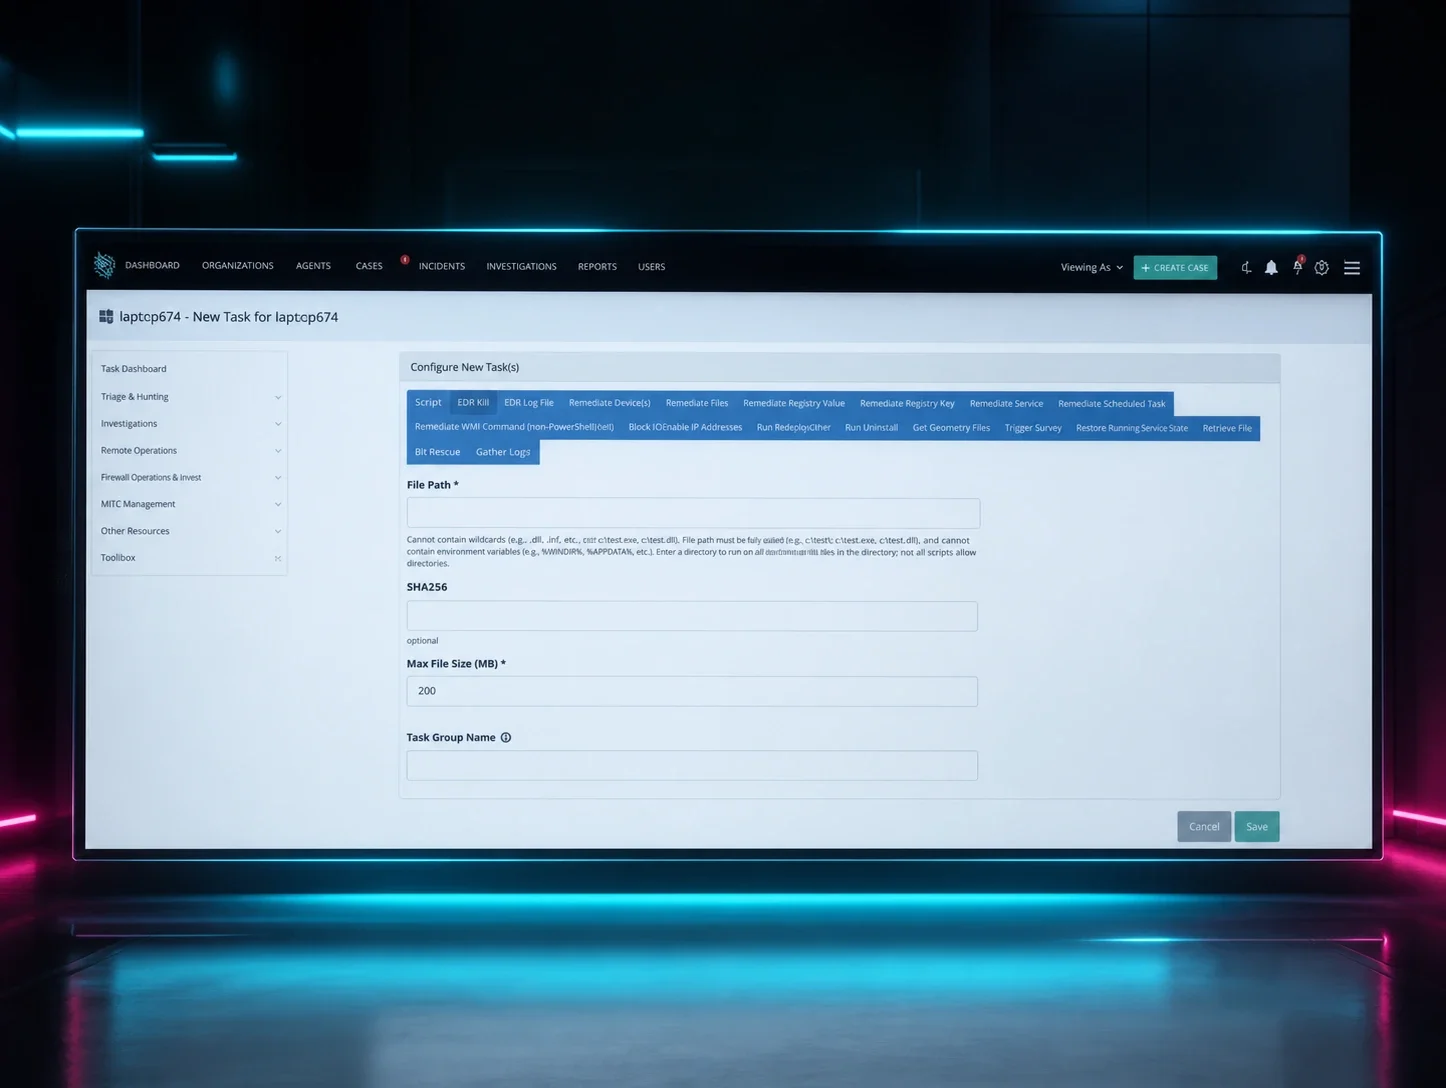
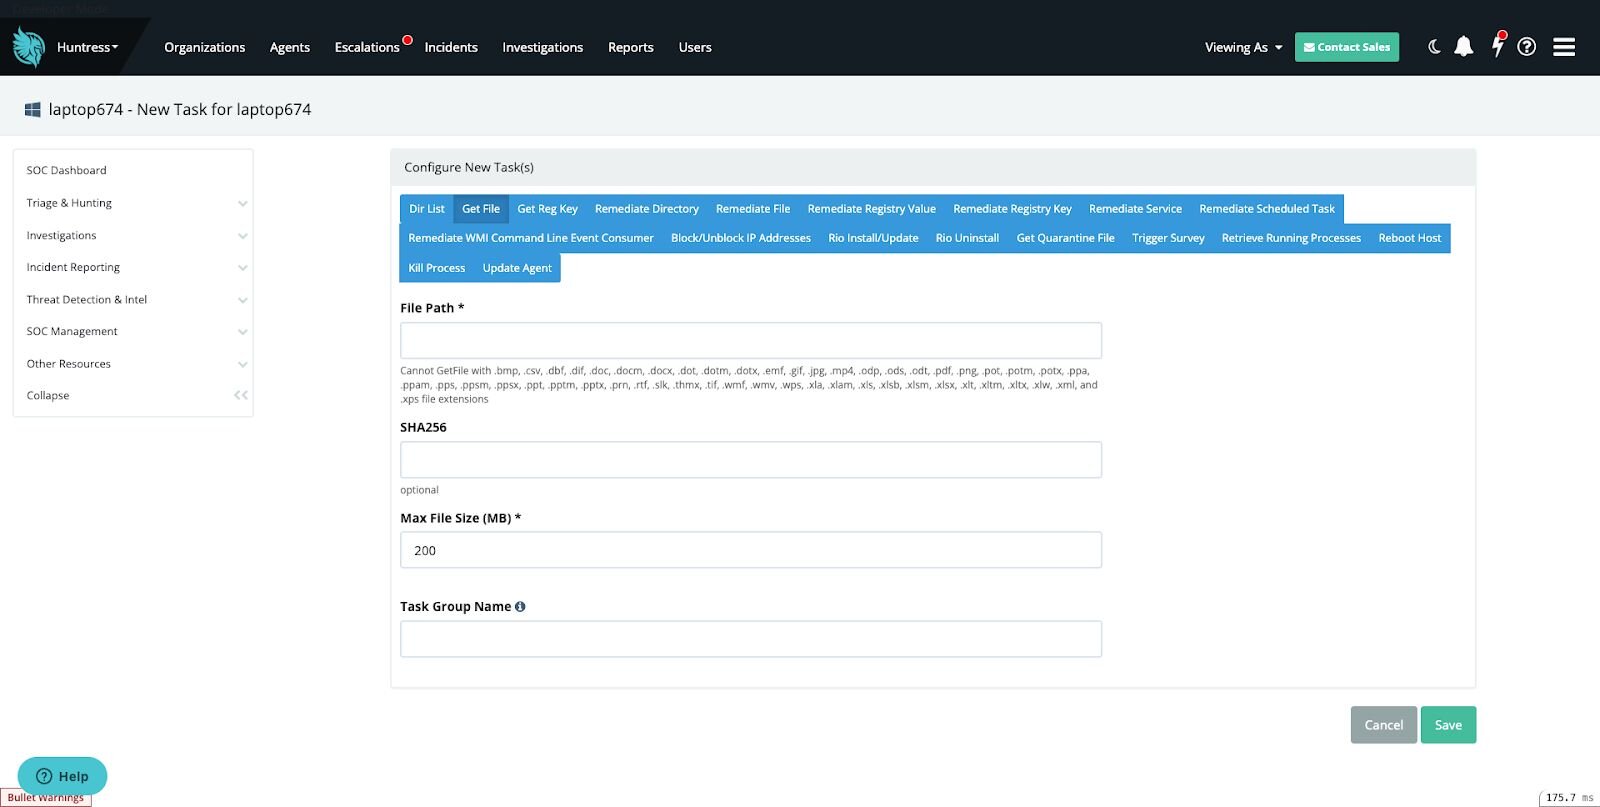
Lo único que puedo decir es que el Modo de datos confidenciales es un caso de estudio sobre cómo cumplir con los requisitos de cumplimiento sin perder capacidades de seguridad. El equipo de desarrollo de Huntress se adentró en su propia infraestructura y creó un interruptor de bloqueo para limitar qué extensiones de archivo puede extraer el/la analista del centro de operaciones de seguridad (SOC) desde los endpoints usando el Huntress Agent. Con ese paso completo, la solución fue bastante directa:
- Identifica las extensiones de archivo que representan CUI en tu organización.
- Confirma que tus extensiones de archivo CUI ya estén en la lista de extensiones bloqueadas que mantiene Huntress. Si no lo están, pide que las agreguen.
- Pide al soporte de Huntress que active el Modo de datos confidenciales para tu cuenta. Una vez activado, ni tú ni el Huntress SOC pueden cambiarlo.
Hemos usado con éxito la documentación del Modo de datos confidenciales de Huntress en llamadas de alcance con Organizaciones de Evaluación de Terceros de CMMC (C3PAO) para demostrar por qué Huntress puede operar como un activo de ciberseguridad de protección de seguridad (SPA) dentro del alcance de una evaluación CMMC, sin el riesgo de convertirse en un activo de ciberseguridad CUI y requerir una autorización FedRAMP Moderate.
Captura de pantalla que muestra los tipos de archivo excluidos cuando se activa el Modo de datos confidenciales
Problema: las relaciones con los MSP no están documentadas en formatos compatibles con NIST
Los objetivos de evaluación de NIST 800-171A exigen que las organizaciones identifiquen, definan o especifiquen elementos (períodos de tiempo, tipos de usuarios, frecuencias, etc.) relacionados con un control de seguridad, y luego demuestren que se implementó según esos datos. Cuando las organizaciones trabajan con un socio, como un MSP (Proveedores de Servicios Externos, como los llama CMMC), surge un desafío particular:
- El lugar natural para documentar las “reglas” de un control de seguridad es una política de la empresa.
- Los MSP no tienen autoridad a nivel de política sobre su cliente.
- Las organizaciones no necesariamente van a cambiar su estructura de políticas, su sistema de gestión de calidad o su flujo de procesos para adaptarse a su MSP.
Estos factores generan fricción al documentar las implementaciones de NIST, sobre todo cuando las organizaciones buscan avanzar rápido. ¿Cómo logramos que las organizaciones y sus MSP estén, literalmente, “en la misma página”?
Solución: documentación “justa y necesaria” para las decisiones clave
Creamos plantillas de documentos para registrar decisiones clave (definiciones, comportamientos esperados, preaprobaciones, etc.) que las organizaciones pueden usar como evidencia en sus evaluaciones CMMC, sin necesariamente reemplazar las políticas y otros documentos existentes del cliente. Recomendamos usar estas plantillas como evidencia de auditoría y “material para capturas de pantalla” al reunir evidencia para los objetivos de 800-171A que exigen dejar algo por escrito y actuar en consecuencia.
Problema: expectativas poco claras generan señalamientos después
No vamos a decir que todos los Acuerdos de Nivel de Servicio (SLA) sean malos, pero sin duda hemos visto acuerdos que no definen con claridad el papel que tienen los clientes para lograr una certificación CMMC. Si las organizaciones socias envían mensajes genéricos tipo “nosotros nos encargamos de CMMC”, esto puede generar malestar y dolores de cabeza en las etapas finales de una implementación de NIST 800-171, cuando los clientes asumen que “el MSP ya tenía esto cubierto”.
Solución: una Matriz de Responsabilidad Compartida (SRM) que considera a todas las partes
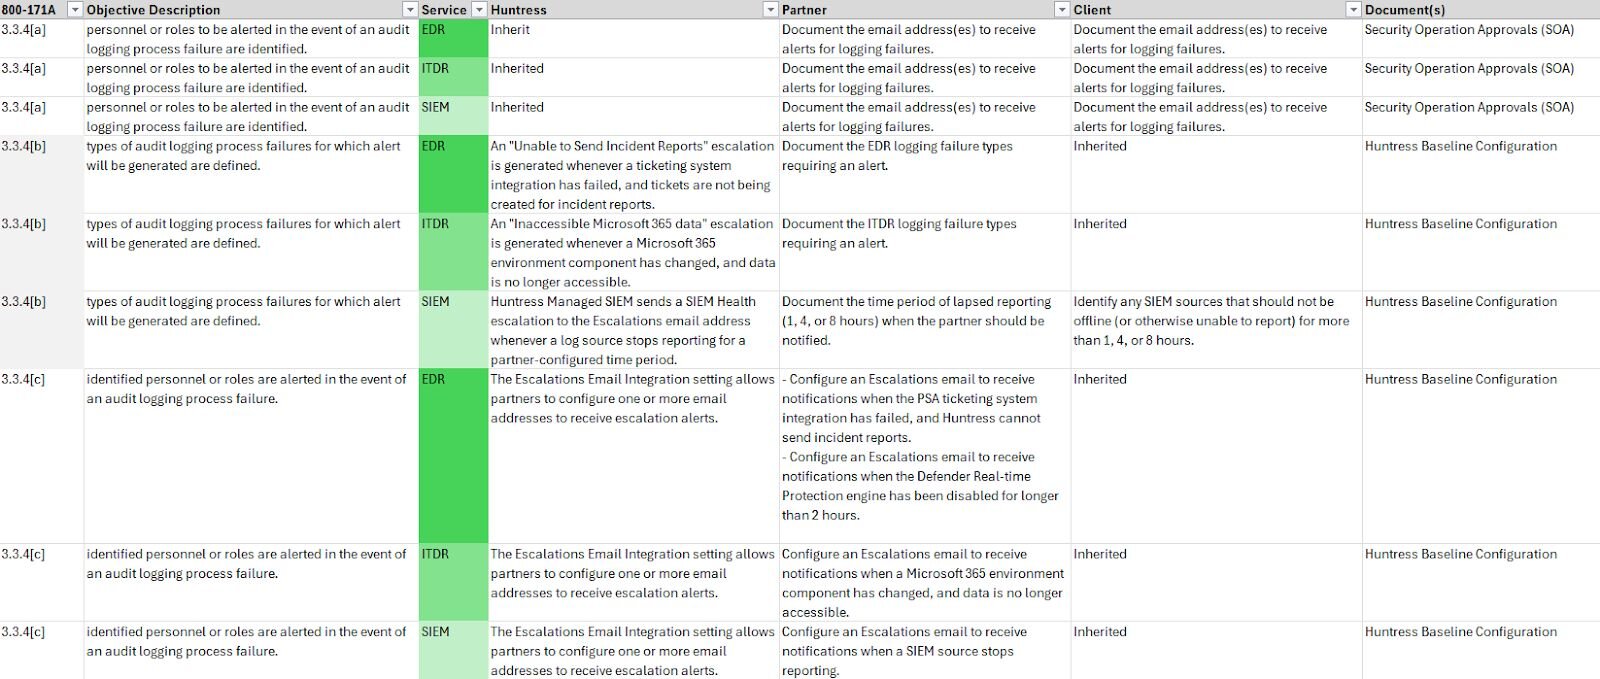
Estructuramos la Matriz de Responsabilidad Compartida (SRM) de Huntress y su Plan de Operaciones asociado para decir en voz alta más de lo que suele quedar implícito. La SRM contiene una columna para las capacidades de Huntress, las acciones del socio y las acciones del cliente. No hay duda sobre cuándo el éxito depende de un socio o de un cliente, ya que esas actividades se enumeran por separado. En definitiva, comparar estas responsabilidades lado a lado debería generar conversaciones más honestas e informadas sobre la planificación de recursos, el nivel de esfuerzo y quién podría estar frenando el progreso si no está cumpliendo con su parte de las responsabilidades compartidas.
Captura de pantalla que muestra la SRM
Huntress está estableciendo el estándar para la documentación de proveedores de CMMC. Obtén más información en huntress.com/cmmc o contáctanos para ver una demo y comenzar.