


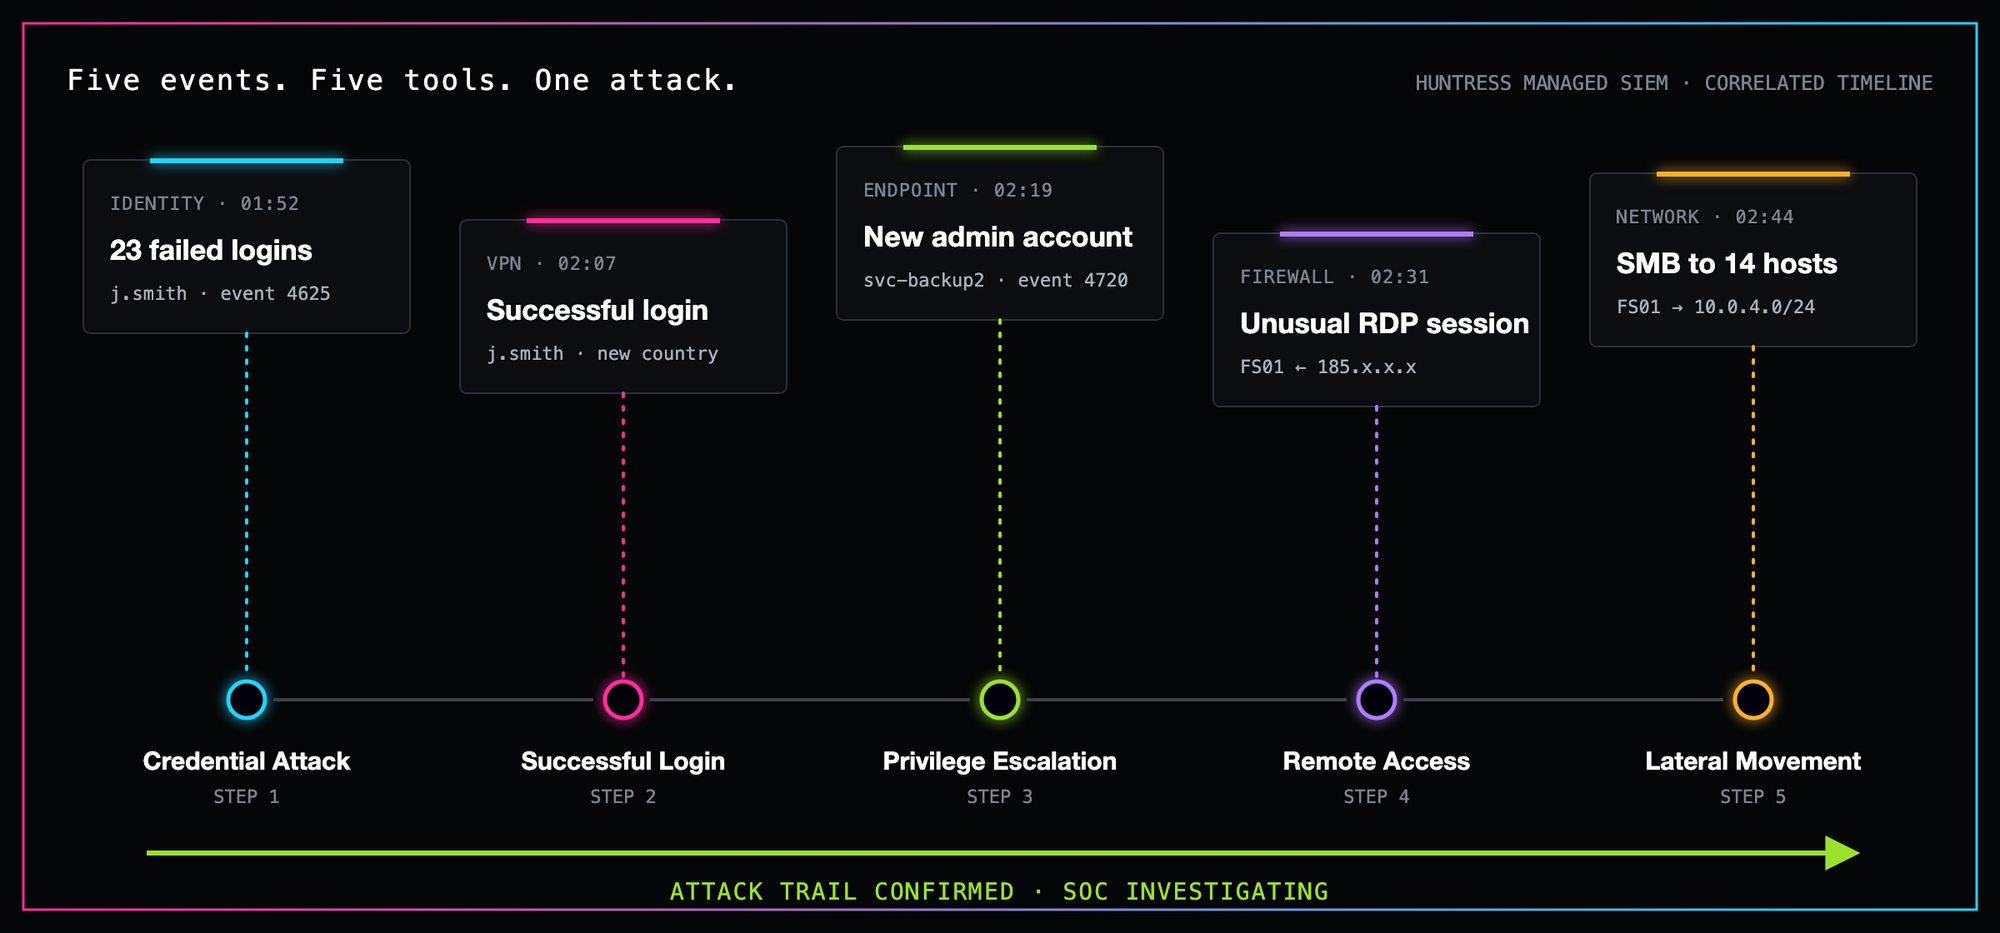
Un SIEM es poderoso. Un SIEM con un SOC 24/7 es algo distinto.
Un SIEM puede descubrir actividad sospechosa. Pero alguien todavía tiene que hacer algo al respecto.
Ahí es donde un SIEM tradicional puede convertirse en otro trabajo de tiempo completo.
Alguien tiene que crear detecciones, ajustar reglas, investigar alertas, cazar amenazas emergentes y determinar qué hacer cuando algo es realmente malicioso.
Huntress se encarga del trabajo pesado.
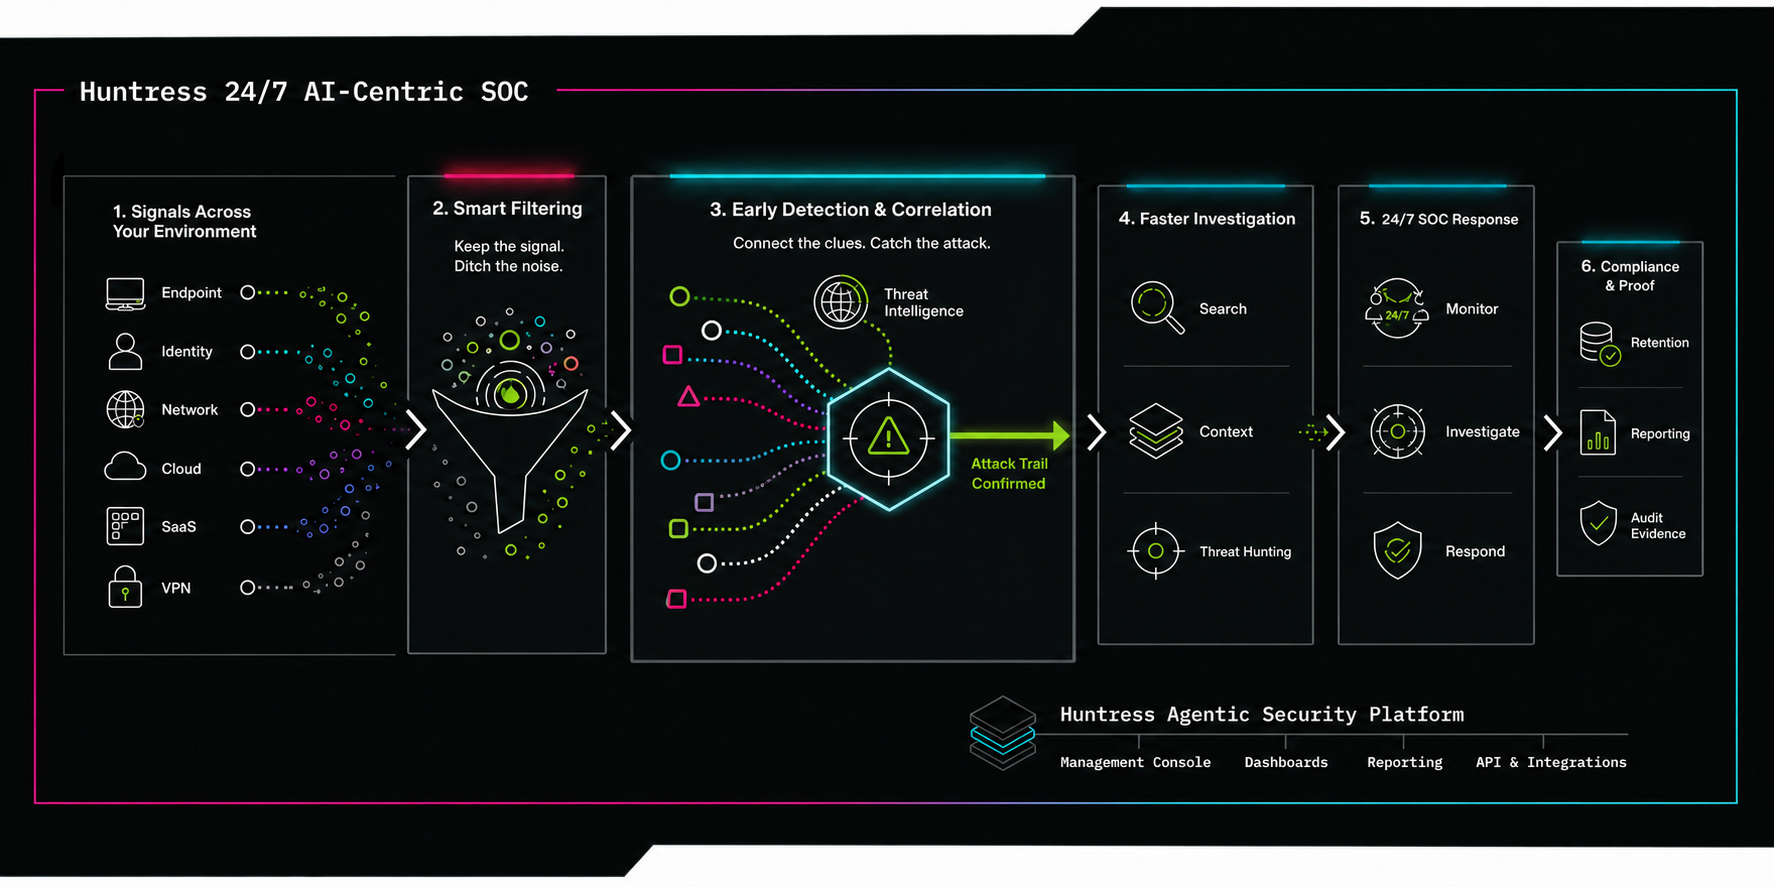
Nuestro SOC 24/7 impulsado por IA y liderado por humanos combina tecnología de seguridad poderosa con expertos reales que saben cómo operan los atacantes.
Monitoreamos la telemetría de seguridad, desarrollamos y ajustamos detecciones, investigamos actividad sospechosa y te ayudamos a responder cuando se confirman amenazas.