

El Mes de la Concientización sobre Ciberseguridad ya llegó, y es un momento ideal para reflexionar sobre si tus torpezas de seguridad le han ganado a tu foto un lugar en el tablero de dardos de tu equipo de TI.
En este blog, analizaremos los hábitos de seguridad de los usuarios que empujan a tu equipo de TI peligrosamente cerca de lanzar laptops por la ventana. Pero no estamos aquí solo para burlarnos de tus momentos vergonzosos de seguridad.
La ciberseguridad es un deporte en equipo, así que te mostraremos qué hacer en su lugar para mantener tu tecnología funcionando sin problemas y a tu equipo de TI cuerdo.
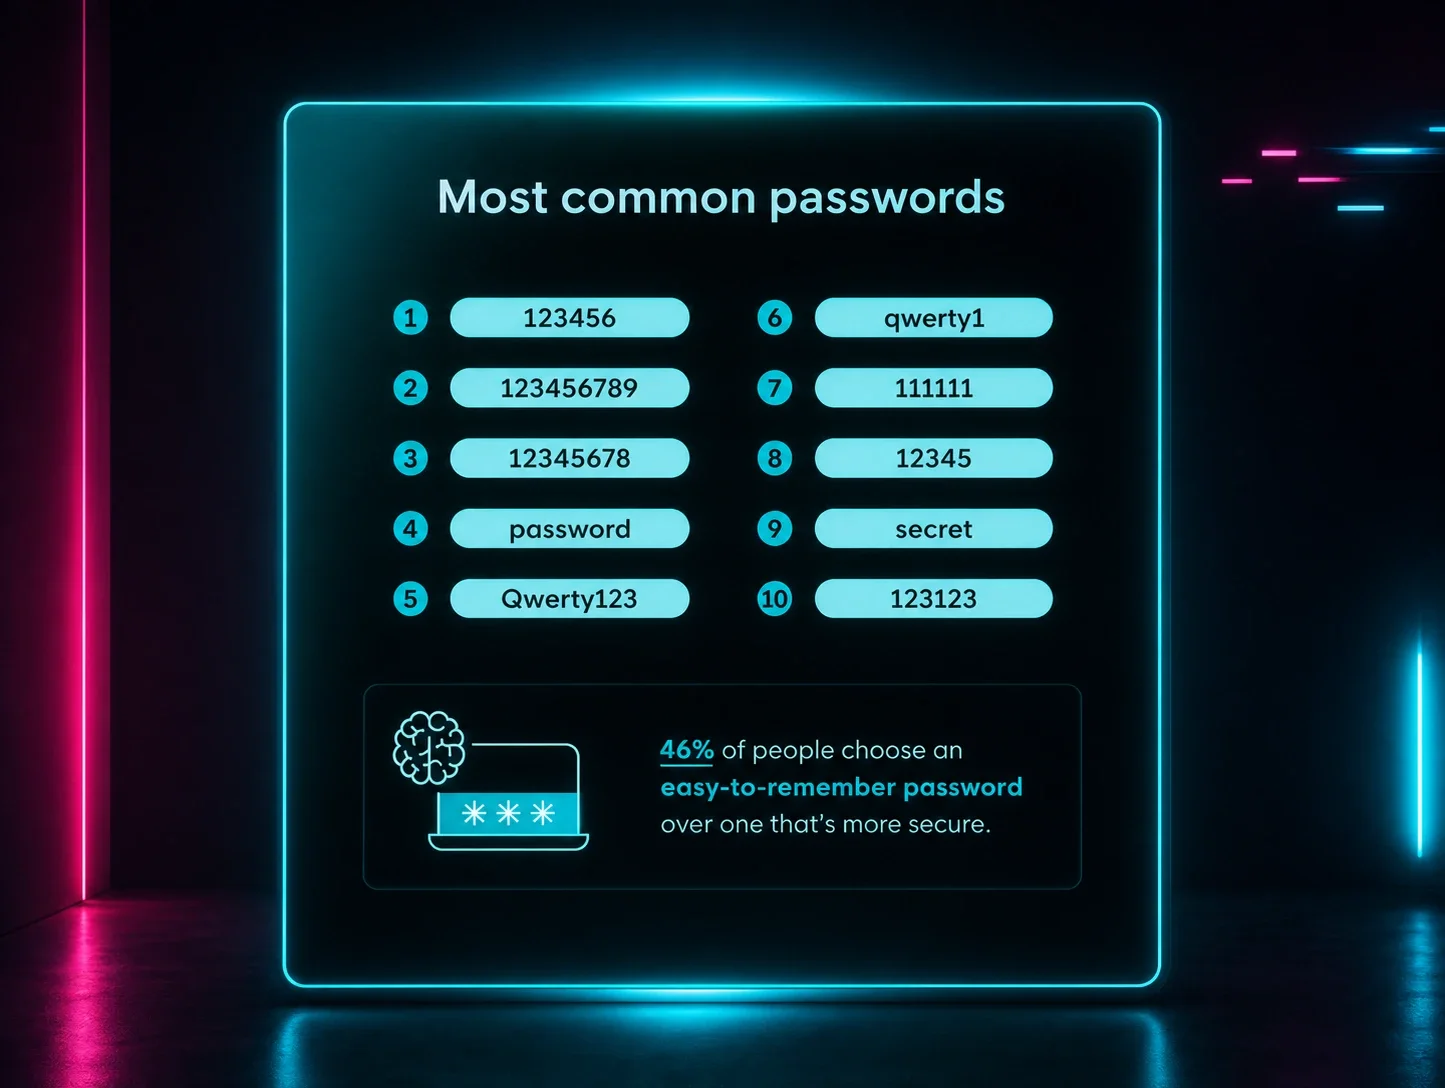
Usa la misma contraseña...para todo
¡Felicidades! Descifraste el código de la contraseña perfecta. ¿Para qué esforzar tu cerebro recordando varias contraseñas cuando una sola obra maestra puede desbloquear todo tu reino digital?
Porque tu equipo de TI está acumulando horas extra desde que tu contraseña reciclada fue la causa de una filtración de datos. La usaste en tu laptop de trabajo para tu correo personal, banca y redes sociales. Esto le dio al hacker suficiente acceso inicial para conseguir un punto de apoyo persistente, hackear tu equipo y saltar de tus cuentas personales a los endpoints de la empresa.
La verdad incómoda: Cuando los hackers descubren que una contraseña funciona para varias cuentas, toda tu huella digital queda en riesgo.
Haz esto en su lugar: Usa un administrador de contraseñas, como LastPass, para generar y guardar contraseñas únicas para cada cuenta. No reutilices contraseñas. La mayoría de los administradores de contraseñas crean automáticamente contraseñas complejas y las ingresan por ti. Igual tienes que recordar una contraseña, pero es la contraseña maestra para acceder a tu bóveda digital de contraseñas difíciles de descifrar.
Haz clic en todos los enlaces de tus correos (¡seguro es importante!)
¡Tu bandeja de entrada es un tesoro de oportunidades personales y profesionales a solo un clic de distancia!
- ¿El CEO necesita algo urgente? ¡No hay problema! Las tarjetas de regalo van en camino.
- ¿Hay un problema con las credenciales de tu cuenta? Qué alivio, puedes resolverlo haciendo clic en un enlace del correo.
- ¡El trabajo perfecto, el salario perfecto, la ubicación perfecta, y tú eres el candidato unicornio más brillante que han visto! Solo haz clic en el enlace para empezar el proceso de solicitud.
- ¡Ganaste un viaje a Hawái! No recuerdas haber participado en ningún concurso, pero ¿a quién le importa? ¡Te diriges a un paraíso tropical del Pacífico después de hacer clic en ese enlace!
Dormir está sobrevalorado. A tu equipo de TI le encanta hacer reuniones de respuesta a emergencias a medianoche, y nada dice "estabilidad laboral" como un buen incidente clásico de phishing.
La verdad incómoda: Los ataques de phishing han evolucionado mucho más allá de las señales obvias, como mala gramática, errores de ortografía y la extraña vibra de príncipes dudosos. Los ciberdelincuentes modernos envían mensajes convincentes que pueden engañar incluso a las personas más expertas en tecnología.
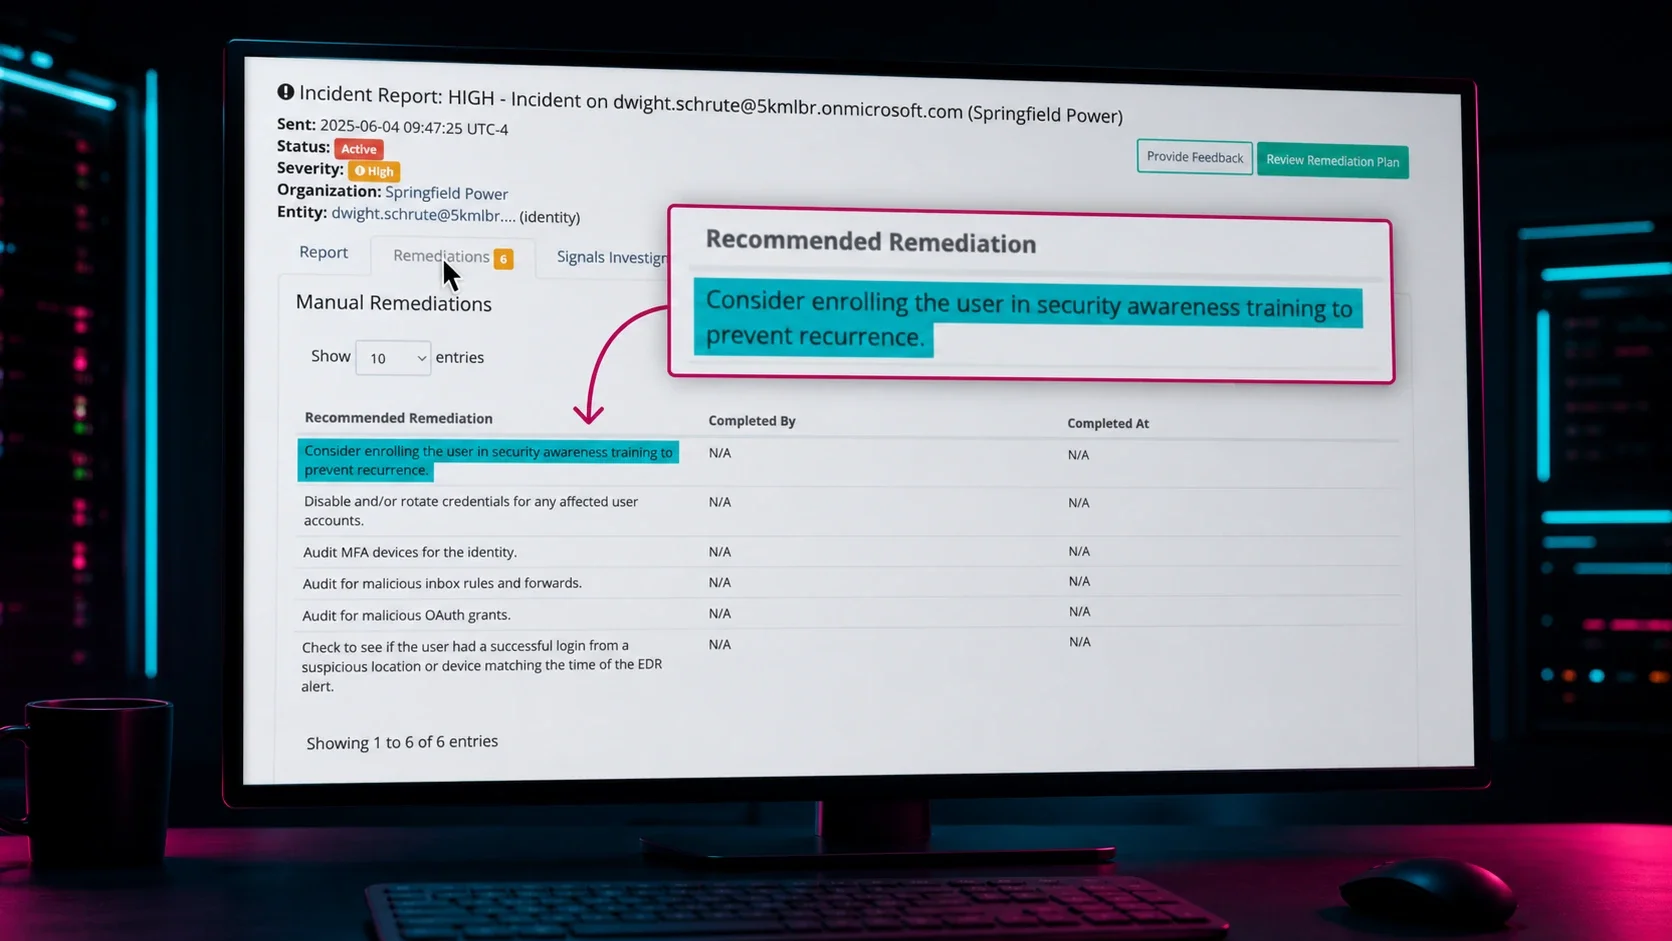
Haz esto en su lugar: Avísale a tu equipo de TI si hiciste clic en un enlace sospechoso en tu correo. También puedes pasar el cursor sobre los enlaces para ver a dónde llevan realmente antes de hacer clic. Si algo te parece sospechoso, entra directamente al sitio web desde tu navegador, en lugar de hacer clic en enlaces de un correo dudoso. Tu equipo de TI ofrece security awareness training por una razón, ¡así que aprovéchalo!
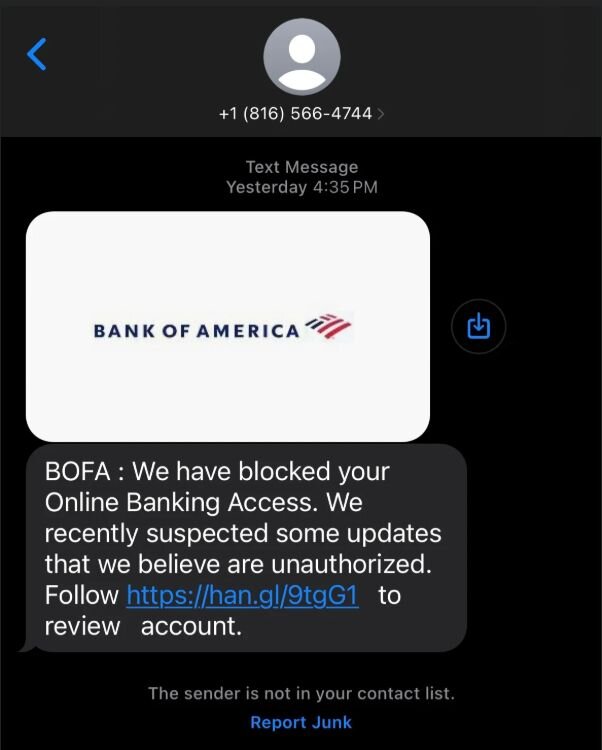
Ejemplo de smishing. No dejes que el uso de un logo legítimo te engañe.
Comparte credenciales (porque compartir es demostrar cariño)
La formación de equipos es importante. ¿Qué mejor manera de subir la moral que compartiendo tu información de inicio de sesión con colegas? ¿Ese pasante que necesita acceso al sistema para su breve paso de verano? Entrégale esas credenciales y que empiece a trabajar. ¿Tu compañero que olvidó su contraseña? Es tu momento de brillar, héroe servicial de las contraseñas.
Tu equipo de TI seguramente te postulará para un bono y aplaudirá tu espíritu colaborativo cuando le explique a la gerencia cómo varios endpoints se vieron comprometidos y tuvieron que repararse con ayuda externa de terceros ($$$$), todo gracias a tu naturaleza generosa.
La verdad incómoda: Las credenciales compartidas dificultan rastrear quién accedió a qué información y cuándo, lo que crea puntos ciegos de seguridad y pesadillas de cumplimiento.
Haz esto en su lugar: Nunca hay una razón para compartir credenciales, y hacerlo manda a los infractores directo a la lista negra. Trabaja con tu departamento de TI si necesitas contraseñas temporales. Si alguien necesita acceso, debe tener su propia cuenta autorizada.
Instala software primero (nunca hagas preguntas)
Tu computadora es tu patio de juegos digital y creativo. Es divertido probar cosas nuevas que mejoran tu experiencia de usuario y productividad laboral, ¿verdad? Después de todo, si lo ves en tu computadora de trabajo, debe ser legítimo. ¿Esa barra de herramientas al azar que promete acelerar tu navegación? ¿Y el software gratis de ese sitio web sospechoso con 17 ventanas emergentes de anuncios? Seguro te ganas un ascenso después de descargar estos campeones de la eficiencia.
No se lo digas a nadie, pero a tu equipo de TI secretamente le encanta pasar los fines de semana eliminando malware y reconstruyendo sistemas infectados.
La verdad incómoda: La instalación de software no autorizado es una de las formas más rápidas de introducir malware y vulnerabilidades de seguridad, además de complicar los requisitos de cumplimiento.
Haz esto en su lugar: No instales software nuevo sin consultar a tu equipo de TI. Las organizaciones con buena seguridad mantienen listas de software aprobado o tienen procesos para evaluar nuevas aplicaciones. Si necesitas herramientas específicas para tu trabajo, por lo general hay una manera segura de que las aprueben e instalen.
Conéctate al wifi público (es gratis para ti... y para los hackers también)
Las cafeterías son la nueva oficina corporativa. ¿Para qué arriesgarte a la fiebre de cabaña cuando puedes hacer el mismo trabajo desde tu café local? Si usas audífonos y te sientas sola o solo en una mesa, es totalmente seguro. Nadie puede escuchar tu llamada con un cliente ni ver las últimas cifras de ventas en tu pantalla. ¿Necesitas otro shot de espresso? No te preocupes por dejar la pantalla de tu laptop abierta en la mesa mientras ordenas. Y esa red no segura llamada "Free_WiFi_Definitely_Not_Malicious" seguramente es solo otro profesional de ciberseguridad al que le gusta bromear.
Afortunadamente, a tu equipo de TI le encanta un buen misterio, como resolver quiénes son esos usuarios desconocidos y no autorizados que accedieron a tus datos confidenciales desde una red wifi pública.
La verdad incómoda: Las redes wifi públicas suelen no estar protegidas, lo que significa que cualquiera en la misma red podría potencialmente interceptar y robar tu tráfico, incluidas contraseñas, correos y documentos confidenciales.
Haz esto en su lugar: No te encierres en tu oficina en casa, pero cuando quieras conectarte en otro lugar, activa la VPN de tu empresa. O crea un punto de acceso móvil desde tu teléfono en lugar de conectarte al wifi público. Si tienes que conectarte a redes públicas, no accedas a la información confidencial de tu organización y asegúrate de que todos los sitios web usen cifrado HTTPS.
Ignora las actualizaciones de software como ignoras el manual de ensamblaje (y espera que las cosas no se vengan abajo)
Tu computadora funciona perfectamente bien ahora mismo. Y vives según el mantra: si no está roto, no lo arregles. Esas notificaciones constantes de actualización son claramente solo Microsoft tratando de ralentizar tu máquina y arruinarte el día.
Tu equipo de TI estará súper emocionado de explicarles a los auditores por qué tu sistema operativo está 15 versiones atrás y tiene 47 vulnerabilidades de seguridad conocidas.
La verdad es esta: Las actualizaciones de software suelen incluir parches de seguridad críticos que corrigen vulnerabilidades recién descubiertas, incluidos los días cero. Retrasar las actualizaciones deja los sistemas expuestos a métodos de ataque conocidos que los atacantes explotan activamente.
Haz esto en su lugar: Activa las actualizaciones automáticas o establece un horario regular para instalarlas. Confía en tu equipo de TI para saber cuáles actualizaciones son críticas y cómo aplicarlas sin interrumpir tu jornada laboral.
Guarda todo en tu escritorio (porque las carpetas son para los que se rinden)
La organización es solo una sugerencia, no una regla. Un poco de desorden es parte de la magia: eres más productivo cuando tu escritorio parece un tornado digital que acaba de pasar.
¿Para qué perder tiempo usando unidades de red seguras cuando puedes guardar datos de clientes, registros financieros y correos confidenciales directamente en tu máquina local? Claro, son imposibles de respaldar o proteger, pero es mucho más fácil tomarlos cuando surge algo urgente.
Qué bueno que tu equipo de TI siempre está dispuesto a resolver un acertijo, como intentar recuperar datos perdidos de discos duros dañados fuera de horario y los fines de semana.
La verdad es esta: El almacenamiento local implica fallas de hardware, robo y pérdida de datos y documentos, en especial la información sensible. Si tu huella digital se relaja en tu escritorio, es casi imposible que los equipos de TI apliquen controles adecuados de respaldo y seguridad.
Haz esto en su lugar: Usa el almacenamiento en la nube o las unidades de red aprobadas por tu organización para los documentos importantes. Obtendrás respaldos automáticos, controles de acceso y monitoreo de seguridad que protegen tus datos mejor que cualquier opción de almacenamiento local.
Comparte de más ahora (respuesta a incidentes después)
Eres la mariposa social de la oficina. Compartes con orgullo detalles interesantes sobre proyectos de la empresa en redes sociales, hablas de información sensible de clientes en espacios públicos y verificas tu identidad ante desconocidos serviciales que llaman preguntando sobre el acceso a sistemas.
Tu equipo de TI aprecia cómo le das sabor a las cosas al entregarles a los cibercriminales exactamente lo que quieren, sin necesidad de hackear nada.
La verdad es esta: Los ataques de ingeniería social dependen de recopilar información aparentemente inocente de varias fuentes para construir escenarios de ataque convincentes. Compartir de más les da a los cibercriminales los detalles que necesitan para engañar a otros empleados o hacerse pasar por contactos legítimos.
Haz esto en su lugar: Piensa antes de compartir, en especial en redes sociales o espacios públicos. Desconfía de las solicitudes de información no solicitadas, incluso de personas que parecen conocer tu organización. Si tienes dudas, verifica las identidades por canales oficiales antes de compartir cualquier información del negocio.
No necesitas ser un profesional de TI para marcar la diferencia
Nadie es perfecto. Incluso los profesionales más conscientes de la seguridad hacen clic en el enlace equivocado u olvidan actualizar su software de vez en cuando. Pero lo que diferencia a los equipos conscientes de la seguridad de los que no lo son no es la perfección: es la disposición a aprender de los errores y adoptar mejores hábitos.
Tu equipo de TI no intenta complicarte la vida con políticas y procedimientos de seguridad. Trabajan día tras día para proteger los datos, la reputación y los resultados de tu organización de cibercriminales turbios y de mala calaña. La mejor manera de apoyarlos (y de mantenerte fuera de problemas) es tratar la seguridad como responsabilidad de todos, no solo algo que maneja el departamento de TI.
Pequeños cambios en los hábitos diarios pueden mejorar positivamente la cultura de seguridad de tu organización: contraseñas seguras, una pausa antes de hacer clic, mantener el software actualizado y almacenar los datos de forma segura. No son ideas complicadas, pero cuando se aplican de manera constante, cumplen su función.
Los hackers se aprovechan de los errores de las víctimas, así que no les facilites las cosas. Al desarrollar mejores hábitos y conciencia de seguridad, no solo ayudas a tu equipo de TI: también mejoras tu propia defensa para frenar a los hackers y las amenazas que pueden afectar a toda tu organización.