|
Respuesta rápida: El inicio de sesión único, o SSO, es un método de autenticación de usuarios que permite a una persona iniciar sesión en una sola cuenta y obtener acceso a múltiples inicios de sesión. Esta experiencia sin interrupciones significa que los usuarios solo necesitan recordar un nombre de usuario y una contraseña. |
Introducción:
La fatiga de contraseñas puede no ser un diagnóstico médico oficial, pero sigue siendo un problema real, especialmente en entornos profesionales.
¿La solución? El inicio de sesión único, o SSO. ¿Qué es el inicio de sesión SSO? Es exactamente lo que parece: un solo inicio de sesión para gobernarlos a todos. Los usuarios solo tienen que recordar un nombre de usuario y una contraseña, como su correo electrónico, para obtener acceso a varias cuentas.
Sigue leyendo para aprender más sobre SSO, su papel en la autenticación y la ciberseguridad, y cómo implementarlo en tu organización.
¿Qué es SSO?
El inicio de sesión único es un método de autenticación que permite a los usuarios iniciar sesión en múltiples cuentas. Solo necesitan ingresar su información de inicio de sesión una vez, en su cuenta de Google, por ejemplo, y luego usar esa misma cuenta para acceder a otras aplicaciones.
¿Cómo funciona el SSO?
El proceso de inicio de sesión SSO depende de una relación de confianza entre el proveedor de identidad (IdP) y los proveedores de servicios (SP). Cuando un usuario intenta acceder a un proveedor de servicios, se le redirige al proveedor de identidad para iniciar sesión. Una vez autenticado, el IdP confirma la identidad del usuario enviando un token seguro de vuelta al proveedor de servicios.
Este token, a menudo basado en estándares como Security Assertion Markup Language (SAML) u OAuth 2.0, actúa como una llave digital, dándole al usuario acceso a la aplicación solicitada sin que tenga que volver a ingresar sus credenciales.
Aquí tienes un desglose paso a paso del proceso de inicio de sesión SSO:
- El usuario intenta iniciar sesión: Un usuario intenta acceder a una aplicación (el proveedor de servicios). El proveedor de servicios, como Workday HR, por ejemplo, detecta que el usuario aún no está autenticado.
- Redirección al proveedor de identidad: El proveedor de servicios redirige el navegador del usuario a la página de inicio de sesión del proveedor de identidad, Microsoft Entra ID, por ejemplo, donde ingresa su nombre de usuario y contraseña.
- El proveedor de identidad verifica la identidad: Microsoft verifica las credenciales contra su base de datos de usuarios. Esto puede incluir un segundo paso de autenticación multifactor.
- El proveedor de identidad envía el token de autenticación: Una vez que el usuario está autenticado, el proveedor de identidad crea y firma un token seguro, y lo envía de vuelta al navegador del usuario.
- Envío del token al proveedor de servicios: El navegador del usuario envía el token de autenticación al proveedor de servicios original, Workday.
- El proveedor de servicios otorga acceso: El proveedor de servicios recibe el token, valida su firma y le da al usuario acceso a la aplicación sin más solicitudes de inicio de sesión.
Todo esto sucede en un par de segundos mientras el usuario inicia sesión.
¿Qué es un token de SSO?
Un token de autenticación, o token de SSO, es una credencial digital que se usa para demostrar la identidad de un usuario ante diferentes aplicaciones después de un solo inicio de sesión. Se genera un token seguro después de que un usuario se autentica con un proveedor de identidad. Este token contiene la información de identidad del usuario y está firmado digitalmente por el proveedor de identidad.
En lugar de enviar credenciales de inicio de sesión a cada aplicación, el navegador del usuario envía este token. La aplicación receptora valida la firma del token, confirmando que proviene de una fuente confiable. Esto le da al usuario acceso sin un segundo inicio de sesión. Los tokens suelen ser temporales, lo que añade una capa adicional de seguridad.
Beneficios de usar un ID de SSO
Como una tecnología clave para las empresas modernas, el inicio de sesión único ofrece varios beneficios que impactan tanto al usuario final como a los equipos de TI y seguridad de la organización. El principal beneficio es que simplifica la experiencia del usuario. Otros beneficios incluyen:
- Mejor seguridad: El SSO reduce el riesgo de brechas de seguridad relacionadas con contraseñas. Al gestionar solo una contraseña fuerte, los usuarios pueden crear contraseñas más complejas, y los equipos de TI pueden aplicar más fácilmente políticas de contraseñas seguras y autenticación multifactor para empresas desde un punto central.
- Menos fatiga de contraseñas: Los usuarios solo necesitan recordar un conjunto de credenciales para acceder a todas sus aplicaciones, lo que elimina la frustración de quedar bloqueados por contraseñas olvidadas y genera mayor satisfacción y productividad entre los empleados.
- MFA simplificada: SSO y MFA van de la mano, ya que el SSO ofrece un solo paso de verificación con el proveedor de servicios principal en lugar de múltiples pasos en varias cuentas y aplicaciones.
- Más productividad: Eliminar la necesidad de iniciar sesión en cada aplicación por separado ahorra tiempo. Esto permite que los empleados comiencen a trabajar más rápido, mejorando la eficiencia operativa general y creando un flujo de trabajo más fluido y sin interrupciones.
- Menores costos: Una parte importante de las llamadas a la mesa de ayuda están relacionadas con restablecimientos de contraseñas. Al simplificar el proceso de inicio de sesión y habilitar la gestión de contraseñas por autoservicio, el SSO reduce drásticamente la carga de trabajo de los equipos de soporte de TI, para que puedan concentrarse en tareas más críticas.
- Control y auditoría centralizados: El SSO es un panel único para que los administradores gestionen el acceso de los usuarios a todas las aplicaciones. Esto facilita aplicar políticas de seguridad y revocar rápidamente el acceso de un empleado que se va, algo crucial para mantener el cumplimiento y la seguridad.
Tipos de SSO
El inicio de sesión único es una tecnología ampliamente utilizada con varios tipos, cada uno adecuado para diferentes entornos y casos de uso. Aunque todos logran el mismo objetivo (permitir que los usuarios accedan a múltiples aplicaciones con un solo inicio de sesión), sus procesos pueden variar.
Los tipos más comunes incluyen protocolos basados en estándares como SAML y OAuth, así como tecnologías más antiguas y modelos de implementación específicos. Aquí tienes un resumen de los tipos de inicio de sesión único.
SAML
Security Assertion Markup Language es un estándar basado en XML que permite a un proveedor de identidad intercambiar de forma segura datos de autenticación y autorización con un proveedor de servicios. Es un protocolo de uso común para aplicaciones de negocio a negocio (B2B) y entornos empresariales. El proceso implica que el IdP crea una afirmación (un documento XML firmado) en la que el SP confía para verificar la identidad del usuario.
OAuth
La autorización abierta es un protocolo de estándar abierto que se usa para la autorización, no la autenticación. Permite que un usuario otorgue a una aplicación de terceros acceso limitado a sus recursos en otro sitio, como permitir que una app publique en tu cuenta de redes sociales sin darle tu contraseña. Funciona emitiendo tokens de acceso que otorgan permisos específicos, y se usa comúnmente en aplicaciones orientadas al consumidor.
OIDC
OpenID Connect (OIDC) funciona con el protocolo OAuth 2.0. Agrega capacidades de autenticación a OAuth mediante un token de ID, que es un JSON Web Token que contiene información de identidad del usuario. Esto hace que OIDC sea una opción popular para aplicaciones móviles y web, ya que ofrece una forma estandarizada de verificar la identidad de un usuario junto con las funciones de autorización de OAuth.
Kerberos
Kerberos es un protocolo de autenticación de red potente. Se basa en criptografía de clave secreta para brindar autenticación sólida a aplicaciones cliente/servidor y funciona mediante un tercero de confianza, llamado Centro de distribución de claves, que emite tickets a los usuarios.
Estos tickets se usan luego para demostrar la identidad ante los servicios de red, por lo que es un protocolo ultraseguro que suele encontrarse en entornos empresariales locales como Microsoft Active Directory.
Basado en contraseña
El SSO basado en contraseña es la forma más simple de inicio de sesión único y funciona almacenando y reutilizando las credenciales de acceso de un usuario. Una aplicación de terceros o una extensión del navegador almacena de forma segura los nombres de usuario y las contraseñas del usuario para varios sitios.
Cuando el usuario intenta acceder a una aplicación, el sistema completa automáticamente el formulario de acceso con las credenciales almacenadas. Aunque es fácil de implementar, este método suele ser menos seguro que otros, ya que centraliza todas las contraseñas de los usuarios.
Local versus basado en la nube
Esta distinción se refiere a dónde se aloja la infraestructura de SSO. Una solución de SSO local se administra y aloja dentro del centro de datos propio de una empresa, lo que le da control total sobre el sistema.
Una solución de SSO basada en la nube, generalmente ofrecida como servicio por un proveedor externo, se aloja en la nube. Este modelo suele ser más escalable, más fácil de mantener y requiere menos inversión inicial.
Cómo implementar SSO
Implementar una solución de inicio de sesión único requiere una planificación cuidadosa y considerar las necesidades específicas de tu organización. Es más que elegir una tecnología: implica entender la infraestructura existente, los requisitos de seguridad y la experiencia de usuario que quieres ofrecer.
Una solución de SSO bien implementada puede simplificar el acceso, reducir la carga de TI y mejorar la seguridad, mientras que una mal planificada puede abrir la puerta a nuevas complejidades y vulnerabilidades.
Aquí tienes tu lista de verificación para considerar una solución de SSO:
- Considera la cantidad de usuarios y aplicaciones: ¿Cuántos usuarios necesitarán SSO y a cuántas aplicaciones deberán acceder? Esto influirá en la escala y complejidad de la solución que necesitas.
- Define el presupuesto y los costos: Esto incluye costos directos e indirectos. Considera el precio del software o servicio, los servicios profesionales necesarios para la implementación, posibles actualizaciones de suscripción para que las aplicaciones de terceros habiliten SSO, y ten en cuenta el mantenimiento y soporte continuos.
- Sigue las mejores prácticas de gestión de identidad federada (FIM): FIM es esencial para el acceso sin interrupciones a aplicaciones externas como Salesforce o Zoom. Usa protocolos como SAML u OIDC para generar confianza entre tu proveedor de identidad y los proveedores de servicios de otras empresas, lo que permite el SSO entre organizaciones.
- Decide el tipo de solución: Elige una solución que se adapte a tu entorno técnico. Puedes optar por un servicio basado en la nube por su escalabilidad y facilidad de uso, una solución local para tener mayor control sobre los datos, o un enfoque híbrido.
- Examina la infraestructura existente: Observa tu sistema actual de gestión de identidad. ¿Usas un directorio local existente como Microsoft Active Directory o un servicio basado en la nube? Tu nueva solución de SSO debería integrarse con este sistema existente para centralizar las identidades de los usuarios.
- Evalúa las necesidades de seguridad: El SSO puede mejorar la seguridad, pero solo si se implementa de la manera correcta. Considera implementar métodos de autenticación sólidos como la autenticación multifactor (MFA), aplicar tiempos de espera de sesión estrictos e implementar el principio de privilegio mínimo.
Riesgos potenciales del SSO
Aunque el SSO tiene grandes beneficios, no está exento de riesgos potenciales que las organizaciones y los usuarios deben tener en cuenta. La centralización de la autenticación, que es la mayor fortaleza del SSO, también puede convertirse en un único punto de falla si no se protege adecuadamente. Los siguientes riesgos generales destacan la importancia de una planificación e implementación cuidadosas para mitigar las vulnerabilidades.
- Punto único de falla: Si el proveedor de identidad de SSO se ve comprometido o queda fuera de línea, todas las aplicaciones conectadas se vuelven vulnerables o inaccesibles. Esto puede provocar una interrupción generalizada y una importante disrupción del negocio.
- Compromiso de credenciales: Un solo robo de credenciales o una sola exposición puede darle a un atacante acceso a todo el portafolio de aplicaciones y datos de un usuario. Esto hace que la cuenta de SSO sea un objetivo muy valioso para el phishing y otros ataques de robo de credenciales.
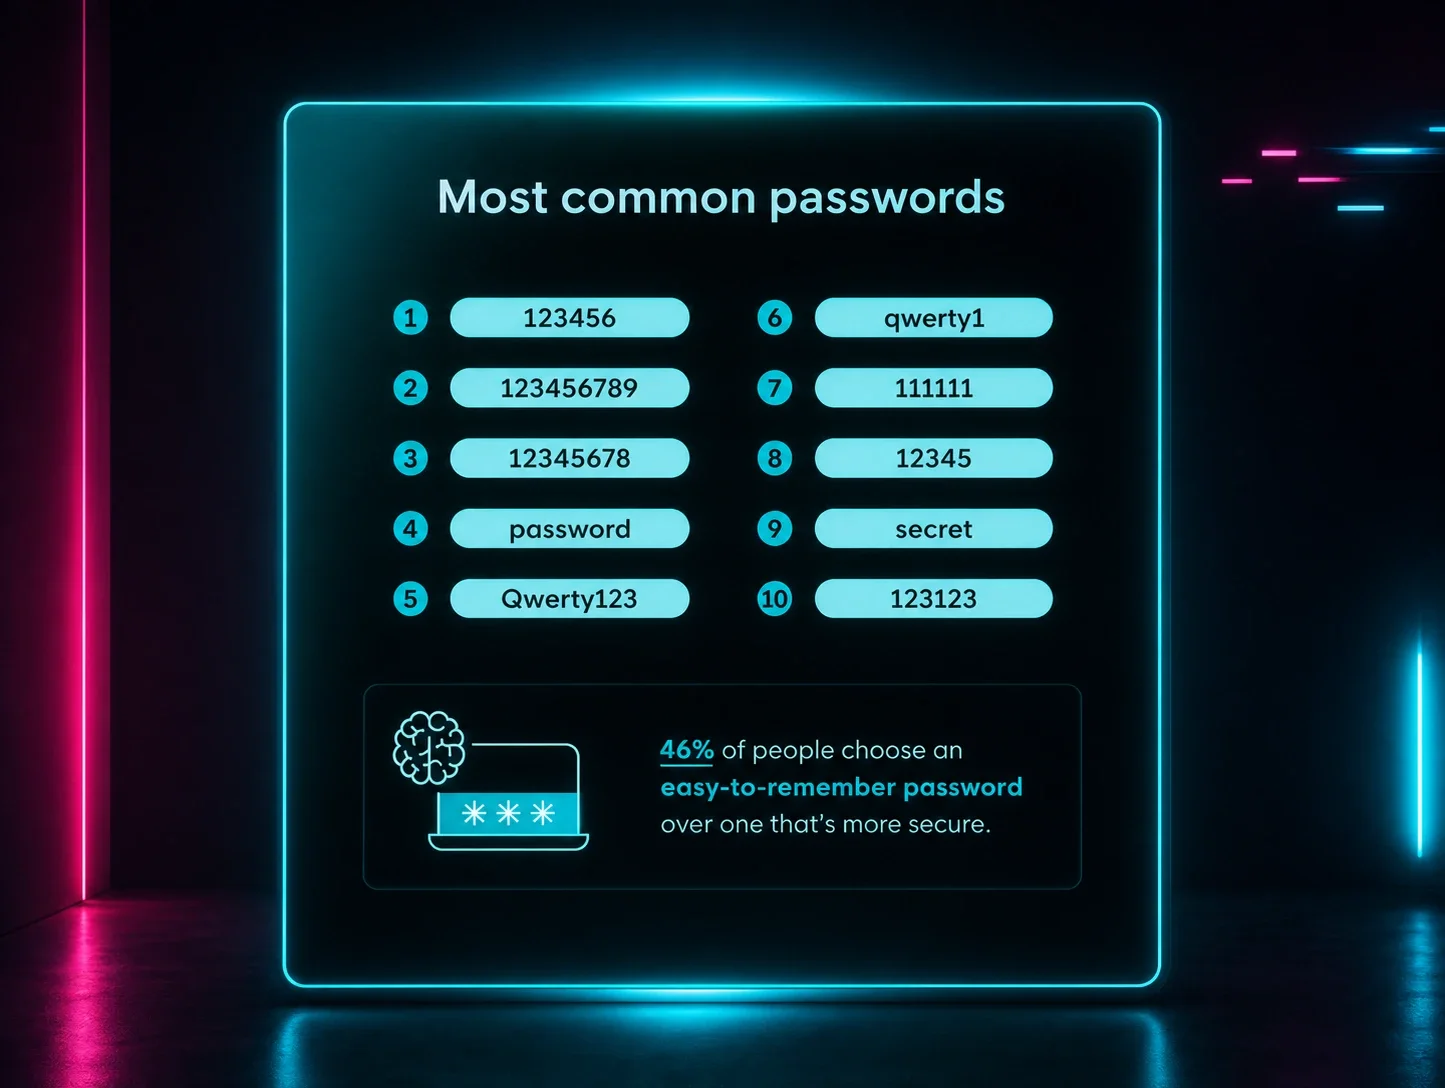
- Vulnerabilidad por contraseña débil: Si la contraseña maestra de SSO de un usuario es débil, reutilizada o es una contraseña de uso común, puede poner en riesgo todas sus cuentas vinculadas. Si bien el SSO centraliza la autenticación, la seguridad depende en última instancia de la solidez de esa única contraseña.
- Control y monitoreo limitados: En algunas configuraciones de SSO, una vez que un usuario se autentica, los proveedores de servicios individuales tienen un control menos detallado sobre la gestión de sesiones y el acceso. Esto puede generar dificultades para cerrar la sesión de los usuarios y monitorear la actividad dentro de aplicaciones específicas.
- Errores de configuración en la implementación: Los errores durante la implementación de una solución de SSO, como relaciones de confianza mal configuradas o URL de redirección validadas de forma incorrecta, pueden crear vulnerabilidades que los atacantes pueden aprovechar para evadir los controles de seguridad.
El SSO como parte de las estrategias de gestión de acceso
El inicio de sesión único es una parte importante de la ciberseguridad y la gestión del acceso de los usuarios. Sin él, los usuarios pueden experimentar fatiga por contraseñas y fatiga por alertas, y los equipos de TI dedican mucho tiempo a tareas de recuperación de nombres de usuario y contraseñas.
El SSO debe ser parte de las diversas estrategias y herramientas de gestión de acceso de tu organización, como MFA, gestión de acceso privilegiado y arquitectura de confianza cero. Todas estas herramientas pueden ayudar a prevenir accesos no deseados.
Entendemos lo que amenazas como el robo de credenciales y el acceso no autorizado significan para tu negocio, y estamos aquí para ayudarte. Huntress te respalda con un servicio administrado de detección y respuesta ante amenazas de identidad (ITDR), que protege las identidades de toda tu organización las 24 horas, los 7 días de la semana.
Preguntas frecuentes
¿Cuál es un ejemplo de inicio de sesión con SSO?
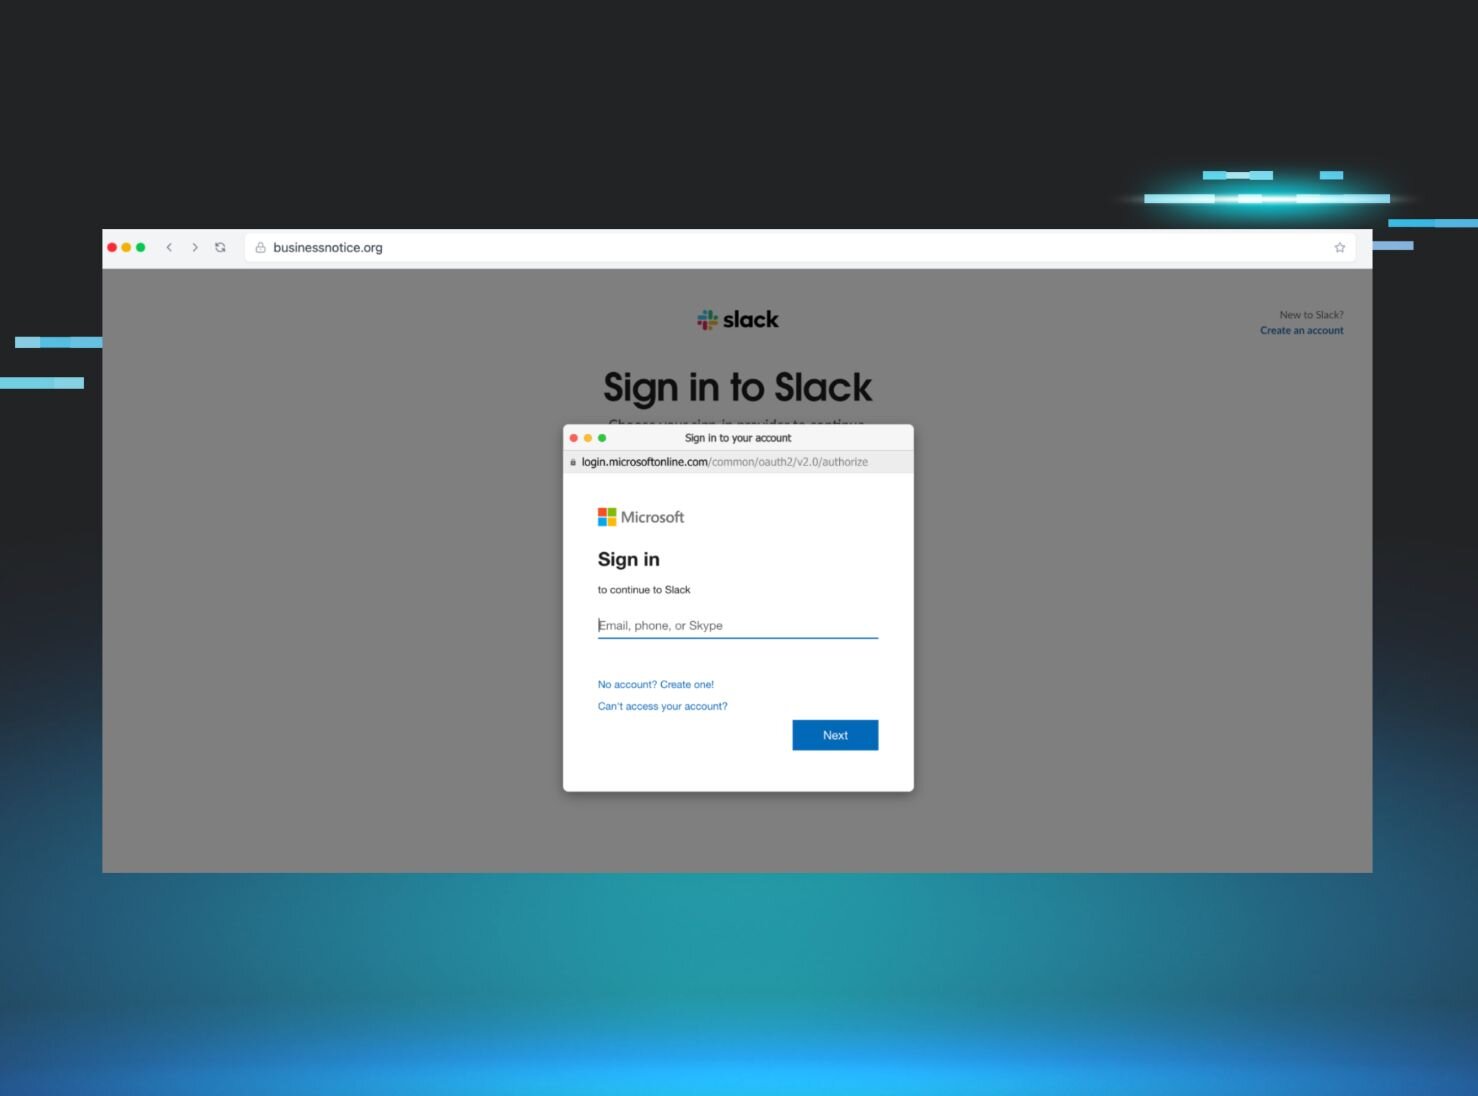
Un ejemplo de inicio de sesión con SSO es usar la cuenta de Microsoft 365 de tu empresa para iniciar sesión en un servicio de terceros como Salesforce. Haces clic en "Inicia sesión con Microsoft", te redirige a Microsoft para verificar tu identidad y luego te envía de vuelta a Salesforce, ya autenticado, sin tener que crear una nueva contraseña.
¿Cuál es la diferencia entre SSO y un inicio de sesión normal?
La diferencia clave entre el SSO y un inicio de sesión normal es la cantidad de credenciales que necesitas recordar. Con SSO, solo usas un nombre de usuario y una contraseña para acceder a varias aplicaciones, mientras que con un inicio de sesión normal, debes crear y gestionar una credencial única para cada aplicación.
¿Cómo habilito el inicio de sesión con SSO?
Para habilitar el inicio de sesión con SSO en una aplicación, normalmente debes configurar una relación de confianza entre tu proveedor de identidad (por ejemplo, Google Workspace, Okta) y la aplicación, que actúa como proveedor de servicios. Esto implica intercambiar metadatos y configurar ajustes en ambos sistemas para garantizar que puedan comunicarse de forma segura y verificar las identidades de los usuarios.
¿Es seguro el SSO?
Sí, el SSO mejora la seguridad al centralizar la autenticación y aplicar políticas de seguridad sólidas como MFA y contraseñas robustas en una sola cuenta, lo que reduce los riesgos derivados de credenciales débiles o reutilizadas entre servicios.