

Hay muchas formas de implementar software en macOS, y cada una tiene sus propios beneficios y desafíos. Más allá de descargar e instalar el software manualmente de forma directa en el endpoint, lo cual puede ser bastante tedioso si no se trata de un solo dispositivo, existen dos métodos principales para administrar tu flota de macOS: MDM (Gestión de dispositivos móviles) y RMM (Monitoreo y gestión remotos).
Exploremos cada uno de estos métodos en detalle, incluyendo las diferencias entre ellos, sus ventajas y desventajas, y cuál puede ser la mejor opción para tu negocio.
MDM para la gestión de macOS
MDM, o Gestión de dispositivos móviles, está diseñado para que los administradores tengan un lugar central desde donde administrar sus dispositivos móviles. En este caso, "móvil", dentro del ecosistema de macOS, se refiere a laptops como MacBooks, iPads e iPhones, e incluso Apple TVs. Hay varias empresas que se destacan en el negocio de la gestión de Apple; nombres que tal vez hayas escuchado son empresas como Jamf, Addigy, Kandji y muchas otras.
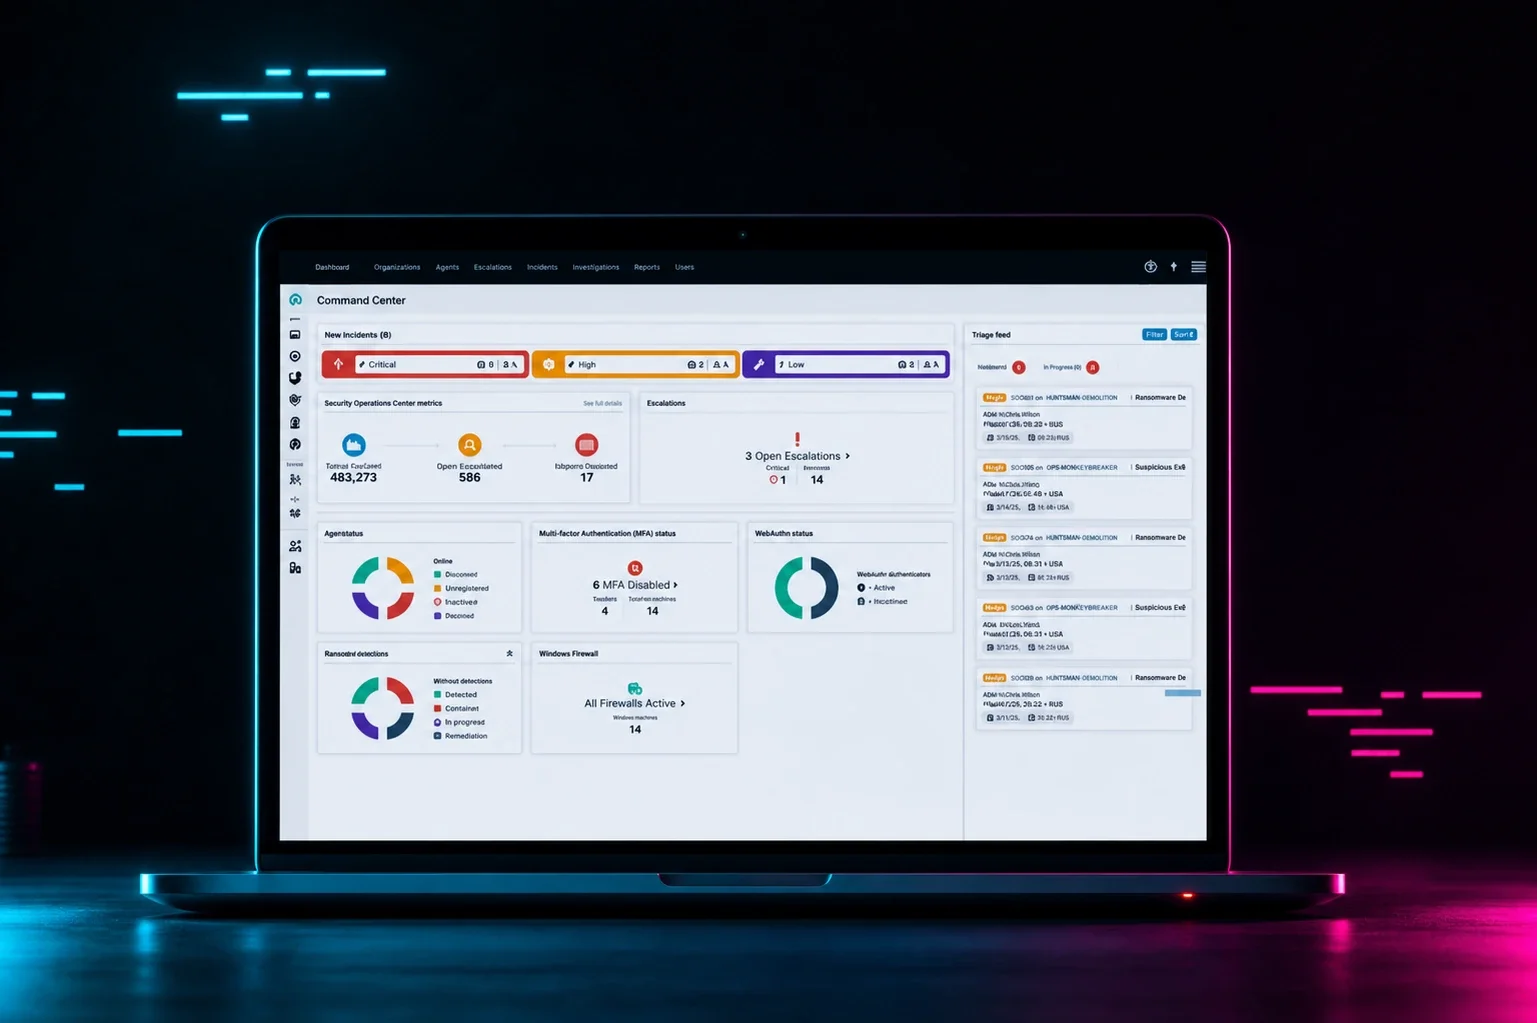
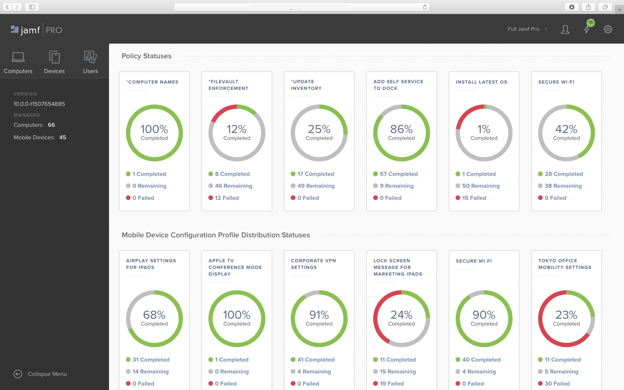
Un MDM como Jamf Pro es actualmente el estándar de la industria, y los administradores pueden crear páginas de inicio que les den toda la información más relevante que desean.
Si en cambio observamos Addigy como nuestra instancia de prueba, podemos ver una página de inicio que ofrece algunos elementos contextuales excelentes: nuestros dispositivos, alertas que necesitan resolverse y dispositivos que podrían tener algún tipo de problema de seguridad.
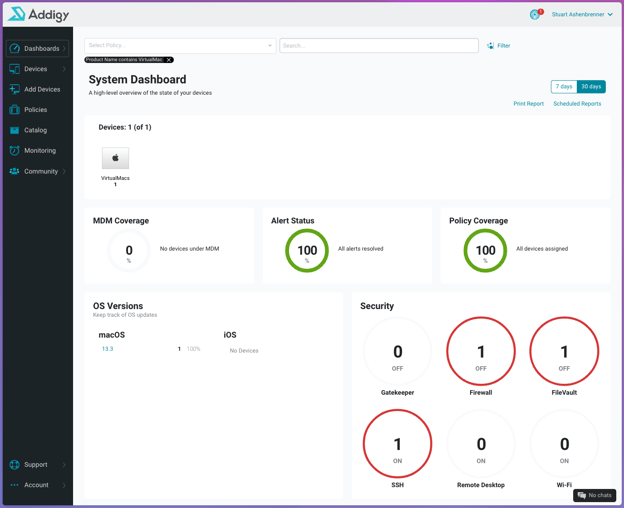
Desde este panel, podemos crear políticas que se apliquen a un subconjunto específico de dispositivos. Esto nos permite personalizar la configuración según quién use cada dispositivo, lo que además nos da la capacidad de tener una gran cantidad de dispositivos que cubran las necesidades de cada departamento. Por ejemplo, un desarrollador podría necesitar herramientas como VSCode, Xcode o Sublime Text, mientras que los empleados de contabilidad probablemente necesiten Microsoft Excel y no esas herramientas de desarrollo. Usar un MDM les da a los administradores la capacidad de implementar software específico en endpoints específicos.
Además de la facilidad de implementación de software, una de las mayores ventajas, en mi opinión, es la capacidad de interactuar con la base de datos TCC para la gestión de permisos. Para una visión rápida de TCC (Transparencia, Consentimiento y Control), el concepto principal es darle al usuario final más control sobre con qué intenta interactuar su software. Por ejemplo, si Zoom quiere usar mi cámara, recibiría una solicitud de TCC preguntándome si apruebo o rechazo esa petición.
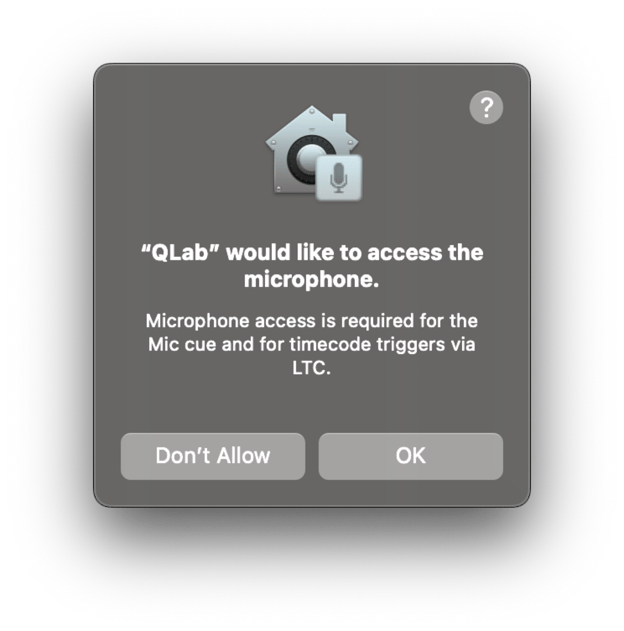
Esto se extiende al micrófono, a la capacidad de leer y escribir en directorios de inicio, así como al acceso completo al disco (escribir o leer en cualquier directorio no protegido por SIP).
La razón por la que esto influye en la decisión de optar por un MDM para la gestión de macOS en lugar de usar solo un RMM es que puedes implementar políticas, mediante payloads PPPC, para modificar los permisos de esta base de datos. Al usar el agente de Huntress en macOS, se recomienda otorgarle a la aplicación acceso completo al disco. Cuando se implementa un payload PPPC, en forma de archivo .mobileconfig, se instala en el endpoint y resuelve todos esos posibles problemas de permisos. Para ver un payload PPPC preconfigurado que hace exactamente eso, mira a continuación.
Y no solo eso: puede hacerse de forma silenciosa, tanto la instalación como los payloads PPPC. Esto tiene enormes implicaciones para la facilidad de uso, ya que permite a las empresas implementar payloads PPPC y software, y darle a ese software los permisos que necesita sin ninguna interacción del usuario final. Para hacer esto con Huntress, contamos con una base de conocimientos con artículos útiles para ti.
Apple permite el uso de MDM para gestionar este tipo de comportamiento por estas razones: gestionar permisos, implementar aplicaciones fácilmente dentro de tu organización, mantener un inventario actualizado y muchas otras razones más. Además, Apple lanzó Apple Business Manager (ABM). Este es el software de MDM propio de Apple. Usar ABM resulta beneficioso para reforzar tu MDM, ya que le demuestra a Apple que tú (la organización) eres propietario de ese equipo. Esto puede beneficiar a los administradores de TI cuando los empleados dejan la organización y podrían llevarse el dispositivo con ellos.
En general, el MDM presenta argumentos muy sólidos para sus casos de uso, lo que facilita mucho la vida de los profesionales de TI, los administradores y sus usuarios finales.
Ventajas
- Implementar software de forma silenciosa
- Implementar payloads PPPC que interactúan de forma silenciosa con TCC
- Gestión de permisos
- Aprovisionamiento automático
- BYOD (Trae tu propio dispositivo)
- Capacidad de administrar dispositivos iOS y iPadOS
Desventajas
- A menudo carece de acceso remoto
- Puede ser costoso ($$$)
RMM para la gestión de macOS
RMM, o Monitoreo y gestión remotos, es un software que se puede implementar en tu flota de Mac y que hace exactamente lo que su nombre indica: está diseñado para administrar tus dispositivos de forma remota. Aunque se usa con más frecuencia para eventos de tipo soporte, el RMM también se puede aprovechar para ayudar a administrar software.
Las soluciones de RMM son particularmente buenas para dar visibilidad sobre lo que ocurre en el endpoint mismo. Ya sea con métricas de uso de CPU o incluso con el control remoto de la máquina para ayudar a resolver problemas, el RMM les da a los administradores muchas herramientas diferentes para gestionar correctamente sus dispositivos. Esto resulta útil para muchas pymes, que tal vez no tengan muchos dispositivos Mac en su flota. Y aunque la adopción de dispositivos Apple en la empresa va en aumento de forma constante, Windows todavía supera ampliamente la cantidad total de endpoints implementados.
Huntress busca facilitar la implementación de su agente con RMM al ofrecer scripts para implementarlo de forma rápida y concisa. También contamos con varios artículos en nuestra base de conocimientos para ayudarte a agilizar este proceso.
Ventajas
- Acceso remoto al endpoint
- Monitoreo del rendimiento del endpoint
- Puede ser menos costoso ($)
Desventajas
- Requiere aprobación explícita en el endpoint para los permisos
- Por lo general, carece de una gestión de inventario adecuada
- Solo se aplica a computadoras de escritorio y laptops
Reflexiones finales
Si bien MDM y RMM son dos excelentes formas de administrar dispositivos macOS, cada uno tiene sus propias fortalezas y debilidades. Lo que le falta al MDM, el RMM generalmente lo cubre muy bien, y viceversa. Al dar soporte a macOS, lo ideal es contar con ambas soluciones. Esto es especialmente cierto a medida que la adopción de dispositivos Apple en la empresa se vuelve cada vez más común.
No quiero hablar por nadie ni declarar una opción mejor que la otra, ya que depende de lo que mejor se ajuste a tus necesidades y de dónde el precio encaje mejor con tu presupuesto. Sin embargo, sería un descuido no mencionar la dificultad de implementar software correctamente, en particular en macOS, usando solo un RMM. En macOS Ventura, Apple reafirmó una vez más la postura de seguridad al dar al usuario final una visibilidad sin precedentes sobre lo que ocurre en su sistema, ya sea mediante avisos de TCC, la necesidad de privilegios de administrador para instalar o desinstalar extensiones del sistema, o incluso las nuevas alertas del Centro de notificaciones sobre la adición de nuevos elementos de inicio (Launch Daemons y Launch Agents).
En muchos sentidos, esto hace que el uso de MDM sea mucho más simple desde la perspectiva estricta de la gestión y distribución de software, pero es imposible ignorar el precio, que suele ser al menos de 2 a 3 veces más caro por endpoint que un RMM.
Al comprender las diferencias entre estos dos métodos, puedes tomar una decisión informada sobre cuál usar para tus necesidades de gestión de macOS. Y al final, lo que más importa es que tus herramientas hagan el trabajo necesario para mantener tus endpoints protegidos y seguros.