

En Huntress, nos encanta derrotar a los hackers. Pero para vencerlos, primero debemos entender cómo operan. Por eso creamos el Informe de ciberamenazas 2025: una exploración a fondo de las tácticas, tendencias y técnicas más dañinas que están transformando la ciberseguridad actual.
Aquí destacamos los hallazgos clave del último año, un vistazo a las estrategias maliciosas que descubrieron nuestros analistas. Ya seas profesional de TI, especialista en ciberseguridad o dueño de un negocio, estos datos te dan una guía práctica para mantenerte un paso adelante de las ciberamenazas en constante evolución.
Principales hallazgos del Informe de ciberamenazas 2025
A lo largo de 2024, los analistas de amenazas de Huntress examinaron datos de miles de organizaciones y millones de endpoints, revelando las tendencias clave que muestran lo adaptables e implacables que son los hackers maliciosos de hoy.
- Los troyanos de acceso remoto (RAT) son más populares: Más del 75% de los incidentes de acceso remoto usaron RAT como AsyncRAT y Jupyter. Estas herramientas son cada vez más sofisticadas, por lo que defensas multicapa como la detección y respuesta para endpoints (EDR) son esenciales.
- Las herramientas de monitoreo y gestión remota (RMM) están siendo explotadas. Los atacantes usan como arma software legítimo como TeamViewer y LogMeIn para facilitar el movimiento lateral y mantener acceso a largo plazo a los sistemas. Para los entornos que usan herramientas RMM, recomendamos aumentar la vigilancia, reforzar los controles de acceso y monitorear de cerca tus herramientas.
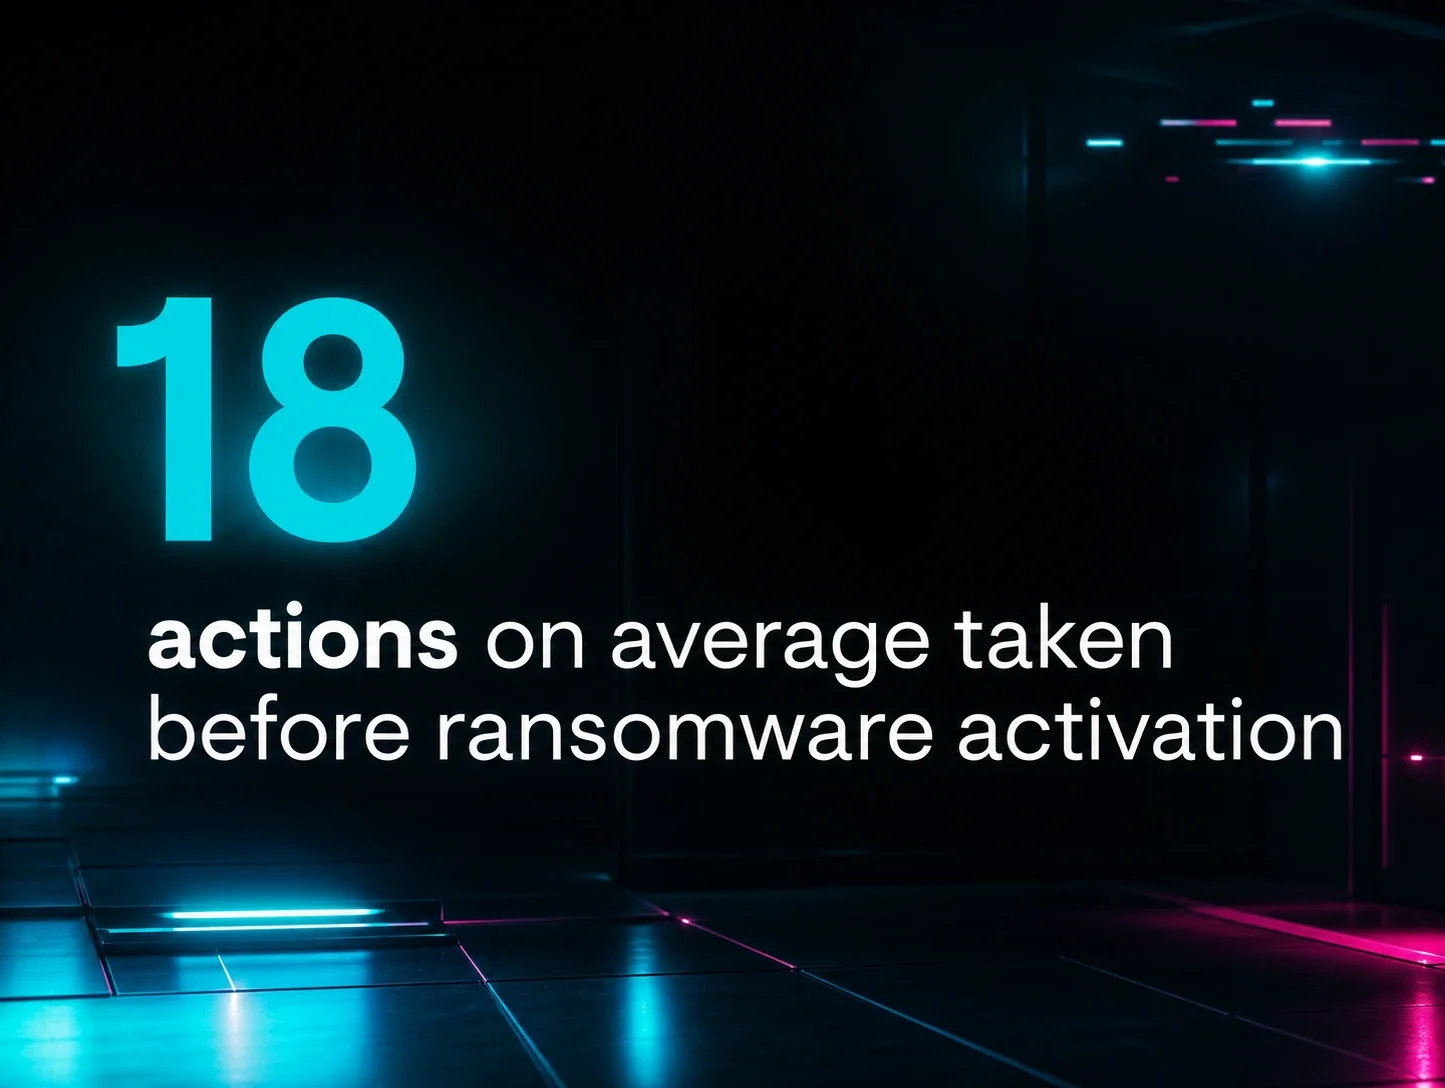
- Las estrategias de ransomware están evolucionando: Los ataques están pasando del cifrado tradicional al robo de datos y la extorsión. Grupos como RansomHub y Akira ahora incentivan los datos robados con grandes recompensas, lo que hace que estas tácticas sean muy lucrativas. En el futuro, los operadores de ransomware podrían inclinarse aún más hacia estrategias de extorsión (o doble extorsión), una tendencia impulsada por la eficacia de las soluciones EDR y la creciente presión de los esfuerzos gubernamentales para desmantelarlos.
- Las técnicas de "vivir de la tierra" van en aumento: Los actores de amenazas apuestan cada vez más por usar herramientas legítimas como Sysinternals Suite y LOLBins para evadir la detección. Las organizaciones deben eliminar el software innecesario y aplicar políticas de ejecución estrictas para mitigar esta amenaza.
- Las tácticas de phishing son cada vez más avanzadas: Desde phishing con códigos QR hasta suplantación de marca, los actores de amenazas despliegan métodos ingeniosos para burlar la seguridad tradicional del correo electrónico. Mejorar el security awareness training e implementar defensas en capas son más esenciales que nunca para contrarrestar estas técnicas sofisticadas.
Cómo tomaron forma estas tendencias en 2024
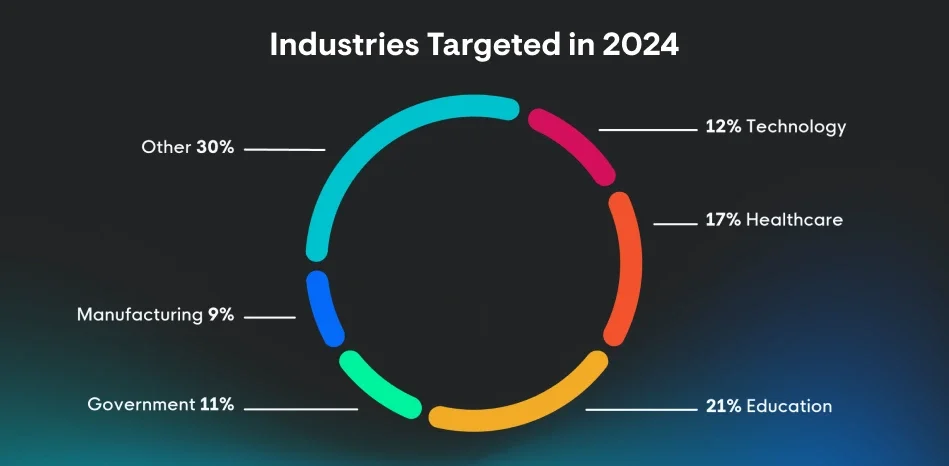
Los hallazgos de nuestro Informe de ciberamenazas 2025 se basan en datos del mundo real y ofrecen una visión integral de cómo operan hoy los hackers maliciosos. Nuestros analistas de amenazas observaron patrones en sectores como salud, educación, gobierno y manufactura, y estas tendencias crecientes se destacaron:
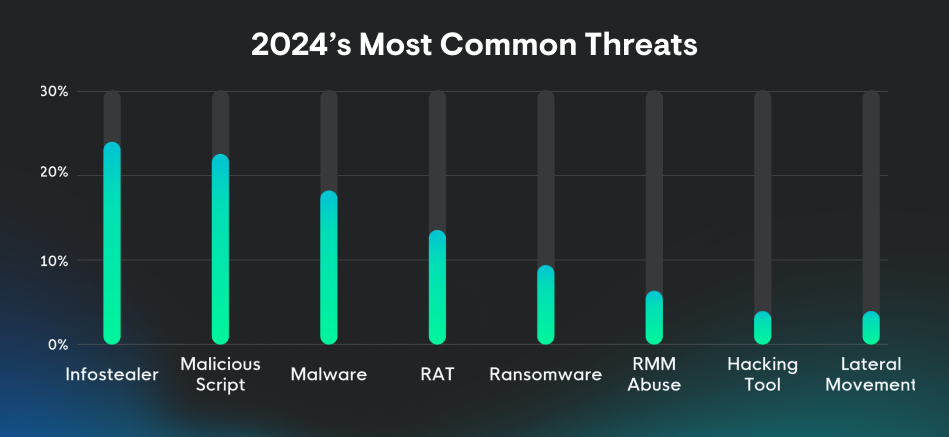
- Los infostealers están ganando terreno: Casi el 24% de los incidentes involucraron infostealers diseñados para extraer credenciales sensibles, datos financieros y otra información privada.
- Los scripts maliciosos van en aumento: Los scripts representaron el 22% de los ataques detectados, usando PowerShell, VBScript y JavaScript para realizar ataques sigilosos y eficientes.
- El ransomware se está fragmentando: A pesar del desmantelamiento de grupos grandes como Hive y LockBit, han surgido afiliados más pequeños y flexibles para llenar el vacío. Lamentablemente, esto provocó ataques más impredecibles y generalizados.
Por qué importan estos hallazgos
El panorama de ciberseguridad de 2024 revela una verdad simple pero alarmante: los actores de amenazas no se están deteniendo. Como las tácticas y herramientas de los hackers siguen evolucionando, debes adoptar un enfoque proactivo que priorice la conciencia, la preparación y actualizaciones constantes a las estrategias de defensa.
Entender las tácticas descritas en este informe es el primer paso esencial. Al capacitar a tus equipos, usar múltiples capas de seguridad y mantenerte informado sobre los riesgos emergentes, tú y tu organización estarán listos para enfrentar cualquier desafío que se les presente.
Obtén más del informe y mantente un paso adelante
Los hallazgos de nuestro Informe de ciberamenazas 2025 destacan la necesidad crítica de mantenerse por delante de los hackers maliciosos. Con herramientas como el software RMM y técnicas de phishing cada vez más avanzadas, proteger datos, sistemas y usuarios es una batalla constante, pero una que puedes ganar.
Aunque no existe una solución única para todos, adoptar defensas en capas, eliminar vulnerabilidades innecesarias y capacitar a tu equipo para detectar amenazas son pasos prácticos que todos deben tomar ahora mismo.
Descarga el Informe de ciberamenazas 2025 completo para comprender mejor estas tendencias y conocer más estrategias para mantener segura a tu organización.