

Durante años, hemos escuchado los mismos consejos sobre cómo alcanzar niveles más altos de excelencia en ciberseguridad. Estamos aquí para decirte que estos consejos de ciberseguridad bien intencionados se han convertido en ruido de fondo, el tipo de orientación que recibe un emoji de pulgar arriba y poco más.
Aunque estas sugerencias no están totalmente equivocadas, son demasiado vagas para ser prácticas, demasiado antiguas para ser relevantes, o simplemente poco realistas. Cuando el consejo de ciberseguridad no conecta con el comportamiento real, terminas con una falsa sensación de seguridad acompañada de vulnerabilidades potencialmente graves.
Veamos algunos de los consejos de ciberseguridad más repetidos y qué deberías hacer en su lugar: redefine el juego ofensivo y vuélvete disruptivo contra los atacantes.
"¿Cuál es la jugada más elegantemente ofensiva que has hecho para arruinar el plan de un hacker?" (video publicado originalmente en LinkedIn)
"Usa una contraseña segura" (¿me dices que el nombre de tu mascota más un signo de exclamación no es seguro?)
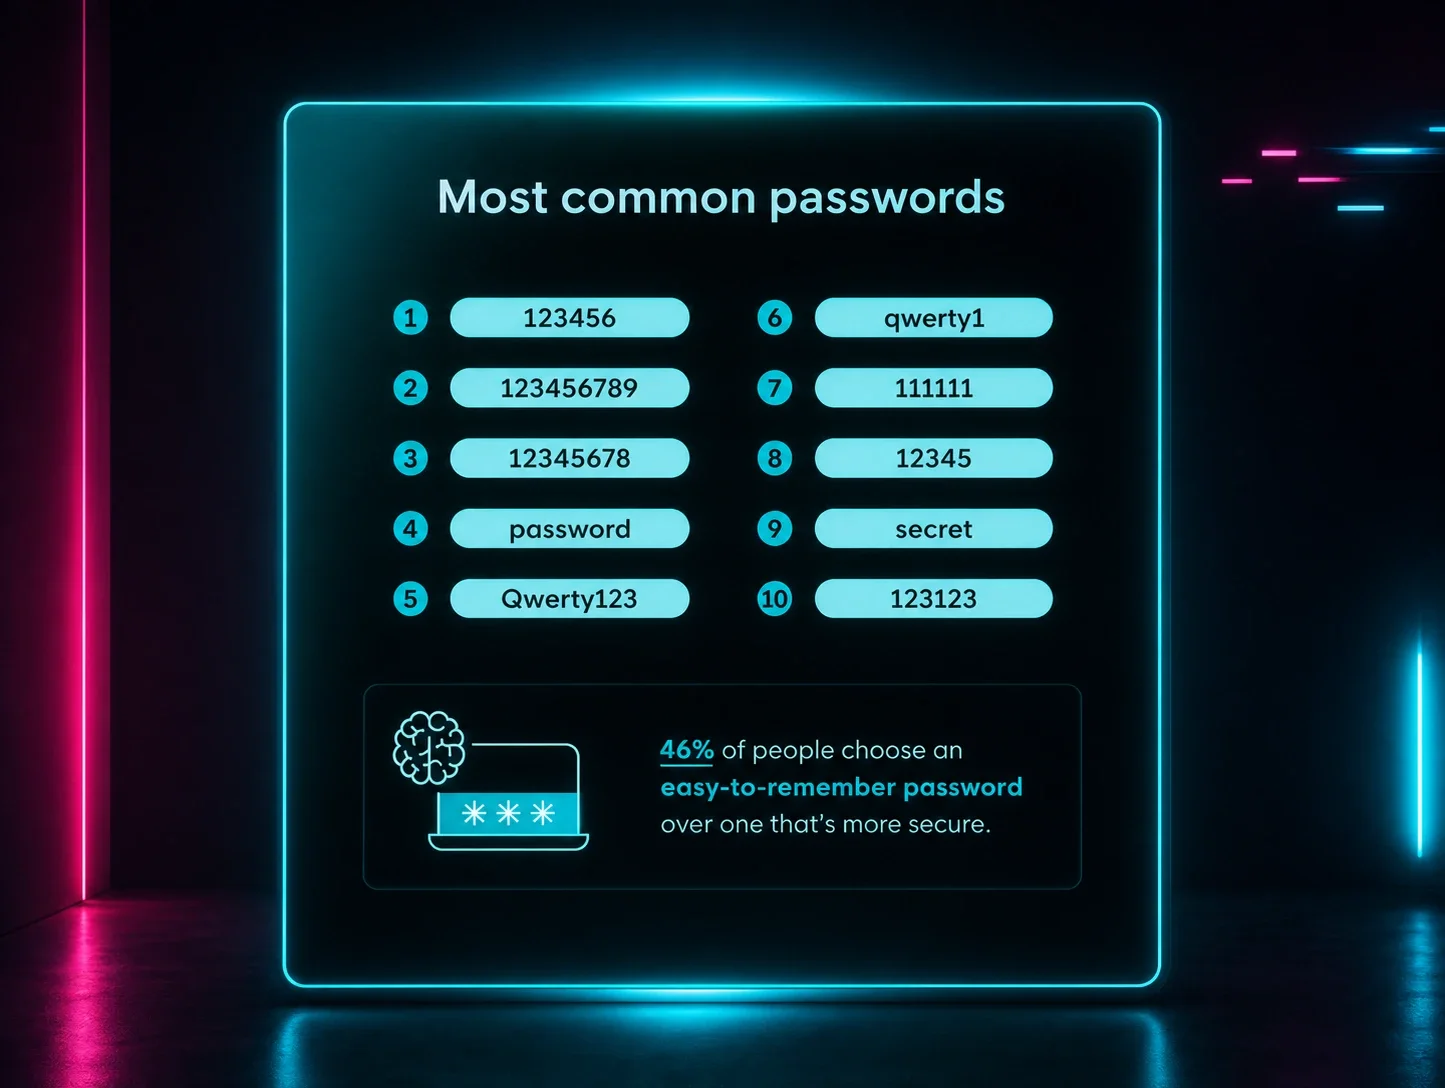
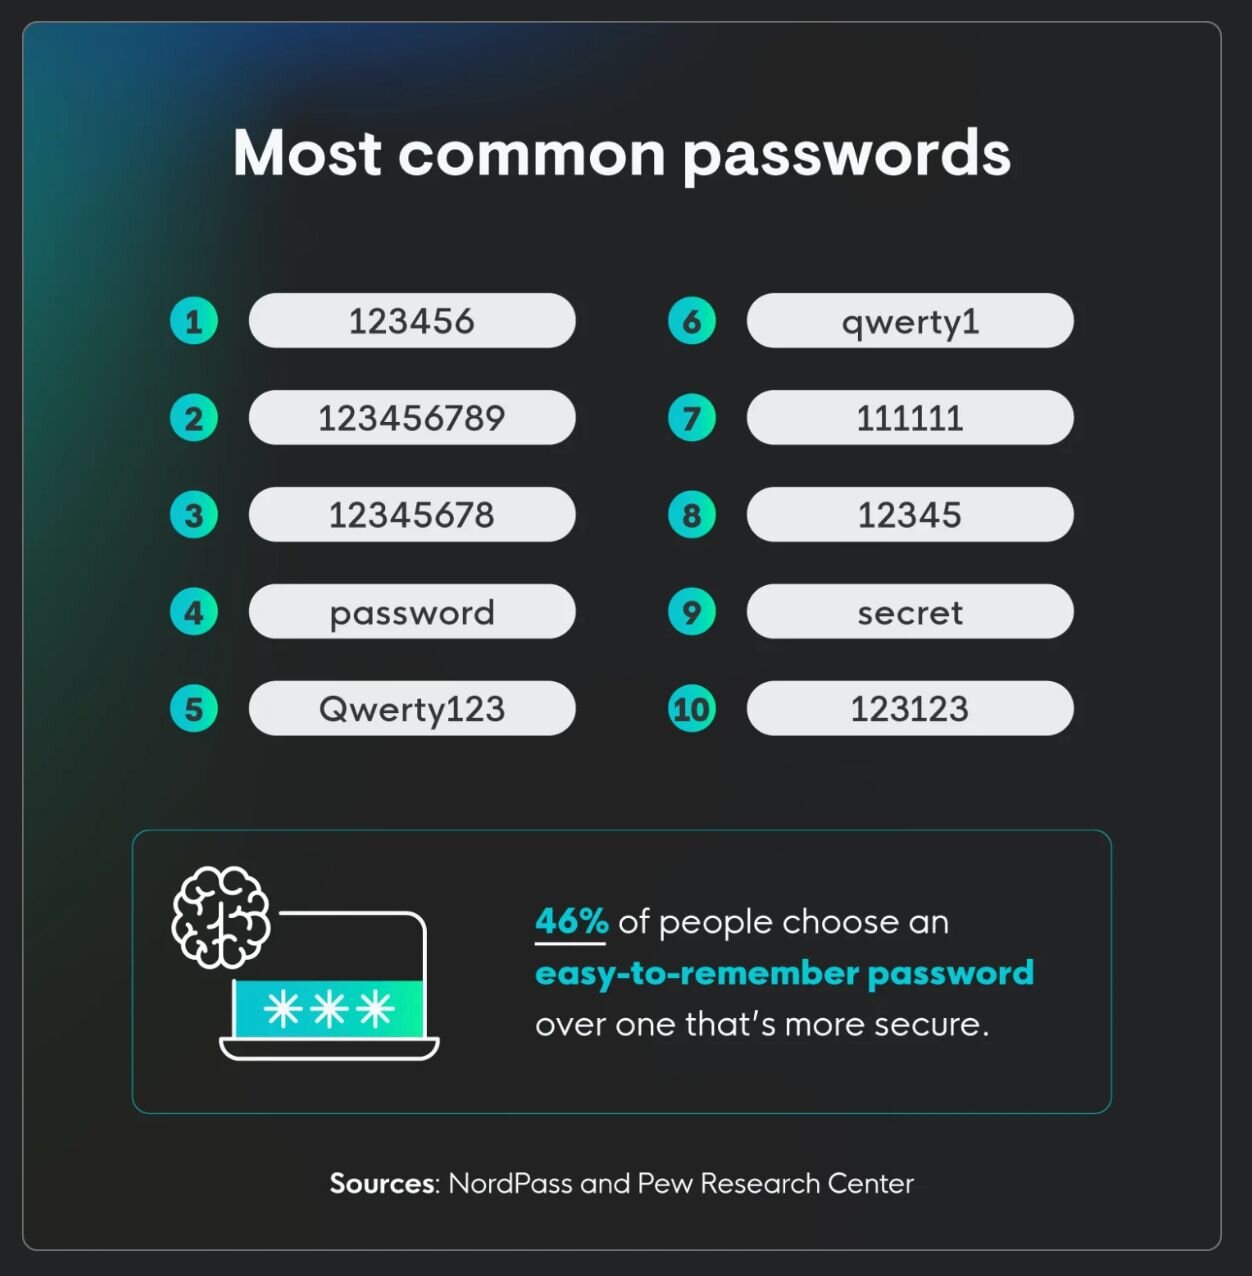
Si hubiera un concurso para el consejo de ciberseguridad más popular, este se llevaría la cinta azul año tras año. Escucharás esta frase en casi todo security awareness training, pero la seguridad de las contraseñas ya no se trata de agregar una mayúscula, un número y un carácter especial.
Los atacantes tienen acceso a herramientas sofisticadas para descifrar contraseñas y a mercados de la dark web llenos de credenciales comprometidas y baratas, así que tienes que mejorar tu estrategia de contraseñas para estar seguro en línea.
Aquí tienes otra opción: Usa administradores de contraseñas para generar contraseñas largas y aleatorias de forma automática. Sigue el estándar de NIST de seguridad de contraseñas: un mínimo de 15 caracteres, con énfasis en la longitud por sobre la complejidad. A 100 mil millones de intentos por segundo, una computadora tardaría más de 500 años (!) en adivinar todas las combinaciones posibles de 15 letras minúsculas.
Para quienes dependen de "frases familiares" que se pueden hackear fácilmente, los administradores de contraseñas eliminan el factor humano de la ecuación. Como usuario, solo debes recordar una contraseña maestra segura, y el administrador se encarga de todo lo demás, resolviendo problemas como contraseñas débiles, reutilización y dificultades para memorizar.
Por cierto, durante todo el Mes de Concientización sobre Ciberseguridad, te damos acceso gratuito a episodios seleccionados de Managed Security Awareness Training (SAT). Mira este sobre contraseñas seguras:
"No hagas clic en enlaces sospechosos" (...¿pero qué pasa si nada se ve sospechoso?)
Los ataques modernos de phishing han subido de nivel de forma importante. Casi han quedado atrás (¡pero no del todo!) los días de correos de phishing llenos de errores ortográficos y gramaticales, diseños descuidados y frases extrañas.
Los atacantes ahora crean réplicas realistas de correos de empresas legítimas, con una imagen de marca pulida, certificados SSL y URLs que imitan de cerca los dominios reales. Decirle a la gente simplemente que evite los enlaces "sospechosos" supone que pueden detectar fácilmente intentos sofisticados de ingeniería social.
Prueba esto en su lugar: Enseña y fomenta técnicas de verificación de correos. Si alguien recibe un enlace o archivo adjunto inesperado, especialmente uno que pida credenciales de inicio de sesión, debe verificarlo por un canal independiente. Esto significa llamar al remitente, iniciar sesión en las cuentas directamente desde sitios guardados en favoritos o usar métodos de comunicación distintos para confirmar su legitimidad.
También es fundamental que los empleados sepan cómo reportar intentos de phishing, para que las personas indicadas en tu organización se enteren y puedan actuar.
Aprende a mantenerte un paso adelante de las estafas de ingeniería social con estos episodios gratuitos de Managed SAT:
"Mantén tu software actualizado" (olvídate de la automatización si te gusta que te hackeen)
Las actualizaciones de software son fundamentales para la seguridad y para mantener a los atacantes fuera, pero pedirle a la gente que revise e instale manualmente actualizaciones en docenas de aplicaciones y sistemas operativos no es realista.
La gente no actualiza porque está ocupada, abrumada, apagando incendios o simplemente se olvida hasta que es demasiado tarde.
Hazte un favor: Confía en las actualizaciones automáticas siempre que sea posible, especialmente para sistemas operativos, navegadores y aplicaciones de seguridad.
Para entornos empresariales, consigue sistemas centralizados de gestión de parches que manejen las actualizaciones de forma sistemática. Esto elimina la supervisión humana de la ecuación y mantiene los parches de seguridad fluyendo sin problemas.
"Instala un antivirus" (las detecciones basadas en firmas solo llegan hasta cierto punto)
El software antivirus (AV) tradicional se creó para un panorama de amenazas de la vieja escuela. Los atacantes saben que está listo y esperando para bloquear firmas maliciosas e iluminar tus paneles. Por eso recurren a tácticas como el malware sin archivos, técnicas de Living Off the Land (LOLBins), o ransomware astuto que esquiva por completo la detección basada en firmas.
Aquí tienes otro enfoque: Combina las capacidades de Detección y respuesta para endpoints (EDR) administrada con Managed Microsoft Defender para rastrear atacantes sospechosos que rondan tus sistemas y redes. Toma la ofensiva y date una ventaja injusta frente a los hackers.
"No reutilices contraseñas" (porque a los hackers les encanta cuando lo haces)
Este consejo es bueno, pero no es práctico para la mayoría de las personas seguirlo sin un administrador de contraseñas. En promedio, las personas tienen 168 contraseñas para uso personal y 87 para cuentas relacionadas con el trabajo. Cada una de ellas debería tener una contraseña individual, única y segura. Suena realmente ambicioso sin la ayuda de un administrador de contraseñas, ¿verdad?
Así que, si tu contraseña del banco se fue filtrando poco a poco a otras cuentas por comodidad, o reciclas contraseñas entre tus dispositivos de trabajo y de casa, es un buen momento para repensar tu estrategia de seguridad de contraseñas o crear una desde cero.
Mira esto: Los administradores de contraseñas resuelven este problema (ver arriba). En vez de esperar habilidades sobrehumanas de memoria y magia, dale a la gente herramientas que hagan sencilla una buena higiene de contraseñas. Esto convierte una tarea aparentemente imposible en algo manejable.
"Activa MFA" (¿los códigos por mensaje de texto no son la única opción?)
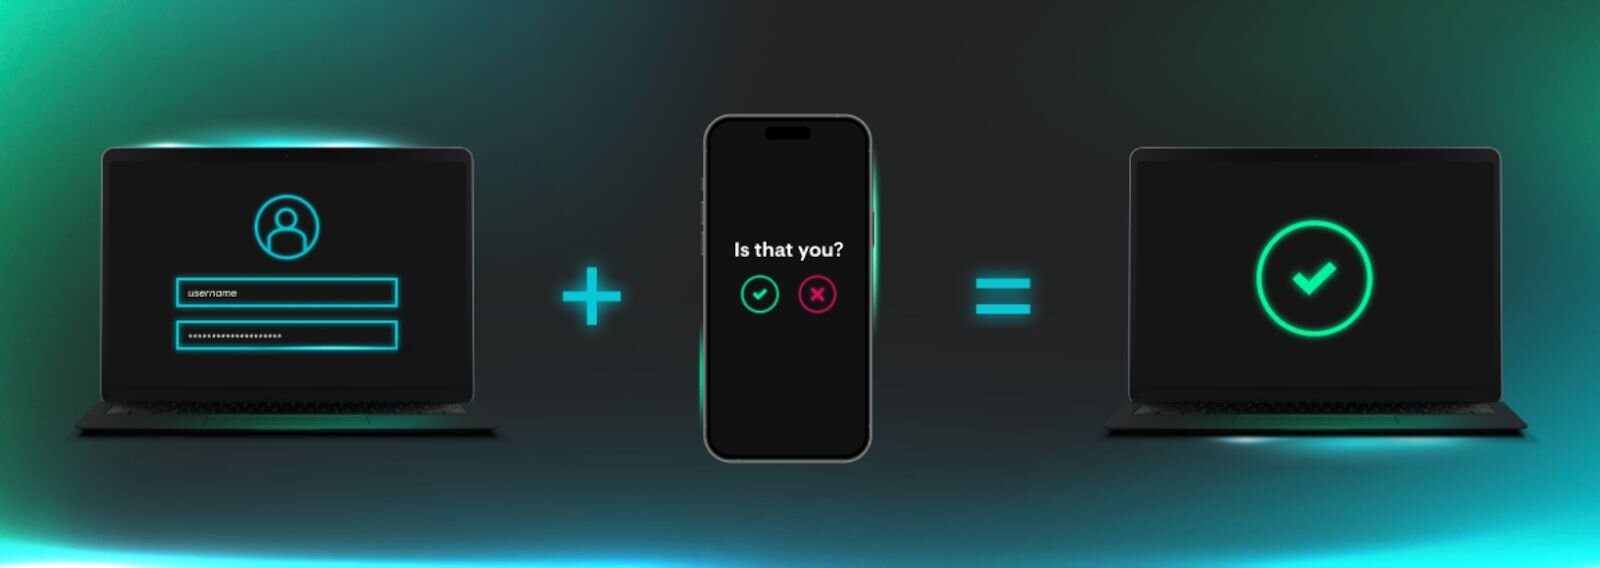
“Activa la autenticación multifactor” es un buen consejo, pero por lo general se queda ahí sin explicar las distintas opciones para mantenerte seguro.
No todos los MFA son iguales. Claro, un código por mensaje de texto es mejor que nada, pero a los atacantes les resulta fácil evadirlo. La autenticación basada en apps (como Authenticator o Duo) o las llaves de seguridad físicas ofrecen una protección más sólida y son mucho más difíciles de comprometer.
Súbele un nivel: Recomienda autenticadores basados en apps como Authy, Google Authenticator o Microsoft Authenticator como punto de partida. Para cuentas de alto valor, sugiere tokens físicos como YubiKeys.
Si la gente se queja por los pasos adicionales que impone la seguridad, explícales lo fácil que es para los atacantes comprometer el MFA basado en SMS sin ser detectados, y qué significa esto para su privacidad (o la falta de ella) tras una intrusión.
Descubre por qué MFA te mantiene más seguro en línea con este episodio de Managed SAT:
"Bloquea tu pantalla" (pero los hackers esperan que tus cuentas queden bien abiertas)
Bloquear la pantalla y la seguridad física son buenos hábitos, pero no se comparan (ni se compararán nunca) con el riesgo de las amenazas cibernéticas en la mayoría de los entornos corporativos. Con el trabajo remoto, el almacenamiento en la nube y los dispositivos móviles, los ataques basados en la red son más probables que las amenazas que surgen del acceso físico a una estación de trabajo.
Matemáticamente, tu superficie de ataque digital es mucho más grande que la física. Así que los atacantes tienen infinitamente más oportunidades de dañar tus sistemas con intrusiones cibernéticas que con intrusiones físicas.
Cambia de perspectiva: No ignores cosas como los bloqueos de pantalla y el espionaje visual. Pero tampoco los conviertas en el foco principal. Incorpóralos a escenarios de concientización que cubran la higiene de seguridad de red y se alineen con tu fuerza laboral. Por ejemplo, si tu empresa es totalmente remota, considera hablar sobre wifi seguro, los riesgos de las redes públicas y mantener la pantalla de tu laptop discreta en lugares públicos.
"Cambia tu contraseña cada 30, 60 o 90 días" (para que los hackers también puedan poner recordatorios en su calendario)
Forzar cambios de contraseña regulares en realidad no ayuda a tu postura de seguridad. En la práctica, esto es lo que hace la gente cuando tiene que cambiar contraseñas con demasiada frecuencia:
- Crear patrones predecibles (fáciles de hackear)
- Depender de cambios mínimos en contraseñas existentes (por ejemplo, cambiar un solo carácter o letra)
- Guardarlas de forma desordenada
Esta es solo otra manera en que los hackers obtienen acceso potencialmente muy fácil a tus sistemas y redes.
Escucha a los expertos: El NIST dice que restablezcas tus contraseñas si sospechas que has sido comprometido. De lo contrario, elimina tus reglas obligatorias de restablecimiento de contraseñas!
"La ciberseguridad es responsabilidad de todos" (ya no es solo cosa de los nerds de TI)
Todos en una empresa ayudan con la ciberseguridad, no solo TI. Ya sea que trabajes en recursos humanos, legal, marketing o cualquier otro departamento, contribuyes a la postura de seguridad de tu organización todos los días.
Pero hacer que la ciberseguridad sea realmente responsabilidad de todos implica una comunicación constante que destaque acciones que protejan no solo a ti, sino a todo el equipo. Sin los recursos, la capacitación o las herramientas adecuadas, la gente no tiene una oportunidad justa de convertirse en firewalls humanos exitosos.
Sé un recurso, no un obstáculo: Dale a la gente lo que necesita para mantener a salvo a una empresa de los hackers: conocimiento, recursos y autoridad para tomar decisiones de seguridad con confianza y reportar actividad sospechosa de forma segura y sin culpas.
"Ten cuidado en línea" (la vaguedad es tu color, y te queda bien)
El premio al consejo de ciberseguridad menos útil va para “¡Ten cuidado en línea!”. No hay NINGUNA guía accionable, y esto podría significar absolutamente cualquier cosa. Sin sugerencias prácticas de mejora, esto es jerga de seguridad vacía que entra por un oído y sale por el otro.
Prueba esto: Enséñale a la gente a identificar amenazas cibernéticas comunes como intentos de phishing, sitios web maliciosos, malvertising y tácticas de ingeniería social, con herramientas como bloqueadores de anuncios y Managed SAT.
Convierte las prácticas de ciberseguridad trilladas y poco útiles en acción
Las personas son la defensa más sólida de una organización, pero también su blanco más fácil. Una comunicación de ciberseguridad efectiva es un equilibrio entre empatía y sentido común, entre escuchar y liderar. La gente quiere estar segura en línea, pero necesita caminos realistas para lograrlo.
Sin importar qué tan sólido sea tu stack de seguridad, el comportamiento humano y la psicología siguen teniendo un papel fundamental para mantener todo seguro. Por eso, darle a la gente un plan de acción claro y práctico, en lugar de órdenes confusas, hace más por construir una base de seguridad sólida que cualquier certificado de capacitación impreso.