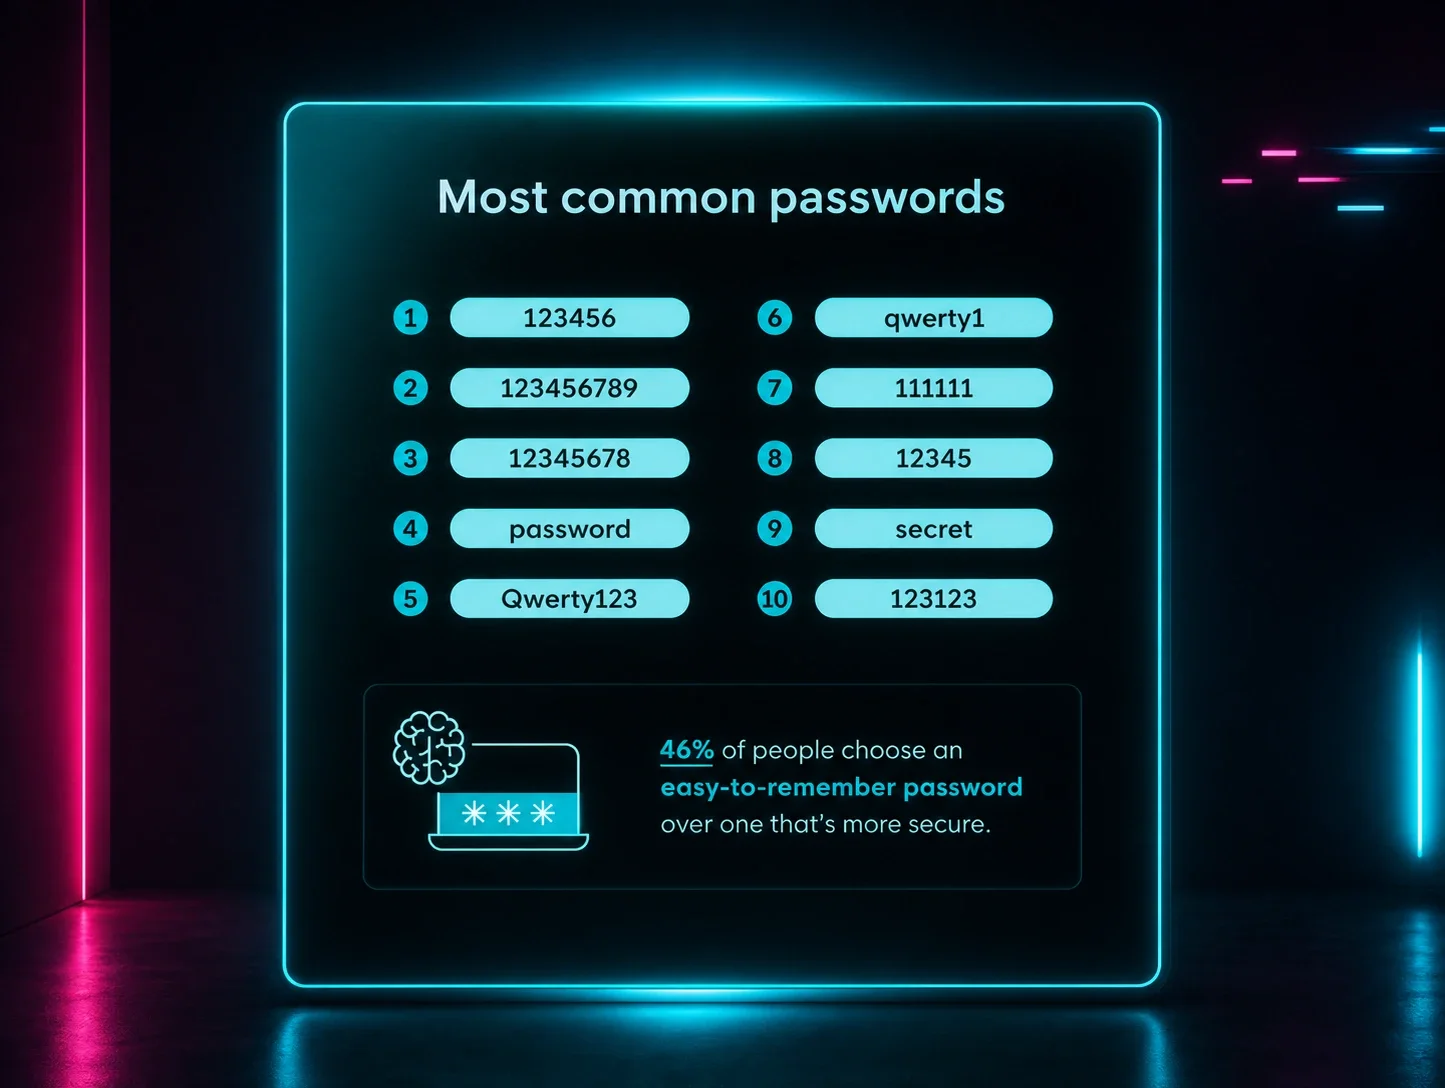
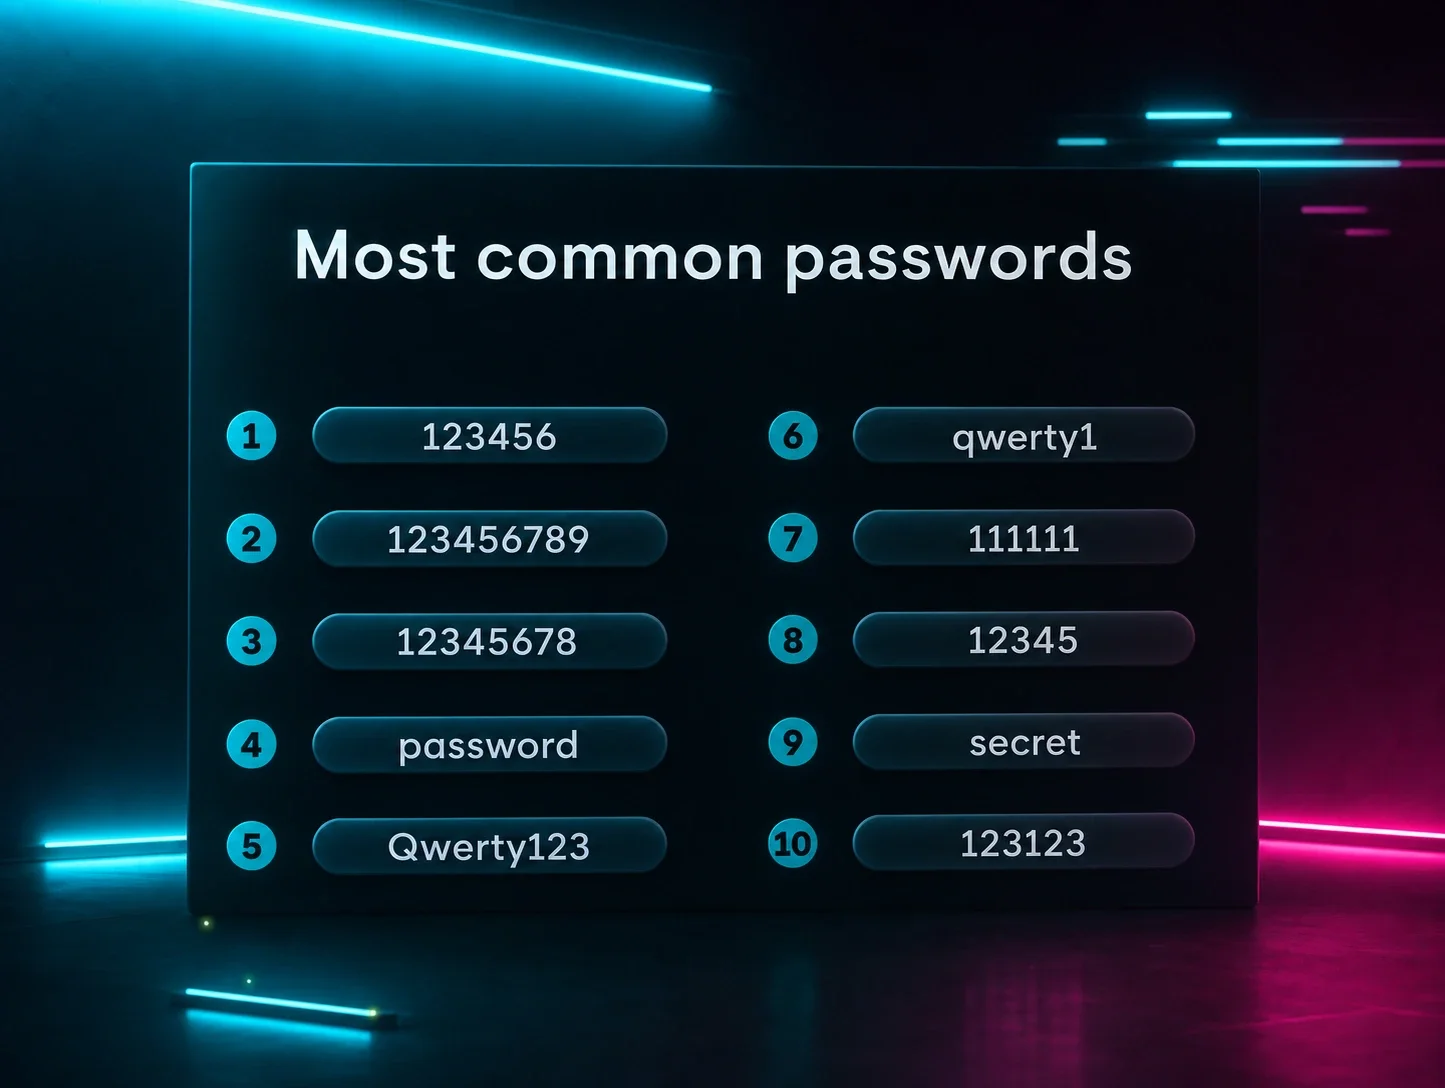
Muchas contraseñas comunes pueden tardarle a un actor de amenazas solo minutos o incluso segundos en hackear.
Por eso es esencial contar con múltiples capas de protección, incluida una contraseña fuerte. Uno de estos métodos debería ser la autenticación multifactor (MFA), que requiere múltiples pasos de verificación para ayudar a frenar o prevenir el acceso no autorizado.
Conoce más sobre qué es la autenticación multifactor, por qué es importante y cómo configurarla en tu organización.
¿Qué es MFA?
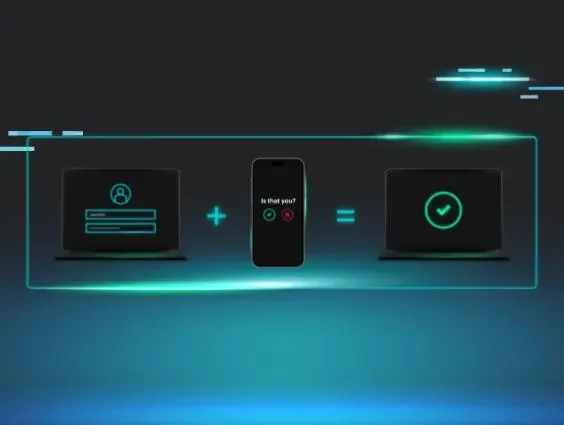
MFA es un proceso esencial de ciberseguridad que requiere que los usuarios verifiquen su identidad varias veces (al menos dos, pero puede ser tres o más) para acceder a un recurso como una aplicación, una cuenta en línea o una VPN. En lugar de una sola contraseña, MFA exige una combinación de distintos tipos de métodos de autenticación, que suelen clasificarse en tres grupos
- Algo que sabes, como una contraseña o un PIN
- Algo que tienes, como un smartphone o un token de hardware
- Algo que eres, como una huella dactilar o un escaneo facial
¿Por qué es importante MFA?
El objetivo principal de MFA es crear una defensa en capas, lo que dificulta que un usuario no autorizado acceda a una cuenta. Incluso si un actor de amenazas logra robar tu contraseña (algo que sabes), aún necesitaría el segundo factor, como tu teléfono (algo que tienes), para iniciar sesión con éxito. Los beneficios de MFA incluyen:
- Seguridad mejorada: MFA aumenta significativamente la protección al requerir más que solo una contraseña, lo que dificulta mucho más que los actores de amenazas accedan a las cuentas incluso si roban las credenciales de inicio de sesión.
- Tiempo de respuesta más rápido: MFA detiene la mayoría de los ataques de contraseñas en la autenticación, lo que previene filtraciones y ahorra tiempo y recursos a los equipos de seguridad.
- Menor riesgo de filtraciones de datos: Al crear una barrera sólida contra el acceso no autorizado, MFA reduce drásticamente la probabilidad de toma de control de cuentas y el robo de datos confidenciales mediante métodos como credential stuffing.
- Cumplimiento normativo: Implementar MFA ayuda a las organizaciones a cumplir con requisitos de seguridad estrictos para regulaciones como GDPR, HIPAA y PCI DSS, evitando posibles multas y problemas legales.
- Acceso remoto seguro: Permite a los empleados acceder de forma segura a las redes y recursos de la empresa desde cualquier lugar, lo que respalda un entorno de trabajo remoto seguro y flexible.
- Opciones fáciles de usar: Los métodos modernos de MFA, como las notificaciones push y los escaneos biométricos, ofrecen una seguridad sólida con mínima fricción, lo que hace que sean fáciles y rápidos de adoptar para los usuarios.
¿Cómo funciona MFA?
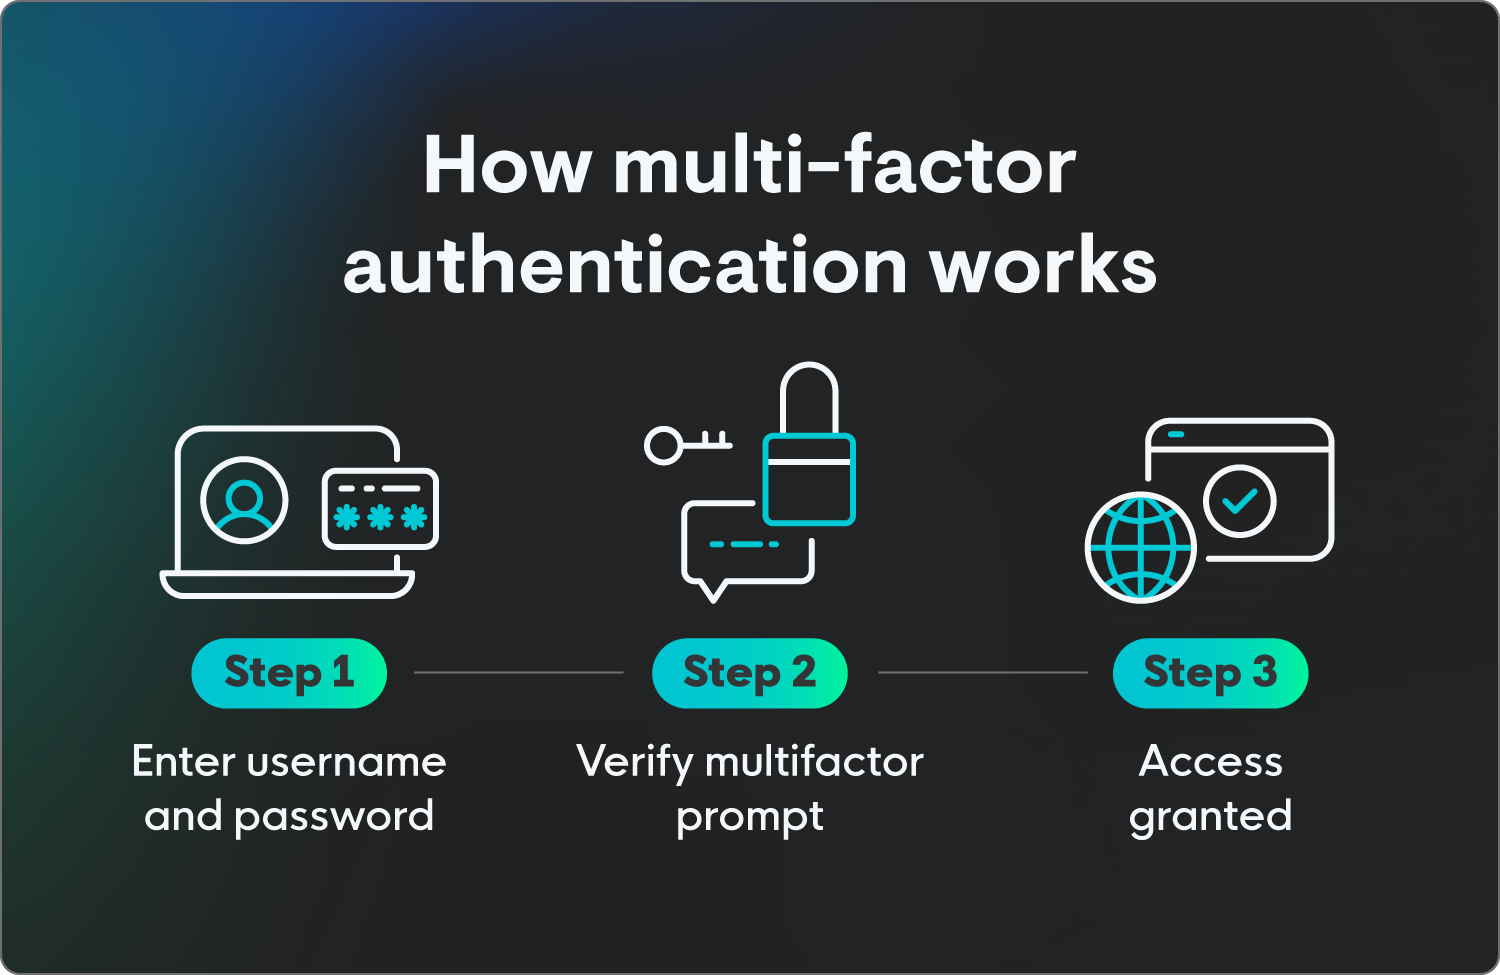
La autenticación multifactor es un proceso bastante sencillo donde los pasos principales incluyen:
- Inicio de sesión inicial: El usuario comienza proporcionando su primer factor, generalmente un nombre de usuario y una contraseña (algo que sabe).
- Desafío de MFA: Después de que el sistema verifica con éxito la contraseña, no otorga acceso inmediato. En cambio, presenta un desafío, solicitando el segundo factor.
- Verificación del segundo factor: El usuario debe entonces proporcionar la segunda forma de autenticación. Por ejemplo, podría recibir una contraseña de un solo uso (OTP) por mensaje de texto a su teléfono, recibir una notificación push en una app de autenticación, o se le pedirá que use un lector de huellas dactilares.
- Acceso otorgado: El acceso a la cuenta se otorga solo después de que todos los factores se verifican con éxito, demostrando que el usuario conoce la contraseña y posee el otro factor. Si un atacante solo tiene la contraseña, quedará bloqueado en el segundo paso porque carece del segundo factor requerido. Esto dificulta que un actor de amenazas comprometa la cuenta.
Tipos de autenticación multifactor
Existen varios tipos comunes de autenticación multifactor, cada uno utilizando una categoría de verificación diferente para mejorar la seguridad. Se usan en combinación con una contraseña para crear una defensa sólida. Aquí tienes un resumen de algunas de las formas de MFA más usadas.
Apps de autenticación
Estas apps, como Google Authenticator o Microsoft Authenticator, generan un código único y de corta duración (una contraseña de un solo uso basada en tiempo, o TOTP) que los usuarios deben ingresar para iniciar sesión.
Este método generalmente se considera más seguro que SMS porque los códigos se generan localmente en el dispositivo y no dependen de una red celular que podría estar comprometida.
Códigos por SMS o mensaje de texto
Este es uno de los tipos de MFA más comunes y conocidos. Después de ingresar su contraseña, el usuario recibe un código único por mensaje de texto a su número de teléfono registrado. Luego ingresa este código para completar el proceso de inicio de sesión.
Aunque es conveniente, es menos seguro que las apps de autenticación debido al riesgo de intercambio de SIM, que ocurre cuando los actores de amenazas transfieren fraudulentamente el número de una víctima a una SIM controlada por ellos, y otras vulnerabilidades de la red celular.
Biometría
La biometría usa una característica física única del usuario para la verificación, como escaneos de huellas dactilares, reconocimiento facial o escaneos de iris. A menudo se usa en smartphones y otros dispositivos personales como una forma rápida y muy segura de autenticar.
Llaves de seguridad de hardware
Son dispositivos físicos, como un YubiKey, que se conectan al puerto USB de una computadora o se conectan de forma inalámbrica. Para autenticarse, el usuario simplemente presiona un botón en la llave. Esta es una de las formas más seguras de MFA porque es resistente al phishing y a los ataques de intermediario.
Notificaciones push
El usuario recibe una notificación en su smartphone u otro dispositivo registrado, que puede aprobar o rechazar con un solo toque. Este método fácil de usar elimina la necesidad de ingresar manualmente un código.
Ejemplos reales de MFA
Veamos cómo pueden darse estos distintos tipos de MFA. Aquí tienes algunos ejemplos de cómo puede ocurrir la autenticación multifactor en el mundo real:
- Algo que sabes: Al iniciar sesión en tu cuenta de Microsoft, se te pide ingresar los últimos cuatro dígitos de tu número de teléfono como seguridad adicional.
- Algo que tienes: Al iniciar sesión en tu cuenta de trabajo desde una ubicación nueva, se te envía una notificación push a tu teléfono de trabajo para verificar tu identidad.
- Algo que eres: Al usar tu teléfono para revisar si un depósito se acreditó en tu aplicación bancaria, se te pide usar una firma biométrica para verificar tu identidad, así que usas la función de escaneo facial de tu iPhone para obtener acceso.
El papel de la IA en la autenticación multifactor
El papel de la IA en la autenticación multifactor (MFA) es hacer que el proceso sea más inteligente, más sin interrupciones y más seguro, al ir más allá de verificaciones de seguridad rígidas y estáticas. En lugar de requerir un segundo factor cada vez, la MFA impulsada por IA usa aprendizaje automático para analizar el comportamiento y el contexto del usuario en tiempo real.
Esto le permite al sistema evaluar el riesgo de un intento de inicio de sesión y, o bien pedir un paso de verificación adicional, o bien, en situaciones de bajo riesgo, dar acceso más rápido. En esencia, la IA ayuda a que la MFA se adapte a cada situación específica, haciéndola más eficaz y fácil de usar.
Cómo los líderes pueden implementar la MFA
Implementar la autenticación multifactor para empresas es un paso fundamental para fortalecer la postura de ciberseguridad de una organización, pero requiere más que simplemente activar un interruptor. Un despliegue exitoso implica una planificación cuidadosa, una comunicación clara y un enfoque estratégico para elegir la tecnología adecuada.
Aquí tienes algunos consejos y consideraciones para implementar la MFA de manera eficaz:
- Consigue respaldo: Antes de implementar la MFA, explica a todo el personal por qué es importante —desde los líderes hasta los empleados de nivel inicial— como una medida de seguridad crucial que protege los datos de la empresa y los personales.
- Empieza por las cuentas más vulnerables: Prioriza la implementación de MFA en cuentas con privilegios elevados o acceso a datos confidenciales, como cuentas de administrador, portales de servicios en la nube (por ejemplo, Microsoft 365, Google Workspace) y sistemas financieros. Este enfoque puede reducir de inmediato los riesgos más críticos.
- Elige el método de MFA adecuado para ti: Aunque cualquier forma de MFA es mejor que ninguna, ciertos métodos ofrecen una protección más sólida. Opta por aplicaciones de autenticación o llaves de seguridad físicas en lugar de la MFA basada en SMS que, aunque es conveniente, es vulnerable a ataques de intercambio de SIM.
- Busca flexibilidad y escalabilidad: Busca una solución de MFA que pueda crecer con tu organización y que admita varios métodos de autenticación. Una solución que se integre sin interrupciones con tu infraestructura existente (por ejemplo, proveedores de identidad, VPN) facilitará mucho más el despliegue y la gestión a largo plazo.
- Desarrolla un plan de implementación por fases: Evita un despliegue a toda la empresa de una sola vez, ya que puede saturar al soporte de TI y a los usuarios por igual. En cambio, implementa la MFA por fases, empezando con un pequeño grupo piloto o un solo departamento. Recopila comentarios, resuelve cualquier problema y perfecciona tu proceso antes de expandirlo al siguiente grupo.
- Ofrece instrucciones claras y sencillas: Crea guías y videos fáciles de seguir, paso a paso, para los usuarios. Ofrece una mesa de ayuda o un punto de contacto designado para resolver cualquier problema que surja durante el proceso de configuración.
- Usa varias formas de protección: Considera implementar distintas formas de protección cibernética al iniciar sesión, como el inicio de sesión con SSO, arquitectura de confianza cero y MFA.
- Planifica la recuperación de cuentas y la pérdida de dispositivos: Una parte fundamental de la MFA es contar con un proceso seguro para cuando un usuario pierde su teléfono u otro segundo factor. Establece un procedimiento claro y seguro para la verificación de identidad y la recuperación de cuentas que no comprometa la seguridad, incluyendo a quién contactar y cómo.
La protección de endpoints en varias capas está a tu alcance
Proteger tus puntos de acceso es uno de los primeros pasos, de muchos, para garantizar que los actores de amenazas no puedan acceder a tus datos. Configurar sistemas como la autenticación multifactor puede ayudar a detener ataques antes de que ocurran y a alertar a los miembros del equipo sobre posibles vulnerabilidades en las contraseñas.
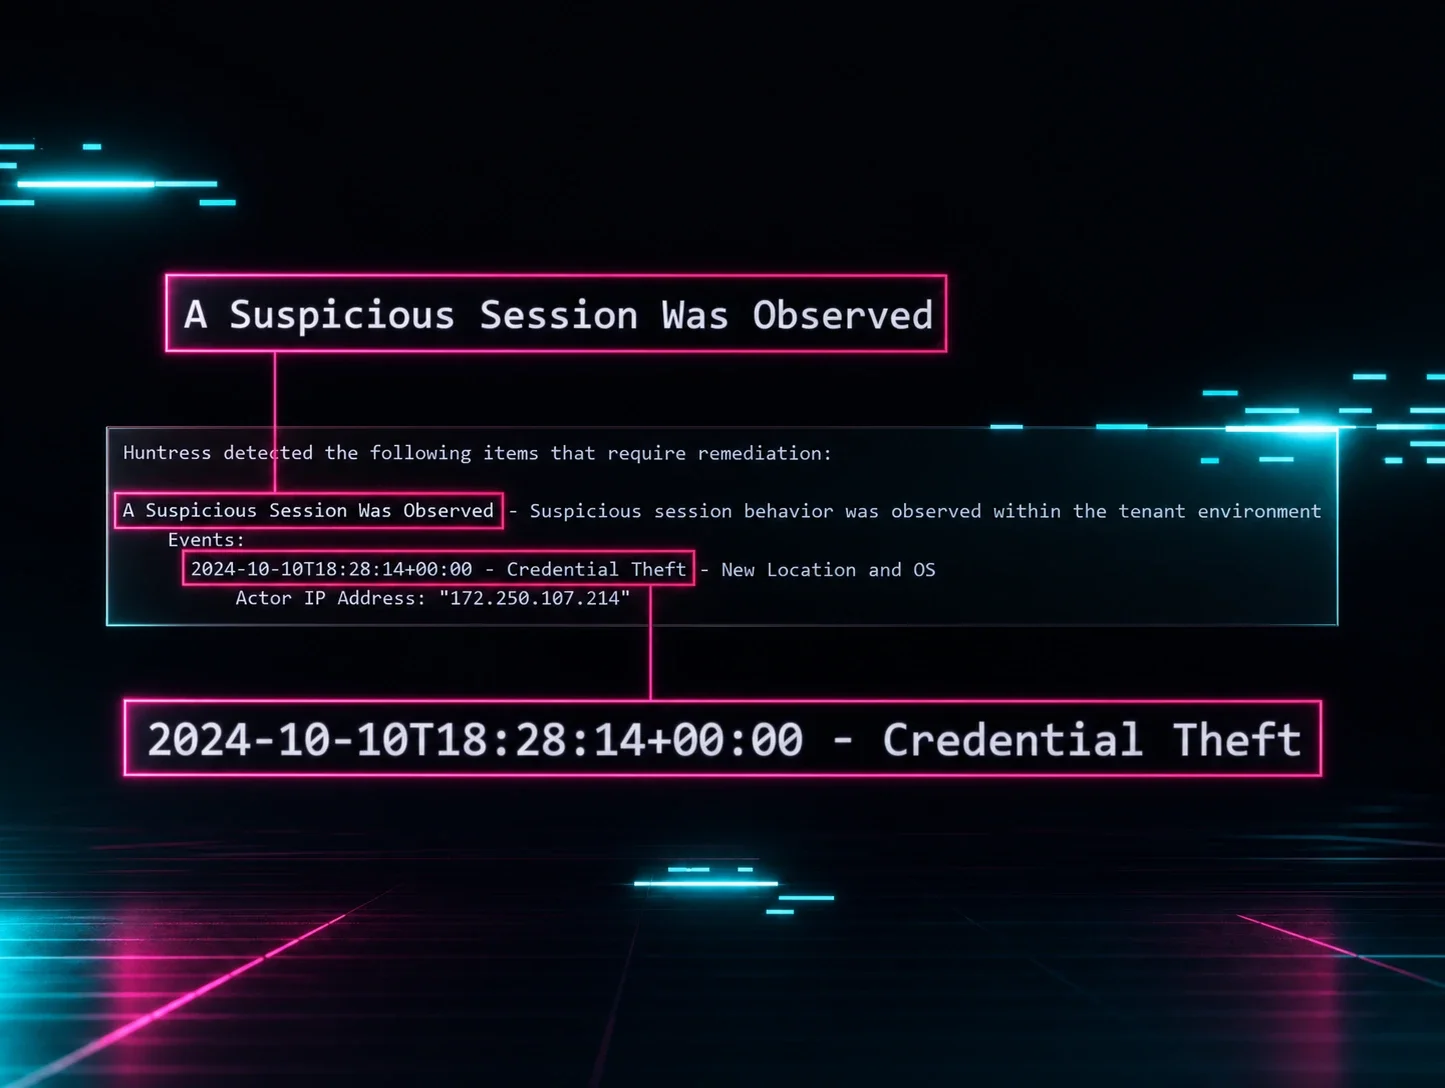
Entendemos lo que amenazas como el robo de credenciales y el acceso no autorizado significan para tu negocio, y estamos aquí para ayudarte. Huntress te respalda continuamente con detección y respuesta ante amenazas de identidad (ITDR) gestionada, protegiendo las identidades en toda tu organización las 24 horas, los 7 días de la semana.
Preguntas frecuentes
¿Cuál es la diferencia entre 2FA y MFA?
La autenticación multifactor (MFA) es un término más amplio para cualquier sistema de seguridad que requiere dos o más métodos de autenticación para verificar la identidad de un usuario. La autenticación de dos factores (2FA) es un tipo específico de MFA que requiere exactamente dos métodos de autenticación. Si bien toda 2FA es una forma de MFA, no toda MFA es 2FA, ya que la MFA puede implicar tres o más factores.
¿Necesito autenticación multifactor?
Sí, la MFA es una protección de ciberseguridad importante. Las contraseñas por sí solas no son suficientes para defenderse de las ciberamenazas modernas, ya que pueden ser robadas, adivinadas o comprometidas con facilidad en filtraciones de datos. La MFA agrega una segunda capa de seguridad fundamental, lo que hace mucho más difícil que los actores de amenazas accedan a tus cuentas, incluso si tienen tu contraseña.
¿Cómo habilito la autenticación multifactor?
Dirígete a la sección de seguridad o privacidad de tu cuenta (por ejemplo, Google, Apple, Microsoft). Desde ahí, busca una opción llamada "Autenticación de dos factores", "Autenticación multifactor" o "Verificación en dos pasos".
Después de seleccionar esta opción, se te guiará a través de un proceso de configuración donde puedes elegir tu método de verificación secundario preferido, como un código de una aplicación de autenticación (como Google o Microsoft Authenticator), un mensaje de texto a tu teléfono o una llave de seguridad. Se recomienda ampliamente usar una aplicación de autenticación en lugar de mensajes de texto para una mayor seguridad.
¿Por qué es importante la autenticación multifactor?
La autenticación multifactor (MFA) es importante porque hace mucho más difícil que los atacantes entren a las cuentas, incluso si ya robaron o adivinaron una contraseña. Al requerir una segunda prueba de identidad —como un código de una aplicación, una llave física o un dato biométrico—, la MFA agrega una capa extra sólida de defensa que bloquea la mayoría de los ataques automatizados de credenciales y muchos intentos comunes de phishing. En la práctica, activar la MFA es uno de los pasos de mayor impacto y menor esfuerzo que puedes tomar para reducir el riesgo de toma de control de una cuenta y de filtraciones de datos.