

¿Sabías que se registraron más de 278 millones de avisos a víctimas en 2025?
Las estadísticas de ciberseguridad no son solo números al azar. Muestran un panorama real y claro de las amenazas que enfrentan las empresas (y todos los que leen este artículo) a diario.
Reunimos estos datos pensando en su vigencia y relevancia, tomándolos de los informes más recientes para darte la vista más actualizada posible. Al terminar, tendrás una comprensión sólida de lo que sucede hoy en el mundo de la ciberseguridad y de cómo prepararte mejor para lo que viene.
Principales datos sobre ciberseguridad
Mantenerse a la vanguardia en ciberseguridad significa conocer el panorama: qué funciona, qué no y qué está cambiando. Estos datos de ciberseguridad no son solo cifras; son información profunda sobre los riesgos actuales en la defensa digital, desde estadísticas de contraseñas que revelan desafíos persistentes hasta problemas más recientes, como las mejores prácticas de seguridad para el trabajo remoto.
- Más de una cuarta parte (28%) de los profesionales de ciberseguridad dice que su mayor desafío es que los empleados en entornos de trabajo remoto e híbrido usen contraseñas iguales o débiles. (Huntress)
- Las preocupaciones de ciberseguridad para los trabajadores remotos e híbridos influyeron en la decisión del 61% de las empresas de volver a la oficina tras la pandemia de COVID-19. (Huntress)
- Una amplia mayoría (90%) de los profesionales de ciberseguridad confía en la capacidad de su organización para proteger información sensible en escenarios de trabajo remoto e híbrido. (Huntress)
- Más de tres quintas partes (64%) de los encuestados creen que el cambio hacia el trabajo remoto e híbrido ha impactado positivamente su capacidad para predecir y prevenir incidentes de ciberseguridad. (Huntress)
- Las políticas de ciberseguridad más implementadas para empleados remotos e híbridos son la capacitación regular en ciberseguridad (84%), los administradores de contraseñas cifrados (78%) y las redes privadas virtuales, o VPN (64%). (Huntress)
- Solo 2 de cada 5 profesionales de TI señalaron que su organización usa autenticación multifactor (MFA). (Huntress)
- Casi dos quintas partes de las organizaciones realizan capacitación en ciberseguridad cada trimestre. (Huntress)
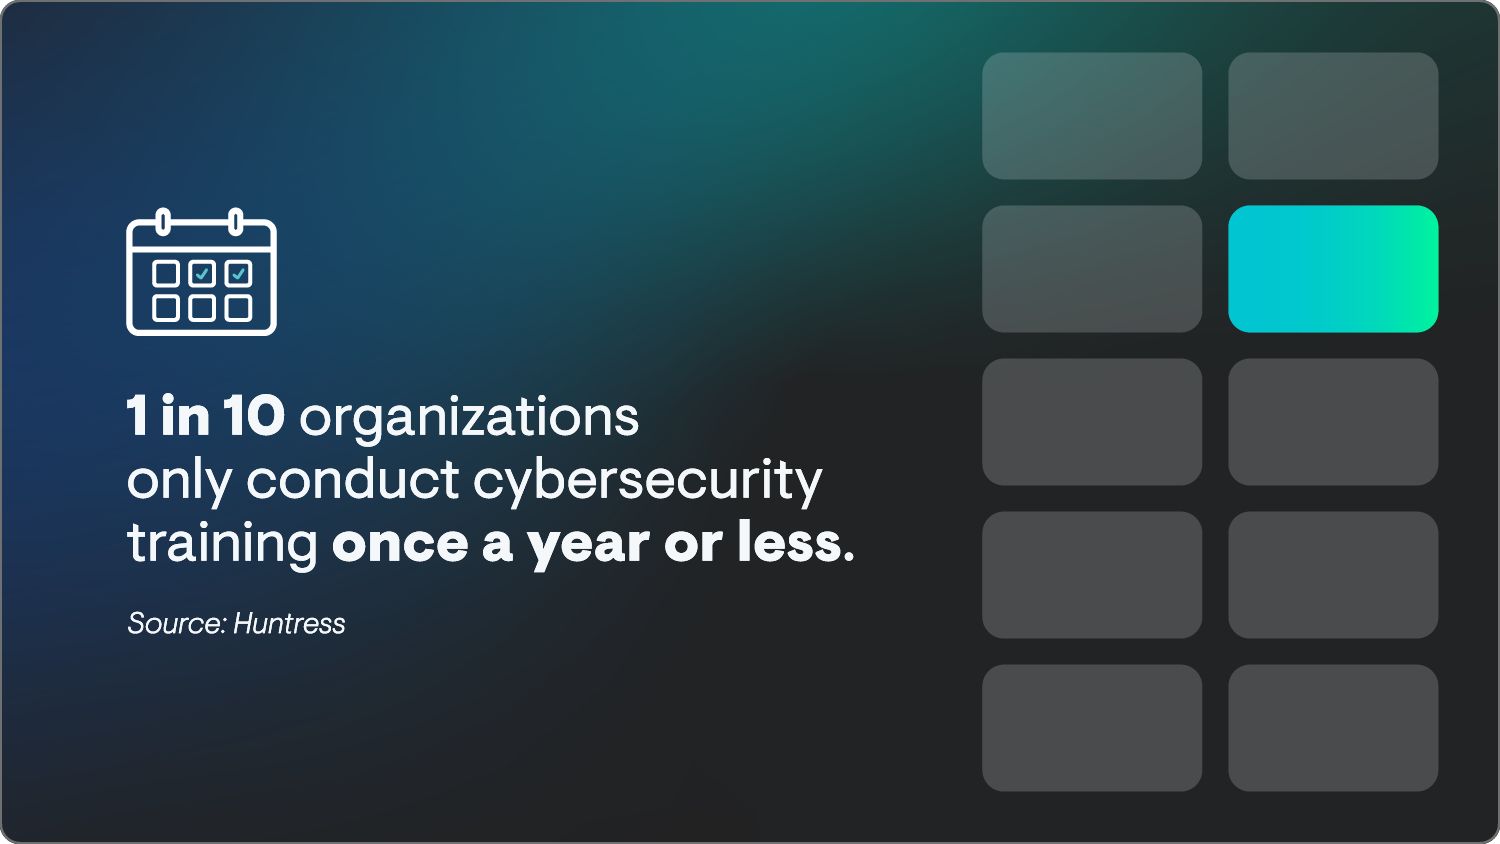
- 1 de cada 10 organizaciones realiza capacitación en ciberseguridad una vez al año o menos, y el 5% no tiene un calendario de capacitación formal. (Huntress)
- Casi un tercio de los encuestados (32%) considera que la concientización general de los empleados en ciberseguridad necesita mejorar, mientras que el 46% la califica como "cumple con las expectativas". (Huntress)
- Casi 2 de cada 5 (38%) profesionales de TI dicen que la ingeniería social impulsada por IA es el mayor riesgo inesperado para su organización este año, y el 42% cree que los ataques impulsados por IA serán el mayor punto de inflexión del cibercrimen en los próximos cinco años. (Huntress)
- Mientras tanto, el 22% de las organizaciones estadounidenses todavía no tiene seguro cibernético, y el 16% de los profesionales de TI considera que la security awareness training es la medida de ciberseguridad más subfinanciada. (Huntress)
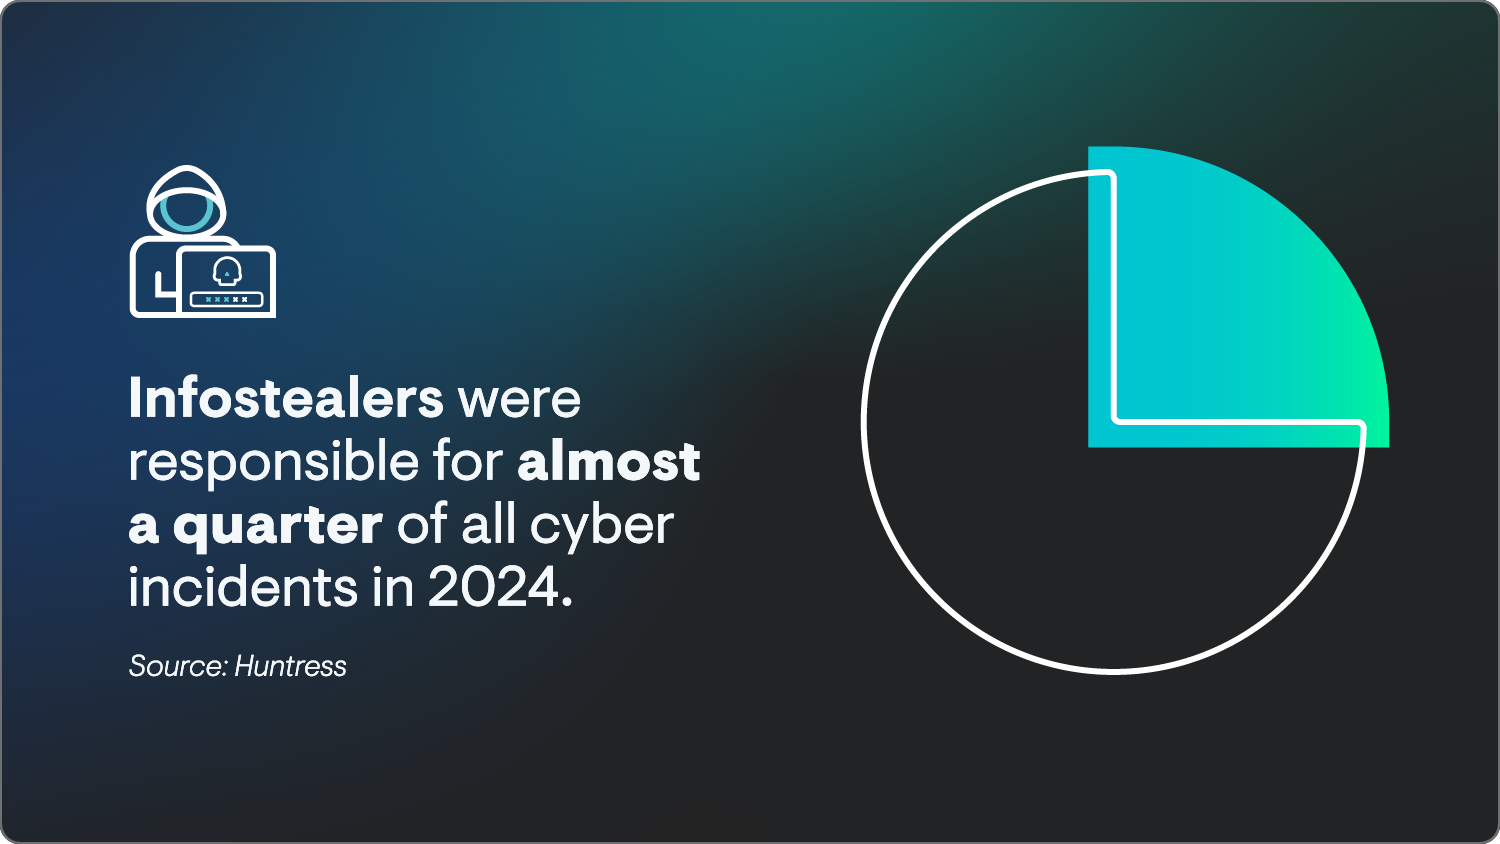
- Los infostealers fueron muy frecuentes en 2024 y fueron responsables del 24% de los incidentes cibernéticos. (Huntress)
- Los troyanos de acceso remoto (RAT) como AsyncRAT y Jupyter se usaron en más del 75% de los ataques de acceso remoto observados. (Huntress)
- En 2024, la campaña más activa identificada por Huntress apuntó a las vulnerabilidades CVE-2024-1709 y CVE-2024-1708 en ScreenConnect, lo que representó dos tercios de los intentos de explotación tradicional identificados. (Huntress)
- En todos los escenarios monitoreados por Huntress en 2024, PowerShell fue el lenguaje de scripting elegido el 45% de las veces. (Huntress)
- Los incidentes de abuso de scripting involucraron MSHTA, WMI y WScript en el 8,4% de los casos. (Huntress)
- Las claves de ejecución del registro (Registry Run Keys) fueron el método de persistencia principal, usado en casi la mitad de los casos identificados. (Huntress)
- Aproximadamente 1 de cada 11 atacantes que intentaron usar técnicas de evasión de defensas fracasó. (Huntress)
- Más de la mitad (55,7%) de las maniobras evasivas usaron ofuscación de nombres de archivo. (Huntress)
- La inserción de bytes nulos en el registro se usó en el 40% de todos los métodos de evasión. (Huntress)
- Nuestra encuesta de junio de 2025 a más de 500 profesionales de TI en EE. UU. aporta contexto nuevo sobre el panorama de amenazas: el 54% de las organizaciones sufrió un ataque de malware en los últimos 12 meses, el 44% sufrió phishing o spearphishing, y el 36% sufrió un ataque de compromiso de correo empresarial (BEC). (Huntress)
- El 27% de los encuestados identificó el beneficio financiero como la principal motivación de los atacantes, seguido del robo de datos con el 23%. (Huntress)
- Al menos 29 de los 3.158 ciberataques reportados por el ITRC el año pasado involucraron ataques de "credential stuffing" con inicios de sesión y contraseñas comprometidos, ataques que se podrían haber evitado con MFA o claves de acceso. (ITRC)
- En cambio, casi dos tercios (65%) de todos los avisos a víctimas no contenían detalles del vector de ataque. (ITRC)
- El incidente de seguridad de Ticketmaster Entertainment, LLC se consideró el principal compromiso de 2024 por cantidad de avisos a víctimas, con 560 millones de avisos. (ITRC)
- La cantidad de avisos a víctimas tuvo un aumento drástico, con un salto del 211% (!) entre 2023 y 2024. (ITRC)
- Solo en 2024 hubo un total de 3.158 compromisos. (ITRC)
- Los avisos a víctimas superaron los 1.300 millones en 2024. (ITRC)
- Los ciberataques representaron más de 2.500 de todas las filtraciones, lo que los convierte en el tipo más común. (ITRC)
- El número total de filtraciones de datos registradas en 2024 fue de 2.850. (ITRC)
- De los 3.158 compromisos totales reportados por el ITRC, las exposiciones de datos sumaron 18 incidentes en 2024. (ITRC)
- Hubo dos filtraciones de datos registradas en 2024 por el ITRC. (ITRC)
- Aunque las empresas que cotizan en bolsa representaron solo el 7% de todas las organizaciones comprometidas (221 empresas), fueron responsables de más del 72% de los avisos a víctimas, lo que equivale a 939 millones en 2024. (ITRC)
- Al examinar los 133 ciberataques contra empresas que cotizan en bolsa que derivaron en un aviso de filtración de datos, las credenciales robadas surgieron como el vector de ataque más común. (ITRC)
- Al menos 114 de los 3.158 compromisos involucraron archivos adjuntos a correos electrónicos o incluidos en correspondencia física. (ITRC)
- Se estima que 1.965 de los compromisos reportados durante 2024 se podrían haber evitado, incluidas tres de las cinco filtraciones principales que resultaron en 860 millones de avisos a víctimas. (ITRC)
- Casi la mitad (45,5%) de las detecciones de amenazas de identidad en 2024 fueron resultado de violaciones de reglas de acceso, como intentos de llegar a recursos desde VPN restringidas o ubicaciones no aprobadas. (Huntress)
- Las modificaciones a las reglas de bandeja de entrada implicaban con frecuencia mover contenido a la carpeta de canales RSS, lo que representó la mitad de la actividad maliciosa. (Huntress)
- Más de un tercio (35,4%) de la actividad sospechosa en reglas de bandeja de entrada incluyó mover contenido a la carpeta de historial de conversaciones. (Huntress)
- Casi el 6% de todos los eventos de ITDR durante el año involucraron a atacantes que intentaban secuestrar o robar tokens de usuario. (Huntress)
- NordVPN fue la VPN más común utilizada para el abuso, representando el 20% de todos los incidentes identificados. (Huntress)
- La suplantación de firmas electrónicas fue el tema de correo de phishing más notable, representando casi un tercio de los intentos de phishing identificados. (Huntress)
- Mientras que los códigos QR representaron más del 8% de los ataques de phishing en 2024, se anticipa un aumento para 2025. (Huntress)
- Los correos con la marca Microsoft fueron los más frecuentes entre las marcas suplantadas entre 285 grupos, representando casi el 40% de los incidentes. (Huntress)
- DocuSign fue la segunda marca imitada con mayor frecuencia, representando un cuarto de los incidentes. (Huntress)
- Más de la mitad de los incidentes de ransomware estuvieron vinculados a RansomHub, Lynx y Akira. (Huntress)
- El tiempo promedio hasta el rescate observado fue de casi 17 horas. (Huntress)
- En promedio, los actores de amenazas realizan 18 acciones antes de que se active el ransomware. (Huntress)
- La presencia de ransomware, con o sin cifrado, mostró un crecimiento significativo del 32% al 44%, un aumento del 37% respecto al informe del año anterior. (Verizon)
- El monto promedio del rescate disminuyó a $115.000 en 2024, frente a $150.000 en 2023. (Verizon)
- Casi dos tercios (64%) de las organizaciones víctimas optaron por no pagar los rescates. (Verizon)
- El ransomware fue un factor en el 39% de todas las brechas, mientras que la gran mayoría (88%) de las brechas que afectaron a pequeñas y medianas empresas (PYMES) involucraron ransomware. (Verizon)
- Cobalt Strike sigue siendo la herramienta de hacking más prevalente, usada en más del 31% de los hackeos en 2024. (Huntress)
- PSExec, AD Explorer y SDelete fueron las herramientas de Sysinternals más utilizadas por los atacantes en 2024. (Huntress)
- ConnectWise ScreenConnect fue la herramienta de acceso remoto más explotada, usada en casi tres cuartas partes de los casos. (Huntress)
- Mimikatz y el malware genérico fueron las principales herramientas para obtener acceso a credenciales del sistema, representando juntas el 55%. (Huntress)
- La enumeración de dominios fue la principal actividad manual (hands-on-keyboard, HOK) en 2024. (Huntress)
- 1 de cada 4 profesionales de seguridad de TI menciona el costo como el principal factor por el que las organizaciones deciden no contratar un seguro cibernético. (Huntress)
- Más de la mitad (55%) de los profesionales de seguridad de TI encuestados está muy de acuerdo en que su organización cuenta con el presupuesto para protegerse contra las ciberamenazas. (Huntress)
- Se espera que el mercado de seguros cibernéticos crezca un 8% desde 2024, con una proyección de prima de mercado de $16,6 mil millones en 2025. (Swiss Re Group)
- El 34% de los profesionales de TI del sector salud dice que la pérdida financiera es el mayor impacto después de una ciberamenaza. (Huntress)
- Más de 1 de cada 4 profesionales de TI del sector salud menciona las limitaciones de presupuesto como una amenaza principal. (Huntress)
- El costo global promedio de una filtración de datos se disparó a $4,88 millones en 2024, lo que refleja un aumento del 10% respecto a 2023. (IBM)
- El tiempo de inactividad del negocio, el soporte a clientes después de la filtración y la remediación fueron los principales factores del aumento de costos de las filtraciones de datos globales en 2024. (IBM)
- Más del 50% de las organizaciones dijo que traspasa los costos de las filtraciones de datos a los clientes. (IBM)
- Las organizaciones que usaron IA integral de seguridad y automatización en la prevención ahorraron en promedio $2,22 millones en 2024. (IBM)
- Los ataques de personas internas malintencionadas representan los costos más altos, con un costo promedio de $4,99 millones. (IBM)
- En 2024, el costo promedio de una filtración de datos en Estados Unidos alcanzó los $9,36 millones. (Statista)
- En 2023, Canadá tuvo los segundos costos más altos, después de EE. UU., con filtraciones de datos que promediaron $5,13 millones. (Statista)
- El sector salud a nivel mundial reportó los costos de filtración de datos más altos en 2024, con un promedio de aproximadamente $9 millones. (Statista)
- Las instituciones financieras siguieron con los costos de filtración de datos más altos en 2024, con un costo promedio de $6 millones. (Statista)
- "Detección y escalamiento" surgió como el componente más costoso de las filtraciones de datos a nivel mundial, con un promedio de $1,63 millones. (Statista)
- "Pérdida de negocio" fue el segundo aspecto más costoso de las filtraciones de datos. (Statista)
- Alrededor de 1 de cada 7 profesionales de TI en el sector salud mencionó la dificultad para contratar profesionales de ciberseguridad calificados como un obstáculo para una ciberseguridad adecuada. (Huntress)
- Más de la mitad de las organizaciones que sufrieron filtraciones enfrentan altos niveles de escasez de personal de seguridad en 2024, un aumento del 26,2% respecto a 2023. (IBM)
- Más del 20% de las organizaciones usó algún tipo de herramienta de seguridad de IA generativa para ayudar a cerrar la brecha de habilidades. (IBM)
- La mayoría (60%) de los profesionales y tomadores de decisiones internacionales encuestados coincide en que las brechas de habilidades afectan considerablemente la seguridad de su organización, y más de la mitad (58%) dice que es un riesgo grande. (ISC2)
- Dos tercios de los tomadores de decisiones de ciberseguridad encuestados reportaron haber experimentado escasez de personal. (ISC2)
- En 2024, el 25% de los profesionales y tomadores de decisiones encuestados reportó despidos, y el 37% reportó recortes presupuestarios en sus departamentos de ciberseguridad. (ISC2)
- Los profesionales de TI señalan la falta de habilidades como el aspecto más desafiante de su trabajo durante los últimos 12 meses. (ISC2)
- Los sectores de servicios alojados/en la nube, telecomunicaciones y aeroespacial vieron el mayor impacto por los recortes de presupuesto de ciberseguridad durante 2024. (ISC2)
- Por el contrario, los puestos del sector público, las organizaciones sin fines de lucro, el ejército y el ámbito legal experimentaron la menor disrupción debido a las reducciones de presupuesto de ciberseguridad en 2024. (ISC2)
- Los profesionales de TI mencionaron el presupuesto como la principal causa tanto de sus brechas de talento como de habilidades. (ISC2)
- Los profesionales de ciberseguridad dan la mayor prioridad a lograr un equilibrio entre la satisfacción personal y el crecimiento profesional en sus carreras. (ISC2)
- Según la respuesta promedio, los profesionales de TI generalmente sienten que están en un nivel organizacional apropiado dentro de sus respectivas empresas. (ISC2)
- Casi 1 de cada 5 profesionales de ciberseguridad dijo explícitamente que está buscando activamente nuevas oportunidades laborales en ciberseguridad. (ISC2)
- Una mayoría (62%) de los profesionales llegó a roles de ciberseguridad directamente desde instituciones de educación superior. (ISC2)
- Los profesionales de TI consideran ampliamente valiosas sus certificaciones de ciberseguridad, con un 86% que afirma este sentimiento. (ISC2)
- Cabe destacar que, entre quienes ingresaron a la ciberseguridad en el último año, la proporción de personas de 39 a 49 años ha mostrado un aumento constante cada año, pasando del 18% en 2022 al 35% en 2024. (ISC2)
- Una gran parte de los gerentes de contratación (59%) admite que carece de conocimiento suficiente sobre la IA generativa para identificar las principales habilidades que los profesionales necesitan en un entorno laboral impulsado por IA. (ISC2)
- Poco más de la mitad (51%) de los expertos en ciberseguridad cree que las habilidades no técnicas o "blandas" se volverán más importantes para los profesionales de ciberseguridad en la era de la IA. (ISC2)
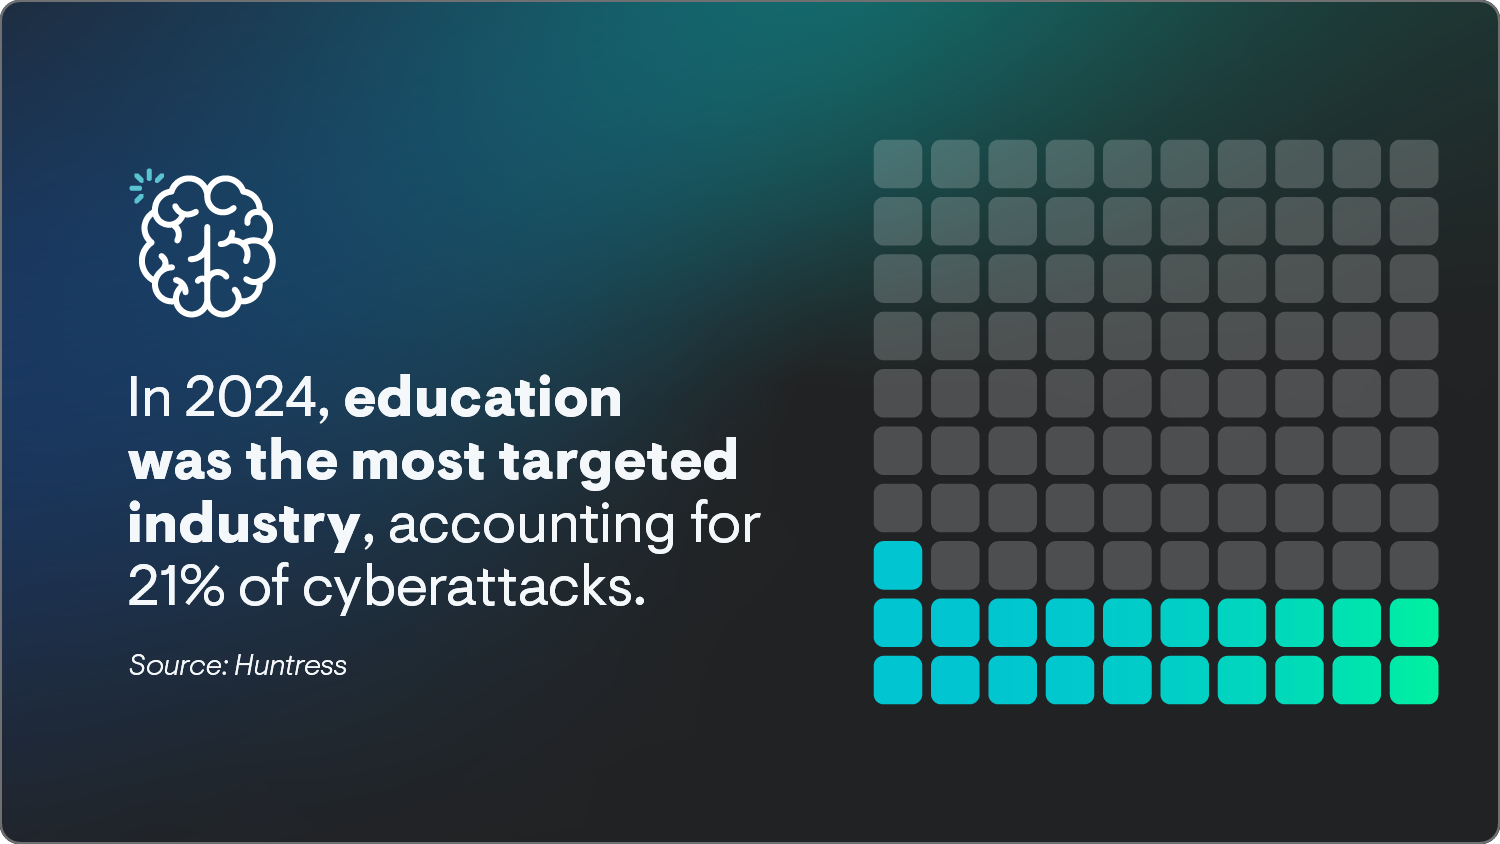
- En 2024, la educación fue la industria más atacada, con el 21% de los ciberataques. (Huntress)
- Los errores continúan un aumento gradual de tres años, representando el 29% de las filtraciones en educación, siendo el envío incorrecto el tipo más frecuente. (Verizon)
- Los actores externos son responsables de más de la mitad de los ataques en la industria educativa, con grupos del crimen organizado detrás del 59% de esos incidentes. (Verizon)
- En las filtraciones de datos educativos, los datos personales (58%) y los datos internos (49%) son los tipos de información que se ven comprometidos con mayor frecuencia. (Verizon)
- Se registraron 162 vulneraciones dentro del sector educativo en 2024, de un total de 3.158 vulneraciones. (ITRC)
- El sector financiero fue la industria más vulnerada en 2024, con 737 compromisos registrados de un total de 3.158. (ITRC)
- La mayoría de las vulneraciones en la industria financiera (74%) involucran intrusión de sistemas, ingeniería social o ataques básicos a aplicaciones web. (Verizon)
- Debido a que los ataques complejos son cada vez más comunes contra el sector financiero y de seguros, la intrusión de sistemas sigue siendo el patrón principal observado en las vulneraciones del sector financiero. (Verizon)
- El hacking es el tipo de acción más frecuente en las vulneraciones del sector financiero, y representa el 45% de los incidentes. (Verizon)
- Aproximadamente un tercio de los intentos de los actores de amenazas en la industria financiera tienen éxito. (Verizon)
- De los ciberataques monitoreados por Huntress en 2024, el sector salud fue la segunda industria más atacada, con el 17% de los ataques. (Huntress)
- Un tercio de los profesionales de TI identifican las vulneraciones de datos como su principal preocupación de ciberseguridad en el sector salud. (Huntress)
- Los ataques de phishing se reportaron como el tipo de incidente de ciberseguridad más común que vieron las organizaciones de salud en 2024, con un 40% de los encuestados que los mencionaron. (Huntress)
- Más de la mitad (52%) de los profesionales de TI del sector salud cree que las ciberamenazas impactan más significativamente a su organización al interrumpir la atención al paciente. (Huntress)
- La mayoría de los profesionales de TI del sector salud encuestados expresaron confianza en la preparación de su organización ante un ciberataque importante en el próximo año; el 37% está muy confiado y el 53% está algo confiado. (Huntress)
- Alrededor de dos tercios de los profesionales de TI del sector salud encuestados completan capacitación en ciberseguridad al menos semestralmente. (Huntress)
- Mejorar el security awareness training es el enfoque principal para el 37% de los profesionales de TI del sector salud en 2025. (Huntress)
- La manufactura fue la industria menos atacada, con el 9% de los ciberataques identificados por Huntress en 2024. (Huntress)
- El malware fue la amenaza número uno dirigida a la manufactura en 2024, y representó el 17% de los ataques. (Huntress)
- El malware disfrazado de componentes de Adobe representó el 23% de todos los métodos usados en el sector manufacturero. (Huntress)
- Los entornos de manufactura registraron un alto número de instalaciones de RAT en 2024, con AsyncRAT, Trickbot, NetSupport y NewCoreRAT como las familias detectadas con más frecuencia. (Huntress)
- Las contraseñas de dominio fueron el objetivo principal del robo de información en la manufactura, con atacantes que migraban a máquinas de mayor prioridad lo más rápido posible. (Huntress)
- Más del 10% de los ciberataques que Huntress vio en 2024 tenían como objetivo agencias gubernamentales. (Huntress)
- Las amenazas de robo de información fueron el tipo de amenaza más frecuente en los entornos gubernamentales, con el 21% de las amenazas. (Huntress)
- En 2024, el principal ataque contra organizaciones gubernamentales fue principalmente scripts maliciosos creados con PowerShell y JavaScript, a menudo vinculados con SOCGholish y AsyncRAT. (Huntress)
- Herramientas de hacking como Cobalt Strike y BloodHound se usaron con más frecuencia contra entidades gubernamentales que contra otras industrias. (Huntress)
- La mayoría de los profesionales de seguridad de TI encuestados afirma que los ataques impulsados por IA son la mayor amenaza con potencial de afectar el seguro cibernético en 2025. (Huntress)
- Dos tercios de los profesionales de ciberseguridad encuestados confían en que su experiencia potenciará la tecnología de IA generativa. (ISC2)
- Casi la mitad (45%) de los equipos de ciberseguridad usa IA generativa dentro de sus herramientas. (ISC2)
- Más de la mitad (54%) de los profesionales de ciberseguridad reporta enfrentar problemas de privacidad de los datos y seguridad debido a la implementación organizacional de IA generativa. (ISC2)
- Si bien el 90% de los profesionales de ciberseguridad encuestados afirma que sus organizaciones tienen al menos algunas políticas de IA generativa vigentes, la mayoría (65%) cree que se necesitan más regulaciones. (ISC2)
- La mayoría (68%) de los profesionales afirma que planea integrar de manera efectiva la IA generativa en sus funciones dentro de los próximos dos años. (ISC2)
- Más de dos tercios de los encuestados señaló que la IA generativa ha sido un tema de conversación importante entre los líderes de su organización. (ISC2)
- Más de la mitad (54%) de los profesionales de TI cree que la IA generativa beneficiará a la ciberseguridad a gran escala. (ISC2)
- Solo el 60% de los encuestados reportó que su equipo de ciberseguridad participa en la formulación de regulaciones y lineamientos para la IA generativa. Esta cifra baja al 50% en organizaciones con 20.000 o más empleados. (ISC2)
- 1 de cada 7 empleados accedió regularmente a sistemas de IA generativa en sus dispositivos corporativos al menos una vez cada dos semanas. (Verizon)
- Entre estos empleados, un gran porcentaje usó correos no corporativos como identificadores de cuenta (72%), mientras que una porción más pequeña, pero aun así notable, usó correos corporativos sin una autenticación integrada adecuada (17%), lo que sugiere un uso fuera de las políticas oficiales. (Verizon)
- La explotación de vulnerabilidades tuvo otro año de crecimiento como vector de acceso inicial en brechas durante 2024, representando ahora una quinta parte de todas las brechas. (Verizon)
- El abuso de credenciales sigue siendo el vector de brecha más común año tras año. (Verizon)
- El ataque a dispositivos perimetrales y VPN para la explotación de vulnerabilidades subió al 22%, lo que representa casi un aumento de ocho veces respecto al mero 3% del informe del año anterior. (Verizon)
- Solo un poco más de la mitad (54%) de las vulnerabilidades de dispositivos perimetrales fue totalmente remediada durante el año, con un tiempo de resolución mediano de 32 días. (Verizon)
- La participación de terceros en brechas se duplicó, subiendo del 15% al 30%. (Verizon)
- Tres quintos de las brechas aún involucran un elemento humano en 2024, manteniendo un nivel constante en comparación con 2023. (Verizon)
- El tiempo mediano para abordar secretos filtrados descubiertos en un repositorio de GitHub fue de 94 días. (Verizon)
- Las brechas motivadas por espionaje tuvieron un crecimiento significativo, representando ahora el 17% de las brechas. (Verizon)
- Las brechas motivadas por espionaje usaron la explotación de vulnerabilidades como su principal vector de acceso inicial, en un sustancial 70% de los casos, resaltando el peligro de ejecutar servicios sin parches. (Verizon)
- Casi el 28% de los incidentes que involucraron a actores patrocinados por estados tuvo una motivación financiera. (Verizon)
- Los registros de credenciales mostraron que el 30% de los sistemas comprometidos podían identificarse como dispositivos con licencia empresarial. (Verizon)
- En el 46% de los sistemas comprometidos donde se encontraron inicios de sesión corporativos en datos comprometidos, esos sistemas no eran gestionados y alojaban tanto credenciales personales como empresariales. (Verizon)
Estadísticas de cibercrimen
Algunos ciberataques son mucho más frecuentes que otros (¡sorpresa!), y conocer los ciberataques más comunes es un excelente punto de partida para fortalecer tus defensas. A continuación, reunimos estadísticas clave sobre los patrones y tácticas de cibercrimen más comunes, abarcando todo, desde el ransomware hasta las amenazas a la identidad.
Estadísticas de ciberataques
Escuchas todas las palabras de moda, pero ¿qué hacen realmente los atacantes en el mundo real? Revisamos los datos más recientes para mostrarte exactamente cuáles son los métodos que aparecen con más frecuencia
Estadísticas de filtraciones de datos
Hablemos de filtraciones de datos: aquí desglosamos estadísticas sobre con qué frecuencia ocurren y cuánta información se expone realmente.2 Poco más de un tercio (35%) de todos los avisos a víctimas contenía detalles del vector de ataque. (ITRC)
Estadísticas de amenazas a la identidad
Las amenazas a la identidad son donde las cosas se ponen personales. Hablamos del acceso a cuentas y el posible secuestro de información, y aquí vemos exactamente dónde se presentan los mayores problemas de robo y abuso de identidad.
Estadísticas de phishing
Un ataque de phishing es más que una simple molestia: suele ser el primer paso de un ciberataque mucho más grande. Estas estadísticas te darán una imagen más clara de qué tipos de phishing existen, quiénes son los objetivos y con qué frecuencia tienen éxito.
Estadísticas de ransomware
Los ataques de ransomware han pasado de ser un simple cifrado de datos a convertirse en extorsión altamente organizada. Esto es lo que necesitas saber para mantenerte preparado y defenderte contra estos costosos ataques.
Estadísticas de hacking
Está bien conocer los ciberataques en general, pero ¿qué hacen los hackers en la práctica? ¿Qué software usan? ¿Cómo logran entrar?
Analicemos las estadísticas de hacking y destaquemos las herramientas y métodos que necesitas conocer para fortalecer tus defensas cibernéticas y entrar en la lista de "no interactuar" de un hacker.
Estadísticas del costo de los ciberataques
Los costos de los ciberataques no se limitan a los gastos inmediatos; también incluyen factores como las tendencias de seguros cibernéticos, las interrupciones del negocio, la recuperación de datos y el daño a la confianza de los clientes. Estas estadísticas desglosan los costos involucrados y te dan una idea real de los riesgos financieros con los que podrías estar lidiando.
Estadísticas de la fuerza laboral en ciberseguridad
Contar con las personas adecuadas es clave para un plan sólido de ciberseguridad. El problema es que muchas empresas simplemente no logran encontrar suficiente personal calificado para contratar o retener. Saber qué está pasando en la contratación puede ayudar a resolver estas carencias de habilidades y obstáculos.
Ciberseguridad por industria
Algunas industrias son tentaciones llamativas que los actores de amenazas simplemente no pueden resistir (ejem, finanzas), mientras que otras pueden parecer menos interesantes, pero igual guardan mucha información valiosa. Así cambian estas amenazas según el tipo de organización.
Estadísticas de ciberseguridad en educación
Las escuelas y universidades podrían no parecer los primeros lugares a donde irían los hackers, pero guardan toneladas de datos personales: registros de estudiantes, investigaciones, lo que sea.
Además, la mayoría de las escuelas trabajan con presupuestos ajustados y equipos de TI pequeños, lo que puede dificultar aún más la defensa contra ataques. Aquí hay algunas estadísticas que reflejan los desafíos de ciberseguridad que enfrenta el sector educativo.
Estadísticas de ciberseguridad en finanzas
No debería sorprender que la industria financiera sea un blanco principal de los ciberataques. Con el potencial de altas recompensas vienen intentos más sofisticados, que van desde intrusiones de sistemas hasta ingeniería social.
Estadísticas de ciberseguridad en el sector salud
El sector salud siempre ha estado en el primer lugar de la lista de los ciberataques, principalmente porque tiene una gran cantidad de datos confidenciales de pacientes. Por eso, en cuanto a la ciberseguridad dentro del sector salud, es una lucha constante para las organizaciones proteger esos datos y mantener todo funcionando sin problemas en sus instalaciones.
Estadísticas de ciberseguridad en el sector manufacturero
Las instalaciones de manufactura funcionan con sistemas complejos, que gestionan todo, desde cadenas de suministro hasta líneas de producción. Esto significa que la ciberseguridad en el sector manufacturero no se trata solo de proteger la propiedad intelectual, sino también de asegurar que la producción diaria continúe sin contratiempos.
Aquí tienes estadísticas que muestran lo que está pasando en la ciberseguridad dentro del mundo de la manufactura.
Estadísticas de ciberseguridad en los gobiernos estatales y locales
Los datos gubernamentales suelen ser muy sensibles, y contienen información que podría afectar a comunidades enteras. ¿Querríamos que los datos personales o los planes de infraestructura vital cayeran en manos equivocadas? Definitivamente no, por eso la creciente frecuencia de ciberataques a los gobiernos estatales y locales exige atención urgente.
Estadísticas de IA en ciberseguridad
La IA generativa (Gen AI) está causando un gran impacto en la ciberseguridad, tanto como una herramienta poderosa para la defensa como una posible arma en manos de los actores de amenazas. Estas estadísticas revelan cómo los equipos están manejando la adopción de IA, las políticas y los ataques.
Tendencias de ciberseguridad
Mantenerse al día con las tendencias actuales no se trata solo de saber qué es llamativo; se trata de entender dónde están los riesgos reales. Esta sección explora qué es tendencia en ciberseguridad en este momento, desde cómo entran los atacantes hasta qué tipos de tecnología estamos usando (o quizás no usando lo suficiente).
Entendiendo los riesgos de ciberseguridad
Las estadísticas de ciberseguridad pintan un panorama complejo y en constante cambio. Hemos visto el aumento de ataques sofisticados, el desafío continuo del error humano y la creciente importancia del papel de la IA tanto en la defensa como en el ataque.
Estas amenazas pueden parecer abrumadoras, pero gracias a nuestro conocimiento profundo de cómo piensan los actores de amenazas, sabemos qué buscar. Huntress te da Detección y respuesta para endpoints (EDR) completamente gestionada, con soporte 24/7 de expertos en seguridad listos para responder a las amenazas.
Preguntas frecuentes
¿Cuántas personas sufren un hackeo al año?
El número exacto varía según cómo definas el "hackeo", pero el ITRC reporta más de 1.300 millones de víctimas en 3.158 filtraciones en 2024.
¿Dónde empiezan la mayoría de los incidentes cibernéticos?
Alrededor del 90% de los incidentes cibernéticos comienza con correos de phishing, lo que los convierte en el principal punto de entrada para los ciberataques.
¿Cuántas empresas sufren un hackeo al día?
Verizon reportó 3.049 incidentes en pequeñas empresas (menos de 1.000 empleados) y 982 incidentes en grandes empresas (más de 1.000 empleados) en 2024.