

Compartir y reutilizar contraseñas es una de las formas más fáciles en que los hackers pueden acceder a tus cuentas en línea. Y algunas personas no se lo ponen más difícil a los hackers.
Una encuesta de Forbes Advisor encontró que el 47% de los usuarios en realidad reutiliza sus contraseñas en hasta cuatro cuentas diferentes.
Ahora bien, todos hemos escuchado historias extrañas sobre malos hábitos de contraseñas o los lugares donde la gente las guarda. Pero, ¿cuáles son los peores infractores de todos?
Fuimos a LinkedIn y Slack para pedirle al equipo de Huntress y a otros que compartieran sus respuestas más disparatadas sobre los mejores lugares para guardar tus contraseñas (solo respuestas INCORRECTAS).
Personas de la comunidad de seguridad informática y ciberseguridad se sumaron para compartir sus bromas y algunas historias de terror reales. Nuestro equipo recopiló las mejores respuestas sobre dónde NO guardar tu contraseña. ¡Disfrútalas!
Estos son los 10 peores lugares para guardar una contraseña
1. Haz que la contraseña sea igual a tu nombre de usuario
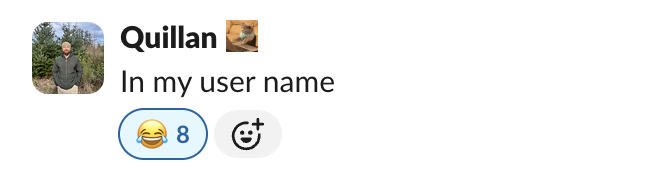
Una cosa menos que recordar, ¿no?
2. Tatúate la contraseña en algún lugar. Luego actualízala con frecuencia.
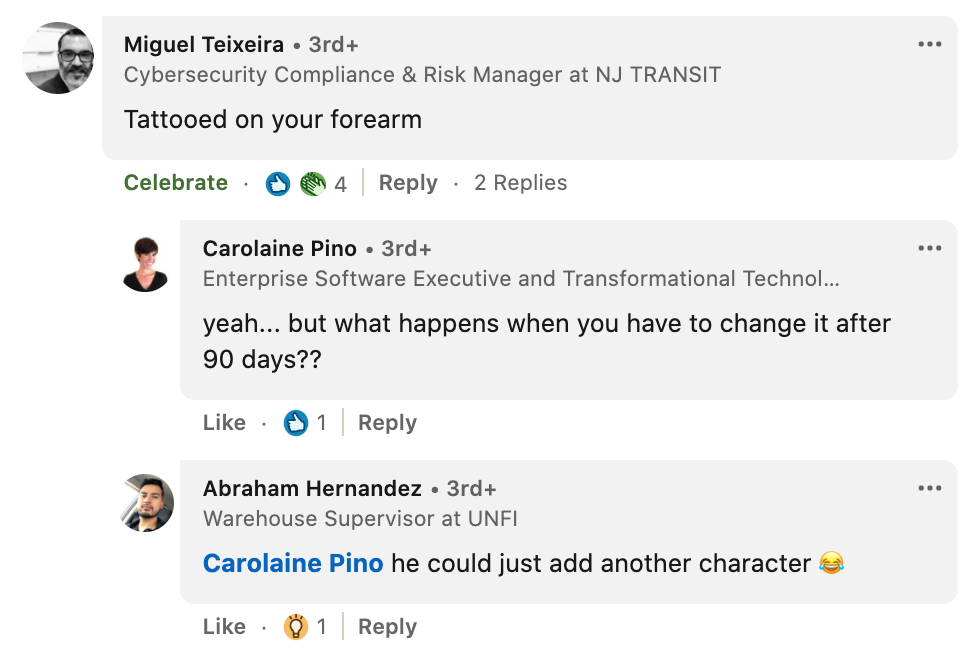
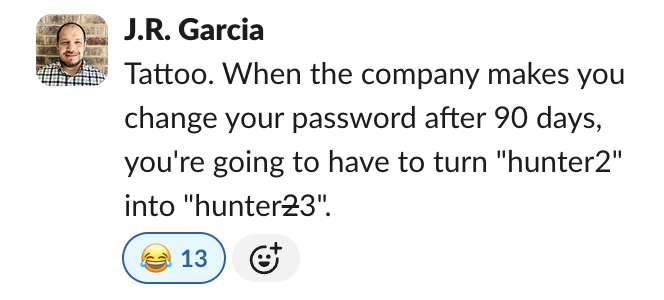
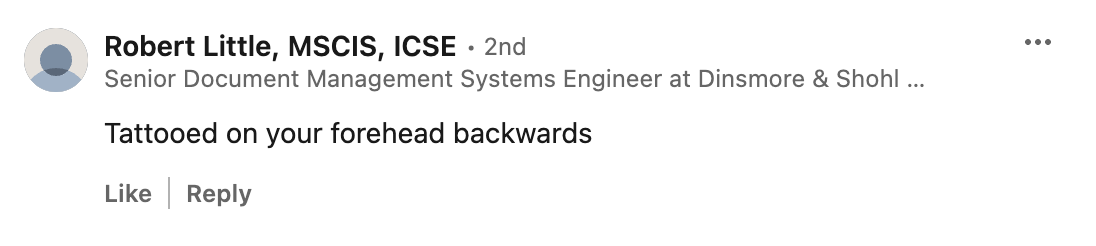
Tatuarse la contraseña fue, sorprendentemente, una respuesta común (y rara).
3. En una hoja de cálculo, un documento o un archivo .txt
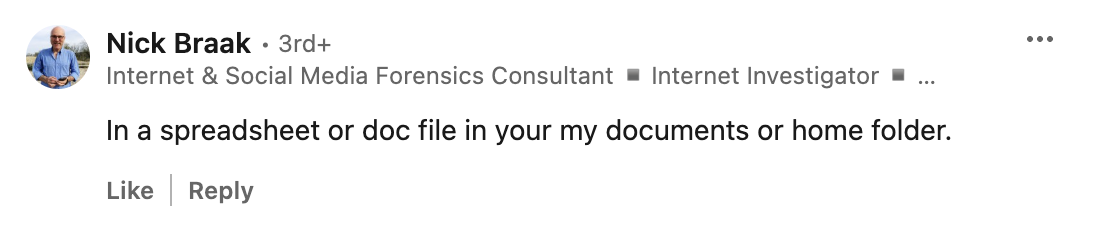
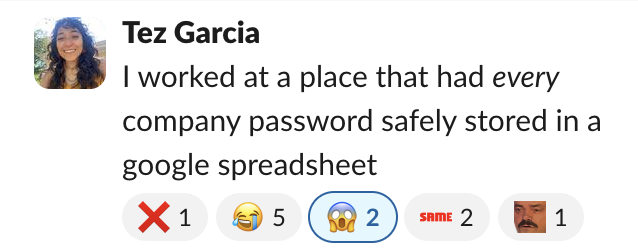
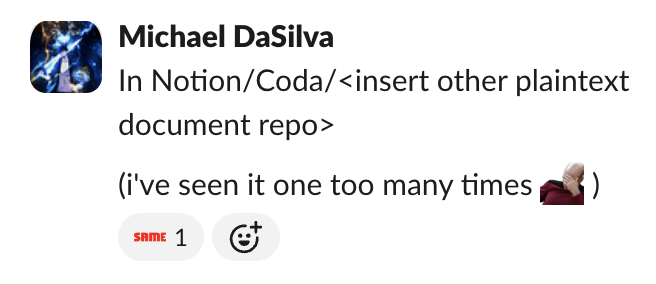
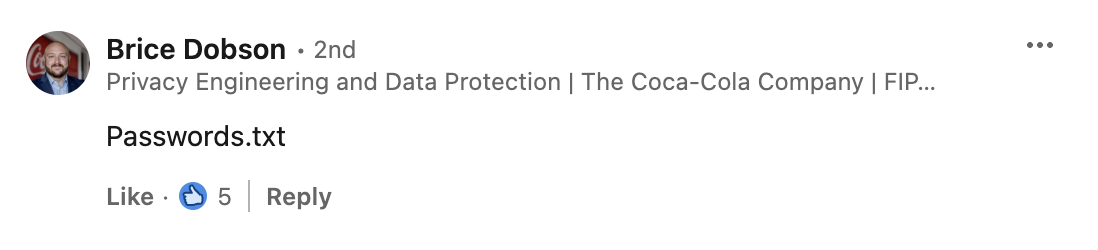
De hecho, es algo que vemos bastante: usuarios que guardan contraseñas en texto plano en sus escritorios, como vimos en este caso.
4. Aparece en el fondo de una videollamada
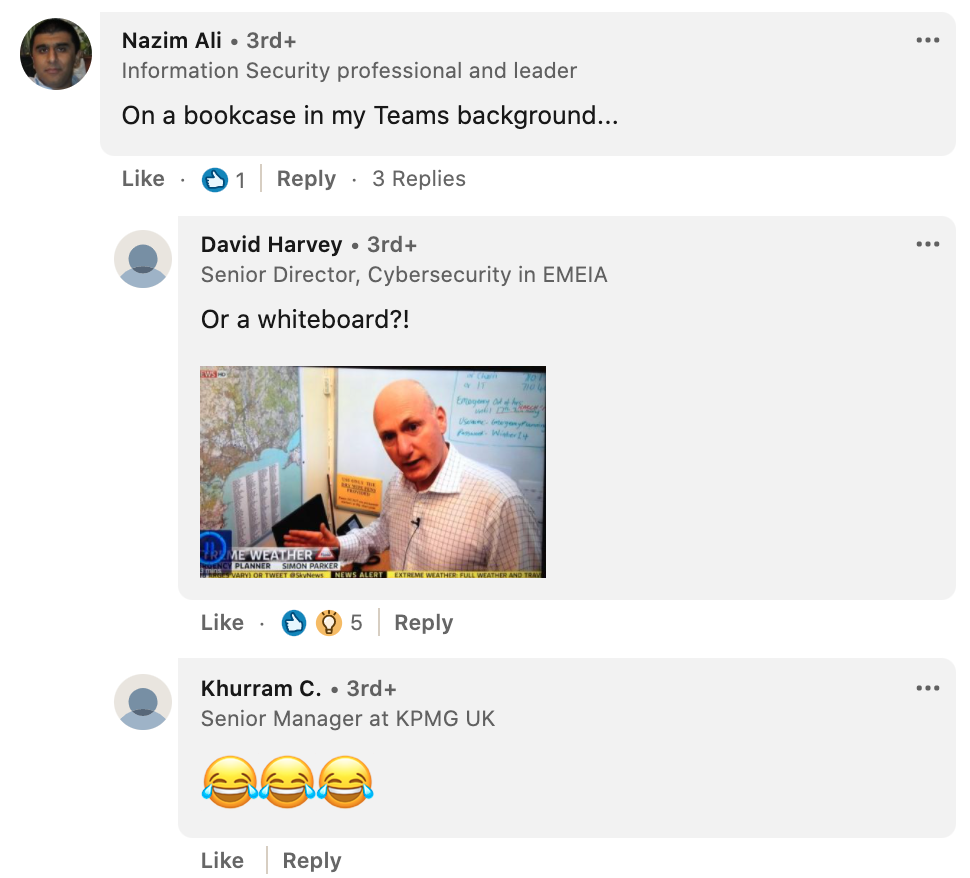
Con tantas videollamadas hoy en día, ¡cuidado con lo que aparece en tu fondo!
5. Guarda tu contraseña en un directorio público
Es un gran descuido de ingeniería subir tu contraseña a GitHub. #fail
6. El clásico: pon tu contraseña en una nota adhesiva.
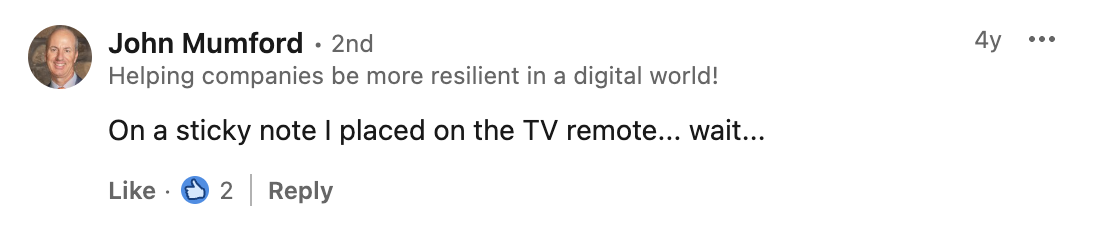
Es un clásico por algo. Porque todavía sucede.
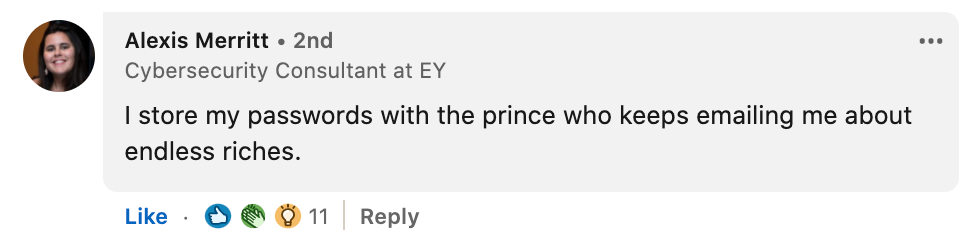
7. Otro clásico: guardada con la realeza de confianza.
8. En algún lugar seguro de tu oficina o casa.
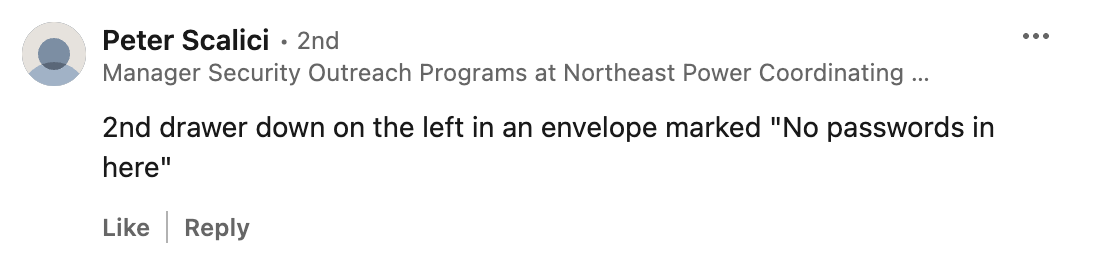
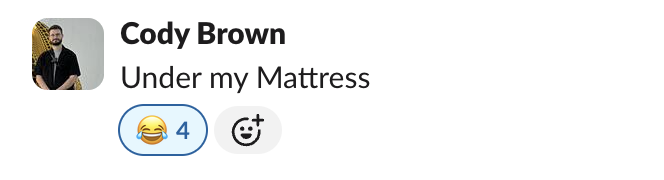
Básicamente, donde sea que guardarías algo de efectivo extra.
9. O ponla en tu taza favorita.
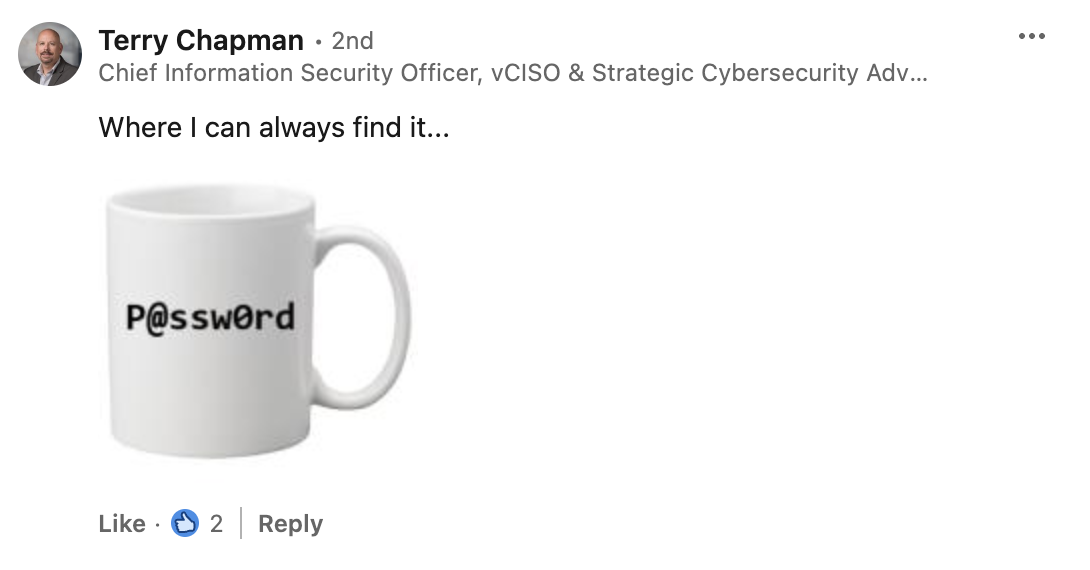
Solo asegúrate de que sea apta para lavavajillas.
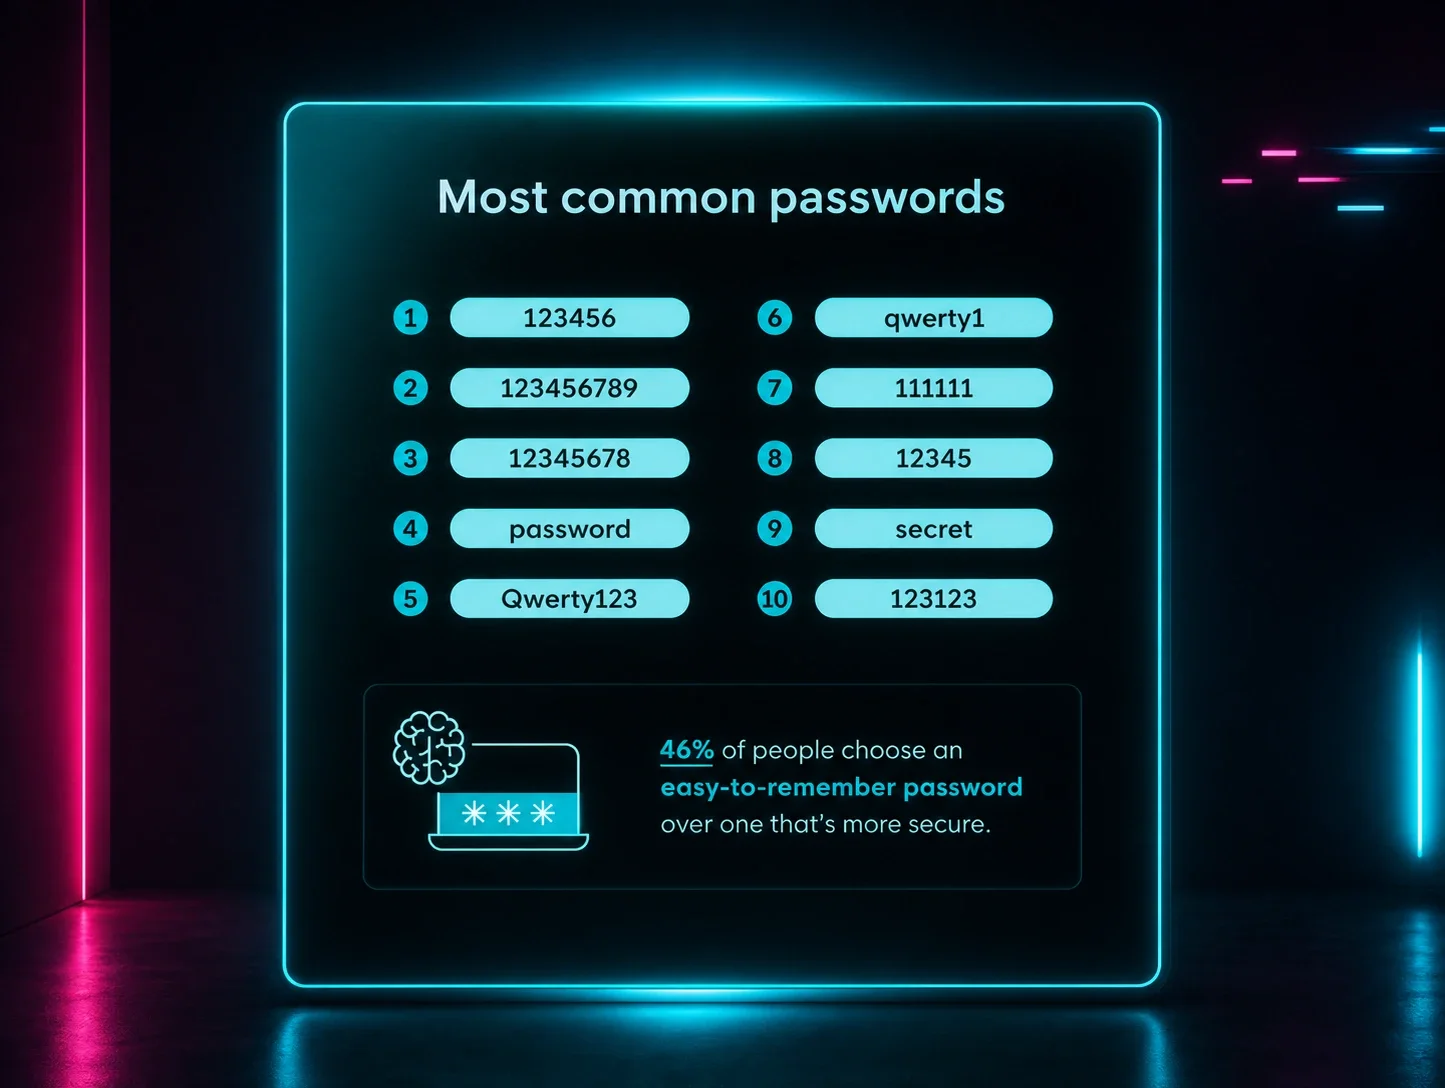
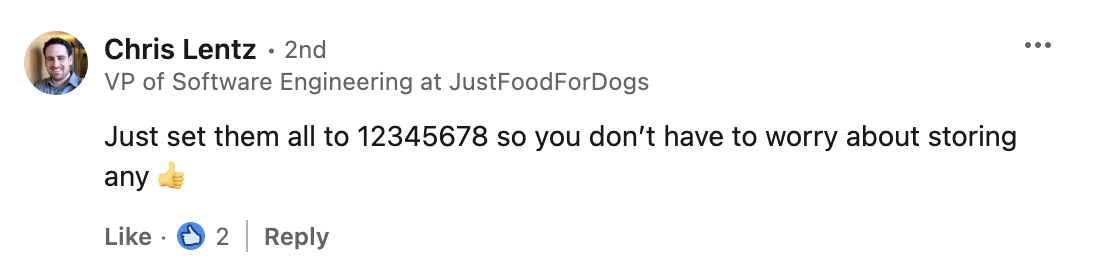
10. Si todo lo demás falla, usa la misma contraseña simple para todo.
Aunque estas respuestas fueron graciosas, la realidad es mucho menos divertida. Compartir contraseñas y reutilizarlas son solo algunas de las muchas formas en que los hackers maliciosos pueden obtener acceso fácil a tus cuentas en línea.
No se puede subestimar la importancia de la autenticación multifactor (MFA). Con la MFA activada, a un hacker le costará mucho acceder a tu cuenta con solo tu contraseña.
No dejes que tú o tus usuarios se conviertan en otra estadística (o historia de terror). Huntress Managed Security Awareness Training (SAT) hace que aprender las mejores prácticas de ciberseguridad sea tanto atractivo como efectivo. A través de lecciones diseñadas por expertos en ciberseguridad y animadas por animadores premiados, tu equipo obtendrá el conocimiento que necesita de una forma divertida y memorable. Aprenderán la importancia de no reutilizar contraseñas, cómo detectar intentos de phishing, reconocer estafas de ingeniería social y mucho más, haciendo que la seguridad se vuelva algo natural.
Huntress Managed SAT
Simulación de contraseñas
Conocer los peores hábitos es el primer paso. Mira cómo Huntress SAT entrena a los empleados para realmente dejarlos atrás.
Conoce nuestra serie de episodios memorables basados en historias y comprueba por ti mismo qué tan emocionante puede ser aprender con Managed SAT.