

¿Recuerdas cuando tu mayor preocupación de privacidad en línea era que tus padres te agregaran en Facebook? Ah, qué tiempos más simples.
Ahora navegamos un campo minado digital donde gigantes como Yahoo, Equifax y, sí, Facebook han convertido los datos personales en un producto codiciado en la dark web. Estas filtraciones de datos más grandes de la historia ofrecen lecciones clave para cualquier empresa que quiera evitar convertirse en el próximo titular de una filtración de datos famosa.
Para entrar en esta lista de las filtraciones de datos más grandes, los ataques incluyen tanto una cantidad masiva de registros expuestos como una amplia variedad de datos a los que accedieron los actores de amenazas. Cada ejemplo de filtración de datos a continuación revela patrones comunes en cómo se desarrollan las filtraciones de datos más grandes, y qué podría haberlas evitado.
Sigue leyendo para conocer más sobre las filtraciones de datos globales más grandes, qué tienen en común y cómo prevenirlas en tu organización.
Las 27 filtraciones de datos más grandes de la historia
Desde grandes nombres del mundo de las tarjetas de crédito como Capital One hasta sitios de compras como eBay, cualquiera puede ser víctima de una filtración de datos, especialmente si no cuenta con las protecciones adecuadas. Estas filtraciones de datos famosas demuestran que ninguna industria ni tamaño de empresa está exento.
Es importante señalar que, aunque el término filtración de datos se usa comúnmente para describir cualquier tipo de incidente relacionado con datos, esta lista en realidad incluye tres tipos distintos de amenazas de datos:
Filtraciones de datos: Estas son infiltraciones tradicionales y no autorizadas a un sistema seguro.
Fugas de datos: Esto suele referirse a una exposición no intencional de datos debido a un problema de configuración incorrecta, como el almacenamiento de contraseñas sin cifrar.
Extracción de datos: Esta es la extracción automatizada de grandes cantidades de datos, a menudo disponibles públicamente, pero realizada de forma masiva y no autorizada que viola los términos de servicio.
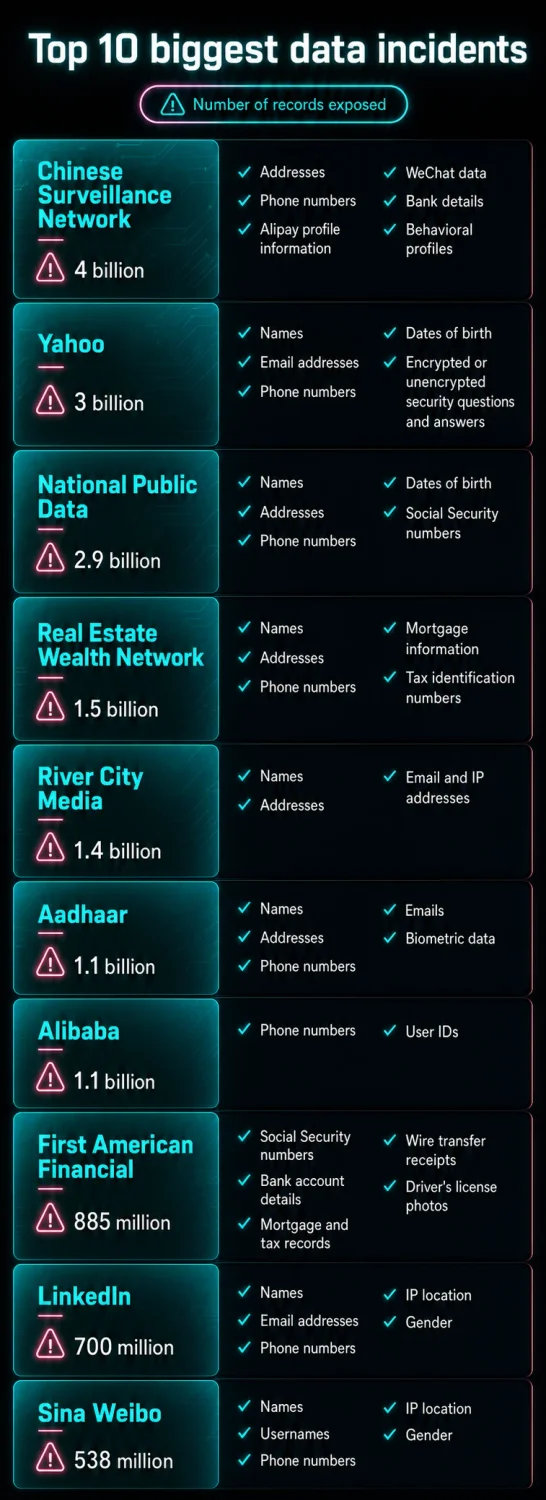
Aquí tienes un resumen de algunos de los mayores incidentes de datos de los últimos 20 años.
Filtración | Ubicación | Registros expuestos |
| |
Red de vigilancia china | China | 4 mil millones | Datos de WeChat, detalles bancarios, información de perfil de Alipay, números de teléfono, direcciones de domicilio y perfiles de comportamiento | |
Yahoo | Global | 3 mil millones | Nombres, direcciones de correo electrónico, fechas de nacimiento, números de teléfono, y preguntas y respuestas de seguridad cifradas o sin cifrar | |
National Public Data | Estados Unidos, Reino Unido y Canadá | 2,9 mil millones | Nombres completos, fechas de nacimiento, direcciones, números de teléfono y números de seguro social | |
Real Estate Wealth Network | Estados Unidos | 1,5 mil millones | Nombres, direcciones, números de teléfono, información hipotecaria y números de identificación fiscal | |
River City Media | Estados Unidos | 1,4 mil millones | Direcciones de correo electrónico e IP, nombres completos y direcciones físicas | |
Aadhaar | India | 1,1 mil millones | Nombres, direcciones, fotos, números de teléfono, correos electrónicos y datos biométricos | |
Alibaba | China | 1,1 mil millones | ID de usuario y números de teléfono | |
First American Financial | Estados Unidos | 885 millones | Números de Seguro Social, datos de cuentas bancarias, registros hipotecarios y fiscales, recibos de transferencias bancarias, y fotos de licencias de conducir | |
Global | 700 millones | Nombres, direcciones de correo electrónico, números de teléfono, ubicación y género | ||
Sina Weibo | China | 538 millones | Nombres, nombres de usuario, números de teléfono, ubicación y género | |
Global | 533 millones | Nombres, IDs de Facebook, ubicaciones, fechas de nacimiento y números de teléfono | ||
Marriott International (Starwood) | Global | 500 millones | Nombres, direcciones postales, números de teléfono, direcciones de correo electrónico, números de pasaporte, fechas de nacimiento, otros detalles de viaje, e información de tarjetas de pago cifrada para un número menor de personas | |
Adult FriendFinder | Global | 412 millones | Nombres de usuario, direcciones de correo electrónico, fechas de últimas visitas, contraseñas y direcciones IP | |
14. | MySpace | Global | 360 millones | Direcciones de correo electrónico, nombres de usuario y contraseñas |
15. | Exactis | Estados Unidos | 340 millones | Nombres completos, direcciones de correo electrónico, números de teléfono, direcciones de casa, además del número, edad y género de los hijos de una persona, sus intereses y su ingreso estimado |
16. | NetEase | China | 235 millones | Nombres de usuario, contraseñas y respuestas a preguntas de seguridad |
17. | Zynga | Global | 218 millones | Nombres de usuario, direcciones de correo electrónico, contraseñas, IDs de Facebook y números de teléfono |
18. | Court Ventures (Experian) | Estados Unidos | 200 millones | Nombres, direcciones, fechas de nacimiento y números de Seguro Social |
19. | Dubsmash | Estados Unidos | 162 millones | Nombres de usuario, direcciones de correo electrónico, ubicaciones geográficas y contraseñas |
20. | Equifax | EE. UU., Reino Unido y Canadá | 159 millones | Nombres, números de Seguro Social, fechas de nacimiento, direcciones y números de licencia de conducir |
21. | Adobe | Global | 153 millones | Nombres, direcciones de correo electrónico y contraseñas cifradas |
22. | eBay | Global | 145 millones | Nombres, contraseñas cifradas, direcciones de correo electrónico, direcciones físicas, números de teléfono y fechas de nacimiento |
23. | Heartland Payment Systems | Principalmente en EE. UU. | 130 millones | Números de tarjetas de crédito y débito |
24. | Capital One | Estados Unidos y Canadá | 100 millones | Nombres, direcciones, fechas de nacimiento, ingresos autoinformados de los solicitantes, números de Seguro Social y números de cuentas bancarias vinculadas |
25. | JPMorgan Chase | Estados Unidos | 76 millones de hogares y 7 millones de pequeñas empresas | Nombres, direcciones, números de teléfono y direcciones de correo electrónico |
26. | Home Depot | Estados Unidos y Canadá | 56 millones | Números de tarjeta, fechas de vencimiento y los códigos de verificación de tarjeta (CVV) de tres dígitos |
27. | Microsoft | Global | 250.000 servidores | Correos electrónicos empresariales, contraseñas y privilegios administrativos |
1. Red de vigilancia china
Fecha: junio de 2025
Ubicación: China (principalmente)
Registros expuestos: 4 mil millones de registros personales
Tipos de datos: Datos de WeChat, detalles bancarios, información de perfil de Alipay, números de teléfono, direcciones de domicilio y perfiles de comportamiento
Una filtración de datos masiva en China, descubierta por Bob Dyachenko de SecurityDiscovery.com y el equipo de investigación de Cybernews, expuso una base de datos de 4 mil millones de registros que contenían información de identificación personal (PII) sensible. La base de datos de 631 gigabytes se encontró sin contraseña, lo que la hacía fácilmente accesible.
Los investigadores dijeron que creían que los datos probablemente se recopilaron de forma intencional para crear perfiles completos de casi todos los ciudadanos chinos. La filtración, que afectó principalmente a usuarios chinos, se considera una de las más grandes que haya ocurrido en China.
2. Yahoo
Fecha: agosto de 2013
Ubicación: Global
Registros expuestos: 3 mil millones de cuentas de usuario
Tipos de datos: Nombres, direcciones de correo electrónico, fechas de nacimiento, números de teléfono y preguntas y respuestas de seguridad cifradas o sin cifrar
Ampliamente considerado una de las mayores filtraciones de datos de la historia, el incidente de Yahoo de agosto de 2013 no se dio a conocer hasta diciembre de 2016. La filtración comprometió las 3 mil millones de cuentas de usuario de Yahoo. Esto generó una pérdida financiera y de reputación significativa para Yahoo, incluyendo un precio de venta más bajo al ser adquirida por Verizon.
3. National Public Data
Fecha: diciembre de 2023
Ubicación: EE. UU., Reino Unido y Canadá
Registros expuestos: 2,9 mil millones
Tipos de datos: Nombres completos, fechas de nacimiento, direcciones, números de teléfono y números de Seguro Social
La filtración de National Public Data (NPD), que la empresa no confirmó hasta agosto de 2024, fue causada por una falla de seguridad que permitió a un actor de amenazas acceder y robar datos. La información comprometida se puso a la venta posteriormente en un foro de la dark web, y el actor de amenazas afirmó que incluía los números de Seguro Social de más de 272 millones de personas.
La filtración no fue un ataque tradicional, sino una falla de seguridad por parte de NPD y un sitio asociado, que tenía un archivo de acceso público con nombres de usuario y contraseñas en texto plano, incluidos algunos que supuestamente pertenecían al administrador del sitio. El incidente finalmente derivó en numerosas demandas colectivas contra NPD y su empresa matriz, lo que provocó que cerraran por completo.
4. Real Estate Wealth Network
Fecha: diciembre de 2023
Ubicación: Estados Unidos
Registros expuestos: 1,5 mil millones
Tipos de datos: Nombres, direcciones, números de teléfono, información hipotecaria y números de identificación fiscal
La filtración de Real Estate Wealth Network (REWN) se produjo por una base de datos sin protección, de 1,16 terabytes en total, que quedó abierta sin contraseña. La información expuesta estaba meticulosamente organizada en categorías como historial de propiedades, vendedores motivados y registros fiscales, e incluía datos sensibles de millones de personas, entre ellas celebridades y políticos.
Un investigador de ciberseguridad descubrió la vulnerabilidad y notificó a REWN, que luego protegió la base de datos. Aunque se desconoce por cuánto tiempo estuvieron expuestos los datos o si actores maliciosos accedieron a ellos, la filtración destaca los graves riesgos de las bases de datos desprotegidas, incluido el potencial de robo de identidad, fraude y una invasión significativa de la privacidad.
5. River City Media
Fecha: marzo de 2017
Ubicación: Estados Unidos
Registros expuestos: 1,4 mil millones
Tipos de datos: Direcciones de correo electrónico e IP, nombres completos y direcciones físicas
La filtración de datos de River City Media involucró una operación de spam, donde los operadores de correos spam se hacían pasar por una empresa legítima de marketing por correo electrónico. Los datos se dejaron en un servidor de respaldo sin ninguna protección de contraseña, lo que los hacía accesibles para cualquiera que supiera dónde buscar.
La filtración fue descubierta por un investigador de seguridad —un héroe, si nos preguntas— que encontró el repositorio abierto y luego notificó a las autoridades y a organizaciones antispam. El incidente reveló el funcionamiento interno de una operación de spam a gran escala y sirvió como un claro recordatorio de lo fácil que es comprometer datos confidenciales debido a simples errores de configuración.
6. Aadhaar
Fecha: enero de 2018
Ubicación: India
Registros expuestos: 1.100 millones
Tipos de datos: Nombres, direcciones, fotos, números de teléfono, correos electrónicos y datos biométricos
Esta filtración salió a la luz cuando un periodista de un diario indio afirmó haber comprado acceso a un portal por una pequeña tarifa, lo que le permitió obtener los datos de más de mil millones de titulares de tarjetas Aadhaar. Si bien la Autoridad de Identificación Única de la India (UIDAI, por sus siglas en inglés) —que administra Aadhaar— negó una filtración de su base de datos central, luego se reveló que la filtración probablemente se debió a vulnerabilidades en los sistemas de sitios web gubernamentales y empresas de servicios públicos de terceros que tenían acceso a los datos de Aadhaar.
El incidente destacó los riesgos asociados con el almacenamiento centralizado de datos confidenciales y generó una preocupación significativa sobre el robo de identidad y la privacidad de miles de millones de ciudadanos indios.
7. Alibaba
Fecha: noviembre de 2019
Ubicación: China
Registros expuestos: 1.100 millones
Tipos de datos: ID de usuario y números de teléfono
Un empleado de una empresa de marketing externa extrajo ilegalmente más de 1.100 millones de registros de la plataforma de compras Taobao de Alibaba. La persona usó una herramienta de rastreo web para recopilar información confidencial, que luego se usó para atender a los clientes de la empresa de marketing.
Un tribunal chino sentenció al desarrollador y a su empleador a más de tres años de prisión, aunque Alibaba sostuvo que sus usuarios no sufrieron pérdidas financieras.
8. First American Financial Corp.
Fecha: mayo de 2019
Ubicación: Estados Unidos
Registros expuestos: 885 millones
Tipos de datos: Números de Seguro Social, detalles de cuentas bancarias, registros hipotecarios y fiscales, recibos de transferencias bancarias y fotos de licencias de conducir
La filtración de datos de este importante proveedor de seguros fue causada por una vulnerabilidad del sitio web que permitía el acceso no autorizado a una extensa base de datos sin ninguna contraseña ni autenticación. Con solo cambiar un dígito en una URL, cualquiera podía acceder a los documentos de otro cliente. Un periodista de ciberseguridad descubrió y reportó la filtración después de que un profesional inmobiliario se topara con la falla.
Los datos expuestos, algunos con fecha de hasta 2003, incluían una amplia gama de información personal y financiera altamente confidencial. Si bien First American afirmó que no hubo acceso no autorizado a gran escala, la vulnerabilidad permitía una gran exposición potencial de información personal. La empresa pagó después una multa de $1 millón por violaciones a las regulaciones de ciberseguridad.
9. LinkedIn
Fecha: junio de 2021
Ubicación: global
Registros expuestos: 700 millones
Tipos de datos: Nombres, direcciones de correo electrónico, números de teléfono, ubicación y género
LinkedIn en realidad sufrió dos filtraciones de datos en 2021: la primera en abril, que expuso a 500 millones de usuarios, y la segunda en junio, que expuso a 700 millones de usuarios. Aunque estos incidentes fueron ampliamente reportados como filtraciones de datos, LinkedIn ha sostenido de forma constante que no lo fueron. Técnicamente, tienen razón, ya que en realidad se describen mejor como incidentes de extracción de datos.
La empresa afirmó que ningún dato privado se vio comprometido, sino que la información se extrajo de perfiles de usuario visibles públicamente y se combinó con datos de otros sitios web. Aunque las contraseñas y los detalles financieros no formaron parte de las filtraciones, los datos expuestos siguen representando un riesgo enorme para los usuarios, ya que se pueden usar para estafas de phishing sofisticadas, campañas de spam y robo de identidad.
10. Sina Weibo
Fecha: marzo de 2020
Ubicación: China
Registros expuestos: 538 millones
Tipos de datos: Nombres, nombres de usuario, números de teléfono, ubicación y género
Una de las plataformas de redes sociales más grandes de China, Sina Weibo, sufrió en 2020 una filtración de datos que expuso la información personal de más de 538 millones de usuarios. Un actor de amenazas anunció la base de datos de usuarios a la venta en la dark web, afirmando haberla robado a mediados de 2019, y la vendió toda por un precio relativamente bajo de unos $250.
Sina Weibo atribuyó inicialmente la filtración a una vulnerabilidad de API, y más tarde admitió que se trataba de una operación de extracción de datos que explotaba un vacío del sistema. Si bien las contraseñas estaban a salvo, se expusieron números de teléfono y nombres, lo que aumentó el riesgo de phishing y cibercrimen para millones de personas.
11. Facebook
Fecha: abril de 2019
Ubicación: global
Registros expuestos: 533 millones
Tipos de datos: Nombres, ID de Facebook, ubicaciones, fechas de nacimiento y números de teléfono
En 2019, Facebook (ahora Meta) sufrió una importante exposición de datos que afectó a más de 533 millones de usuarios en más de 100 países. Los datos personales se extrajeron de la función de importación de contactos de la plataforma. Si bien el incidente fue ampliamente reportado en 2021, cuando los datos extraídos se publicaron de forma gratuita en un foro de hackers, la vulnerabilidad subyacente se explotó en 2019.
La postura oficial de Facebook fue que el incidente no fue un ataque sino una extracción de datos, que consistió en recopilar información pública. Sin embargo, una vez compilada en una sola base de datos, la información creó un riesgo significativo para los usuarios que seguramente no les habría gustado nada. Y para colmo, Facebook ni siquiera notificó a los usuarios afectados. ¿Tal vez por eso todavía no han agregado un botón de no me gusta?
12. Marriott International (Starwood)
Fecha: septiembre de 2018
Ubicación: global
Registros expuestos: 500 millones
Tipos de datos: Nombres, direcciones postales, números de teléfono, direcciones de correo electrónico, números de pasaporte, fechas de nacimiento, otros detalles de viaje e información encriptada de tarjetas de pago para un número menor de personas
En una enorme filtración de datos en 2018, Marriott International anunció que la base de datos de reservas de huéspedes de su marca hotelera Starwood había sido comprometida. Una investigación reveló que los atacantes habían estado dentro de la red de Starwood desde 2014, dos años antes de que Marriott adquiriera la marca. La filtración solo se descubrió después de una alerta de seguridad interna en septiembre de 2018.
Los datos comprometidos fueron extensos y altamente sensibles. Se robó información personal de aproximadamente 327 millones de huéspedes, mientras que también se robó información de tarjetas de pago cifrada de un número menor de huéspedes. Se sospecha que los atacantes también pudieron haber obtenido las claves de descifrado.
13. Adult FriendFinder
Fecha: octubre de 2016
Ubicación: global
Registros expuestos: 412 millones
Tipos de datos: nombres de usuario, direcciones de correo electrónico, fechas de últimas visitas, contraseñas y direcciones IP
La filtración de FriendFinder fue resultado de una vulnerabilidad de seguridad importante que expuso los datos privados de los miembros, incluidos los de otros sitios de actividad para adultos, por si captas la desviación de configuración. El aspecto más delicado de la filtración fue la exposición de contraseñas, que se almacenaban en texto plano o con un cifrado débil que se descifró con facilidad.
Claro que esa no es la única parte sensible de esta filtración en particular. Para un sitio de esta naturaleza, los datos expuestos podrían derivar en chantajes y humillación pública. El incidente también reveló que la empresa no había protegido adecuadamente los datos de cuentas eliminadas, y millones de registros "purgados" formaron parte de la filtración.
14. MySpace
Fecha: 2013
Ubicación: global
Registros expuestos: 360 millones
Tipos de datos: direcciones de correo electrónico, nombres de usuario y contraseñas
Era el año 2013. We Are Young, de fun., sonaba a todo volumen en la radio, y nosotros, jóvenes, nos sentábamos a actualizar nuestra página de MySpace después de un largo día. No se reveló públicamente hasta 2016 que se habían robado datos de usuarios, cuando un hacker comenzó a venderlos en un mercado de la dark web. La información robada correspondía a todas las cuentas creadas en la plataforma antes del 11 de junio de 2013.
La magnitud de la filtración se agravó por las débiles prácticas de seguridad de MySpace en ese momento. Las contraseñas se almacenaban de forma deficiente, lo que facilitó que los atacantes las descifraran. Como resultado, millones de usuarios de MySpace que habían reutilizado contraseñas comunes en otros sitios web quedaron en riesgo de que esas cuentas también se vieran comprometidas, lo que provocó una ola de ataques de credential stuffing después de que los datos se hicieran públicos.
15. Exactis
Fecha: junio de 2018
Ubicación: Estados Unidos
Registros expuestos: 340 millones
Tipos de datos: nombres completos, direcciones de correo electrónico, números de teléfono, direcciones particulares, además del número, la edad y el género de los hijos de una persona, sus intereses y sus ingresos estimados
Un investigador de seguridad descubrió la filtración de la firma de marketing Exactis, provocada por una base de datos que quedó desprotegida y accesible públicamente en internet sin ninguna contraseña. Los datos expuestos eran extremadamente detallados y contenían cientos de puntos de datos sobre personas y empresas, incluida una enorme cantidad de información personal recopilada por Exactis con fines de marketing.
Si bien la filtración no incluyó números de tarjetas de crédito ni números de seguro social, la enorme profundidad de los datos expuestos la convirtió en una mina de oro para los actores de amenazas maliciosos. La información podría usarse en ataques de ingeniería social altamente convincentes y dirigidos, estafas de phishing y robo de identidad.
16. NetEase
Fecha: octubre de 2015
Ubicación: China
Registros expuestos: 235 millones de cuentas de usuario
Tipos de datos: nombres de usuario, contraseñas y respuestas a preguntas de seguridad
La empresa china de servicios de internet NetEase sufrió una filtración de datos significativa, aunque no confirmada. Si bien los reportes de investigadores de seguridad mostraron que el sistema interno de la empresa había sido comprometido, la filtración nunca fue reconocida oficialmente por NetEase, a pesar de que los datos comprometidos se encontraron a la venta en la dark web.
La filtración fue una gran preocupación para los usuarios, ya que el servicio de correo electrónico de NetEase era ampliamente usado como inicio de sesión principal para otras plataformas chinas populares, incluyendo Weibo, WeChat y QQ. El incidente destacó los peligros de usar la misma contraseña en múltiples plataformas, una práctica común que pone a millones de usuarios en riesgo de que sus otras cuentas en línea sean secuestradas.
17. Zynga
Fecha: septiembre de 2019
Ubicación: Global
Registros expuestos: 218 millones
Tipos de datos: Nombres de usuario, direcciones de correo electrónico, contraseñas, ID de Facebook y números de teléfono
No siempre es diversión y juegos para la plataforma de juegos en línea Zynga. La empresa detrás de juegos móviles populares como Words With Friends y Draw Something sufrió una importante filtración de datos en 2019. Un actor de amenazas paquistaní se atribuyó la responsabilidad del ataque, afirmando que había explotado una vulnerabilidad en los sistemas de la empresa.
Si bien se informó que las contraseñas estaban almacenadas de forma segura, el incidente aún representó un riesgo serio para los usuarios que pudieron haber usado la misma contraseña en otros sitios web, dejándolos vulnerables a ataques de credential stuffing.
18. Court Ventures (Experian)
Fecha: octubre de 2013
Ubicación: Estados Unidos
Registros expuestos: 200 millones
Tipos de datos: Nombres, direcciones, fechas de nacimiento y números de seguro social
En 2013, salió a la luz una importante filtración de datos que involucraba a Court Ventures, una empresa que había sido adquirida por Experian, una importante agencia de informes crediticios. Un actor de amenazas vietnamita logró hacerse pasar por investigador privado y obtener acceso a una base de datos de información personal de una empresa llamada US Info Search, con la cual Court Ventures tenía un contrato. Durante casi un año, el atacante usó este acceso para operar un gigantesco servicio de robo de identidad en la dark web.
La filtración no fue un ataque tradicional, sino más bien un fallo en la verificación y seguridad de terceros. Experian afirmó que el número de registros accedidos fue mucho menor que los 200 millones mencionados, pero aun así del orden de millones. El incidente destacó una vulnerabilidad crítica en la industria de corretaje de datos, donde una simple falta de diligencia debida puede exponer una gran cantidad de información privada.
19. Dubsmash
Fecha: diciembre de 2018
Ubicación: Global
Registros expuestos: 162 millones
Tipos de datos: Nombres de usuario, direcciones de correo electrónico, ubicaciones geográficas y contraseñas
Si bien la filtración del servicio de mensajería de video ocurrió en 2018, los datos robados se pusieron a la venta en un mercado de la dark web a principios de 2019, donde circularon más ampliamente. El ataque formó parte de una campaña más amplia y sofisticada que apuntó a múltiples empresas simultáneamente.
Si bien se informó que las contraseñas filtradas estaban almacenadas usando un hash criptográfico conocido como PBKDF2, la exposición de direcciones de correo electrónico y otros datos personales igualmente creó un riesgo significativo para los usuarios, especialmente si habían reutilizado su contraseña de Dubsmash en otras cuentas.
20. Equifax
Fecha: 2017
Ubicación: EE. UU., Reino Unido y Canadá
Registros expuestos: 159 millones
Tipos de datos: Nombres, números de seguro social, fechas de nacimiento, direcciones y números de licencia de conducir
Equifax, una de las tres principales agencias estadounidenses de informes crediticios, sufrió una filtración de datos masiva que expuso la información personal de alrededor de 159 millones de estadounidenses. La filtración fue causada por el hecho de que la empresa no corrigió una vulnerabilidad conocida en su software de aplicación web, Apache Struts. Los actores de amenazas explotaron esta falla sin ser detectados durante más de dos meses para obtener acceso a la red de la empresa y robar datos de consumidores altamente sensibles.
Debido a que Equifax recopila y mantiene información crediticia, esta filtración fue particularmente preocupante, ya que los datos que maneja son la clave de la identidad financiera de una persona. El incidente provocó una indignación pública generalizada, numerosas demandas, un acuerdo millonario e investigaciones de organismos gubernamentales en EE. UU. y en el extranjero.
21. Adobe
Fecha: octubre de 2013
Ubicación: Global
Registros expuestos: 153 millones
Tipos de datos: Nombres, direcciones de correo electrónico y contraseñas cifradas
Al principio se creía que la filtración de datos de Adobe de 2013 afectaba a “solo” 3 millones de usuarios, pero luego se reveló que había comprometido más de 153 millones de cuentas. Los actores de amenazas se infiltraron en la red de la empresa y accedieron a una gran cantidad de datos confidenciales. La filtración fue particularmente grave porque los atacantes no solo pudieron robar información de los usuarios, sino que también obtuvieron acceso al código fuente de productos valiosos de Adobe, como Acrobat, Photoshop y ColdFusion.
Lo que hizo tan peligrosa esta filtración fue la débil seguridad usada para almacenar las contraseñas; estaban protegidas con hashes SHA-1 sin salt, que son fáciles de descifrar para los actores de amenazas. Esta vulnerabilidad puso en riesgo a muchos usuarios, especialmente a quienes habían reutilizado sus contraseñas de Adobe en otros sitios web. Después del incidente, Adobe restableció las contraseñas de todas las cuentas afectadas y enfrentó demandas y una multa de $1 millón impuesta por varios fiscales generales estatales.
22. eBay
Fecha: 2014
Ubicación: Global
Registros expuestos: 145 millones
Tipos de datos: Nombres, contraseñas cifradas, direcciones de correo electrónico, direcciones físicas, números de teléfono y fechas de nacimiento
El ataque a eBay ocurrió a fines de febrero y principios de marzo de 2014, pero la empresa no lo detectó hasta mayo. Los actores de amenazas obtuvieron acceso a una base de datos con credenciales de usuarios al explotar una cuenta de empleado comprometida, robando una cantidad considerable de datos de clientes. eBay reveló públicamente la filtración y, en una medida poco común para una empresa de su tamaño, recomendó a todos los usuarios cambiar sus contraseñas.
Una vez más, al tener acceso a esta información de identificación personal, los actores de amenazas podían usarla para ataques continuos como robo de identidad y estafas de phishing. El incidente puso en evidencia los peligros tanto de los fallos internos de seguridad como del potencial de que una sola cuenta comprometida se convierta en la puerta de entrada a una enorme filtración de datos.
23. Heartland Payment Systems
Fecha: mayo de 2008
Ubicación: Principalmente EE. UU.
Registros expuestos: 130 millones
Tipos de datos: Números de tarjetas de crédito y débito
Esta filtración a uno de los mayores procesadores de tarjetas de crédito de EE. UU. fue orquestada mediante una operación sofisticada. Los actores de amenazas instalaron malware en la red de Heartland para robar datos de tarjetas de pago mientras se procesaban. Este tipo de ataque se conoce como "sniffer" porque intercepta datos en tránsito.
Aunque la filtración se detectó en 2008, no se reveló públicamente hasta principios de 2009. El incidente fue un caso histórico que expuso las vulnerabilidades de los sistemas de tarjetas de pago y llevó a medidas de seguridad más estrictas, incluido un mayor énfasis en el cifrado y en el cumplimiento del Payment Card Industry Data Security Standard (PCI DSS).
24. Capital One
Fecha: julio de 2019
Ubicación: EE. UU. y Canadá
Registros expuestos: 100 millones
Tipos de datos: Nombres, direcciones, fechas de nacimiento, ingresos autoinformados por los solicitantes, números de Seguro Social y números de cuentas bancarias vinculadas
La filtración de Capital One fue llevada a cabo por un exempleado de Amazon Web Services que explotó un firewall mal configurado en la infraestructura en la nube de la empresa. El atacante pudo acceder y robar una enorme cantidad de datos de clientes, incluida información de solicitudes de tarjetas de crédito de 2005 a mediados de 2019. El hackeo no fue un ataque de fuerza bruta tradicional, sino un trabajo interno que aprovechó una debilidad de seguridad en el entorno de la nube.
El incidente fue un duro golpe para la reputación de Capital One y puso en evidencia los riesgos de seguridad asociados con la migración a la nube. La filtración resultó en una multa de $80 millones impuesta por la Oficina del Contralor de la Moneda de EE. UU. y numerosas demandas.
25. JPMorgan Chase
Fecha: junio de 2014
Ubicación: Estados Unidos
Registros expuestos: 76 millones de hogares y 7 millones de pequeñas empresas
Tipos de datos: Nombres, direcciones, números de teléfono y direcciones de correo electrónico
JPMorgan Chase era el banco más grande de Estados Unidos en el momento de su filtración de datos de 2014. Los atacantes obtuvieron acceso a la red del banco al explotar una vulnerabilidad en uno de sus servidores que carecía de autenticación multifactor. Una vez dentro, pudieron comprometer los datos de los clientes que habían usado el sitio web del banco, Chase.com, o su aplicación móvil.
Aunque la filtración fue grave, su impacto se vio mitigado porque la información financiera más confidencial, como números de cuenta, contraseñas, números de Seguro Social o fechas de nacimiento, no se vio comprometida. El incidente fue una seria llamada de atención para la industria financiera, que puso en evidencia la necesidad de medidas de seguridad sólidas en un mundo cada vez más digital.
26. Home Depot
Fecha: abril de 2014
Ubicación: EE. UU. y Canadá
Registros expuestos: 56 millones
Tipos de datos: Números de tarjeta, fechas de vencimiento y los códigos de verificación de tarjeta (CVV) de tres dígitos
Puedes hacerlo, y ellos se sirvieron solos: los atacantes, claro está. Obtuvieron acceso a la red de la empresa mediante las credenciales de un proveedor externo y luego instalaron malware hecho a medida en los sistemas de autopago de tiendas en EE. UU. y Canadá. Este malware actuaba como un "sniffer", capturando información de tarjetas de crédito y débito mientras los clientes las pasaban por el lector. El ataque pasó inadvertido durante meses, de abril a septiembre de 2014.
Aunque la filtración no comprometió los PIN de los clientes, los datos robados fueron suficientes para que los actores de amenazas crearan tarjetas de crédito falsificadas y cometieran fraude. La reputación de Home Depot se vio afectada, lo que llevó a una revisión de seguridad a gran escala, incluida la implementación de tecnología de chip y PIN en sus tiendas. Pero ahora, quienes actúan logran más.
27. Microsoft
Fecha: enero de 2021
Ubicación: Global
Registros expuestos: 250.000 servidores
Tipos de datos: Correos electrónicos corporativos, contraseñas y privilegios administrativos
A principios de 2021, una serie de ciberataques explotó vulnerabilidades de día cero en los servidores de Microsoft Exchange. Los atacantes, incluido el grupo patrocinado por un estado Hafnium, obtuvieron acceso total a los datos de usuarios y privilegios administrativos en más de 250.000 servidores comprometidos en todo el mundo, afectando a agencias gubernamentales y empresas privadas.
La filtración fue especialmente grave porque los atacantes instalaron web shells y puertas traseras en los servidores comprometidos, lo que les permitió mantener acceso a largo plazo incluso después de que Microsoft publicara parches. Entre los datos robados se incluían contenidos de buzones de correo y otra información confidencial, que se usó para espionaje cibernético, minería de criptomonedas y ataques de ransomware como DearCry.
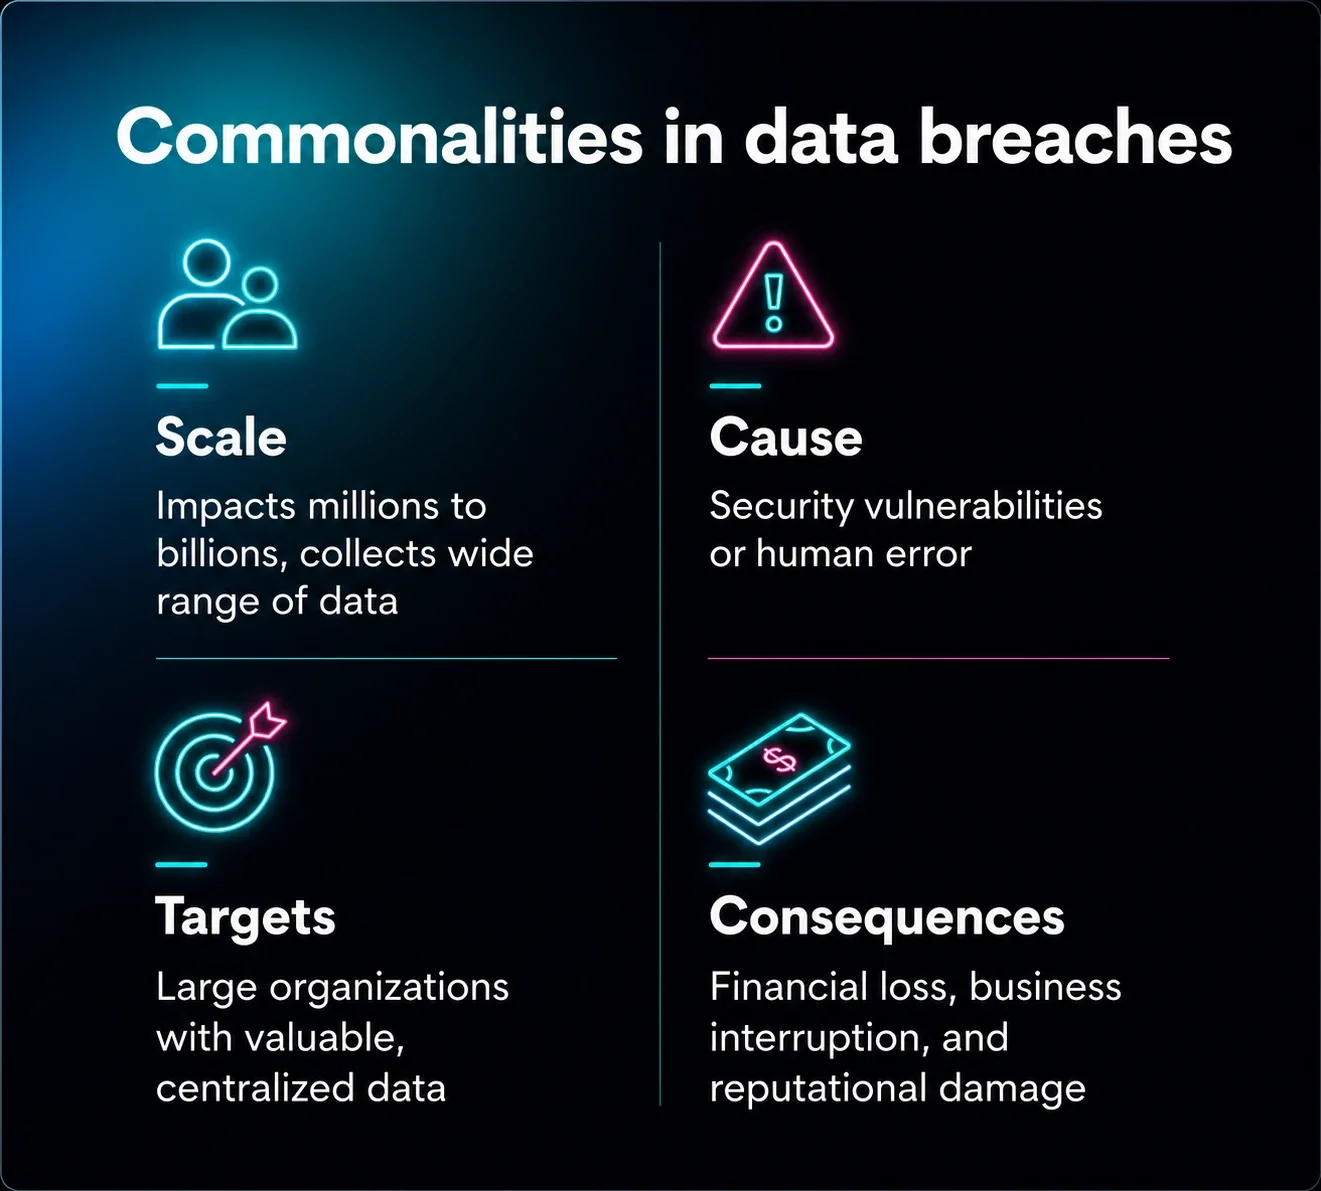
¿Qué tienen en común las mayores filtraciones de datos?
Desde cómo comienzan hasta sus efectos duraderos, la mayoría de las filtraciones de datos a gran escala comparten varios elementos en común. Entender qué tienen en común las filtraciones de datos más grandes ayuda a las organizaciones a construir defensas más sólidas:
Escala: Las filtraciones más grandes afectan a millones o incluso miles de millones de usuarios, con enormes consecuencias a corto y largo plazo para las empresas.
Causas: Aunque no hay una sola causa para todas las filtraciones, muchas se deben a fallas básicas de seguridad. Desde servidores mal configurados hasta sitios web desprotegidos y extracción de datos, los actores de amenazas generalmente toman el camino de menor resistencia.
Objetivos: Como probablemente ya notaste, la mayoría de estas grandes filtraciones de datos apuntaron a organizaciones reconocidas que manejan mucha información de identificación personal. Los actores de amenazas se enfocan en datos valiosos y centralizados.
Consecuencias: Las organizaciones experimentan diferentes consecuencias a raíz de las filtraciones de datos, pero el costo promedio de una filtración es de $4,4 millones a nivel mundial.
¿Cuál es el impacto de una filtración de datos masiva en las empresas?
Las filtraciones de datos afectan a las empresas de muchas maneras. Más allá de las preocupaciones obvias sobre la pérdida de datos y privacidad, como el robo de identidad y el fraude financiero, algunos efectos van más allá de la filtración de datos en sí.
Para tener una idea del impacto financiero real, nuestra encuesta de junio de 2025 a más de 500 profesionales de TI en EE. UU. encontró que el 26,4% de las organizaciones pierde entre $100.000 y $500.000 al año a causa del cibercrimen. Esto incluye costos de recuperación, tiempo de inactividad, multas, honorarios legales y daño reputacional.
A corto plazo, las filtraciones de datos pueden causar:
Interrupciones del negocio
Pérdidas financieras
Multas regulatorias
Aumentos en los seguros
A largo plazo, las filtraciones de datos pueden causar:
Daño reputacional
Pérdida de negocios
Falta de confianza
Cómo Huntress te ayuda a evitar la próxima gran filtración
No te conviertas en el próximo titular. Cada filtración de esta lista comenzó de la misma manera que la mayoría: una brecha que nadie vigilaba lo suficiente. Mira el video a continuación para ver cómo organizaciones como la tuya trabajaron para cerrar esas brechas asociándose con Huntress, y luego sigue leyendo para conocer pasos prácticos que puedes tomar hoy para ayudar a mantener tu empresa fuera de esta lista.
Huntress combina Detección y respuesta para endpoints administrada, detección de amenazas a la identidad y monitoreo del SOC liderado por humanos las 24 horas, los 7 días de la semana, el tipo de cobertura siempre activa que podría haber detectado muchas de las brechas anteriores antes de que se convirtieran en titulares.
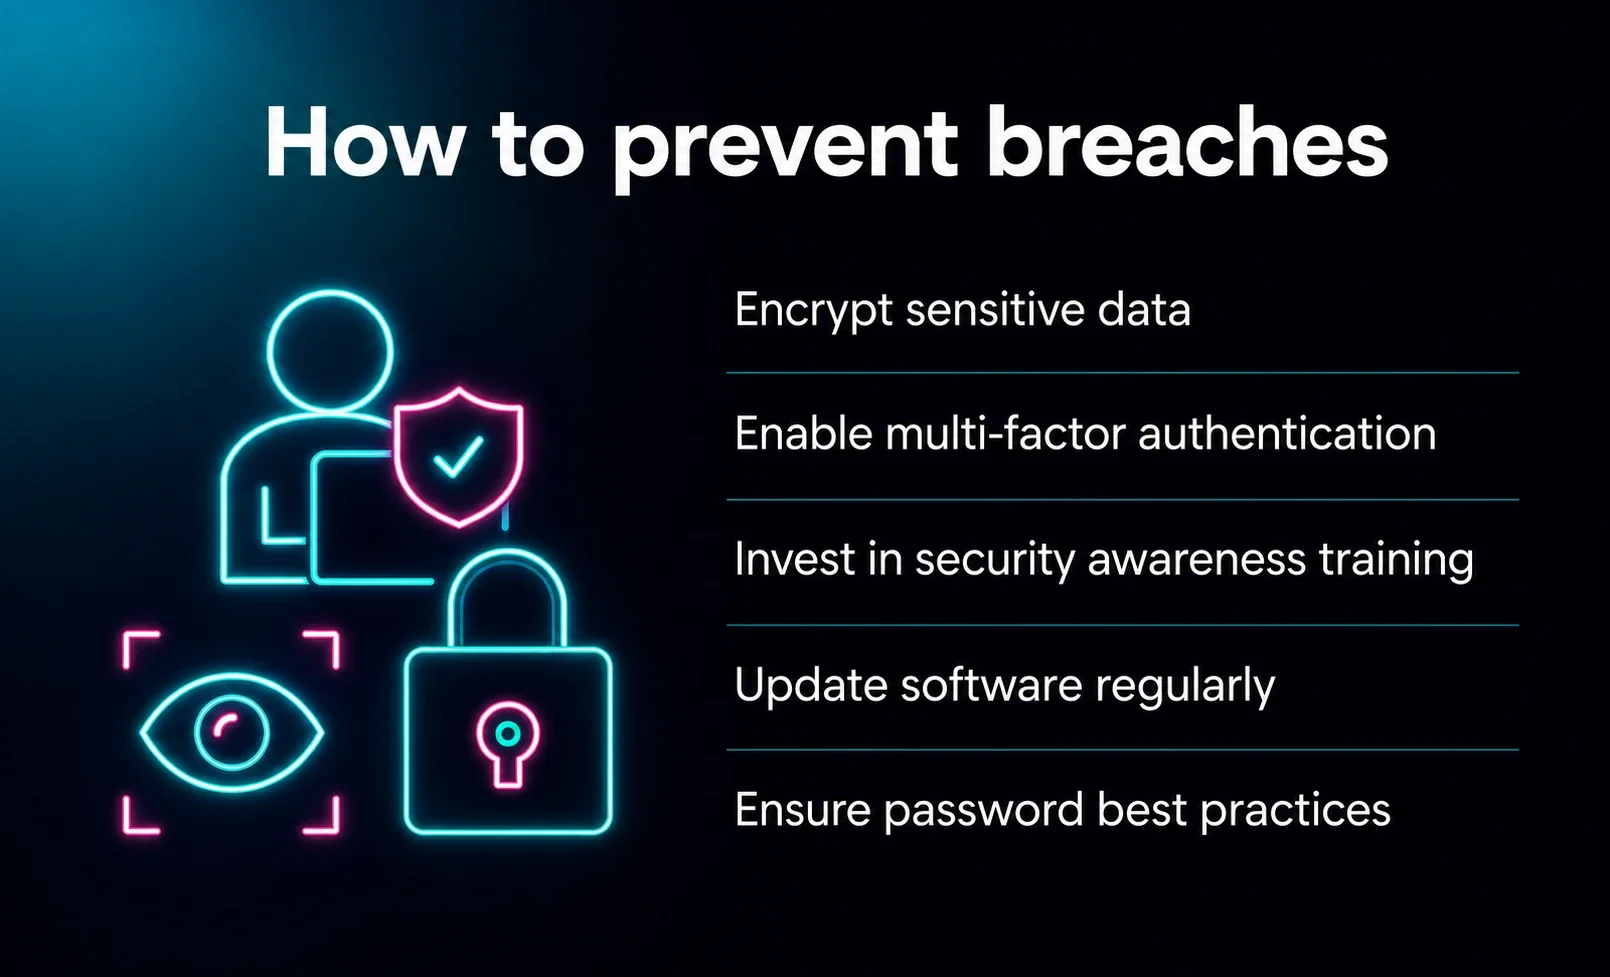
Consejos para protegerte contra filtraciones de datos: lecciones de ejemplos famosos
Si bien las grandes empresas suelen aparecer en los titulares por grandes filtraciones de datos, lo que no sale en las noticias es todo el trabajo que ocurre detrás de escena para evitar que estas filtraciones sucedan. Aquí tienes algunas formas de proteger tu organización:
Cifra los datos confidenciales: Usa cifrado para proteger la información confidencial tanto en almacenamiento como en tránsito. De esta manera, incluso si un actor de amenazas logra acceder a tus datos, serán ilegibles sin la clave de descifrado.
Habilita la autenticación multifactor (MFA): MFA exige que los usuarios proporcionen dos o más métodos de verificación para acceder a una cuenta. Esto añade una capa crucial de seguridad, ya que evita que los atacantes obtengan acceso incluso si robaron una contraseña.
Invierte en security awareness training. Muchas filtraciones de datos se deben a errores humanos, como caer en una estafa de phishing o usar contraseñas débiles. El security awareness training enseña a los empleados a identificar y evitar amenazas comunes.
Actualiza el software con regularidad: Los actores de amenazas suelen explotar vulnerabilidades conocidas en software desactualizado. Para evitarlo, asegúrate de que todos los sistemas operativos, aplicaciones y software de seguridad estén actualizados con los últimos parches tan pronto como estén disponibles.
Asegura las mejores prácticas de contraseñas: Aplica políticas de contraseñas sólidas. Esto incluye usar contraseñas largas y complejas que sean únicas para cada cuenta. Considera usar un administrador de contraseñas para almacenar y generar contraseñas de forma segura, lo que elimina la necesidad de memorizarlas.
Vale la pena señalar que en nuestro Informe de Cibercrimen 2025, el 16% de los profesionales de TI calificó el security awareness training como la medida de ciberseguridad más desfinanciada en su organización, incluso cuando el 44% de las organizaciones reportó ataques de phishing o spearphishing en el último año. Los presupuestos de capacitación no necesitan ser grandes para marcar una diferencia significativa.
Protege tus datos de filtraciones
Las mayores filtraciones de datos demuestran que incluso el descuido más pequeño puede provocar una gran filtración. Pero con la preparación y vigilancia adecuadas, todos podemos convertirnos en la primera línea de defensa contra la próxima gran filtración.
No seas el próximo nombre en esta lista. Las amenazas pueden parecer abrumadoras, pero con nuestro profundo conocimiento de cómo piensan los actores de amenazas, sabemos qué buscar. Huntress te da una detección y respuesta para endpoints (EDR) totalmente administrada, para que cuentes con soporte 24/7 de expertos en seguridad listos para responder a las amenazas.
Preguntas frecuentes
¿Cuál es la filtración de datos más grande de la historia?
La filtración de datos más grande de la historia es en realidad múltiples filtraciones, acertadamente llamada la Madre de Todas las Filtraciones, o MOAB. El MOAB consistió en más de 26 mil millones de registros y 12 terabytes de datos.
Es importante señalar que el MOAB no fue un único ataque nuevo, por lo que no se incluye en esta lista. Más bien, fue una recopilación de datos de miles de filtraciones, fugas y bases de datos vendidas de forma privada anteriores, que fueron reindexadas y puestas a disposición en un solo lugar.
¿Qué causa el 95% de todas las filtraciones de ciberseguridad?
El error humano es la principal causa de la mayoría de las filtraciones de ciberseguridad, incluyendo amenazas internas deliberadas, una mala gestión de contraseñas, dejar los dispositivos sin supervisión y abrir correos de phishing.
¿Cuáles son las filtraciones de datos más recientes?
Una de las mayores y más recientes filtraciones de datos fue la Filtración de la Red de Vigilancia China de junio de 2025, que expuso más de 4 mil millones de registros, incluyendo datos bancarios y direcciones de domicilio.