

El cibercrimen es una de las economías más grandes del mundo.
Aunque esta estadística obviamente no es excelente, no todo es pesimismo. Según nuestra encuesta de junio de 2025 a más de 500 profesionales de TI estadounidenses, la mayoría de ellos se siente muy segura de su capacidad para prevenir ataques.
Las tendencias del cibercrimen han fluctuado en los últimos años, con una creciente preocupación por los ataques impulsados por IA y cómo los lugares de trabajo cada vez más remotos crean más oportunidades para que los actores maliciosos se infiltren.
“Como destacamos en el Huntress 2025 Cyber Threat Report, durante el último año los actores de amenazas subieron la apuesta: cambiaron sus estrategias de ransomware hacia el robo de datos y la extorsión en lugar del cifrado, y recurrieron a herramientas de monitoreo y gestión remota (RMM) para obtener acceso, movimiento lateral y persistencia, por ejemplo”, dice Lindsey O'Donnell-Welch, Staff Technical Community Engagement Writer en Huntress. “Los cibercriminales han apuntado a diversas industrias, como el sector de la salud, la educación y el gobierno. Las organizaciones pueden tomar varias medidas iniciales para protegerse del cibercrimen, como la capacitación en concientización sobre seguridad, implementar autenticación multifactor (MFA) y actualizar regularmente todo el software y los sistemas”.
Sigue leyendo para conocer las principales tendencias del cibercrimen en 2025, además de estadísticas clave para tu negocio y cómo puedes protegerte mejor.
|
Puntos clave
|
1. Más de la mitad de las organizaciones estadounidenses sufrió un ataque de malware en el último año
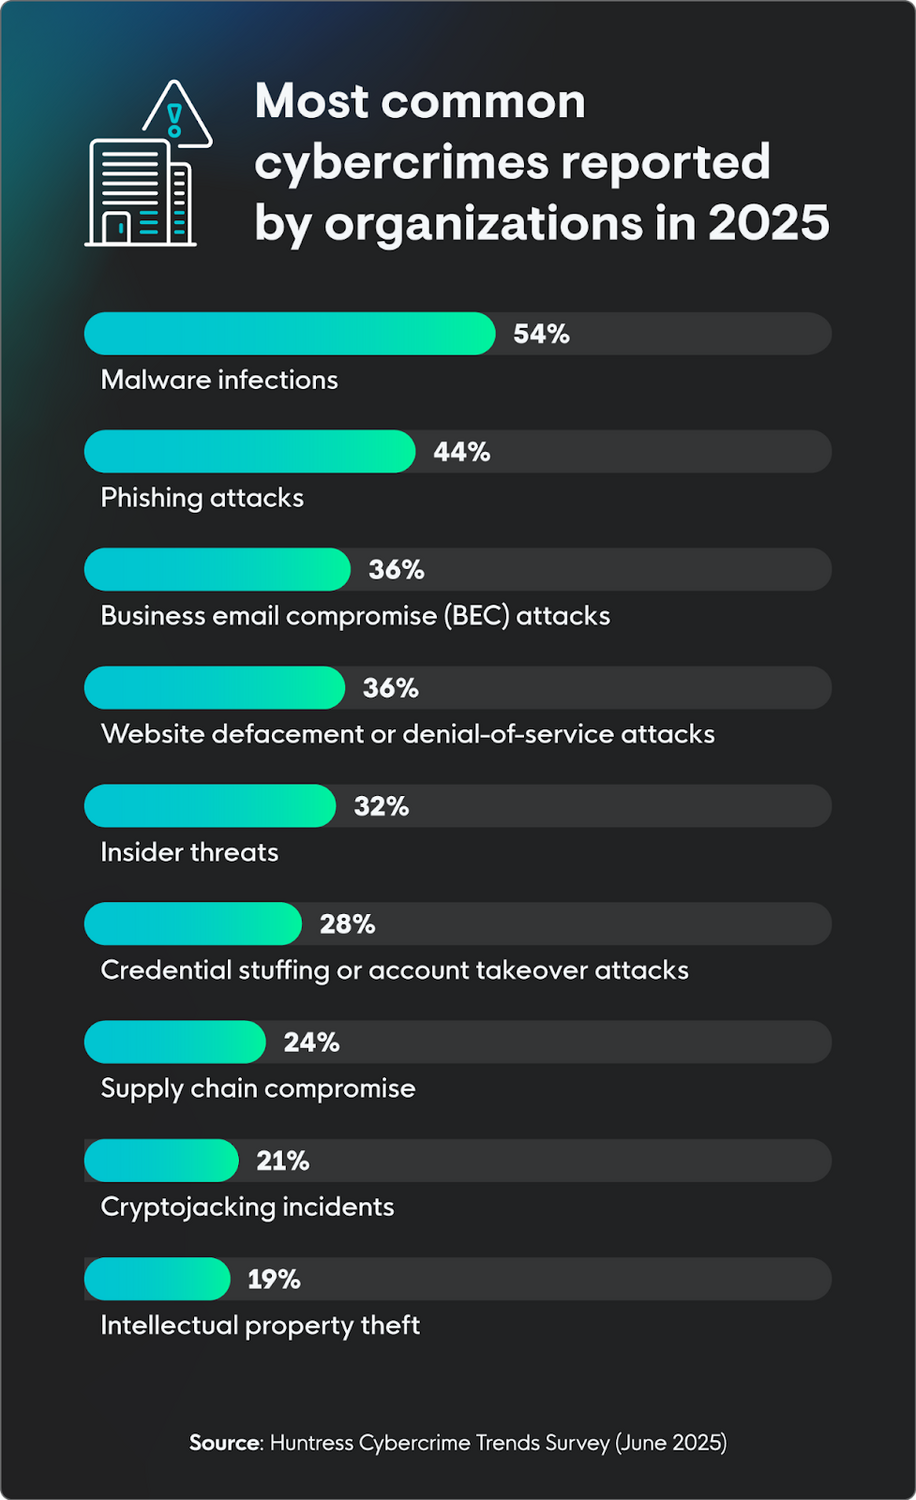
Cuando se les preguntó qué tipos de cibercrímenes había sufrido su organización en los últimos 12 meses, la respuesta más común fue infecciones de malware: el 54% de las personas dijo haber sufrido una. Dado que el malware abarca una gama tan amplia de ataques (virus, ransomware, spyware, y la lista sigue), no sorprende que haya sido el tipo de ciberataque más frecuente para la mayoría de las organizaciones.
“El malware y el phishing son tipos de ataque comunes por su versatilidad”, dice Lindsey. “Los cibercriminales pueden lograr múltiples objetivos, como obtener acceso al sistema, robar datos e interrumpir operaciones, todo con una sola herramienta”.
El siguiente tipo de ataque más reportado es el phishing, incluido el spear phishing y el whaling, que sufrió el 44% de las organizaciones. Otros ataques, que pueden solaparse entre sí, ocurridos este año incluyen:
- El compromiso de correo electrónico empresarial (BEC) (36%)
- La alteración no autorizada de un sitio web o ataques de denegación de servicio (35%)
- Amenazas internas que derivan en robo de datos o sabotaje (32%)
- Credential stuffing o toma de control de una cuenta (28%)
- Compromisos de la cadena de suministro que derivan en incidentes cibernéticos (24%)
Esta alta tasa de ataques de malware y phishing puede atribuirse a varios factores, pero superficies de ataque más amplias significan más puntos de entrada y más posibilidades de vulnerabilidades. Se ha vuelto increíblemente fácil para los actores de amenazas lanzar estos ataques, a menudo aprovechando debilidades comunes como puertos de protocolo de escritorio remoto (RDP) expuestos o sistemas sin parches.
Por otro lado, el panorama del cibercrimen mismo ha evolucionado. Estamos viendo un entorno de desarrollo de malware más competitivo con características sofisticadas, modelos operativos formalizados como el Ransomware-as-a-Service (RaaS) y los Initial Access Brokers (IAB), y un proceso muy optimizado para comprometer y vender datos en foros clandestinos.
Por eso los enfoques de ciberseguridad con múltiples capas son tan importantes, incluida la detección en endpoints para encontrar y neutralizar ataques rápidamente, así como la capacitación en concientización sobre seguridad para que los empleados puedan reconocer amenazas.
2. Los grupos criminales organizados son el actor de amenazas percibido como el mayor riesgo
Poco más de un cuarto de los encuestados (26%) calificó a los grupos cibercriminales organizados como el actor de amenazas que representa el mayor riesgo para su organización. Son, en esencia, grupos de hackers que hacen de acceder a tu sistema su trabajo de tiempo completo. Fue la amenaza más mencionada, seguida de:
- Competidores (19%)
- Personas internas malintencionadas (18%)
- Hacktivistas (16%)
- Personas internas negligentes (12%)
- Actores respaldados por estados-nación (9%)
- Otros (1%)
Los actores de amenazas suelen ser responsables de la mayoría de los cibercrímenes, con motivaciones variadas como el activismo, o en este caso, el “hacktivismo”, e incluso la venganza. Para la mayoría de los atacantes, su enfoque principal es el beneficio económico, pero los hacktivistas, por ejemplo —personas que cometen cibercrímenes por motivaciones informativas o políticas—, pueden estar motivados por otras razones.
Veamos qué es lo que realmente impulsa a los atacantes a hacer lo que hacen.
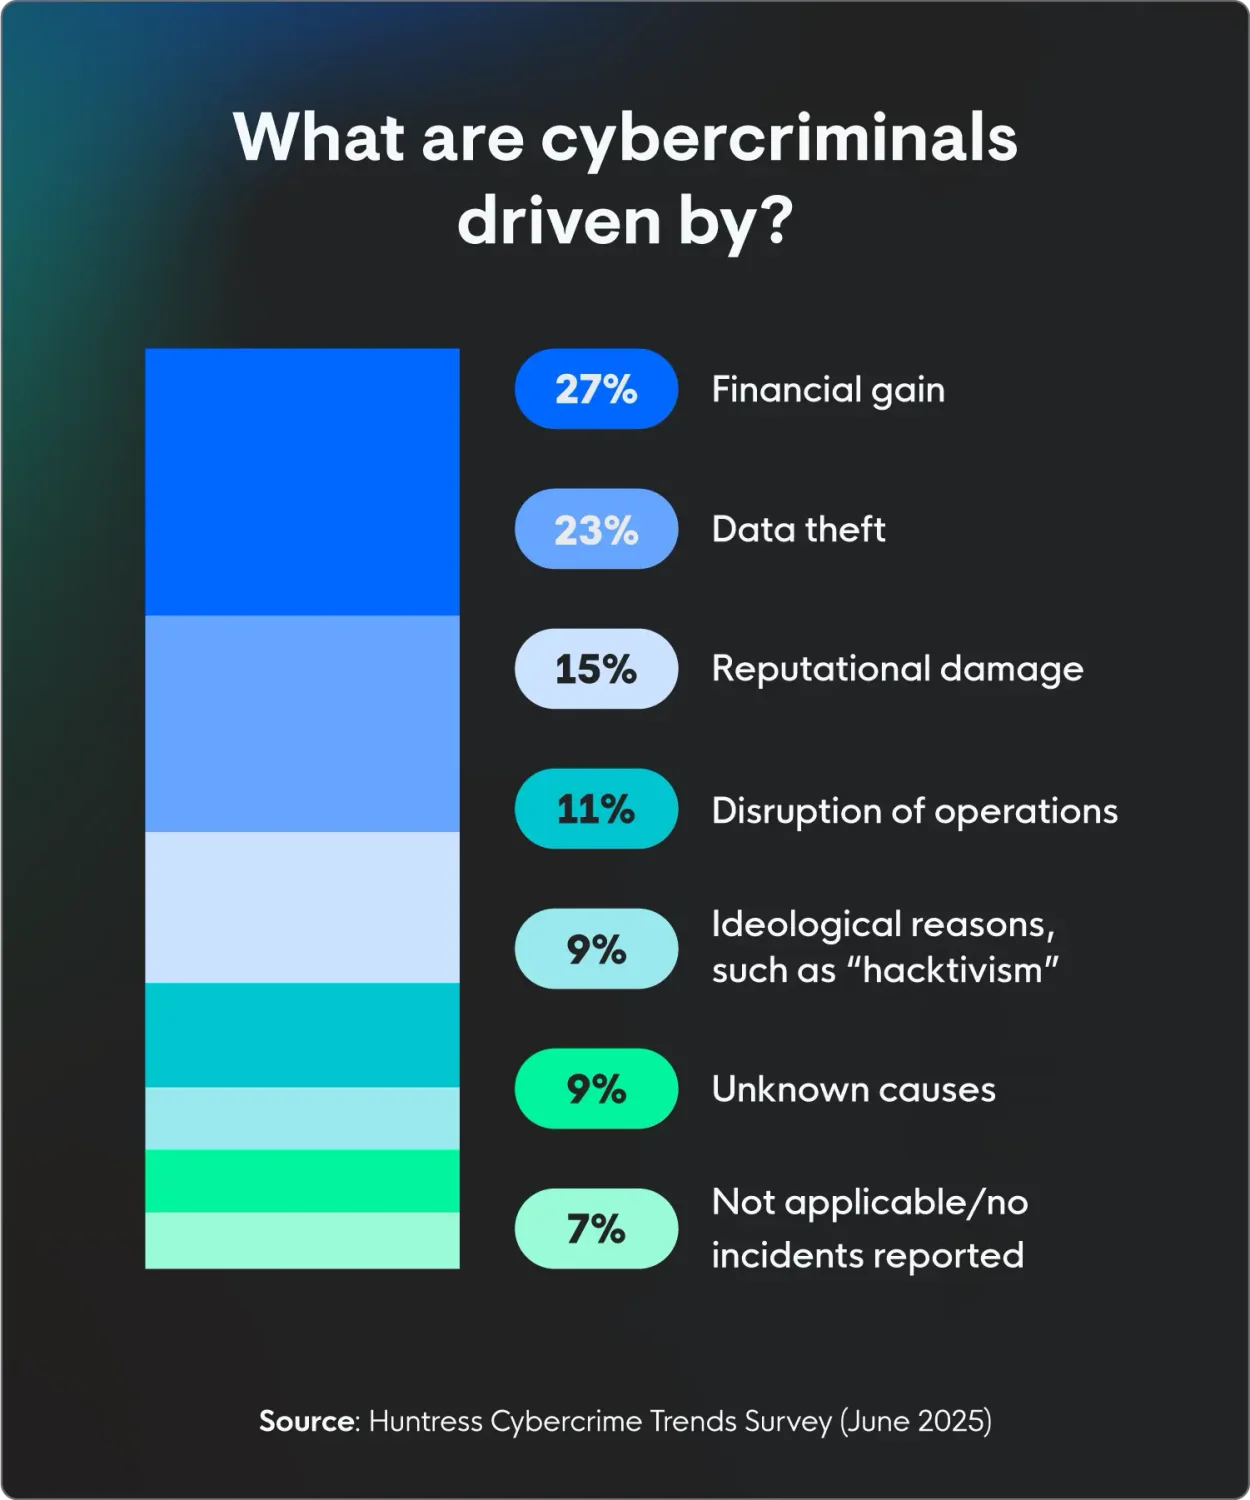
3. El beneficio económico es la motivación principal que se sospecha detrás de la mayoría de los cibercrímenes
Más de 1 de cada 4 (27%) profesionales de TI estadounidenses piensa que los actores de amenazas buscan principalmente dinero al atacar a sus empresas. Otras posibles motivaciones incluyen:
- Robo de datos (23%)
- Daño reputacional (15%)
- Interrupción de operaciones (11%)
- Razones ideológicas, como el “hacktivismo” (9%)
Y, por supuesto, los profesionales de TI tienen razón. Cuando se trata de los ciberataques más comunes, la motivación principal es, lo adivinaste, el dinero. Incluso cuando los atacantes acceden a información personal, normalmente lo hacen para obtener acceso a registros financieros o para pedir un rescate por la información robada, dejando la información sensible a la venta.
4. Cerca de 1 de cada 4 empresas pierde hasta $500.000 al año por cibercrímenes
Más del 26% de los encuestados dijo que el impacto financiero estimado de los cibercrímenes cada año estaba entre $100.000 y $500.000. Esto incluye costos relacionados con la recuperación, el tiempo de inactividad, multas, honorarios legales y daños reputacionales que derivan en pérdida de negocio. El cibercrimen ciertamente les paga bien a los atacantes, así que están motivados a seguir haciéndolo.
De hecho, el salario promedio de los cibercriminales es de $4.000 por trabajo. Según Cybersecurity Ventures, se prevé que el costo de los cibercrímenes alcance los $12,2 billones a nivel global para 2031. Es un pago enorme para los cibercriminales.
Los ciberataques se vuelven más avanzados y ocurren con mayor frecuencia, lo cual es una preocupación creciente en todas las industrias. En concreto, la IA está ayudando a los atacantes a lanzar amenazas más avanzadas, como deepfakes generados por IA, tal como el ataque de BlueNoroff vinculado a Corea del Norte. Los atacantes también pueden atacar con redes más amplias, por ejemplo comprometiendo una empresa para llegar a múltiples clientes río abajo, como obtener acceso a través de herramientas de monitoreo y gestión remota (RMM).
5. Casi una cuarta parte de las organizaciones en EE. UU. no tiene seguro cibernético
A pesar de la creciente prevalencia de los cibercrímenes y el potencial de pérdidas enormes, el 2025 Cyber Insurance Trends Report de Huntress reveló que el 22% de las organizaciones estadounidenses todavía no tiene seguro cibernético.
La razón principal: el costo de la cobertura. Pero con cibercrímenes que les cuestan a las organizaciones cientos de miles de dólares al año, la verdadera pregunta es: ¿pueden darse el lujo de no tener cobertura?
Según Embroker, el costo promedio de un plan anual de seguro cibernético en 2024 era de entre $1.200 y $7.000, y el alcance de la cobertura variaba según el tamaño de la empresa y sus necesidades específicas. Por otro lado, los ataques pueden costar millones de dólares en gastos directos e indirectos, desde restablecer los sistemas y las demoras operativas, hasta los posibles daños reputacionales.
Las organizaciones deben seguir evaluando su perfil de riesgo para decidir si los varios miles de dólares al año no valen la pena para protegerse de un posible impacto financiero de cientos de miles de dólares si un actor de amenazas tiene éxito.
6. La mayoría de los profesionales de TI cree que el liderazgo de su empresa está muy preparado para incidentes cibernéticos
La buena noticia es que la mayoría de los equipos coincide en la gravedad y el riesgo de estas tendencias de cibercrimen.
Más de 3 de cada 5 profesionales de TI estadounidenses (64%) cree que su liderazgo que no es de TI, como el C-suite y los miembros de la junta directiva, está muy preparado para entender las implicaciones técnicas y responder de forma efectiva ante un incidente cibernético significativo. No hace falta ningún discurso de ascensor, ya que cada vez más miembros de la junta directiva ven a la ciberseguridad como un riesgo de negocio y están sumando profesionales de TI a sus juntas directivas.
Pero aquí es donde las cosas se ponen interesantes: la confianza baja un poco cuando se observan las medidas de seguridad reales que están implementadas. Más de la mitad de los encuestados (57%) confía mucho en que las medidas de seguridad actuales pueden detectar y mitigar un ataque avanzado de múltiples etapas que no depende de firmas de malware tradicionales.
7. A los profesionales de TI les preocupan más las amenazas de IA
La IA no viene solo por nuestros trabajos, también quiere nuestros datos.
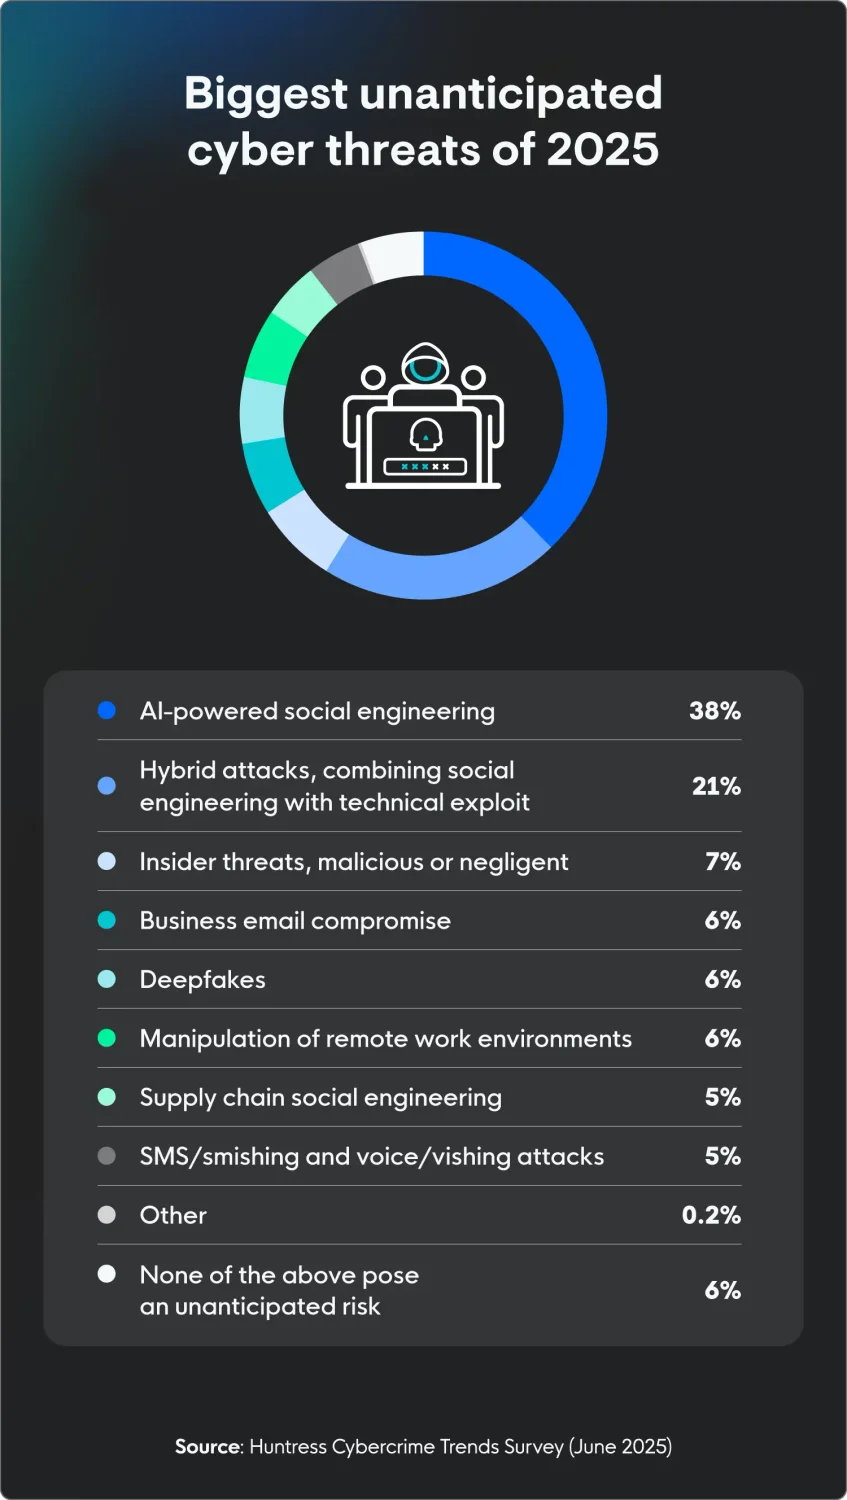
Más de un tercio de los profesionales de TI (38%) cree que, más allá del phishing y amenazas similares, la ingeniería social impulsada por IA representa el mayor riesgo inesperado para su organización este año. Otras amenazas incluyen:
- Ataques híbridos, que combinan ingeniería social con una explotación técnica (21%)
- Amenazas internas, maliciosas o negligentes (7%)
- Compromiso de correo electrónico empresarial (6%)
- Deepfakes (6%)
- Manipulación de entornos de trabajo remoto (6%)
Y más de 2 de cada 5 profesionales de TI (42%) piensa que el auge de los ataques impulsados por IA será el mayor cambio de reglas del juego en el cibercrimen en los próximos cinco años. Esto resalta la preocupación de que, si bien la IA puede optimizar operaciones, también tiene el potencial de hacer que los ciberataques sean más sofisticados y generalizados.
8. La capacitación en concientización sobre seguridad es la protección de ciberseguridad con menos financiamiento
Cuando se trata de ciberseguridad, hay una amplia gama de medidas que los profesionales de TI sienten que no reciben suficiente financiamiento o recursos, sobre todo si se considera lo importantes que son para las amenazas que deben enfrentar.
La respuesta más común fue la capacitación en concientización sobre seguridad, que casi 1 de cada 5 profesionales de TI (16%) calificó como la que tiene menos financiamiento.
“La capacitación en seguridad de los empleados es un componente crítico de la ciberseguridad, sobre todo si es atractiva y se realiza de forma continua”, dice Lindsey. “Puede ayudar a las organizaciones a enseñarles a los empleados a detectar señales de alerta de ingeniería social, a entender los mejores procesos a seguir en caso de un incidente y, lo más importante, a construir una cultura de seguridad en toda la empresa”.
Con Huntress, puedes darles a tus empleados el poder de ser parte de la solución de ciberseguridad con la capacitación en concientización sobre seguridad (SAT), que te da asesoramiento personalizado contra el phishing basado en amenazas reales que detectan nuestros expertos en seguridad.
Más de 11 estadísticas de cibercrimen para 2025
Al observar los datos recientes, se ven las muchas formas en que el panorama de amenazas sigue evolucionando. Aquí tienes un resumen de algunas de las principales tendencias del cibercrimen y estadísticas de ciberseguridad del último año:
- Los troyanos de acceso remoto (RAT) son cada vez más populares: más del 75% de los incidentes de acceso remoto del último año los utilizaron. (Huntress)
- Los actores de amenazas usan cada vez más infostealers: casi el 24% de los ataques los utilizó. (Huntress)
- La educación fue una de las industrias más atacadas en 2024, con el 21% de los ataques. (Huntress)
- Hubo un aumento del 33% en las pérdidas reportadas por cibercrimen entre 2023 y 2024, con una pérdida total de más de $16 mil millones. (FBI)
- Las personas de 60 años o más reportan las mayores pérdidas por cibercrimen, representando casi $5 mil millones del total de $16 mil millones perdidos el año pasado. (FBI)
- Los tres cibercrímenes más reportados en 2024 fueron phishing/suplantación, extorsión y filtraciones de datos personales. (FBI)
- Los incidentes cibernéticos son el riesgo de negocio más importante a nivel global, y el 38% de las empresas los señala como su principal preocupación, por encima de las interrupciones del negocio, los desastres naturales y los cambios legislativos. (Allianz)
- 2025 marca el cuarto año consecutivo en que los incidentes cibernéticos son la principal preocupación entre las empresas. (Allianz)
- Las filtraciones de datos son la principal preocupación de exposición cibernética para el 61% de las organizaciones a nivel global. (Allianz)
- Los gastos por filtraciones de datos aumentaron a $4,88 millones a nivel mundial en 2024, lo que marca un incremento del 10% respecto a 2023. (IBM)
- A nivel global, la parte más costosa de las filtraciones de datos es la fase de "detección y escalamiento", que promedia $1,63 millones. (Statista)
Cómo protegerte del cibercrimen
A medida que el cibercrimen sigue evolucionando rápidamente y los actores de amenazas buscan nuevas formas de obtener acceso, las organizaciones enfrentan una amenaza constante contra sus datos, sistemas y operaciones. En el mundo digital actual, necesitas contar con una ciberseguridad sólida y de múltiples capas. Esto nos ayuda a reducir riesgos de forma proactiva y a proteger nuestros activos valiosos.
Aquí tienes algunas recomendaciones clave para proteger a tu organización del cibercrimen:
- Invierte en herramientas de detección y respuesta en endpoints: las herramientas de detección y respuesta en endpoints (EDR) están diseñadas para detectar amenazas maliciosas, investigarlas y responder a ellas en tiempo real.
- Implementa una capacitación sólida para empleados: educa regularmente al personal sobre las mejores prácticas de ciberseguridad, incluido reconocer intentos de phishing, buenos hábitos de higiene cibernética y comportamiento seguro en línea, ya que el error humano sigue siendo una de las principales causas de las filtraciones.
- Adopta un modelo de seguridad de confianza cero: asume que ningún usuario o dispositivo es confiable por defecto, y exige una verificación estricta para cada intento de acceso, sin importar si se origina dentro o fuera de la red.
- Mantén el software y los sistemas actualizados: aplica parches y actualiza regularmente todos los sistemas operativos, aplicaciones y software de seguridad para corregir vulnerabilidades que los atacantes podrían aprovechar.
- Utiliza la autenticación multifactor (MFA): implementa MFA en todas las cuentas, especialmente las que tienen acceso privilegiado, para añadir una capa adicional de seguridad más allá de las contraseñas.
- Aplica políticas de contraseñas seguras: exige contraseñas únicas y complejas para todas las cuentas, y considera usar administradores de contraseñas para ayudar a los empleados a gestionarlas de forma segura.
- Desarrolla un plan de respuesta a incidentes: crea un plan claro y accionable para detectar, responder y recuperarte de ciberataques, incluidos los protocolos de comunicación.
Elige soluciones proactivas contra las ciberamenazas
Aunque estas tendencias de cibercrimen puedan parecer aterradoras, en realidad no tienen por qué serlo. Para proteger a tu organización y mitigar riesgos, considera invertir en programas de concientización sobre seguridad para los empleados y así reducir el riesgo de amenazas internas accidentales, un seguro cibernético para protegerte en caso de un incidente cibernético, y sistemas de gestión de eventos e información de seguridad (Managed SIEM) para detectar y mitigar amenazas.
“Las empresas pueden usar varias capas de controles de seguridad para asegurarse de cubrir todos los frentes: desde MFA para proteger las cuentas contra el compromiso, hasta la capacitación en concientización sobre seguridad para ayudar a protegerse de los ataques de ingeniería social”, dice Lindsey.
Huntress Managed SIEM usa tecnología propia de Smart Filtering que solo captura los datos que necesitas y elimina todo el ruido. Nuestro monitoreo 24/7 liderado por expertos te ayuda a encontrar y neutralizar a los hackers más escurridizos.
Preguntas frecuentes
¿Cuáles son las tendencias actuales en ciberseguridad?
En el último año, los cibercriminales actualizaron sus estrategias, empleando tácticas más sofisticadas y transformando herramientas comunes en instrumentos maliciosos. Esta escalada incluye aprovechar la IA generativa para crear contenido de phishing y producir deepfakes para esquemas de ingeniería social.
¿Con qué frecuencia ocurre un ciberataque en EE. UU.?
Los actores de amenazas intentan obtener acceso a sistemas con una frecuencia de hasta cada 39 segundos.
¿Está aumentando el cibercrimen?
Sí, el cibercrimen aumenta constantemente año tras año. El Centro de Quejas de Delitos en Internet (IC3) del FBI lleva a cabo la generación de informes con incrementos cada año; por ejemplo, registraron un aumento del 9% en las quejas por ransomware entre 2023 y 2024.
Metodología
La encuesta a 542 profesionales de TI estadounidenses de 18 años o más se realizó a través de Centiment Audience para Huntress entre el 27 y el 28 de mayo de 2025. Los datos no están ponderados y el margen de error es de aproximadamente +/-3% para la muestra total, con un nivel de confianza del 95%.