Hollywood: el hogar de algunas de las escenas de hacking más locas, vergonzosas y fuera de este mundo. Tal vez sea dos personajes de NCIS trabajando juntos en un extraño intento de aislamiento (literalmente trabajando juntos, tecleando frenéticamente en el mismo teclado). O tal vez sea un detective soltando frases como: “Voy a crear una interfaz GUI usando Visual Basic, a ver si puedo rastrear una dirección IP” (gracias por esa joya, CSI: NY). O tal vez sea simplemente Swordfish. ¡La película entera!
Pero no todo es terrible. Algunos directores se toman el tiempo de contratar asesores técnicos, y el resultado es emocionante y preciso a la vez. Mr. Robot es un ejemplo brillante: incluye de todo, desde Metasploit hasta mimikatz, y presenta monólogos verdaderamente poéticos del Elliot de Rami Malek: “En la punta de mis dedos, el día cero está envuelto en código como un regalo de Navidad, y luego se convierte en un exploit, la expresión programática de mi voluntad. Vivo para esto.”
En nuestro episodio de Tradecraft Tuesday de julio, los aficionados de Huntress a las películas de hackers Greg Linares (Principal Threat Intelligence Analyst), Matt Kiely (Principal Investigador de Seguridad), y John Hyland (Principal Software Engineer) hablaron sobre sus escenas de hacking favoritas de Hollywood, junto con las que resultaron un fracaso épico.
Puedes ver el episodio completo aquí.
The Beekeeper: la escena de la estafa de TI
Al inicio de The Beekeeper hay una escena donde la maestra jubilada Eloise Parker cae en una estafa de soporte técnico de TI, lo que resulta en que le vacíen los ahorros de toda su vida. Y eso pone en marcha la trama de la película.
La película hace un buen trabajo al representar una estafa de TI típica de la vida real. Las víctimas reciben una alerta de ventana emergente que dice que han sido infectadas por malware, con un número de teléfono para llamar en busca de más ayuda. En la película, los estafadores le dicen a Eloise que son parte de la empresa de antivirus que venía preinstalada en la máquina. Los estafadores también trabajan en espacios de oficina enormes que han sido convertidos en centros de llamadas, otro detalle preciso.
Como bono adicional, mientras el estafador está al teléfono con la víctima, vemos un sitio web de una solución de escritorio remoto. Esto indica que los estafadores harán que la víctima descargue una herramienta de Remote Monitoring and Management (RMM) desde el sitio, algo que ocurre con total certeza en ataques del mundo real. En el fondo, también podemos ver varios teléfonos alineados, lo cual es un guiño a una operación de clickjacking separada que está en curso.
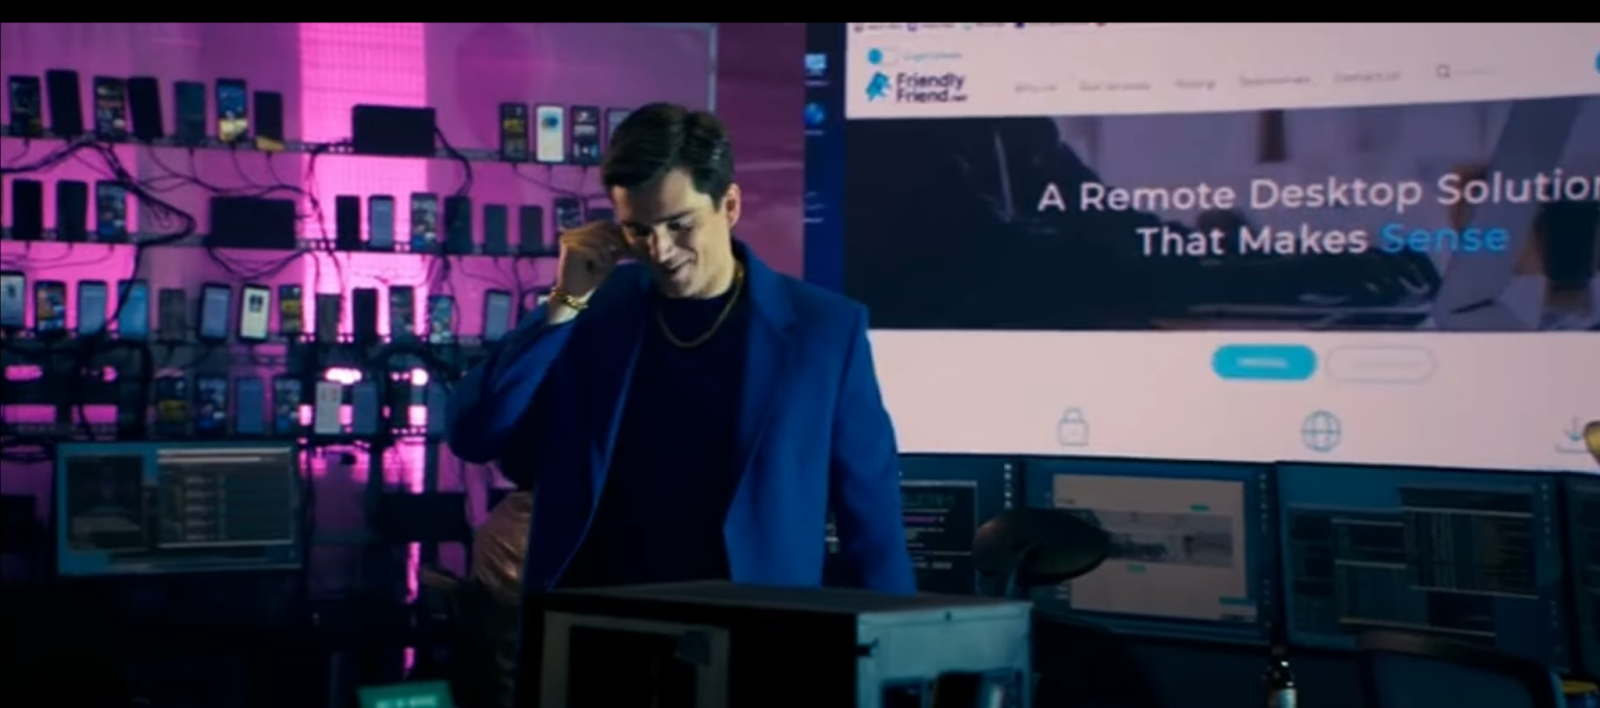
Figura 1: una escena de estafa precisa, con clickjacking y RMMs de fondo. Fotograma de The Beekeeper (2024), cortesía de Amazon MGM Studios.
Finalmente, después de que los estafadores convencen a Eloise de descargar el software RMM, dándoles acceso a sus cuentas, le dicen que escriba su contraseña maestra. Esto probablemente les da acceso al administrador de contraseñas de la víctima, otro nivel de detalle que hace esta escena más realista.
The Good Doctor: un ataque de ransomware a un hospital
El episodio 10 de la temporada 4 de The Good Doctor (titulado “Decrypt”) se centra en un ataque de ransomware a un hospital, algo con lo que, lamentablemente, estamos muy familiarizados hoy en día. El episodio retrata algunos de los desafíos realistas que enfrentan los hospitales cuando son golpeados por ransomware, como el impacto en el sistema Pyxis, que ayuda a los profesionales de la salud a dispensar los medicamentos correctos a los pacientes correctos en los momentos correctos. El episodio también muestra cómo el hospital afectado redirige a los pacientes no críticos a otros hospitales, algo que hemos visto suceder muchas veces.
El episodio incluye un buen nivel de detalle sobre el ataque de ransomware, todo con una exhibición mínima de la interfaz (salvo una escena donde un personaje restaura el hardware y restaura las copias de seguridad). Un detalle de la trama revela que la intrusión inicial ocurrió 30 días antes del despliegue real del ransomware, con los atacantes esperando a que las copias de seguridad locales y en la nube se sincronizaran antes de cifrarlas. La trama incluso introduce el seguro cibernético, con un representante de la aseguradora realizando un intento fallido de negociación con el grupo.
La única parte cuestionable del episodio son las referencias a un “gusano botnet” que podría destruir todo el hardware de forma unilateral. Pero más adelante se revela que estas referencias en realidad son una táctica de miedo del actor de amenazas. Este uso de manipulación emocional por parte de los atacantes es definitivamente más realista, ya que los actores de amenazas reales usan diversas técnicas para presionar a sus víctimas a pagar.
Bones: “Quien haya hecho esto escribió malware en un hueso…”
No le daremos vueltas al asunto: la representación del hacking en el episodio 6 de la temporada 7 del programa forense Bones (“The Crack in the Code”) es atroz. ¿No lo has visto? Esto debería decirlo todo:
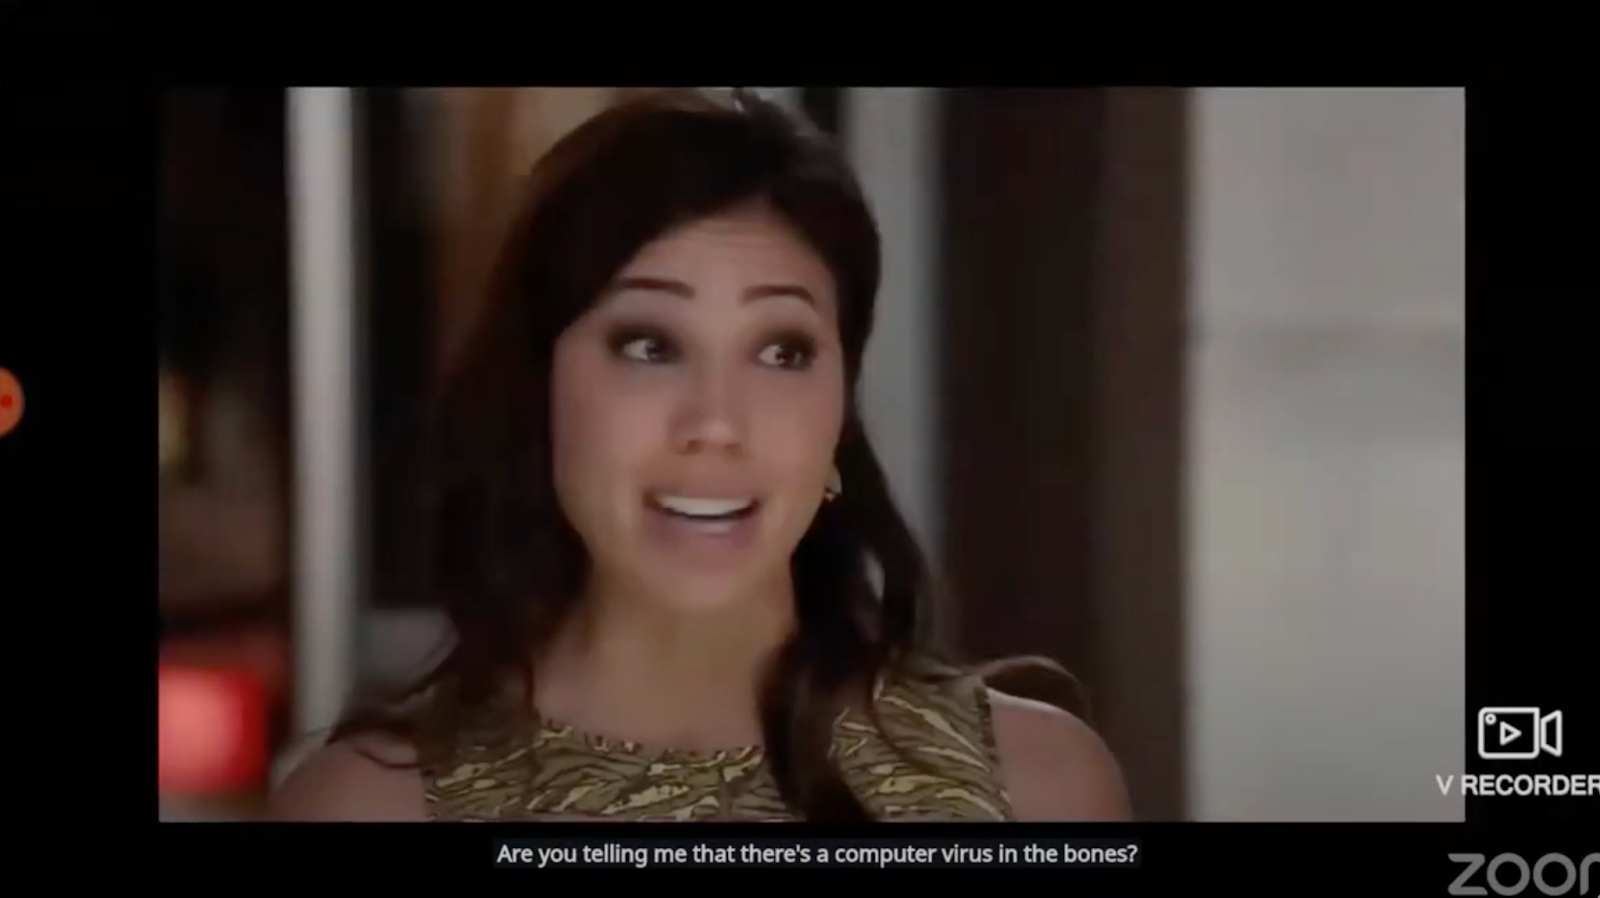
Figura 2: Bones intenta imaginar un mundo donde los huesos pueden contener un virus informático. Imagen de Bones, © 20th Television / Fox Broadcasting Company.
La premisa del episodio es que alguien talló fractales en huesos, que aparentemente tenían la capacidad de provocar incendios al modificar la CPU de una computadora para que sus ventiladores no se activaran. Más allá de lo ridículo de esta premisa, hay ciertos conceptos que al menos se asemejan a lo que se mencionó en este episodio. Por ejemplo, imágenes de apariencia segura (PDF, PNG, documentos XML) pueden contener malware, pero fractales en un hueso es otro nivel. Y el malware del mundo real también puede causar cambios físicos como los que se representan en la escena (cuando el malware apaga el ventilador), como vimos con Stuxnet al destruir centrifugadoras en el programa nuclear de Irán.
Si bien estos conceptos son muy reales a grandes rasgos, eso no le quita lo absolutamente ridículo al episodio, especialmente esta línea:
“Quien haya hecho esto escribió malware en un hueso que inutilizó un millón de dólares en computadoras.”
The Matrix Reloaded: SSH y nmap = 👌
Veamos por un momento un acierto de Hollywood en materia de hacking, como un respiro después de esa escena de Bones. En concreto, mira el fotograma de abajo de The Matrix Reloaded, que viene de una escena donde Trinity está atacando la computadora de una red eléctrica.
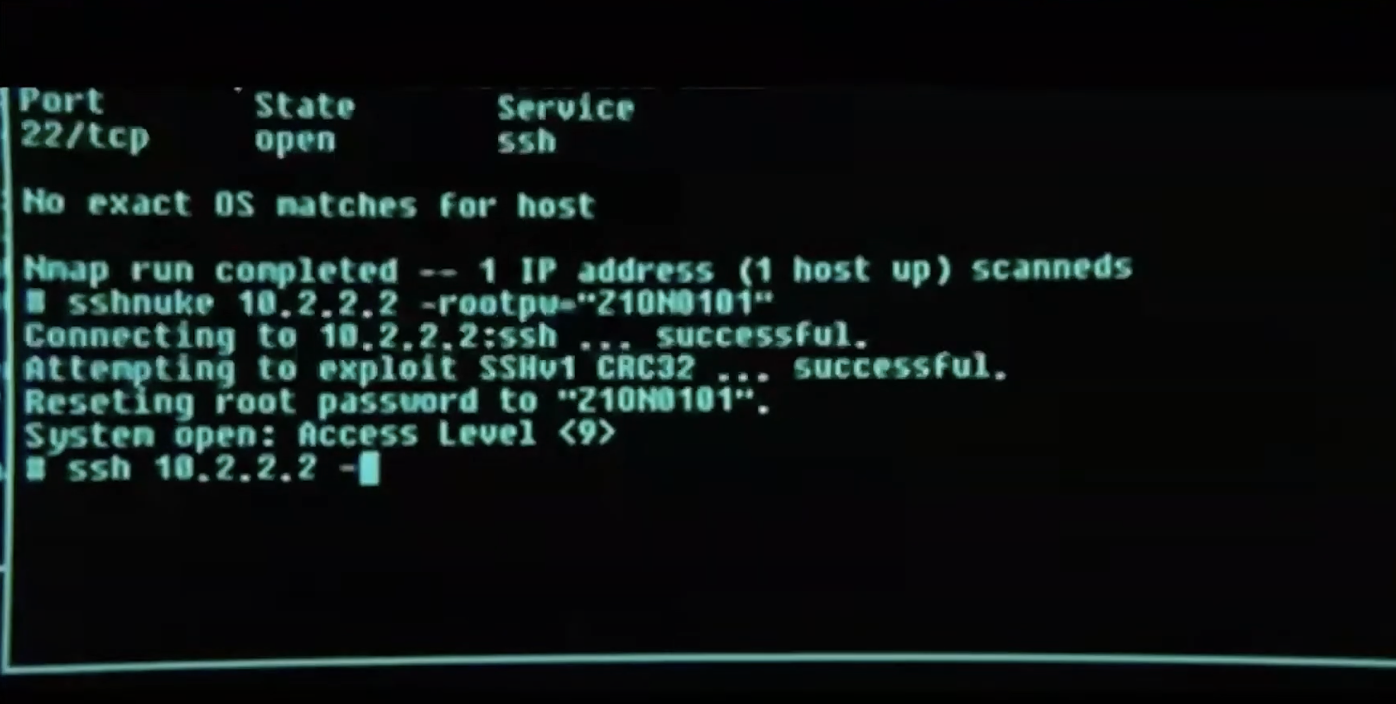
Figura 3: The Matrix Reloaded muestra un exploit de SSH. Clip de The Matrix Reloaded (2003), cortesía de Warner Bros. Pictures.
Aquí, Trinity se apoya en técnicas legítimas de hacker, incluido el uso de:
- Nmap, un escáner de puertos ampliamente usado, sirve para averiguar qué servicios corren en los servidores que intentan hackear
- Un exploit de SSH. Aunque no hay evidencia de que el script usado en la película ("sshnuke") exista, la escena hace referencia específica a una vulnerabilidad real en SSH CRC-32 descubierta solo unos años antes del estreno de la película
- Una vez que Trinity entra, el sistema operativo de la central eléctrica RRF-Control luce al menos plausible, con estructuras de comandos similares a las viejas interfaces de Cisco IOS
Aunque no fue del todo precisa—hubo una molesta ventana emergente que decía UI ACCESS GRANTED—esta escena estuvo bastante cerca de la perfección.
Skyfall: ¿Q está hackeando aquí, o lo están hackeando a él?
En Skyfall, Q consigue acceso físico al laptop del villano Raul Silva mientras Silva está bajo custodia. ¿Qué es lo primero que hace? Conecta la computadora de Silva a la red del MI6, por supuesto.
Más allá de este descuido, hay varias otras partes cuestionables de la escena. Q dice que Silva estableció protocolos de seguridad para borrar la memoria si hay algún intento de acceder a ciertos archivos. "Solo unas seis personas en el mundo podrían programar medidas de seguridad así", afirma.
En realidad, no sería tan difícil escribir un mecanismo de seguridad así para detectar cuándo se accede a un archivo.
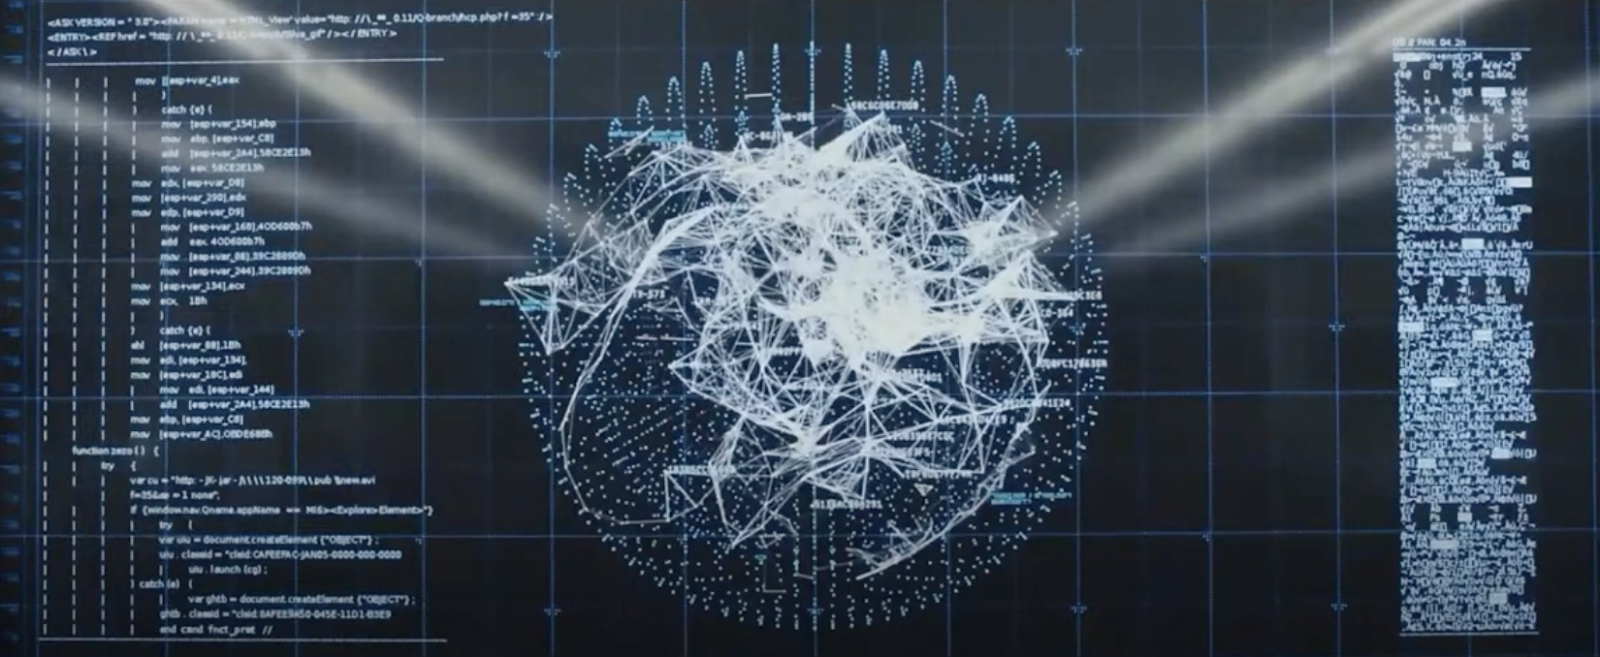
Figura 4: Una extraña mezcla de lenguaje ensamblador x86 y JavaScript en Skyfall. Fotograma de Skyfall (2012), cortesía de Metro-Goldwyn-Mayer Pictures / Columbia Pictures.
Ahora, mientras Q murmura cosas como "seguridad por oscuridad", veamos más de cerca la representación del laptop de Silva (en la Figura 4 de arriba). En la parte superior izquierda, hay una representación relativamente precisa del lenguaje ensamblador x86, que se usa para representar instrucciones de código legibles por humanos para procesadores x86. Por ejemplo, vemos MOV EDX (usado para mover datos al registro EDX) y MOV EDX (usado para mover datos al registro EDX), y vemos MOV ECX 1BH (la instrucción para copiar el valor hexadecimal al registro ECX).
Pero luego, mientras seguimos leyendo más abajo, empezamos a ver que las cosas se desmoronan un poco. Por ejemplo, tenemos líneas try/catch, y luego, debajo de eso, tenemos JavaScript puro, con algunos giros que fueron un intento aparente de los directores de conectar el código con elementos de la trama de la película, como Q y el MI6:
If {windows.nav.Qname.appName - - MI6>
Hay otras partes dudosas de la escena, incluyendo un extraño hexdump con columnas que rotan a lo largo de distintos ejes, antes de finalmente encajar para deletrear "Granborough". De repente, los hexdumps tienen la mágica capacidad de moverse por un eje, ¡y letras como G, R, N, U y H misteriosamente se agregaron como letras hexadecimales!
Y, por supuesto, no podemos dejar fuera el uso de Formas Abstractas Extrañas™ para representar conceptos de ciberseguridad.
The Social Network: representación precisa de un evento Capture the Flag
Para cerrar nuestra lista tenemos dos escenas de hackeo de The Social Network (la película de 2011 sobre la fundación de Facebook).
La primera es una representación bastante precisa de un evento Capture the Flag, donde los pasantes compiten por puestos de tiempo completo en Facebook. Mark (como en Zuckerberg) dice que los pasantes tienen 10 minutos para obtener acceso root a un sitio web en Python, exponer su cifrado SSL e interceptar el tráfico a través de su puerto seguro.
Ciertas partes de esta escena son realistas, como la posibilidad de obtener acceso root a un servidor web en Python, mientras que otras son un poco dudosas. Por ejemplo, en cuanto a exponer el cifrado SSL, SSL/TLS usa criptografía asimétrica para el protocolo de enlace inicial (después de ese protocolo de enlace, todo es simétrico), así que la clave pública del sitio web ya está disponible. Lo que Mark podría querer decir en cambio es que los pasantes necesitarían recuperar la clave privada del servidor después de obtener acceso root. Sin embargo, incluso en ese caso, Perfect Forward Secrecy (PFS, que la mayoría de los servidores web implementan) evitaría el descifrado del tráfico aun teniendo la clave privada.
Como escena adicional, una de las partes más épicas de The Social Network es cuando Mark construye una aplicación en su cuarto del dormitorio que termina inspirándolo para crear Facebook. Esto requiere que use scripting y wget mientras navega por diferentes “Facebooks” individuales de Harvard para obtener fotos de estudiantes. La escena captura perfectamente la metodología de hackeo, ya que Mark narra la configuración tecnológica de lo que intenta lograr, cuáles son los obstáculos y cómo los supera.
Escenas de hackeo de Hollywood: cómo capturan la sensación de hackear
Hemos repasado lo bueno, lo malo y lo feo de las escenas de hackeo en Hollywood, desde virus aparentemente alojados en huesos humanos hasta ataques de ransomware a sistemas Pyxis de hospitales. ¿Tienes tus propias opiniones sobre las peores escenas de hackeo de Hollywood? ¡Mira nuestro cuadro aquí y comparte tu propia opinión!
La principal conclusión es que Hollywood sí tiene interés en usar técnicas de hackeo como recurso narrativo, por supuesto, con distintos niveles de cuidado en cuanto a la precisión. Y aunque a veces es fácil quedarse atrapado en los detalles técnicos —o en su ausencia— en los hackeos de películas y series, en ciertos casos Hollywood logra capturar bien la sensación y las emociones que implica hackear.