

Si llevas un tiempo en ciberseguridad, sabes que el malware no solo aparece y desaparece. Los hackers no sueltan un payload y se van—se meten, se adaptan y se quedan el mayor tiempo posible.
El antivirus (AV) tradicional y los EDR/MDR tan sospechosos te lanzarán una alerta aislada, pero detener estas amenazas no se trata de atrapar alertas aisladas. Se trata de encontrar y eliminar la persistencia que los mantiene en tus sistemas. Si tu seguridad no está diseñada para eso, las amenazas te sobrevivirán.
Ahí es donde entra Huntress Managed Endpoint Detection and Response (EDR). Detecta lo que otros pasan por alto y ayuda a expulsar a los atacantes—para siempre. Pero, ¿para qué contarte cuando podemos MOSTRARTE?...
Cuando atraparon al gobierno
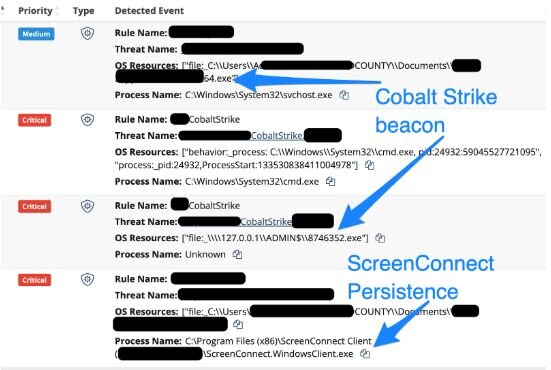
Los actores de amenazas no discriminan—van tras cualquiera, incluido el gobierno local. En un caso, un empleado del condado fue engañado para instalar una herramienta de acceso remoto por correo electrónico. El atacante:
- Soltó un beacon malicioso de Cobalt Strike (x64.exe)
- Intentó instalar una instancia fraudulenta de ScreenConnect
Huntress—utilizando su configuración de Managed Microsoft Defender—lo detuvo antes de que las cosas empeoraran. Pero esto es lo que puedes hacer para evitar ser el siguiente:
✔️ Protege cada endpoint (no solo los servidores—también los equipos de los usuarios)
✔️ Capacita a tu gente (los usuarios que no pueden ser engañados detienen los ataques antes de que empiecen)
El que se quedó por años
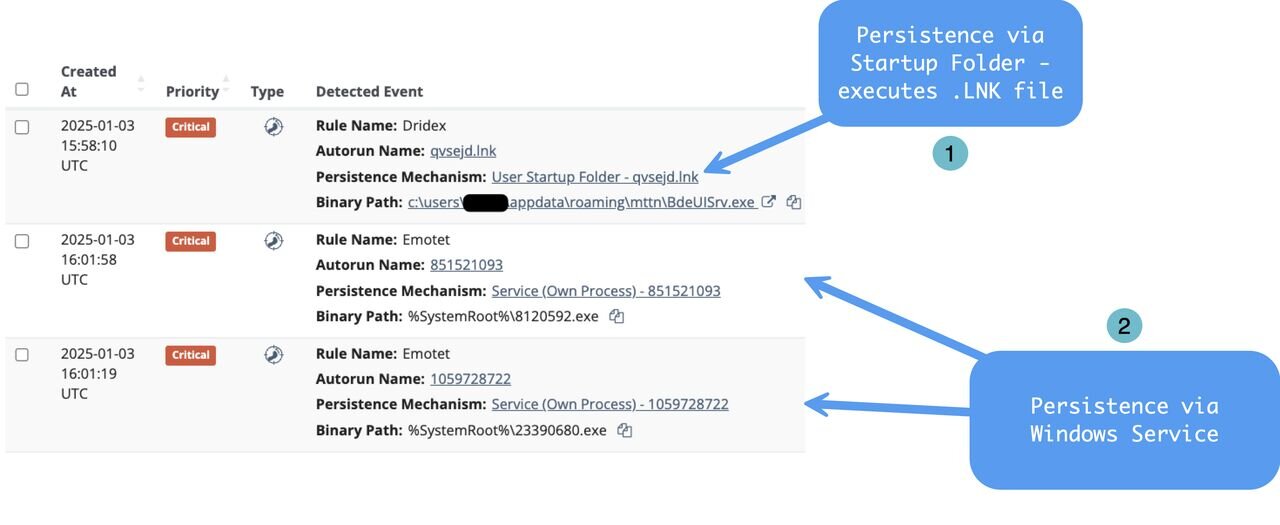
Algunos malware no solo infectan un sistema—se mudan, se instalan, se ponen cómodos y se quedan a vivir. En 2018, un centro de diagnóstico de salud lo aprendió de la peor manera. Un usuario, sin saberlo, interactuó con malware persistente que aseguró un punto de apoyo persistente a través de:
- Un archivo .LNK en la carpeta de inicio
- Binarios sospechosos que se ejecutaban desde directorios de Windows
- Múltiples servicios de Windows ejecutando código controlado por el atacante
Durante años, este malware pasó desapercibido. Luego, el 3 de enero de 2025, Huntress se implementó en el entorno. En menos de una hora, se identificó y eliminó cada rastro.
🕵️ ¿Quieres cazar persistencia tú mismo? Empieza aquí:
- Tareas programadas poco comunes
- Claves de ejecución del registro de usuario
- La carpeta de inicio de Windows
Cuando el RDP sale mal
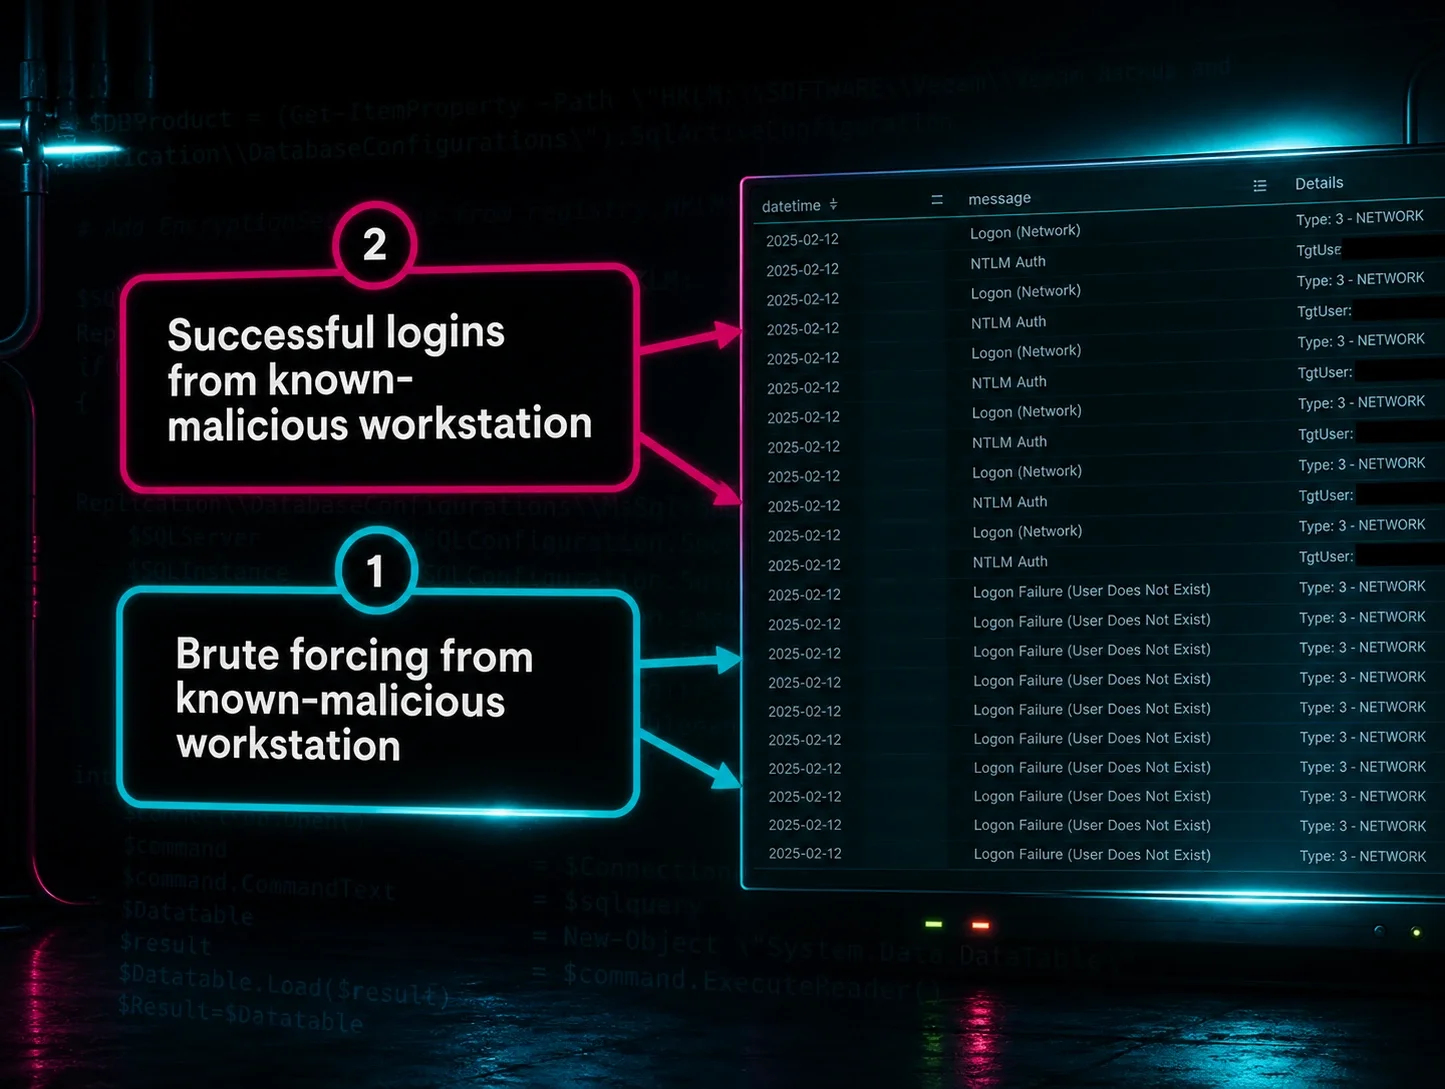
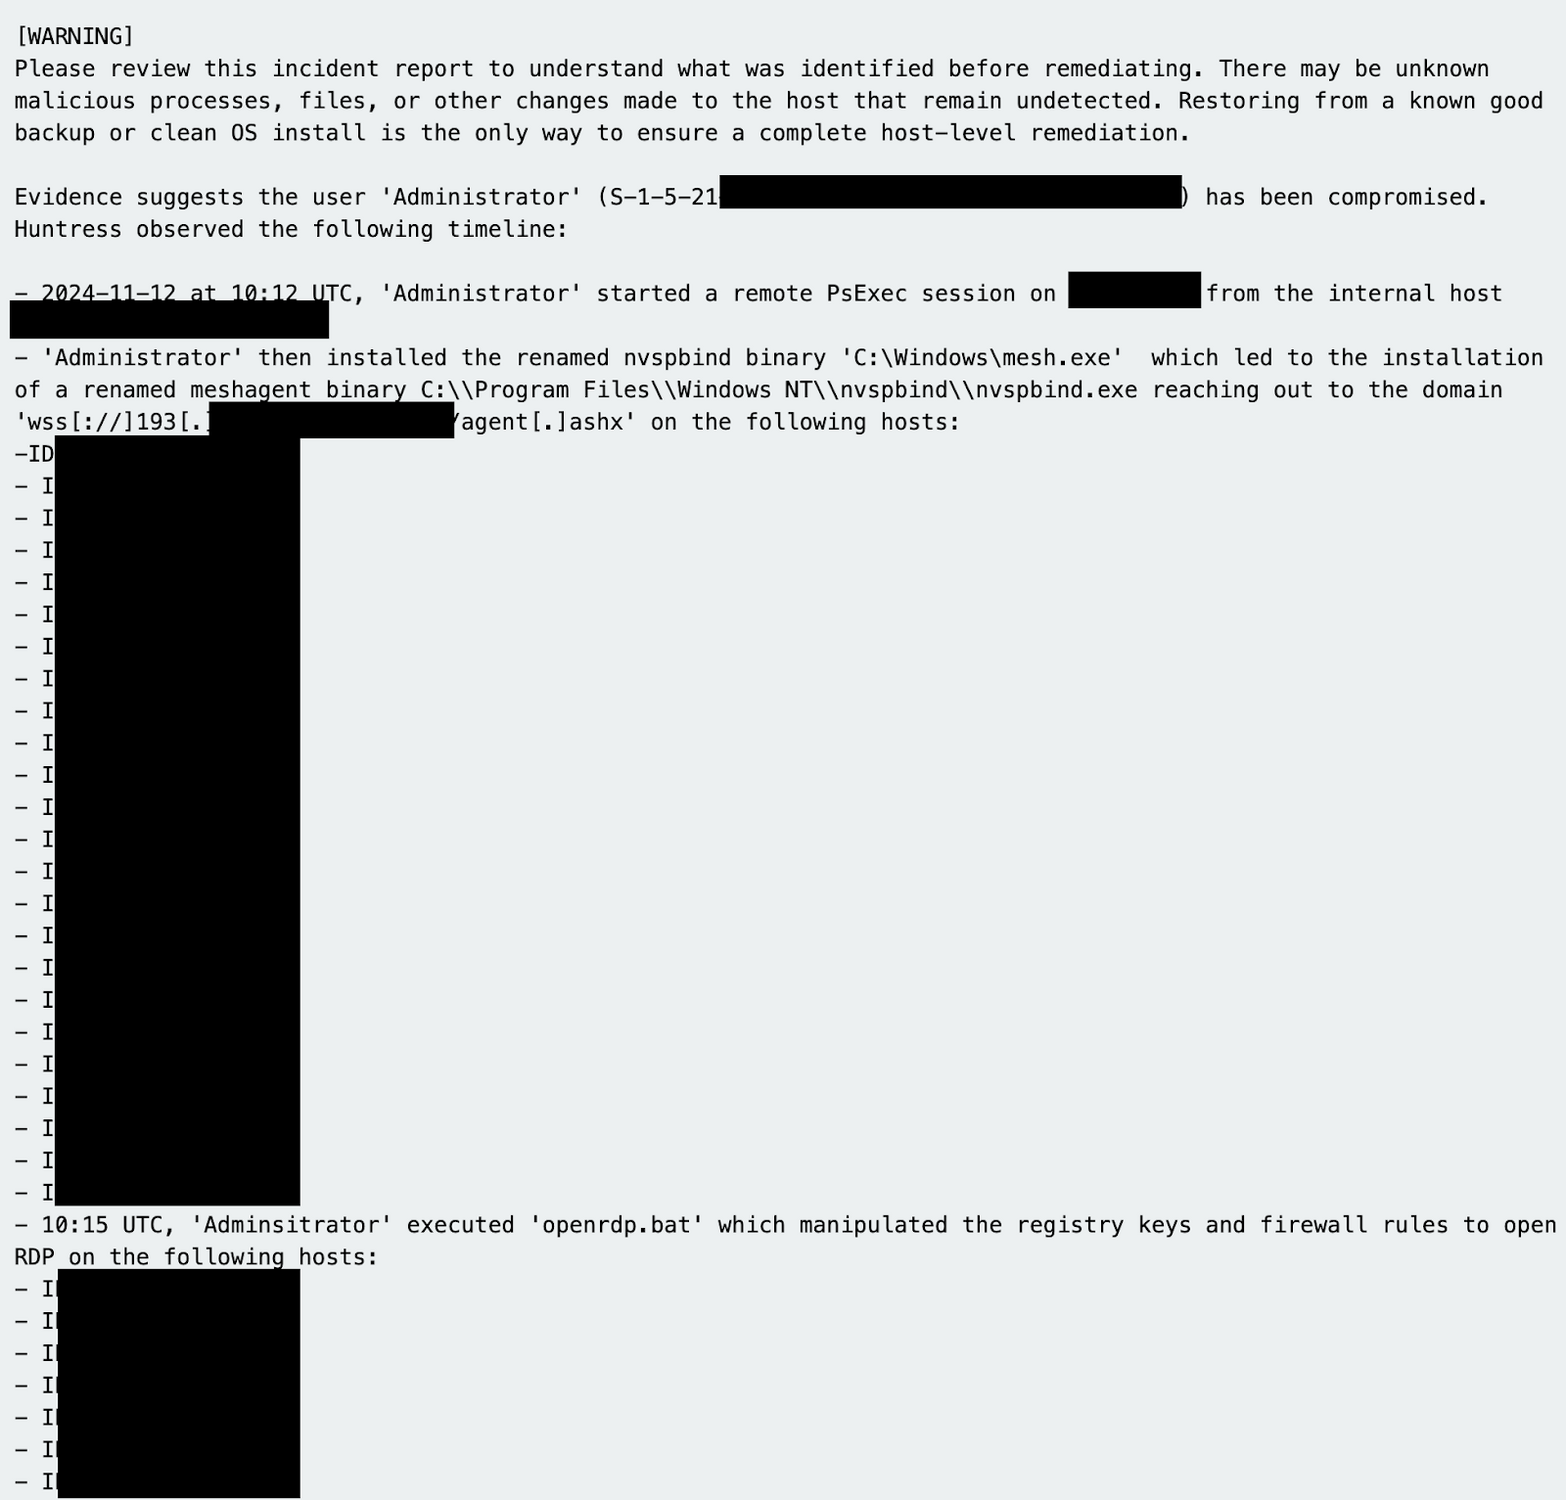
Una empresa de investigación médica expuso un servidor de gateway de escritorio remoto (RDG) a internet. Como era de esperarse, los atacantes entraron por fuerza bruta y:
🚨 Comprometieron la cuenta de Administrator
🔄 Usaron PSExec para moverse lateralmente
🔓 Deshabilitaron la protección de credenciales de Windows
📡 Modificaron el firewall de Windows para permitir más tráfico de protocolo de escritorio remoto (RDP)
🛠 Establecieron persistencia usando un Mesh Agent renombrado
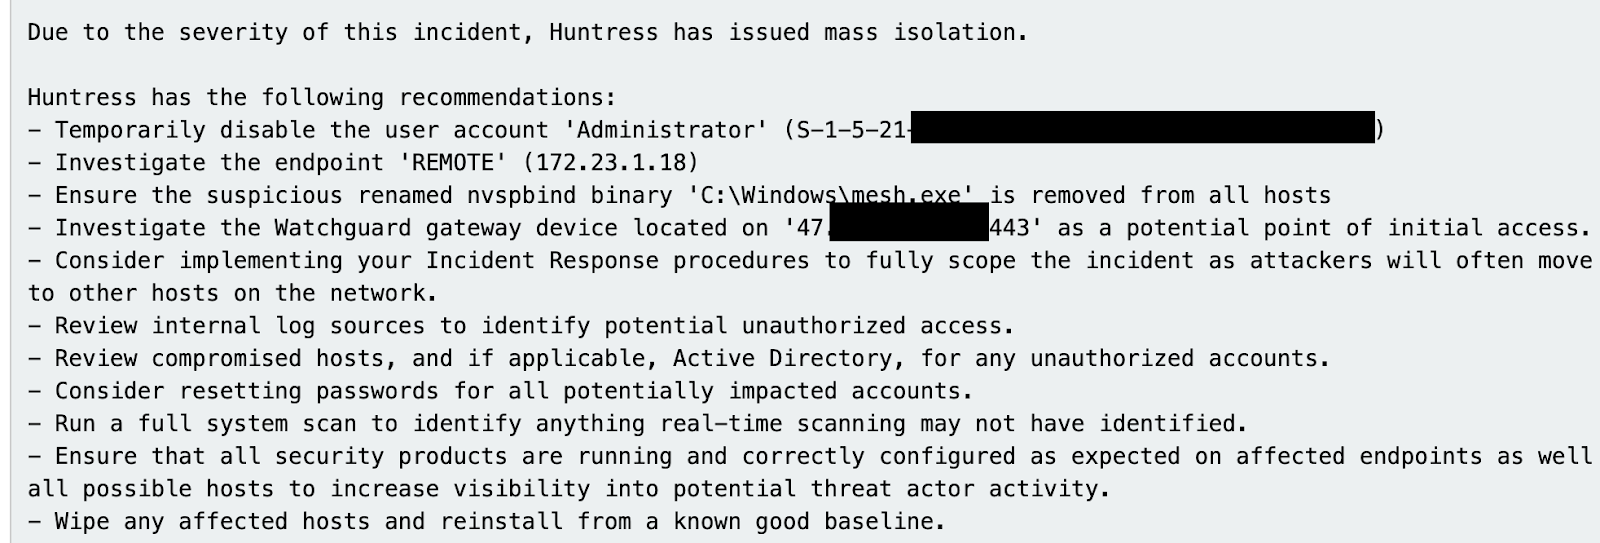
En cuestión de minutos, Huntress detectó el compromiso, aisló la red y ayudó a expulsar la amenaza. Si tienes un servidor RDG, pregúntate: ¿Está protegido? ¿Estoy monitoreando los intentos de autenticación? ¿Realmente necesito tenerlo expuesto?
¿Quién se rio al final? El incidente "Administralol"
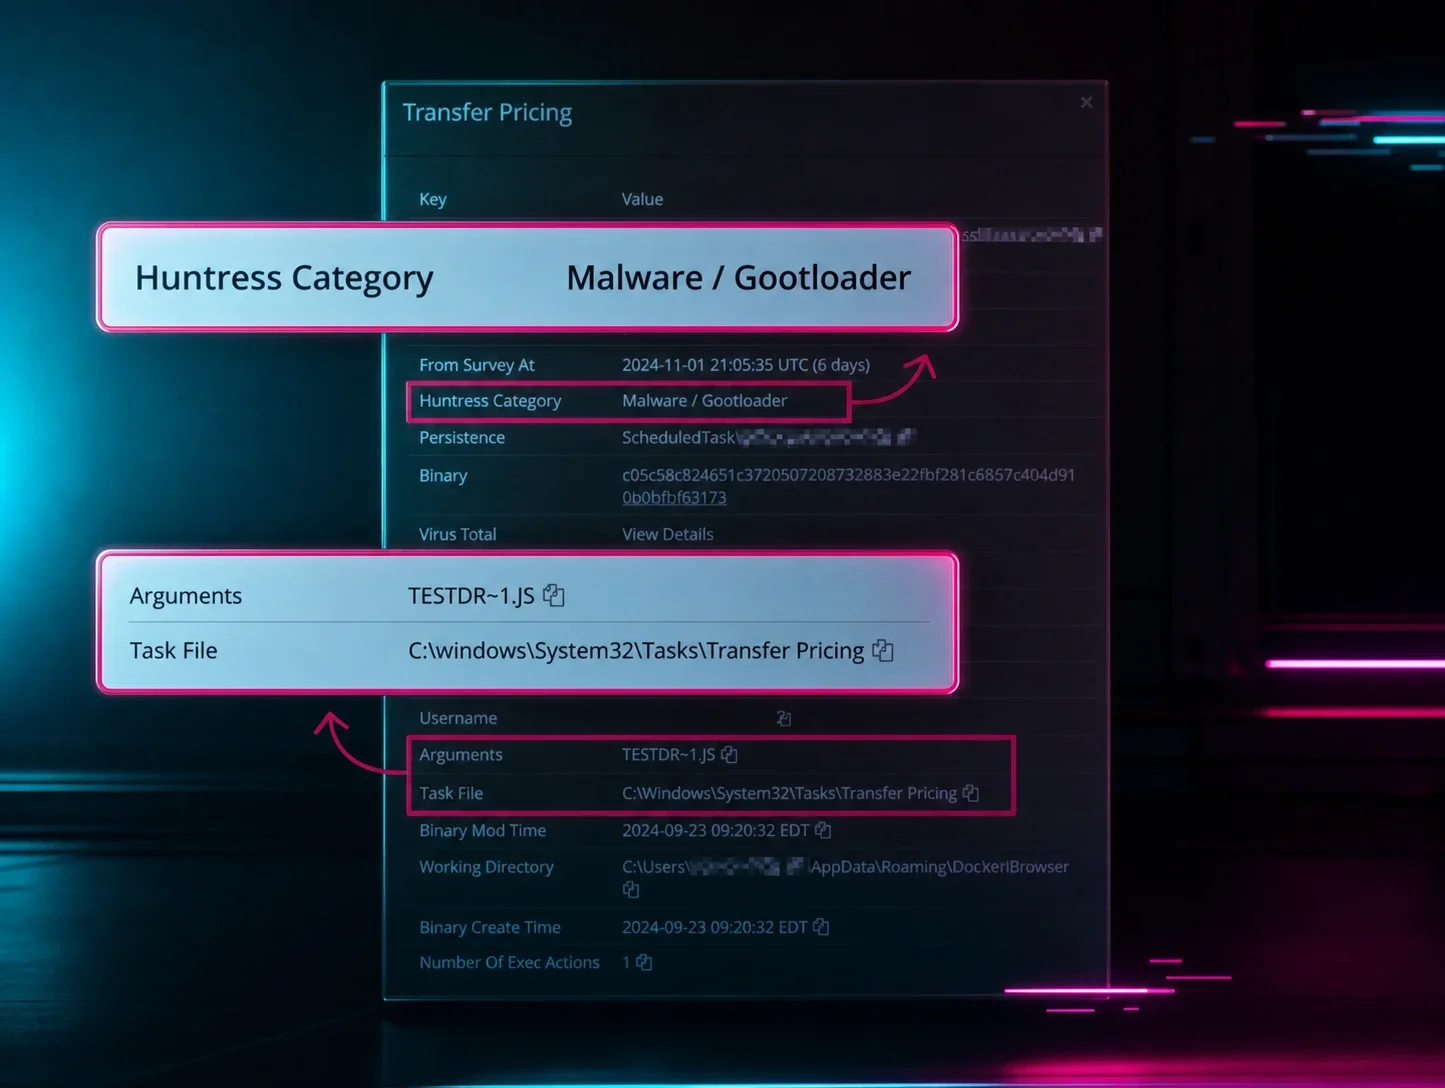
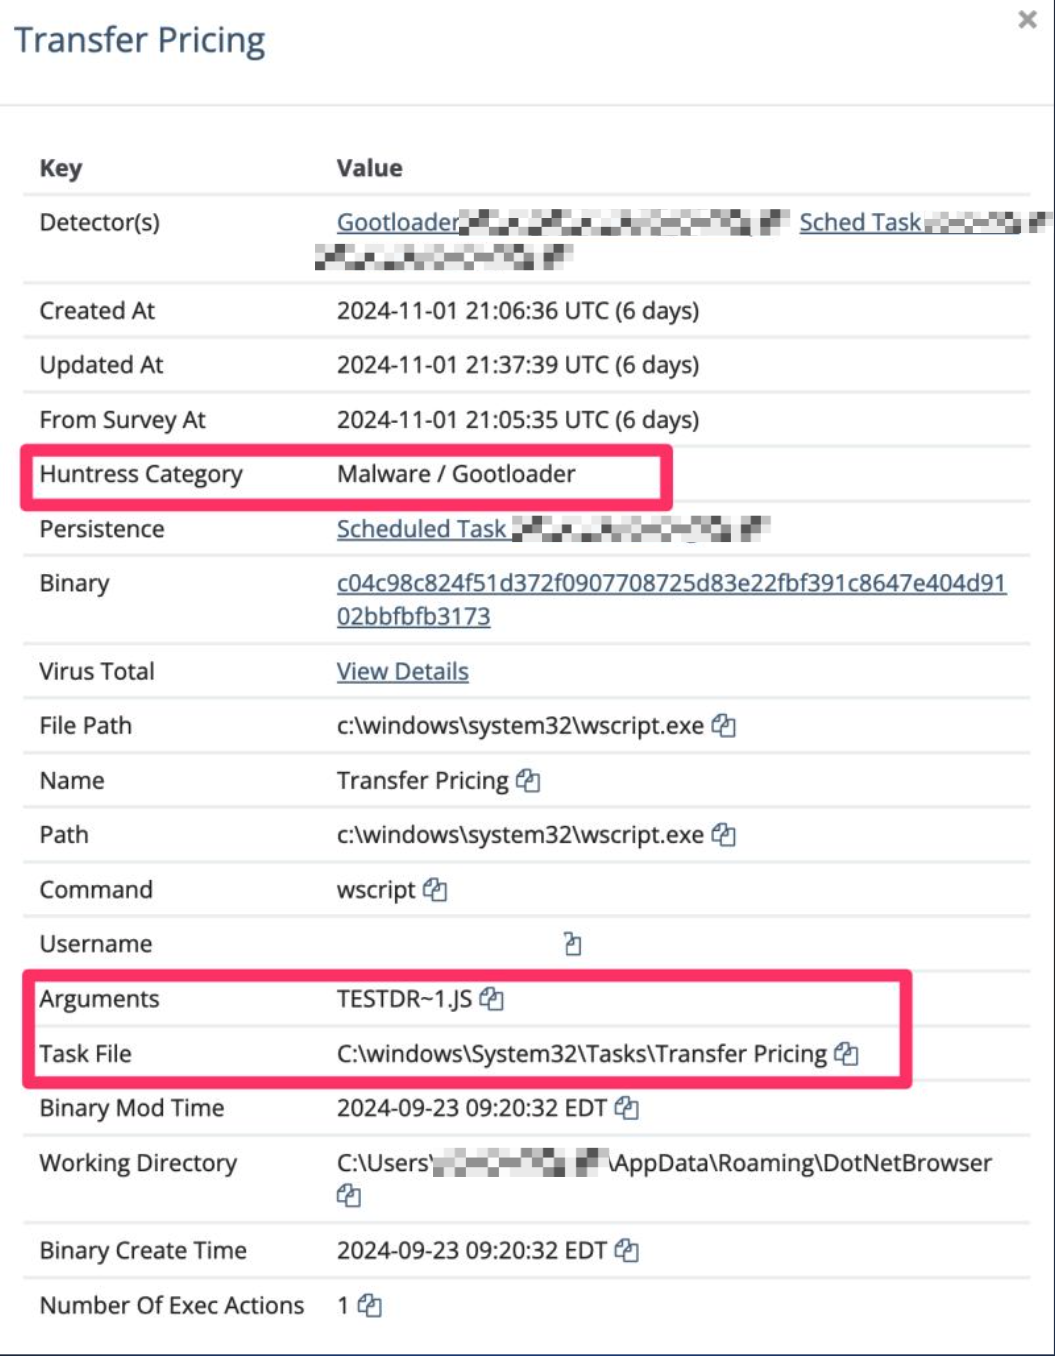
Si tus usuarios no tienen conciencia de seguridad, le estás facilitando demasiado el trabajo a un atacante. Un fabricante lo comprobó cuando un empleado descargó malware Gootloader a través de un ataque de SEO poisoning. A partir de ahí:
- Huntress EDR marcó una enumeración de dominio anómala
- Encontramos una cuenta recién creada: "Administralol" 😬
- Investigamos más a fondo y resultó que el punto de entrada fue el malware Gootloader
- Los atacantes intentaron persistir con una tarea programada que ejecutaba JavaScript
Todo este lío se pudo haber evitado con security awareness training. Si los usuarios no saben qué es riesgoso, seguirán haciendo clic en enlaces maliciosos. Capacítalos. Funciona.
Managed EDR: la venta difícil
Esto no son hipótesis. Son casos reales: amenazas que permanecieron ocultas durante años, ataques que evadieron las defensas tradicionales, intrusiones que pudieron haber provocado filtraciones masivas. Managed EDR no es solo otra herramienta de seguridad; es tu Centro de operaciones de seguridad (SOC) siempre activo, tu equipo de caza de malware, tu respuesta a incidentes en tiempo real.
Pregúntate:
- ¿Tengo visibilidad de las amenazas persistentes en mi red?
- ¿Puedo detectar el movimiento lateral y el abuso de credenciales antes de que se propaguen?
- ¿Estoy seguro de que mi stack de seguridad detecta todo?
Si alguna de esas respuestas no es un "sí" rotundo, es posible que ya tengas un atacante merodeando. Vamos a solucionarlo. Te invitamos a (ab)usar nuestra prueba gratuita y tal vez encontrar algo sospechoso que no sabías que existía.