Hay muchas cosas espeluznantes y aterradoras acechando en la oscuridad, y eso incluye la dark web. Estamos aquí para iluminar esas sombras.
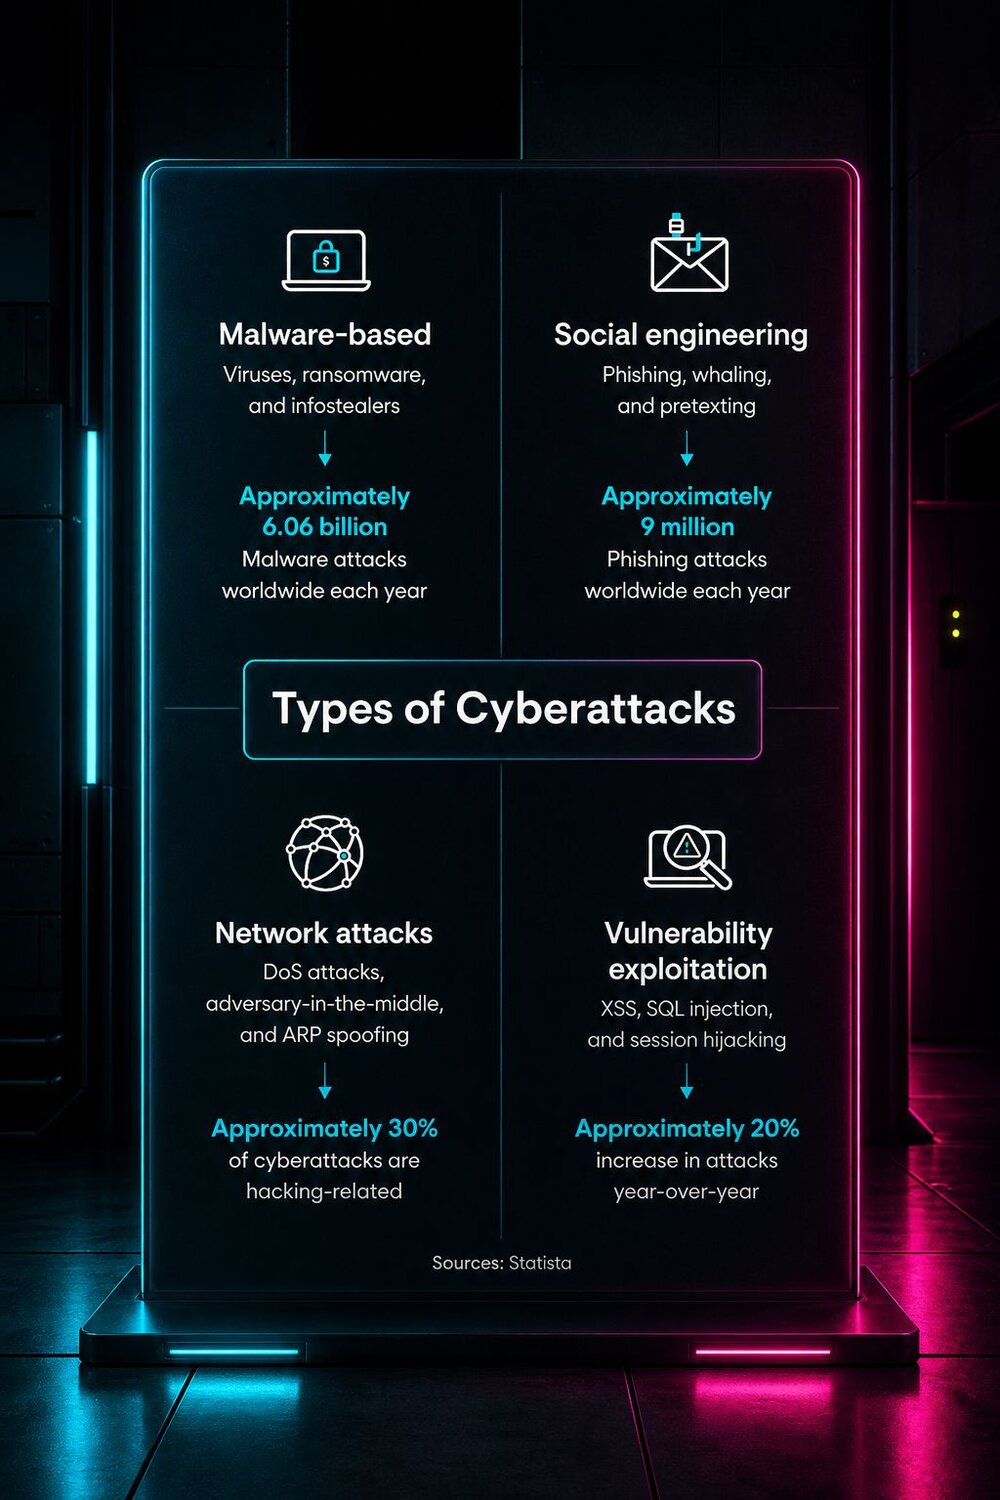
Los ciberataques más comunes que plagan la oscuridad, lamentablemente, se están volviendo más frecuentes, con un estimado de 600 millones de ataques que ocurren en todo el mundo cada día. Según nuestra encuesta de junio de 2025 a más de 500 profesionales de TI en EE. UU., el 54 % de las organizaciones experimentó un ataque de malware en los últimos 12 meses, y el 44 % experimentó phishing o spearphishing. Se sospecha que el beneficio económico es la motivación principal detrás de la mayoría de estos ataques, citado por el 27 % de los encuestados, seguido del robo de datos con un 23 %. ¡Vaya!
El primer paso para reducir los riesgos cibernéticos es saber cómo lucen los monstruos. El segundo paso es entender cómo puedes proteger a tu organización de las amenazas cibernéticas externas e internas. Sigue leyendo para conocer los diferentes tipos de ciberataques, cómo los llevan a cabo los actores de amenazas y qué puedes hacer para prevenir ataques futuros.
Tabla de contenidos
¿Qué es un ciberataque?
Tipos de ciberataques
Ataques basados en malware
Phishing e ingeniería social
Ataques de red
Ataques de explotación de vulnerabilidades
Otros tipos de ataques de ciberseguridad
Cómo protegerte de los actores de amenazas
Evita los ciberataques más comunes con Managed EDR
Preguntas frecuentes
¿Qué es un ciberataque?
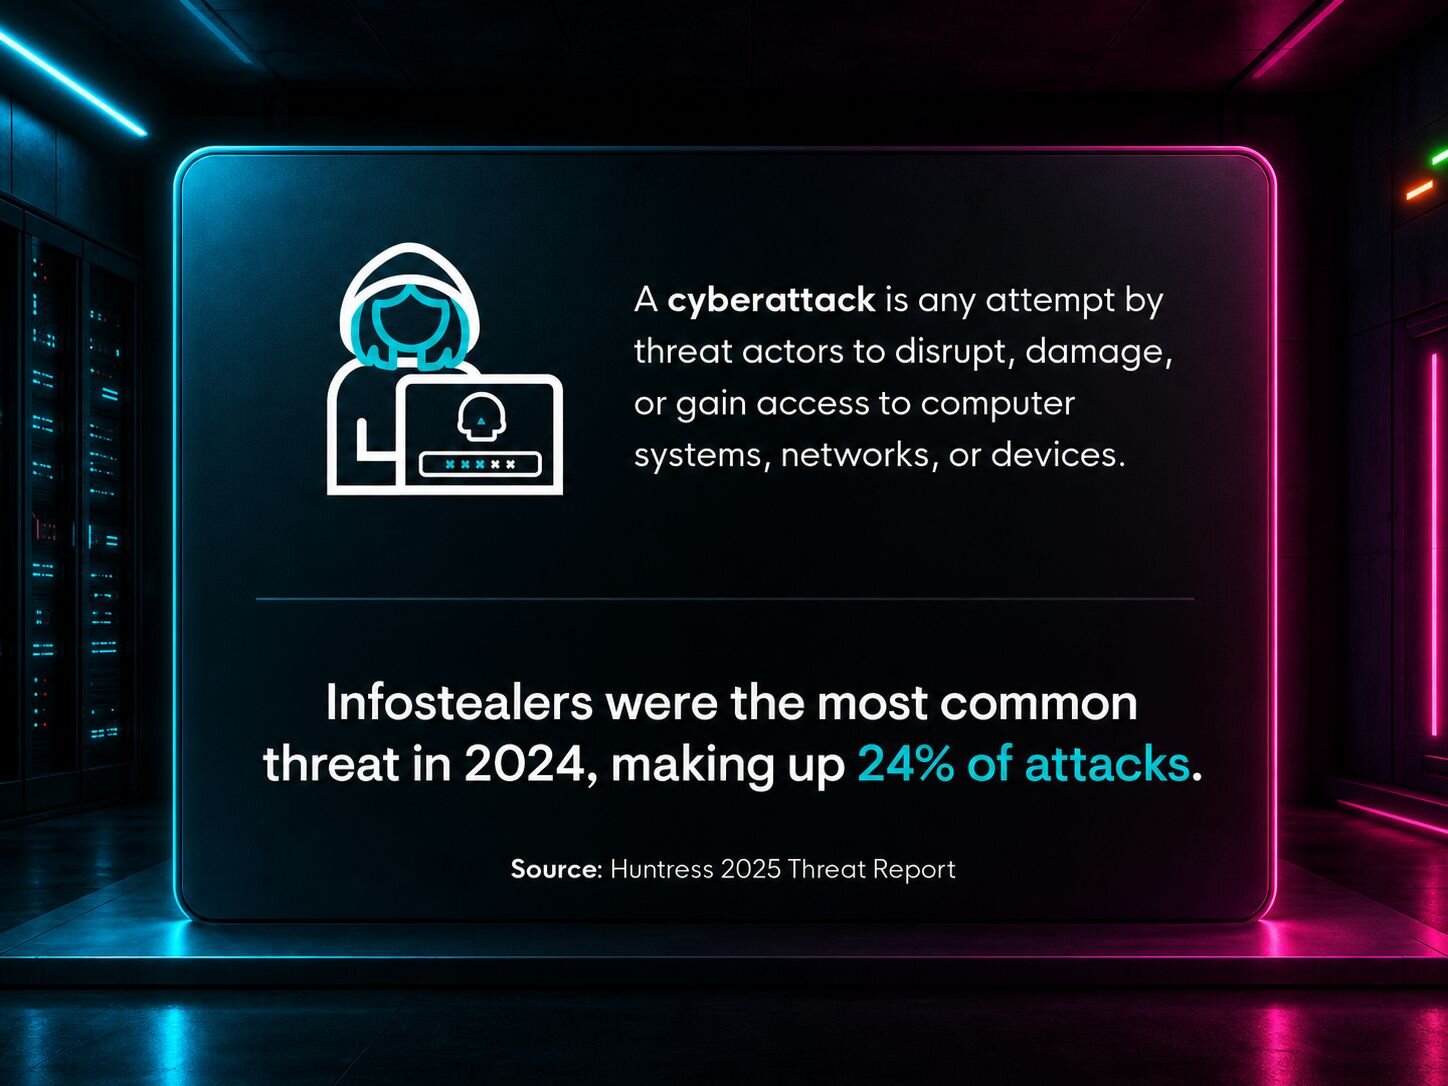
Un ciberataque se define como cualquier intento malicioso de interrumpir, dañar u obtener acceso no autorizado a sistemas informáticos, redes o dispositivos. Básicamente, es cuando alguien intenta manipular tus elementos digitales, ya sea robando tus datos, bloqueando tu sitio web o reteniendo tus archivos.
Piénsalo como un robo digital, pero en lugar de romper una ventana, están explotando vulnerabilidades de software o engañando a las personas para que revelen sus contraseñas. Estos ataques pueden variar desde simples molestias, como el adware, hasta amenazas graves, como el ransomware, que puede paralizar por completo las operaciones de organizaciones enteras. Vienen en todas las formas y tamaños, y los actores de amenazas siempre están desarrollando nuevas formas de causar problemas en el mundo digital.
¿Buscas repasar tus conocimientos de ciberseguridad? El glosario de ciberseguridad te respalda.
Tipos de ciberataques
Hay muchos tipos diferentes de ciberataques, y técnicas que los actores de amenazas usan para llevarlos a cabo. Se definen según cómo obtienen acceso al sistema, qué hacen una vez que han obtenido acceso y qué buscan específicamente. Si bien esta no es una lista exhaustiva, los ciberataques tienden a dividirse en estas cuatro categorías:
Ataques basados en malware: Piensa en el malware como el equivalente digital de un virus desagradable. Alguien desliza un programa furtivo en tu dispositivo, y este empieza a causar problemas, ya sea robando información, dañando archivos o simplemente siendo una molestia. Es como tener un duende digital suelto en tu sistema.
Phishing e ingeniería social: Aquí es donde los malos intentan engañarte para que hagas algo que ellos quieren. Podrían enviar un correo electrónico empresarial falso haciéndose pasar por tu gerente o intentar que hagas clic en un enlace sospechoso. Juegan con tu confianza o curiosidad para conseguir lo que quieren. Es como un estafador, pero en línea.
Ataques de red: Estos ataques van tras las conexiones entre computadoras. Imagina que alguien interfiere la señal de tu Wi-Fi o inunda un sitio web con tanto tráfico que lo hace colapsar. Interrumpen el flujo de información, algo así como un embotellamiento digital.
Ataques de explotación de vulnerabilidades: Todo software tiene debilidades potenciales, o "vulnerabilidades". Estos ataques ocurren cuando alguien encuentra esos puntos débiles y los usa para entrar. Es como encontrar una puerta trasera sin seguro en un edificio y entrar a causar problemas.
Ataques basados en malware
El malware, o software malicioso, es cuando un programa de software se instala en secreto en tu dispositivo. Esto se puede hacer de varias maneras, pero generalmente se hace sin que el usuario lo sepa, para permanecer indetectable. Algunos ejemplos incluyen:
1. Virus
Piensa en un virus como una enfermedad digital que se propaga por contacto. Antes de que los usuarios siquiera sepan que han sido infectados, los programas maliciosos empiezan a replicarse y propagarse.
Funcionan adhiriéndose a archivos o programas legítimos. Cuando se abre o ejecuta ese archivo infectado, el virus se activa y empieza a propagarse, lo que puede corromper archivos, robar datos o interrumpir las operaciones del sistema.
Los actores de amenazas distribuyen virus de diferentes maneras, como:
Incrustándolos en adjuntos de correo electrónico
Disfrazándolos como descargas de software aparentemente inofensivas
Explotando vulnerabilidades en sitios web para inyectar código malicioso
El objetivo es engañar al usuario para que abra el archivo infectado, lo que permite que el virus se afiance y haga su trabajo sucio.
2. Ransomware
El ransomware es un tipo de software malicioso que permite a los atacantes retener tus datos como rehenes. El actor de amenazas bloquea a los usuarios fuera de sus dispositivos, cifra archivos y luego pide un pago para restaurar las cosas.
El ransomware puede provenir de correos de phishing, descargas maliciosas o de la explotación de vulnerabilidades de software. Una vez que el ransomware infecta un sistema, cifra los archivos rápidamente, a menudo mostrando un mensaje con instrucciones de pago, generalmente en criptomoneda. Los actores de amenazas también podrían amenazar con divulgar públicamente datos confidenciales si no se paga el rescate. El objetivo es maximizar la interrupción y el miedo, aumentando la probabilidad de que las víctimas paguen.
3. Troyanos
Piensa en el caballo de Troya de la mitología griega: parece un regalo, pero esconde algo peligroso en su interior. Una vez instalado, un troyano puede realizar una variedad de acciones maliciosas, como:
Robar datos
Abrir puertas traseras para otro malware
Controlar la computadora infectada de forma remota
Al igual que el troyano original, estos programas maliciosos (el ataque) se disfrazan de software legítimo (un gigantesco y hermoso caballo de madera). A diferencia de los virus, no se autorreplican. En cambio, engañan a los usuarios para que los instalen, pareciendo inofensivos o incluso útiles.
La clave es el engaño: dependen de que los usuarios no estén al tanto de la verdadera naturaleza del software que instalan, como software pirateado, actualizaciones falsas o aplicaciones aparentemente legítimas descargadas de fuentes confiables.
4. Spyware
El spyware es como tener un acosador digital al acecho en tus dispositivos, observando en silencio cada uno de tus movimientos. Puede rastrear tu historial de navegación, capturar pulsaciones de teclas (incluidas contraseñas y números de tarjetas de crédito), monitorear correos electrónicos y mensajes, e incluso activar tu cámara web o micrófono.
Luego, el actor de amenazas recopila datos con los que puede hacer lo que quiera, como robo de identidad, fraude financiero o publicidad dirigida. Los actores de amenazas suelen aprovechar vulnerabilidades de software como su vector de ataque para instalar spyware sin que el usuario lo sepa.
5. Adware
También conocido como software publicitario, el adware es un tipo de software que muestra anuncios no deseados en la computadora o el dispositivo móvil de un usuario. Aunque no siempre es malicioso por naturaleza, puede ser muy molesto y a veces conlleva riesgos de seguridad al servir de puerta de entrada a malware más grave.
Piénsalo como esas ventanas emergentes que no se van o software que de repente inunda tu navegador con barras de herramientas y motores de búsqueda no deseados. Puede alterar notablemente tu experiencia de navegación y ralentizar tu dispositivo.
Estas son algunas formas en que los actores de amenazas pueden usar el adware:
Lo incluyen junto con descargas de software gratuito, engañando a los usuarios para que lo instalen junto con el programa deseado.
Lo propagan a través de sitios web maliciosos o extensiones de navegador.
Los tipos más agresivos de adware pueden recopilar tus datos de navegación y mostrar anuncios dirigidos, o incluso redirigirte a sitios web potencialmente peligrosos.
6. Infostealers
Como carteristas digitales, los infostealers van tras tus credenciales de inicio de sesión, información financiera, archivos personales e historial de navegación. En lugar de interrumpir tu sistema, este tipo de malware se enfoca en extraer datos valiosos de forma silenciosa.
Descubrimos que los infostealers fueron una de las principales amenazas en nuestro Informe de ciberamenazas 2025. Suelen estar disfrazados de software legítimo o incrustados en archivos aparentemente inofensivos. Una vez instalado, el infostealer recopila datos en silencio en segundo plano, a menudo registrando pulsaciones de teclas, capturando pantallas y extrayendo contraseñas guardadas en los navegadores.
7. Bots
Aunque muchos bots se usan con fines legítimos, como la indexación de motores de búsqueda o los chatbots de servicio al cliente, los bots maliciosos son usados por actores de amenazas para actividades nefastas, como automatizar el envío de spam, ataques de denegación de servicio distribuido (DDoS) o credential stuffing. Piénsalos como soldados digitales que ejecutan órdenes sin intervención humana.
Los actores de amenazas crean botnets, que son redes de computadoras o dispositivos infectados controlados por un solo atacante, para amplificar el impacto de sus ataques. Infectan dispositivos mediante malware, a menudo distribuido a través de correos de phishing o vulnerabilidades de software.
Una vez que un dispositivo se infecta, pasa a formar parte de la botnet, y el atacante puede controlarlo de forma remota para llevar a cabo ataques. Estas botnets pueden crecer hasta tamaños masivos, lo que permite a los actores de amenazas lanzar ataques a gran escala que pueden saturar sitios web, robar datos o propagar más malware.
8. Worms
Los gusanos informáticos son un tipo de malware que puede autorreplicarse y propagarse por redes sin necesitar la interacción del usuario. A diferencia de los virus, que se adhieren a archivos existentes, los gusanos son programas independientes que pueden propagarse por sí solos. Los gusanos también pueden llevar cargas útiles que realizan otras acciones maliciosas, como robar datos, eliminar archivos o instalar puertas traseras.
Aprovechan vulnerabilidades en sistemas operativos o aplicaciones para propagarse de un dispositivo a otro, a menudo causando una congestión y una interrupción significativas en la red. Imagina un contagio digital que se propaga rápidamente por tu red, infectando cada dispositivo vulnerable que encuentra.
9. Keyloggers
Los keyloggers son un tipo de spyware que registra cada pulsación de tecla que hace un usuario en una computadora o dispositivo móvil. Piensa en ellos como observadores silenciosos, que capturan todo lo que escribes, incluidas contraseñas, números de tarjetas de crédito, mensajes personales y búsquedas.
Esta información luego se almacena y se transmite al actor de amenazas, que puede usarla para robo de identidad, fraude financiero u otros fines maliciosos. Es como tener a alguien mirando por encima de tu hombro mientras ingresas toda tu información confidencial.
Los keyloggers pueden ser basados en software o en hardware. Los keyloggers de hardware son dispositivos físicos que se conectan a la conexión del teclado. Los keyloggers basados en software son mucho más comunes.
10. Rootkits
Como un camuflaje digital, los rootkits son un tipo de software malicioso diseñado para ocultar la presencia de otro malware en un sistema. En esencia, un rootkit es un conjunto de herramientas que se usa para enmascarar la existencia de archivos, procesos y conexiones de red maliciosos, dificultando que el software de seguridad o los usuarios los detecten y eliminen. ¡Qué astutos!
Los actores de amenazas implementan rootkits aprovechando vulnerabilidades en sistemas operativos o aplicaciones. A menudo obtienen el acceso inicial mediante ataques de phishing u otro malware, y luego instalan el rootkit para consolidar su control. Los rootkits pueden modificar archivos y procesos del sistema, haciendo que todo parezca normal.
También pueden deshabilitar el software de seguridad y ocultar la actividad maliciosa a los administradores del sistema. Esto permite a los actores de amenazas mantener acceso a largo plazo a los sistemas comprometidos, lo que les permite robar datos y causar más estragos.
Phishing e ingeniería social
Encuestamos a profesionales de TI sobre ciberseguridad remota e híbrida y descubrimos que el phishing y la ingeniería social eran una de las principales preocupaciones. ¿Y qué más? Alrededor de uno de cada cuatro (27%) calificó abrir o descargar estafas de phishing obvias como el peor hábito de los trabajadores remotos e híbridos.
Y no está disminuyendo. Nuestro Informe de cibercrimen de junio de 2025 encontró que el 44% de las organizaciones sufrieron un ataque de phishing o spearphishing en los últimos 12 meses, convirtiéndolo en el segundo tipo de cibercrimen más común que rastreamos. Más allá del phishing clásico, el 38% de los profesionales de TI ahora dice que la ingeniería social impulsada por IA, incluidos los deepfakes y los señuelos creados con IA, es el mayor riesgo inesperado para su organización este año.
No es de extrañar que sea un problema tan grande, dada la variedad de tipos que hay que vigilar y los cambios continuos en las tácticas de los actores de amenazas para evitar la detección.
11. Phishing
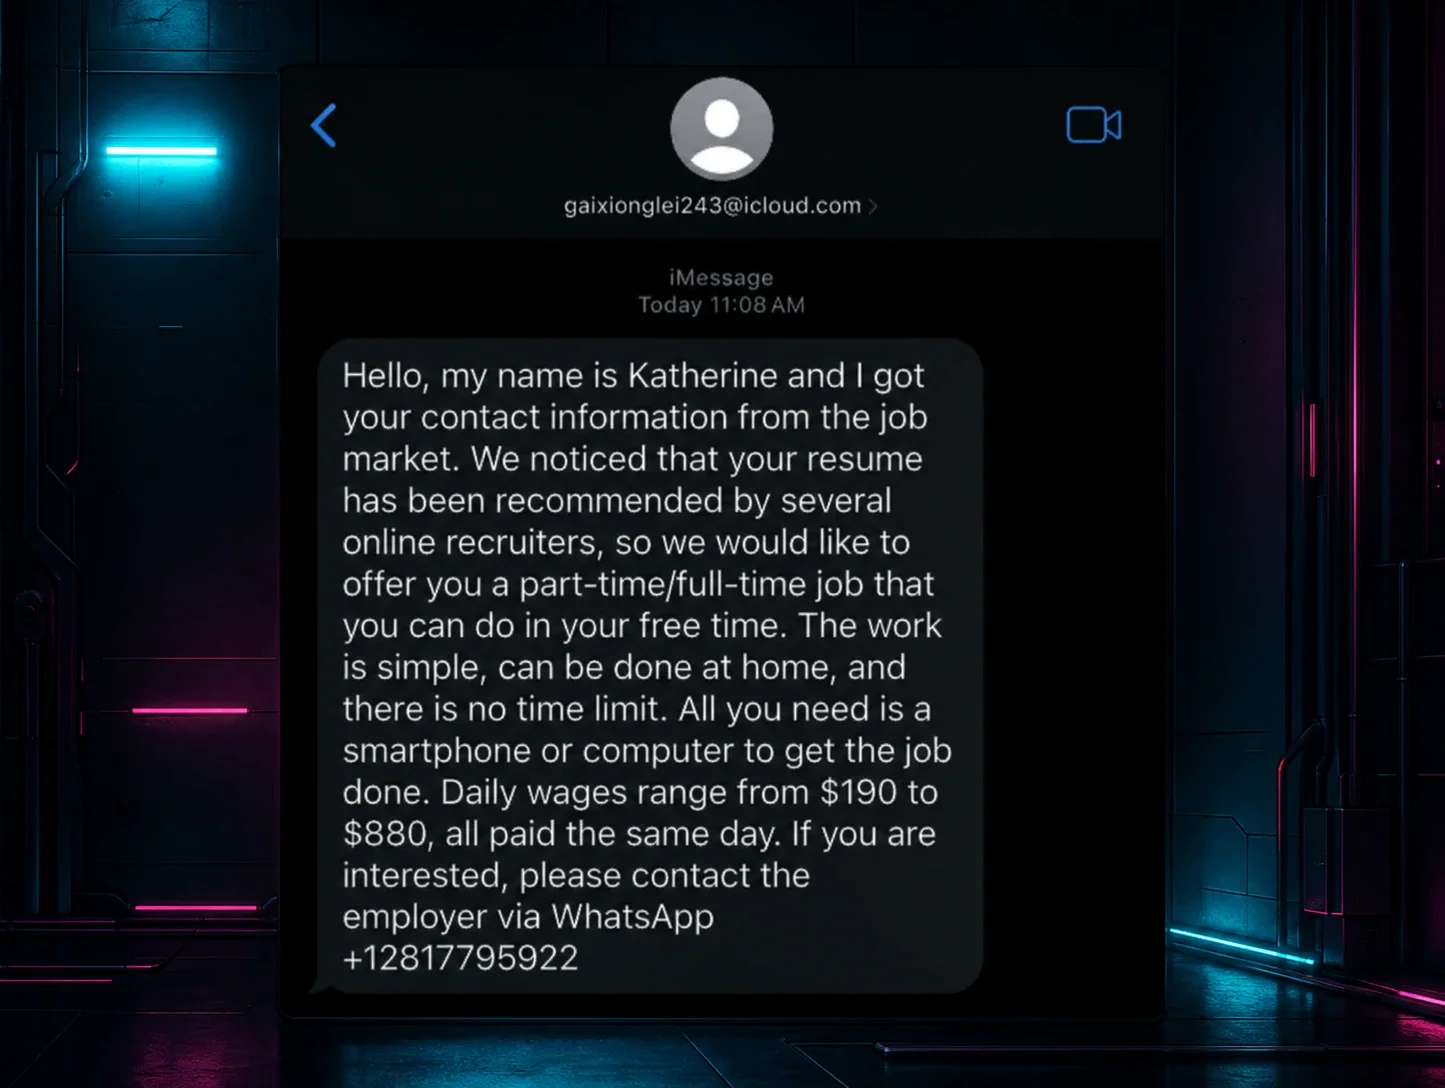
El phishing es un tipo de ciberataque en el que los actores de amenazas fingen ser alguien que no son para lograr que las víctimas revelen información personal. A menudo lo hacen creando una sensación de urgencia o confianza al hacerse pasar por organizaciones o personas legítimas mediante correos, mensajes o sitios web engañosos.
En las estafas de phishing, los actores de amenazas podrían:
Crean sitios web falsos que parecen idénticos a los reales.
Envían correos electrónicos que parecen provenir de una fuente confiable, como una notificación de tu banco o un correo que dice que hay una oferta en tu tienda favorita.
Aprovechan eventos actuales o tendencias populares para hacer sus campañas más relevantes y efectivas.
Su estrategia clave es jugar con emociones como el miedo, la curiosidad o la codicia para aumentar la probabilidad de que las víctimas caigan en sus trucos.
12. Spear phishing
El spear phishing es una forma de phishing muy específica, en la que los actores de amenazas crean ataques personalizados dirigidos a personas u organizaciones específicas. A diferencia de las campañas de phishing generales que abarcan a muchas personas, el spear phishing se enfoca en una víctima específica, usando información recopilada de redes sociales, sitios web de empresas u otras fuentes públicas para crear un mensaje muy convincente.
Este enfoque personalizado aumenta drásticamente la probabilidad de que la víctima caiga en la estafa. Así es como un actor de amenazas podría hacerlo:
Investiga a su objetivo a fondo, aprendiendo sobre su trabajo, colegas, intereses e incluso relaciones personales.
Usa esta información para crear un correo o mensaje aparentemente legítimo que parece venir de una fuente confiable, como un colega, socio de negocios o incluso un amigo.
El mensaje puede contener un enlace o archivo adjunto malicioso que, al hacer clic, instala malware o roba credenciales.
Debido a la naturaleza personalizada del spear phishing, puede ser extremadamente difícil de detectar, incluso para usuarios con experiencia.
13. Whaling
Una referencia a la famosa ballena blanca de Moby Dick, el whaling ocurre cuando los actores de amenazas van intencionalmente tras personas de alto perfil dentro de las organizaciones, como directores ejecutivos, directores financieros y otros ejecutivos. Estas personas tienen acceso a información confidencial y recursos financieros importantes, lo que los convierte en blancos principales para los ataques.
Los ataques de whaling son básicamente campañas de spear phishing aún más dirigidas, que usan técnicas sofisticadas de ingeniería social y mensajes meticulosamente elaborados para engañar a sus víctimas. El objetivo es engañar a estos ejecutivos para que realicen acciones que beneficien a los atacantes, como transferir fondos, revelar datos confidenciales u otorgar acceso no autorizado.
Los ataques de whaling suelen involucrar escenarios urgentes o de alto riesgo, como transferencias bancarias fraudulentas, demandas legales falsas o solicitudes urgentes de superiores. Debido a la naturaleza dirigida y al alto valor de la posible recompensa, los ataques de whaling pueden ser extremadamente lucrativos para los actores maliciosos.
14. Baiting
El baiting es un ataque de ingeniería social que atrae a las víctimas con una falsa promesa o recompensa para engañarlas y hacer que revelen información confidencial o instalen malware. Los actores de amenazas crean una sensación de urgencia o exclusividad, haciendo que la víctima sienta que está recibiendo una oportunidad valiosa que no puede dejar pasar.
Los actores de amenazas suelen usar el baiting para distribuir malware o robar credenciales mediante:
Dejar una unidad USB infectada en lugares públicos, esperando que alguien la conecte a su computadora.
Ofrecer descargas gratuitas de software, películas o música desde fuentes no confiables en línea.
Estas descargas suelen contener malware o redirigir a los usuarios a sitios web de phishing que roban información personal.
15. Pretexting
En el pretexting, el actor de amenazas crea un escenario fabricado, o "pretexto", para manipular a una víctima y hacer que comparta información personal o realice una acción deseada. Básicamente, construyen una historia creíble para ganarse tu confianza y aprovecharla para su propio beneficio.
Los actores de amenazas suelen usar el pretexting para hacerse pasar por figuras de autoridad, como soporte de TI, representantes bancarios o agentes de la ley. Pueden afirmar que hay un problema urgente que requiere acción inmediata, como una violación de seguridad o un error del sistema.
Al crear una sensación de urgencia o miedo, presionan a las víctimas para que proporcionen información confidencial o hagan cosas que normalmente no harían. También pueden usar información recopilada de redes sociales u otras fuentes públicas para hacer su pretexto más creíble.
Ataques de red
Un gran problema en muchas industrias, los ataques de red pueden detener por completo las operaciones comerciales. No solo son una amenaza para la seguridad de los datos, sino que también hacen casi imposible que las empresas continúen con normalidad, ya que interrumpen la comunicación y los servicios esenciales, causando posibles tiempos de inactividad y pérdidas financieras.
16. Ataque de denegación de servicio (DoS)
Imagina intentar entrar a una tienda con una multitud masiva e inesperada; simplemente no puedes pasar. En un ataque de DoS, el actor de amenazas inunda al objetivo con tantas solicitudes que se sobrecarga y falla. El objetivo es saturar el sistema, como un sitio web o una red, con una avalancha de tráfico, dejándolo inaccesible para los usuarios legítimos.
Los actores de amenazas suelen explotar vulnerabilidades en protocolos de red o aplicaciones para generar tráfico excesivo. El objetivo es interrumpir las operaciones del objetivo, causando pérdidas financieras, daño a la reputación o incluso disrupción política.
17. Ataque de denegación de servicio distribuido (DDoS)
Un ataque DDoS es una versión más potente y compleja de un ataque DoS. En lugar de una sola fuente, un ataque DDoS usa una red de computadoras comprometidas, conocida como botnet, para inundar un sistema objetivo con tráfico. Esta naturaleza distribuida hace que sea mucho más difícil defenderse, ya que el ataque se origina desde numerosas ubicaciones simultáneamente. Piénsalo como una turba coordinada que abruma un solo punto de entrada.
Los actores de amenazas crean botnets infectando numerosos dispositivos con malware, convirtiéndolos en "bots" que pueden controlar de forma remota. Luego hacen que estos bots abrumen al objetivo enviando una cantidad masiva de solicitudes, provocando que falle. Los ataques DDoS se usan a menudo para extorsión, activismo político o simplemente para interrumpir servicios en línea.
18. AiTM
También conocidos como ataques de intermediario o ataques de espionaje, los ataques AiTM ocurren cuando un actor de amenazas obtiene acceso a datos o información al interceptar la comunicación entre tú y el sitio web o la aplicación, tanto al enviar como al recibir.
Un ejemplo de esto sería algo como trabajar en una cafetería y conectarse a su red, pero en realidad un atacante ha falsificado el Wi-Fi. Cualquier dato que envíes por esa conexión—credenciales de inicio de sesión, números de tarjetas de crédito, información personal—pasa por las manos del atacante. El atacante puede interceptar, ver e incluso modificar estos datos antes de enviarlos a su destino previsto.
19. Suplantación de IP
La suplantación de IP es una técnica en la que un actor de amenazas falsifica la "dirección de remitente" en sus comunicaciones digitales. Esto les permite ocultar su verdadera identidad, evadir medidas de seguridad o lanzar ataques que parecen originarse de una fuente confiable. Imagina a alguien enviando una carta con una dirección de remitente falsa para engañarte y hacer que la abras.
Los actores de amenazas usan varios métodos para falsificar direcciones IP, como:
Manipular los encabezados de los paquetes y usar software especializado.
Falsificar la dirección IP de un servidor confiable para obtener acceso no autorizado a una red.
Lanzar un ataque DDoS que parece provenir de múltiples fuentes.
La suplantación de IP también se puede usar en ataques de adversario en el medio para interceptar y manipular el tráfico de red.
20. ARP spoofing
También conocido como envenenamiento ARP, el ARP spoofing es un tipo de ataque en el que un actor de amenazas envía mensajes falsificados del protocolo de resolución de direcciones (ARP) a una red de área local. El ARP se usa para asignar direcciones IP a direcciones de control de acceso al medio (MAC), que son direcciones de hardware físicas y únicas.
Al enviar mensajes ARP falsos, un atacante puede asociar su dirección MAC con la dirección IP de otro equipo, como un router u otra computadora. Esto engaña a los dispositivos de la red para que envíen su tráfico a la máquina del atacante.
Los actores de amenazas suelen realizar ARP spoofing para interceptar, modificar o bloquear el tráfico de red. Pueden usarlo para lanzar ataques de adversario en el medio y robar información sensible, como contraseñas o números de tarjetas de crédito.
El ARP spoofing también se puede usar para redirigir el tráfico a sitios web maliciosos o lanzar ataques DoS. El atacante envía estos paquetes ARP falsificados de forma constante, envenenando las cachés ARP de los dispositivos en la red.
21. DNS spoofing
También llamado envenenamiento de caché DNS, el DNS spoofing es un ciberataque en el que un actor de amenazas manipula el sistema de nombres de dominio (DNS) para redirigir a los usuarios a sitios web maliciosos. El DNS traduce nombres de dominio (como "example.com") en direcciones IP (como "192.168.1.1").
En un ataque de suplantación, el atacante inserta registros DNS falsos en la caché de un servidor DNS, redirigiendo a los usuarios que intentan acceder a un sitio web legítimo hacia uno falso. Es como cambiar la entrada de la guía telefónica de un negocio para que quienes llamen terminen en otro número.
Los actores de amenazas logran esto mediante:
La explotación de vulnerabilidades en servidores DNS.
La interceptación de consultas DNS y el envío de respuestas falsas.
El envío de respuestas DNS falsificadas a un servidor objetivo, envenenando su caché con asignaciones de direcciones IP incorrectas.
Esto se puede hacer mediante técnicas como la predicción de ID de transacción o explotando vulnerabilidades conocidas en el software DNS.
Una vez que la caché DNS está envenenada, cualquiera que use ese servidor DNS será redirigido al sitio web malicioso del atacante, que puede verse idéntico al legítimo. Esto les permite robar credenciales, distribuir malware o llevar a cabo otras actividades maliciosas.
Ataques de explotación de vulnerabilidades
Si bien muchos tipos de ciberataques usan vulnerabilidades para ejecutar un ataque, los ataques de explotación de vulnerabilidades se realizan exclusivamente a través de debilidades en el software o hardware para obtener acceso no autorizado o control. Los atacantes encuentran y explotan estas fallas para inyectar código malicioso, robar datos o interrumpir sistemas.
En esencia, aprovechan brechas de seguridad conocidas o desconocidas para comprometer un objetivo.
22. Inyección SQL
La inyección SQL es un tipo de ciberataque que explota vulnerabilidades en aplicaciones web que usan bases de datos SQL. Los actores de amenazas inyectan código SQL malicioso en campos de entrada, como formularios de inicio de sesión o cuadros de búsqueda, y el servidor de la base de datos lo ejecuta.
Esto les permite manipular la base de datos, recuperar información sensible, modificar datos o incluso obtener control administrativo del servidor. Piénsalo como engañar a la base de datos para que ejecute comandos que no debía ejecutar.
Los actores de amenazas identifican campos de entrada que no están correctamente depurados o validados, y luego elaboran consultas SQL que se adjuntan a solicitudes reales. Por ejemplo:
Pueden introducir una cadena especialmente diseñada en un campo de nombre de usuario.
Cuando se procesa, se evita la autenticación o se recupera información de otras tablas.
Esto les permite acceder a datos a los que no deberían tener acceso, o incluso cambiar o eliminar datos dentro de la base de datos.
23. Secuencias de comandos en sitios cruzados (XSS)
El XSS es un tipo de vulnerabilidad de seguridad web que permite a los atacantes inyectar scripts maliciosos en sitios web que ven otros usuarios. Se trata de engañar a un sitio web para que muestre contenido no confiable como si fuera parte del sitio mismo. Esto puede provocar el robo de cookies, el secuestro de sesiones de usuario o incluso la redirección a sitios web maliciosos.
Los actores de amenazas implementan XSS al encontrar campos de entrada u otras áreas de un sitio web que no eliminan correctamente los datos proporcionados por el usuario. Luego inyectan código JavaScript malicioso, que se ejecuta cuando otros usuarios ven la página afectada. Este código puede entonces robar credenciales de usuario, modificar el contenido del sitio web o realizar otras acciones dañinas.
24. Falsificación de solicitudes entre sitios (CSRF)
El CSRF es un tipo de vulnerabilidad que permite a un atacante engañar al navegador de un usuario para que envíe solicitudes no deseadas a un sitio web donde el usuario está actualmente autenticado. El atacante básicamente usa la sesión existente del usuario para realizar acciones sin su conocimiento o consentimiento.
Los actores de amenazas implementan CSRF creando sitios web maliciosos o incrustando código malicioso en sitios web o correos electrónicos legítimos. Cuando un usuario con sesión iniciada visita el sitio web del atacante o abre un correo malicioso, el código oculto envía una solicitud al sitio web vulnerable usando las cookies de sesión existentes del usuario.
Si el sitio web vulnerable no tiene una protección CSRF adecuada, procesará la solicitud como si viniera del usuario, permitiendo que el atacante realice acciones como cambiar contraseñas, transferir fondos o hacer compras.
25. Clickjacking
El clickjacking, también conocido como redireccionamiento de interfaz, es una técnica maliciosa en la que los atacantes engañan a los usuarios para que hagan clic en algo que no pretendían. Hacen esto superponiendo elementos ocultos sobre páginas web legítimas, secuestrando efectivamente los clics del usuario. Imagina un botón transparente colocado sobre un botón de "eliminar", engañándote para que elimines algo cuando creías que hacías clic en algo inofensivo.
Estas capas se agregan usando iframes u otras técnicas HTML. Luego se posicionan sobre elementos interactivos, como botones o enlaces, engañando a los usuarios para que hagan clic en ellos.
Los actores de amenazas pueden usar este método para diversas acciones, algunas menos perjudiciales, como darle me gusta a una página de Facebook o seguir una cuenta de Twitter, u otras más maliciosas, como realizar compras no autorizadas. La víctima no es consciente de que está realizando estas acciones, ya que cree que está haciendo clic en otra cosa.
26. Secuestro de sesión
También llamado secuestro de cookies, el secuestro de sesión es un ciberataque en el que un atacante se hace pasar por un usuario robando sus cookies de sesión, que se usan para mantener el estado de sesión iniciada de un usuario. Robarlas permite al atacante evitar la autenticación y realizar acciones como si fuera el usuario real.
Los actores de amenazas implementan el secuestro de sesión mediante varios métodos, incluidos ataques XSS, ataques de adversario en el medio y malware. Una vez que tienen la cookie, pueden acceder a la cuenta del usuario sin necesitar su nombre de usuario ni contraseña.
27. Exploit de día cero
Un exploit de día cero es un ciberataque que aprovecha una vulnerabilidad de software que el proveedor o los usuarios aún no han descubierto ni corregido. Básicamente, es un ataque que ocurre "cero días" después de descubrirse la vulnerabilidad, lo que significa que no hay un parche o solución disponible. Los exploits de día cero son especialmente peligrosos porque no puedes corregir un problema que desconoces.
Los actores de amenazas descubren vulnerabilidades de día cero mediante ingeniería inversa, análisis de código o comprándolas a investigadores u otros actores de amenazas. Luego desarrollan exploits que aprovechan estas vulnerabilidades para obtener acceso no autorizado, robar datos o instalar malware.
Como estas vulnerabilidades son desconocidas, las medidas de seguridad tradicionales, como el software antivirus o los sistemas de detección de intrusos, pueden no ser eficaces. Una vez que el proveedor descubre la vulnerabilidad, desarrolla parches rápidamente, lo que hace que la ventana de oportunidad sea corta pero muy dañina.
Otros tipos de ataques de ciberseguridad
Muchos tipos de ataques de ciberseguridad quedan fuera de las cuatro categorías anteriores. Estos incluyen ataques que provienen del interior de la organización, como las amenazas internas, u otros que usan técnicas que no encajan dentro de una estrategia o marco específico.
28. Ataque de fuerza bruta
Los ataques de fuerza bruta son un método de prueba y error en el que el atacante sigue adivinando hasta encontrar las credenciales correctas. El actor de amenazas prueba cada combinación posible de contraseñas o claves de cifrado hasta acertar.
Los actores de amenazas llevan a cabo ataques de fuerza bruta con herramientas automatizadas que generan y prueban numerosas combinaciones de contraseñas. Pueden apuntar a formularios de inicio de sesión, archivos cifrados o redes inalámbricas. Para aumentar sus probabilidades de éxito, suelen usar diccionarios de contraseñas comunes o variaciones de contraseñas conocidas.
29. Ataque de pulverización de contraseñas
Mientras que un ataque de fuerza bruta prueba una gran cantidad de contraseñas para acceder a una cuenta específica, el ataque de pulverización de contraseñas, o ataques de diccionario, intenta acceder a muchas cuentas usando contraseñas comunes.
Entonces, en lugar de bombardear una sola cuenta con intentos interminables de contraseñas, el ataque de pulverización de contraseñas distribuye un pequeño conjunto de contraseñas comunes entre un gran número de cuentas. Esto reduce la probabilidad de activar bloqueos de cuenta, ya que evita intentos fallidos excesivos de inicio de sesión en una sola cuenta.
30. Credential stuffing
El credential stuffing es la razón por la que una buena gestión de contraseñas y una buena higiene cibernética son tan importantes.
Un actor de amenazas usa credenciales obtenidas de otra filtración de datos y las prueba en distintas cuentas para intentar obtener acceso. Básicamente "rellenan" estas credenciales robadas en formularios de inicio de sesión de varios sitios web, con la esperanza de que los usuarios hayan reutilizado el mismo nombre de usuario y contraseña.
Los actores de amenazas obtienen estas listas de credenciales de la dark web u otras fuentes donde se venden o comparten datos robados. Luego usan herramientas automatizadas para probar rápidamente estas credenciales en numerosos sitios web.
Si un usuario reutilizó la misma combinación de nombre de usuario y contraseña, el atacante obtiene acceso a su cuenta. Este es un método de ataque muy eficiente porque requiere poco esfuerzo del atacante y se aprovecha del hábito común de reutilizar contraseñas.
31. Ataque de puerta trasera
Un ataque de puerta trasera consiste en que un actor de amenazas crea un punto de entrada oculto en un sistema o red, sorteando las medidas de seguridad normales. Esto le permite obtener acceso y control no autorizados, a menudo sin el conocimiento de los usuarios o administradores legítimos del sistema. Piénsalo como un pasaje secreto que le permite a un intruso evitar la puerta principal y el sistema de seguridad.
Los actores de amenazas implementan puertas traseras mediante varios métodos, como instalar software malicioso, explotar vulnerabilidades de software o modificar configuraciones del sistema. Pueden usar troyanos, rootkits u otro malware para crear estos puntos de entrada ocultos.
Una vez establecida una puerta trasera, pueden usarla para acceder remotamente al sistema, robar datos, instalar malware adicional o lanzar más ataques. Las puertas traseras pueden pasar inadvertidas durante periodos prolongados, lo que permite a los actores de amenazas mantener acceso persistente a los sistemas comprometidos.
32. Ciberespionaje
El ciberespionaje consiste en usar técnicas de hacking para obtener acceso no autorizado a información sensible de gobiernos, organizaciones o individuos con fines políticos, económicos o militares. Básicamente es espionaje digital, donde los atacantes buscan robar datos confidenciales, propiedad intelectual o secretos comerciales.
Los actores de amenazas, a menudo patrocinados por estados o grupos criminales organizados, llevan a cabo el ciberespionaje mediante varios métodos, incluidos phishing, malware y exploits de día cero. Apuntan a individuos o sistemas específicos con acceso a información valiosa, usando técnicas sofisticadas para evadir las medidas de seguridad y pasar inadvertidos.
Pueden usar spear phishing para apuntar a personal clave, usar ataques de amenaza persistente avanzada (APT) para infiltrarse en redes, o explotar vulnerabilidades de software para acceder a bases de datos sensibles. La información robada se usa luego para avanzar los objetivos del atacante.
33. Amenazas internas
La llamada viene de dentro de la casa.
Las amenazas internas involucran riesgos de seguridad dentro de una organización, presentados por empleados, contratistas u otros usuarios autorizados que tienen acceso a información o sistemas sensibles. Estas amenazas pueden ser intencionales, cuando alguien roba datos o sabotea sistemas a propósito, o involuntarias, como cuando un empleado hace clic accidentalmente en un enlace de phishing o maneja mal información sensible.
Además de la falta de cuidado, las amenazas internas pueden darse por diversas razones, ya sea beneficio personal, venganza o para vender a competidores. A veces, los actores de amenazas externos incluso intentan reclutar a personas internas para que realicen acciones maliciosas en su nombre.
34. Filtración de datos
Las filtraciones de datos son una preocupación principal en diversas industrias. Son una categoría más amplia que describe muchos de los tipos de ataques de esta lista en los que se accede o divulga sin autorización información sensible, confidencial o protegida. Esto puede provocar robo de identidad, fraude financiero, daño reputacional y consecuencias legales.
Los métodos incluyen infecciones de malware, ataques de phishing, inyección SQL y la explotación de vulnerabilidades de software. Pueden robar credenciales para acceder a bases de datos, usar ransomware para extorsionar a las víctimas o exfiltrar datos a través de sistemas comprometidos. Las filtraciones suelen ocurrir cuando se combinan varios tipos de ataque al mismo tiempo.
35. Watering hole
Un watering hole es un ciberataque dirigido en el que los actores de amenazas comprometen un sitio web que es visitado con frecuencia por sus víctimas previstas. En lugar de atacar directamente al objetivo, infectan un sitio web que el objetivo confía y usa regularmente, como un abrevadero donde se reúnen los animales. Esto les permite infectar a varias víctimas con un solo punto de compromiso.
Los actores de amenazas encuentran vulnerabilidades en estos sitios web e inyectan código malicioso, como JavaScript o iframes. Cuando un usuario objetivo visita el sitio comprometido, su navegador ejecuta el código malicioso, que puede instalar malware, robar credenciales o redirigirlo a sitios web de phishing. Este ataque es efectivo porque aprovecha la confianza de las víctimas en sitios web conocidos.
36. Ataque a la cadena de suministro
En lugar de atacar directamente a una organización objetivo, los atacantes de la cadena de suministro se infiltran en un proveedor que ofrece productos o servicios a esa organización. Esto les permite distribuir malware u obtener acceso no autorizado a través de un canal de confianza.
“Podrías intentar seguir construyendo de la forma más segura posible, pero si lo que has puesto en tu máquina está comprometido o puede estarlo, es una puerta trasera para que los atacantes entren”, dice Seth Geftic, exvicepresidente de Marketing de Producto de Huntress. “Es muy difícil para los defensores hacer algo al respecto, porque normalmente no puedes revisar tu software de contabilidad u otros programas en busca de brechas de seguridad si nadie sabe que existen”.
Los actores de amenazas implementan ataques a la cadena de suministro al comprometer herramientas de desarrollo de software, inyectar código malicioso en actualizaciones de software o manipular componentes de hardware durante la fabricación o distribución. Podrían apuntar a bibliotecas de código abierto, proveedores de software externos o fabricantes de hardware.
Una vez que un componente comprometido se integra en los sistemas de la organización objetivo, el atacante puede obtener acceso a datos confidenciales, instalar malware o interrumpir las operaciones. Este tipo de ataque es particularmente efectivo porque aprovecha las relaciones de confianza y puede afectar a un gran número de víctimas.
Cómo protegerte contra los actores de amenazas
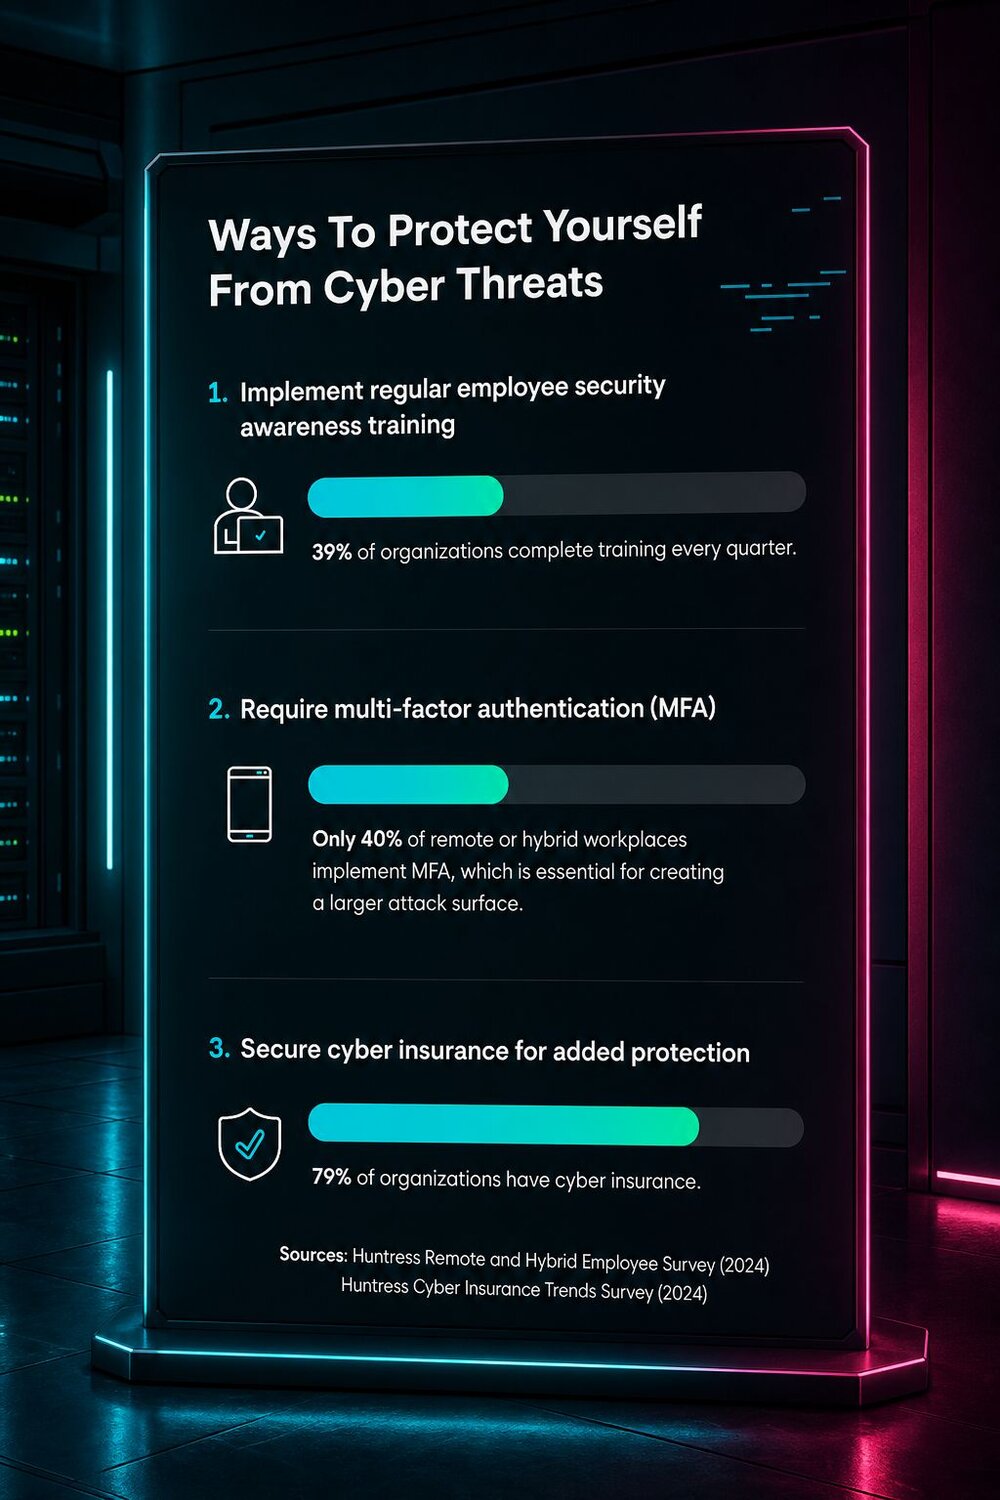
Protegerte a ti y a tu organización de los muchos tipos de ciberataques puede parecer abrumador. Pero mantenerte alerta e implementar prácticas de seguridad sólidas puede reducir significativamente tu riesgo. Aquí tienes algunos consejos clave para ayudar a prevenir ciberataques:
Capacitación y concientización de los empleados: El error humano es una vulnerabilidad importante. La capacitación regular en seguridad para empleados sobre phishing, ingeniería social y prácticas seguras en línea es crucial.
Políticas sólidas de contraseñas y autenticación multifactor (MFA): Exigir contraseñas sólidas y únicas e implementar MFA agrega una capa adicional de seguridad. MFA exige que los usuarios den varias formas de verificación, lo que dificulta mucho más el acceso no autorizado por parte de los atacantes.
Actualizaciones y parches regulares de software: Las vulnerabilidades de software son un punto de entrada común para los ciberataques. Es esencial mantener actualizados los sistemas operativos, las aplicaciones y el firmware con los últimos parches de seguridad.
Firewalls y sistemas de detección/prevención de intrusos (IDPS): Los firewalls actúan como una barrera entre la red de una organización y las amenazas externas, mientras que los IDPS vigilan la actividad inusual e informan y detienen posibles ataques.
Copia de seguridad de los datos y recuperación: Hacer copias de seguridad de los datos críticos con regularidad y almacenarlos de forma segura permite a las organizaciones recuperarse de ataques de ransomware u otros incidentes de pérdida de datos. Tener un plan de recuperación confiable es crucial para la continuidad del negocio.
Protección de endpoints y software antivirus: Es fundamental implementar soluciones sólidas de protección de endpoints y software antivirus actualizado en todos los dispositivos. Estas herramientas pueden detectar y eliminar malware, prevenir el acceso no autorizado y proteger contra otras amenazas cibernéticas.
Invierte en un seguro cibernético: El seguro cibernético es cada vez más común, y alrededor del 79% de las organizaciones cuenta con cobertura. Aun así, nuestro Informe de ciberdelincuencia 2025 encontró que el 22% de las organizaciones estadounidenses carece por completo de una póliza, a menudo por preocupaciones de costo. Dado que el cibercrimen le cuesta a más de una cuarta parte de las organizaciones entre $100.000 y $500.000 al año, las cuentas suelen favorecer tener cobertura.
Evita los ciberataques más comunes con EDR administrado
Y ahí lo tienes: un resumen de algunas de las cosas más desagradables que acechan en las sombras digitales. Si bien saber sobre todas estas amenazas es útil, mantenerse al día con el panorama en constante evolución de los ciberataques más comunes puede sentirse como un trabajo de tiempo completo.
Ahí es donde entra en juego contar con una defensa sólida. Si buscas una forma de reforzar seriamente tu seguridad y quitarte la preocupación de lidiar con todo esto, considera una solución de detección y respuesta para endpoints (EDR) administrada. Deja que Huntress se encargue del trabajo pesado con EDR administrado para que puedas concentrarte en lo que mejor sabes hacer.
Preguntas frecuentes
¿Cuál es el ataque de ciberseguridad más común?
El phishing y el ransomware son dos de los ciberataques más comunes. Sin embargo, varía según la industria; una de las principales preocupaciones en la ciberseguridad del sector salud, por ejemplo, son las filtraciones de datos.
¿Cuáles son los 5 tipos más comunes de amenazas de ciberseguridad?
Los cinco tipos más comunes de ciberataques incluyen phishing, ransomware, malware, DDoS y ataques de credenciales como credential stuffing y ataque de pulverización de contraseñas. Esto varía según la industria.
¿Con qué empiezan la mayoría de los ciberataques?
La mayoría de los ciberataques comienzan con algún tipo de vulnerabilidad, ya sea una mala gestión del sistema de ciberseguridad, un error humano o un problema de red, por ejemplo.