

Toda empresa sufre ataques. Eso no es una posibilidad, es el estado actual de la ciberseguridad. La única variable real es cómo responde tu equipo en los primeros 60 minutos, porque esa respuesta, más que cualquier firewall o licencia de antivirus, determina cuánto te cuesta el incidente en dinero, demandas y confianza de los clientes.
Un plan de respuesta a incidentes no es una casilla de cumplimiento que escribes una vez para satisfacer a un auditor y luego olvidas. Es un manual operativo probado que mantiene funcional a un equipo de TI reducido cuando la presión aumenta y las decisiones no pueden esperar. Sin uno, todas las herramientas de seguridad del mundo no te ayudarán a lidiar con las consecuencias de un ciberataque, porque esas consecuencias no son un problema técnico. Son un problema financiero, legal y de reputación, y los costos promedio de una filtración de datos se acumulan rápido.
¿Qué es un plan de respuesta a incidentes y por qué debería importarte?
Un plan de respuesta a incidentes es el conjunto documentado y probado de procedimientos que sigue tu organización en el momento en que se detecta un ciberataque: quién hace qué, en qué orden y cómo se toman las decisiones bajo presión. Es distinto de una política de seguridad, que establece las reglas. El plan es el manual que convierte esas reglas en acción cuando el ransomware bloquea tus archivos o una cuenta se ve comprometida a las dos de la madrugada.
Los hackers no son muy exigentes. Claro, algunos tienen líneas éticas que no cruzan, pero la gran mayoría de las empresas, grandes o pequeñas, son un blanco válido. El enfoque de "a mí no me va a pasar" no sirve cuando las consecuencias podrían costar casi $5 millones en promedio. Y no es solo tu billetera lo que está en riesgo. Hay consecuencias regulatorias. Consecuencias legales. Consecuencias de reputación. Una cosa es perder algo de dinero, y otra muy distinta es perder la confianza de tus clientes.
Piensa en un plan de respuesta a incidentes como prepararte para una cena festiva. Puedes improvisar en la cocina si quieres. Ya has cocinado antes. Sabes lo que le gusta a la gente. ¿Qué tan difícil podría ser? Bueno, cuando la presión aumenta y solo tienes una oportunidad de hacerlo bien, más vale que las cosas salgan bien. Una cena festiva arruinada puede significar solo algunos invitados decepcionados y comida para llevar. Pero en el caso de un incidente cibernético, no tener un plan puede significar un desastre.
Esto es lo que puede hacer por ti un plan de respuesta a incidentes sólido:
Reducir el tiempo de inactividad: la contención rápida de amenazas limita el impacto operativo y financiero.
Proteger la confianza pública: una comunicación bien orquestada tranquiliza a los clientes.
Permitir una recuperación más rápida: los pasos de restauración definidos devuelven los servicios en línea rápidamente.
Apoyar el cumplimiento regulatorio: se cumplen los requisitos de documentación e informes.
Minimizar la exposición legal: las decisiones se toman con asesoría legal, lo que reduce los riesgos de incumplimiento.
Todas las empresas necesitan un plan de respuesta a incidentes porque TODAS las empresas son blancos potenciales.
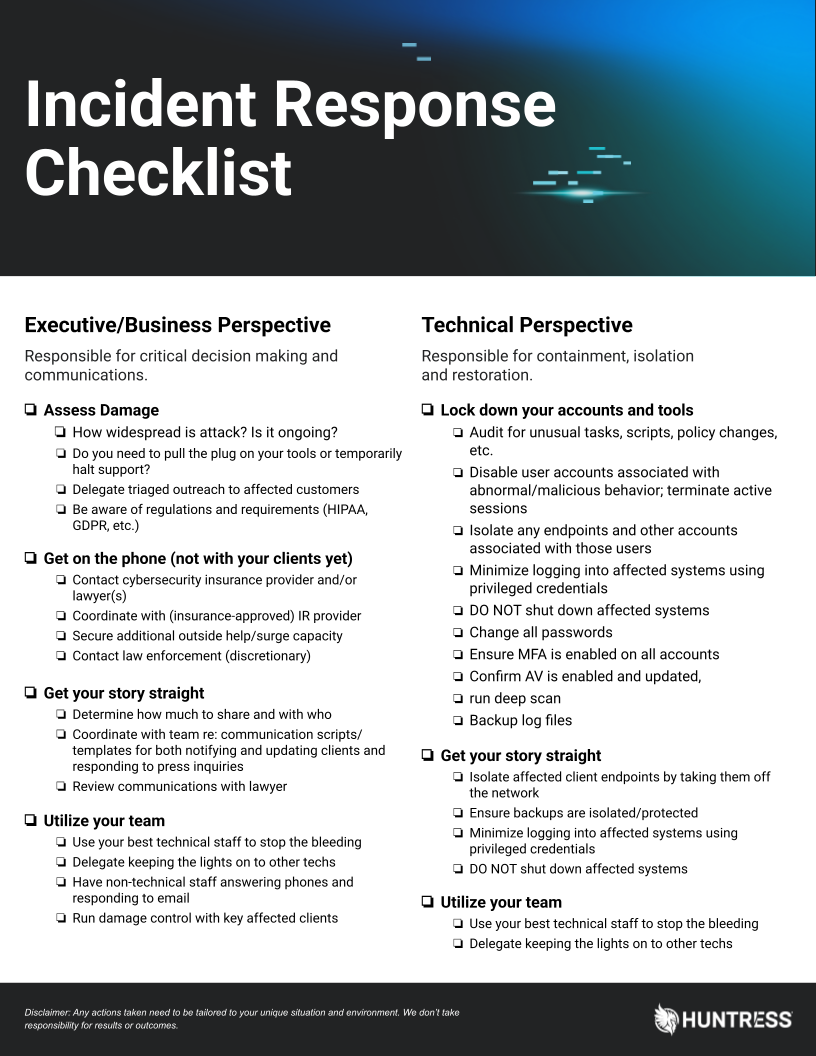
¿Qué debe incluir un plan de respuesta a incidentes sólido?
Un plan de respuesta a incidentes cibernéticos funciona porque asigna roles y responsabilidades predefinidos antes de que alguien los necesite, no durante el incidente, cuando no hay tiempo para decidir quién está a cargo. Dos grupos llevan el plan adelante: los líderes empresariales, que son dueños de las decisiones estratégicas y legales, y los equipos técnicos, que son dueños de la detección, contención y recuperación. Ambos necesitan instrucciones claras y una lista de verificación en la que confíen.
Líderes empresariales
Cuando las cosas se complican, el liderazgo es más importante que nunca. Mientras que la respuesta de seguridad y técnica ante un incidente busca detener las amenazas y limitar más daños, la posición inmediata y futura de una empresa está en manos de sus líderes. Esto es lo que incluye:
Decisiones estratégicas: decisiones de alto nivel sobre la continuidad del negocio y la gestión de la reputación.
Comunicación clara: aprobar lo que se comparte con clientes, reguladores y la prensa.
Navegación regulatoria: iniciar las notificaciones de filtración de datos, si se requiere (piensa en GDPR, HIPAA).
Coordinación: delegar el contacto y el apoyo a los clientes y las partes interesadas afectadas.
Equipos técnicos
Aunque no se ocupan de inmediato de la reputación ni de las pérdidas financieras, son los primeros en responder y contener y limpiar las amenazas antes de que las cosas empeoren:
Contención rápida: aislar los sistemas afectados antes de que las amenazas se propaguen.
Análisis de causa raíz: evaluar la profundidad y el alcance del daño.
Restauración: priorizar la restauración de los sistemas principales de forma segura y rápida.
Vigilancia continua: auditar cuentas, revisar registros, rotar credenciales y asegurarse de que todo el software y la tecnología estén actualizados.
No dejes al azar quién hace qué. Un plan de respuesta a incidentes sólido especifica quién cubre cada tarea, ya sea una prioridad ejecutiva o una acción técnica, para evitar el caos y la confusión.
El marco de respuesta a incidentes: cinco fases de un plan eficaz
No todos los planes de respuesta a incidentes son iguales; los requisitos regulatorios, la estructura del equipo y las necesidades de los clientes dan forma a los detalles. Pero los planes más sólidos siguen la misma estructura subyacente: el marco de cinco fases que establece NIST SP 800-61 Rev 3, el estándar en torno al cual se construyen la mayoría de los programas de respuesta a incidentes.
Preparación
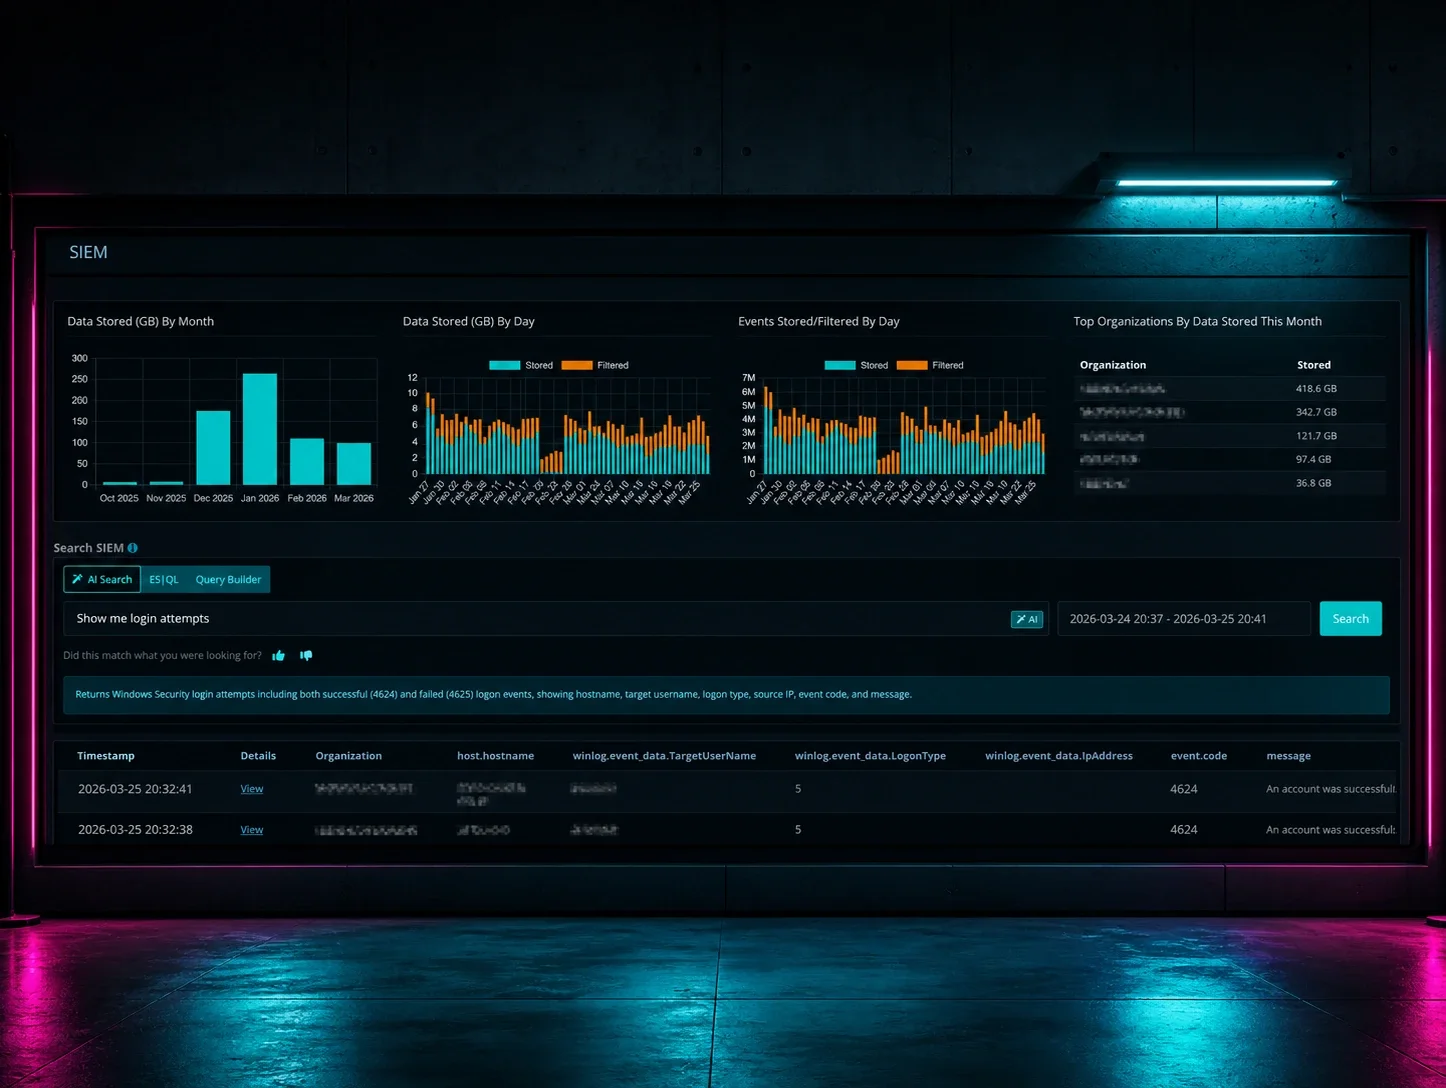
La preparación es todo lo que ocurre antes de un incidente, no durante uno. Eso significa reunir a tu equipo de respuesta a incidentes y definir quién lo integra, redactar las políticas que rigen cómo opera el equipo y contar con las herramientas adecuadas. Detección y respuesta para endpoints (EDR), detección y respuesta de amenazas a la identidad (ITDR) y gestión de eventos e información de seguridad (SIEM) son la capa de herramientas que hace posible la detección temprana en primer lugar. La preparación también significa realizar ejercicios de simulación con la frecuencia suficiente para que el plan se vuelva memoria muscular, y no un documento que nadie ha abierto desde que se escribió.
Detección y análisis
Esta fase consiste en determinar, de forma rápida y precisa, si lo que estás viendo es realmente un incidente. Eso significa verificar la alerta, categorizar su gravedad y delimitar hasta dónde se ha propagado. Una sola estación de trabajo comprometida requiere una respuesta muy distinta a la de un atacante con acceso de administrador de dominio. Acertar en esta fase determina qué tan rápido y de forma adecuada avanza todo lo que sigue.
Contención
Una vez que confirmas un incidente, la prioridad es evitar que se propague. Aquí es donde los equipos técnicos demuestran su valor, aislando los endpoints y las cuentas afectadas con la rapidez suficiente para cortarle el paso a un atacante antes de que se mueva lateralmente hacia el resto de la red. La contención da el tiempo que necesita cada fase posterior.
Erradicación y recuperación
Con la amenaza contenida, el siguiente trabajo es eliminarla definitivamente: encontrar y eliminar la causa raíz, no solo el síntoma que activó la alerta. La recuperación viene justo después: restaurar los sistemas desde copias de seguridad limpias, rotar cada credencial que el atacante pudo haber tocado, y actualizar el software para que la misma brecha no pueda usarse dos veces.
Actividad posterior al incidente
Aquí es donde la mayoría de los planes se vienen abajo en silencio, porque es la fase que los equipos se saltan una vez que baja la presión. Una revisión real posterior al incidente cubre qué pasó, cómo se desempeñó el equipo frente al plan, qué vacíos surgieron en el camino, y qué debe cambiar antes del siguiente incidente. Esta es la fase donde el plan realmente mejora. Si te la saltas, terminas reconstruyendo el mismo plan desde cero cada vez.
Pasos iniciales para la planificación de respuesta a incidentes
No todos los planes de respuesta a incidentes son iguales. Muchas empresas tienen necesidades particulares: cuestiones regulatorias específicas, consideraciones de equipo o regionales, necesidades variables de clientes, etc. Pero la mayoría de los planes de respuesta a incidentes deberían seguir los mismos pasos generales.
Aquí tienes un ejemplo:
Evaluación de daños: Los expertos técnicos miden el alcance y la naturaleza de un ataque. Esto guía decisiones como apagar temporalmente los sistemas afectados o continuar el soporte de forma limitada.
Notificación rápida: Los líderes de la empresa se contactan con el asesor legal y las aseguradoras de ciberseguridad, mientras los equipos técnicos se preparan para aislar los endpoints o cuentas de usuario afectados.
Comienza la comunicación: Se distribuyen guiones y plantillas aprobados, para que se entregue un mensaje consistente.
Pasos coordinados: El liderazgo se enfoca en los asuntos de "panorama general" y las cuestiones legales, mientras los equipos técnicos avanzan en pasos como la contención, la auditoría de registros o el cambio de credenciales.
Restauración y recuperación: Una vez resuelta la amenaza, el liderazgo supervisa las actualizaciones regulatorias, y los técnicos trabajan en reducir el impacto operativo del incidente.
A medida que cambia el panorama de amenazas, también cambian las necesidades de tu plan. La seguridad a largo plazo requiere más que prepararse para responder. Significa construir resiliencia que pueda adaptarse a medida que las amenazas evolucionan. Aprende más sobre cómo preparar tu estrategia de seguridad para el futuro.
Cómo Huntress apoya la respuesta a incidentes
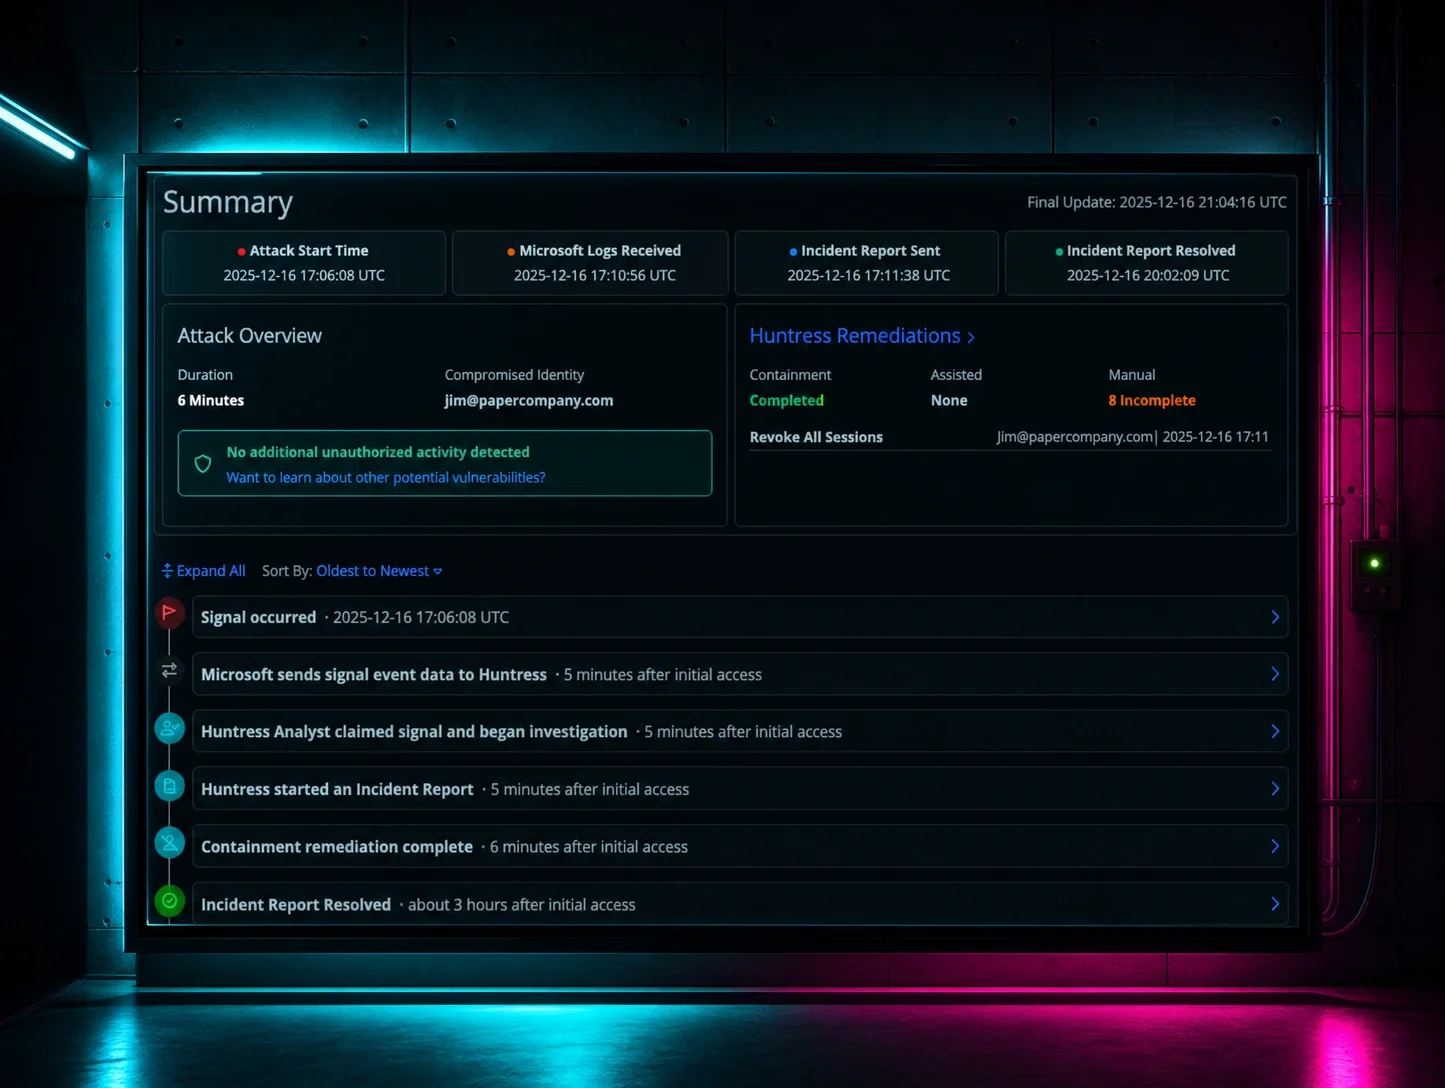
Un plan es tan bueno como la señal en la que se basa. Si tus herramientas de monitoreo no detectan una amenaza hasta que ya se ha propagado, tu plan de respuesta a incidentes está reaccionando ante un desastre en lugar de detectarlo a tiempo, y cada fase, desde la contención hasta la recuperación, se vuelve más costosa como resultado.
Si estás creando o actualizando tu plan, nuestro Incident Response Tabletop-in-a-Box le da a tu equipo todo lo que necesita para realizar un ejercicio de simulación de mesa real, y nuestro webinar bajo demanda, "Practical Incident Response Planning," repasa los detalles con nuestro panel de expertos.
¿Listo para ver cómo la Huntress Agentic Security Platform le da a tu plan de respuesta a incidentes la capa de detección y respuesta que necesita? Inicia una prueba gratuita, o agenda una demo hoy.
A los hackers les encanta cuando te atrapan desprevenido; asegurémonos de que se lleven una decepción.
Preguntas frecuentes
¿Cuál es la diferencia entre un plan de respuesta a incidentes y una política de respuesta a incidentes?
Una política de respuesta a incidentes es el documento de gobernanza; establece que tu organización tendrá un proceso de respuesta, quién es responsable de él, y qué estándares debe cumplir. El plan de respuesta a incidentes es el manual operativo construido bajo esa política: los pasos específicos, roles y acciones que tu equipo sigue cuando ocurre un incidente real. Piensa en la política como la regla que exige que exista un plan, y en el plan como lo que realmente ejecutas.
¿Con qué frecuencia debería probarse y actualizarse un plan de respuesta a incidentes?
La mayoría de los equipos de seguridad realizan ejercicios de simulación de mesa al menos dos veces al año, con una revisión completa del plan al menos una vez al año o después de cualquier cambio organizacional significativo, como un nuevo liderazgo, nuevas herramientas, o un cambio en los requisitos regulatorios. Los planes también deberían revisarse de inmediato después de cualquier incidente real, ya que ahí es cuando los vacíos de la versión actual son más evidentes.
¿Qué es un equipo de respuesta a incidentes, y quién debería formar parte de él?
Un equipo de respuesta a incidentes es el grupo de personas predefinidas responsables de ejecutar tu plan. Normalmente incluye un líder de respuesta a incidentes que lidera las decisiones, un líder forense o técnico que investiga y contiene la amenaza, un enlace legal que gestiona el cumplimiento y las obligaciones de notificación, un líder de comunicaciones que gestiona los mensajes internos y externos, y un patrocinador ejecutivo que toma las decisiones estratégicas finales. Cada rol importa porque un vacío en cualquiera de ellos crea un cuello de botella justo cuando comienza un incidente.
¿Cuánto tiempo suele tomar una respuesta a incidentes?
La contención puede ocurrir en minutos con herramientas de detección sólidas y un plan maduro, o extenderse por días si la amenaza no se detecta a tiempo. Los plazos de recuperación completa varían más, desde unos pocos días para una respuesta contenida y bien ensayada, hasta varias semanas para incidentes que involucran un compromiso generalizado del sistema. Los factores más importantes son qué tan rápido se detecta la amenaza, qué tan maduro y probado está el plan, y si las herramientas de monitoreo adecuadas ya estaban implementadas antes de que comenzara el incidente.
¿Cuál es la razón más común por la que fallan los planes de respuesta a incidentes?
Los planes suelen fallar por una de tres razones: nunca se han probado, así que nadie sabe realmente cómo ejecutarlos bajo presión; la responsabilidad de las decisiones clave no está clara, lo que paraliza la respuesta justo cuando más importa la velocidad; o no existe una plantilla de comunicación previamente aprobada, así que el mensaje se redacta desde cero mientras el incidente todavía se está desarrollando. Las tres razones se reducen a la misma causa raíz: tratar el plan como un documento en lugar de como una capacidad ensayada.