


Infografía
Dónde la IA se gana su lugar en un equipo de seguridad resiliente
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Adversary in the Middle (AitM) es un tipo de ataque en el que los actores de amenazas se ubican estratégicamente entre el emisor y el receptor de datos para robar información confidencial, como tokens de sesión. AitM evade las defensas de MFA, imita sesiones de inicio de sesión reales de usuarios y no necesita malware para obtener acceso no autorizado a tus sistemas, datos y personas.
Mira el video de nuestro el centro de operaciones de seguridad (SOC) con un análisis detallado de un ataque AitM, por qué son difíciles de detectar y cómo identificarlos.


Recursos relacionados
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.

Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.

Conoce las principales ciberamenazas a la industria manufacturera en 2026, desde brechas entre IT/OT hasta el abuso del acceso remoto, y cómo construir una resiliencia real.

Adéntrate en la cacería con Sarah Reddish, el/la analista del centro de operaciones de seguridad (SOC) en el SOC global de Huntress que trabaja en Triage y Análisis. Descubre cómo marca la diferencia cada día.

En esta sesión, analizamos los ataques reales que nuestro centro de operaciones de seguridad (SOC) detuvo antes de que pudieran afectar a las empresas.

Separar los ataques a endpoints de las vulneraciones de identidad no siempre es sencillo: a medida que los atacantes pasan de atacar dispositivos a explotar las identidades que impulsan tu negocio, entender cómo se interconectan ambos no es negociable.
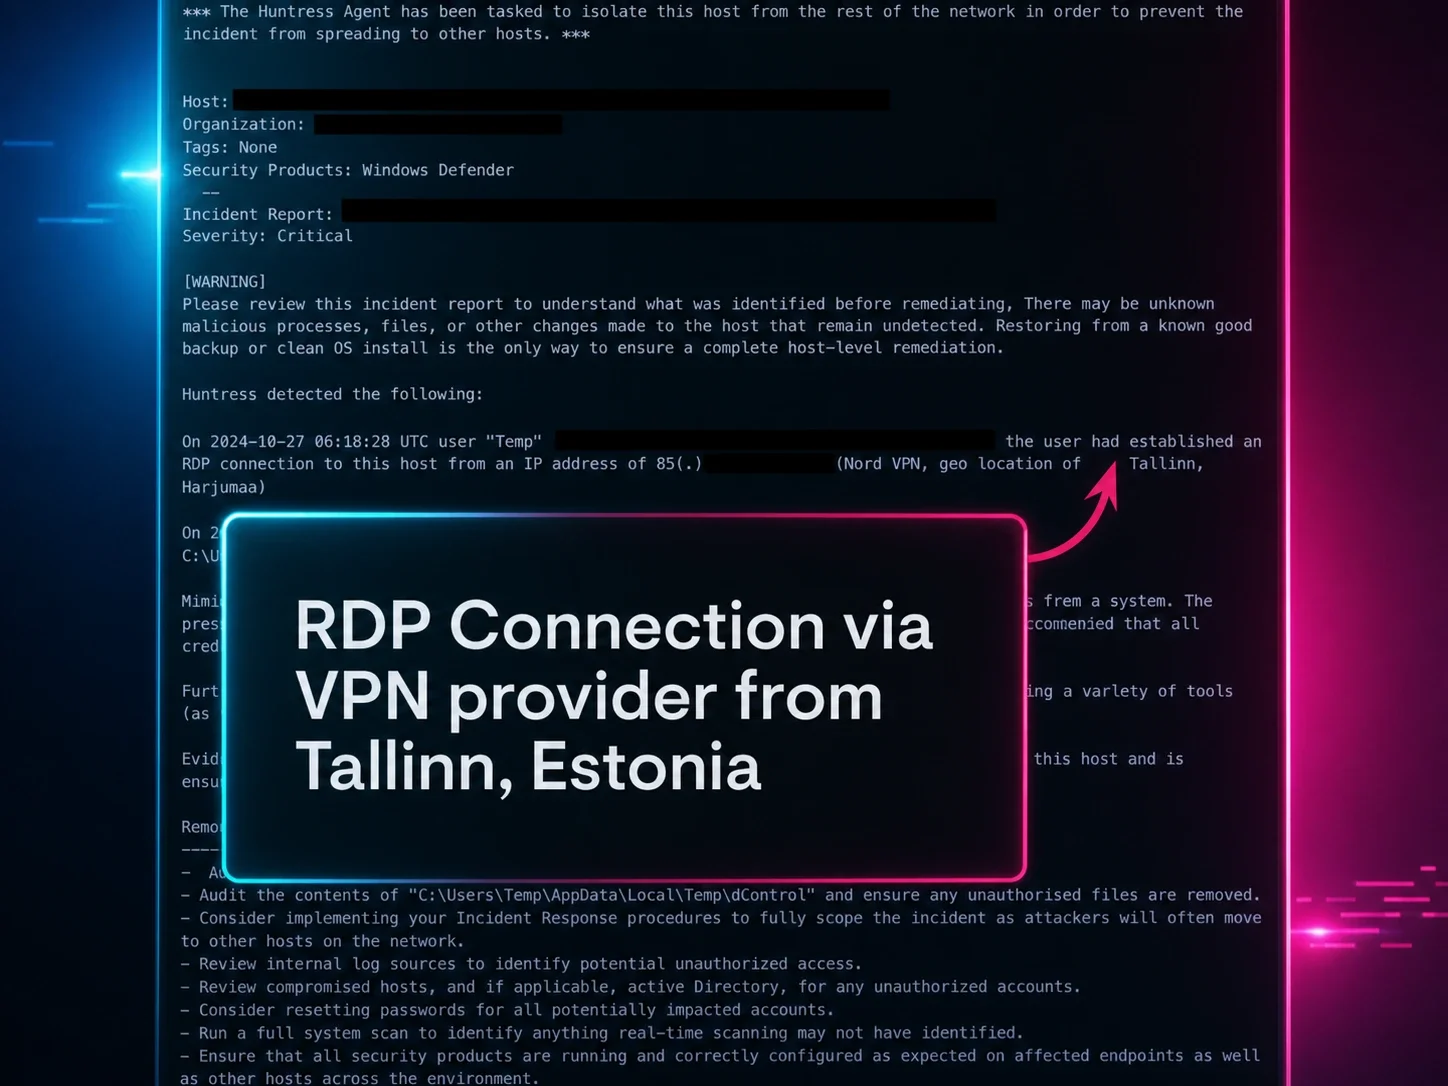
En esta sesión, verás ataques reales analizados por el equipo élite del SOC de Huntress, que revela cómo se comprometen RDP, VPN y otros puntos de entrada.
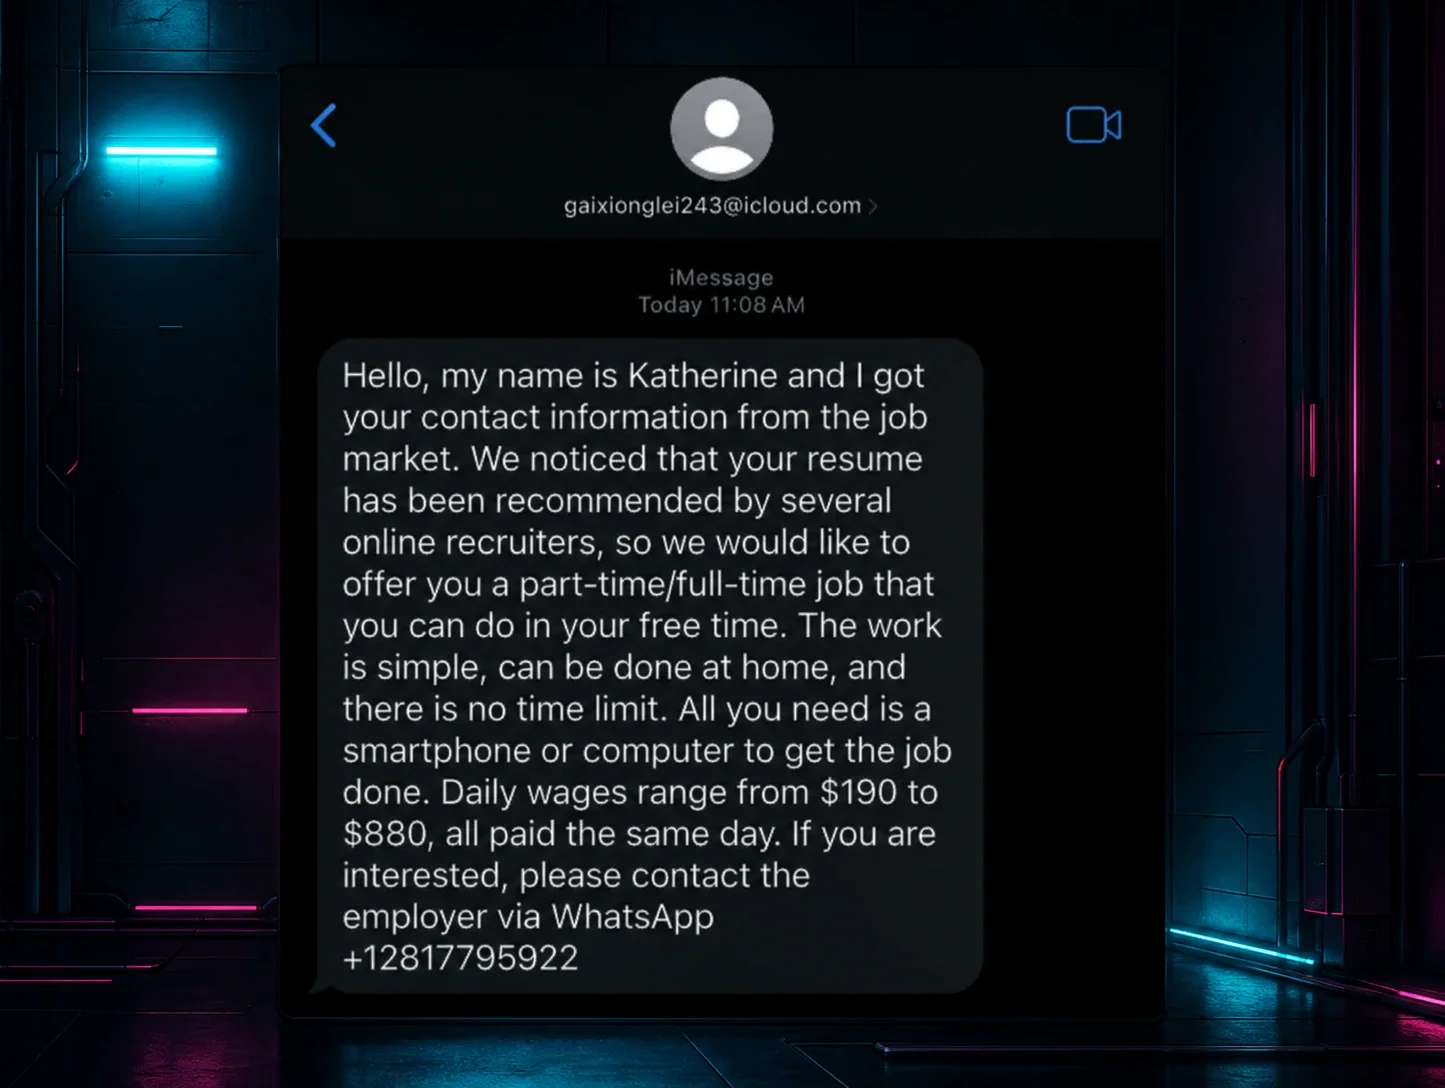
Las estafas de reclutamiento no son solo una molestia: dañan la reputación de las empresas y ponen en riesgo a quienes realmente buscan empleo. Así se detectan y esto es lo que Huntress está haciendo para combatirlas.
Comenzaron a circular afirmaciones sobre vulnerabilidades de ConnectWise Control y explotación activa. Huntress contactó al proveedor y al investigador, y esto es lo que realmente pasó.
