

El compromiso de correo empresarial (BEC) es una estafa de phishing donde los atacantes se hacen pasar por una fuente confiable para convencer a otros de que les den datos confidenciales o tomen una acción específica. |
Entre las amenazas que afectan a empresas de todos los tamaños hoy en día, el compromiso de correo empresarial es una preocupación particularmente creciente, y con razón.
El compromiso de correo empresarial (BEC) es un tipo de cibercrimen donde los atacantes buscan manipular o comprometer cuentas de correo dentro de una organización para cometer actividades fraudulentas como fraude electrónico y robo de credenciales. En términos simples, un ataque BEC usa la suplantación de correo electrónico para cometer fraude, generalmente para redirigir un pago o robar credenciales de inicio de sesión.
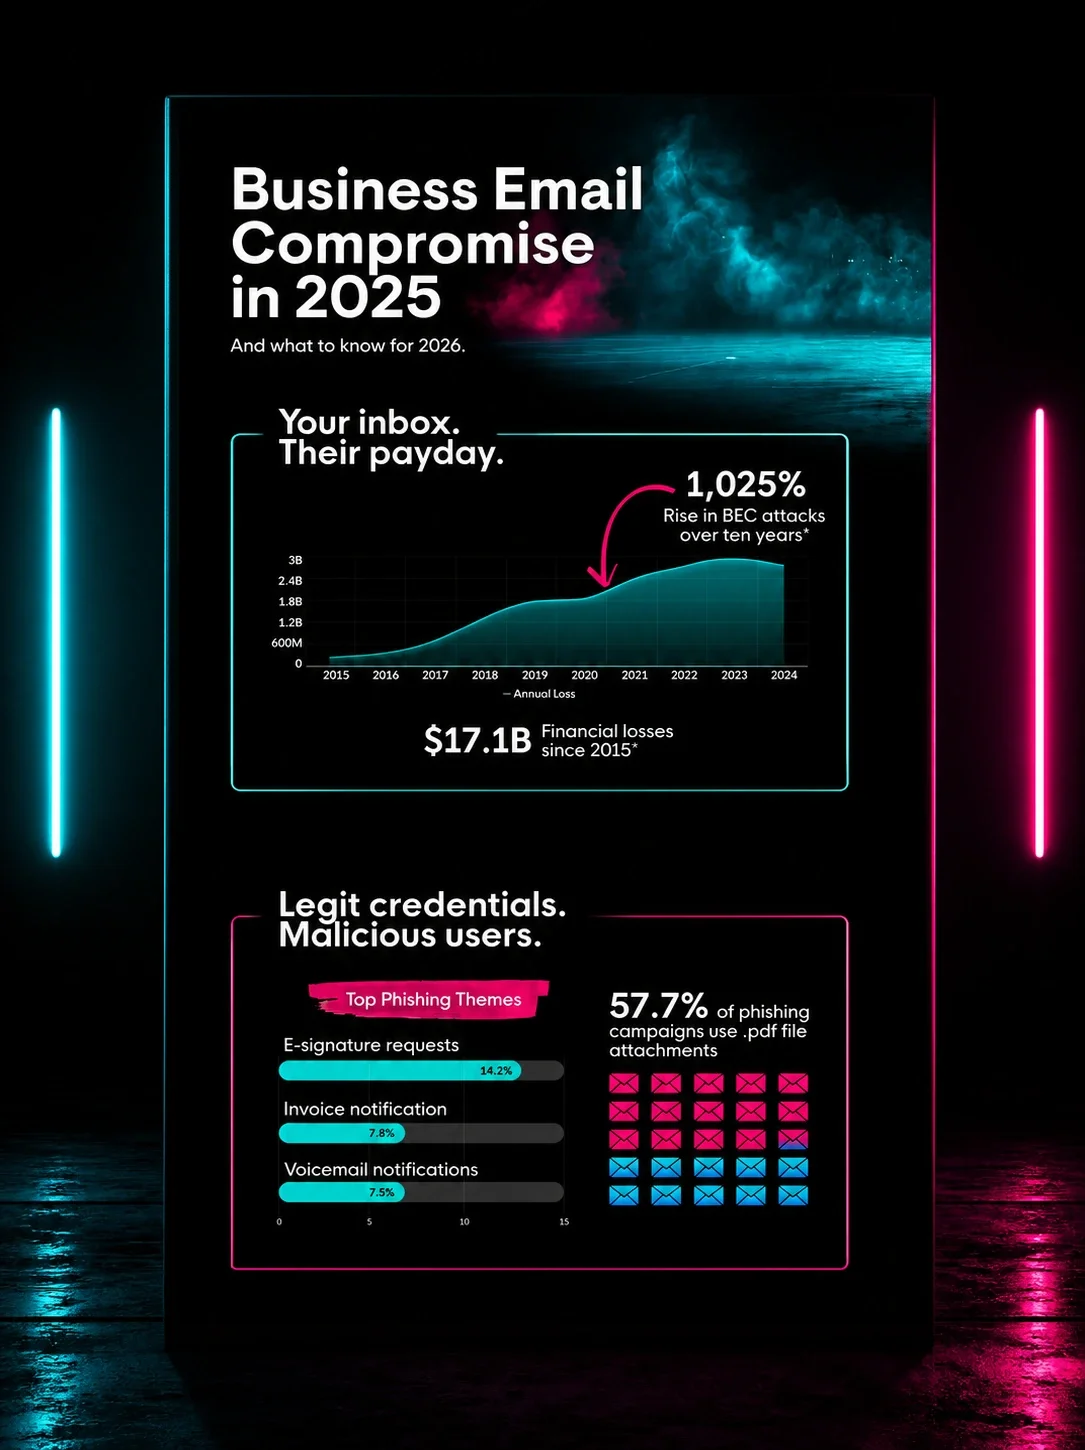
Estos ataques generan alrededor de $55 mil millones en pérdidas en todo el mundo, y se espera que esa cifra aumente. Nuestra encuesta a más de 500 profesionales de TI en EE. UU. encontró que el 36% de las organizaciones sufrió un ataque BEC en los últimos 12 meses, lo que lo convierte en el tercer tipo de cibercrimen más reportado (detrás de las infecciones por malware y el phishing).
La principal motivación sospechada es la ganancia financiera, mencionada por el 27% de los encuestados, que es exactamente lo que los ataques BEC están diseñados para lograr.
Adentrémonos en el mundo del compromiso de correo empresarial, exploremos qué es un ataque BEC, cómo funciona, y aprendamos consejos prácticos para defenderte de los ataques BEC.
Tabla de contenidos
¿Cómo funcionan los ataques de compromiso de correo empresarial?
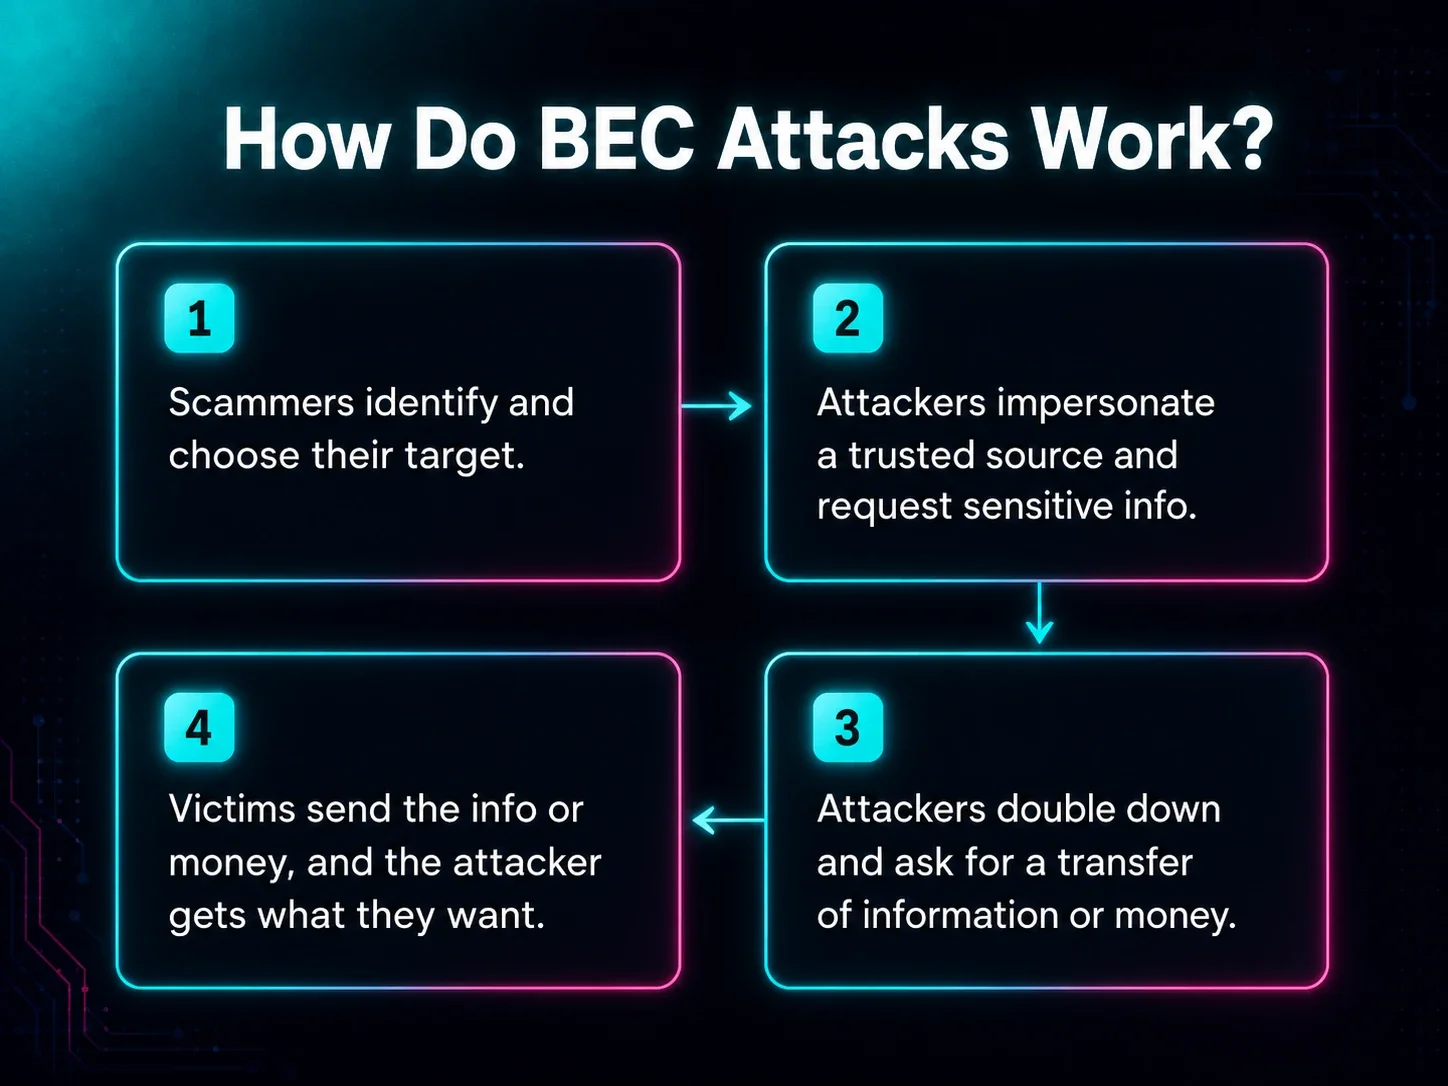
Los ataques BEC funcionan suplantando a una fuente confiable por correo electrónico para engañar a empleados u organizaciones y hacer que envíen dinero o datos confidenciales.
Los atacantes crean estos correos, a menudo con ayuda de herramientas de IA generativa que hacen que el contenido se vea legítimo de forma rápida y eficiente, imitando el tono y el estilo de escritura de personas en las que confías. Esto dificulta que los destinatarios distingan entre correos legítimos y estafas.
El factor de la IA es cada vez más difícil de ignorar. Nuestro Informe de cibercrimen encontró que el 38% de los profesionales de TI considera que la ingeniería social impulsada por IA es el mayor riesgo imprevisto para su organización, y el 42% cree que los ataques impulsados por IA serán el cambio más importante en el cibercrimen durante los próximos cinco años. El BEC es un encaje natural para las tácticas impulsadas por IA, ya que los ataques dependen de la suplantación y la confianza fabricada.
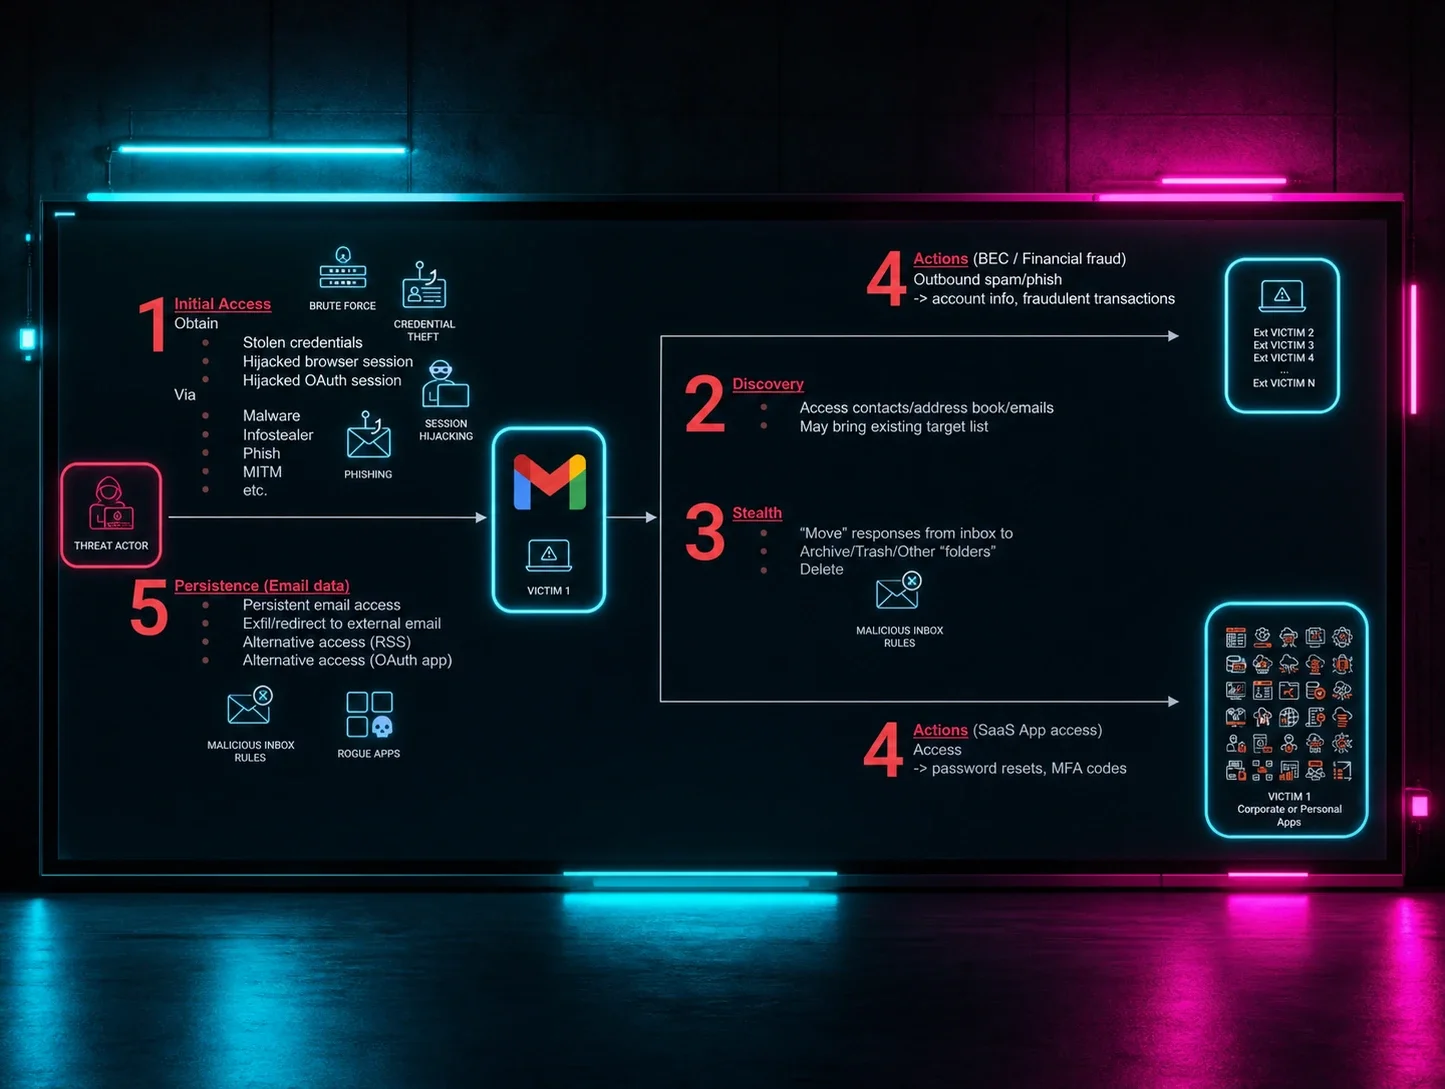
Los ataques BEC generalmente siguen un camino estructurado, desde el reconocimiento hasta la suplantación y el fraude:
Investigación y reconocimiento: Los atacantes reúnen información sobre sus objetivos, como nombres, roles y relaciones dentro de la organización.
Ataques de adversario en el medio (AiTM): Estos ataques ayudan a los atacantes a reunir información sobre tu organización, credenciales de inicio de sesión y otros datos confidenciales. Los atacantes se colocan entre tú y lo que sea que intentas acceder, como una página web o un servicio, lo que les permite monitorear tu actividad antes de pasar al siguiente paso.
Compromiso de correo electrónico o toma de control de una cuenta: Los atacantes obtienen acceso y básicamente toman el control de una cuenta de correo electrónico. A menudo lo hacen mediante estafas de correo de phishing, ingeniería social o explotando vulnerabilidades de software.
Suplantación: El atacante se hace pasar por una persona confiable en la organización, como un CEO, un CFO o un proveedor, usando una cuenta de correo electrónico falsificada o comprometida.
Engaño: Los atacantes envían correos convincentes para engañar a los empleados y hacer que transfieran dinero, compartan información confidencial o descarguen archivos adjuntos maliciosos.
Los ataques BEC dependen en gran medida de técnicas de ingeniería social para identificar posibles objetivos, ejecutivos o contactos confiables a quienes imitar o cuyas comunicaciones puedan secuestrar. Los correos del ataque a menudo se ven legítimos a primera vista, y sin revisar de cerca la dirección, la información de contacto y otros detalles, los destinatarios pueden no reconocer los correos como sospechosos.
Como resultado, estos ataques son difíciles de detectar o prevenir con herramientas de seguridad tradicionales o filtrado de spam. El objetivo es engañar a los empleados para que den información confidencial o transfieran dinero libremente sin hacerlos dudar de la legitimidad de la solicitud.
¿Buscas repasar tus conocimientos de seguridad? Explora el Glosario de ciberseguridad de Huntress para todo lo relacionado con la seguridad cibernética.
Señales de advertencia de un ataque BEC
Prevenir los ataques BEC para que no lleguen a tu bandeja de entrada es posible, pero incluso el sistema de correo empresarial mejor protegido puede dejar pasar uno o dos ataques BEC. Puedes evitar ser víctima de estos ataques si sabes qué buscar.
Estas son las señales de advertencia que la mayoría de los ataques BEC tienen en común:
Errores tipográficos constantes: Si el correo tiene errores en los nombres de la empresa y los contactos, o contiene muchos errores que tus clientes y miembros del equipo no cometerían, probablemente sea una estafa.
Solicitudes sospechosas: Los ataques BEC a menudo hacen solicitudes poco comunes o que suenan sospechosas, como pedirte que te comuniques por una aplicación de terceros como WhatsApp, que compartas tus credenciales de inicio de sesión o que compres tarjetas de regalo.
Urgencia forzada: Los atacantes suelen usar frases como "rápido" o "urgente" para dar a entender que el correo es importante y necesita una respuesta de inmediato.
Términos y nombres genéricos: Los ataques BEC suelen usar términos o títulos genéricos en lugar de nombres o términos específicos y únicos de tu negocio.
Direcciones de correo personal falsas: Los estafadores también pueden hacerse pasar por un ejecutivo o gerente de la empresa usando una dirección de correo personal falsa que imita una dirección real.
Revisa de cerca cualquier correo desconocido o inesperado. Si ves algo que parece sospechoso o que no se siente legítimo, no respondas.
“Los ataques BEC dependen de que los humanos realicen acciones en nombre de los atacantes”, dice Truman Kain, investigador de seguridad ofensiva en Huntress. “Los empleados deben entender que incluso los correos electrónicos de direcciones internas legítimas pueden ser enviados por atacantes. Tu bandeja de entrada no es un lugar seguro”.
En lugar de responder al mensaje, habla directamente con la persona de quien supuestamente proviene el correo electrónico. Envía un nuevo correo a través de su dirección de correo electrónico corporativa, o habla con ella en persona o por teléfono.
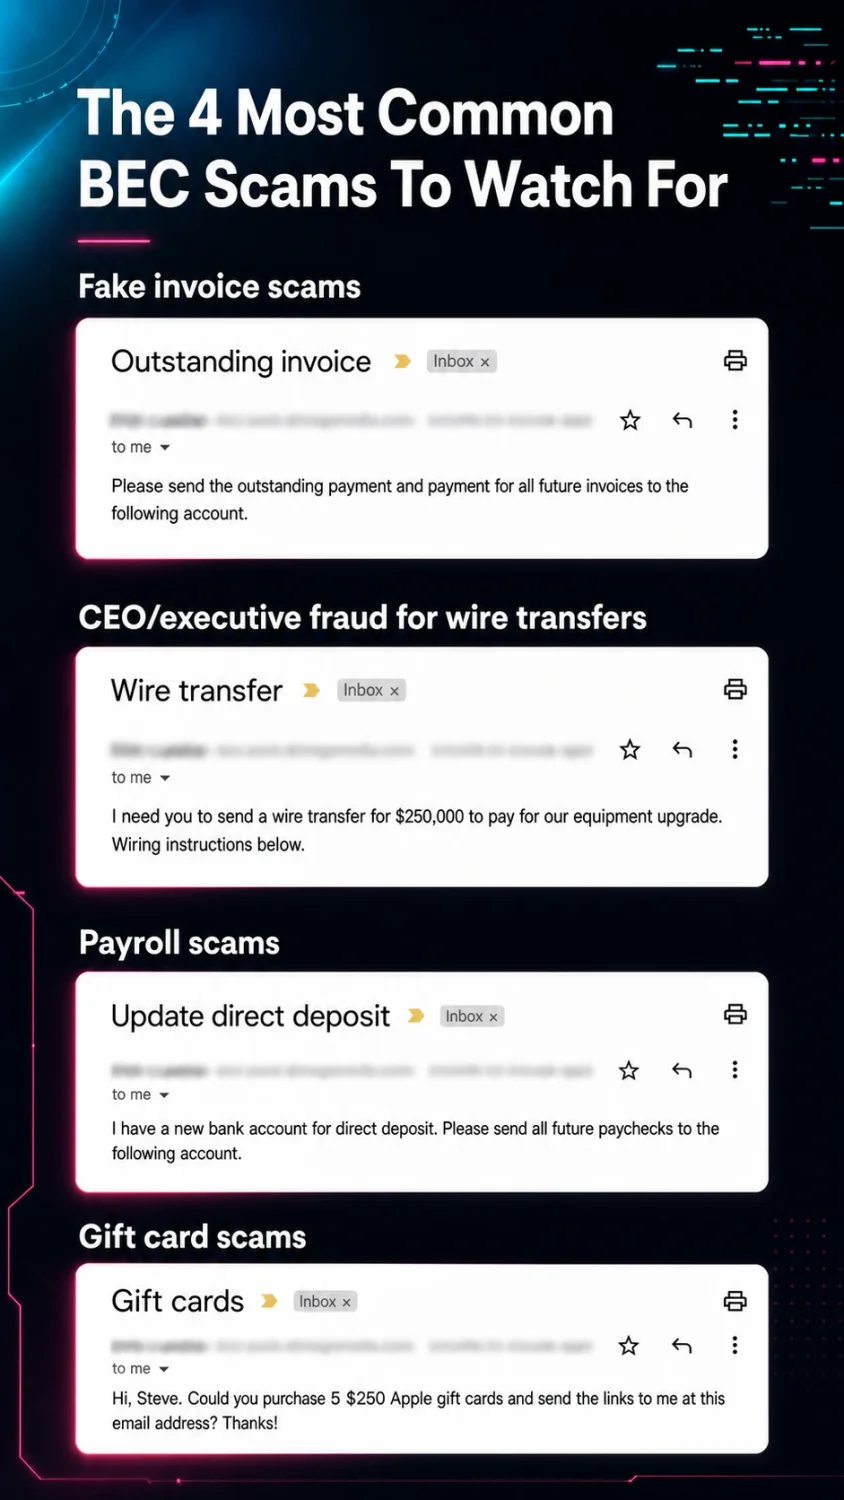
Tipos de ataques de compromiso de correo electrónico empresarial
Los ataques BEC pueden tomar muchas formas, y a medida que la tecnología mejora, surgirán nuevas estafas y tipos de vectores de ataque más populares. Pero algunas tácticas comunes incluyen:
Estafas de facturas: los atacantes comprometen la cuenta de correo electrónico de un proveedor y envían facturas alteradas o instrucciones de pago modificadas a los clientes. Los detalles alterados hacen que los pagos se dirijan a la cuenta del atacante, y el proveedor legítimo se queda sin nada.
Fraude de CEO: los atacantes se hacen pasar por un ejecutivo de alto nivel y piden a los empleados transferencias bancarias urgentes o datos confidenciales. Se engaña a los empleados para que hagan pagos o incluso compren tarjetas de regalo, creyendo que es una solicitud legítima de su jefe.
Desvío de nómina: existen dos tipos de estafas de desvío de nómina. En la primera, los atacantes se hacen pasar por personal de recursos humanos y solicitan cambios en la información de depósito directo de un empleado. En la segunda, los atacantes se hacen pasar por el propio empleado y solicitan que se actualice su información de depósito directo. Como resultado, el salario del empleado se redirige a la cuenta del atacante.
Clonación de voz: los atacantes usan herramientas de IA para imitar el sonido y el tono de la voz de un líder empresarial en una llamada telefónica o en una reunión virtual, con el fin de hacer phishing de información o lograr que alguien realice una acción específica.
Suplantación de correo electrónico: los estafadores crean direcciones de correo electrónico lo suficientemente similares a las direcciones legítimas como para parecer reales a primera vista. A menudo usan estas direcciones para solicitar dinero o información confidencial.
Estafas de tarjetas de regalo: los atacantes envían correos electrónicos o mensajes de texto a los empleados solicitando que compren tarjetas de regalo digitales y las envíen a la dirección de correo electrónico o número de teléfono controlado por el atacante.
Compromiso de cuenta: los atacantes envían correos electrónicos notificando a los empleados que sus cuentas han sido comprometidas, y les piden que hagan cosas como restablecer contraseñas a través de un enlace de phishing para evitar más actividad sospechosa en la cuenta.
Suplantación de abogado: los atacantes fingen ser un abogado que solicita información a un empleado que puede no saber que debe cuestionar la legitimidad de la solicitud.
Robo de datos: los atacantes se hacen pasar por nuevos empleados o proveedores que solicitan acceso a información confidencial sobre los ejecutivos de la empresa.
Cualquiera de estas tácticas puede combinarse con el uso de herramientas de IA para crear deepfakes que hagan que las solicitudes parezcan más legítimas. Anima a tu equipo a usar su mejor criterio y pídeles que verifiquen cualquier correo electrónico o llamada telefónica sospechosa comunicándose con el remitente a través de los canales de la empresa antes de enviar cualquier información confidencial.
Ejemplos reales de ataques BEC
Los ataques BEC podrían parecer teóricos si nunca has sufrido uno. Pero han causado mucho daño en el pasado. Estos ataques BEC de alto perfil les costaron millones a las empresas en los últimos 10 años:
Children's Healthcare of Atlanta: un atacante atacó a la organización haciéndose pasar por el director financiero de una empresa de construcción. El ataque resultó en daños por $3,6 millones.
Facebook y Google: los estafadores suplantaron a un proveedor legítimo de hardware y enviaron correos a Facebook y Google solicitando el pago de productos. La estafa le costó a Facebook y Google más de $100 millones.
Toyota Boshoku Corporation: los atacantes solicitaron transferencias de fondos sin que la organización se diera cuenta de que las solicitudes eran falsas. Le costó a Toyota más de $37 millones.
Grand Rapids Public Schools: los atacantes suplantaron al proveedor de seguro médico del distrito y enviaron correos a la administración escolar solicitando que cambiaran la información bancaria para los próximos pagos, enviando los pagos del seguro a las cuentas de los estafadores. Le costó al distrito $2,8 millones.
Para ver más casos y lo que enseña cada uno, consulta nuestra lista completa de ejemplos de compromiso de correo electrónico empresarial. Incluso un solo ataque podría terminar costándoles mucho dinero a las empresas, y es difícil recuperar ese dinero una vez que los estafadores lo toman.
Cómo prevenir el compromiso de correo electrónico empresarial
Dado que los ataques BEC generalmente se centran en las personas, los métodos de protección y prevención también deben centrarse en las personas. Revisa estos consejos para ayudarte a mantener a tus empleados y la información de tu empresa a salvo de los actores de amenazas:
Realiza sesiones de security awareness training: Llevar a cabo security awareness training de forma regular puede ayudar a educar a los empleados sobre los peligros de los ataques de BEC, cómo reconocerlos y cómo evitar convertirse en víctimas.
Usa autenticación multifactor (MFA): Implementar MFA agrega una capa extra de seguridad a las cuentas de correo, lo que dificulta el acceso a los atacantes.
Verifica los cambios de pago por otro canal: Confirma cualquier dato bancario nuevo o modificado con una llamada telefónica a un número conocido, nunca a un número que aparezca en el correo.
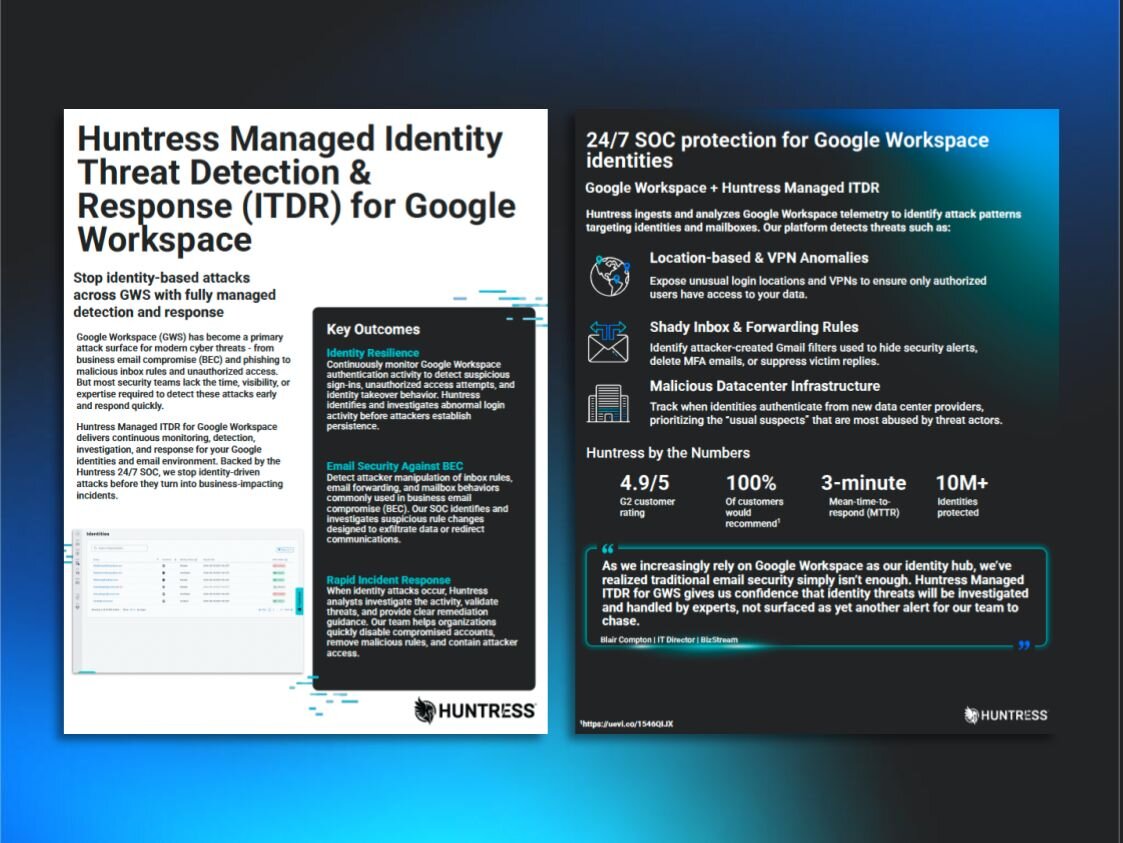
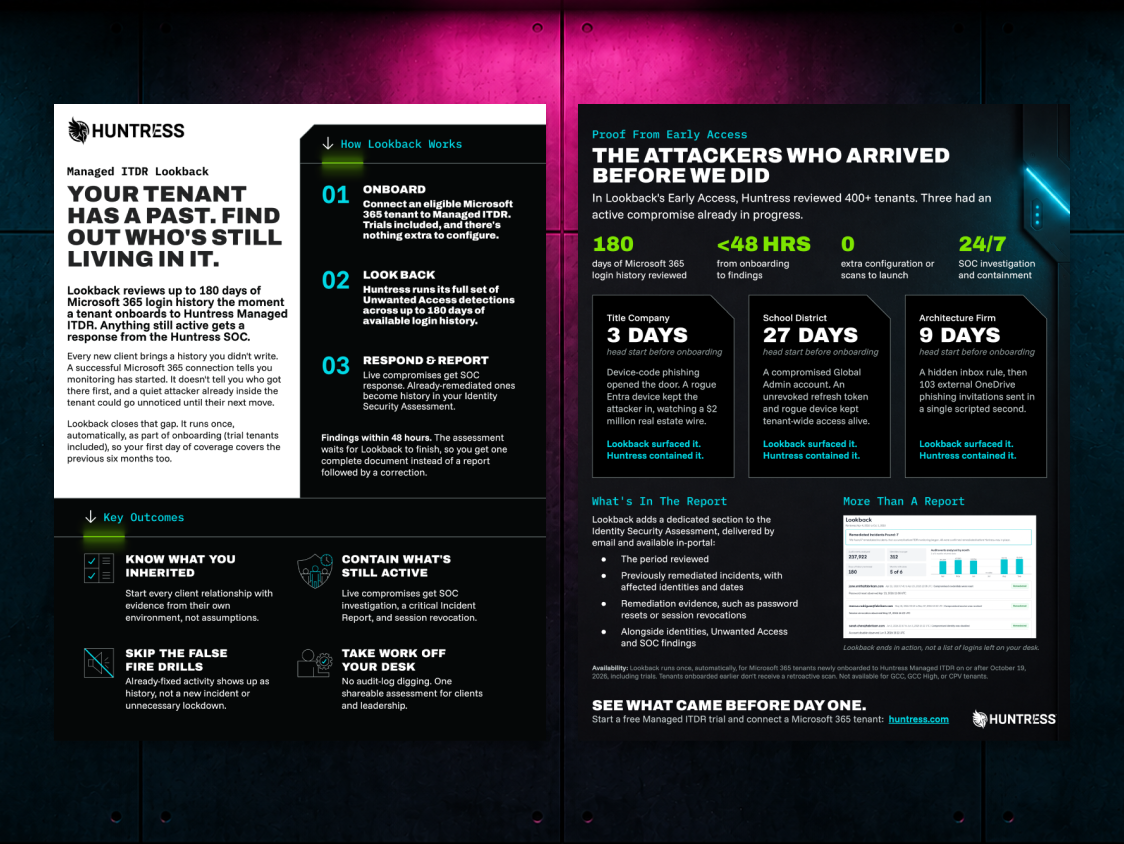
Implementa detección y respuesta administrada de identidades (ITDR): Las soluciones de ITDR monitorean y detectan anomalías de forma proactiva, incluyendo indicadores de comportamiento de BEC, como reglas sospechosas en la bandeja de entrada o intentos de inicio de sesión desde ubicaciones inusuales.
Invierte en un sistema de pago seguro: En lugar de enviar facturas por correo electrónico, actualiza tu sistema de cobro de pagos a un servicio dedicado. Asegúrate de que el sistema pueda autenticar los pagos y acepte pagos únicamente a través de ese portal.
Las tácticas de ataque de BEC evolucionan constantemente, pero al ser proactivas con sesiones de security awareness training sobre BEC, las empresas pueden proteger mejor su información confidencial en el futuro.
“Los ejercicios regulares de phishing simulado mantienen un nivel de conciencia de seguridad más alto en los empleados, en comparación con quienes no han estado expuestos a estos ejercicios”, dice Kain. “Además, las simulaciones de phishing y los episodios educativos destacan las amenazas más recientes y relevantes que es probable que enfrenten los empleados, como los ataques de prueba CAPTCHA falsa o los deepfakes”.
Aunque la amenaza de BEC es real, no es insuperable. Al entender las tácticas de los atacantes e implementar medidas proactivas, las empresas pueden estar mejor preparadas para enfrentar los ataques actuales basados en correo electrónico e identidad.
Cómo Huntress detiene el compromiso de correo empresarial
Las amenazas de compromiso de correo empresarial serán cada vez más comunes a medida que más atacantes aprovechen los puntos débiles en los esfuerzos de seguridad de datos de las empresas. Al capacitar a tu equipo y tomar las precauciones necesarias, puedes mantener tus datos seguros en el futuro.
Huntress Managed ITDR detecta los comportamientos detrás del BEC, como reglas sospechosas en la bandeja de entrada, inicios de sesión desde ubicaciones inusuales y secuestro de sesión, y nuestro SOC disponible 24/7 responde antes de que los atacantes puedan mover dinero. Combínalo con Huntress Security Awareness Training para ayudar a los empleados a detectar los señuelos que logran pasar. Descubre cómo Huntress detiene el BEC.
No enfrentes las amenazas de BEC solo. Huntress te respalda.
Preguntas frecuentes sobre BEC
¿Cuál es la diferencia entre BEC y phishing?
El phishing es una táctica amplia: mensajes falsos enviados para engañar a las personas y hacer que hagan clic en un enlace, abran un archivo adjunto o entreguen credenciales. El BEC es un tipo de phishing dirigido. En lugar de lanzar una red amplia, los atacantes investigan una organización específica y luego suplantan o toman el control de una cuenta de confianza, como la de un director general, proveedor o contacto de recursos humanos, para solicitar dinero o datos confidenciales. Muchos correos de BEC no contienen enlaces ni malware, por lo que logran pasar los filtros de correo diseñados para detectar el phishing tradicional.
¿Cómo está cambiando la IA los ataques de compromiso de correo empresarial?
La IA hace que los ataques de BEC sean más rápidos de lanzar y más difíciles de detectar. Las herramientas de IA generativa pueden escribir correos pulidos y sin errores que copian el tono y el estilo de escritura de la persona suplantada, por lo que los errores de ortografía que antes delataban estas estafas están desapareciendo. Los atacantes también usan clonación de voz y deepfakes para respaldar solicitudes por correo con una llamada telefónica o videollamada. Por eso, verificar las solicitudes a través de un canal separado y confiable importa más que nunca.
¿Puede la MFA detener el compromiso de correo empresarial?
La MFA hace que la toma de control de una cuenta sea mucho más difícil, pero no puede detener el BEC por sí sola. Los atacantes usan kits de phishing adversary-in-the-middle (AiTM) para robar tokens de sesión después de que un usuario completa la MFA, y muchas estafas de BEC no necesitan acceso a la cuenta porque se basan en direcciones falsificadas. Para una protección más sólida, combina MFA resistente al phishing (como passkeys o llaves de seguridad FIDO2) con ITDR y security awareness training.
¿Qué debes hacer después de un ataque de BEC?
Trátalo como una intrusión activa, no solo como un mal correo. El atacante puede seguir dentro de la cuenta, así que primero contén la situación y luego investiga.
Corta el acceso. Revoca todas las sesiones activas y los tokens de actualización, y luego restablece la contraseña. Restablecer la contraseña por sí solo no elimina a un atacante que ya tiene un token de sesión válido.
Elimina lo que dejaron atrás. Los atacantes rara vez solo leen correos. Busca nuevas reglas de la bandeja de entrada que oculten, eliminen o reenvíen mensajes, junto con direcciones de reenvío externas, dispositivos de MFA registrados a nombre de alguien desconocido y permisos de apps de OAuth que nadie aprobó. Elimina todo lo que no puedas explicar.
Averigua cómo entraron. Revisa los registros de inicio de sesión en busca de ubicaciones inusuales, IPs de VPN o proveedores de hosting, e inicios de sesión que ocurrieron a velocidades de “viaje imposible”. Busca un correo de phishing o una página de inicio de sesión de AiTM cerca del momento del primer acceso.
Descubre qué tocaron. Revisa los elementos enviados, los elementos eliminados y los registros de auditoría del buzón en busca de correos enviados como el usuario, archivos a los que se accedió y conversaciones en las que se insertaron, especialmente cualquier cosa relacionada con facturas o datos de pago.
Verifica si se propagaron a otras cuentas. Los buzones comprometidos suelen usarse para hacer phishing a compañeros y socios, así que revisa las cuentas que recibieron mensajes del usuario comprometido.
Escala de inmediato el aspecto financiero. Si se realizó algún pago, llama a tu banco de inmediato para solicitar su recuperación y presenta un reporte ante el IC3 del FBI. La velocidad importa más aquí que en cualquier otro lugar.
Advierte a cualquiera que pueda actuar ante una solicitud falsa. Avisa a finanzas, proveedores y clientes que estuvieron en contacto con la cuenta para que verifiquen por teléfono cualquier cambio reciente de pago.
Los pasos 1 y 2 son los más importantes. Si los omites, el atacante puede volver a entrar mientras aún estás investigando.