Qué es el spear phishing: todo lo que necesitas saber

Qué es el spear phishing: todo lo que necesitas saber

Escrito por: Brenda Buckman
Última actualización: 1/12/2025

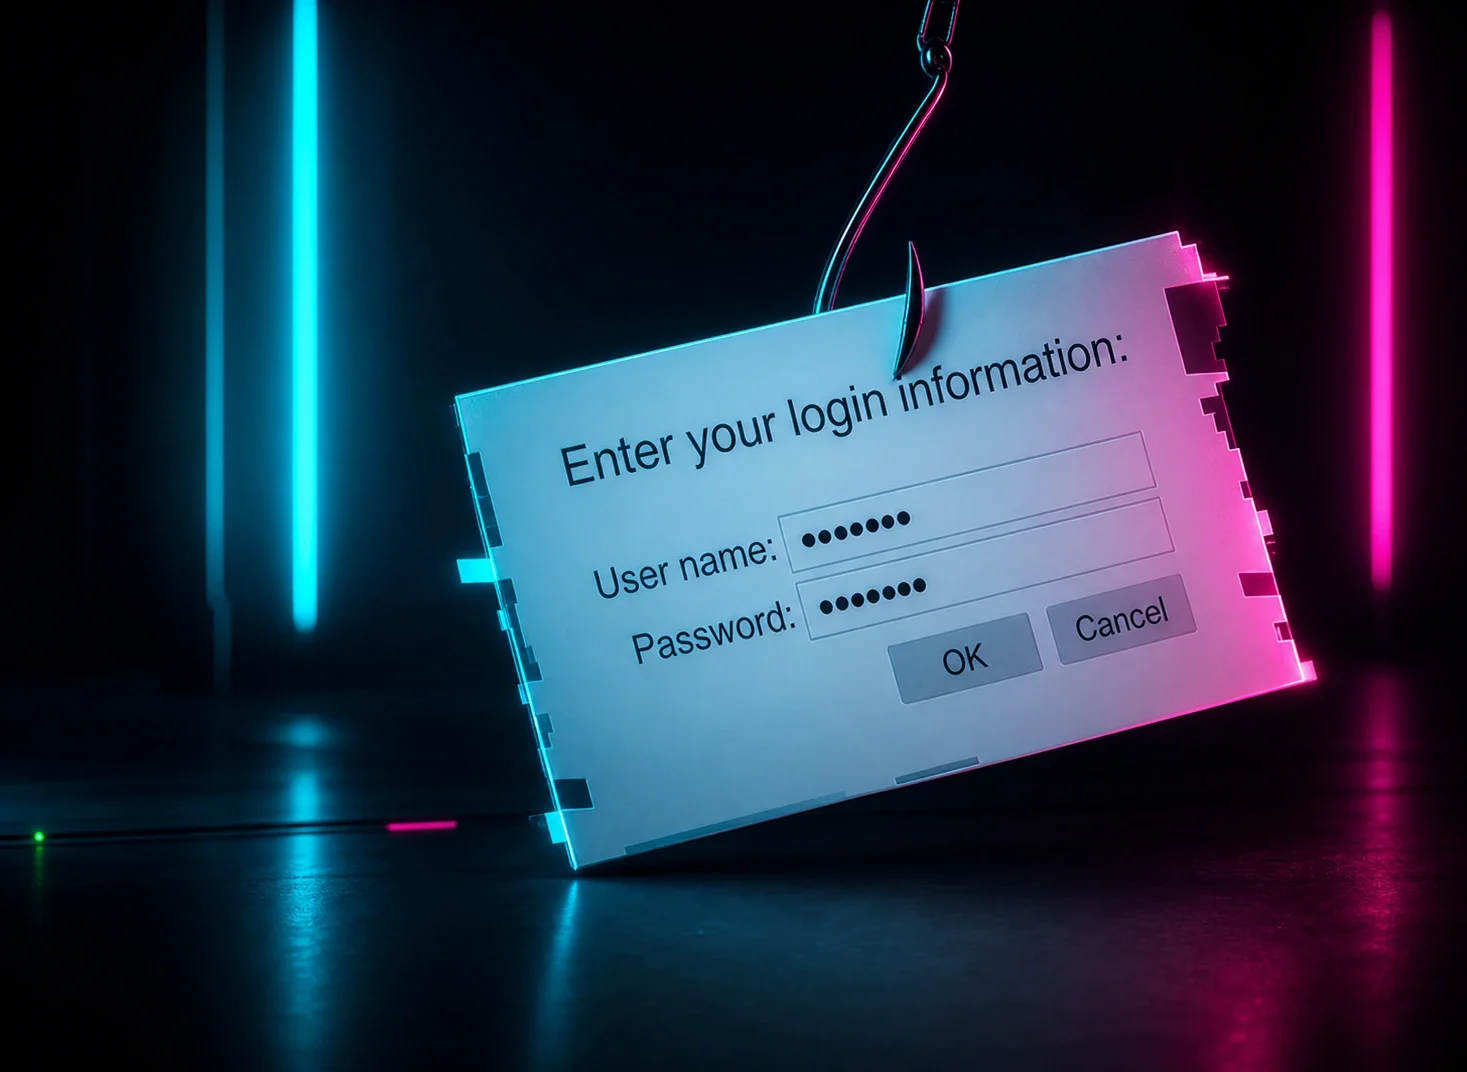
Credenciales de cuenta atrapadas por un anzuelo de phishing

El spear phishing es uno de los ciberataques más peligrosos y engañosos de la actualidad, pues se aprovecha de la confianza humana en lugar de vulnerabilidades técnicas. A diferencia de las estafas de phishing masivo que lanzan una red amplia, el spear phishing está muy enfocado, diseñado meticulosamente para manipular a personas u organizaciones específicas. Y eso es lo que lo hace tan efectivo.

Para los profesionales de TI, entender el spear phishing no es solo otra habilidad: es una línea de defensa esencial en el panorama de ciberseguridad actual. En esta guía, te explicamos cómo funciona, por qué es tan efectivo y qué puedes hacer para protegerte a ti y a tu organización.

Qué es el spear phishing

El spear phishing es una forma dirigida de phishing en la que los ciberdelincuentes intentan robar datos, instalar malware u obtener acceso no autorizado mediante mensajes personalizados y convincentes.

A diferencia de los correos de phishing estándar que envían miles de mensajes genéricos, los correos de spear phishing se adaptan cuidadosamente usando detalles como tu nombre, tu puesto o incluso actividades recientes. Este nivel de personalización hace que el ataque se sienta real, lo que aumenta las probabilidades de que la víctima haga clic en un enlace malicioso, descargue un adjunto o comparta información confidencial sin darse cuenta.

Ver la diferencia

Phishing vs. spear phishing vs. whaling

Es fácil confundir los distintos tipos de ataques de phishing, así que aquí tienes un resumen rápido:

  • Phishing: correos masivos enviados a un sinnúmero de destinatarios, con la esperanza de que alguien caiga en la trampa. Piénsalo como el "enfoque de escopeta".
  • Spear phishing: un ataque muy personalizado dirigido a una persona u organización específica, que a menudo usa detalles obtenidos de redes sociales, sitios web de empresas o datos filtrados.‍
  • Whaling: un ataque de spear phishing dirigido a ejecutivos de alto nivel o tomadores de decisiones, a menudo para robar datos financieros o información confidencial de la empresa.

Cómo funciona el spear phishing

El spear phishing no se trata solo de enviar un correo: es un proceso de varios pasos que a menudo implica una investigación detallada antes de que comience el ataque.

1. Reconocimiento (investigación y preparación)

Los atacantes estudian a sus objetivos usando información disponible públicamente: perfiles de LinkedIn, sitios web de empresas, incluso publicaciones en redes sociales. Por ejemplo, si tu empresa acaba de anunciar una actualización de software, un atacante podría enviar un correo haciéndose pasar por TI, pidiendo a los empleados que inicien sesión para "verificar" la actualización.

2. Creación del anzuelo (el gancho)

Luego, el atacante crea un correo convincente diseñado para parecer que proviene de una fuente confiable: un gerente, un proveedor o incluso el director ejecutivo. Pueden replicar plantillas de correo oficiales, logotipos de la empresa y el formato para que el correo parezca legítimo.

3. El ataque (caer en la trampa)

La víctima recibe el correo y se le anima a tomar acción: hacer clic en un enlace, descargar un adjunto o ingresar credenciales de inicio de sesión. Debido a que el mensaje suele sentirse urgente y personal, muchas personas caen en la trampa.

4. Explotación (el daño ya está hecho)

Una vez que la víctima cae en la trampa, el atacante actúa rápido. Puede robar contraseñas, instalar malware, obtener acceso no autorizado a sistemas internos o incluso lanzar más ataques desde dentro de la red de la empresa.


Los trucos de ingeniería social detrás del spear phishing

El spear phishing es tan efectivo porque se basa en la ingeniería social: el arte de manipular a las personas para que cometan errores de seguridad. Estas son las técnicas más comunes que usan los atacantes:

  • Pretexting: crear un escenario falso pero creíble, como un correo urgente de TI pidiéndote que restablezcas tu contraseña.
  • Urgencia y miedo: hacer que el destinatario entre en pánico, por ejemplo: "Tu cuenta se bloqueará en 24 horas a menos que verifiques tu identidad".
  • Suplantación: hacerse pasar por una persona de confianza, como un compañero de trabajo, un proveedor o incluso un director ejecutivo.‍
  • Manipulación emocional: jugar con el miedo, la curiosidad o la confianza, como un correo que afirma que hay actividad sospechosa en tu cuenta o una factura vencida que necesita atención inmediata.

El papel creciente de la IA en el spear phishing

Aquí está la parte que da miedo: los cibercriminales ahora usan IA para hacer que el spear phishing sea aún más convincente.

Las herramientas impulsadas por IA pueden:

  • Automatizar el reconocimiento, escaneando la web en busca de detalles personales sobre posibles víctimas.
  • Generar correos de phishing que imitan el estilo de escritura de una persona, haciéndolos sentir aún más auténticos.
  • Usar audio o video deepfake para hacerse pasar por ejecutivos, lo que podría engañar a los empleados para que transfieran dinero o compartan datos sensibles.

¿El resultado? Ataques más difíciles de detectar que nunca.

¿Quiénes son los objetivos más comunes del spear phishing?

Los cibercriminales no atacan a individuos al azar: van tras personas que tienen acceso a información valiosa:

  • Equipos de Finanzas y RR. HH.: Manejan nómina, facturas y transacciones financieras, lo que los convierte en objetivos de alto valor.
  • Nuevos empleados: Están menos familiarizados con las políticas de seguridad de la empresa, lo que los hace más fáciles de engañar.
  • Ejecutivos y líderes: Objetivos de alto nivel (ataques de whaling) debido a su acceso a datos corporativos críticos.

Cómo identificar un correo de spear phishing

Estas son algunas señales de alerta comunes a las que debes prestar atención:

  • ‍Una sensación de urgencia: “¡Tu cuenta será suspendida si no actúas ahora!"
  • ‍Un correo del remitente que se ve un poco extraño: Un dominio falso como @yourcompany-security.com en lugar de @yourcompany.com.
  • ‍Gramática o redacción extraña: A veces es sutil, pero se nota.
  • ‍Enlaces o archivos adjuntos sospechosos: Especialmente si son inesperados.
  • ‍Solicitudes de información sensible: Ninguna empresa real te pedirá tu contraseña por correo electrónico.

Cómo proteger tu organización

No puedes evitar que los correos de spear phishing lleguen a las bandejas de entrada, pero sí puedes asegurarte de que los empleados sepan cómo manejarlos.

1. Security awareness training

Enseña a los empleados a identificar intentos de phishing con capacitación regular y pruebas de phishing simuladas.

2. Habilita la autenticación multifactor (MFA)

Incluso si un atacante obtiene una contraseña, la MFA agrega una capa extra de seguridad, como un código de un solo uso de una app autenticadora.

3. Usa herramientas avanzadas de seguridad de correo electrónico

Los filtros, la detección de spam y protocolos de autenticación como DMARC, SPF y DKIM pueden bloquear algunos correos de phishing antes de que lleguen a los empleados.

4. Mantén el software y los sistemas actualizados ("parcha, parcha, parcha")

Muchos ataques aprovechan software desactualizado, así que las actualizaciones y los parches regulares son indispensables.

5. Verifica enlaces e información del remitente

Anima a los empleados a pasar el cursor sobre los enlaces antes de hacer clic y a verificar las direcciones de correo de los remitentes.

Cómo proteger tu organización

El spear phishing prospera gracias al engaño, pero con la capacitación, las herramientas y la conciencia adecuadas, las organizaciones pueden defenderse. La ciberseguridad no se trata solo de tecnología: se trata de personas. Y mientras más informado esté tu equipo, más difícil será para los atacantes tener éxito.

  • Capacita a tus empleados
  • Usa seguridad de múltiples capas
  • Mantente proactivo con la detección de amenazas

Porque cuando se trata de spear phishing, un poco de precaución puede ahorrar millones. ‍

Recursos adicionales

Más información sobre El volcado de datos de una base de datos frente a los datos ficticios
El volcado de datos de una base de datos frente a los datos ficticios
Ciberseguridad 101

Descubre qué es el volcado de datos, por qué los cibercriminales lo buscan y cómo proteger tus volcados de base de datos de las amenazas de seguridad. Guía esencial para profesionales de TI.

Más información sobre ¿Qué hace un director de seguridad?
¿Qué hace un director de seguridad?
Ciberseguridad 101

Descubre qué hace un director de seguridad, su rol en evolución dentro de la ciberseguridad, las calificaciones necesarias y las oportunidades profesionales en esta guía completa.

Más información sobre Qué es la red de voz sobre IP (VoIP) y por qué importa en ciberseguridad
Qué es la red de voz sobre IP (VoIP) y por qué importa en ciberseguridad
Ciberseguridad 101

Aprende cómo funcionan las redes de voz sobre IP, su papel en la ciberseguridad y consejos prácticos para proteger la red de voz sobre IP en tu organización.

Protege lo que importa

Regístrate para una prueba gratuita de Huntress Managed Security Awareness Training y dale a tus empleados el conocimiento para ser más astutos que los atacantes. 

Probar Huntress gratis