

Nadie es perfecto. Hasta los más astutos cometen errores de vez en cuando. Y a los ciberdelincuentes les encanta eso.
Como prueba, pregúntate: ¿Nigeria tiene una monarquía? Si no pudiste responder "no" con certeza, entonces puedes entender cómo personas aparentemente inteligentes pueden ser engañadas por los "príncipes" del país. Estos realeza ficticia inexplicablemente necesita tu ayuda para asegurar (y compartir contigo) su herencia. Sin embargo, antes de que puedas ver un centavo de su fortuna, necesitan tus datos bancarios. Los supuestos nobles explotan tus deseos, curiosidad y confianza—todos instintos humanos básicos—para manipularte y hacer que entregues tu información personal. Eso se llama ingeniería social.
La estafa del "príncipe nigeriano" es tan conocida que ahora es motivo de burla. Todos nos hemos reído de lo absurdo que es, pero el humor se pierde cuando te das cuenta de que las estafas de ingeniería social han evolucionado. Las tácticas que emplean los actores de amenazas se han vuelto tan avanzadas que incluso los más brillantes entre nosotros podrían no detectar el engaño. Y, peor aún, estas tácticas ahora apuntan al sector de la salud.
Las tácticas traicioneras de la ingeniería social
La ingeniería social es el arte engañoso de persuadir a las personas para que entreguen datos valiosos. En organizaciones de salud—hospitales, farmacias, clínicas regionales—los ciberdelincuentes intentarán comunicarse con innumerables personas para obtener acceso no autorizado a información confidencial. Las tácticas más comunes son:
- Phishing
- Compromiso de correo electrónico empresarial (BEC)
- Vishing
Por lo general, comenzando como un mensaje no solicitado, los ataques de ingeniería social pueden provocar brechas graves, poniendo en riesgo la información de salud protegida (PHI) y los registros financieros. E incluso pueden interrumpir servicios médicos vitales. Los hackers prefieren los métodos de ingeniería social por su simplicidad—ya sea que envíen 100 o 1.000 correos, el esfuerzo es mínimo, y basta con que un solo destinatario baje la guardia para tener éxito.
Phishing
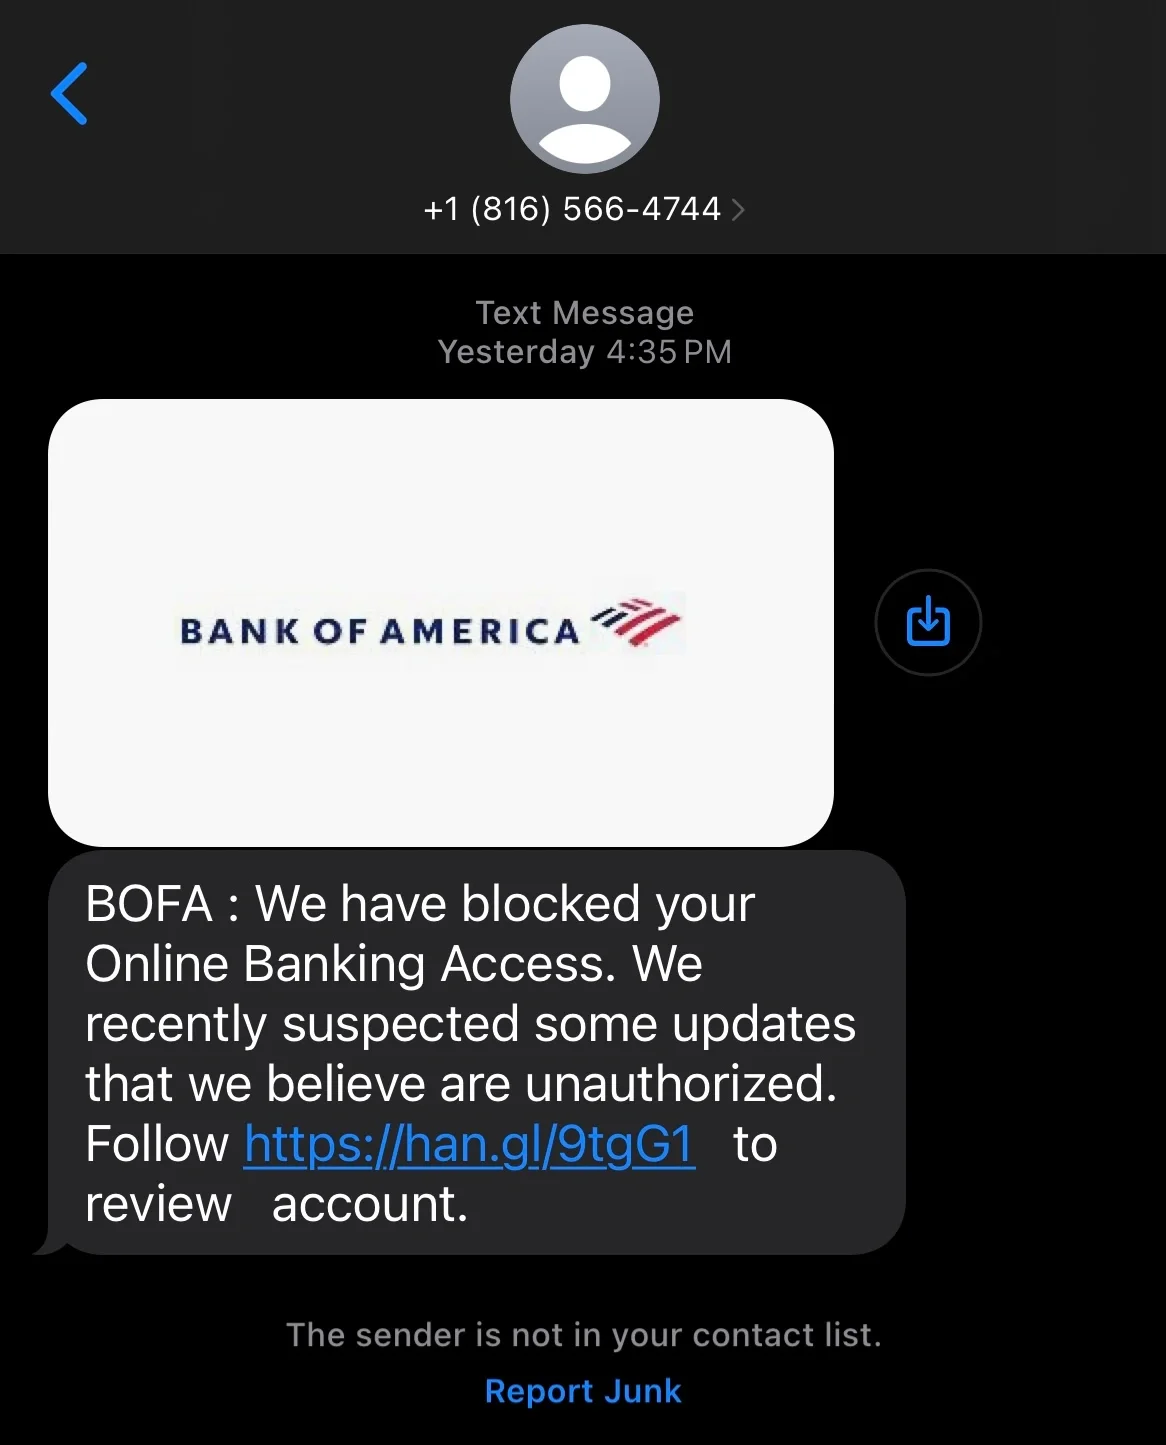
El phishing es la principal causa de brechas de datos en el sector de la salud hoy en día. Los correos de phishing (y su equivalente por texto, el SMSishing) parecen provenir de una fuente confiable, generalmente exigiendo acción inmediata. En el sector de la salud, los actores de amenazas recurren al phishing para robar datos o acceder a redes e iniciar ataques de ransomware. Una vez que el ransomware cifra tus datos, tu capacidad para operar y atender pacientes queda comprometida. Como la PHI vive principalmente de forma digital, en medio de un ataque de ransomware, el personal médico no puede acceder a los registros de los pacientes, y en el caos resultante, deben recurrir a lápiz, papel y conjeturas para brindar tratamientos.
La estafa por phishing común que probablemente hayas visto involucra un correo que parece ser de PayPal, como se explica en este artículo sobre la estafa. Cita actividad inusual en tu cuenta y te exige hacer clic en un enlace malicioso para restablecer tu contraseña. Al explotar tu confianza en esta marca reconocible, los hackers te provocan para que realices una tarea dañina, como proporcionar tus credenciales o, peor aún, ejecutar un payload malicioso.
El FBI alertó recientemente a la American Dental Association (ADA) sobre una amenaza de phishing dirigida a cirujanos orales. Los actores de amenazas se hacen pasar por personas que buscan registrarse como nuevos pacientes. Una vez que reciben sus formularios de nuevo paciente en línea, se contactan con el consultorio y afirman tener problemas para enviarlos en línea, por lo que piden escanearlos y enviarlos por correo electrónico. Los actores de amenazas luego envían los "formularios" como un archivo adjunto que, al abrirse, despliega malware.
Sin embargo, ya quedaron atrás los días en que una mirada más atenta a un mensaje podía revelar señales de alerta obvias: errores gramaticales, lenguaje agresivo y enlaces o archivos adjuntos misteriosos. Los hackers investigan a fondo tanto a ti como a tu organización. Y con la creciente adopción de herramientas de IA generativa, cada vez son mejores creando correos y sitios web engañosos que parecen casi idénticos a las fuentes que suplantan.
BEC
El compromiso de correo electrónico empresarial es exactamente lo que su nombre indica: una cuenta de correo electrónico ha sido comprometida. Según nuestro Informe de ciberamenazas 2024, nuestro análisis interno de amenazas revela que casi el 35% de las amenazas de Microsoft 365 en el sector de la salud involucran reglas maliciosas en la bandeja de entrada. Aunque puedas recibir un mensaje de alguien en quien confías, como tu CEO, la cuenta en sí ahora está suplantada o bajo el control de un adversario que se hace pasar por el propietario de la cuenta. Los mensajes te pedirán realizar tareas completamente fuera de lo común, como comprar tarjetas de regalo o iniciar una transferencia bancaria en su nombre. Aunque la mayoría de los destinatarios puedan ver a través del engaño, basta con un solo empleado demasiado entusiasta y desesperado por causar una buena impresión.
Estos correos también pueden intentar engañarte para que proporciones tus propias credenciales de inicio de sesión. A partir de ahí, el efecto dominó continúa, ya que los actores de amenazas pueden tomar control de tu cuenta y enviar correos a tus contactos, engañándolos para que realicen tareas fraudulentas o infecten sus sistemas con malware.
Vishing
Aunque la mayoría de la ingeniería social se ejecuta por medios digitales, una simple llamada telefónica puede ser igual de efectiva. Si alguna vez te han contactado sobre la garantía extendida de tu auto, ya conoces el "vishing" (voz + phishing). En entornos de salud más grandes, donde quizás no conozcas a todos tus compañeros, estas llamadas pueden venir de alguien que finge ser de otro departamento y necesita tu información personal, como tus credenciales de inicio de sesión. El Departamento de Salud y Servicios Humanos de EE. UU. (HHS) advierte a las organizaciones de salud que los hackers están atacando directamente las mesas de ayuda de TI. Llamando con códigos de área locales, los hackers se hacen pasar por empleados del departamento de finanzas. Alegando que sus smartphones de trabajo están dañados, solicitan que se registre un nuevo dispositivo bajo su control. Si lo logran, estas tácticas pueden permitir a los atacantes obtener privilegios administrativos, redirigir transacciones bancarias y acceder a datos sensibles de pacientes.
Y con el auge de las herramientas de replicación de voz generadas por IA, alguien podría llamarte sonando exactamente como un colega de confianza o un alto ejecutivo, y no te darías cuenta. Así que si alguna vez recibes una llamada inesperada solicitando credenciales personales, sin importar quién creas que está al otro lado de la línea, recuerda: la discreción es clave.
La atención médica es una mina de oro para los hackers
En las organizaciones de salud hay una cantidad interminable de datos. Y los datos son la forma en que los hackers cobran. Ya sea reteniéndolos mediante ransomware o simplemente vendiéndolos en el mercado negro, los datos tienen valor. UnitedHealth aprendió esto por las malas hace poco, al pagar un rescate de alrededor de $22 millones. Aunque los hackers alguna vez tuvieron un código no escrito de que las instituciones que salvan vidas estaban fuera de los límites, este pago solo incentivó a los peores actores de amenazas a poner la mira en organizaciones de salud de todos los tamaños.
Esto es lamentable porque una cosa siempre ha quedado clara: la atención médica es un blanco fácil. Doctores, enfermeras y demás personal médico siempre están en movimiento, haciendo múltiples tareas a todas horas del día. En este entorno de alta presión y ritmo acelerado, es fácil perder la concentración por un momento y hacer clic en un correo sin pensarlo dos veces. Pero ese clic tiene muchas consecuencias, entre ellas:
- La reputación de tu organización se ve afectada
- Los datos de los pacientes quedan expuestos, aumentando el riesgo de robo de identidad
- Los sistemas críticos se interrumpen, comprometiendo la atención al paciente
- La confianza en tus servicios se erosiona, dejando a los pacientes ansiosos y temerosos
- Los recursos de TI y seguridad se ven desbordados y sobrecargados
- Doctores y enfermeras no pueden acceder a información vital
- Las pérdidas financieras se agravan por honorarios legales, sanciones de cumplimiento e ingresos perdidos
Soluciones de tres letras, un solo objetivo: cómo MFA, MDR y SAT pueden superar la ingeniería social
Los actores de amenazas quieren una sola cosa: dinero. Tanto así que invierten tiempo y recursos considerables en investigarte a ti y a tu rol específico. Esto significa que los correos, mensajes de texto y llamadas que recibes pueden parecer mucho más legítimos y confiables, lo que facilita engañarte a ti y a tus colegas.
El auge de la ingeniería social resalta la necesidad de un enfoque de "defensa en profundidad", una estrategia integral que crea barreras de protección para mitigar posibles filtraciones. La autenticación multifactor (MFA) y un programa de security awareness training (SAT) pueden asegurar que tu personal esté alerta y funcione como tu primera línea de defensa. Y si alguna amenaza logra pasar, puedes reforzar tus defensas con detección y respuesta administradas (MDR).
MFA
MFA agrega una capa de seguridad a tus procesos de inicio de sesión estándar. Por ejemplo, si alguna vez intentaste entrar a tu app bancaria, pero primero tuviste que ingresar un código enviado a un dispositivo separado, entonces ya conoces MFA.
En un entorno de salud, habilitar MFA ayuda a reducir el riesgo de ataques de phishing y BEC. Si un cibercriminal obtiene tu contraseña, puede intentar usarla para obtener acceso no autorizado a tus otras cuentas. Después de todo, muchas personas tienden a reutilizar los mismos nombres de usuario y contraseñas en varias cuentas. Sin embargo, con MFA, incluso si el atacante tiene tus credenciales, aún necesitaría un factor adicional, como un código temporal enviado a tu teléfono personal, para autenticarse con éxito y acceder a la cuenta. Esta capa adicional de seguridad dificulta mucho más que los atacantes obtengan acceso no autorizado y ayuda a proteger contra actividades fraudulentas.
Como las organizaciones de salud manejan tantos datos sensibles de pacientes, MFA ayuda a protegerlos al reducir el riesgo de acceso no autorizado. Por supuesto, MFA por sí sola no puede ser tu única línea de defensa.
MDR
Para defender a tu organización de salud de tácticas de ingeniería social como BEC y phishing, debes poder proteger las identidades individuales. Una solución MDR puede recopilar y analizar información de registros, eventos, redes, endpoints y comportamientos de los usuarios. Junto con un equipo de analistas de ciberseguridad que puede validar incidentes, las soluciones MDR pueden escalar eventos críticos y darte un plan de acción para remediar amenazas rápidamente.
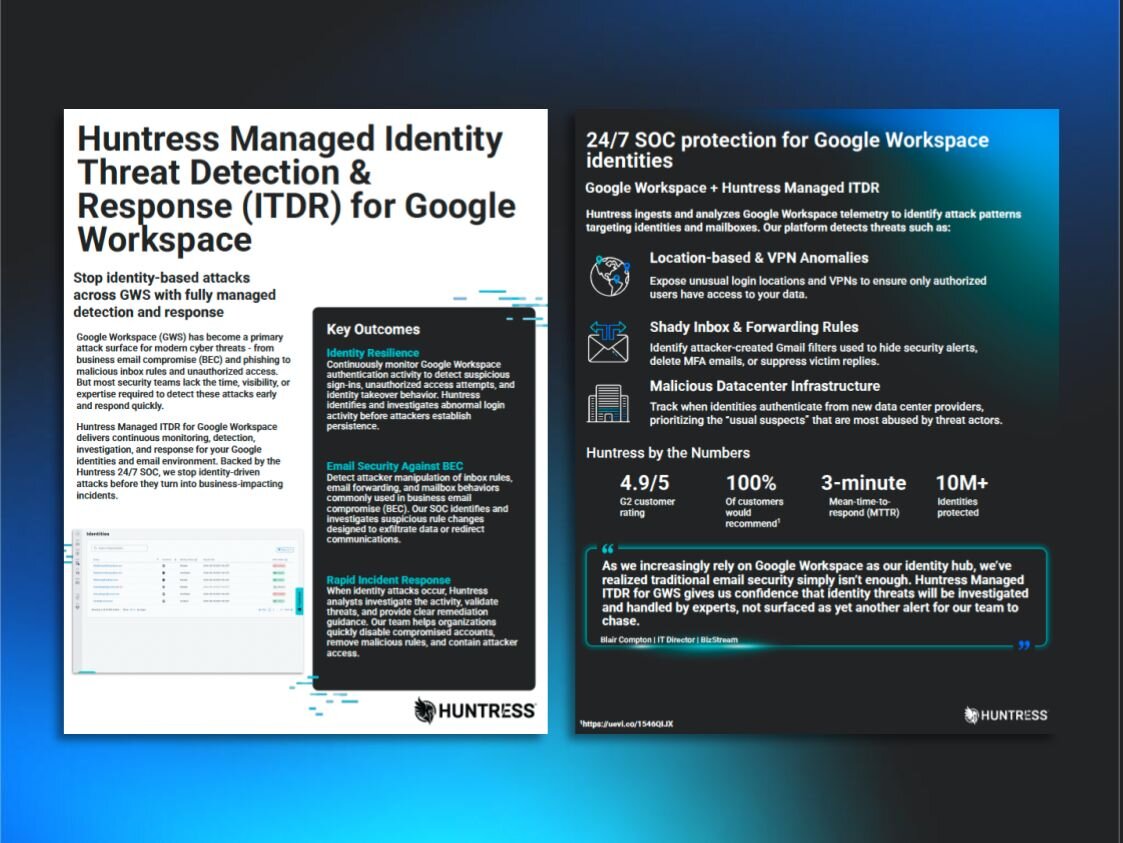
Microsoft 365 ofrece un conjunto de funciones y servicios que ayudan a los profesionales médicos a comunicarse y colaborar mejor, lo que lo convierte en una herramienta popular en las organizaciones de salud. Como resultado, también es un objetivo popular para los cibercriminales. Huntress MDR para Microsoft 365 protege a tus usuarios, aplicaciones y entorno de Microsoft 365 aprovechando nuestro Centro de Operaciones de Seguridad de Huntress (SOC) disponible 24/7. Nuestros expertos del SOC monitorean meticulosamente y responden de inmediato a las amenazas de seguridad en tiempo real, incluidas actividades de inicio de sesión anómalas, manipulación de correos electrónicos, reenvío no autorizado e intentos de escalada de privilegios. En resumen, Huntress MDR para Microsoft 365 puede frustrar eficazmente la toma de control de cuentas.
SAT
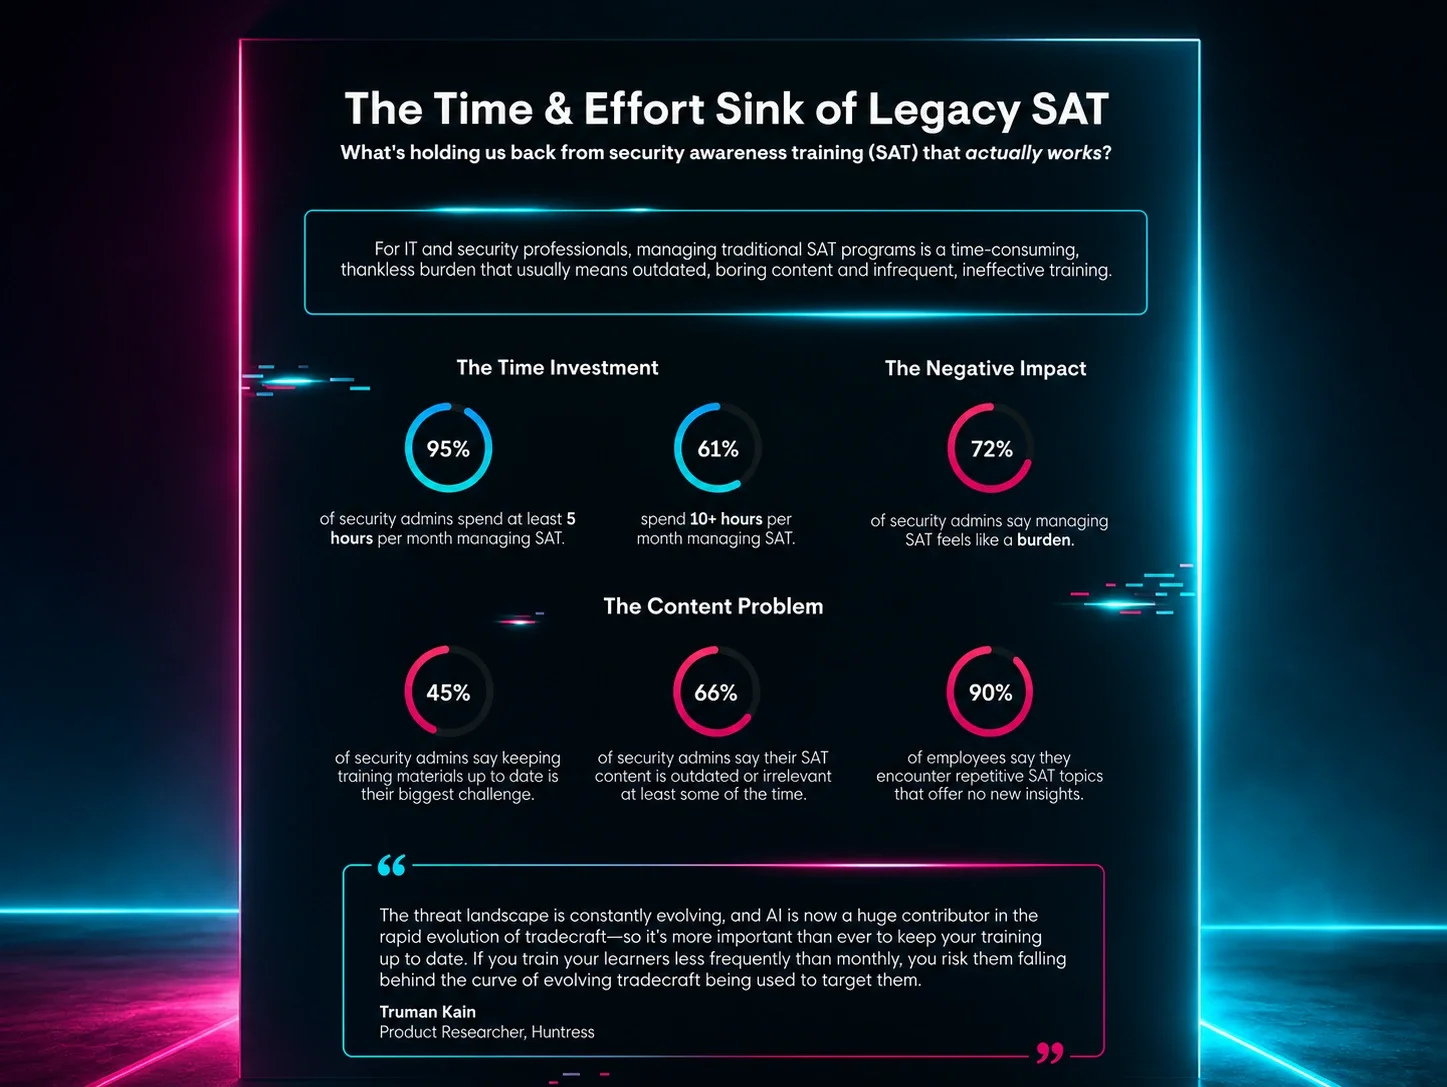
No se puede exagerar: tu gente es tu primera línea de defensa. Mientras los ciberataques sofisticados apuntan a los sistemas, el phishing y el BEC van directo a las vulnerabilidades humanas. Por eso es tan importante que todas las personas en tu organización puedan identificar amenazas potenciales. Aquí es donde un programa SAT resulta útil.
Los programas SAT educan a las personas en tu organización sobre cómo reconocer y responder a posibles riesgos de ciberseguridad. Un buen programa SAT ofrece lecciones regulares, pruebas y simulaciones de phishing, todo diseñado para ayudar a tu gente a identificar y defenderse mejor de los riesgos de ingeniería social.
Cada táctica enseñada en un programa SAT debe volverse algo natural para el usuario. Para mejorar la retención de conocimientos, Huntress diseñó una solución SAT que combina animaciones vibrantes, episodios memorables y principios de aprendizaje basados en la ciencia. Un componente clave de Huntress SAT son las simulaciones de phishing, creadas, curadas e implementadas por nuestros propios expertos.
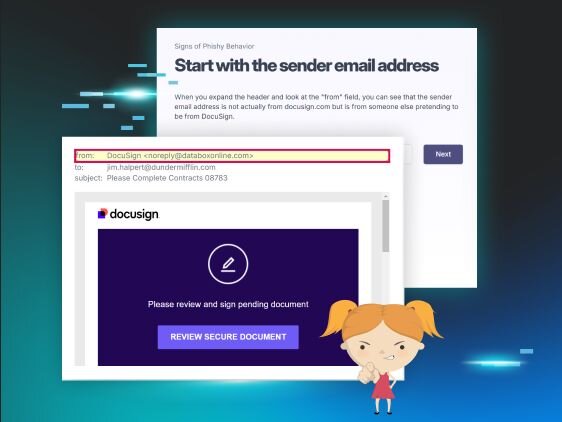
Nuestra función de Phishing Defense Coaching ayuda a tus usuarios que puedan haber caído víctimas de simulaciones de phishing. En lugar de hacer que el usuario repita la capacitación (o reprenderlo como un fracaso), un analista de ciberseguridad de Huntress lo guía a través de los elementos clave del correo electrónico que pasó por alto, como enlaces falsos o interfaces inusuales. Este método ayuda a las personas en las organizaciones de salud a entender mejor por qué están siendo blanco de ataques y les permite prevenir ataques reales en el futuro.
Huntress Managed SAT
Simulación de OSINT
Los ataques de ingeniería social dependen de conocer a su objetivo. Descubre cómo Huntress SAT enseña a los empleados a reconocer cuándo están siendo perfilados, y qué hacer al respecto.
Incidente real: un ataque basado en correo electrónico destapa delitos mayores
Cuando un proveedores de servicios administrados (MSP) del medio oeste de EE. UU. implementó Huntress MDR para Microsoft 365, el SOC de Huntress descubrió rápidamente un plan siniestro que se estaba desarrollando contra un cliente. Se habían creado reglas de bandeja de entrada sospechosas en la cuenta de correo electrónico del CEO, que redirigían a los remitentes hacia varios dominios bancarios.
El MSP entró en acción de inmediato y alertó al CEO desprevenido sobre las actividades encubiertas. Huntress desmanteló automáticamente las reglas de bandeja de entrada sospechosas y restableció la MFA, cortando el acceso del cibercriminal a la cuenta del CEO. Pero la historia no terminó ahí.
Al reflexionar sobre cómo su correo electrónico se había visto afectado, el CEO se dio cuenta de que no había recibido correo físico en semanas. Una llamada a su banco reveló un plan más oscuro: se hicieron múltiples intentos de agregar nuevos usuarios a su cuenta, lo que habría permitido a los atacantes hacer transferencias bancarias a su antojo.
Los hackers habían extraído datos valiosos del correo del CEO e intentaron usarlos a su favor. Pero Huntress MDR para Microsoft 365 detectó las anomalías de comportamiento más sutiles y evitó una catástrofe financiera para el cliente.
Para saber más sobre cómo se entrelazaron el mundo digital y el físico, lee el caso de éxito aquí.
El error humano es inevitable. Huntress puede ayudar a minimizar su impacto en el sector de la salud.
El error humano puede derribar a cualquier organización, pero las consecuencias pueden ser especialmente duras para el sector de la salud. Un solo clic en un correo sospechoso puede provocar un desastre financiero, daño reputacional y, lo peor de todo, comprometer la atención al paciente. Por eso es fundamental que tu personal sepa mantenerse alerta ante posibles amenazas cibernéticas.
Con nuestro SOC disponible 24/7 y una neutralización rápida de amenazas, las soluciones administradas de Huntress están diseñadas para el sector de la salud. De hecho, ya protegemos a más de 10.000 organizaciones de salud. Gracias a nuestra trayectoria protegiendo millones de endpoints en todo el mundo, ayudamos a tu organización a priorizar lo que más importa: la seguridad del paciente.