

Los actores de amenazas modernos no necesitan hackear tu red para causar daño. A menudo, basta con una sola contraseña robada.
El fraude por toma de control de una cuenta es una forma de cibercrimen simple y eficaz. Más de la mitad de los adultos que han sufrido fraude de identidad afirman que comenzó con una toma de control de una cuenta. Esto les da a los atacantes acceso directo a cuentas personales o empresariales, de modo que pueden robar datos y dinero o hacerse pasar por usuarios legítimos para cometer fraude.
Estos ataques pueden afectar a cualquier organización con sistemas en línea o cuentas de clientes, y cada vez son más difíciles de detectar a medida que los atacantes automatizan y escalan sus métodos.
La prevención del fraude por toma de control de una cuenta comienza por entender cómo funcionan estos esquemas y qué herramientas y defensas pueden detenerlos antes de que las credenciales se vean comprometidas.
Fraude por toma de control de una cuenta, definido
El fraude por toma de control de una cuenta (o “ATO”) ocurre cuando un actor de amenazas obtiene acceso no autorizado a las credenciales de inicio de sesión de un usuario y las usa para actividades maliciosas, como el robo o la suplantación de identidad.
Los atacantes no siempre necesitan "hackear" tu cuenta; a veces, simplemente inician sesión. Las credenciales de cuenta se pueden comprar en la dark web o robar mediante ingeniería social, filtraciones de datos, o campañas de phishing. Una vez que tienen acceso, cambian configuraciones en silencio, envían mensajes, restablecen contraseñas, cambian datos de contacto o realizan transacciones fraudulentas que parecen legítimas.
Las soluciones eficaces de prevención del fraude por toma de control de una cuenta se enfocan en la detección temprana, identificando comportamientos inusuales que no coinciden con los patrones normales de un usuario, y anulando las credenciales robadas antes de que puedan volver a usarse.
Si alguna vez recibiste un correo de un “amigo” pidiendo ayuda, o un enlace extraño, probablemente se trataba de un esquema de toma de control de una cuenta de correo en acción.
Cómo funciona el fraude por toma de control de una cuenta
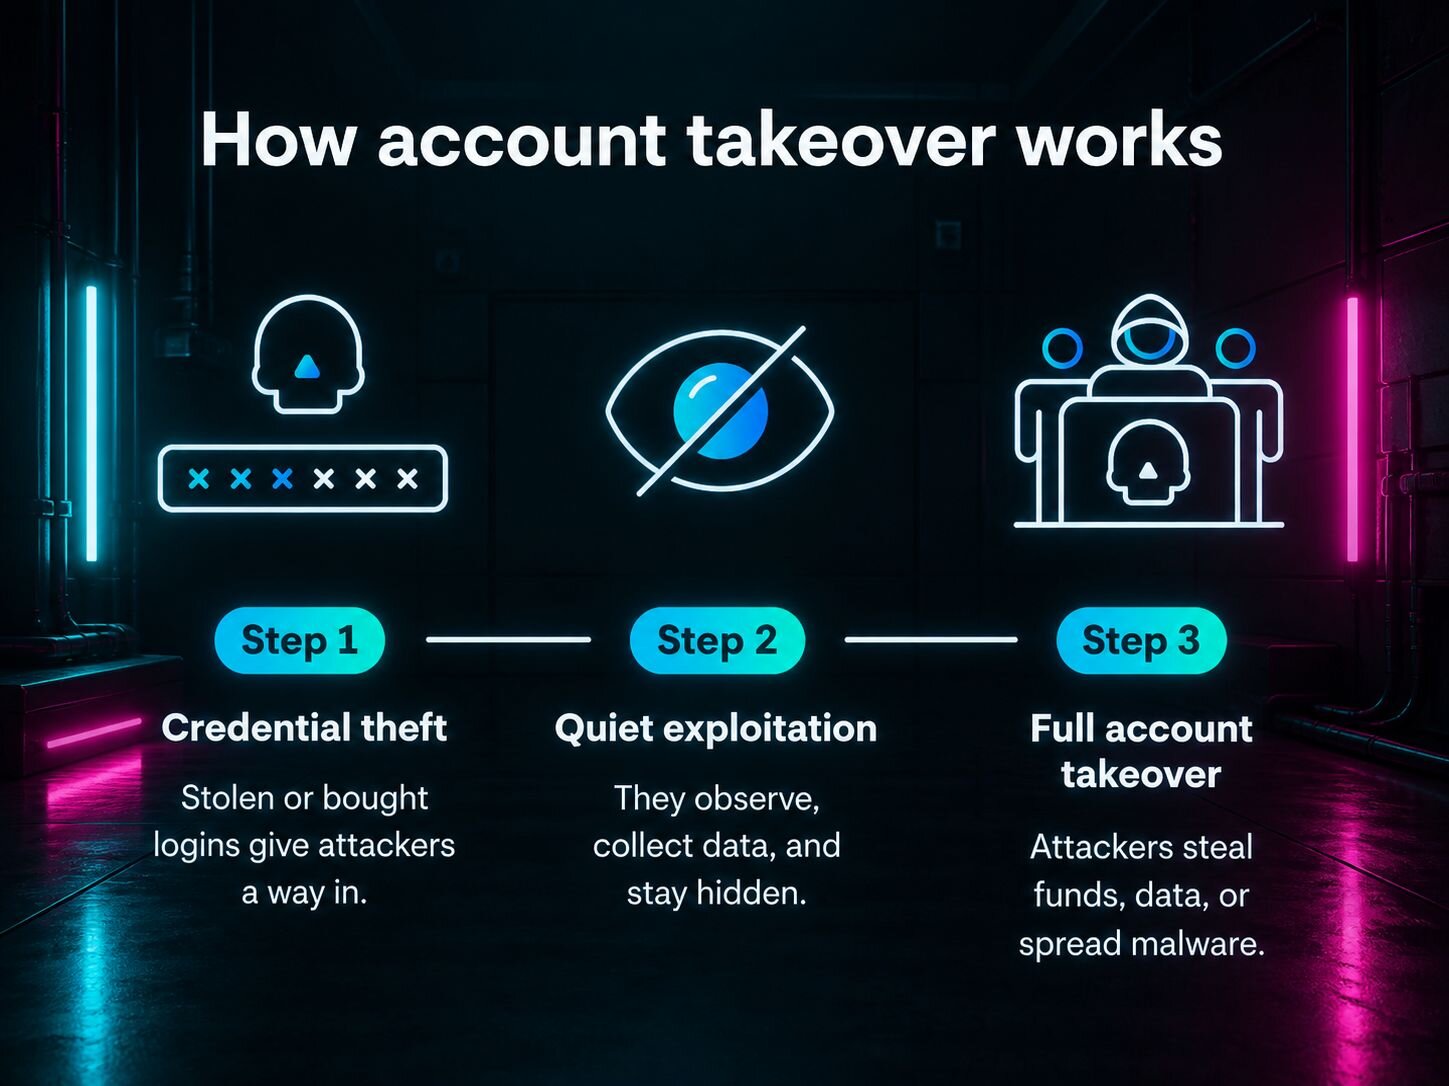
Los ataques de ATO se desarrollan en etapas. Los actores de amenazas apuestan a encontrar objetivos fáciles, por lo general empezando a pequeña escala al probar credenciales robadas antes de escalar hacia el control total una vez que tienen acceso. Para ellos, es como girar una ruleta en Las Vegas. Con suficientes giros, los actores maliciosos pueden ganar en grande.
Entender cada etapa puede ayudarte a detectar señales de alerta antes de que ocurra un daño serio.
1. Robo de credenciales
El ataque suele comenzar con credenciales robadas. Los correos de phishing, las filtraciones de datos, la ingeniería social o el malware son las técnicas habituales. Los actores de amenazas también pueden comprar combinaciones de usuario y contraseña en la dark web o usar bots automatizados para probar distintas combinaciones de inicio de sesión en sitios conocidos por tener datos personales, de clientes o empresariales, hasta encontrar una que funcione.
2. Explotación silenciosa
Con el acceso asegurado, los atacantes avanzan con cuidado para evitar ser detectados. Algunos actúan rápido, pero otros acechan, leyendo mensajes, recopilando información confidencial y reenviando copias de correos a bandejas de entrada externas. Esto les permite aprender el comportamiento del dueño de la cuenta, de modo que su actividad parezca normal.
3. Toma de control total de la cuenta
Después de estudiar el entorno, los atacantes actúan. Pueden transferir fondos, solicitar pagos a proveedores o propagar malware. Algunos usan la cuenta comprometida para lanzar aún más esquemas de toma de control de cuentas, extendiendo el ataque a otros usuarios o sistemas.
Para cuando el verdadero dueño de la cuenta nota alguna actividad sospechosa, el atacante a menudo ya borró cualquier evidencia o cambió los privilegios para mantener el control a largo plazo.
8 tipos de fraude por toma de control de una cuenta
Los actores de amenazas usan muchas técnicas para obtener y explotar el acceso no autorizado. Cada método apunta a diferentes partes de tu entorno, pero sigue el mismo objetivo: robar credenciales, datos o fondos, haciéndolo sin ser detectado.
1. Phishing interno
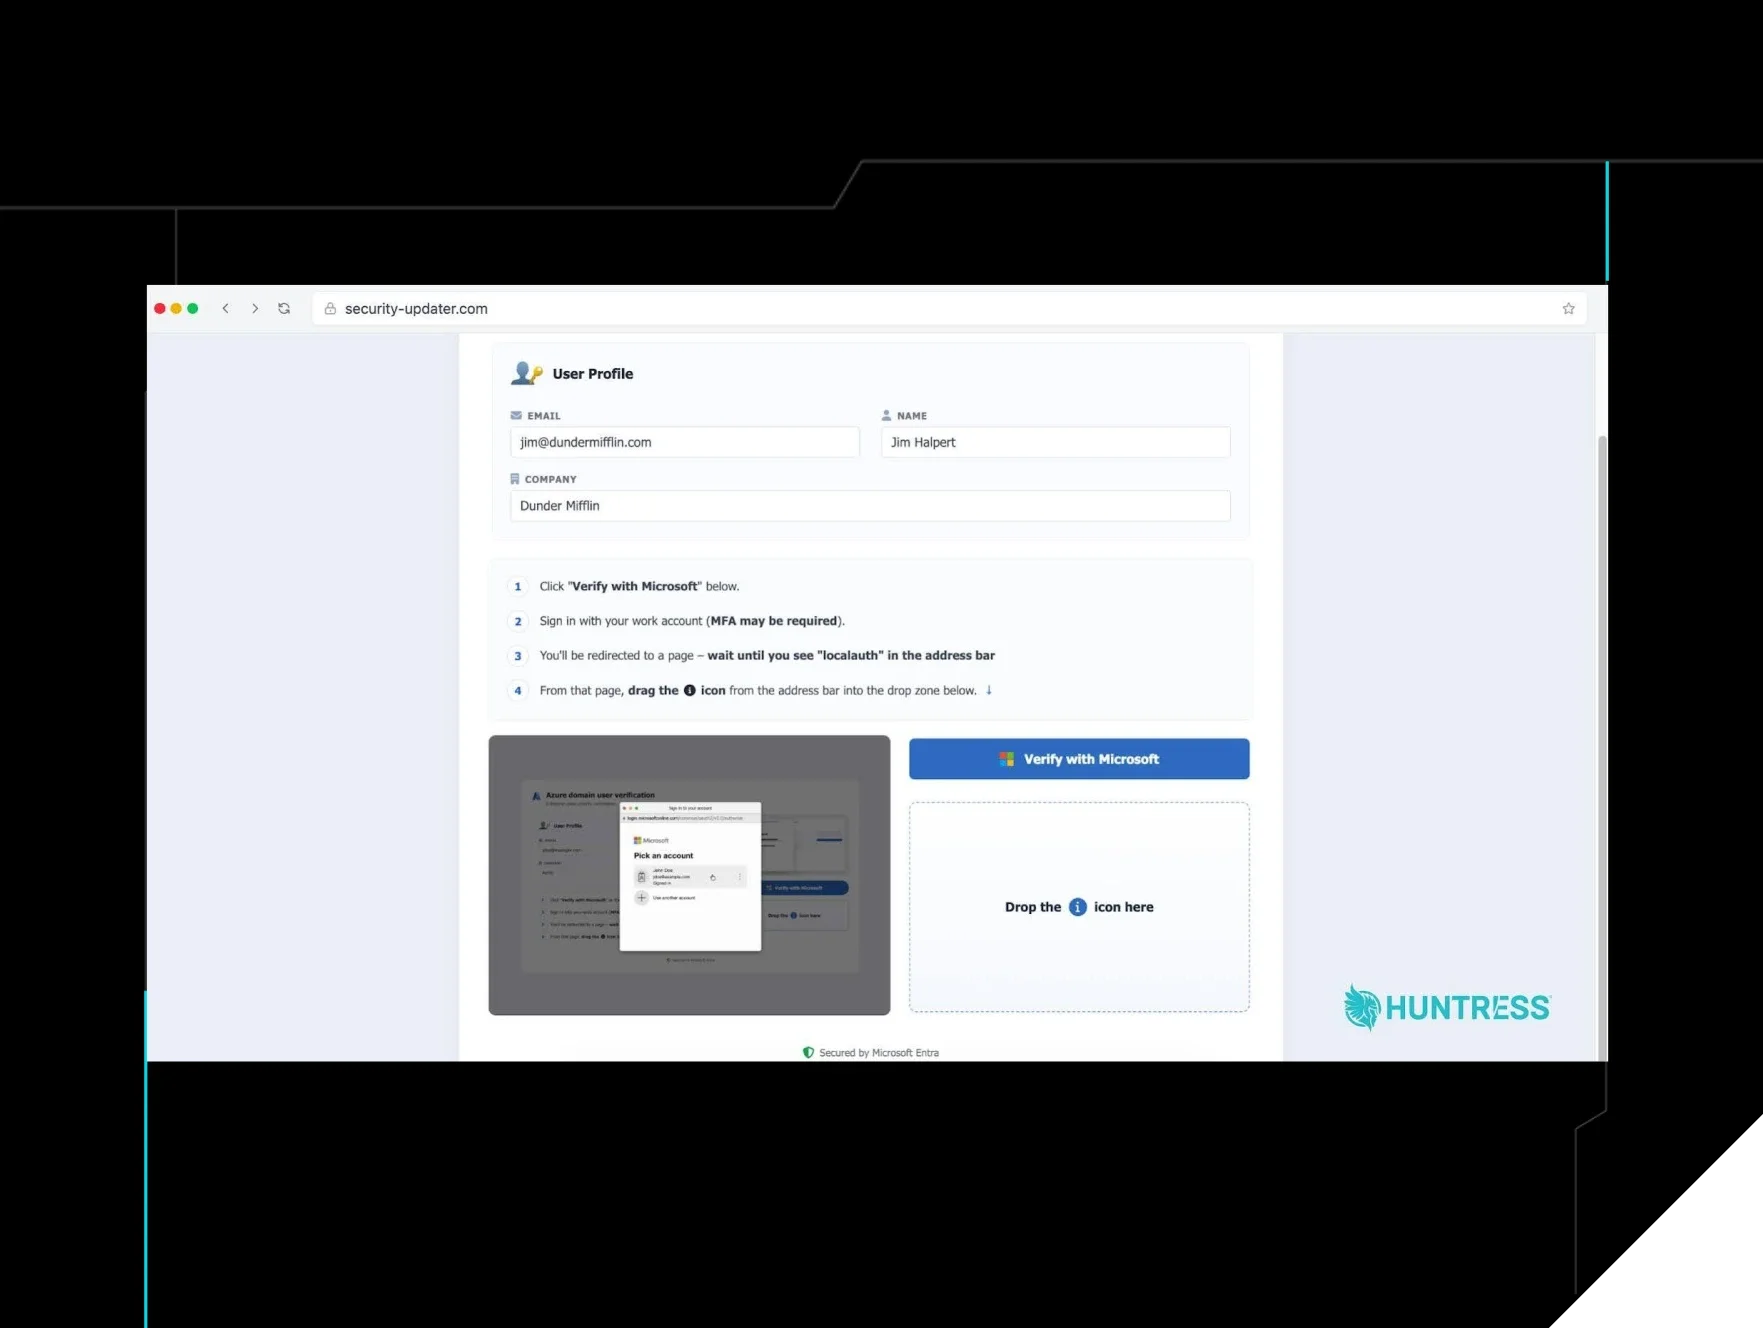
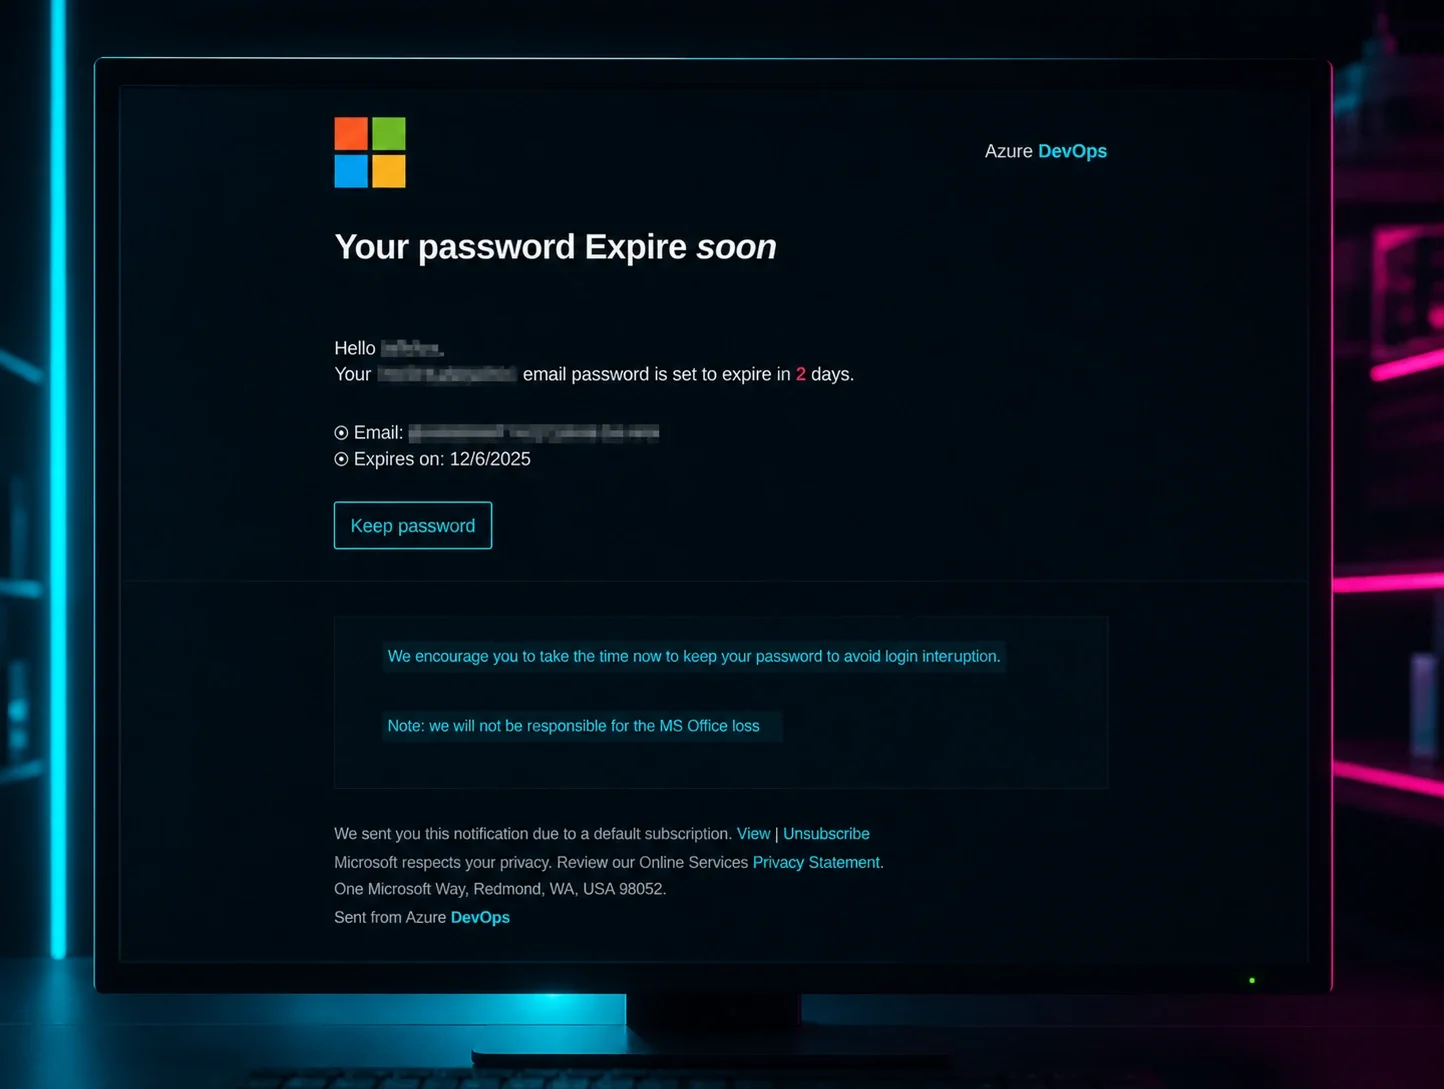
El phishing interno ocurre cuando un actor de amenazas usa una cuenta corporativa comprometida para enviar correos dentro de la misma organización. Como los mensajes parecen provenir de un compañero de confianza, es más probable que los destinatarios hagan clic en enlaces, descarguen malware o compartan credenciales sin pensarlo dos veces.
2. Phishing en la cadena de suministro
El phishing en la cadena de suministro aprovecha las relaciones existentes de tu empresa con proveedores o socios. Un atacante se hace pasar por un contacto legítimo para enviar facturas, enlaces o solicitudes de pago fraudulentas. Como estos correos provienen de una fuente conocida, los destinatarios suelen actuar sin cuestionarlos.
3. Compromiso de correo electrónico empresarial
El compromiso de correo electrónico empresarial (BEC) es una táctica de suplantación de alto impacto en la que los delincuentes secuestran o falsifican una cuenta de correo corporativa. Una vez que tienen el control, envían solicitudes realistas, como pedir transferencias bancarias o datos confidenciales, usando el tono y la firma del ejecutivo.
4. Exfiltración de datos
La exfiltración de datos les da a los actores maliciosos acceso a información confidencial almacenada en tu correo, calendarios, contactos y datos confidenciales en recursos compartidos de archivos. Una vez robados, estos datos se pueden usar para chantaje, inteligencia competitiva o venderse al mejor postor en la dark web.
5. Secuestro de sesión
El secuestro de sesión ocurre cuando un atacante intercepta o roba cookies de sesión activas. Estos tokens robados les permiten omitir los inicios de sesión por completo, de modo que parecen un usuario autenticado.
6. Credential stuffing
El credential stuffing usa automatización para probar grandes listas de nombres de usuario y contraseñas robadas en múltiples sitios. Las estadísticas de contraseñas muestran que mucha gente reutiliza contraseñas, por lo que este método les permite a los atacantes comprometer varias cuentas a la vez.
7. Intercambio de SIM
En un intercambio de SIM, el atacante convence a un operador móvil de transferir el número telefónico de una víctima a una tarjeta SIM que él controla. Desde ahí, puede interceptar llamadas, mensajes de texto y códigos de autenticación multifactor (MFA) para restablecer contraseñas o autenticar inicios de sesión fraudulentos.
8. Malware
Los ataques de ATO basados en malware consisten en instalar keyloggers o programas ladrones de información en el dispositivo de un usuario. Estos programas registran cada pulsación de tecla y roban credenciales, dándoles a los atacantes acceso directo a cuentas y sistemas.
Consecuencias del fraude por toma de control de una cuenta
Los efectos duraderos de una toma de control de una cuenta pueden ser graves para cualquier empresa. Esto es lo que ese daño puede implicar en la práctica:
Pérdidas financieras y costos no asegurados: Según el Informe de cibercrimen de Huntress, más de una de cada cuatro organizaciones pierde entre $100.000 y $500.000 al año por incidentes cibernéticos como las tomas de control de cuentas. Algunos incidentes cuestan más de $250.000 cada uno, y el 22% de las empresas no cuenta con seguro cibernético, lo que las deja completamente responsables de la recuperación.
Daño a la reputación y pérdida de clientes: Casi el 73% de los consumidores cree que la marca, no el usuario, es responsable de prevenir una toma de control de una cuenta. Cuando los clientes pierden la confianza, generalmente no se quejan: simplemente se van.
Tiempo de inactividad operativa y sobrecarga de recursos: El Informe de ciberamenazas de Huntress encontró que los infostealers y los troyanos de acceso remoto (RAT) representan casi la mitad de todas las intrusiones relacionadas con identidades, y suelen darles persistencia a los atacantes dentro de los sistemas. Los esfuerzos de recuperación pueden tardar días, lo que detiene la productividad y satura a los equipos de TI y seguridad.
Más contracargos y disputas de transacciones: El fraude por toma de control de cuentas a menudo provoca compras fraudulentas y reversiones de pagos. Los contracargos excesivos pueden aumentar las tarifas de procesamiento o, peor aún, provocar la cancelación de la cuenta por parte de los proveedores de pago.
Exposición regulatoria y legal: En sectores como el de la salud, donde el 33% de los profesionales menciona las filtraciones de datos como su principal preocupación, los incidentes derivados de la toma de control de cuentas pueden violar las regulaciones de privacidad y exponer a las organizaciones a fuertes multas y escrutinio de cumplimiento.
Mayor escrutinio de las aseguradoras: Los datos de Huntress muestran que el 58% de las organizaciones aseguradas vio reducida su cobertura en los últimos cinco años. Las aseguradoras ahora exigen medidas de protección más sólidas, como MFA, Detección y respuesta para endpoints (EDR) y security awareness training, controles que ayudan, pero que requieren tiempo e inversión para mantenerse.
Los ataques de toma de control de cuentas están aumentando, y rápido. Los datos de la industria muestran un aumento del 354% interanual, y la investigación de Huntress encontró robo de credenciales en al menos el 14% de todos los patrones de ataque observados.
Sin importar el objetivo —una red de salud, un distrito escolar o una pequeña empresa—, el resultado es el mismo: acceso robado, daño financiero, consecuencias para la reputación y confianza rota.
Cómo detectar el fraude por toma de control de cuentas
Detectar a tiempo una toma de control de una cuenta puede marcar toda la diferencia. El problema es que los atacantes no derriban la puerta: inician sesión, miran a su alrededor y actúan como si siempre hubieran estado ahí. Estar atento a las pequeñas señales de comportamiento inusual te ayuda a detectarlos antes de que se afiancen más.
Esto es lo que debes vigilar:
Inicios de sesión desde ubicaciones o dispositivos que no coinciden con tu actividad habitual.
Una oleada repentina de intentos de inicio de sesión fallidos que podría indicar credential stuffing o pruebas de fuerza bruta.
Notificaciones de restablecimiento de contraseña o MFA que no solicitaste.
Reglas de reenvío de correo nuevas u ocultas que redirigen silenciosamente mensajes fuera de tu organización.
Descargas de archivos grandes o acceso a carpetas que normalmente no usas.
Alertas de herramientas de monitoreo de endpoints o identidades, que suelen detectar señales tempranas de malware o robo de credenciales.
Reportes de clientes o socios sobre mensajes sospechosos que provienen de cuentas legítimas de la empresa.
Estas señales no siempre significan que has sido comprometido, pero nunca deben ignorarse.
Cómo prevenir una toma de control de una cuenta
La toma de control de una cuenta es una preocupación creciente para empresas e individuos. Pero si usas una combinación de buenas prácticas, tu empresa puede mejorar la detección del fraude por toma de control de una cuenta y actuar para prevenir más daños.
Los hackers maliciosos son en realidad bastante perezosos, así que mientras más barreras de acceso construyas alrededor de tu superficie de ataque conocida, mayor será la probabilidad de que busquen un objetivo más fácil en otro lugar. Estas prácticas forman la base de cómo prevenir el fraude por toma de control de una cuenta en toda tu empresa
Activa MFA en todos lados donde puedas: Es una de las formas más fáciles de bloquear a la mayoría de los atacantes, pero los datos de Huntress muestran que solo el 40% de las empresas la usa de manera constante. La MFA basada en SMS es demasiado fácil de interceptar, así que opta por opciones basadas en aplicaciones o en hardware.
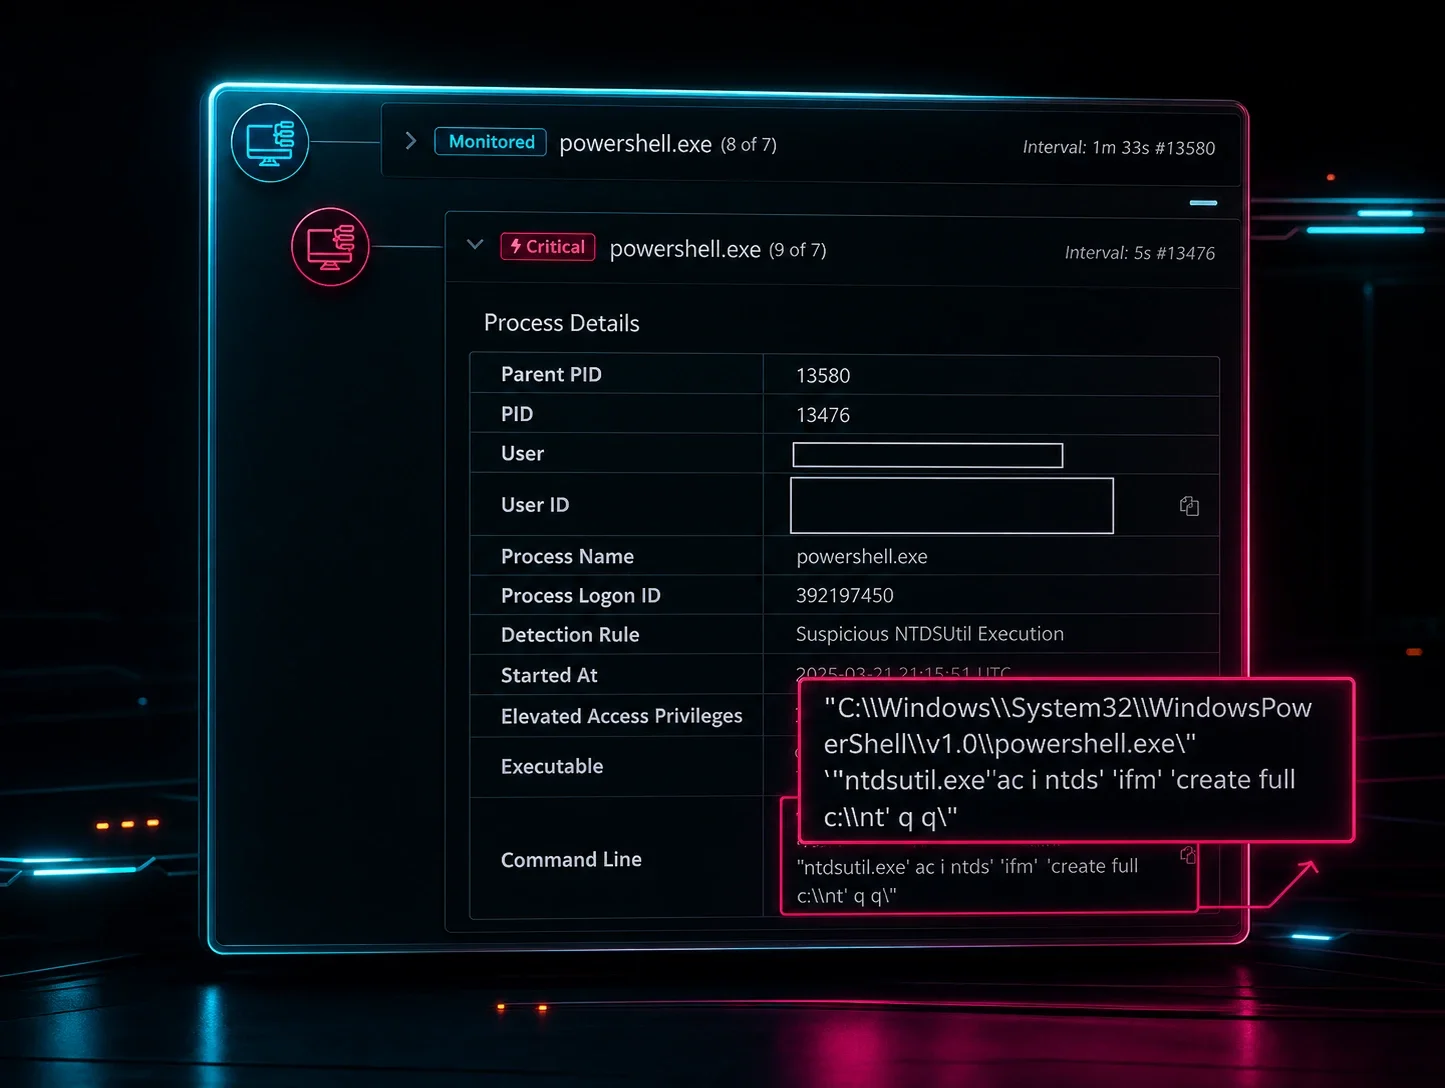
Usa detección y respuesta para endpoints: El malware sigue estando en todas partes, y el 54% de las organizaciones afirma haberlo enfrentado este año, según nuestro Informe de ciberamenazas. Managed EDR lo detecta rápidamente y aísla los sistemas infectados antes de que se puedan robar credenciales o sesiones.
La concientización importa, pero la capacitación anual no basta: el 62% de los administradores dijo que la exposición al riesgo humano de su organización aumentó después de implementar security awareness training, lo que resalta la necesidad de una educación continua y centrada en el comportamiento.
Adopta una mentalidad de confianza cero: No asumas que alguien o algo es seguro por defecto. Cada inicio de sesión, cada dispositivo, cada solicitud se verifica. Esa fricción es lo que impide que los atacantes se muevan libremente una vez que ya entraron.
Protege cómo se almacenan y comparten las contraseñas: Las contraseñas débiles o reutilizadas son con lo que más cuentan los atacantes. Los gestores de contraseñas cifrados hacen que los inicios de sesión únicos sean la norma y limitan el daño cuando se filtra una credencial.
Vigila comportamientos extraños de identidad: Inicios de sesión inesperados, viajes “imposibles” o anomalías de sesión son señales tempranas. La plataforma Agentic Security de Huntress busca estos patrones y alerta a nuestro equipo de analistas del SOC en el momento en que algo no cuadra.
Acorta los tiempos de sesión y restringe el acceso: Mientras menos tiempo permanezca activo un inicio de sesión y menos permisos tenga, menor será la ventana para que los atacantes la exploten.
No puedes detener todos los intentos, pero puedes hacer que les cueste demasiado esfuerzo para que valga la pena. Mantenerte como un objetivo difícil requiere defensas sólidas, usuarios informados y visibilidad constante sobre tu entorno.
Protege tus identidades y adelántate a los actores de amenazas
El fraude por toma de control de una cuenta no va a desaparecer. Pero tú tampoco. Con las defensas correctas, puedes hacerles la vida mucho más difícil a los atacantes y mantener a tu equipo enfocado en lo que importa.
Una solución de detección y respuesta de identidades (ITDR) puede reducir drásticamente tu riesgo y proteger tu negocio de hackers maliciosos.
Huntress Managed ITDR facilita proteger identidades y resguardar tu entorno. Con monitoreo continuo y detección de amenazas 24/7, puedes identificar las señales de alerta del fraude por toma de control de una cuenta y detener a los atacantes antes de que se instalen.
Descubre cómo podemos ayudarte a mantener tu negocio seguro—agenda hoy tu demo personalizada.
Preguntas frecuentes
¿Cuáles son ejemplos de toma de control de una cuenta?
El fraude por toma de control de una cuenta puede ocurrir de muchas formas, como cuando un hacker roba credenciales de acceso mediante phishing o una filtración de datos y luego las usa para enviar correos, transferir fondos o acceder a datos privados. Básicamente, es cualquier situación donde alguien toma control de una cuenta legítima y la usa como si fuera el dueño real.
¿Cuál es la diferencia entre el robo de identidad y la toma de control de una cuenta?
El robo de identidad implica robar los datos personales de alguien—como su nombre o número de seguro social—para abrir cuentas nuevas o cometer fraude. La toma de control de una cuenta, en cambio, usa credenciales existentes para secuestrar cuentas activas y actuar como el usuario legítimo.
¿Cómo detengo el fraude por toma de control de una cuenta?
En cuanto detectes actividad sospechosa, actúa rápido: restablece las contraseñas afectadas, revisa los registros de acceso y elimina cualquier dispositivo o usuario no autorizado. Luego, activa la autenticación multifactor y usa herramientas como Huntress Managed ITDR para detener futuras tomas de control antes de que se propaguen.
¿Cómo prevengo el fraude por toma de control de una cuenta?
Empieza con protección por capas: usa MFA en todas las cuentas, capacita a los empleados para detectar phishing y vigila el comportamiento de inicio de sesión en busca de patrones extraños. Los administradores de contraseñas cifrados y las herramientas de protección de endpoints—como Huntress Managed EDR—ayudan a cerrar las brechas que más explotan los atacantes