




Ciberseguridad 101
Qué es la red de voz sobre IP (VoIP) y por qué importa en ciberseguridad
Aprende cómo funcionan las redes de voz sobre IP, su papel en la ciberseguridad y consejos prácticos para proteger la red de voz sobre IP en tu organización.
¿Qué es el secuestro de sesión?
La amenaza silenciosa que evade la MFA
¿Qué es el secuestro de sesión?
La amenaza silenciosa que evade la MFA
Escrito por: Lizzie Danielson
Publicado: 12/8/2025
Última actualización: 29/10/2026
El secuestro de sesión ocurre cuando alguien se infiltra en tu sesión en línea y toma el control, muchas veces sin que te des cuenta. El atacante usa información robada para hacerse pasar por ti y acceder a tus datos privados o cuentas en línea.
Solemos enfocarnos en contraseñas seguras y en la autenticación multifactor (MFA). Suponemos que si la puerta principal está cerrada con llave, la casa está a salvo. Pero los actores de amenazas han evolucionado. Saben que derribar la puerta es difícil, pero robar la llave que el servidor te entrega después de iniciar sesión es sorprendentemente fácil.
Esta guía explica cómo funciona el secuestro de sesión, cómo herramientas avanzadas como Evilginx facilitan estos ataques, y por qué las medidas de seguridad tradicionales suelen no detectarlos.
El secuestro de sesión es un ciberataque en el que un actor de amenazas roba un "token de autenticación" válido (una clave digital temporal) para tomar el control de una sesión de comunicación web de un usuario. Esto le permite al atacante hacerse pasar por el usuario sin necesitar su contraseña ni su código MFA.
El riesgo: una vez que el atacante tiene el token de autenticación, evita por completo el proceso de inicio de sesión. En la práctica, se convierte en el usuario y obtiene acceso a datos sensibles y sistemas críticos.
Cómo ayuda Huntress: Huntress Managed ITDR monitorea la persistencia no autorizada de sesiones, los inicios de sesión sospechosos y las anomalías que indican que una sesión de comunicación fue robada, para que puedas responder antes de que ocurra algún daño.
Cuando inicias sesión correctamente en una aplicación web (como tu correo, tu CRM o un portal bancario), el servidor no quiere pedirte la contraseña cada vez que haces clic en una página nueva. Eso generaría una experiencia de usuario terrible.
En cambio, una vez que verificas tu identidad, el servidor genera un token de autenticación de una sesión de comunicación (a menudo guardado como una cookie en tu navegador). Este token de autenticación funciona como esa tarjeta llave de hotel. Le dice al servidor: "Ya demostré quién soy, así que mantenme con la sesión iniciada".
El secuestro de sesión, a veces llamado secuestro de cookies o secuestro de sesión TCP, ocurre cuando un atacante intercepta o roba este token de autenticación.
Como el servidor usa el token de autenticación para identificar al usuario, el atacante puede usar el token de autenticación robado para hacerse pasar por la víctima. El servidor ve el token de autenticación válido y asume que la solicitud viene del usuario legítimo. La parte más aterradora es que el atacante no necesita conocer tu contraseña compleja de 20 caracteres. No necesita robar tu teléfono para obtener el código MFA. Solo necesita el token de autenticación que generaste después de hacer todo el trabajo de iniciar sesión.
Las definiciones teóricas son útiles, pero necesitamos ver cómo sucede esto en la vida real para entender la gravedad. Los atacantes modernos usan ataques "Adversary-in-the-Middle" (AitM) para automatizar el secuestro de sesión.
Herramientas como Evilginx y Modlishka han popularizado este método. Así es como funciona el flujo del ataque:
La preparación: El atacante configura un servidor proxy transparente. Crea un sitio de phishing que luce idéntico a una página de inicio de sesión legítima (por ejemplo, una pantalla de inicio de sesión de Microsoft 365).
El señuelo: El atacante envía un correo de phishing a un usuario con un enlace. Este enlace apunta al servidor proxy del atacante, no al sitio web real.
La intercepción: Cuando el usuario hace clic en el enlace, ve la página de inicio de sesión que le resulta familiar. Ingresa su usuario y contraseña. El proxy captura estas credenciales en tiempo real y las reenvía al sitio web real.
La evasión de MFA: El sitio web real solicita un código de MFA. El proxy muestra este mensaje al usuario. El usuario revisa su teléfono, obtiene el código y lo escribe en el sitio falso. El proxy captura el código y lo envía al sitio real.
El robo: El sitio web real acepta el código y genera un token de autenticación de una sesión de comunicación. Este es el momento crítico. El proxy intercepta este token.
La inyección: En lugar de solo devolver el token al usuario, el atacante se queda con una copia. Inyecta este token robado en su propio navegador.
Ahora, el atacante tiene una sesión válida y activa. Ha evadido la contraseña y el desafío de MFA. Es posible que el usuario inicie sesión y no note nada raro, o que sea redirigido, pero el daño ya está hecho. El atacante está dentro de la cuenta.
MFA protege el inicio de sesión. El secuestro de sesión ocurre después. En esta charla, Jenko Hwong, investigador principal de productos en Huntress, muestra cómo los atacantes roban el token que un usuario recibe al terminar de iniciar sesión, y por qué el consejo que se limita a "activa MFA" deja un vacío.
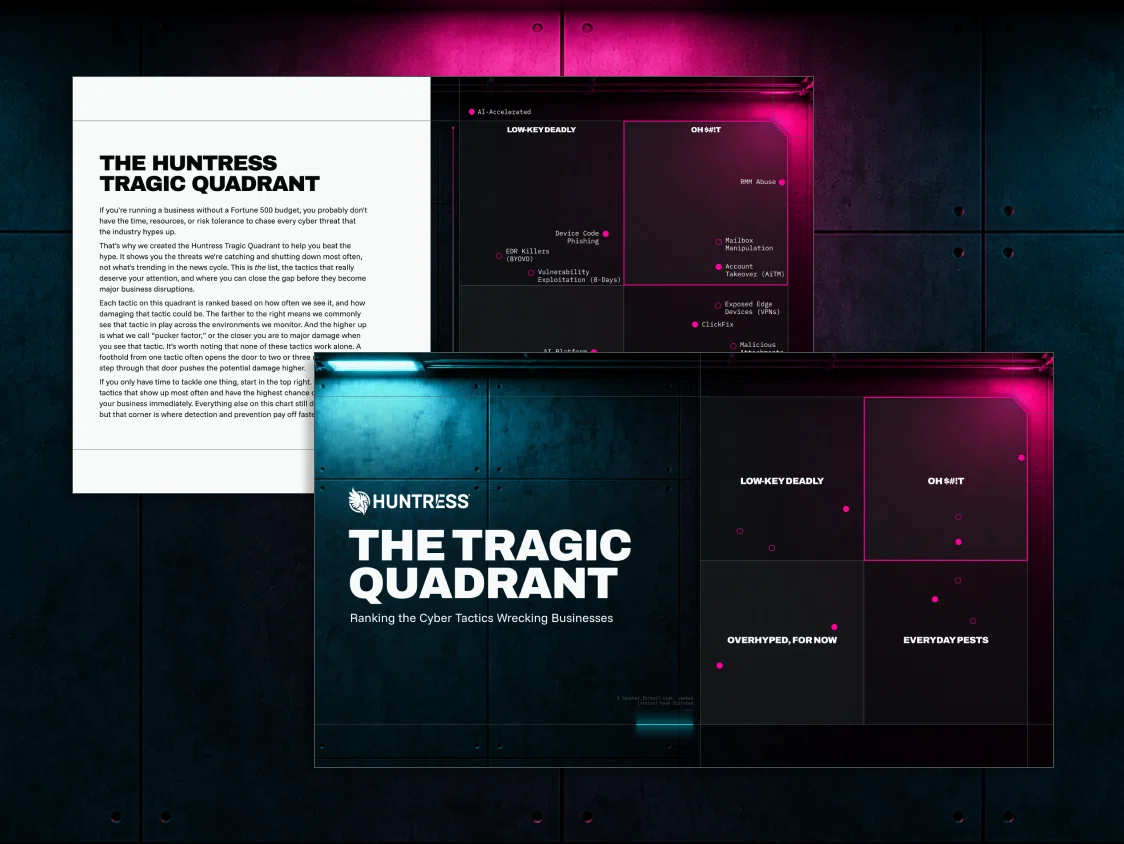
Un token de autenticación robado puede darle a un atacante un pase de acceso a una cuenta sin necesitar la contraseña ni otro mensaje de MFA. Mira dónde se ubica la toma de control de una cuenta en el Tragic Quadrant de Huntress y qué vacíos de identidad pueden dejar a tu negocio más cerca de una interrupción.
Estas son algunas de las formas más comunes en que los actores de amenazas logran el secuestro de una sesión de comunicación:
Robo de cookies: Las cookies almacenan datos de sesión, así que si alguien obtiene tu cookie de sesión, puede hacerse pasar por ti. Los atacantes pueden robar cookies usando malware, phishing o vulnerabilidades en sitios web no protegidos.
Rastreo de red (network sniffing): En redes Wi-Fi no protegidas (como en cafeterías o aeropuertos), los atacantes pueden interceptar los datos que viajan entre tu dispositivo y el sitio web. Si estos datos incluyen información de sesión, pueden robarla e infiltrarse.
Ataques de adversario en el medio: Aquí, el atacante se ubica en secreto entre tú y el sitio web, capturando todo lo que envías o recibes, incluidos los tokens de sesión.
Ataques de secuencias de comandos en sitios cruzados (XSS): Si un sitio web tiene una vulnerabilidad XSS, los atacantes pueden engañarlo para que les envíe tu cookie de sesión.
“Secuestro de sesión” suena complicado, pero las señales de advertencia son conocidas. Si ocurre alguna de estas cosas, podría significar que alguien está secuestrando tu sesión:
Cierras sesión sin razón aparente, o ves dispositivos desconocidos con la sesión iniciada.
La configuración de la cuenta o las contraseñas cambian sin que lo sepas.
Se envían mensajes o acciones desde tu cuenta que no autorizaste.
Ves compras, publicaciones o solicitudes de amistad que no aprobaste.
Para quienes tengan inclinación técnica, vale la pena revisar el secuestro de sesión TCP. Es un ataque más complejo, a nivel de capa de red, que difiere del simple robo de cookies.
El Protocolo de Control de Transmisión (TCP) usa un "saludo de tres vías" para establecer una conexión entre un cliente y un servidor. Para llevar el control de la conversación, TCP usa números de secuencia. Estos números le indican a la computadora receptora en qué orden van los paquetes de datos y ayudan a verificar que los paquetes provienen de la fuente confiable.
En un ataque de secuestro de sesión TCP, el actor de amenazas intercepta el flujo de comunicación. Intenta predecir el número de secuencia del próximo paquete que espera el servidor.
Si el atacante logra adivinar correctamente ese número y suplantar la dirección IP del usuario, puede inyectar un paquete malicioso en el flujo. El servidor acepta ese paquete como legítimo porque el número de secuencia coincide. Esto le permite al atacante ejecutar comandos o manipular datos dentro de la sesión activa del usuario.
Para combatir estos ataques de interceptación, dependemos del cifrado y la verificación de identidad a nivel de protocolo.
La principal defensa contra el sniffing y la interceptación es SSL/TLS (Secure Sockets Layer / Transport Layer Security). Esta tecnología protege la comunicación cliente-servidor usando un par de claves pública y privada para cada conexión.
Clave pública: se usa para cifrar datos. Cualquiera puede usarla para bloquear un mensaje.
Clave privada: se usa para descifrar datos. Solo el destinatario previsto posee esta clave.
Cuando te conectas a un sitio web mediante HTTPS, tu navegador y el servidor realizan un "saludo" para acordar una clave de cifrado temporal para esa sesión específica. Incluso si un atacante intercepta los paquetes de datos, estos parecen texto sin sentido sin la clave de descifrado.
Para entornos de mayor seguridad, las organizaciones usan TLS mutuo (mTLS). En el TLS estándar, el servidor demuestra su identidad al cliente. En mTLS, el cliente también debe demostrar su identidad al servidor usando un certificado del lado del cliente. Esto hace que el secuestro sea mucho más difícil, porque robar el token de autenticación no basta. El atacante también necesitaría el certificado digital instalado en el dispositivo del usuario.
Prevenir el secuestro de sesión requiere una combinación de prácticas de codificación segura, higiene de red y monitoreo activo.
HTTPS en todas partes: asegúrate de que todo el tráfico web esté cifrado. Esto evita que los atacantes intercepten las cookies de sesión mediante sniffing.
Banderas de cookies seguras: los desarrolladores deben configurar las banderas Secure y HttpOnly en las cookies de sesión. La bandera Secure obliga a que la cookie viaje solo por HTTPS. La bandera HttpOnly evita que los scripts del lado del cliente (como JavaScript malicioso usado en ataques de secuencias de comandos en sitios cruzados o XSS) accedan a la cookie.
Tiempos de espera de sesión cortos: configura las sesiones para que expiren rápidamente tras un período de inactividad. Si un usuario se aleja de su escritorio o cierra su laptop, el token de autenticación debería volverse inválido en minutos.
Regenerar los ID de sesión: la aplicación debería emitir un nuevo ID de sesión inmediatamente después de un inicio de sesión exitoso. Esto evita ataques de "fijación de sesión", donde un atacante engaña a un usuario para que use un ID de sesión conocido.
Detectar una sesión secuestrada es difícil porque el token de autenticación sigue siendo válido. Sin embargo, las herramientas de monitoreo pueden buscar anomalías que sugieran que el usuario detrás del token ha cambiado.
Discrepancias de IP: si una sesión comienza en una dirección IP en Nueva York y de repente cambia a una dirección IP en Rusia dentro de la misma sesión activa, eso es una señal de alerta.
Cambios en el User Agent: una sesión normalmente debería mantenerse en el mismo navegador y sistema operativo. Si la cadena del User Agent cambia de "Chrome en Windows" a "Firefox en Linux" a mitad de sesión, indica robo de tokens de autenticación.
Viaje imposible: similar a las discrepancias de IP, pero enfocado en la geografía. Si un usuario inicia sesión desde Londres y luego intenta acceder a un archivo desde una dirección IP en Toronto diez minutos después, el viaje es físicamente imposible.
Es fácil confundir el secuestro de sesión con otros ataques de identidad. La tabla a continuación aclara las diferencias entre secuestrar una sesión de comunicación activa y explotar una autenticación rota.
| Criterio | Secuestro de sesión | Autenticación rota |
| :—- | :—- | :—- |
| Definición | Tomar control de una sesión web existente robando el token de autenticación de la sesión. | Explotar debilidades en el proceso de inicio de sesión para crear una sesión nueva. |
| Momento | Después de la autenticación: el ataque ocurre luego de que el usuario inició sesión. | Antes de la autenticación: el ataque ocurre mientras se intenta iniciar sesión. |
| Método de ataque principal | Robo de tokens de autenticación, proxy AitM, sniffing de paquetes, XSS. | Fuerza bruta, credential stuffing, contraseñas predeterminadas, inyección SQL. |
| Impacto en MFA | A menudo evade la MFA porque el token se genera después de la verificación de MFA. | Bloqueado por la MFA (generalmente), ya que el atacante aún necesita pasar el segundo factor. |
| Objetivo | Suplantar al usuario durante la duración de esa sesión específica. | Obtener acceso permanente a la cuenta para cambiar credenciales o robar datos. |
Durante décadas, la ciberseguridad se ha enfocado en mantener el malware fuera de los dispositivos. Construimos firewalls más altos e instalamos antivirus más fuertes. Pero los actores de amenazas son pragmáticos. Se dieron cuenta de que irrumpir en un servidor es difícil, pero iniciar sesión como un administrador legítimo es fácil.
Los actores de amenazas maliciosos usan herramientas integradas del sistema y credenciales robadas para mezclarse con el tráfico normal. Cuando un atacante posee un token de autenticación válido, se ve exactamente como tu empleado. No activan las alarmas del antivirus porque no están usando un virus.
Este cambio significa que el monitoreo de identidad ya no es opcional. No puedes depender únicamente de prevenir el compromiso inicial. Debes asumir que las credenciales se filtrarán y que los tokens de autenticación serán robados. La estrategia de defensa debe pasar a detectar el comportamiento de la identidad.
Si una cuenta se comporta de forma extraña (accede a archivos confidenciales a las 3:00 a. m., cambia las firmas del navegador u origina desde una dirección IP sospechosa), necesitas poder revocar esa sesión de inmediato.
No dejes que los actores de amenazas suplanten a tu equipo. Reserva una demo de Huntress ITDRhoy mismo para combatir herramientas avanzadas como Evilginx y Modlishka.
El secuestro de sesión ocurre cuando un atacante cibernético toma el control de tu sesión web activa y la usa para obtener acceso no autorizado a tus cuentas en línea o datos privados.
Puede verse como un cierre de sesión inesperado, cambios en la configuración de la cuenta o acciones que no realizaste en tus cuentas en línea.
Los atacantes suelen robar cookies o tokens de sesión usando malware, Wi-Fi inseguro, phishing o vulnerabilidades de sitios web como secuencias de comandos en sitios cruzados.
Sí. El phishing te engaña para que reveles tus datos de inicio de sesión, mientras que el secuestro de sesión toma el control de tu cuenta robando los detalles de la sesión (no tu contraseña).
Usa redes seguras, busca HTTPS, activa la autenticación multifactor, mantén tus dispositivos actualizados y cierra sesión después de cada sesión.
Recursos adicionales
Aprende cómo funcionan las redes de voz sobre IP, su papel en la ciberseguridad y consejos prácticos para proteger la red de voz sobre IP en tu organización.

ClickFix es una técnica de ingeniería social que engaña a los usuarios para que ejecuten comandos maliciosos. Descubre cómo funciona, ejemplos reales y cómo prevenirla.
Descubre qué es el registro de depuración, cómo ayuda en ciberseguridad y las mejores prácticas clave para reducir riesgos y mejorar la respuesta a incidentes

