


Antecedentes / Resumen
El equipo de DE&TH (Ingeniería de detección y Threat Hunting) de Huntress ha observado explotación activa de una vulnerabilidad de toma de control de una cuenta con privilegios (CVE-2026-23760) en la aplicación SmarterMail de SmarterTool, que ha resultado en ejecución remota de código exitosa. Nuestras pruebas indican que las versiones de SmarterMail anteriores a la compilación 9511 son vulnerables. Se recomienda a los usuarios de SmarterMail actualizar a la última versión, la compilación 9511, lanzada el 15 de enero de 2026.
Ten en cuenta que esto es independiente de la explotación masiva en curso de CVE-2025-52691, una vulnerabilidad de carga de archivos arbitraria en SmarterMail que también lleva a ejecución remota de código. Al momento de escribir esto, Huntress contactó a SmarterTools y esperó para publicar mientras CVE-2026-23760 se publicaba, ya que estaba siendo divulgada por WatchTowr. A pesar de esto, Huntress observó un método diferente utilizado para la ejecución remota de código en el entorno real.
Análisis detallado de la amenaza
El equipo de DE&TH de Huntress ha observado explotación activa de una vulnerabilidad de toma de control de una cuenta con privilegios dentro de la aplicación SmarterMail. Una vez explotada, el actor de amenazas usó una cuenta con privilegios secuestrada para acceder a la funcionalidad System Events de SmarterMail, donde se crearon eventos del sistema maliciosos para ejecutar comandos de reconocimiento en los hosts vulnerables.
Una revisión de los registros de aplicación relevantes en los hosts explotados mostró que el actor o actores de amenazas realizaron una serie de solicitudes HTTP POST a la aplicación SmarterMail para lograr sus objetivos.
La tabla 1 (a continuación) presenta las solicitudes en el orden en que se observaron, junto con una nota correspondiente que detalla su relevancia en el ataque.
|
Solicitud |
Propósito |
|
POST /api/v1/auth/force-reset-password |
Explota la vulnerabilidad de toma de control de una cuenta para obtener acceso a una cuenta de usuario con privilegios. |
|
POST /api/v1/auth/authenticate-user |
Obtiene un token de autenticación válido con las credenciales del usuario con privilegios. |
|
POST /api/v1/settings/sysadmin/event-hook |
Configura un evento del sistema malicioso. Sospechamos que el evento del sistema se configuró para ejecutar los comandos de reconocimiento del actor de amenazas cuando se agregaba un nuevo dominio a la aplicación SmarterMail. |
|
POST /api/v1/settings/sysadmin/domain-put |
Agrega un nuevo dominio a SmarterMail y, por lo tanto, activa el evento del sistema creado en la solicitud anterior. |
|
POST /api/v1/settings/sysadmin/domain-delete/google.abc[.]com/true |
Actividades de limpieza como parte de la eliminación de indicadores. |
|
POST /api/v1/settings/sysadmin/event-hook-delete |
Actividades de limpieza como parte de la eliminación de indicadores. |
Estas solicitudes se realizaron en rápida sucesión en múltiples clientes, lo que sugiere explotación automatizada masiva.
Análisis de la vulnerabilidad
Al comparar la versión 9504, lanzada el 8 de enero, y la 9511, lanzada el 15 de enero, podemos ver que se corrigió la causa raíz de la vulnerabilidad, por la cual antes no se verificaba si la contraseña anterior enviada a /api/v1/auth/force-reset-password era válida o no.
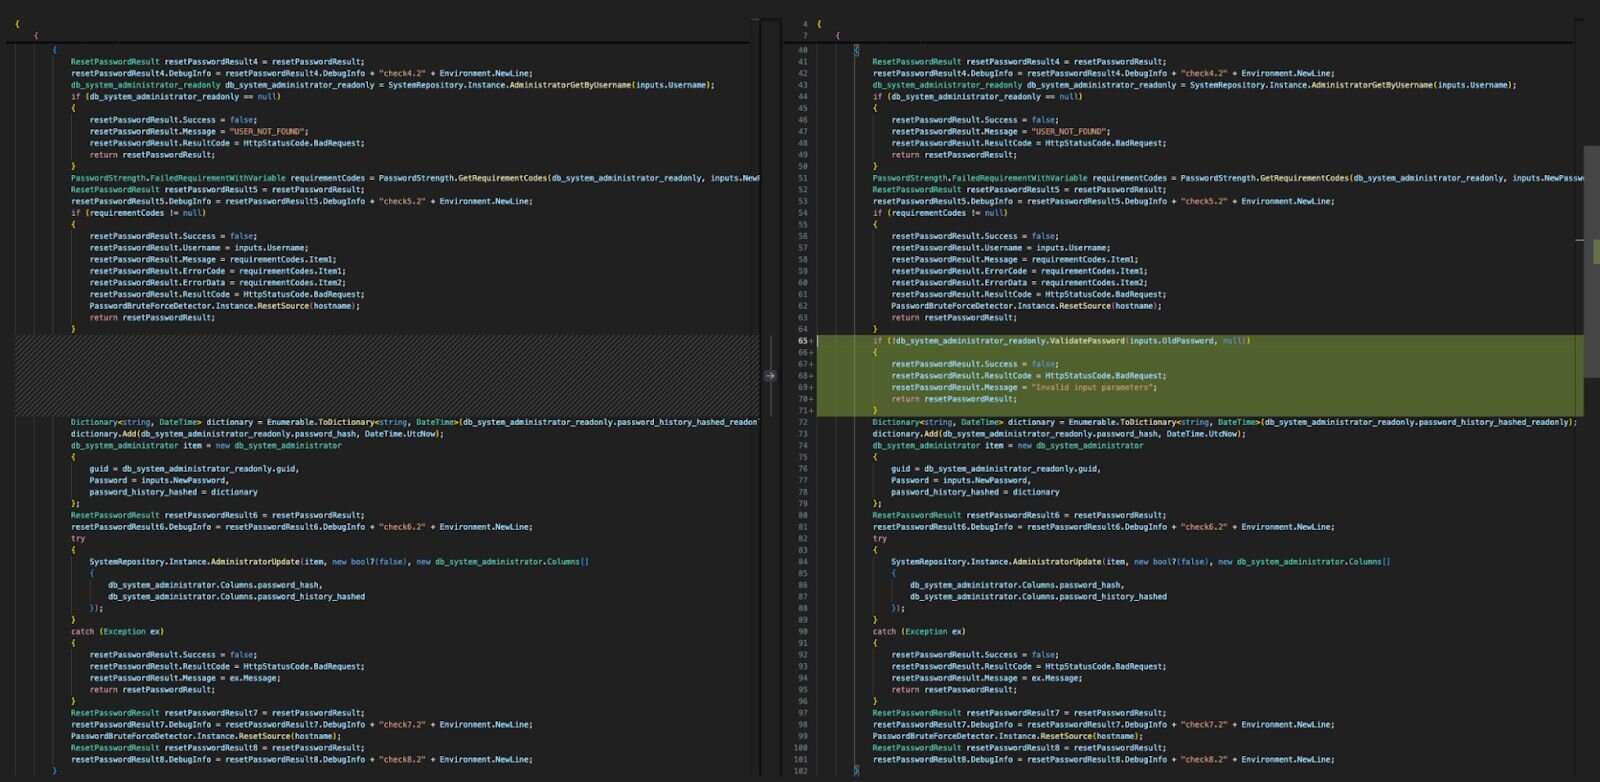
Figura 1: Comparación de las versiones binarias de SmarterMail 9504 y 9511
Huntress logró crear un exploit para la vulnerabilidad mencionada, que demuestra que la contraseña de un usuario con privilegios puede cambiarse sin autenticación.
Conclusión
Dada la gravedad de esta vulnerabilidad, la explotación activa y la explotación observada en el entorno real del CVE-2025-52691 adicional, las empresas deben priorizar la implementación de las actualizaciones de SmarterMail y revisar cualquier sistema desactualizado en busca de señales de infección.
Indicadores de compromiso
|
Elemento |
Detalles |
|
142.111.152[.]57 142.111.152[.]229 155.2.215[.]66 142.111.152[.]54 142.111.152[.]53 142.111.152[.]222 142.111.152[.]159 142.111.152[.]165 155.2.215[.]70 142.111.152[.]49 155.2.215[.]74 142.111.152[.]160 155.2.215[.]73 142.111.152[.]51 155.2.215[.]60 142.111.152[.]151 142.111.152[.]46 155.2.215[.]68 142.111.152[.]155 142.111.152[.]45 155.2.215[.]72 155.2.215[.]67 142.111.152[.]47 142.111.152[.]59 142.111.152[.]56 142.111.152[.]154 142.111.152[.]150 155.2.215[.]62 |
Direcciones IP observadas como origen de los ataques. |
|
python-requests/2.32.4 |
User-agent observado al realizar los ataques. Nota: este es el user-agent predeterminado que usa el módulo Python requests versión 2.32.4. |
|
C:\Program Files (x86)\SmarterTools\SmarterMail\Service\wwwroot\result.txt |
Archivo que contiene la salida del reconocimiento. |
|
/api/v1/auth/force-reset-password /api/v1/auth/authenticate-user /api/v1/settings/sysadmin/event-hook /api/v1/settings/sysadmin/domain-put /api/v1/settings/sysadmin/domain-delete/google.abc.com/true /api/v1/settings/sysadmin/event-hook-delete |
Se observaron solicitudes POST a estos endpoints durante los ataques. |