

A veces todo comienza con algo tan simple como arrastrar un enlace hacia tu navegador. Tres segundos después, un cibercriminal tiene los tokens que necesita para secuestrar tu cuenta de Microsoft 365. No hiciste nada que security awareness training te enseñe a evitar. Solo seguiste instrucciones que parecían normales. Así es el cibercrimen moderno hoy en día.
Eso también es lo que hace que esta táctica sea tan eficaz. El ataque no fuerza su entrada. Se desliza en medio de un flujo de trabajo común y convierte una acción rutinaria en una interrupción no deseada que le da al atacante justo lo que necesita.
Probablemente ya has visto esta configuración antes
La configuración se siente familiar porque todos hemos sido entrenados para hacer clic en pequeñas indicaciones en línea: hacer clic en la prueba CAPTCHA, aceptar el aviso de cookies o presionar la combinación de teclas. Seguir adelante sin pensar. Esa memoria muscular es justo con lo que cuentan los atacantes.
Esa es la idea detrás de ClickFix. Los atacantes muestran una indicación falsa que te dice que presiones atajos de teclado como la tecla de Windows + R, luego Ctrl+V, y luego Enter. En la superficie, se siente inofensivo. En realidad, estás pegando y ejecutando comandos proporcionados por el atacante en tu propia máquina.
Lo que hace que ClickFix sea tan peligroso es la poca fricción técnica que necesita. No hay una vulnerabilidad que explotar ni un enfrentamiento con el firewall. El atacante solo necesita una mentira simple y creíble que encaje en tu flujo de trabajo.
ClickFix explotó en popularidad en 2025, y aunque sigue muy vigente, los atacantes ya empezaron a transformar la misma idea en algo todavía más sofisticado.
ConsentFix lleva el mismo truco a Microsoft 365
Esa variación más reciente se llama ConsentFix. En lugar de empujarte a pegar un comando, abusa de algo que los usuarios de Microsoft 365 ven todo el tiempo: flujos de consentimiento OAuth e indicaciones de inicio de sesión que parecen lo bastante familiares como para pasarlas por alto sin pensarlo mucho.
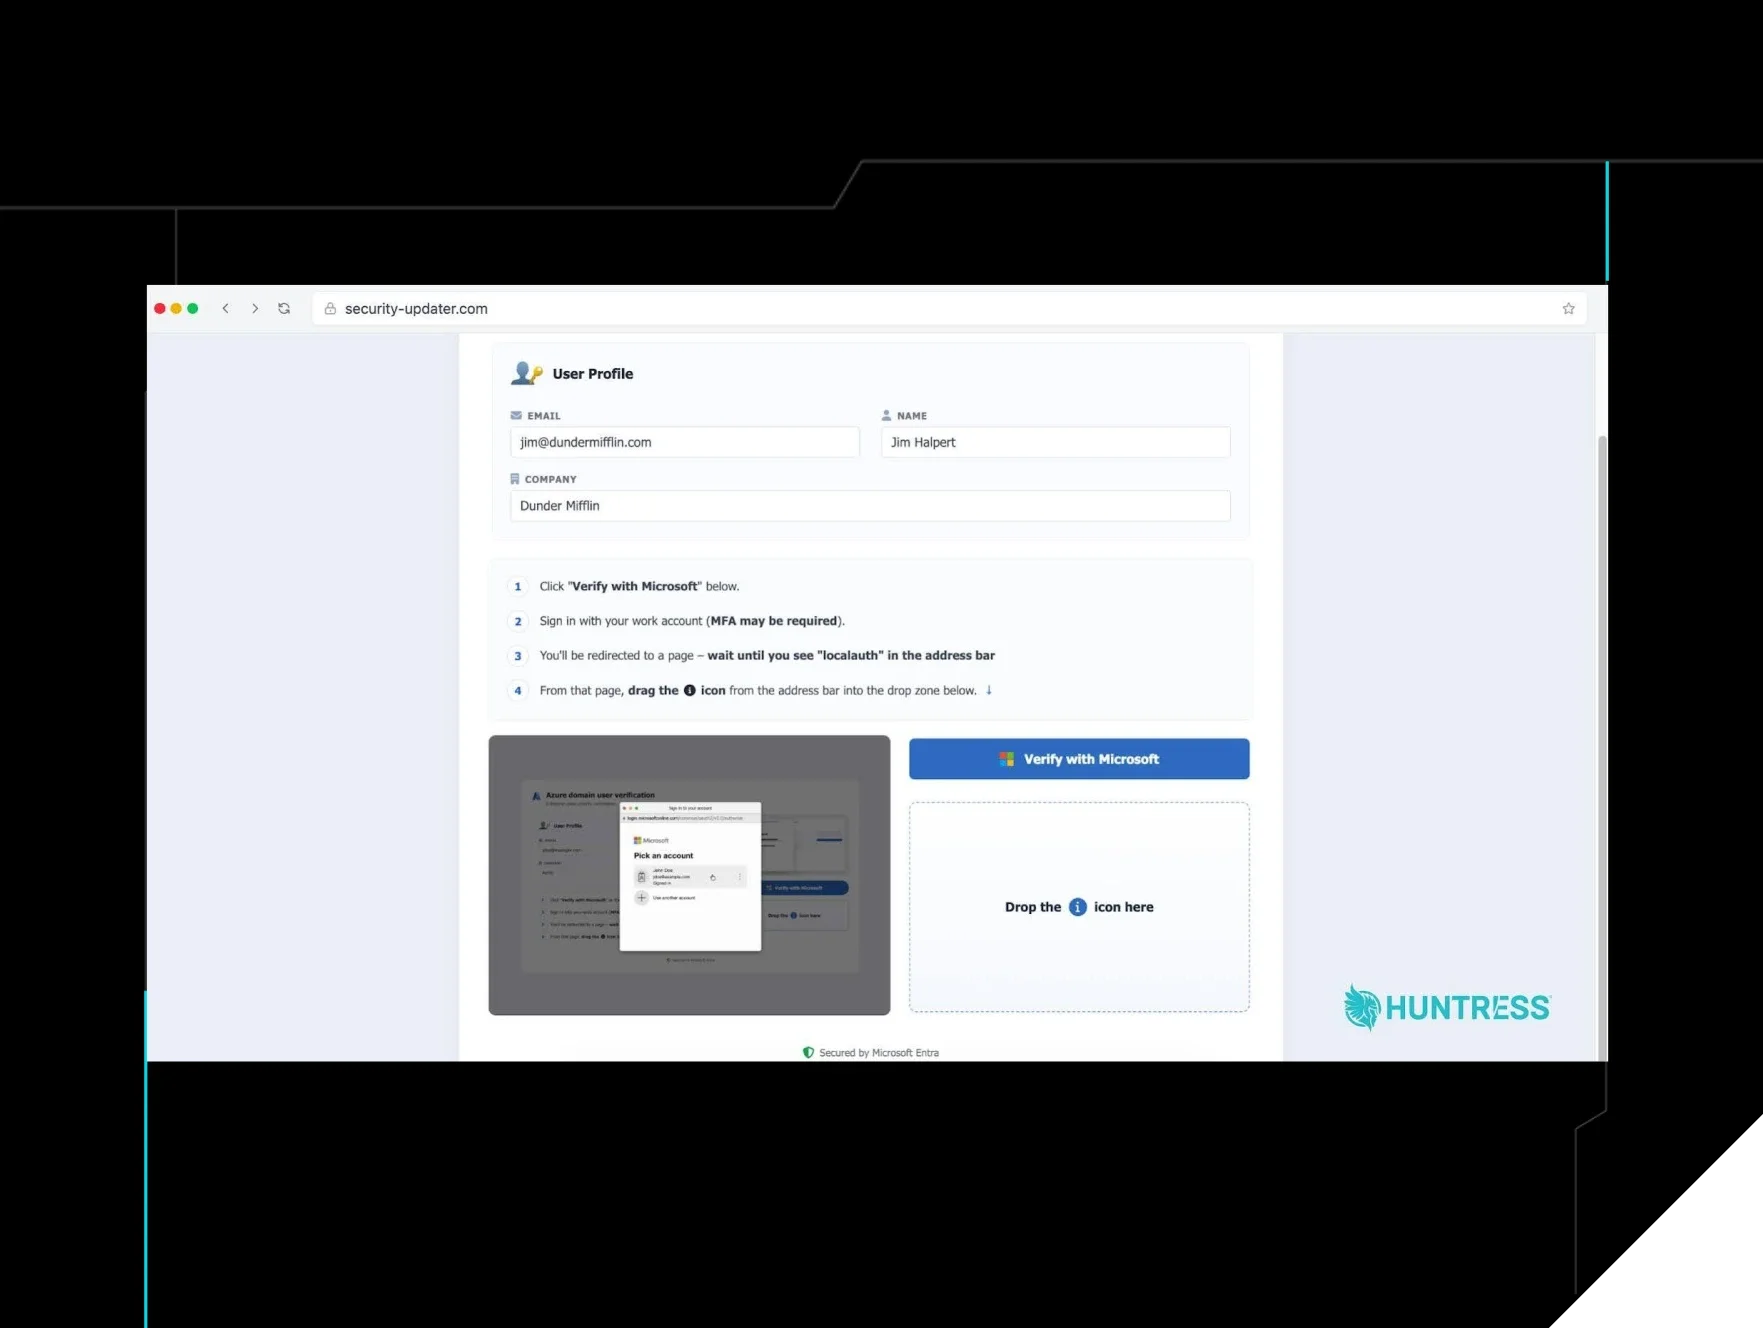
El flujo es engañosamente simple. El atacante envía un señuelo de phishing, a menudo usando plataformas confiables como Dropbox o DocSend. El contenido puede incluso estar protegido con contraseña, lo que dificulta que herramientas de seguridad, como el software antivirus, lo inspeccionen. Haces clic, ves algo que parece una experiencia legítima de inicio de sesión de Microsoft, y se te indica que termines el proceso manualmente arrastrando un enlace de retorno de localhost hacia el navegador.
Ese momento de arrastrar y soltar es la trampa. En lugar de completar un paso inofensivo, entregas sin saberlo los tokens de OAuth que le permiten al atacante secuestrar la sesión. Una vez capturados esos tokens, el atacante puede acceder a tu correo, OneDrive, Teams y otros recursos de Microsoft 365 sin necesitar la contraseña ni luchar contra la MFA de la manera habitual.
Eso es lo que hace que ConsentFix se sienta tan diferente del phishing tradicional. El usuario no está escribiendo credenciales en un formulario falso obvio. Está completando lo que parece un flujo de autenticación legítimo y entregando la sesión misma.
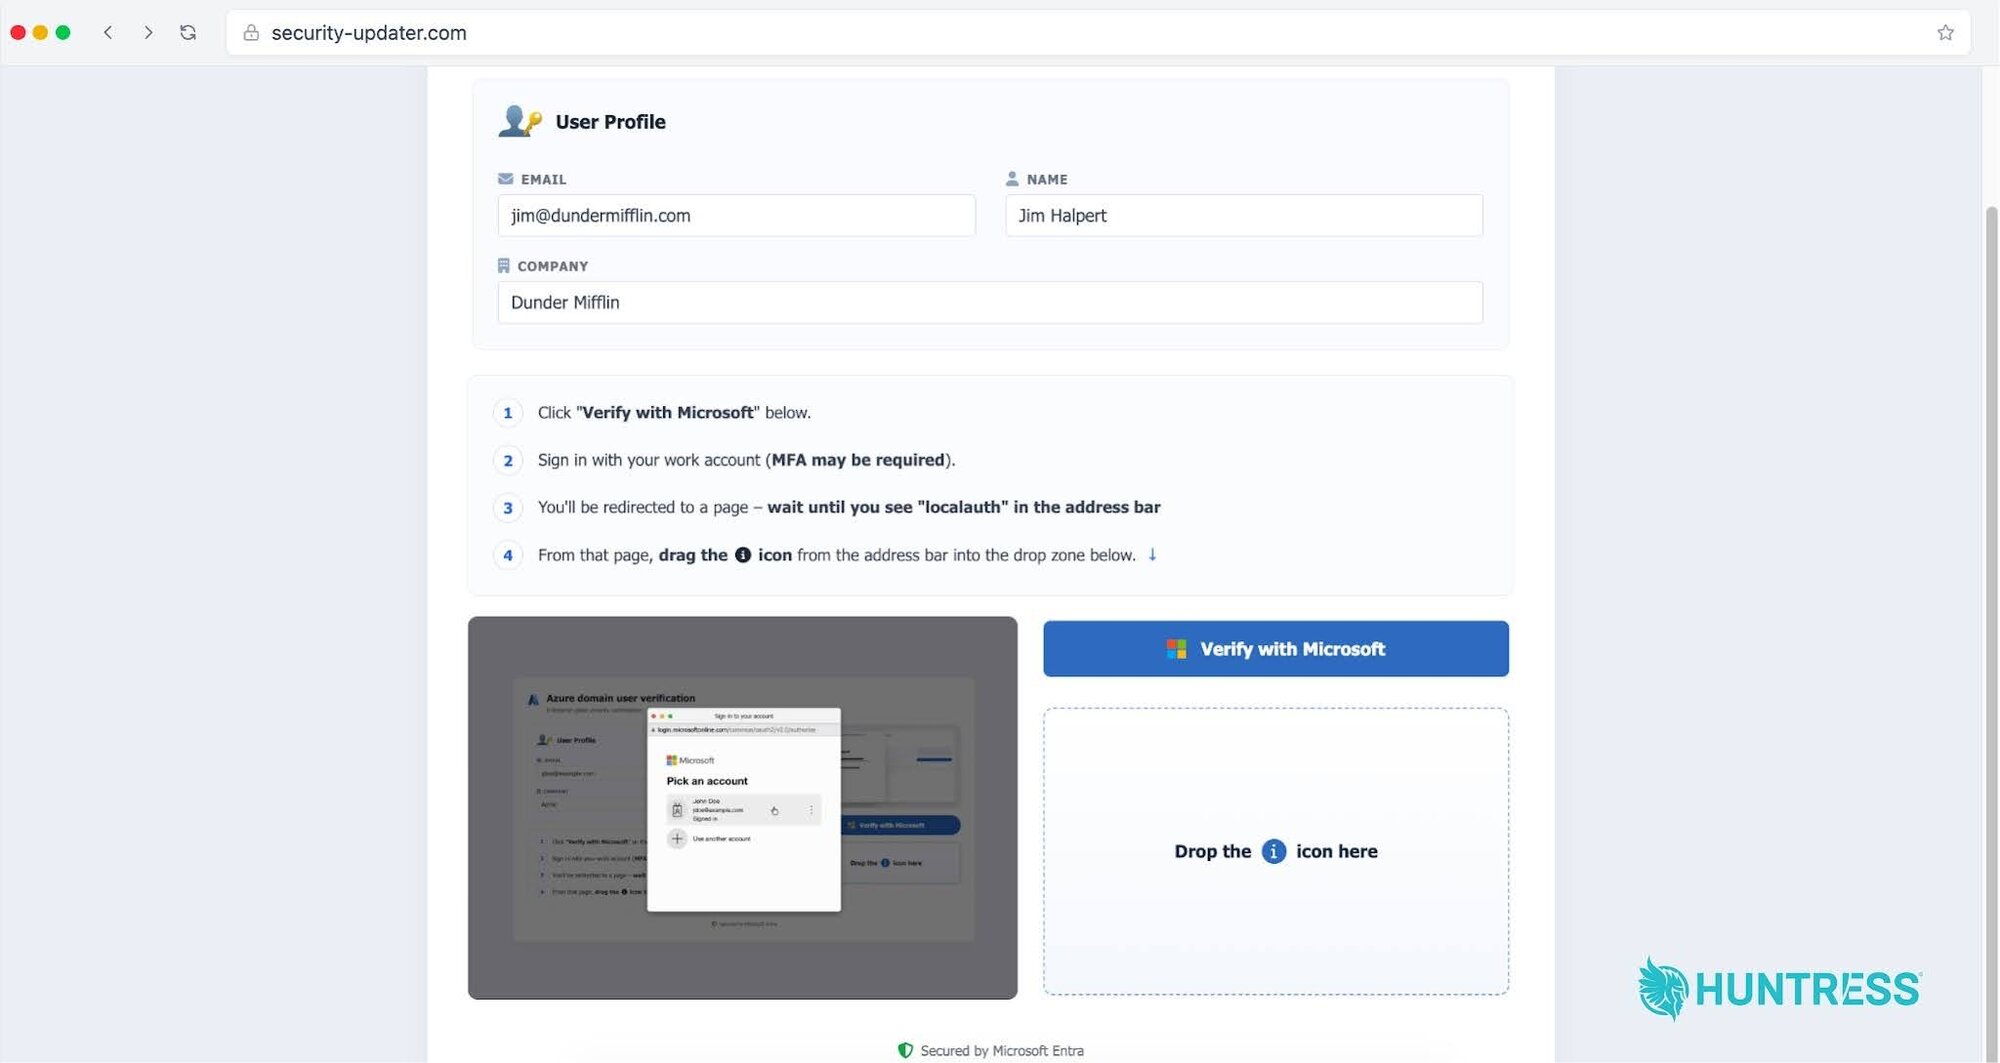
Figura 1: ConsentFix secuestra el flujo de inicio de sesión de Microsoft 365 al convertir una acción conocida del usuario en acceso robado a la sesión.
La verdadera historia es lo fácil que se volvió copiar esto
A principios de marzo de 2026, el plano ya estaba publicado en un foro público de cibercrimen ruso. La publicación explicaba ConsentFix paso a paso, con código funcional, capturas de pantalla de la infraestructura y un video tutorial que mostraba a otros criminales exactamente cómo ejecutarlo.
Esa publicación era un manual de cibercrimen a la vista de todos, que explicaba cómo construir y copiar el ataque. La infraestructura destacada en la publicación del foro se apoyaba en servicios gratuitos o ampliamente disponibles, incluyendo Cloudflare Pages, workers.dev, webhooks de Pipedream, Dropbox y DocSend.
El tutorial también mostraba cómo los atacantes identifican a sus víctimas antes de siquiera enviar el phishing. Según el video y el material del foro, usaron perfiles de empleadores en LinkedIn, ZoomInfo y Hunter.io para mapear objetivos y moldear sus señuelos en torno a empresas y personas reales.
El cibercrimen se sigue empaquetando en algo más fácil de aprender, más fácil de lanzar y más fácil de escalar. Lo que antes exigía mayor habilidad técnica ahora viene con capturas de pantalla, herramientas y guía paso a paso de cibercriminales que actúan como influencers.
Entonces, ¿cómo pueden los defensores frenar esto?
Primero, la concientización sigue importando. Estos ataques dependen de que las personas avancen por flujos de trabajo rutinarios en piloto automático. En el momento en que te detienes y preguntas por qué un sitio web quiere que presiones teclas rápidas o arrastres un enlace extraño al navegador, todo el plan empieza a desmoronarse.
Pero la concientización por sí sola no basta, porque estos ataques están diseñados para pasar desapercibidos. Los defensores también necesitan visibilidad sobre los rastros que dejan, como actividad sospechosa de PowerShell que surge de procesos normales de usuario y nueva actividad de sesión que aparece desde ubicaciones inusuales. Esas son el tipo de pistas que las detecciones de endpoint e identidad pueden sacar a la luz antes de que un error de tres segundos se convierta en una toma de control de una cuenta completa o algo peor.
El atacante solo necesita interrumpir un flujo de trabajo normal en el momento exacto y dejar que tú hagas el resto.
Y por eso esta técnica merece atención en este momento. Es rápida. Es creíble. Encaja perfectamente en los lugares donde la gente está acostumbrada a hacer clic sin pensar. Una vez que ves ese patrón, empiezas a entender el verdadero manual de juego, y tienes muchas más posibilidades de detenerlo antes de que el daño se propague.
Exponemos manuales de ataque de atacantes como este todos los meses en Tradecraft Tuesday. Regístrate aquí para acompañarnos en el próximo.