

Seguridad de identidad
La mayoría de las filtraciones no entran a la fuerza. Inician sesión. La seguridad de identidad cubre la superficie de ataque de identidad moderna: detección y respuesta ante amenazas de identidad (ITDR), compromiso del correo empresarial, compromiso de Microsoft 365, ataques de OAuth, robo de credenciales, brechas en MFA y detección de aplicaciones maliciosas. Conoce tanto las amenazas como las capacidades de Huntress creadas para detenerlas.
Inmunidad colectiva para la identidad: presentamos Adversary Infrastructure
Adversary Infrastructure es una nueva función de Managed ITDR que bloquea a los atacantes en el inicio de sesión de Microsoft 365, convirtiendo el ataque de un inquilino en protección para toda la red.
Las últimas publicaciones del blog sobre Seguridad de identidad

Desempacando kits de phishing: robo avanzado de credenciales para hackers principiantes
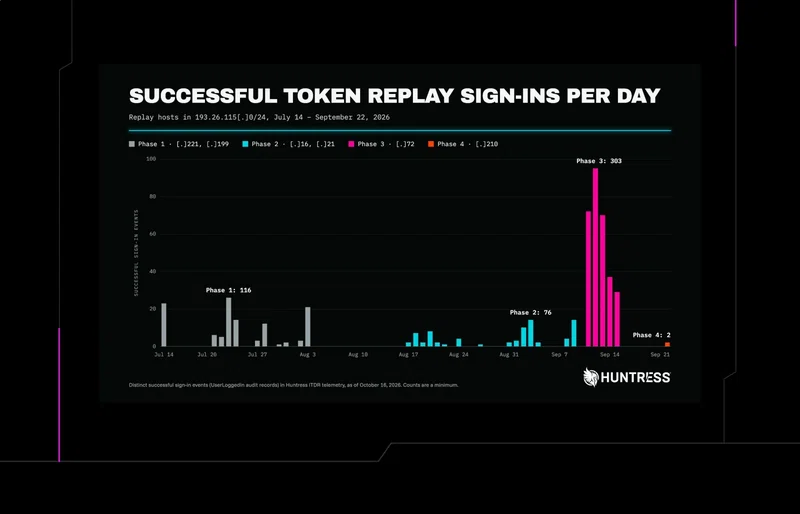
Campaña de distribución y repetición de tokens de Microsoft 365 compromete cuentas de correo empresarial
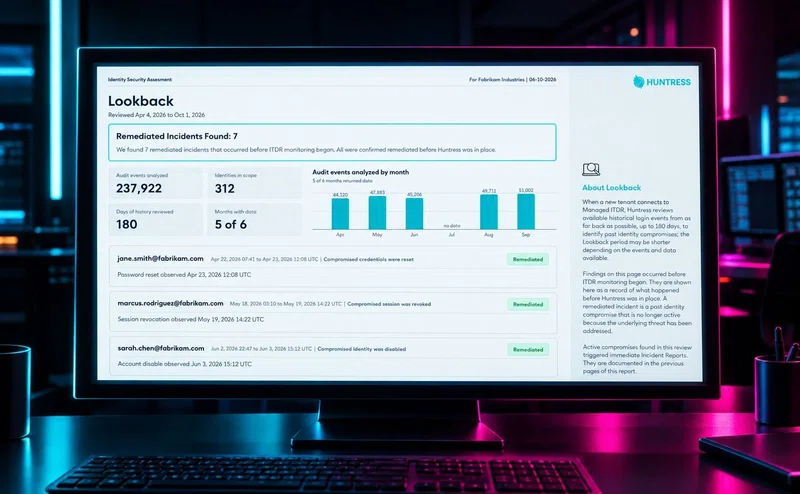
Presentamos ITDR Lookback: descubre quién estuvo en tu inquilino de Microsoft 365 antes que tú

Credenciales de proveedor de ConnectWise (SkyKick) usadas de forma indebida en ataques a Microsoft 365
Las passkeys suben la vara. Aquí es donde los atacantes todavía pueden entrar.
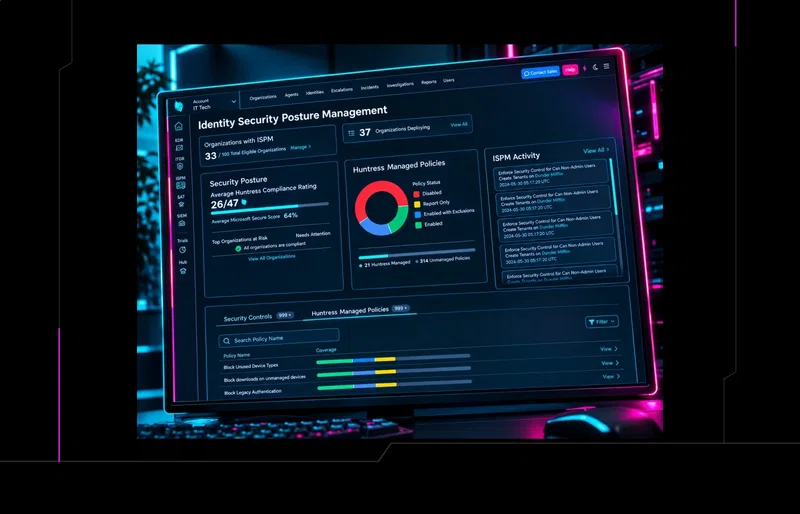
Completamente gestionado o modificado: elige cómo Huntress aplica el endurecimiento de la seguridad a tu entorno de Microsoft 365 con Managed ISPM
Robo de tokens de OAuth por la puerta principal de Microsoft
Dentro de Knight Office, un nuevo kit de phishing AiTM para Microsoft 365
El nuevo panel de Huntress Managed ITDR: más contexto. Respuestas más rápidas.
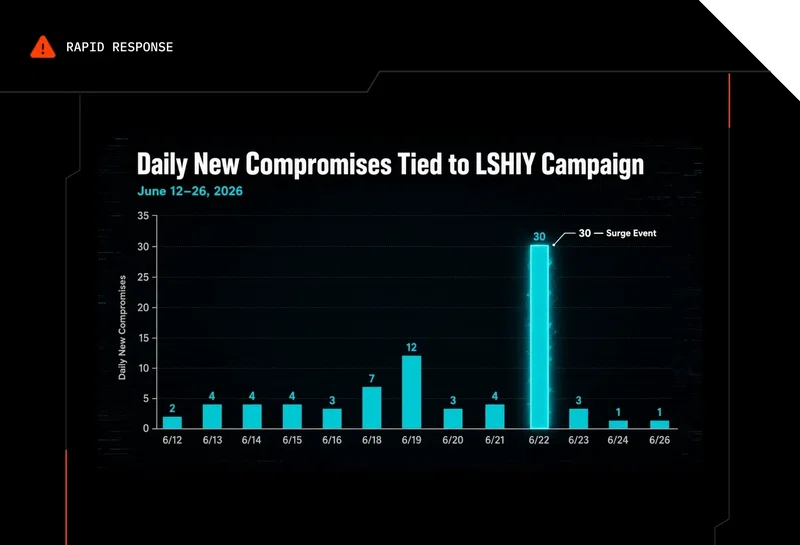
No (Bad) CAP: dentro de un ataque continuo de rociado de contraseñas de LSHIY
Anzuelo, hilo y token de autenticación: anatomía del kit de modelo de phishing como servicio Kali365 / Octopi365
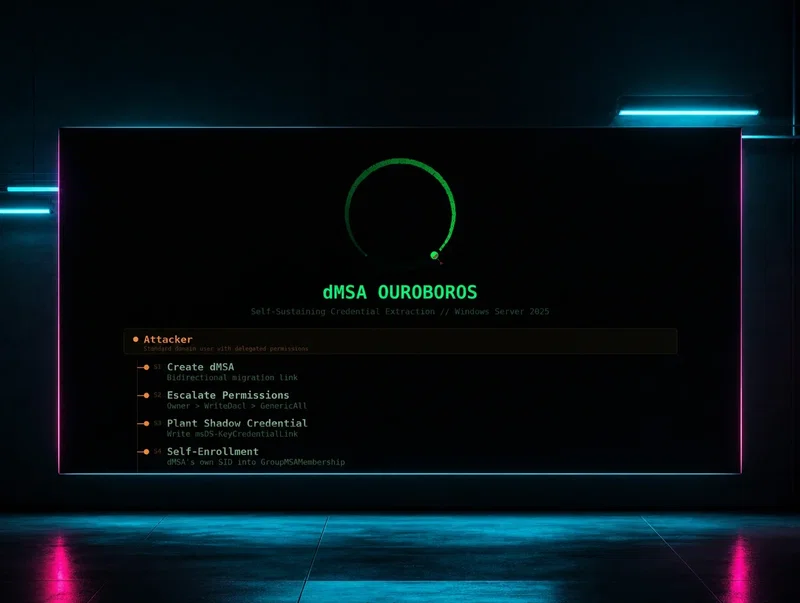
dMSA Ouroboros: extracción de credenciales autosostenible en Windows Server 2025
Un dominio de Windows Server 2025 totalmente parchado es vulnerable a dMSA Ouroboros, una técnica de extracción de credenciales autosostenible que solo requiere permisos delegados estándar. Descubre cómo funciona, por qué falla la remediación y cómo detectarla.
